
Vanlige feil med informasjonskapsler å unngå: Sjekkliste for samsvar 2026
Din informasjonskapselbanner kan se feilfri ut, men under overflaten er det sannsynlig at uautoriserte skript kjører før noen klikker på en knapp. Ekte samsvar svikter ikke i juridiske ansvarsfraskrivelser; det svikter i teknisk skripteksekvering. Å oppdage de vanlige feilene med informasjonskapselsamtykke som må unngås i 2026 betyr å revidere dine faktiske nettverksforespørsel, tag-trigger og dataskilt.
Vi vet hvor frustrerende dette kan bli. Mellom å oppfylle de strenge reglene i Google Consent Mode v2, håndtere endringer i IAB TCF v2.3, og se analyser kollapse, føles det utmattende å bevare dataintegritet. Frykten for regulatoriske bøter bør ikke tvinge deg inn i en ødelagt oppsett som ødelegger inntektene du har jobbet hardt for.
Du kan kjøre en etisk, transparent samtykkeflyt som respekterer brukernes personvern uten å fly blindt. Denne guiden tar deg gjennom de nøyaktige tekniske fellene å se etter, fra forhåndssamtykke til subtile grensesnittmønstre. Her er din praktiske sjekkliste for samsvar i 2026 for å revidere infrastrukturen din og holde sporing pålitelig.
Viktige punkter
- Oppdag hvordan lekkasjer av forhåndssamtykkeskript skjer og hvordan du kan håndheve legitimt forhåndssamtykke før noen sporingskoder kjøres.
- Eliminer manipulerende bannerdesign ved å tilpasse knappens synlighet med strenge EDPB-standarder for å unngå håndhevelsesaksjoner.
- Oppdag de vanlige feilene med informasjonskapselsamtykke som må unngås i Google Consent Mode v2 og IAB TCF v2.3 for å beskytte annonseinntektene og datakvaliteten.
- Oppgrader samsvarslogging utover grunnleggende boolske verdier for å fange de spesifikke tidsstemplene og parameterne som kreves under GDPR Artikkel 7.
- Implementer en høyytelses sjekkliste for samsvar som opprettholder brukernes personvern uten å ofre nettstedets hastighet eller Core Web Vitals.
1. Store tekniske feil: Feil med forhåndssamtykke og skriptblokkering
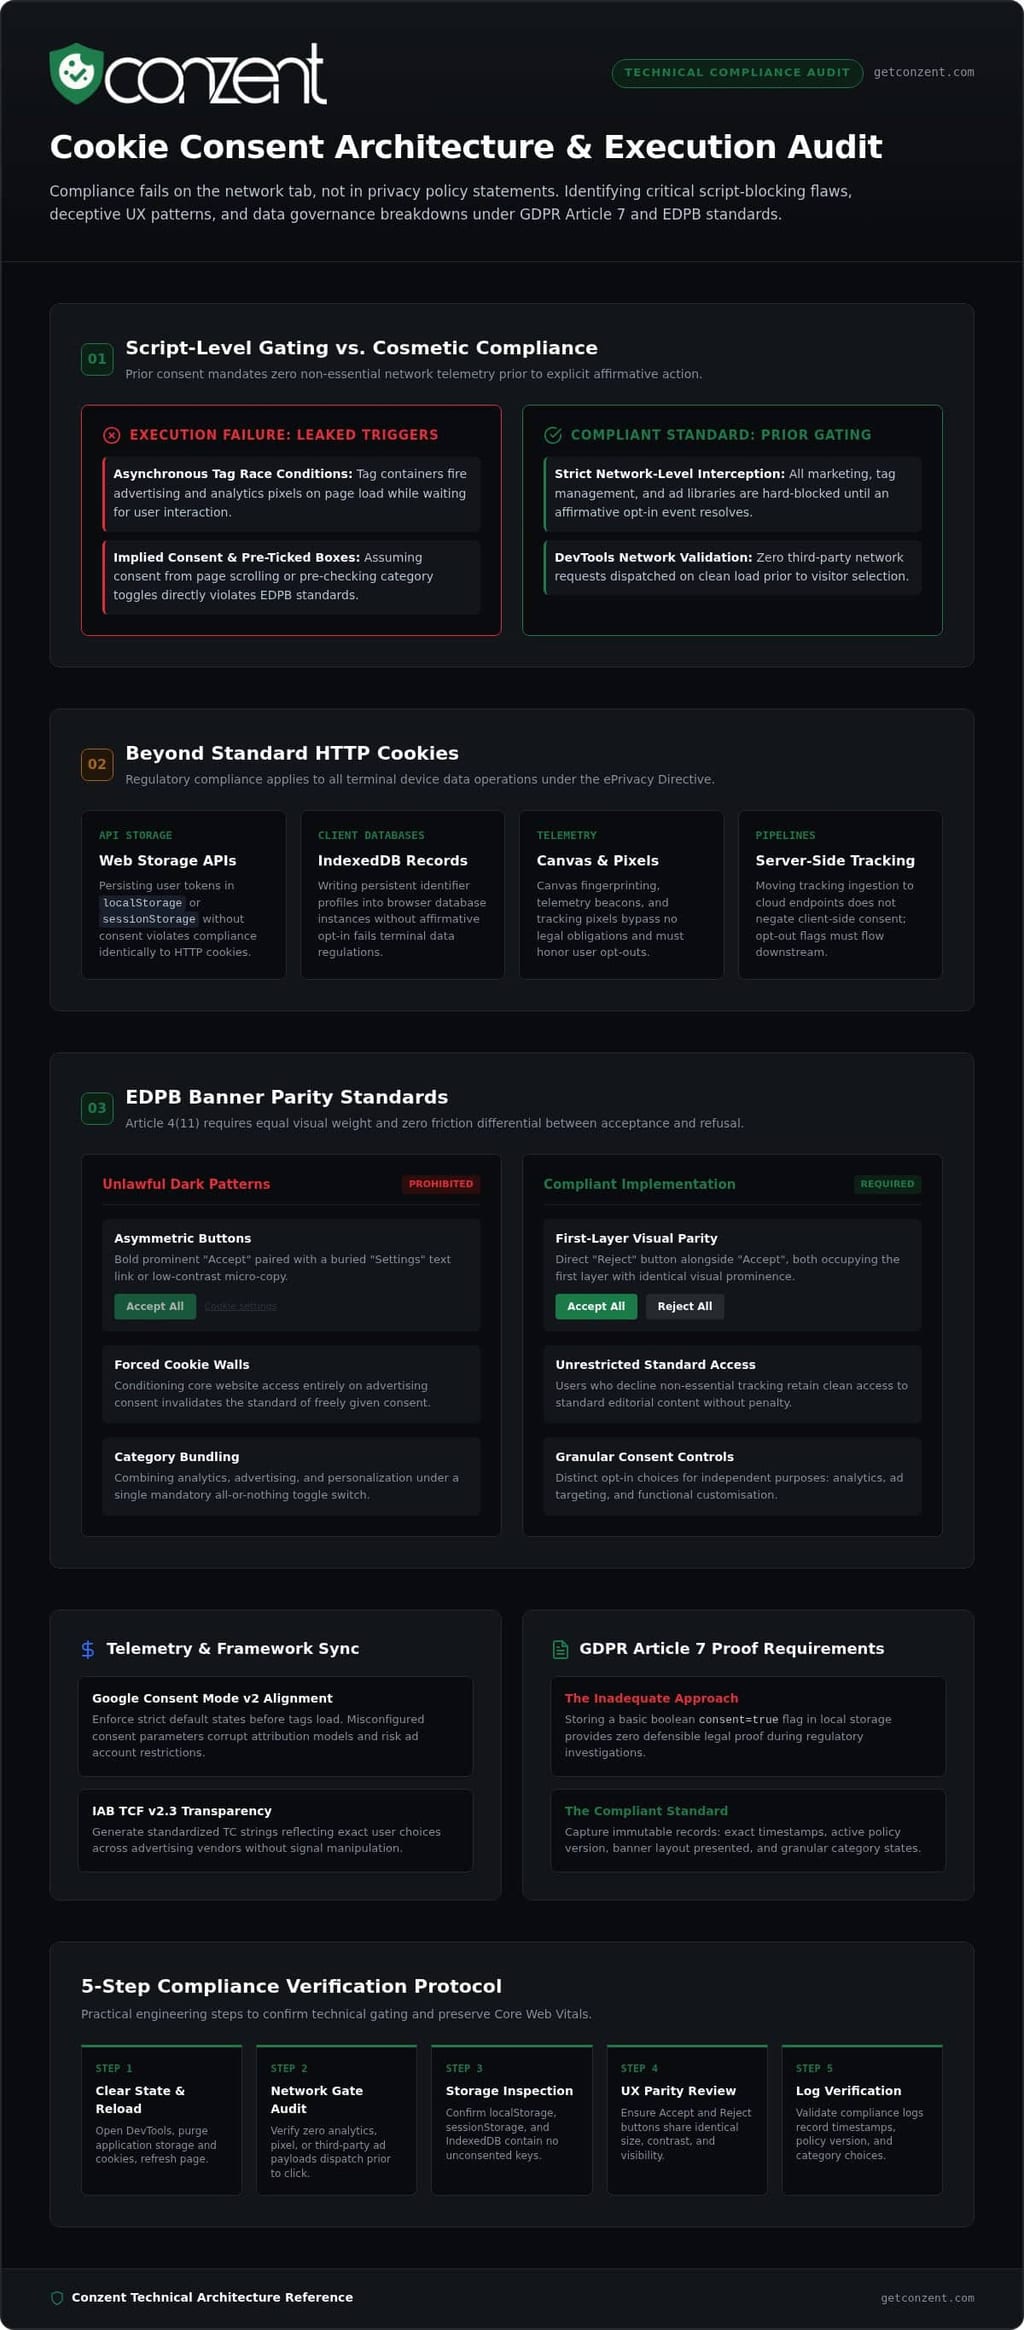
Samsvar svikter på nettverksfanen, ikke i personvernerklæringen din. Et banner er bare så effektivt som den tekniske blokkeringen bak det. Å laste inn markedsføringskoder mens en samtykkeprompt står ubesvart, bryter umiddelbart europeiske personverndirektiver. For å beskytte brukertillit og forhindre håndhevelsesaksjoner, må ingeniørteam prioritere skript-nivå gating over overfladiske kosmetiske varsler.
Utløsning av sporere før eksplisitt opt-in
Loven krever bekreftende samtykke før noen ikke-essensielle sporere kjøres. Mange team stoler på asynkron taghåndtering uten å sette opp riktige blokkeringstriggere, noe som utilsiktet forårsaker kappløpsforhold. Hvis tagbeholderen din sender annonsepiksler ved sideinnlasting mens den venter på brukerinput, lekker data umiddelbart. Test dette direkte: åpne utviklerverktøyene i nettleseren din, tøm nettstedlagring, last inn siden på nytt, og overvåk nettverksfanen. Hvis tredjepartsforespørsel kjøres før en interaksjon, svikter implementeringen din forhåndssamtykke.
Stole på implisitt samtykke eller forhåndsmerkede bokser
Å anta at besøkende samtykker til sporing bare fordi de ruller eller fortsetter å bla, er en av de mest vedvarende vanlige feilene med informasjonskapselsamtykke som må unngås. Regulatorer har forbudt passiv aksept. På samme måte utgjør forhåndsvalgte kategorier eller brytere bedragersk design og mørke mønstre i henhold til standardene fra European Data Protection Board. Gyldig samtykke krever en eksplisitt bekreftende handling, enten en bruker besøker fra desktop eller mobil. Sjekk vår oversikt over GDPR-samsvars regler for å tilpasse samtykkeflows med gjeldende standarder.
Ignorere ikke-informasjonskapsel lagring og sporingsteknologier
Moderne samsvar strekker seg langt utover standard HTTP-informasjonskapsler. Regulatoriske krav styrer enhver lesing eller skriving av data fra terminalenheter. Å flytte identifikatorer til moderne nettleserlager mekanismer omgår ikke juridiske krav:
- Web Storage API-er: Sporingskoder lagret i
localStorageellersessionStoragekrever det samme forhåndssamtykket som standard informasjonskapsler. - Klientdatabaser: Å bruke IndexedDB for å opprettholde vedvarende brukerstatus uten opt-in bryter med ePrivacy-direktivet.
- Alternativ telemetri: Canvas fingerprinting, sporingspiksler og server-side sporingspipelines må respektere klient-side opt-outs.
Oppretthold en nøyaktig oversikt over alle klient-side datamekanismer. Å blokkere standard informasjonskapsler mens lokal lagring forblir åpen for tredjeparts skript, er en av de raskeste måtene å feile en personvernsrevisjon på, noe som gjør det til en annen av de kritiske vanlige feilene med informasjonskapselsamtykke som må unngås.
2. Bedragersk banner UX: Mørke mønstre som risikerer regulatoriske straffer
Å manipulere besøkende til å samtykke er ikke smart design; det er en direkte samsvarsforpliktelse. Mørke mønstre i informasjonskapselbanner utnytter kognitive skjevheter gjennom misvisende fargehierarkier, skjulte knapper og tvungne valg. Europeiske regulatorer reviderer nå aktivt visuell symmetri sammen med nettverks telemetri. Å designe bedragerske bannere representerer en av de mest synlige vanlige feilene med informasjonskapselsamtykke som må unngås.
Asymmetriske knapper og skjulte avvisningsalternativer
Et samsvarende banner krever visuell paritet. Som bekreftet i EDPB Cookie Banner Taskforce-rapporten, må besøkende kunne avvise informasjonskapsler like enkelt som å akseptere dem. Å skjule et avvisningsalternativ inne i en "Innstillinger"-lenke i andre lag eller gjøre det til lavkontrast grå mikro-kopi ved siden av en fet "Aksepter alle"-knapp bryter med GDPR Artikkel 4(11). Begge valgene må være på det første laget med identisk visuell fremtredende. Hvis din aksepteringshandling er en åpenbar knapp, må din avvisningshandling være en tilsvarende knapp, ikke en skjult hyperkobling.
Informasjonskapselvegger og tvungne samtykkefeller
Å betinge tilgang til nettstedet på samtykke til sporing ugyldiggjør den juridiske standarden for fritt gitt samtykke. Europeiske tilsynsmyndigheter forbyr strengt å blokkere brukerens tilgang med mindre en person gir fra seg personlig data for annonsering. Mens noen utgivere kjører lovlige informasjonskapselbetalvegger som tilbyr et annonsefritt betalt nivå som et rettferdig alternativ, forblir blankettsamtykkemurer ulovlige. Besøkende som avslår ikke-essensiell sporing, må beholde tilgang til standard nettstedinnhold uten vilkårlige barrierer eller redusert brukervennlighet.
Misvisende detaljerte kontroller og kategoribundling
Å bunte separate sporingsformål inn i en "alt eller ingenting"-bryter fratar brukerne meningsfylt valg. Du kan ikke kombinere analyse, personalisering og programmatisk annonse-sporere til én obligatorisk kategori. I henhold til EU-loven krever hvert distinkte behandlingsformål en uavhengig bryter som standard er i en uskreven tilstand. Konsulter vår GDPR-samsvarsguide for å strukturere kategoriene dine nøyaktig.
Etisk design betyr ikke å ofre konverteringsdata. Du kan utforske våre transparente CMP-implementeringsplaner for å opprettholde rene brukergrensesnitt som respekterer personvern samtidig som de opprettholder sporingsytelse.
3. Telemetri- og integrasjonsfeil: Google Consent Mode v2 og TCF-feil
Å få banneret ditt riktig er bare halve kampen. Hvis de underliggende telemetri-pipeline sender ut feil signaler, vil annonse-nettverk enten slippe trafikken din eller logge ikke-samtykkede brukerdata. Feilaktige samtykkesignaler ødelegger stille kampanjeattribusjon og inviterer regulatoriske bøter. Å oppdage disse telemetrifelene tidlig er blant de mest innflytelsesrike vanlige feilene med informasjonskapselsamtykke som må unngås.
Feilkonfigurering av standard samtykkestater i Google Consent Mode v2
Google Consent Mode v2 krever at du definerer fire eksplisitte parametere før noen koder kjøres: ad_storage, analytics_storage, ad_user_data, og ad_personalization. Å utelate de to siste bryter publikum remarketing og konverteringssporing over EØS og Storbritannia. Like farlig er det å stole på avansert modus uten å innse at tidlige "cookieless pings" fortsatt sender IP-adresser og overskrifter før samtykke, noe som trekker regulatorisk oppmerksomhet. Grunnleggende modus holder koder helt inaktive til bekreftende samtykke er logget. Gå gjennom vår Google Consent Mode v2-guide for å verifisere de tekniske parameterne dine.
Utløsningstimingfeil i Google Tag Manager
Tidspunktet for koder bestemmer om sporing respekterer brukerens valg. Å utløse markedsføringskoder på generiske "Sidevisning" eller "DOM Klar"-utløsere skaper kappløpsforhold, og kjører skript før samtykkestatusen er fullt løst. For å forhindre dette, initier CMP-en din på "Samtykkeinitiering - Alle sider"-hendelsen. Utløs markedsføringskoder først etter å ha mottatt en bekreftet samtykke-oppdateringshendelse fra datalaget. Bruk Google Tag Assistant for å verifisere at standardparametere registreres som denied før noen kode forsøker å kjøre.
Ikke-samsvar med IAB TCF v2.3-standarder
Utgivere som tjener penger på programmatisk inventar opplever umiddelbare inntektsfall hvis samtykkestrengene deres ikke består validering under IAB Europe Transparency and Consent Framework. TCF v2.3 pålegger disclosedVendors segmentet i hver ny generert TC-streng for å eliminere spøkelsesleverandører. Hvis CMP-en din genererer feilaktige strenger eller utelater Googles leverandør-ID (755), utløser annonse-servere TCF-feil 1.4. Denne feilen reduserer auksjoner til begrensede annonser, og kutter programmatisk CPM med 60% til 80%. Sjekk vår oversikt over IAB TCF-samsvar for å sikre at oppsettet ditt genererer gyldige strenger og eliminerer en annen av de vanlige feilene med informasjonskapselsamtykke som må unngås.
4. Feil i styring og dokumentasjon: Det manglende beviset på samsvar
Å bevise samsvar er like viktig som å utføre det. I henhold til GDPR Artikkel 7(1) hviler bevisbyrden helt på nettstedoperatøren. Hvis en regulatorisk myndighet åpner en revisjon, vil en aggregert analyse teller ikke beskytte deg. Å ikke opprettholde manipulasjonsfrie logger og la tredjeparts koder kjøre uten overvåking representerer vanlige feil med informasjonskapselsamtykke som må unngås, og etterlater bedrifter helt forsvarsløse.
Å ikke opprettholde manipulasjonsfrie samtykklogger
Regulatorer avviser enkle boolske verdier. Å lagre en flat cookies_accepted: true post i databasen din beviser ingenting om hva som skjedde. En revisor krever spesifikk kontekst: et nøyaktig UTC-tidsstempel, den spesifikke versjonen av bannerdesignet som ble vist, kategorinivå tillatelsene som ble gitt, og en pseudonymisert samtykkeidentifikator. Samtidig bør du ikke logge vanlige IP-adresser eller personlige detaljer inne i samtykkebordene. Ekte samsvar krever verifiserbart, kryptografisk bevis på brukerens valg uten å samle unødvendige personopplysninger.
Leverandørdrift og ukatalogiserte tredjeparts skript
Nettsteder er ikke statiske. Markedsføringsteam distribuerer ofte konverteringspiksler, live chat-widgets eller innebygde skjemaer gjennom taghåndterere uten å varsle ingeniørteamet. Denne tagdriften ødelegger stille samsvarsstatusen din. Når en bruker samtykker til fem oppgitte leverandører, men en ikke-listet sjette leverandør sender informasjonskapsler til nettleseren deres, bryter du med åpenhetsmandater. Planlagte tagrevisjonsrutiner og automatisert informasjonskapselskanning holder dine offentlige leverandørdeklarasjoner perfekt tilpasset med din aktive kodebase.
Å hindre retten til å trekke tilbake samtykke
Samtykke er ikke en permanent transaksjon. I henhold til europeisk lov må det å trekke tilbake samtykke være like enkelt som å gi det. Å begrave preferanseinnstillinger inne i dypt nestede undermenyer eller tvinge besøkende til å sende inn nettformer bryter med kjerne regulatoriske standarder. Implementer en vedvarende flytende innstillingsmerke eller en eksplisitt bunnlenke som gjenåpner detaljerte kontroller med ett klikk. Å behandle tilbakekalling av samtykke som en ettertanke er en annen av de kritiske vanlige feilene med informasjonskapselsamtykke som må unngås.
Samtykkestyring er aktiv datastyring, ikke en statisk kosmetisk widget. For å beskytte organisasjonen din med verifiserbare samtykklogger og automatiserte kontroller, se Conzent-planer og priser for å implementere samsvarende infrastruktur i dag.
5. Den moderne sjekklisten for samsvar: Bygge en revidert, høyytelsesoppsett
Å oppnå total samsvar bør ikke kreve å ofre webytelse eller inntektsynlighet. Arkaiske samtykkestyringsverktøy skaper ofte nye problemer mens de prøver å løse gamle, oppblåser kodebaser og senker nettsteder. En moderne samtykkearkitektur behandler personvern som høyytelses infrastruktur i stedet for en klumpete ettertanke. Å unngå vanlige feil med informasjonskapselsamtykke betyr å behandle CMP-en din som en essensiell del av din kjerne ingeniørstabel.
Trinn-for-trinn teknisk verifikasjonsrevisjon
Før du presser endringer til produksjon, kjør en grundig verifikasjonssekvens på hele stakken din:
- Revidere tagutførelse: Sørg for at koder for analyse, konverteringssporing og sosiale medier forblir blokkert til opt-in.
- Inspisere nettverksbelastninger: Utløs både aksepterings- og avvisningsflyter i private nettlesersesjoner. Verifiser at null uautoriserte forespørsel treffer tredjepartsdomener når en bruker klikker avvis.
- Validere telemetripipelines: Bruk inntektsvirkningsanalyse for å overvåke konverteringsmodellering og sikre at samsvarende signaler ikke forstyrrer rapporteringsnøyaktigheten.
Eliminere bannerlatens og skriptbloat
Tunge samtykkeskript forringer Core Web Vitals. Tradisjonelle bedrifts-CMP-er tvinger ofte nettlesere til å analysere multi-megabyte JavaScript-bunter, noe som introduserer blokkeringstid som skader Largest Contentful Paint (LCP) og Interaction to Next Paint (INP). Høyytelses samsvar krever slank utførelse. Skript må lastes asynkront uten å holde opp DOM. Å utnytte edge caching eller selv-hosting av samtykkemekanismen din reduserer latens, og gir umiddelbar bannerinteraksjon uten å senke sidehastigheten.
Velge en infrastruktur som skalerer med åpenhet
Egne black-box-leverandører låser dataene dine bak ugjennomsiktige systemer og stive prisklasser. Når regionale personvernregler endres eller rammeverk oppdateres, etterlater lukkede systemer deg ventende på leverandørens utgivelsesskjemaer. Kilde-tilgjengelig, gjennomsiktig infrastruktur gir teamet ditt full synlighet over hvilke skript som kjøres og hvorfor. Du eliminerer leverandørbinding, strømlinjeformer tagstyring, og beholder full eierskap over samtykketelemetri. For å bygge et oppsett som balanserer regulatorisk strenghet med topp ytelse, utforsk skalerbare samtykkeplattformalternativer tilpasset moderne weboperasjoner.
Å gjennomgå denne sjekklisten regelmessig holder datalaget ditt rent. Å oppdage skriptdrift og blokkeringfeil tidlig beskytter brukertillit, noe som gjør det enkelt å unngå de vanligste feilene med informasjonskapselsamtykke som må unngås.
Ta kontroll over din personvernsarkitektur
Ekte samsvar lever i koden din, ikke i liten skrift. Å håndheve strengt forhåndssamtykke, kvitte seg med visuelle mørke mønstre, og validere telemetri for Google Consent Mode v2 og IAB TCF v2.3 beskytter virksomheten din mot kostbare undersøkelser. Å eliminere disse vanlige feilene med informasjonskapselsamtykke som må unngås sikrer at respekten for brukernes personvern aldri kommer på bekostning av nettstedets hastighet eller sporingsnøyaktighet.
Du trenger ikke å stole på oppblåste, black-box-verktøy for å tilfredsstille regulatorer. Bygget på åpen, kilde-tilgjengelig infrastruktur, gir Conzent deg høy gjennomstrømming med innebygd støtte for moderne samsvarsrammer på tvers av store CMS-økosystemer. Enten du velger selv-hostet distribusjon eller vår administrerte skyplattform, beholder du full eierskap over datalaget ditt.
Utforsk transparente, høyytelses samtykkeinfrastrukturplaner i dag. Å bygge en etisk, revidert webopplevelse er helt innen rekkevidde, og besøkende vil stole på deg for det.
Ofte stilte spørsmål
Er det akseptabelt å utløse analyse koder før besøkende interagerer med informasjonskapselbanneret?
Nei, du kan ikke utløse standard analyse koder før bekreftende samtykke. I henhold til ePrivacy-direktivet og GDPR krever lesing eller skriving av data fra terminalenheter forhåndsopt-in med mindre det er strengt nødvendig for levering av tjenester. Å laste inn sporere ved sideinnlasting mens du venter på et valg bryter med europeiske forskrifter. Å utløse koder tidlig er en av de mest utbredte vanlige feilene med informasjonskapselsamtykke som må unngås.
Hvordan utløser mørke mønstre i informasjonskapselbannere regulatoriske bøter under GDPR?
Mørke mønstre ugyldiggjør samtykke ved å fjerne ekte frihet til valg. Regulatorer straffer grensesnitt som bruker visuelle dytt, som å kontrastere en lys "Aksepter"-knapp mot en lavkontrast eller skjult "Avvis"-lenke. Artikkel 4(11) krever at å nekte informasjonskapsler må være like fremtredende og enkelt som å akseptere dem. Hvis et grensesnitt styrer eller manipulerer brukeren, anser europeiske tilsynsmyndigheter det resulterende samtykket som juridisk ikke-eksisterende.
Hva er den mest hyppige implementeringsfeilen med Google Consent Mode v2?
Den vanligste feilen er å initialisere bare eldre parametere mens ad_user_data og ad_personalization utelates. Å implementere Consent Mode v2 uten disse to parameterne forstyrrer publikum remarketing og annonseattribusjon over Det europeiske økonomiske området. Et annet utbredt problem er å utløse markedsføringskoder på standard sideinnlastingsutløsere i stedet for å vente på oppdaterte samtykkestater fra datalaget.
Kan nettstedet vårt bruke en informasjonskapselvegg som blokkerer tilgang til besøkende aksepterer informasjonskapsler?
Blanket informasjonskapselvegger som nekter tilgang til nettstedet uten samtykke er ulovlige i henhold til EDPB-retningslinjene. Samtykke må gis fritt, noe som ikke kan skje hvis tilgang avhenger av å gi fra seg personlig data. En utgiver kan tilby et legitimt betalingsmur-alternativ, som et betalt abonnement uten sporing, men å fullstendig låse ikke-abonnenter bak en alt-eller-ingenting sporingsmur inviterer regulatorisk handling.
Hvilken spesifikk informasjon må lagres for å gi gyldig bevis på samtykke?
Du må registrere en verifiserbar revisjonsspor i stedet for et enkelt sant eller falskt flagg. I henhold til GDPR Artikkel 7(1) krever gyldig bevis et UTC-tidsstempel, en pseudonymisert samtykkekode, den nøyaktige versjonen av bannerlayouten som ble vist, og valg på kategorinivå. Hvis en revisor ber om bevis, vil en aggregert klikk teller ikke tilfredsstille deres beviskrav.
Hvordan skader et overdimensjonert samtykkeskript nettstedets ytelse og SEO?
Store kommersielle samtykkeskript legger til unødvendig JavaScript-bloat som blokkerer nettleserens hovedtråd. Denne forsinkelsen skader direkte Core Web Vitals, og øker Largest Contentful Paint (LCP) og Interaction to Next Paint (INP). Søkemotorer straffer treg sider med lavere rangeringer. Å distribuere lettvekts eller selv-hostet samtykkeinfrastruktur holder samtykkeflyten din fullt samsvarende samtidig som den bevarer essensiell sidehastighet.
Hvorfor er det forbudt å bunte markedsførings- og analytiske informasjonskapsler i én samtykkebryter?
Å bunte distinkte formål bryter med GDPR-kravet om detaljert, spesifikt samtykke. Analyse og markedsføring tjener fundamentalt forskjellige databehandlingsmål. Besøkende må ha rett til å godkjenne publikumsmåling uten å bli tvunget inn i atferdsannonse-sporing. Å gruppere disse kategoriene sammen fratar besøkende kontroll, noe som gjør denne bundlingstaktikken til en annen av de kritiske vanlige feilene med informasjonskapselsamtykke som må unngås.