
Errori comuni da evitare con il consenso ai cookie: La checklist di conformità 2026
Il tuo banner dei cookie potrebbe sembrare impeccabile, ma sotto la superficie, script non autorizzati potrebbero attivarsi prima che qualcuno clicchi un pulsante. La vera conformità non fallisce nei disclaimer legali; fallisce nell'esecuzione tecnica degli script. Riconoscere gli errori comuni nel consenso ai cookie da evitare nel 2026 significa controllare le tue richieste di rete effettive, i trigger dei tag e i segnali di dati.
Sappiamo quanto possa essere frustrante. Tra il rispetto delle rigide regole del Google Consent Mode v2, la gestione delle modifiche dell'IAB TCF v2.3 e l'osservazione della frattura delle analisi, preservare l'integrità dei dati sembra estenuante. La paura di multe regolatorie non dovrebbe costringerti a una configurazione difettosa che danneggia le tue entrate guadagnate con fatica.
Puoi gestire un flusso di consenso etico e trasparente che rispetta la privacy degli utenti senza navigare a vista. Questa guida ti guida attraverso le esatte trappole tecniche da cercare, dal firing pre-consenso a pattern scuri dell'interfaccia. Ecco la tua lista di controllo pratica per la conformità 2026 per controllare la tua infrastruttura e mantenere il tuo tracciamento affidabile.
Punti Chiave
- Scopri come si verificano le perdite di script pre-consenso e come far rispettare un consenso legittimo prima che vengano eseguiti i tag di tracciamento.
- Elimina i design manipolativi dei banner allineando la prominenza dei pulsanti con i rigorosi standard dell'EDPB per evitare azioni di enforcement.
- Identifica gli errori comuni nel consenso ai cookie da evitare nel Google Consent Mode v2 e nell'IAB TCF v2.3 per proteggere le entrate pubblicitarie e la qualità dei dati.
- Aggiorna il logging della conformità oltre i semplici booleani per catturare i timestamp e i parametri specifici richiesti dall'Articolo 7 del GDPR.
- Implementa una lista di controllo per la conformità ad alte prestazioni che mantiene la privacy degli utenti senza sacrificare la velocità del sito o i Core Web Vitals.
1. Grandi Errori Tecnici: Fallimento del Consenso Precedente e Blocco degli Script
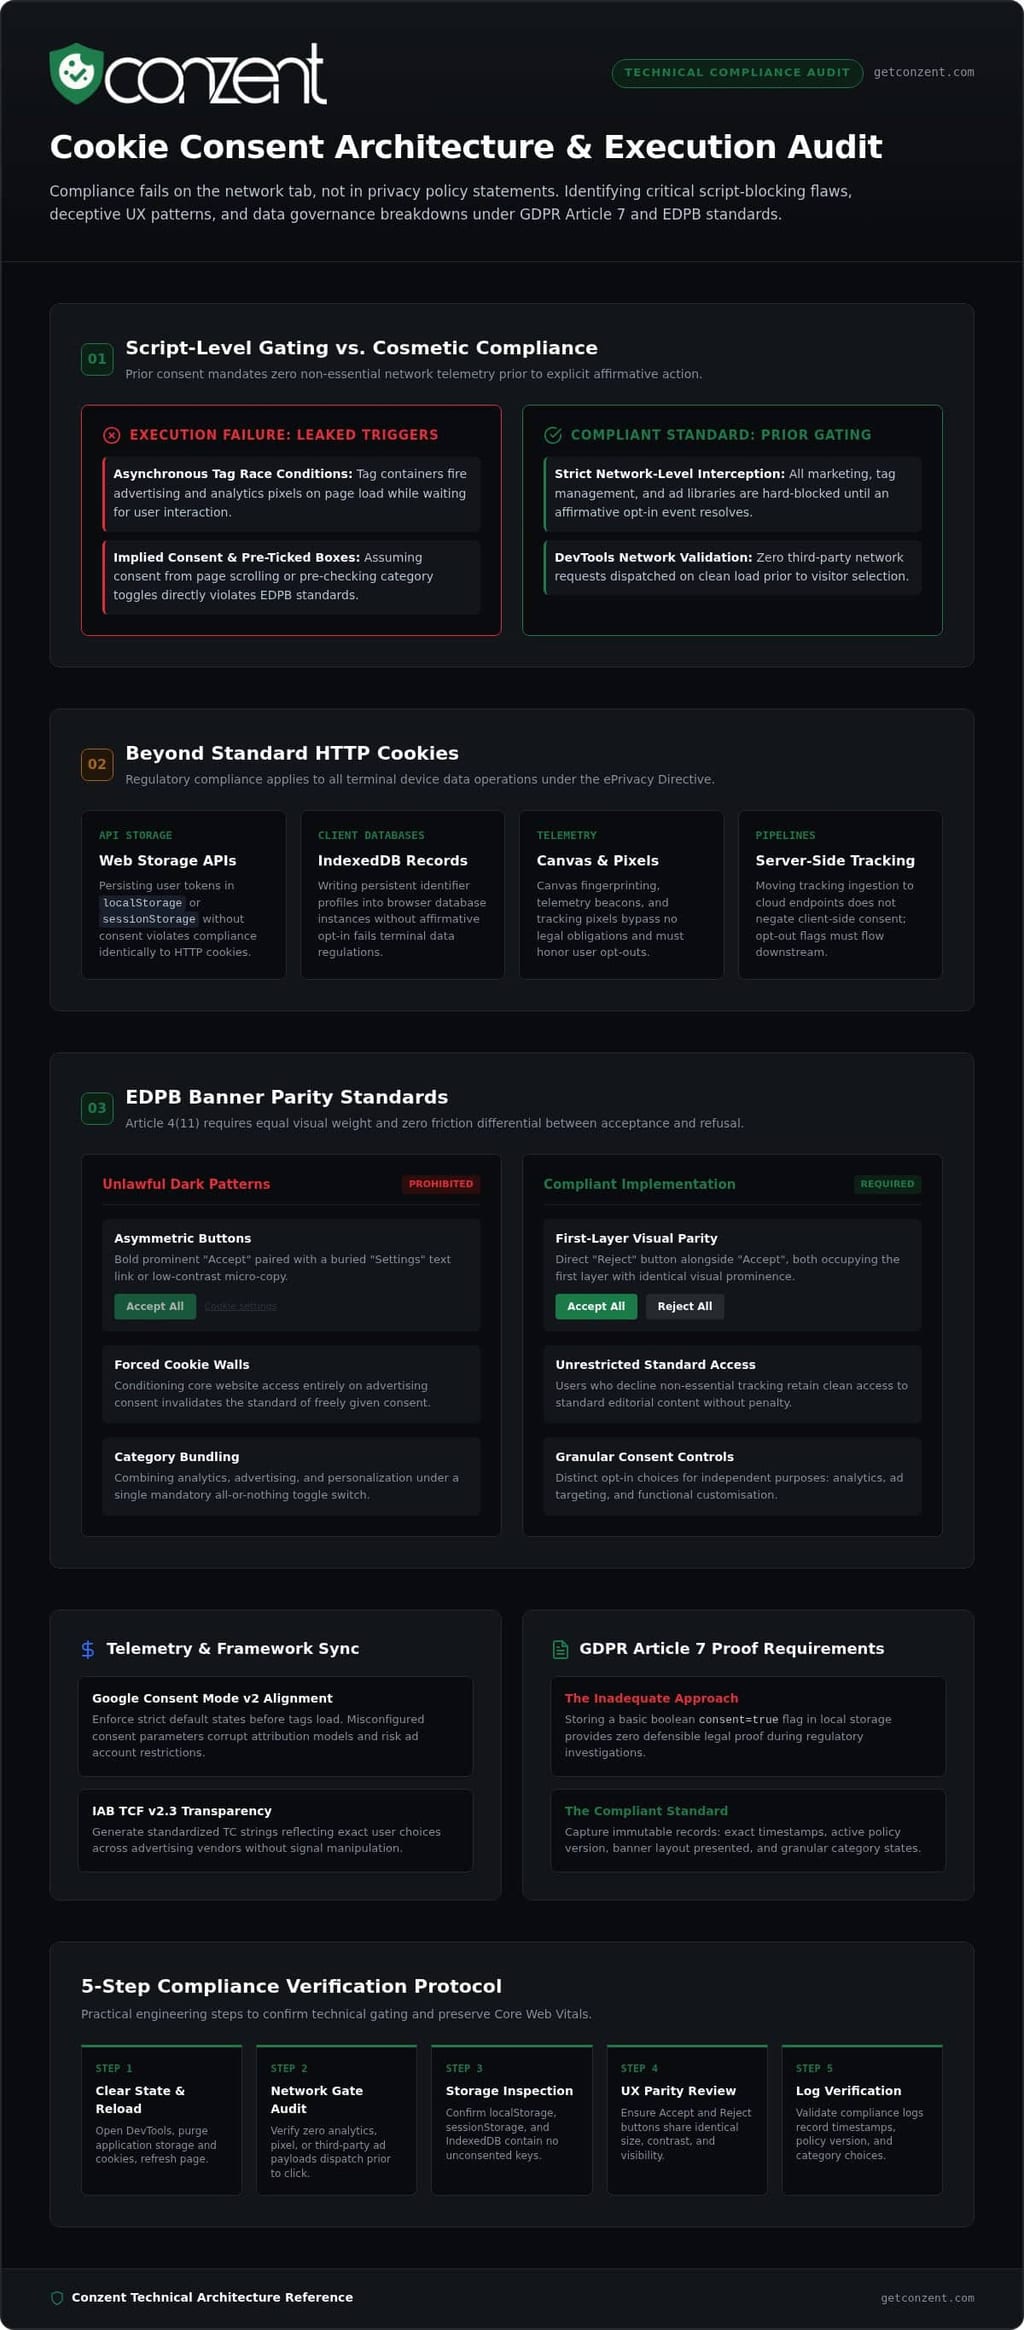
La conformità fallisce nella scheda di rete, non nella tua politica sulla privacy. Un banner è efficace solo quanto il blocco tecnico che lo supporta. Caricare tag di marketing mentre un prompt di consenso rimane senza risposta viola immediatamente le direttive europee sulla privacy. Per proteggere la fiducia degli utenti e prevenire azioni di enforcement, i team di ingegneria devono dare priorità al gating a livello di script rispetto a notifiche cosmetiche superficiali.
Attivazione dei Tracker Prima del Consenso Esplicito
La legge richiede un consenso affermativo prima che venga eseguito qualsiasi tracker non essenziale. Molti team si affidano alla gestione dei tag asincrona senza impostare corretti trigger di blocco, causando involontariamente condizioni di gara. Se il tuo contenitore di tag invia pixel pubblicitari al caricamento della pagina mentre attende l'input dell'utente, i dati fuoriescono immediatamente. Testa questo direttamente: apri gli strumenti per sviluppatori del tuo browser, cancella la memoria del sito, ricarica la pagina e monitora la scheda Rete. Se le richieste di terze parti si attivano prima di un'interazione, la tua implementazione fallisce nel consenso precedente.
Affidarsi al Consenso Implicito o a Caselle Pre-Selezionate
Assumere che i visitatori accettino il tracciamento semplicemente perché scorrono o continuano a navigare è uno degli errori comuni nel consenso ai cookie da evitare. I regolatori hanno vietato l'accettazione passiva. Allo stesso modo, pre-selezionare categorie o interruttori costituisce design ingannevole e pattern scuri secondo gli standard dell'European Data Protection Board. Un consenso valido richiede un'azione affermativa esplicita, sia che un utente visiti da desktop o mobile. Controlla la nostra analisi delle regole di conformità GDPR per allineare i tuoi flussi di consenso agli standard attuali.
Ignorare Tecnologie di Tracciamento e Archiviazione Non-Cookie
La conformità moderna si estende ben oltre i cookie HTTP standard. I requisiti normativi disciplinano qualsiasi lettura o scrittura di dati del dispositivo terminale. Spostare identificatori su meccanismi di archiviazione del browser moderni non bypassa i requisiti legali:
- API di Web Storage: I token di tracciamento memorizzati in
localStorageosessionStoragerichiedono lo stesso consenso preventivo dei cookie standard. - Database Client: Utilizzare IndexedDB per mantenere stati utente persistenti senza opt-in viola la Direttiva ePrivacy.
- Telemetria Alternativa: Il fingerprinting canvas, i pixel di tracciamento e l'ingestione delle pipeline di tracciamento lato server devono rispettare le scelte di opt-out lato client.
Mantieni un inventario accurato di tutti i meccanismi di dati lato client. Bloccare i cookie standard mentre si lascia aperta la memoria locale per script di terze parti rimane uno dei modi più rapidi per fallire un audit sulla privacy, rendendolo un altro degli errori critici nel consenso ai cookie da evitare.
2. UX del Banner Ingannosa: Pattern Scuri che Rischiano Sanzioni Regolatorie
Manipolare i visitatori a dare il consenso non è un design intelligente; è una responsabilità diretta per la conformità. I pattern scuri dei banner dei cookie sfruttano i bias cognitivi attraverso gerarchie di colore fuorvianti, pulsanti sepolti e scelte forzate. I regolatori europei ora controllano attivamente la simmetria visiva insieme alla telemetria di rete. Progettare banner ingannevoli rappresenta uno degli errori più visibili nel consenso ai cookie da evitare.
Pulsanti Asimmetrici e Opzioni di Rifiuto Offuscate
Un banner conforme richiede parità visiva. Come confermato nel rapporto del Gruppo di Lavoro sui Banner dei Cookie dell'EDPB, i visitatori devono essere in grado di rifiutare i cookie con la stessa facilità con cui li accettano. Nascondere un'opzione di rifiuto all'interno di un link "Impostazioni" di secondo livello o renderla come micro-testo a basso contrasto accanto a un pulsante "Accetta Tutto" in grassetto viola l'Articolo 4(11) del GDPR. Entrambe le scelte devono trovarsi sul primo livello con identica prominenza visiva. Se la tua azione di accettazione è un pulsante ovvio, la tua azione di rifiuto deve essere un pulsante equivalente, non un hyperlink nascosto.
Muri dei Cookie e Trappole di Consenso Forzato
Condizionare l'accesso al sito web sul consenso al tracciamento invalida lo standard legale del consenso liberamente dato. I controllori europei vietano rigorosamente di bloccare l'accesso degli utenti a meno che un individuo non ceda dati personali per la pubblicità. Mentre alcuni editori gestiscono muri dei cookie legali offrendo un livello a pagamento senza pubblicità come alternativa equa, i muri di consenso generali rimangono illeciti. I visitatori che rifiutano il tracciamento non essenziale devono mantenere l'accesso ai contenuti standard del sito senza barriere arbitrarie o usabilità degradante.
Controlli Granulari Fuorvianti e Raggruppamento di Categorie
Raggruppare scopi di tracciamento separati in un interruttore "tutto o niente" priva gli utenti di una scelta significativa. Non puoi combinare analisi, personalizzazione e tracker pubblicitari programmatici in un'unica categoria obbligatoria. Secondo la legge dell'UE, ogni scopo di elaborazione distinto richiede un interruttore indipendente che di default sia in uno stato non selezionato. Consulta la nostra guida alla conformità GDPR per strutturare accuratamente le tue categorie granulari.
Un design etico non significa sacrificare i dati di conversione. Puoi esplorare i nostri piani di distribuzione CMP trasparenti per mantenere interfacce utente pulite che rispettano la privacy mentre sostengono le prestazioni di tracciamento.
3. Errori di Telemetria e Integrazione: Google Consent Mode v2 e Difetti del TCF
Ottenere il tuo banner visivo corretto è solo metà della battaglia. Se le tue pipeline di telemetria sottostanti trasmettono segnali errati, le reti pubblicitarie potrebbero abbandonare il tuo traffico o registrare dati utente non consenzienti. Segnali di consenso difettosi distruggono silenziosamente l'attribuzione delle campagne e invitano a multe regolatorie. Riconoscere questi difetti di telemetria in anticipo è tra gli errori comuni nel consenso ai cookie da evitare più impattanti.
Configurazione Errata degli Stati di Consenso Predefiniti nel Google Consent Mode v2
Il Google Consent Mode v2 richiede di definire quattro parametri espliciti prima che vengano eseguiti i tag: ad_storage, analytics_storage, ad_user_data e ad_personalization. Omettere gli ultimi due interrompe il remarketing del pubblico e il tracciamento delle conversioni in tutta l'EEA e nel Regno Unito. Pericoloso è anche fare affidamento sulla modalità avanzata senza rendersi conto che i "ping senza cookie" iniziali trasmettono comunque indirizzi IP e intestazioni prima del consenso, attirando l'attenzione dei regolatori. La modalità base mantiene i tag completamente inattivi fino a quando non viene registrato un consenso affermativo. Controlla la nostra guida al Google Consent Mode v2 per verificare i tuoi parametri tecnici.
Errori di Tempistica dei Trigger nel Google Tag Manager
Il timing dei tag determina se il tracciamento rispetta le scelte degli utenti. Attivare i tag di marketing su trigger generici "Visualizzazione Pagina" o "DOM Pronto" crea condizioni di gara, eseguendo script prima che lo stato di consenso si risolva completamente. Per prevenire questo, inizializza il tuo CMP sull'evento "Inizializzazione del Consenso - Tutte le Pagine". Attiva i tag di marketing solo dopo aver ricevuto un evento di aggiornamento del consenso verificato dal data layer. Usa Google Tag Assistant per verificare che i parametri predefiniti vengano registrati come denied prima che qualsiasi tag tenti di eseguire.
Non Conformità agli Standard IAB TCF v2.3
Gli editori che monetizzano inventari programmatici affrontano immediati cali di entrate se le loro stringhe di consenso non superano la validazione secondo il IAB Europe Transparency and Consent Framework. Il TCF v2.3 richiede il segmento disclosedVendors in ogni nuova stringa TC generata per eliminare i fornitori fantasma. Se il tuo CMP genera stringhe malformate o omette l'ID del fornitore di Google (755), i server pubblicitari attivano l'errore TCF 1.4. Questo errore degrada le aste a Pubblicità Limitate, riducendo i CPM programmatici del 60% all'80%. Controlla la nostra analisi sulla conformità IAB TCF per assicurarti che la tua configurazione generi stringhe valide ed elimini un altro degli errori comuni nel consenso ai cookie da evitare.
4. Errori di Governance e Registrazione: La Prova di Conformità Mancante
Dimostrare la conformità è importante tanto quanto eseguirla. Ai sensi dell'Articolo 7(1) del GDPR, l'onere della prova ricade interamente sull'operatore del sito web. Se un'autorità di regolamentazione avvia un audit, un contatore di analisi aggregato non ti proteggerà. Non mantenere registri a prova di manomissione e lasciare che i tag di terze parti vengano eseguiti senza monitoraggio rappresentano errori comuni nel consenso ai cookie da evitare che lasciano le aziende completamente indifese.
Non Mantenere Registri di Consenso a Prova di Manomissione
I regolatori rifiutano valori booleani semplici. Memorizzare un record piatto cookies_accepted: true nel tuo database non prova nulla su ciò che è accaduto. Un revisore richiede un contesto specifico: un timestamp UTC esatto, la versione specifica del design del banner visualizzato, i permessi a livello di categoria concessi e un identificatore di consenso pseudonimizzato. Allo stesso tempo, non dovresti registrare indirizzi IP o dettagli personali all'interno delle tabelle di consenso. La vera conformità richiede prove verificabili e crittografiche delle scelte degli utenti senza raccogliere dati personali non necessari.
Drift dei Fornitori e Script di Terze Parti Non Catalogati
I siti web non sono statici. I team di marketing distribuiscono frequentemente pixel di conversione, widget di chat dal vivo o moduli incorporati tramite gestori di tag senza informare il team di ingegneria. Questo drift dei tag distrugge silenziosamente il tuo stato di conformità. Quando un utente acconsente a cinque fornitori dichiarati, ma un sesto fornitore non elencato attiva cookie nel loro browser, violi i mandati di trasparenza. Routine di auditing dei tag programmate e scansioni automatiche dei cookie mantengono le tue dichiarazioni pubbliche sui fornitori perfettamente allineate con la tua base di codice attiva.
Ostacolare il Diritto di Ritirare il Consenso
Il consenso non è una transazione permanente. Ai sensi della legge europea, ritirare il consenso deve essere altrettanto semplice quanto darlo. Nascondere le impostazioni di preferenza all'interno di menu secondari profondi o costringere i visitatori a inviare moduli web viola gli standard regolatori fondamentali. Implementa un badge di impostazioni fluttuante persistente o un link esplicito nel footer che riapre i controlli granulari con un clic. Trattare la revoca del consenso come un pensiero secondario è un altro degli errori critici nel consenso ai cookie da evitare.
La gestione del consenso è governance attiva dei dati, non un widget cosmetico statico. Per proteggere la tua organizzazione con registri di consenso verificabili e controlli automatizzati, visualizza i piani e i prezzi di Conzent per distribuire un'infrastruttura conforme oggi stesso.
5. La Lista di Controllo per la Conformità Moderna: Costruire una Configurazione Auditable e ad Alte Prestazioni
Raggiungere la totale conformità non dovrebbe richiedere di sacrificare le prestazioni del web o la visibilità delle entrate. Gli strumenti di gestione del consenso legacy creano frequentemente nuovi problemi mentre cercano di risolverne di vecchi, gonfiando le basi di codice e rallentando i siti. Un'architettura di consenso moderna tratta la privacy come un'infrastruttura ad alte prestazioni piuttosto che come un pensiero ingombrante. Evitare gli errori comuni nel consenso ai cookie da evitare significa trattare il tuo CMP come una parte essenziale del tuo stack ingegneristico principale.
Audit di Verifica Tecnica Passo dopo Passo
Prima di apportare modifiche alla produzione, esegui una rigorosa sequenza di verifica su tutto il tuo stack:
- Audit dell'Esecuzione dei Tag: Assicurati che i tag per analisi, tracciamento delle conversioni e social media rimangano bloccati fino all'opt-in.
- Ispeziona i Payload di Rete: Attiva sia i flussi di accettazione che di rifiuto in sessioni di browser private. Verifica che zero richieste non approvate colpiscano i domini di terze parti quando un utente clicca su rifiuta.
- Valida le Pipeline di Telemetria: Usa l'analisi dell'impatto sulle entrate per monitorare la modellazione delle conversioni e garantire che il segnalamento conforme non interrompa l'accuratezza dei report.
Eliminare la Latenza dei Banner e il Gonfiore degli Script
Script di consenso pesanti degradano i Core Web Vitals. I CMP tradizionali per le imprese spesso costringono i browser a analizzare bundle JavaScript di diversi megabyte, introducendo tempi di blocco che danneggiano il tuo Largest Contentful Paint (LCP) e Interaction to Next Paint (INP). La conformità ad alte prestazioni richiede un'esecuzione snella. Gli script devono caricarsi in modo asincrono senza bloccare il DOM. Sfruttare la cache edge o ospitare autonomamente il tuo meccanismo di consenso riduce la latenza, offrendo un'interazione immediata con il banner senza rallentare la velocità della pagina.
Selezionare un'Infrastruttura che Scala con Trasparenza
I fornitori proprietari a scatola nera bloccano i tuoi dati dietro sistemi opachi e livelli di prezzo rigidi. Quando le regole sulla privacy regionali cambiano o i framework si aggiornano, i sistemi chiusi ti lasciano in attesa dei programmi di rilascio dei fornitori. Un'infrastruttura trasparente e disponibile per la sorgente offre al tuo team completa visibilità su quali script vengono eseguiti e perché. Elimini il lock-in dei fornitori, semplifichi la governance dei tag e mantieni la piena proprietà della tua telemetria di consenso. Per costruire una configurazione che bilanci rigore normativo e prestazioni di alto livello, esplora opzioni di piattaforme di consenso scalabili progettate per le operazioni web moderne.
Rivedere regolarmente questa lista di controllo mantiene il tuo data layer pulito. Riconoscere il drift degli script e i fallimenti di blocco in anticipo protegge la fiducia degli utenti, rendendo facile evitare gli errori più comuni nel consenso ai cookie da evitare.
Prendi il Controllo della Tua Architettura della Privacy
La vera conformità vive nel tuo codice, non nella fine print. Far rispettare un rigoroso consenso preventivo, abbandonare i pattern visivi scuri e convalidare la telemetria per Google Consent Mode v2 e IAB TCF v2.3 protegge la tua azienda da costose verifiche. Eliminare questi errori comuni nel consenso ai cookie da evitare garantisce che il rispetto della privacy degli utenti non venga mai a scapito della velocità del sito o dell'accuratezza del tracciamento.
Non devi fare affidamento su strumenti gonfiati e a scatola nera per soddisfare i regolatori. Costruito su un'infrastruttura aperta e disponibile per la sorgente, Conzent ti offre prestazioni ad alto throughput con supporto nativo per i moderni framework di conformità attraverso i principali ecosistemi CMS. Sia che tu scelga una distribuzione auto-ospitata o la nostra piattaforma cloud gestita, mantieni la piena proprietà del tuo data layer.
Esplora i piani di infrastruttura per il consenso trasparente e ad alte prestazioni oggi. Costruire un'esperienza web etica e a prova di audit è completamente alla tua portata, e i tuoi visitatori ti ripagheranno per questo.
Domande Frequenti
È accettabile attivare i tag di analisi prima che il visitatore interagisca con il banner dei cookie?
No, non puoi attivare i tag di analisi standard prima del consenso affermativo. Ai sensi della Direttiva ePrivacy e del GDPR, la lettura o la scrittura di dati del dispositivo terminale richiede un opt-in preventivo a meno che non sia strettamente necessario per la fornitura del servizio. Caricare tracker al caricamento della pagina mentre si attende una scelta viola le normative europee. Attivare i tag in anticipo è uno degli errori più diffusi nel consenso ai cookie da evitare.
Come i pattern scuri nei banner dei cookie attivano sanzioni regolatorie ai sensi del GDPR?
I pattern scuri invalidano il consenso rimuovendo la vera libertà di scelta. I regolatori penalizzano le interfacce che utilizzano spinte visive, come il contrasto tra un luminoso pulsante "Accetta" e un link "Rifiuta" a basso contrasto o nascosto. L'Articolo 4(11) richiede che rifiutare i cookie sia altrettanto prominente e semplice quanto accettarli. Se un'interfaccia guida o manipola l'utente, i controllori europei considerano il consenso risultante legalmente inesistente.
Qual è l'errore di implementazione più frequente con Google Consent Mode v2?
Il fallimento più comune è inizializzare solo i parametri legacy omettendo ad_user_data e ad_personalization. Implementare il Consent Mode v2 senza questi due parametri interrompe il remarketing del pubblico e l'attribuzione degli annunci nell'Area Economica Europea. Un altro problema diffuso è attivare i tag di marketing su trigger di caricamento pagina standard invece di attendere gli stati di consenso aggiornati dal data layer.
Il nostro sito web può utilizzare un muro dei cookie che blocca l'accesso fino a quando i visitatori non accettano i cookie?
I muri dei cookie generali che negano l'accesso al sito senza consenso sono illeciti secondo le linee guida dell'EDPB. Il consenso deve essere liberamente dato, il che non può avvenire se l'accesso dipende dalla cessione di dati personali. Un editore può offrire un'alternativa legittima di paywall, come un abbonamento a pagamento senza tracciamento, ma bloccare completamente i non abbonati dietro un muro di tracciamento "tutto o niente" invita all'azione regolatoria.
Quali informazioni specifiche devono essere salvate per fornire una prova valida di consenso?
Devi registrare una traccia di audit verificabile piuttosto che un semplice flag vero o falso. Ai sensi dell'Articolo 7(1) del GDPR, la prova valida richiede un timestamp UTC, un token di consenso pseudonimizzato, la versione esatta del layout del banner mostrato e le scelte a livello di categoria effettuate. Se un revisore richiede prove, un contatore di clic aggregato non soddisferà i loro requisiti probatori.
Come uno script di consenso sui cookie sovradimensionato danneggia le prestazioni del sito web e la SEO?
Script di consenso commerciali ingombranti aggiungono un gonfiore di JavaScript non necessario che blocca il thread principale del browser. Questo ritardo danneggia direttamente i Core Web Vitals, aumentando il Largest Contentful Paint (LCP) e l'Interaction to Next Paint (INP). I motori di ricerca penalizzano le pagine lente con posizioni più basse. Distribuire un'infrastruttura di consenso leggera o auto-ospitata mantiene il tuo flusso di consenso completamente conforme mentre preserva la velocità della pagina essenziale.
Perché è vietato raggruppare i cookie di marketing e analisi in un unico interruttore di consenso?
Raggruppare scopi distinti viola il requisito del GDPR per un consenso granulare e specifico. Analisi e marketing servono obiettivi di elaborazione dei dati fondamentalmente diversi. I visitatori devono avere il diritto di approvare la misurazione del pubblico senza essere costretti al tracciamento pubblicitario comportamentale. Raggruppare queste categorie insieme priva i visitatori del controllo, rendendo questa tattica di raggruppamento un altro degli errori critici nel consenso ai cookie da evitare.