
Erreurs courantes en matière de consentement aux cookies à éviter : La liste de contrôle de conformité 2026
Votre bandeau de cookies peut sembler parfait, mais en coulisses, des scripts indésirables sont probablement exécutés avant que quiconque ne clique sur un bouton. La véritable conformité ne faillit pas dans les clauses de non-responsabilité légales ; elle échoue dans l'exécution technique des scripts. Identifier les erreurs courantes en matière de consentement aux cookies à éviter en 2026 signifie auditer vos demandes réseau réelles, les déclencheurs de balises et les signaux de données.
Nous savons à quel point cela peut être frustrant. Entre le respect des règles strictes du Google Consent Mode v2, la gestion des changements de l'IAB TCF v2.3 et l'observation de l'analyse se fracturer, préserver l'intégrité des données semble épuisant. La peur des amendes réglementaires ne devrait pas vous contraindre à un système défaillant qui ruine vos revenus durement gagnés.
Vous pouvez mettre en place un flux de consentement éthique et transparent qui respecte la vie privée des utilisateurs sans naviguer à l'aveugle. Ce guide vous guide à travers les pièges techniques exacts à rechercher, du déclenchement avant le consentement aux motifs sombres subtils de l'interface. Voici votre liste de contrôle pratique de conformité 2026 pour auditer votre infrastructure et maintenir votre suivi fiable.
Points Clés
- Découvrez comment se produisent les fuites de scripts avant le consentement et comment faire respecter un consentement préalable légitime avant l'exécution de toute balise de suivi.
- Éliminez les conceptions de bandeaux manipulatrices en alignant la visibilité des boutons avec les normes strictes de l'EDPB pour éviter les actions d'application.
- Identifiez les erreurs courantes en matière de consentement aux cookies à éviter dans Google Consent Mode v2 et IAB TCF v2.3 pour protéger les revenus publicitaires et la qualité des données.
- Améliorez la journalisation de conformité au-delà des booléens de base pour capturer les horodatages spécifiques et les paramètres requis en vertu de l'article 7 du RGPD.
- Mettez en œuvre une liste de contrôle de conformité haute performance qui préserve la vie privée des utilisateurs sans sacrifier la vitesse du site ou les Core Web Vitals.
1. Erreurs Techniques Majeures : Échec du Consentement Préalable et Blocage des Scripts
La conformité échoue dans l'onglet réseau, pas dans votre politique de confidentialité. Un bandeau n'est efficace que si le blocage technique qui le soutient est en place. Charger des balises marketing alors qu'une invite de consentement reste sans réponse viole immédiatement les directives de confidentialité européennes. Pour protéger la confiance des utilisateurs et prévenir les actions d'application, les équipes d'ingénierie doivent prioriser le blocage au niveau des scripts plutôt que les avis cosmétiques superficiels.
Déclenchement des Suiveurs Avant le Consentement Explicite
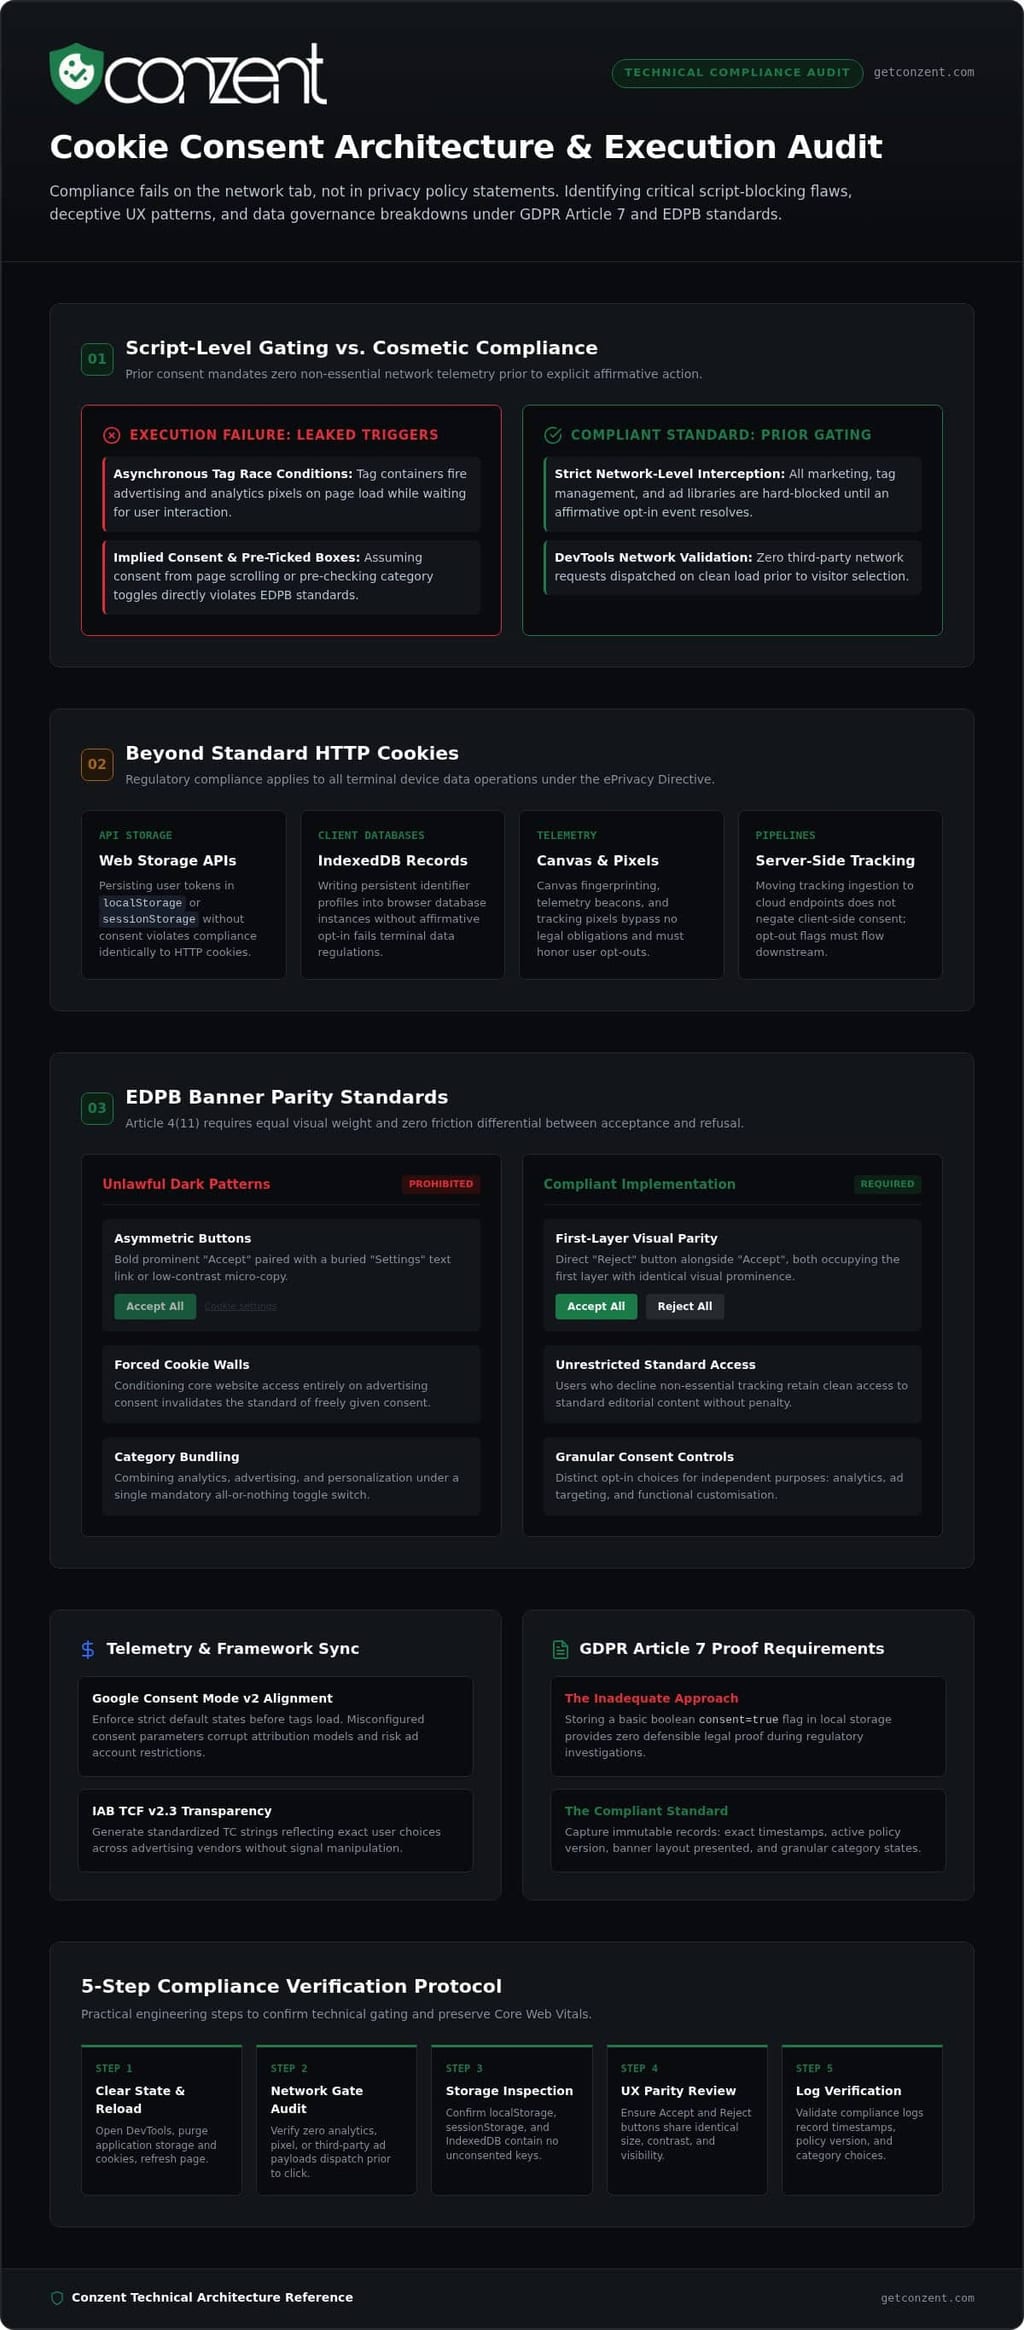
La loi exige un consentement affirmatif avant l'exécution de tout suiveur non essentiel. De nombreuses équipes s'appuient sur la gestion asynchrone des balises sans définir de déclencheurs de blocage appropriés, provoquant involontairement des conditions de concurrence. Si votre conteneur de balises envoie des pixels publicitaires au chargement de la page tout en attendant l'entrée de l'utilisateur, les données fuient instantanément. Testez cela directement : ouvrez les outils de développement de votre navigateur, effacez le stockage du site, rechargez la page et surveillez l'onglet Réseau. Si des demandes tierces sont envoyées avant une interaction, votre mise en œuvre échoue au consentement préalable.
S'appuyer sur le Consentement Implicite ou les Cases Pré-cochées
Supposer que les visiteurs acceptent le suivi simplement parce qu'ils font défiler ou continuent à naviguer est l'une des erreurs courantes en matière de consentement aux cookies à éviter. Les régulateurs ont interdit l'acceptation passive. De même, pré-sélectionner des catégories ou des bascules constitue un design trompeur et des motifs sombres selon les normes de l'European Data Protection Board. Un consentement valide exige une action affirmative explicite, que l'utilisateur visite depuis un ordinateur de bureau ou un mobile. Consultez notre décomposition des règles de conformité RGPD pour aligner vos flux de consentement avec les normes actuelles.
Ignorer les Technologies de Stockage et de Suivi Non-Cookies
La conformité moderne s'étend bien au-delà des cookies HTTP standard. Les exigences réglementaires régissent toute lecture ou écriture de données sur l'appareil terminal. Déplacer les identifiants vers des mécanismes de stockage modernes dans le navigateur ne contourne pas les exigences légales :
- APIs de Stockage Web : Les jetons de suivi stockés dans
localStorageousessionStoragenécessitent le même consentement préalable que les cookies standard. - Bases de Données Client : Utiliser IndexedDB pour persister des états utilisateurs sans opt-in viole la Directive ePrivacy.
- Télémétrie Alternative : Le fingerprinting Canvas, les pixels de suivi et l'ingestion des pipelines de suivi côté serveur doivent respecter les opt-outs côté client.
Maintenez un inventaire précis de tous les mécanismes de données côté client. Bloquer les cookies standard tout en laissant le stockage local ouvert aux scripts tiers reste l'un des moyens les plus rapides d'échouer à un audit de confidentialité, ce qui en fait une autre des erreurs critiques en matière de consentement aux cookies à éviter.
2. UX de Bandeau Trompeuse : Motifs Sombres Qui Risquent des Pénalités Réglementaires
Manipuler les visiteurs pour qu'ils consentent n'est pas un design intelligent ; c'est une responsabilité directe en matière de conformité. Les motifs sombres des bandeaux de cookies exploitent les biais cognitifs à travers des hiérarchies de couleurs trompeuses, des boutons enfouis et des choix forcés. Les régulateurs européens audite désormais activement la symétrie visuelle aux côtés de la télémétrie réseau. Concevoir des bandeaux trompeurs représente l'une des erreurs les plus visibles en matière de consentement aux cookies à éviter.
Boutons Asymétriques et Options de Rejet Obscurcies
Un bandeau conforme exige une parité visuelle. Comme confirmé dans le rapport de la Taskforce sur les Bandeaux de Cookies de l'EDPB, les visiteurs doivent pouvoir rejeter les cookies aussi facilement qu'ils les acceptent. Cacher une option de refus à l'intérieur d'un lien "Paramètres" de deuxième niveau ou la rendre sous forme de micro-texte gris à faible contraste à côté d'un bouton "Accepter Tout" en gras viole l'article 4(11) du RGPD. Les deux choix doivent figurer sur la couche initiale avec une visibilité visuelle identique. Si votre action d'acceptation est un bouton évident, votre action de rejet doit être un bouton équivalent, pas un lien caché.
Murs de Cookies et Pièges de Consentement Forcé
Conditionner l'accès au site web au consentement de suivi invalide la norme légale de consentement librement donné. Les autorités de surveillance européennes interdisent strictement de bloquer l'accès des utilisateurs à moins qu'un individu ne cède des données personnelles pour la publicité. Bien que certains éditeurs mettent en place des murs de cookies légaux offrant un niveau payant sans publicité comme alternative équitable, les murs de consentement globaux restent illégaux. Les visiteurs qui refusent le suivi non essentiel doivent conserver l'accès au contenu standard du site sans barrières arbitraires ou dégradations de l'utilisabilité.
Contrôles Granulaires Trompeurs et Regroupement de Catégories
Regrouper des objectifs de suivi distincts dans un interrupteur "tout ou rien" prive les utilisateurs d'un choix significatif. Vous ne pouvez pas combiner les analyses, la personnalisation et les suiveurs publicitaires programmatiques en une seule catégorie obligatoire. Selon la loi de l'UE, chaque objectif de traitement distinct nécessite un interrupteur indépendant qui par défaut est non sélectionné. Consultez notre guide de conformité RGPD pour structurer vos catégories granulaires avec précision.
Un design éthique ne signifie pas sacrifier les données de conversion. Vous pouvez explorer nos plans de déploiement CMP transparents pour maintenir des interfaces utilisateur claires qui respectent la vie privée tout en soutenant la performance du suivi.
3. Erreurs de Télémétrie et d'Intégration : Google Consent Mode v2 et Flaws TCF
Obtenir votre bandeau visuel correct n'est que la moitié de la bataille. Si vos pipelines de télémétrie sous-jacents diffusent des signaux incorrects, les réseaux publicitaires abandonneront soit votre trafic, soit enregistreront des données utilisateur non consenties. Des signaux de consentement défectueux détruisent silencieusement l'attribution des campagnes et invitent à des amendes réglementaires. Identifier ces défauts de télémétrie tôt figure parmi les erreurs courantes en matière de consentement aux cookies à éviter.
Mauvaise Configuration des États de Consentement Par Défaut dans Google Consent Mode v2
Google Consent Mode v2 exige de définir quatre paramètres explicites avant que des balises ne s'exécutent : ad_storage, analytics_storage, ad_user_data, et ad_personalization. Omettre les deux derniers compromet le remarketing d'audience et le suivi des conversions à travers l'EEE et le Royaume-Uni. Tout aussi dangereux est de s'appuyer sur le mode avancé sans réaliser que les "pings sans cookie" précoces transmettent toujours des adresses IP et des en-têtes avant le consentement, attirant l'attention des régulateurs. Le mode de base garde les balises complètement inactives jusqu'à ce qu'un consentement affirmatif soit enregistré. Consultez notre guide Google Consent Mode v2 pour vérifier vos paramètres techniques.
Erreurs de Timing des Déclencheurs dans Google Tag Manager
Le timing des balises détermine si le suivi respecte les choix des utilisateurs. Déclencher des balises marketing sur des déclencheurs génériques "Vue de Page" ou "DOM Prêt" crée des conditions de concurrence, exécutant des scripts avant que l'état de consentement ne soit complètement résolu. Pour éviter cela, initialisez votre CMP sur l'événement "Initialisation du Consentement - Toutes les Pages". Déclenchez des balises marketing uniquement après avoir reçu un événement de mise à jour de consentement vérifié du data layer. Utilisez Google Tag Assistant pour vérifier que les paramètres par défaut sont enregistrés comme denied avant que toute balise n'essaie de s'exécuter.
Non-Conformité aux Normes IAB TCF v2.3
Les éditeurs monétisant des inventaires programmatiques subissent des baisses de revenus immédiates si leurs chaînes de consentement échouent à la validation sous le Cadre de Transparence et de Consentement de l'IAB Europe. Le TCF v2.3 impose le segment disclosedVendors dans chaque chaîne TC nouvellement générée pour éliminer les vendeurs fantômes. Si votre CMP génère des chaînes mal formées ou omet l'ID de vendeur de Google (755), les serveurs publicitaires déclenchent l'erreur TCF 1.4. Cette erreur dégrade les enchères à des publicités limitées, réduisant les CPM programmatiques de 60 % à 80 %. Consultez notre décomposition sur la conformité IAB TCF pour vous assurer que votre configuration génère des chaînes valides et élimine une autre des erreurs courantes en matière de consentement aux cookies à éviter.
4. Erreurs de Gouvernance et de Conservation des Registres : La Preuve de Conformité Manquante
Prouver la conformité est tout aussi important que de l'exécuter. En vertu de l'article 7(1) du RGPD, le fardeau de la preuve repose entièrement sur l'opérateur du site web. Si une autorité réglementaire ouvre un audit, un compteur d'analytique agrégé ne vous protégera pas. Ne pas maintenir des journaux à l'épreuve des falsifications et laisser des balises tierces fonctionner sans surveillance représentent des erreurs courantes en matière de consentement aux cookies à éviter qui laissent les entreprises complètement sans défense.
Échec à Maintenir des Journaux de Consentement à l'Épreuve des Falsifications
Les régulateurs rejettent les valeurs booléennes simples. Stocker un enregistrement plat cookies_accepted: true dans votre base de données ne prouve rien sur ce qui s'est passé. Un auditeur nécessite un contexte spécifique : un horodatage UTC exact, la version de conception de bandeau spécifique affichée, les autorisations au niveau des catégories accordées, et un identifiant de consentement pseudonymisé. En même temps, vous ne devez pas enregistrer d'adresses IP ou de détails personnels dans les tables de consentement. La véritable conformité nécessite une preuve vérifiable et cryptographique des choix des utilisateurs sans collecter de données personnelles inutiles.
Dérive des Fournisseurs et Scripts Tiers Non Catalogués
Les sites web ne sont pas statiques. Les équipes marketing déploient fréquemment des pixels de conversion, des widgets de chat en direct ou des formulaires intégrés via des gestionnaires de balises sans en informer l'équipe d'ingénierie. Cette dérive de balises détruit silencieusement votre statut de conformité. Lorsqu'un utilisateur consent à cinq vendeurs divulgués, mais qu'un sixième vendeur non listé envoie des cookies dans son navigateur, vous violez les mandats de transparence. Des routines d'audit de balises programmées et un scan automatisé des cookies maintiennent vos déclarations de vendeurs publiques parfaitement alignées avec votre code actif.
Obstruction au Droit de Retirer le Consentement
Le consentement n'est pas une transaction permanente. En vertu de la loi européenne, retirer le consentement doit être tout aussi facile que de le donner. Enfouir les paramètres de préférence dans des sous-menus profondément imbriqués ou forcer les visiteurs à soumettre des formulaires web viole les normes réglementaires fondamentales. Mettez en place un badge de paramètres flottant persistant ou un lien de pied de page explicite qui rouvre les contrôles granulaires en un clic. Traiter la révocation du consentement comme une réflexion après coup est une autre des erreurs critiques en matière de consentement aux cookies à éviter.
La gestion du consentement est une gouvernance active des données, pas un widget cosmétique statique. Pour protéger votre organisation avec des journaux de consentement vérifiables et des contrôles automatisés, consultez les plans et les prix de Conzent pour déployer une infrastructure conforme dès aujourd'hui.
5. La Liste de Contrôle de Conformité Moderne : Construire une Configuration Auditable et Haute Performance
Atteindre une conformité totale ne devrait pas nécessiter de sacrifier la performance web ou la visibilité des revenus. Les outils de gestion du consentement hérités créent souvent de nouveaux problèmes tout en essayant de résoudre d'anciens, alourdissant les bases de code et ralentissant les sites. Une architecture de consentement moderne considère la vie privée comme une infrastructure haute performance plutôt qu'une réflexion encombrante. Éviter les erreurs courantes en matière de consentement aux cookies signifie traiter votre CMP comme une partie essentielle de votre pile d'ingénierie de base.
Audit de Vérification Technique Étape par Étape
Avant de pousser des modifications en production, exécutez une séquence de vérification rigoureuse à travers votre pile entière :
- Auditer l'Exécution des Balises : Assurez-vous que les balises pour l'analytique, le suivi des conversions et les réseaux sociaux restent bloquées jusqu'à l'opt-in.
- Inspecter les Charges Réseau : Déclenchez à la fois les flux d'acceptation et de rejet dans des sessions de navigateur privées. Vérifiez qu'aucune demande non approuvée n'atteint des domaines tiers lorsque l'utilisateur clique sur rejeter.
- Valider les Pipelines de Télémétrie : Utilisez l'analyse d'impact sur les revenus pour surveiller la modélisation des conversions et garantir que le signalement conforme ne perturbe pas l'exactitude des rapports.
Éliminer la Latence des Bandeaux et le Bloat des Scripts
Des scripts de consentement lourds dégradent les Core Web Vitals. Les CMP d'entreprise traditionnelles forcent souvent les navigateurs à analyser des bundles JavaScript de plusieurs mégaoctets, introduisant un temps de blocage qui nuit à votre Largest Contentful Paint (LCP) et Interaction to Next Paint (INP). La conformité haute performance exige une exécution légère. Les scripts doivent se charger de manière asynchrone sans ralentir le DOM. Tirer parti du cache en bordure ou auto-héberger votre mécanisme de consentement réduit la latence, offrant une interaction instantanée avec le bandeau sans ralentir la vitesse de la page.
Sélectionner une Infrastructure Qui Évolue Avec la Transparence
Les fournisseurs propriétaires en boîte noire verrouillent vos données derrière des systèmes opaques et des niveaux de prix rigides. Lorsque les règles de confidentialité régionales changent ou que les cadres se mettent à jour, les systèmes fermés vous laissent attendre les calendriers de publication des fournisseurs. Une infrastructure transparente et disponible en source donne à votre équipe une visibilité complète sur les scripts qui s'exécutent et pourquoi. Vous éliminez le verrouillage des fournisseurs, rationalisez la gouvernance des balises et conservez la pleine propriété de votre télémétrie de consentement. Pour construire une configuration qui équilibre la rigueur réglementaire avec des performances de premier ordre, explorez les options de plateforme de consentement évolutives adaptées aux opérations web modernes.
Réviser cette liste de contrôle régulièrement maintient votre couche de données propre. Détecter tôt la dérive des scripts et les échecs de blocage protège la confiance des utilisateurs, facilitant l'évitement des erreurs les plus courantes en matière de consentement aux cookies à éviter.
Prenez le Contrôle de Votre Architecture de Confidentialité
La véritable conformité réside dans votre code, pas dans les petites lignes. Faire respecter un consentement préalable strict, abandonner les motifs sombres visuels et valider la télémétrie pour Google Consent Mode v2 et IAB TCF v2.3 protège votre entreprise d'un examen coûteux. Éliminer ces erreurs courantes en matière de consentement aux cookies à éviter garantit que le respect de la vie privée des utilisateurs ne se fait jamais au détriment de la vitesse du site ou de l'exactitude du suivi.
Vous n'avez pas à vous fier à des outils encombrants et en boîte noire pour satisfaire les régulateurs. Basé sur une infrastructure ouverte et disponible en source, Conzent vous offre des performances à haut débit avec un support natif pour les cadres de conformité modernes à travers les principaux écosystèmes CMS. Que vous choisissiez un déploiement auto-hébergé ou notre plateforme cloud gérée, vous conservez la pleine propriété de votre couche de données.
Découvrez les plans d'infrastructure de consentement transparents et haute performance dès aujourd'hui. Construire une expérience web éthique et à l'épreuve des audits est entièrement à votre portée, et vos visiteurs vous feront confiance pour cela.
Questions Fréquemment Posées
Est-il acceptable de déclencher des balises d'analytique avant que le visiteur n'interagisse avec le bandeau de cookies ?
Non, vous ne pouvez pas déclencher des balises d'analytique standard avant un consentement affirmatif. En vertu de la Directive ePrivacy et du RGPD, lire ou écrire des données sur l'appareil terminal nécessite un opt-in préalable, sauf si cela est strictement nécessaire pour la fourniture du service. Charger des suiveurs au chargement de la page tout en attendant un choix viole les réglementations européennes. Déclencher des balises tôt est l'une des erreurs les plus répandues en matière de consentement aux cookies à éviter.
Comment les motifs sombres dans les bandeaux de cookies déclenchent-ils des amendes réglementaires en vertu du RGPD ?
Les motifs sombres invalident le consentement en supprimant la véritable liberté de choix. Les régulateurs pénalisent les interfaces qui utilisent des incitations visuelles, comme contraster un bouton "Accepter" lumineux avec un lien "Rejeter" à faible contraste ou caché. L'article 4(11) exige que le refus de cookies soit tout aussi proéminent et simple que leur acceptation. Si une interface guide ou manipule l'utilisateur, les autorités de surveillance européennes considèrent que le consentement résultant est légalement inexistant.
Quelle est l'erreur d'implémentation la plus fréquente avec Google Consent Mode v2 ?
L'échec le plus courant est d'initialiser uniquement des paramètres hérités tout en omettant ad_user_data et ad_personalization. Mettre en œuvre le Consent Mode v2 sans ces deux paramètres perturbe le remarketing d'audience et l'attribution publicitaire à travers l'Espace Économique Européen. Un autre problème répandu est de déclencher des balises marketing sur des déclencheurs de chargement de page standard au lieu d'attendre des états de consentement mis à jour du data layer.
Notre site web peut-il utiliser un mur de cookies qui bloque l'accès jusqu'à ce que les visiteurs acceptent les cookies ?
Les murs de cookies globaux qui refusent l'accès au site sans consentement sont illégaux selon les directives de l'EDPB. Le consentement doit être donné librement, ce qui ne peut pas se produire si l'accès dépend de la cession de données personnelles. Un éditeur peut offrir une alternative de paywall légitime, comme un abonnement payant sans suivi, mais verrouiller complètement les non-abonnés derrière un mur de suivi tout ou rien invite à une action réglementaire.
Quelles informations spécifiques doivent être enregistrées pour fournir une preuve valide de consentement ?
Vous devez enregistrer une piste d'audit vérifiable plutôt qu'un simple drapeau vrai ou faux. En vertu de l'article 7(1) du RGPD, une preuve valide nécessite un horodatage UTC, un jeton de consentement pseudonymisé, la version exacte de la mise en page du bandeau affichée, et les choix au niveau des catégories effectués. Si un auditeur demande des preuves, un compteur de clics agrégé ne satisfera pas leurs exigences probatoires.
Comment un script de consentement de cookies surdimensionné nuit-il à la performance du site web et au SEO ?
Des scripts de consentement commerciaux encombrants ajoutent un bloat JavaScript inutile qui bloque le thread principal du navigateur. Ce retard nuit directement aux Core Web Vitals, augmentant le Largest Contentful Paint (LCP) et l'Interaction to Next Paint (INP). Les moteurs de recherche pénalisent les pages lentes avec des classements inférieurs. Déployer une infrastructure de consentement légère ou auto-hébergée maintient votre flux de consentement entièrement conforme tout en préservant la vitesse essentielle de la page.
Pourquoi le regroupement de cookies marketing et analytiques en un seul interrupteur de consentement est-il interdit ?
Regrouper des objectifs distincts viole l'exigence du RGPD pour un consentement granulaire et spécifique. L'analytique et le marketing servent des objectifs de traitement de données fondamentalement différents. Les visiteurs doivent avoir le droit d'approuver la mesure d'audience sans être contraints au suivi publicitaire comportemental. Regrouper ces catégories ensemble prive les visiteurs de contrôle, faisant de cette tactique de regroupement une autre des erreurs critiques en matière de consentement aux cookies à éviter.