
Yleisimmät evästeiden suostumusvirheet, joita on syytä välttää: Vuoden 2026 vaatimustenmukaisuuden tarkistuslista
Evästebannerisi saattaa näyttää virheettömältä, mutta pinnan alla kapinalliset skriptit todennäköisesti käynnistyvät ennen kuin kukaan napsauttaa painiketta. Todellinen vaatimustenmukaisuus ei epäonnistu oikeudellisissa vastuuvapauslausekkeissa; se epäonnistuu teknisessä skriptin suorittamisessa. Yleisimpien evästeiden suostumusvirheiden tunnistaminen, joita on vältettävä vuonna 2026, tarkoittaa todellisten verkkopyyntöjen, tagi-aktivointien ja tietosignaalien tarkastamista.
Tiedämme, kuinka turhauttavaa tämä on. Tiukkojen Google Consent Mode v2 -sääntöjen noudattaminen, IAB TCF v2.3 -muutosten käsittely ja analytiikan hajoamisen seuraaminen tekevät tietojen eheyden säilyttämisestä uuvuttavaa. Pelko sääntelysakoista ei saisi pakottaa sinua rikkinäiseen asetelmaan, joka romuttaa ansaitsemasi tulot.
Voit toteuttaa eettisen, läpinäkyvän suostumusprosessin, joka kunnioittaa käyttäjien yksityisyyttä ilman, että menetät suuntaa. Tämä opas vie sinut läpi tarkat tekniset ansat, joita etsiä, ennakkosuostumuksen aktivoinnista hienovaraisiin käyttöliittymän pimeisiin kuvioihin. Tässä on käytännöllinen vuonna 2026 vaatimustenmukaisuuden tarkistuslista, jolla voit tarkastaa infrastruktuurisi ja pitää seurannan luotettavana.
Keskeiset Huomiot
- Opi, miten ennakkosuostumuksen skriptivuodot tapahtuvat ja miten voit valvoa laillista ennakkosuostumusta ennen kuin mikään seuranta-tagit suoritetaan.
- Poista manipuloivat bannerimuotoilut kohdistamalla painikkeiden näkyvyys tiukkojen EDPB-standardien mukaiseksi välttääksesi täytäntöönpanotoimia.
- Tunnista yleisimmät evästeiden suostumusvirheet, joita on vältettävä Google Consent Mode v2:ssä ja IAB TCF v2.3:ssa suojellaksesi mainostuloja ja tietojen laatua.
- Päivitä vaatimustenmukaisuuden lokitus perusbooleanien yli tallentaaksesi tarkat aikaleimat ja parametrit, joita vaaditaan GDPR:n artiklan 7 mukaan.
- Ota käyttöön korkean suorituskyvyn vaatimustenmukaisuuden tarkistuslista, joka säilyttää käyttäjien yksityisyyden uhraamatta sivuston nopeutta tai Core Web Vitals -arvoja.
1. Suuret tekniset virheet: Ennakkosuostumuksen epäonnistuminen ja skriptin estäminen
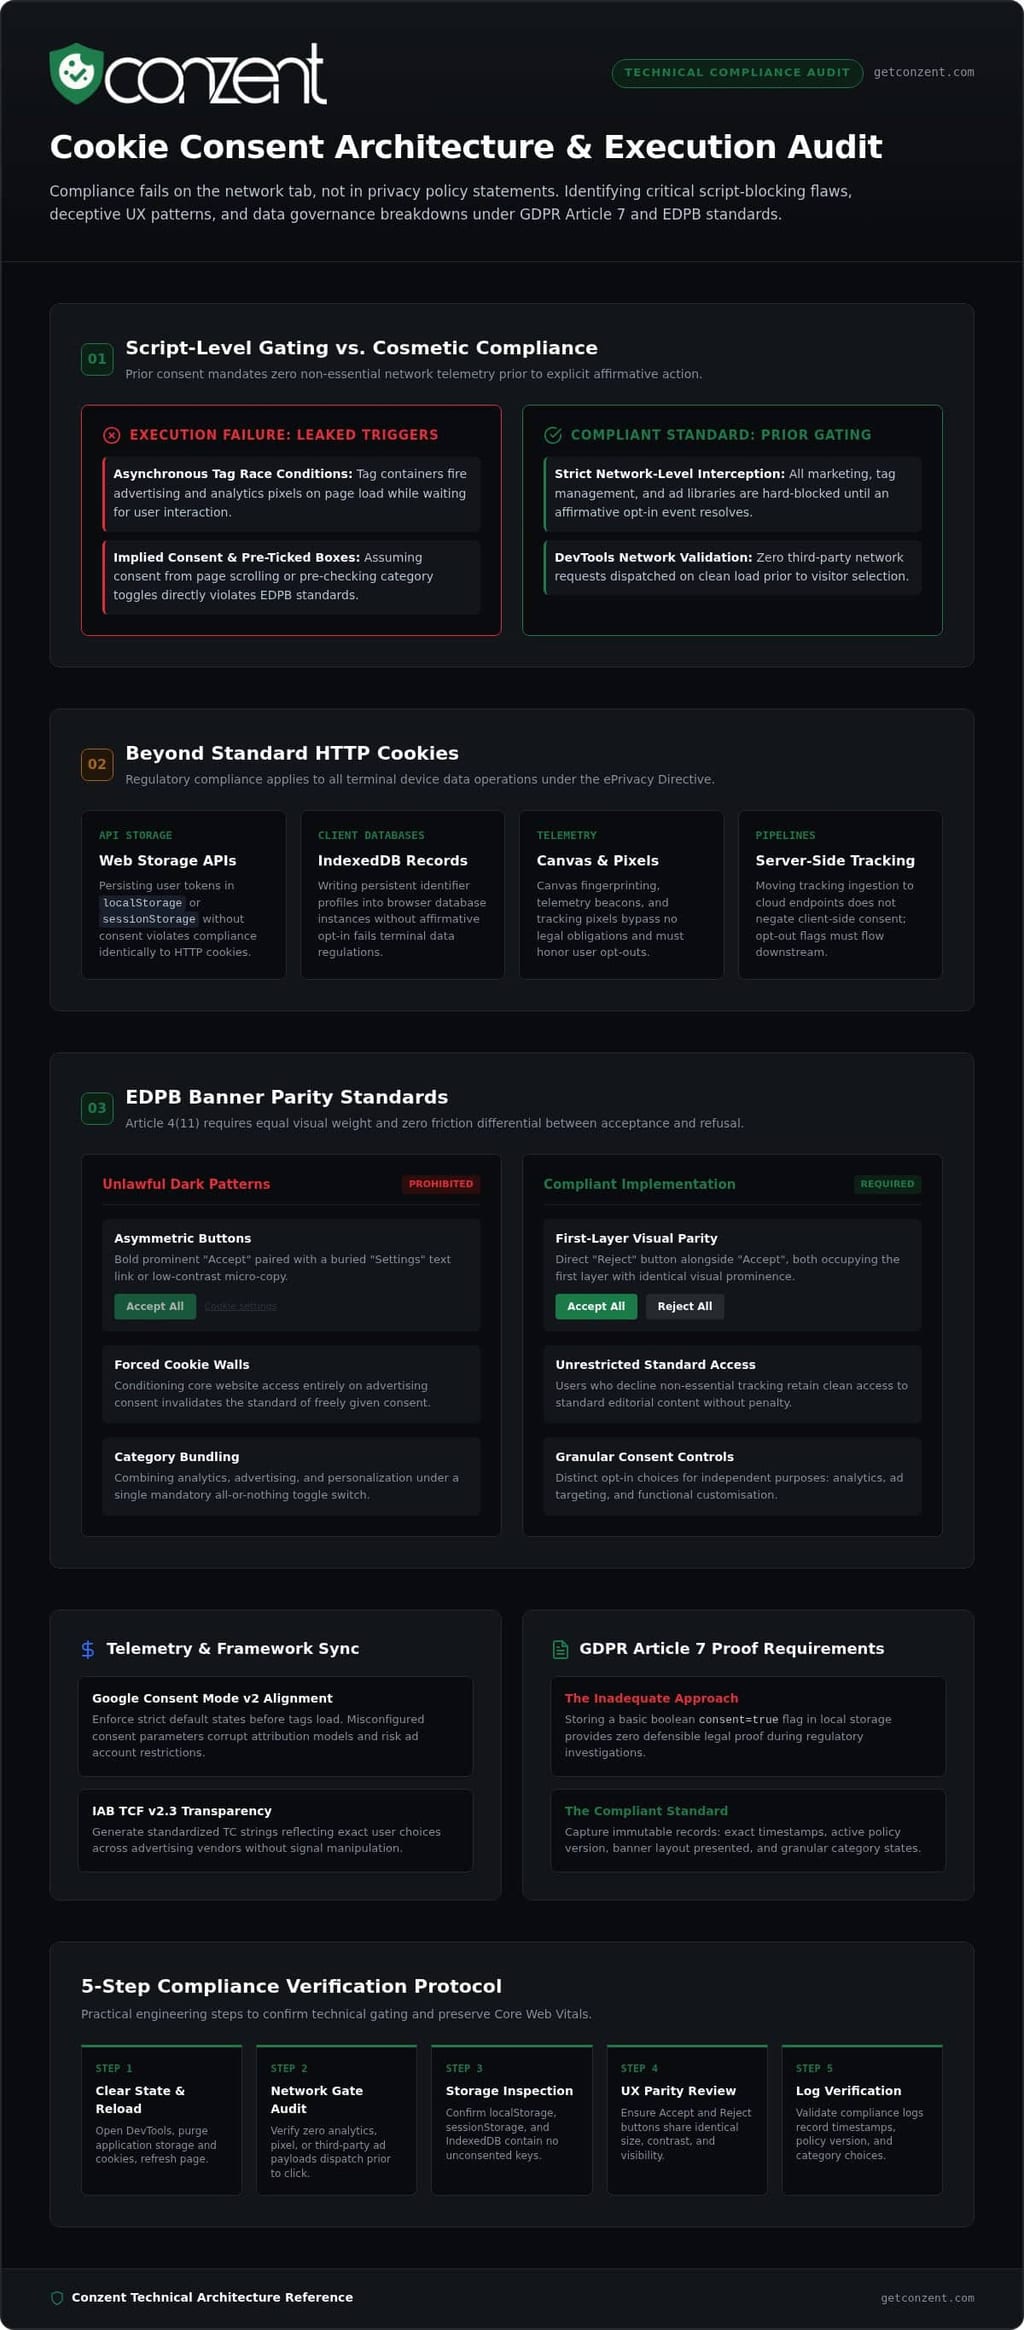
Vaatimustenmukaisuus epäonnistuu verkko-välilehdellä, ei yksityisyyskäytännössäsi. Banneri on vain yhtä tehokas kuin sen taustalla oleva tekninen esto. Markkinointitagien lataaminen, kun suostumuskehotus on vastaamatta, rikkoo välittömästi Euroopan yksityisyydensuojadirektiivejä. Suojellaksesi käyttäjien luottamusta ja estääksesi täytäntöönpanotoimia, insinööriryhmien on asetettava skriptitason esto pinnallisten kosmeettisten ilmoitusten sijaan.
Seurannan käynnistäminen ennen nimenomaista suostumusta
Laki vaatii myönteistä suostumusta ennen kuin mikään ei-välttämätön seuranta käynnistyy. Monet tiimit luottavat asynkroniseen taginhallintaan ilman asianmukaisten esto-aktivointien asettamista, mikä tahattomasti aiheuttaa kilpailutilanteita. Jos tagikontainerisi lähettää mainospikseleitä sivun latauksen yhteydessä odottaessaan käyttäjän syötettä, tiedot vuotavat heti. Testaa tämä suoraan: avaa selaimesi kehittäjätyökalut, tyhjennä sivuston tallennustila, lataa sivu uudelleen ja seuraa Verkko-välilehteä. Jos kolmannen osapuolen pyynnöt käynnistyvät ennen vuorovaikutusta, toteutuksesi epäonnistuu ennakkosuostumuksessa.
Luottaminen oletetun suostumuksen tai esivalittujen laatikoiden varaan
Oletus, että vierailijat hyväksyvät seurannan pelkästään siksi, että he selaavat tai jatkavat selaamista, on yksi pysyvimmistä yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä. Sääntelyviranomaiset ovat kieltäneet passiivisen hyväksynnän. Samoin esivalittujen kategorioiden tai kytkinten valitseminen muodostaa harhaanjohtavaa muotoilua ja pimeitä kuvioita Euroopan tietosuojalautakunnan standardien mukaan. Voimassa oleva suostumus vaatii nimenomaista myönteistä toimintaa, riippumatta siitä, vieraako käyttäjä työpöydältä vai mobiililaitteelta. Tarkista erittelymme GDPR-vaatimustenmukaisuuden säännöistä, jotta voit sovittaa suostumusprosessisi nykyisiin standardeihin.
Ei-evästeiden tallennus- ja seurantateknologioiden huomioimatta jättäminen
Nykyajan vaatimustenmukaisuus ulottuu paljon pidemmälle kuin tavalliset HTTP-evästeet. Sääntelyvaatimukset koskevat mitä tahansa terminaalilaitteen tietojen lukemista tai kirjoittamista. Siirtäminen tunnisteita nykyaikaisiin selaimen tallennusmekanismeihin ei ohita oikeudellisia vaatimuksia:
- Web Storage API:t: Seurantatunnukset, jotka on tallennettu
localStoragetaisessionStorage, vaativat saman ennakkosuostumuksen kuin tavalliset evästeet. - Asiakastietokannat: IndexedDB:n käyttäminen pysyvien käyttäjätilojen säilyttämiseen ilman suostumusta rikkoo ePrivacy-direktiiviä.
- Vaihtoehtoinen telemetria: Canvas-jäljentäminen, seurantapikselit ja palvelinpuolen seurantaputkien sisäänotto on kunnioitettava asiakaspään opt-out -vaihtoehtoja.
Pidä tarkkaa luetteloa kaikista asiakaspään tietomekanismeista. Tavallisten evästeiden estäminen samalla, kun paikallinen tallennus jätetään kolmansien osapuolten skriptien käyttöön, on yksi nopeimmista tavoista epäonnistua yksityisyystarkastuksessa, mikä tekee siitä toisen kriittisen yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.
2. Harhaanjohtava banneri UX: Pimeät kuviot, jotka riskeeraavat sääntelysakoja
Vierailijoiden manipuloiminen suostumuksen antamiseksi ei ole älykästä muotoilua; se on suora vaatimustenmukaisuusriski. Evästebannerin pimeät kuviot hyödyntävät kognitiivisia vinoumia harhaanjohtavien värihierarkioiden, piilotettujen painikkeiden ja pakotettujen valintojen kautta. Euroopan sääntelyviranomaiset tarkastavat nyt aktiivisesti visuaalista symmetriaa yhdessä verkkotelemetrian kanssa. Harhaanjohtavien bannerien suunnittelu edustaa yhtä näkyvimmistä yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.
Epäsymmetriset painikkeet ja peitetyt hylkäysvaihtoehdot
Vaatimustenmukainen banneri vaatii visuaalista pariteettia. Kuten EDPB:n evästebannerityöryhmän raportissa on vahvistettu, vierailijoiden on pystyttävä hylkäämään evästeet yhtä helposti kuin hyväksymään ne. Hylkäysvaihtoehdon piilottaminen toisen tason "Asetukset" -linkin sisään tai sen esittäminen matalan kontrastin harmaana mikrotekstinä rohkean "Hyväksy kaikki" -painikkeen vieressä rikkoo GDPR:n artiklaa 4(11). Molempien valintojen on oltava alkuperäisellä tasolla ja niillä on oltava samanlainen visuaalinen näkyvyys. Jos hyväksymistoimintosi on ilmeinen painike, hylkäystoimintosi on oltava vastaava painike, ei piilotettu hyperlinkki.
Evästeet ja pakotetut suostumusansat
Verkkosivuston pääsyn ehdottaminen seurannan suostumukselle kumoaa vapaasti annettavan suostumuksen oikeudellisen standardin. Euroopan valvojat kieltävät tiukasti käyttäjien pääsyn estämisen, ellei henkilö luovuta henkilötietoja mainontaa varten. Vaikka jotkut julkaisijat käyttävät laillisia evästepaywalleja, jotka tarjoavat mainoksettomia maksettuja vaihtoehtoja reiluna vaihtoehtona, yleiset suostumusmuurit ovat lainvastaisia. Vierailijoiden, jotka kieltäytyvät ei-välttämättömästä seurannasta, on säilytettävä pääsy tavanomaiseen sivustosisältöön ilman mielivaltaisia esteitä tai heikentynyttä käytettävyyttä.
Harhaanjohtavat tarkat hallintapainikkeet ja kategorioiden yhdistäminen
Erillisten seurantatarkoitusten yhdistäminen "kaikki tai ei mitään" -kytkimeen riistää käyttäjiltä merkityksellisen valinnan. Et voi yhdistää analytiikkaa, personointia ja ohjelmallisia mainontaseurantoja yhteen pakolliseen kategoriaan. EU:n lain mukaan jokaiselle erilliselle käsittelytarkoitukselle vaaditaan itsenäinen kytkin, joka oletusarvoisesti on valitsematon. Tutustu GDPR-vaatimustenmukaisuuden oppaaseemme rakentaaksesi tarkasti eriteltyjä kategorioita.
Eettinen muotoilu ei tarkoita, että sinun pitäisi luopua konversiotiedoista. Voit tutustua läpinäkyviin CMP-julkaisuohjelmiimme säilyttääksesi puhtaat käyttöliittymät, jotka kunnioittavat yksityisyyttä samalla kun säilyttävät seurannan suorituskyvyn.
3. Telemetria- ja integraatiovirheet: Google Consent Mode v2 ja TCF-virheet
Oikean visuaalisen bannerin saaminen on vain puolet taistelusta. Jos taustalla olevat telemetriaputket lähettävät vääriä signaaleja, mainosverkot joko hylkäävät liikenteesi tai kirjaavat suostumuksettomia käyttäjätietoja. Virheelliset suostumussignaalit tuhoavat hiljaa kampanjan attribuutiota ja kutsuvat sääntelysakoja. Näiden telemetriavirheiden varhainen tunnistaminen kuuluu yleisimpien evästeiden suostumusvirheiden joukkoon, joita on vältettävä.
Google Consent Mode v2:n oletussuostumustilojen virheellinen määrittäminen
Google Consent Mode v2 vaatii neljän nimenomaisen parametrin määrittämistä ennen kuin mikään tagi suoritetaan: ad_storage, analytics_storage, ad_user_data ja ad_personalization. Viimeisten kahden jättämättä jättäminen rikkoo yleisön uudelleenmarkkinointia ja konversioseurantaa EEA:ssa ja Isossa-Britanniassa. Samoin vaarallista on luottaa edistyneeseen tilaan ymmärtämättä, että aikaiset "evästeettömät pingit" edelleen lähettävät IP-osoitteita ja otsikoita ennen suostumusta, mikä herättää sääntelytarkastelua. Perustila pitää tagit täysin lepotilassa, kunnes myönteinen suostumus on kirjattu. Tarkista Google Consent Mode v2 -oppaamme varmistaaksesi tekniset parametrit.
Käynnistysajankohdan virheet Google Tag Managerissa
Tagin ajoitus määrittää, kunnioittaako seuranta käyttäjien valintoja. Markkinointitagien käynnistäminen yleisillä "Sivun katselu" tai "DOM Valmis" -aktivointien avulla luo kilpailutilanteita, suorittaen skriptejä ennen kuin suostumus on täysin ratkaistu. Tämän estämiseksi, aloita CMP:si "Suostumuksen alustus - Kaikki sivut" -tapahtumassa. Käynnistä markkinointitagit vasta sen jälkeen, kun olet saanut vahvistetun suostumus-päivitystapahtuman tietokerrokselta. Käytä Google Tag Assistantia varmistaaksesi, että oletusparametrit rekisteröityvät denied -tilassa ennen kuin mikään tagi yrittää suorittaa.
Ei-vaatimustenmukaisuus IAB TCF v2.3 -standardeille
Julkaisijat, jotka ansaitsevat ohjelmallista inventaariota, kohtaavat välittömiä tulonlaskuja, jos heidän suostumusmerkkinsä epäonnistuvat validoinnissa IAB Euroopan läpinäkyvyyden ja suostumuksen kehys -standardin mukaan. TCF v2.3 vaatii disclosedVendors -segmentin jokaisessa uudessa luodussa TC-merkkijonossa, jotta aavevendorit voidaan poistaa. Jos CMP:si tuottaa virheellisiä merkkijonoja tai jättää Googlen vendor ID:n (755) pois, mainospalvelimet laukaisevat TCF-virheen 1.4. Tämä virhe heikentää huutokauppoja rajoitetuiksi mainoksiksi, vähentäen ohjelmallisia CPM:itä 60–80%. Tarkista erittelymme IAB TCF -vaatimustenmukaisuudesta varmistaaksesi, että asetuksesi tuottaa voimassa olevia merkkijonoja ja poistaa toisen yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.
4. Hallinta- ja kirjanpitovirheet: Puuttuva vaatimustenmukaisuuden todistus
Vaatimustenmukaisuuden todistaminen on yhtä tärkeää kuin sen toteuttaminen. GDPR:n artiklan 7(1) mukaan todistustaakka on täysin verkkosivuston ylläpitäjän harteilla. Jos sääntelyviranomainen avaa tarkastuksen, koottu analytiikkalaskuri ei suojaa sinua. Tamper-proof-lokien ylläpidon laiminlyönti ja kolmansien osapuolten tagien salliminen valvomattomina edustavat yleisiä evästeiden suostumusvirheitä, joita on vältettävä, ja jättävät yritykset täysin puolustuskyvyttömiksi.
Tamper-proof-suostumuslokien ylläpidon laiminlyönti
Sääntelyviranomaiset hylkäävät yksinkertaiset boolean-arvot. Tasaisen cookies_accepted: true -tiedon tallentaminen tietokantaasi ei todista mitään siitä, mitä tapahtui. Tarkastaja tarvitsee erityistä kontekstia: tarkka UTC-aikaleima, näytetty bannerimuotoilun versio, myönnetyt kategoria-tason luvat ja pseudonymisoitu suostumusidentifikaattori. Samalla et saa kirjata tavallisia IP-osoitteita tai henkilötietoja suostumus-taulukoihin. Todellinen vaatimustenmukaisuus vaatii todennettavaa, kryptografista todistusta käyttäjävalinnoista ilman tarpeettomien henkilötietojen keräämistä.
Vendor-drift ja luetteloimattomat kolmansien osapuolten skriptit
Verkkosivustot eivät ole staattisia. Markkinointitiimit käyttävät usein konversiopikseleitä, live-chat-widgettejä tai upotettuja lomakkeita taginhallinnan kautta ilmoittamatta insinööriryhmälle. Tämä tag-drift tuhoaa hiljaa vaatimustenmukaisuusstatuksesi. Kun käyttäjä antaa suostumuksensa viidelle ilmoitetulle vendorille, mutta luetteloimaton kuudes vendor lähettää evästeitä heidän selaimeensa, rikot läpinäkyvyysvaatimuksia. Aikataulutetut tagitarkastusmenettelyt ja automatisoitu evästeiden skannaus pitävät julkiset vendorilmoituksesi täydellisesti linjassa aktiivisen koodipohjasi kanssa.
Suostumuksen peruuttamisoikeuden estäminen
Suostumus ei ole pysyvä transaktio. Euroopan lain mukaan suostumuksen peruuttamisen on oltava yhtä vaivatonta kuin sen antaminen. Asetusten piilottaminen syvälle sisäkkäisiin alavalikoihin tai vierailijoiden pakottaminen lähettämään verkkolomakkeita rikkoo keskeisiä sääntelystandardeja. Ota käyttöön pysyvä kelluva asetuspainike tai selkeä alatunniste-linkki, joka avaa tarkat hallintapainikkeet yhdellä napsautuksella. Suostumuksen peruuttamisen käsittely jälkiajatuksena on toinen kriittinen yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.
Suostumuksen hallinta on aktiivista tietohallintoa, ei staattista kosmeettista widgettiä. Suojellaksesi organisaatiotasi todennettavilla suostumuslokeilla ja automatisoiduilla hallintokontrolleilla, tutustu Conzent-suunnitelmiin ja hinnoitteluun ottaaksesi käyttöön vaatimustenmukaisen infrastruktuurin tänään.
5. Moderni vaatimustenmukaisuuden tarkistuslista: Rakentaminen auditoitavaksi, korkean suorituskyvyn asetukseksi
Kokonaisvaatimustenmukaisuuden saavuttaminen ei saisi vaatia verkkosuorituskyvyn tai tulon näkyvyyden uhraamista. Perinteiset suostumuksen hallintatyökalut luovat usein uusia ongelmia yrittäessään ratkaista vanhoja, paisuttaen koodipohjia ja hidastaen sivustoja. Moderni suostumusarkkitehtuuri käsittelee yksityisyyttä korkean suorituskyvyn infrastruktuurina sen sijaan, että se olisi kömpelö jälkiajatus. Yleisimpien evästeiden suostumusvirheiden välttäminen tarkoittaa CMP:si käsittelemistä olennaisena osana ydinsuunnittelustasi.
Vaiheittainen tekninen tarkastus
Ennen muutosten julkaisemista tuotantoon, suorita tiukka tarkastusprosessi koko pinnoitteesi läpi:
- Tarkasta tagin suoritus: Varmista, että analytiikka-, konversioseuranta- ja sosiaalisen median tagit pysyvät estettyinä, kunnes suostumus on annettu.
- Tarkista verkkokuormitukset: Käynnistä sekä hyväksy että hylkää prosessit yksityisissä selaimen istunnoissa. Varmista, että nolla hyväksymättömiä pyyntöjä osuu kolmansien osapuolten verkkotunnuksiin, kun käyttäjä napsauttaa hylkää.
- Vahvista telemetriaputket: Käytä tulojen vaikutusanalyysiä seuratakseen konversiomallinnusta ja varmistaaksesi, että vaatimustenmukaiset signaalit eivät häiritse raportoinnin tarkkuutta.
Bannerin viiveen ja skriptipainon poistaminen
Raskaat suostumusskriptit heikentävät Core Web Vitals -arvoja. Perinteiset yritysten CMP:t pakottavat usein selaimet jäsentämään monimegaisia JavaScript-paketteja, mikä lisää estoaikaa, joka vahingoittaa suurinta sisältöä (LCP) ja vuorovaikutusta seuraavaa maalausta (INP). Korkean suorituskyvyn vaatimukset edellyttävät kevyttä suorittamista. Skriptien on ladattava asynkronisesti ilman, että ne estävät DOM:ia. Hyödyntämällä reunakäyttöä tai itseisännöimällä suostumusmekanismiasi vähennät viivettä, mikä mahdollistaa välittömän bannerivuorovaikutuksen ilman sivun nopeuden hidastamista.
Valitse infrastruktuuri, joka skaalautuu läpinäkyvyyden kanssa
Omistautuneet mustat laatikkovendorit lukitsevat tietosi läpinäkymättömiin järjestelmiin ja jäykkiin hinnoittelutasoihin. Kun alueelliset yksityisyysmääräykset muuttuvat tai kehykset päivittyvät, suljetut järjestelmät jättävät sinut odottamaan vendorin julkaisuaikatauluja. Lähdekoodin saatavilla oleva, läpinäkyvä infrastruktuuri antaa tiimillesi täydellisen näkyvyyden siitä, mitä skriptejä suoritetaan ja miksi. Poistat vendorin lukituksen, virtaviivaistat taginhallintaa ja säilytät täydet omistusoikeudet suostumustelemetriaasi. Rakentaaksesi asetuksen, joka tasapainottaa sääntelyvaatimuksia ja huipputason suorituskykyä, tutustu skaalautuviin suostuntopalveluvaihtoehtoihin, jotka on räätälöity nykyaikaisille verkkotoiminnoille.
Tämän tarkistuslistan säännöllinen tarkastelu pitää tietokerroksesi puhtaana. Skriptien poikkeamien ja esto-ongelmien varhainen tunnistaminen suojaa käyttäjien luottamusta, mikä helpottaa yleisimpien evästeiden suostumusvirheiden välttämistä.
Ota hallintaasi yksityisyysarkkitehtuurisi
Todellinen vaatimustenmukaisuus elää koodissasi, ei pienessä painatuksessa. Tiukan ennakkosuostumuksen valvominen, visuaalisten pimeiden kuvioiden hylkääminen ja telemetrian vahvistaminen Google Consent Mode v2:lle ja IAB TCF v2.3:lle suojaavat liiketoimintaasi kalliilta tarkastuksilta. Näiden yleisten evästeiden suostumusvirheiden poistaminen varmistaa, että käyttäjien yksityisyyden kunnioittaminen ei koskaan tapahdu sivuston nopeuden tai seurannan tarkkuuden kustannuksella.
Sinun ei tarvitse luottaa paisutettuihin, mustiin laatikkotyökaluihin sääntelyviranomaisten tyydyttämiseksi. Avoimeen, lähdekoodin saatavilla olevaan infrastruktuuriin perustuva Conzent tarjoaa sinulle korkean läpimenon suorituskyvyn nykyaikaisten vaatimustenmukaisuuskehysten natiivilla tuella suurimmissa CMS-ekosysteemeissä. Riippumatta siitä, valitsetko itseisännöidyn julkaisemisen tai hallitun pilvialustan, säilytät täydet omistusoikeudet tietokerroksesi.
Tutustu läpinäkyviin, korkean suorituskyvyn suostumus-infrastruktuurisuunnitelmiin tänään. Eettisen, auditoinnin kestävä verkkokokemuksen rakentaminen on täysin ulottuvillasi, ja vierailijasi luottavat sinuun sen vuoksi.
Usein kysytyt kysymykset
Onko hyväksyttävää käynnistää analytiikkatagit ennen kuin vierailija vuorovaikuttaa evästebannerin kanssa?
Ei, et voi käynnistää tavallisia analytiikkatagia ennen myönteistä suostumusta. ePrivacy-direktiivin ja GDPR:n mukaan terminaalilaitteen tietojen lukeminen tai kirjoittaminen vaatii ennakkosuostumuksen, ellei se ole tiukasti välttämätöntä palvelun toimittamiseksi. Seurannan lataaminen sivun latauksen yhteydessä odottaessa valintaa rikkoo Euroopan sääntöjä. Tagien aikainen käynnistäminen on yksi yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.
Kuinka pimeät kuviot evästebannerissa laukaisevat sääntelysakoja GDPR:n mukaan?
Pimeät kuviot kumoavat suostumuksen poistamalla aito valinnanvapaus. Sääntelyviranomaiset rankaisevat käyttöliittymiä, jotka käyttävät visuaalisia keinoja, kuten kirkkaan "Hyväksy" -painikkeen asettamista matalan kontrastin tai piilotetun "Hylkää" -linkin viereen. Artikla 4(11) vaatii, että evästeiden hylkääminen on oltava yhtä näkyvää ja yksinkertaista kuin niiden hyväksyminen. Jos käyttöliittymä ohjaa tai manipuloi käyttäjää, Euroopan valvojat pitävät tuloksena olevaa suostumusta oikeudellisesti olemattomana.
Mikä on yleisin toteutusvirhe Google Consent Mode v2:ssa?
Yleisin epäonnistuminen on vain vanhojen parametrien alustaminen samalla, kun ad_user_data ja ad_personalization jätetään pois. Suostumusmoodin v2 toteuttaminen ilman näitä kahta parametria häiritsee yleisön uudelleenmarkkinointia ja mainosattribuutiota Euroopan talousalueella. Toinen yleinen ongelma on markkinointitagien käynnistäminen tavallisilla sivun latausaktivoinneilla sen sijaan, että odotettaisiin päivitettyjä suostumustiloja tietokerrokselta.
Voiko verkkosivustollamme olla evästepaywall, joka estää pääsyn, kunnes vierailijat hyväksyvät evästeet?
Yleiset evästepaywallit, jotka estävät sivuston pääsyn ilman suostumusta, ovat lainvastaisia EDPB:n ohjeiden mukaan. Suostumuksen on oltava vapaasti annettu, mikä ei voi tapahtua, jos pääsy riippuu henkilötietojen luovuttamisesta. Julkaisija voi tarjota laillisen maksuportinvaihtoehdon, kuten maksetun tilauksen ilman seurantaa, mutta täysin ei-tilausasiakkaiden lukitseminen kaikkien tai ei mitään -seurantaesteen taakse kutsuu sääntelytoimia.
Mitkä erityiset tiedot on tallennettava, jotta voidaan antaa voimassa oleva suostumuksen todistus?
Sinun on tallennettava todennettavissa oleva tarkastuspolku sen sijaan, että tallentaisit yksinkertaisen tosi- tai epätosi-lipun. GDPR:n artiklan 7(1) mukaan voimassa oleva todistus vaatii UTC-aikaleiman, pseudonymisoidun suostumustunnuksen, näytetyn bannerimuotoilun tarkan version ja kategoria-tason valinnat. Jos tarkastaja pyytää todisteita, koottu klikkauksen laskuri ei täytä heidän todistevaatimuksiaan.
Kuinka ylipainoinen evästeiden suostumus-skripti vahingoittaa verkkosivuston suorituskykyä ja SEO:ta?
Raskaat kaupalliset suostumusskriptit lisäävät tarpeetonta JavaScript-painoa, joka estää selaimen pääsäiettä. Tämä viivästys vahingoittaa suoraan Core Web Vitals -arvoja, mikä lisää suurinta sisältöä (LCP) ja vuorovaikutusta seuraavaa maalausta (INP). Hakukoneet rankaisevat hitaita sivuja alhaisemmilla sijoituksilla. Kevyiden tai itseisännöityjen suostumus-infrastruktuurien käyttöönotto pitää suostumusprosessisi täysin vaatimustenmukaisena samalla kun säilyttää olennaisen sivun nopeuden.
Miksi markkinointi- ja analytiikkaevästeiden yhdistäminen yhteen suostumuskytkimeen on kielletty?
Erillisten tarkoitusten yhdistäminen rikkoo GDPR:n vaatimusta tarkasta, spesifisestä suostumuksesta. Analytiikka ja markkinointi palvelevat perustavanlaatuisesti erilaisia tietojen käsittelytavoitteita. Vierailijoilla on oltava oikeus hyväksyä yleisön mittaus ilman, että heidät pakotetaan käyttäytymiseen perustuvaan mainontaseurantaan. Näiden kategorioiden ryhmittely yhdessä riistää vierailijoilta hallinnan, mikä tekee tästä yhdistämistaktiikasta toisen kriittisen yleisimmistä evästeiden suostumusvirheistä, joita on vältettävä.