
Errores comunes de consentimiento de cookies que debes evitar: La lista de verificación de cumplimiento 2026
Tu banner de cookies puede parecer impecable, pero debajo de la superficie, es probable que scripts indeseados se estén ejecutando antes de que alguien haga clic en un botón. El cumplimiento real no falla en los avisos legales; falla en la ejecución técnica de scripts. Identificar los errores comunes de consentimiento de cookies que debes evitar en 2026 significa auditar tus solicitudes de red reales, activadores de etiquetas y señales de datos.
Sabemos lo frustrante que esto puede ser. Entre cumplir con las estrictas reglas del Modo de Consentimiento de Google v2, manejar los cambios de IAB TCF v2.3 y observar cómo se fracturan los análisis, preservar la integridad de los datos se siente agotador. El miedo a multas regulatorias no debería obligarte a un sistema roto que arruine tus ingresos ganados con esfuerzo.
Puedes ejecutar un flujo de consentimiento ético y transparente que respete la privacidad del usuario sin volar a ciegas. Esta guía te lleva a través de las trampas técnicas exactas a las que debes prestar atención, desde la ejecución previa al consentimiento hasta patrones oscuros sutiles en la interfaz. Aquí tienes tu lista de verificación práctica de cumplimiento 2026 para auditar tu infraestructura y mantener tu seguimiento confiable.
Puntos Clave
- Descubre cómo ocurren las filtraciones de scripts previos al consentimiento y cómo hacer cumplir un consentimiento previo legítimo antes de que se ejecuten las etiquetas de seguimiento.
- Elimina diseños manipulativos de banners alineando la prominencia de los botones con los estrictos estándares de la EDPB para evitar acciones de cumplimiento.
- Identifica los errores comunes de consentimiento de cookies que debes evitar en el Modo de Consentimiento de Google v2 y IAB TCF v2.3 para proteger los ingresos publicitarios y la calidad de los datos.
- Mejora el registro de cumplimiento más allá de los booleanos básicos para capturar las marcas de tiempo y parámetros específicos requeridos bajo el Artículo 7 del GDPR.
- Implementa una lista de verificación de cumplimiento de alto rendimiento que mantenga la privacidad del usuario sin sacrificar la velocidad del sitio o los Core Web Vitals.
1. Errores Técnicos Mayores: Fallo en el Consentimiento Previo y Bloqueo de Scripts
El cumplimiento falla en la pestaña de red, no en tu política de privacidad. Un banner es tan efectivo como el bloqueo técnico detrás de él. Cargar etiquetas de marketing mientras un aviso de consentimiento permanece sin respuesta viola inmediatamente las directivas de privacidad europeas. Para proteger la confianza del usuario y prevenir acciones de cumplimiento, los equipos de ingeniería deben priorizar el control a nivel de script sobre los avisos superficiales.
Ejecutando Seguimientos Antes del Opt-In Explícito
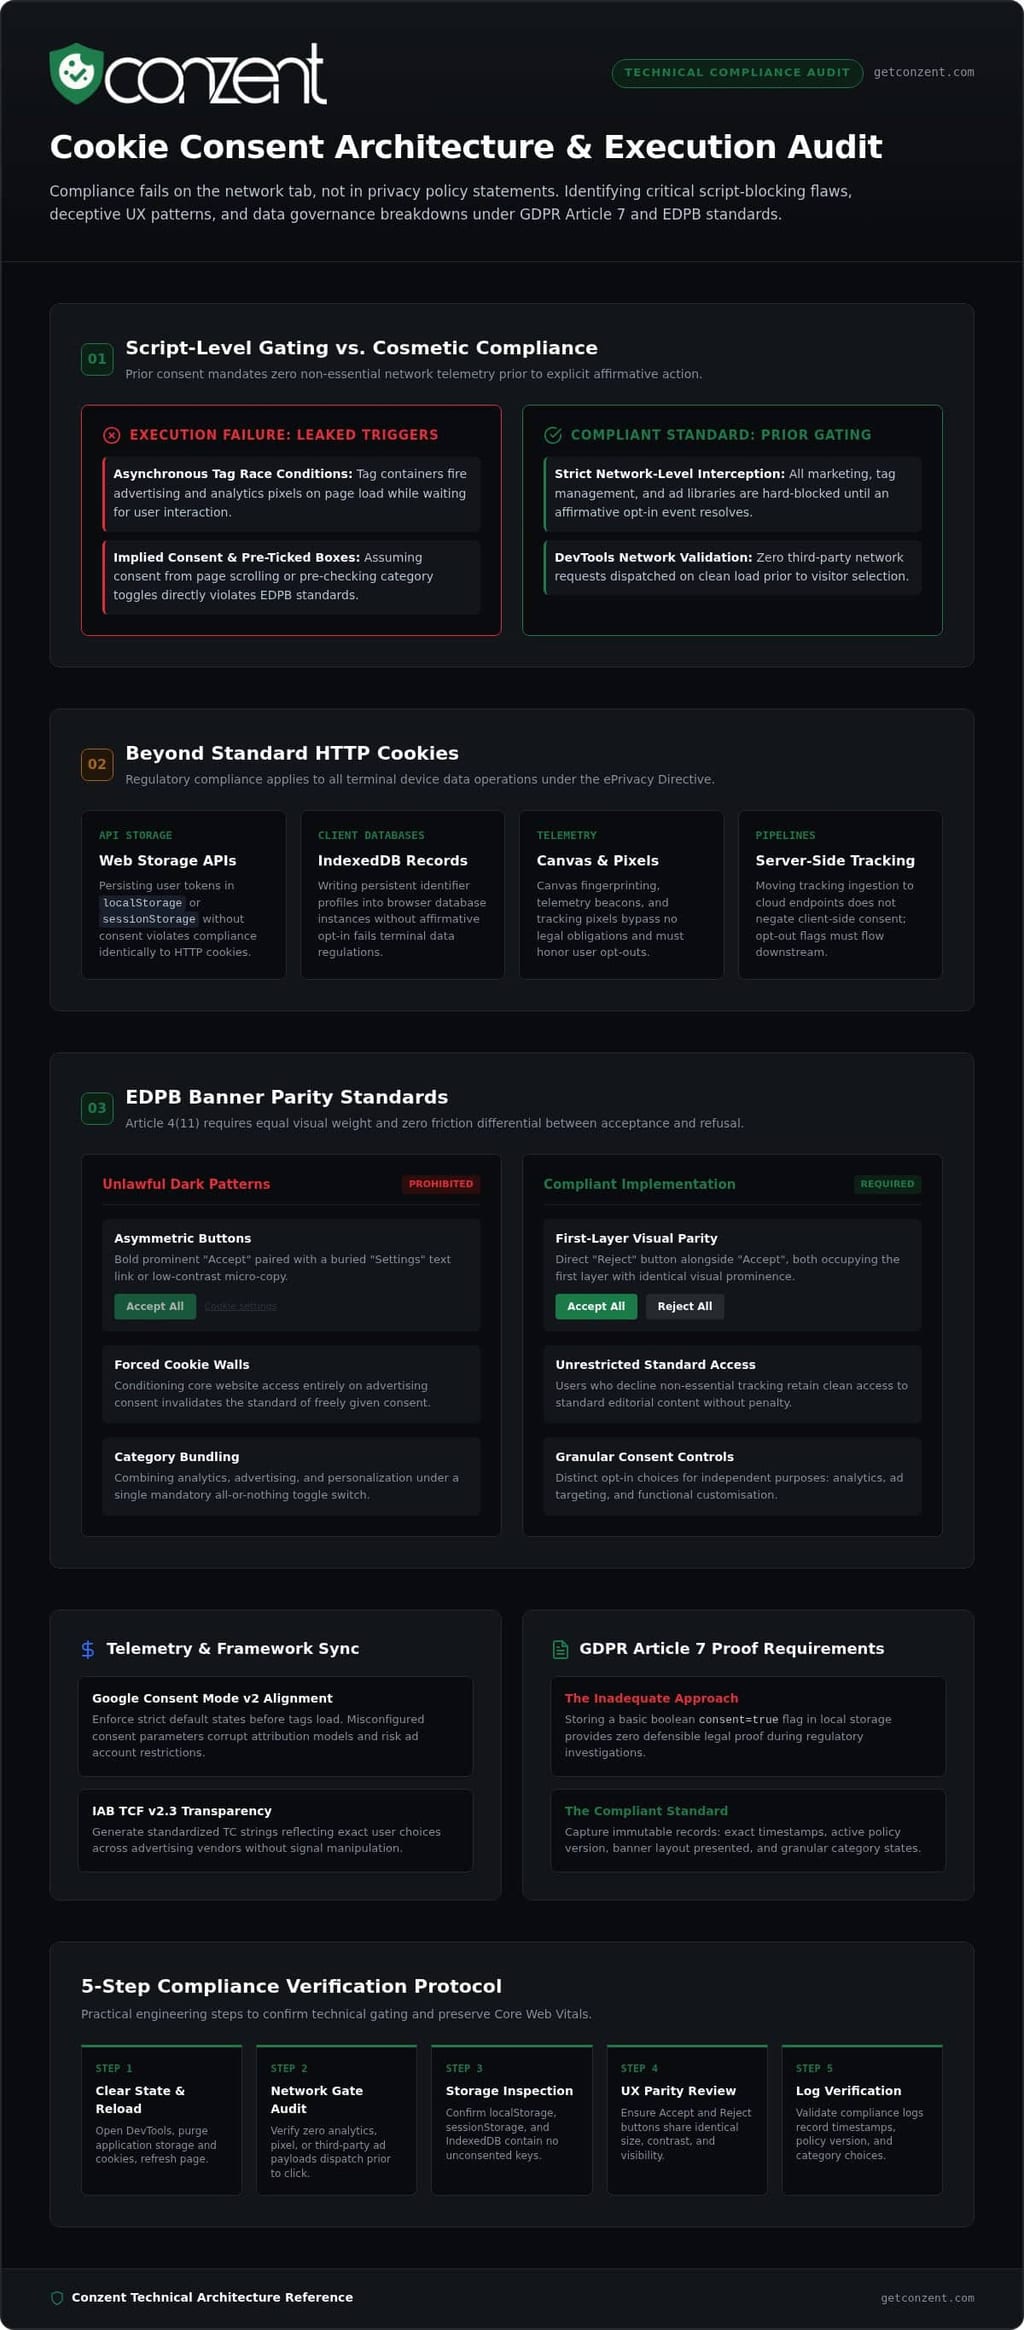
La ley requiere consentimiento afirmativo antes de que se ejecute cualquier rastreador no esencial. Muchos equipos dependen de la gestión de etiquetas asíncronas sin establecer disparadores de bloqueo adecuados, causando inadvertidamente condiciones de carrera. Si tu contenedor de etiquetas despacha píxeles publicitarios al cargar la página mientras espera la entrada del usuario, los datos se filtran instantáneamente. Prueba esto directamente: abre las herramientas de desarrollador de tu navegador, borra el almacenamiento del sitio, recarga la página y monitorea la pestaña de Red. Si las solicitudes de terceros se ejecutan antes de una interacción, tu implementación falla en el consentimiento previo.
Confiar en el Consentimiento Implícito o Cajas Pre-Marcadas
Asumir que los visitantes aceptan el seguimiento simplemente porque se desplazan o continúan navegando es uno de los errores comunes de consentimiento de cookies más persistentes que debes evitar. Los reguladores han prohibido la aceptación pasiva. De manera similar, preseleccionar categorías o interruptores constituye diseño engañoso y patrones oscuros bajo los estándares de la Junta Europea de Protección de Datos. El consentimiento válido exige una acción afirmativa explícita, ya sea que un usuario visite desde un escritorio o un móvil. Consulta nuestro desglose de las reglas de cumplimiento del GDPR para alinear tus flujos de consentimiento con los estándares actuales.
Ignorar Tecnologías de Almacenamiento y Seguimiento No Relacionadas con Cookies
El cumplimiento moderno se extiende mucho más allá de las cookies HTTP estándar. Los requisitos regulatorios rigen cualquier lectura o escritura de datos del dispositivo terminal. Cambiar identificadores a mecanismos de almacenamiento de navegador modernos no elude los requisitos legales:
- APIs de Almacenamiento Web: Los tokens de seguimiento almacenados en
localStorageosessionStoragerequieren el mismo consentimiento previo que las cookies estándar. - Base de Datos del Cliente: Usar IndexedDB para persistir estados de usuario sin opt-in viola la Directiva de Privacidad Electrónica.
- Telemetría Alternativa: La huella digital de canvas, píxeles de seguimiento y la ingestión de tuberías de seguimiento del lado del servidor deben respetar las exclusiones del lado del cliente.
Mantén un inventario preciso de todos los mecanismos de datos del lado del cliente. Bloquear cookies estándar mientras dejas el almacenamiento local abierto a scripts de terceros sigue siendo una de las formas más rápidas de fallar en una auditoría de privacidad, convirtiéndose en otro de los errores críticos de consentimiento de cookies que debes evitar.
2. UX de Banner Engañoso: Patrones Oscuros que Ponen en Riesgo Sanciones Regulatorias
Manipular a los visitantes para que consientan no es un diseño inteligente; es una responsabilidad directa de cumplimiento. Los patrones oscuros en los banners de cookies explotan sesgos cognitivos a través de jerarquías de color engañosas, botones enterrados y elecciones forzadas. Los reguladores europeos ahora auditan activamente la simetría visual junto con la telemetría de red. Diseñar banners engañosos representa uno de los errores comunes de consentimiento de cookies más visibles que debes evitar.
Botones Asimétricos y Opciones de Rechazo Ocultas
Un banner conforme exige paridad visual. Como se confirma en el informe del Grupo de Trabajo sobre Banners de Cookies de la EDPB, los visitantes deben poder rechazar cookies tan fácilmente como aceptarlas. Ocultar una opción de rechazo dentro de un enlace de "Configuraciones" de segunda capa o renderizarla como un microtexto de bajo contraste junto a un botón "Aceptar Todo" en negrita viola el Artículo 4(11) del GDPR. Ambas opciones deben estar en la capa inicial con la misma prominencia visual. Si tu acción de aceptación es un botón obvio, tu acción de rechazo debe ser un botón equivalente, no un enlace oculto.
Muros de Cookies y Trampas de Consentimiento Forzado
Condicionar el acceso al sitio web al consentimiento de seguimiento invalida el estándar legal de consentimiento libremente otorgado. Los organismos de control europeos prohíben estrictamente bloquear el acceso del usuario a menos que una persona entregue datos personales para publicidad. Mientras que algunos editores ejecutan muros de cookies legales que ofrecen un nivel de pago sin anuncios como una alternativa justa, los muros de consentimiento generales siguen siendo ilegales. Los visitantes que rechazan el seguimiento no esencial deben mantener acceso al contenido estándar del sitio sin barreras arbitrarias o usabilidad degradada.
Controles Granulares Engañosos y Agrupación de Categorías
Agrupar propósitos de seguimiento separados en un interruptor de "todo o nada" despoja a los usuarios de una elección significativa. No puedes combinar analítica, personalización y rastreadores publicitarios programáticos en una categoría obligatoria. Bajo la ley de la UE, cada propósito de procesamiento distinto requiere un interruptor independiente que por defecto esté en un estado no seleccionado. Consulta nuestra guía de cumplimiento del GDPR para estructurar tus categorías granulares con precisión.
El diseño ético no significa sacrificar datos de conversión. Puedes explorar nuestros planes de implementación de CMP transparentes para mantener interfaces de usuario limpias que respeten la privacidad mientras sostienen el rendimiento de seguimiento.
3. Errores de Telemetría e Integración: Modo de Consentimiento de Google v2 y Fallos de TCF
Lograr que tu banner visual esté correcto es solo la mitad de la batalla. Si tus tuberías de telemetría subyacentes transmiten señales incorrectas, las redes publicitarias dejarán caer tu tráfico o registrarán datos de usuarios no consentidos. Las señales de consentimiento defectuosas destruyen silenciosamente la atribución de campañas e invitan a multas regulatorias. Identificar estos fallos de telemetría temprano se encuentra entre los errores comunes de consentimiento de cookies más impactantes que debes evitar.
Configuración Incorrecta de Estados de Consentimiento Predeterminados en el Modo de Consentimiento de Google v2
El Modo de Consentimiento de Google v2 requiere definir cuatro parámetros explícitos antes de que se ejecuten las etiquetas: ad_storage, analytics_storage, ad_user_data y ad_personalization. Omitir los dos últimos interrumpe el remarketing de audiencia y el seguimiento de conversiones en el EEE y el Reino Unido. Igualmente peligroso es confiar en el modo avanzado sin darse cuenta de que los "pings" tempranos sin cookies aún transmiten direcciones IP y encabezados antes del consentimiento, atrayendo el escrutinio regulatorio. El modo básico mantiene las etiquetas completamente inactivas hasta que se registre el consentimiento afirmativo. Revisa nuestra guía del Modo de Consentimiento de Google v2 para verificar tus parámetros técnicos.
Errores de Temporización de Disparadores en Google Tag Manager
El tiempo de activación de las etiquetas determina si el seguimiento respeta las elecciones del usuario. Ejecutar etiquetas de marketing en disparadores genéricos de "Vista de Página" o "DOM Listo" crea condiciones de carrera, ejecutando scripts antes de que el estado de consentimiento se resuelva completamente. Para prevenir esto, inicializa tu CMP en el evento "Inicialización de Consentimiento - Todas las Páginas". Ejecuta etiquetas de marketing solo después de recibir un evento de actualización de consentimiento verificado desde la capa de datos. Usa Google Tag Assistant para verificar que los parámetros predeterminados se registren como denied antes de que cualquier etiqueta intente ejecutarse.
Incumplimiento de los Estándares de IAB TCF v2.3
Los editores que monetizan inventario programático enfrentan caídas inmediatas de ingresos si sus cadenas de consentimiento no pasan la validación bajo el Marco de Transparencia y Consentimiento de IAB Europa. TCF v2.3 exige el segmento disclosedVendors en cada cadena TC generada recientemente para eliminar proveedores fantasma. Si tu CMP genera cadenas mal formadas o omite el ID de proveedor de Google (755), los servidores de anuncios activan el Error TCF 1.4. Este error degrada las subastas a Anuncios Limitados, reduciendo los CPM programáticos entre un 60% y un 80%. Consulta nuestro desglose sobre cumplimiento de IAB TCF para asegurarte de que tu configuración genere cadenas válidas y elimine otro de los errores comunes de consentimiento de cookies que debes evitar.
4. Errores de Gobernanza y Registro: La Prueba de Cumplimiento que Falta
Probar el cumplimiento es tan importante como ejecutarlo. Bajo el Artículo 7(1) del GDPR, la carga de la prueba recae completamente en el operador del sitio web. Si una autoridad reguladora abre una auditoría, un contador de análisis agregado no te protegerá. No mantener registros a prueba de manipulaciones y permitir que las etiquetas de terceros se ejecuten sin supervisión representan errores comunes de consentimiento de cookies que debes evitar y que dejan a las empresas completamente indefensas.
No Mantener Registros de Consentimiento a Prueba de Manipulaciones
Los reguladores rechazan valores booleanos simples. Almacenar un registro plano cookies_accepted: true en tu base de datos no prueba nada sobre lo que ocurrió. Un auditor requiere contexto específico: una marca de tiempo UTC exacta, la versión específica del diseño del banner mostrado, los permisos a nivel de categoría otorgados y un identificador de consentimiento seudonimizado. Al mismo tiempo, no debes registrar direcciones IP simples o detalles personales dentro de las tablas de consentimiento. El verdadero cumplimiento requiere pruebas verificables y criptográficas de las elecciones del usuario sin recopilar datos personales innecesarios.
Desviación de Proveedores y Scripts de Terceros No Catalogados
Los sitios web no son estáticos. Los equipos de marketing despliegan frecuentemente píxeles de conversión, widgets de chat en vivo o formularios incrustados a través de gestores de etiquetas sin notificar al equipo de ingeniería. Esta desviación de etiquetas destruye silenciosamente tu estado de cumplimiento. Cuando un usuario consiente a cinco proveedores divulgados, pero un sexto proveedor no listado activa cookies en su navegador, violas los mandatos de transparencia. Las rutinas de auditoría programadas de etiquetas y el escaneo automatizado de cookies mantienen tus declaraciones públicas de proveedores perfectamente alineadas con tu base de código activa.
Obstruir el Derecho a Retirar el Consentimiento
El consentimiento no es una transacción permanente. Bajo la ley europea, retirar el consentimiento debe ser tan fácil como otorgarlo. Enterrar la configuración de preferencias dentro de submenús anidados profundos o forzar a los visitantes a enviar formularios web viola los estándares regulatorios fundamentales. Implementa un distintivo de configuración flotante persistente o un enlace explícito en el pie de página que reabra los controles granulares con un solo clic. Tratar la revocación del consentimiento como un pensamiento posterior es otro de los errores críticos de consentimiento de cookies que debes evitar.
La gestión del consentimiento es una gobernanza activa de datos, no un widget cosmético estático. Para proteger tu organización con registros de consentimiento verificables y controles automatizados, consulta los planes y precios de Conzent para implementar infraestructura conforme hoy.
5. La Lista de Verificación de Cumplimiento Moderna: Construyendo un Sistema Auditable y de Alto Rendimiento
Lograr un cumplimiento total no debería requerir sacrificar el rendimiento web o la visibilidad de ingresos. Las herramientas de gestión de consentimiento heredadas a menudo crean nuevos problemas mientras intentan resolver los antiguos, inflando las bases de código y ralentizando los sitios. Una arquitectura de consentimiento moderna trata la privacidad como una infraestructura de alto rendimiento en lugar de un pensamiento posterior torpe. Evitar errores comunes de consentimiento de cookies significa tratar tu CMP como una parte esencial de tu pila de ingeniería central.
Auditoría de Verificación Técnica Paso a Paso
Antes de implementar cambios en producción, ejecuta una rigurosa secuencia de verificación en toda tu pila:
- Auditar la Ejecución de Etiquetas: Asegúrate de que las etiquetas para análisis, seguimiento de conversiones y redes sociales permanezcan bloqueadas hasta el opt-in.
- Inspeccionar las Cargas de Red: Activa tanto los flujos de aceptación como de rechazo en sesiones de navegador privado. Verifica que no haya solicitudes no aprobadas que lleguen a dominios de terceros cuando un usuario hace clic en rechazar.
- Validar las Tuberías de Telemetría: Usa análisis de impacto en ingresos para monitorear la modelación de conversiones y asegurar que la señalización conforme no interrumpa la precisión de los informes.
Eliminando la Latencia del Banner y el Bloat de Scripts
Los scripts de consentimiento pesados degradan los Core Web Vitals. Los CMPs empresariales tradicionales a menudo obligan a los navegadores a analizar paquetes de JavaScript de varios megabytes, introduciendo tiempo de bloqueo que perjudica tu Largest Contentful Paint (LCP) y la Interacción a la Siguiente Pintura (INP). El cumplimiento de alto rendimiento exige una ejecución ágil. Los scripts deben cargarse de manera asíncrona sin retrasar el DOM. Aprovechar el almacenamiento en caché en el borde o alojar tu mecanismo de consentimiento reduce la latencia, ofreciendo interacción instantánea del banner sin ralentizar la velocidad de la página.
Seleccionando una Infraestructura que Escale con Transparencia
Los proveedores de caja negra propietarios bloquean tus datos detrás de sistemas opacos y niveles de precios rígidos. Cuando cambian las reglas de privacidad regionales o se actualizan los marcos, los sistemas cerrados te dejan esperando los cronogramas de liberación de los proveedores. La infraestructura transparente y de código fuente disponible brinda a tu equipo visibilidad completa sobre qué scripts se ejecutan y por qué. Eliminas el bloqueo de proveedores, optimizas la gobernanza de etiquetas y mantienes la propiedad total de tu telemetría de consentimiento. Para construir una configuración que equilibre el rigor regulatorio con un rendimiento de primer nivel, explora opciones de plataformas de consentimiento escalables adaptadas para operaciones web modernas.
Revisar esta lista de verificación regularmente mantiene tu capa de datos limpia. Detectar la desviación de scripts y fallos de bloqueo temprano protege la confianza del usuario, facilitando evitar los errores de consentimiento de cookies más comunes que debes evitar.
Toma el Control de Tu Arquitectura de Privacidad
El verdadero cumplimiento reside en tu código, no en la letra pequeña. Hacer cumplir un consentimiento previo estricto, eliminar patrones oscuros visuales y validar la telemetría para el Modo de Consentimiento de Google v2 y IAB TCF v2.3 protege tu negocio de un escrutinio costoso. Eliminar estos errores comunes de consentimiento de cookies asegura que respetar la privacidad del usuario nunca comprometa la velocidad del sitio o la precisión del seguimiento.
No tienes que depender de herramientas voluminosas y de caja negra para satisfacer a los reguladores. Construido sobre una infraestructura abierta y de código fuente disponible, Conzent te ofrece un rendimiento de alto rendimiento con soporte nativo para marcos de cumplimiento modernos en los principales ecosistemas de CMS. Ya sea que elijas una implementación autoalojada o nuestra plataforma en la nube gestionada, mantienes la propiedad total de tu capa de datos.
Explora planes de infraestructura de consentimiento transparentes y de alto rendimiento hoy. Construir una experiencia web ética y a prueba de auditorías está completamente a tu alcance, y tus visitantes te confiarán por ello.
Preguntas Frecuentes
¿Es aceptable activar etiquetas de análisis antes de que el visitante interactúe con el banner de cookies?
No, no puedes activar etiquetas de análisis estándar antes del consentimiento afirmativo. Bajo la Directiva de Privacidad Electrónica y el GDPR, leer o escribir datos del dispositivo terminal requiere opt-in previo a menos que sea estrictamente necesario para la entrega del servicio. Cargar rastreadores al cargar la página mientras esperas una elección viola las regulaciones europeas. Activar etiquetas temprano es uno de los errores comunes de consentimiento de cookies más extendidos que debes evitar.
¿Cómo los patrones oscuros en los banners de cookies desencadenan multas regulatorias bajo el GDPR?
Los patrones oscuros invalidan el consentimiento al eliminar la verdadera libertad de elección. Los reguladores penalizan interfaces que utilizan empujones visuales, como contrastar un brillante botón "Aceptar" contra un enlace "Rechazar" de bajo contraste o escondido. El Artículo 4(11) exige que rechazar cookies sea tan prominente y sencillo como aceptarlas. Si una interfaz dirige o manipula al usuario, los organismos de control europeos consideran que el consentimiento resultante es legalmente inexistente.
¿Cuál es el error de implementación más frecuente con el Modo de Consentimiento de Google v2?
El fallo más común es inicializar solo parámetros heredados mientras se omiten ad_user_data y ad_personalization. Implementar el Modo de Consentimiento v2 sin estos dos parámetros interrumpe el remarketing de audiencia y la atribución de anuncios en el Espacio Económico Europeo. Otro problema generalizado es activar etiquetas de marketing en disparadores de carga de página estándar en lugar de esperar a los estados de consentimiento actualizados desde la capa de datos.
¿Puede nuestro sitio web usar un muro de cookies que bloquee el acceso hasta que los visitantes acepten cookies?
Los muros de cookies generales que niegan el acceso al sitio sin consentimiento son ilegales bajo las directrices de la EDPB. El consentimiento debe ser otorgado libremente, lo que no puede suceder si el acceso depende de entregar datos personales. Un editor puede ofrecer una alternativa de muro de pago legítima, como una suscripción de pago sin seguimiento, pero bloquear completamente a los no suscriptores detrás de un muro de seguimiento de todo o nada invita a acciones regulatorias.
¿Qué información específica debe guardarse para proporcionar prueba válida de consentimiento?
Debes registrar un rastro de auditoría verificable en lugar de una simple bandera verdadera o falsa. Bajo el Artículo 7(1) del GDPR, la prueba válida requiere una marca de tiempo UTC, un token de consentimiento seudonimizado, la versión exacta del diseño del banner mostrado y las elecciones a nivel de categoría realizadas. Si un auditor solicita evidencia, un contador de clics agregado no satisfará sus requisitos de evidencia.
¿Cómo un script de consentimiento de cookies sobredimensionado daña el rendimiento del sitio web y el SEO?
Los scripts de consentimiento comerciales voluminosos añaden un bloat de JavaScript innecesario que bloquea el hilo principal del navegador. Este retraso perjudica directamente los Core Web Vitals, aumentando el Largest Contentful Paint (LCP) y la Interacción a la Siguiente Pintura (INP). Los motores de búsqueda penalizan las páginas lentas con clasificaciones más bajas. Implementar infraestructura de consentimiento ligera o autoalojada mantiene tu flujo de consentimiento completamente conforme mientras preserva la velocidad esencial de la página.
¿Por qué está prohibido agrupar cookies de marketing y analíticas en un solo interruptor de consentimiento?
Agrupar propósitos distintos viola el requisito del GDPR de consentimiento granular y específico. La analítica y el marketing sirven a objetivos de procesamiento de datos fundamentalmente diferentes. Los visitantes deben tener el derecho de aprobar la medición de audiencia sin ser forzados al seguimiento publicitario conductual. Agrupar estas categorías juntas despoja a los visitantes de control, convirtiendo esta táctica de agrupación en otro de los errores críticos de consentimiento de cookies que debes evitar.