
Veelvoorkomende fouten bij cookie-toestemming om te vermijden: De nalevingschecklist voor 2026
Je cookiebanner ziet er misschien perfect uit, maar onder de oppervlakte worden er waarschijnlijk ongewenste scripts uitgevoerd voordat iemand op een knop klikt. Echte naleving faalt niet in juridische disclaimers; het faalt in de technische uitvoering van scripts. Het herkennen van de veelvoorkomende fouten bij cookie-toestemming die je in 2026 moet vermijden, betekent dat je je daadwerkelijke netwerkverzoeken, tag-triggers en datastromen moet auditen.
We weten hoe frustrerend dit kan zijn. Tussen het voldoen aan de strikte regels van Google Consent Mode v2, het omgaan met de wijzigingen in IAB TCF v2.3 en het zien van analytics die fragmenteren, voelt het behouden van dataintegriteit uitputtend. De angst voor boetes van regelgevers zou je niet moeten dwingen tot een gebroken opzet die je zuurverdiende inkomsten ondermijnt.
Je kunt een ethische, transparante toestemmingsstroom uitvoeren die de privacy van gebruikers respecteert zonder blind te varen. Deze gids leidt je door de exacte technische valkuilen waar je op moet letten, van pre-toestemming uitvoeringen tot subtiele interface donkere patronen. Hier is je praktische checklist voor naleving in 2026 om je infrastructuur te auditen en je tracking betrouwbaar te houden.
Belangrijke Punten
- Ontdek hoe pre-toestemming scriptlekken ontstaan en hoe je legitieme voorafgaande toestemming afdwingt voordat trackingtags worden uitgevoerd.
- Elimineer manipulatieve bannerontwerpen door de prominentie van knoppen af te stemmen op strikte EDPB-normen om handhaving te vermijden.
- Herken de veelvoorkomende fouten bij cookie-toestemming die je moet vermijden in Google Consent Mode v2 en IAB TCF v2.3 om advertentie-inkomsten en datakwaliteit te beschermen.
- Upgrade de nalevingslogging verder dan basis booleans om de specifieke tijdstempels en parameters vast te leggen die vereist zijn onder GDPR Artikel 7.
- Implementeer een checklist voor naleving met hoge prestaties die de privacy van gebruikers behoudt zonder de snelheid van de site of Core Web Vitals op te offeren.
1. Grote Technische Fouten: Falen van Voorafgaande Toestemming en Scriptblokkering
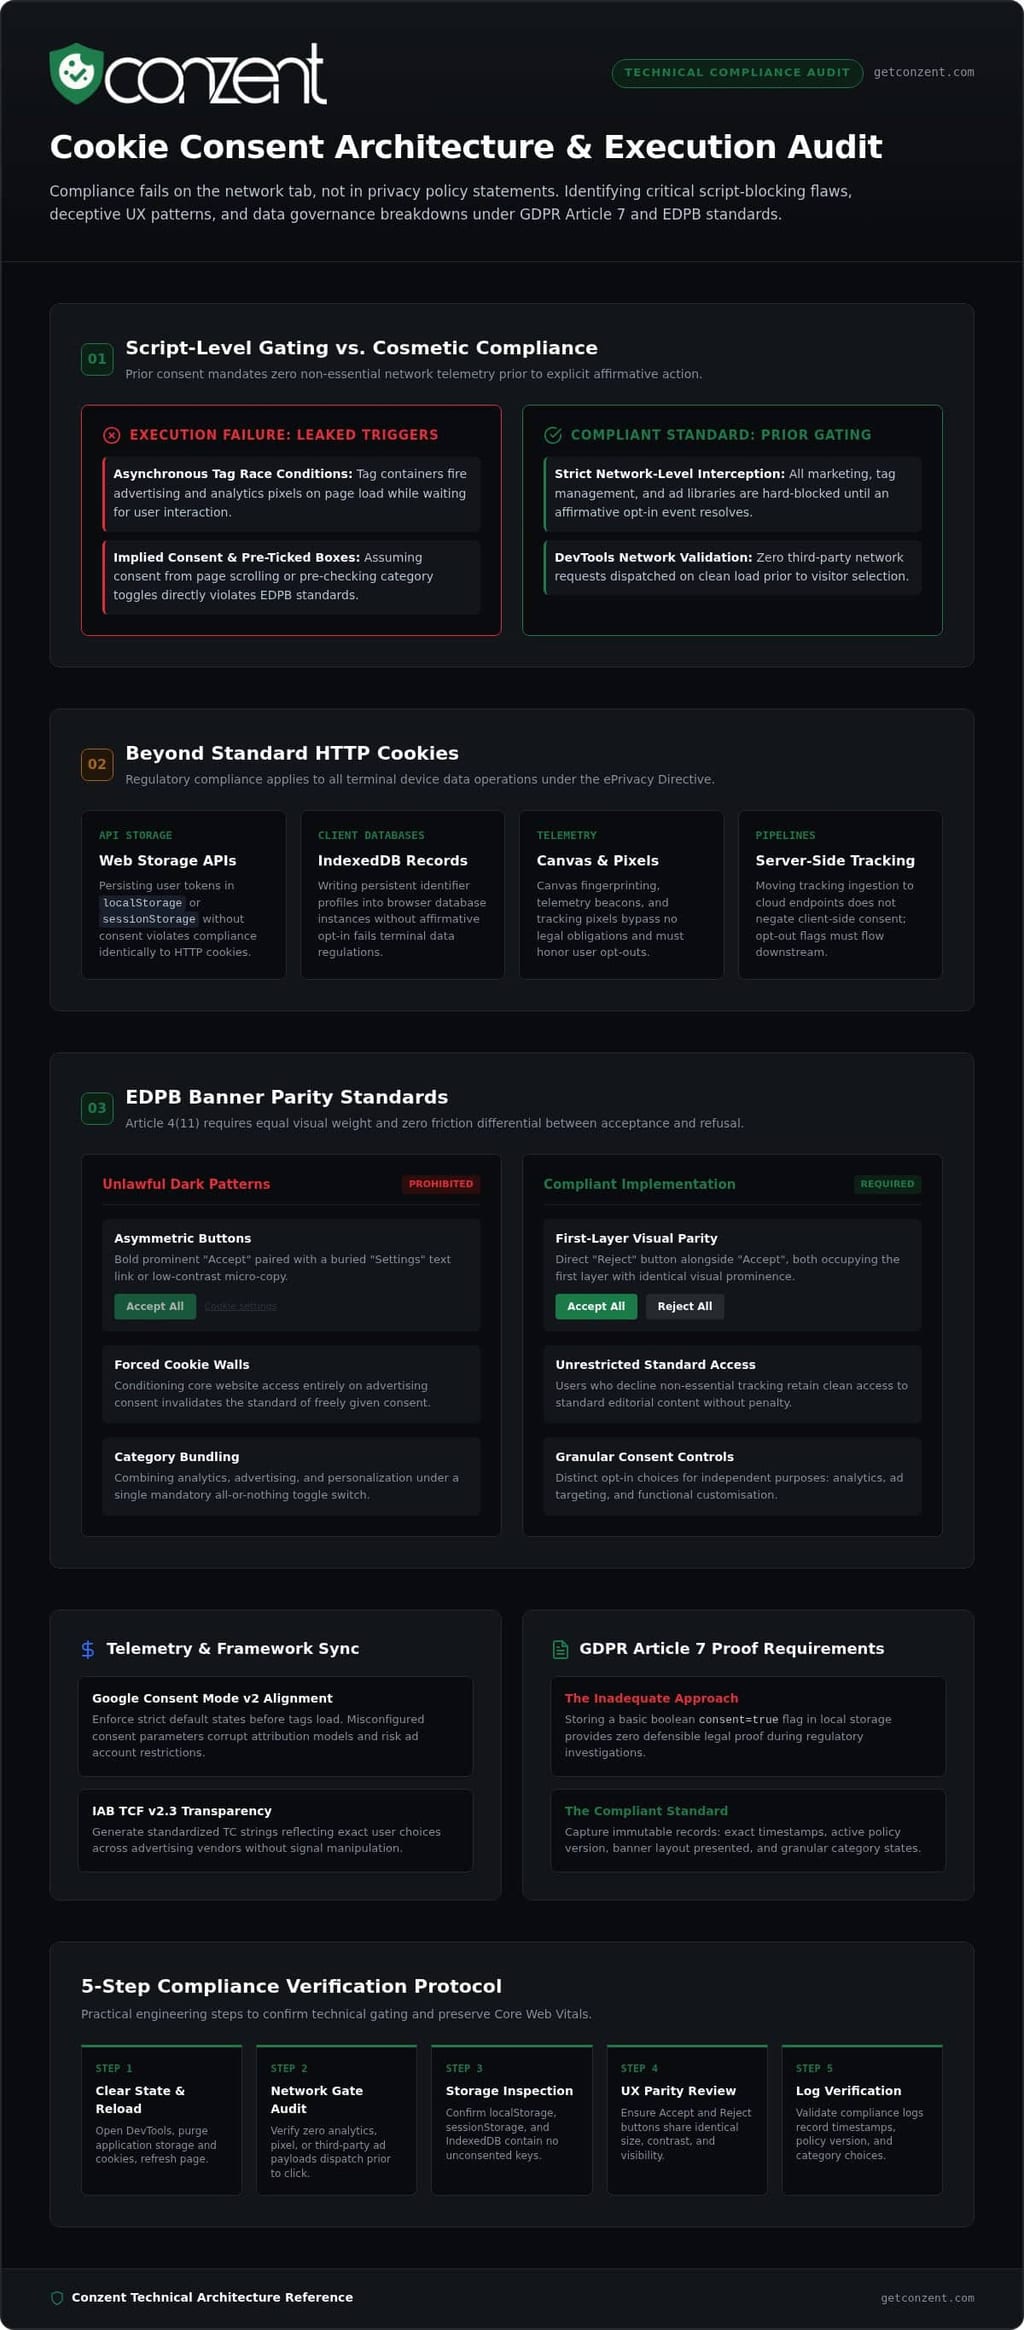
Naleving faalt op het netwerktabblad, niet in je privacybeleid. Een banner is slechts zo effectief als de technische blokkering erachter. Het laden van marketingtags terwijl een toestemmingsprompt onbeantwoord blijft, schendt onmiddellijk de Europese privacyrichtlijnen. Om het vertrouwen van gebruikers te beschermen en handhaving te voorkomen, moeten engineeringteams prioriteit geven aan scriptniveau gating boven oppervlakkige cosmetische meldingen.
Trackers Activeren Voor Expliciete Opt-In
De wet vereist bevestigende toestemming voordat een niet-essentiële tracker wordt uitgevoerd. Veel teams vertrouwen op asynchrone tagbeheer zonder de juiste blokkeringstriggers in te stellen, wat onbedoeld racecondities veroorzaakt. Als je tagcontainer advertentiepixels verzendt bij het laden van de pagina terwijl je wacht op gebruikersinvoer, lekt data onmiddellijk. Test dit direct: open je browserontwikkeltools, wis siteopslag, herlaad de pagina en monitor het Netwerktabblad. Als derdepartijverzoeken worden uitgevoerd voordat er interactie is, faalt je implementatie op voorafgaande toestemming.
Vertrouwen op Impliciete Toestemming of Vooraf Aangevinkte Vakken
Aannemen dat bezoekers akkoord gaan met tracking simpelweg omdat ze scrollen of verder browsen, is een van de meest hardnekkige veelvoorkomende fouten bij cookie-toestemming die je moet vermijden. Regelgevers hebben passieve acceptatie verboden. Evenzo vormt het vooraf selecteren van categorieën of schakelaars misleidend ontwerp en donkere patronen volgens de normen van de Europese Toezichthoudende Autoriteit. Geldige toestemming vereist een expliciete bevestigende actie, of een gebruiker nu van desktop of mobiel bezoekt. Bekijk onze uiteenzetting van GDPR-nalevingsregels om je toestemmingsstromen af te stemmen op de huidige normen.
Negeren van Niet-Cookie Opslag en Trackingtechnologieën
Moderne naleving strekt zich veel verder uit dan standaard HTTP-cookies. Regelgevende vereisten gelden voor elke lezing of schrijfactie van terminalapparaatgegevens. Het verschuiven van identificatoren naar moderne browseropslagmechanismen omzeilt de wettelijke vereisten niet:
- Webopslag API's: Trackingtokens opgeslagen in
localStorageofsessionStoragevereisen dezelfde voorafgaande toestemming als standaardcookies. - Klantdatabases: Het gebruik van IndexedDB om persistente gebruikersstatussen zonder opt-in vast te houden, schendt de ePrivacy-richtlijn.
- Alternatieve Telemetrie: Canvas fingerprinting, trackingpixels en server-side trackingpijplijnen moeten de opt-outs aan de klantzijde respecteren.
Houd een nauwkeurige inventaris bij van alle client-side datamechanismen. Het blokkeren van standaardcookies terwijl lokale opslag open blijft voor scripts van derden, blijft een van de snelste manieren om te falen bij een privacy-audit, waardoor het een van de kritische veelvoorkomende fouten bij cookie-toestemming is die je moet vermijden.
2. Misleidende Banner UX: Donkere Patronen die Risico op Regelgevende Boetes Inhouden
Bezoekers manipuleren om toestemming te geven is geen slim ontwerp; het is een directe aansprakelijkheid voor naleving. Donkere patronen in cookiebanners maken gebruik van cognitieve biases door misleidende kleurhiërarchieën, verborgen knoppen en gedwongen keuzes. Europese regelgevers auditen nu actief visuele symmetrie naast netwerktelemetrie. Het ontwerpen van misleidende banners vertegenwoordigt een van de meest zichtbare veelvoorkomende fouten bij cookie-toestemming die je moet vermijden.
Asymmetrische Knoppen en Verborgen Afwijsopties
Een conforme banner vereist visuele gelijkheid. Zoals bevestigd in het rapport van de EDPB Cookie Banner Taskforce, moeten bezoekers cookies net zo gemakkelijk kunnen weigeren als accepteren. Het verbergen van een afwijsoptie binnen een tweede-laags "Instellingen" link of het weergeven als een laagcontrast grijze microtekst naast een vetgedrukte "Accepteer Alles" knop schendt GDPR Artikel 4(11). Beide keuzes moeten op de initiële laag zitten met identieke visuele prominentie. Als je acceptatieactie een duidelijke knop is, moet je afwijsactie een equivalente knop zijn, geen verborgen hyperlink.
Cookiewanden en Gedwongen Toestemmingsvallen
Toegang tot de website conditioneren op trackingtoestemming maakt de wettelijke standaard van vrijgegeven toestemming ongeldig. Europese toezichthouders verbieden strikt het blokkeren van gebruikers toegang, tenzij een individu persoonlijke gegevens voor reclame opgeeft. Terwijl sommige uitgevers wettelijke cookie paywalls runnen die een advertentievrije betaalde laag als eerlijke alternatieve optie bieden, blijven blanket consent walls onwettig. Bezoekers die niet-essentiële tracking weigeren, moeten toegang behouden tot standaard site-inhoud zonder willekeurige barrières of verslechterde bruikbaarheid.
Misleidende Granulaire Controles en Categorie Bundeling
Het bundelen van afzonderlijke trackingdoelen in een "alles-of-niets" schakelaar ontnemt gebruikers zinvolle keuze. Je kunt analytics, personalisatie en programmatic ad trackers niet combineren in één verplichte categorie. Volgens de EU-wet vereist elk afzonderlijk verwerkingsdoel een onafhankelijke schakelaar die standaard op een niet-geselecteerde staat staat. Raadpleeg onze GDPR-nalevingsgids om je granulaire categorieën nauwkeurig te structureren.
Ethisch ontwerp betekent niet dat je conversiegegevens moet opofferen. Je kunt onze transparante CMP-implementatieplannen verkennen om schone gebruikersinterfaces te behouden die privacy respecteren terwijl ze de trackingprestaties behouden.
3. Telemetrie- en Integratiefouten: Google Consent Mode v2 en TCF-fouten
Het goed krijgen van je visuele banner is slechts de helft van de strijd. Als je onderliggende telemetriepijplijnen onjuiste signalen uitzenden, zullen advertentienetwerken ofwel je verkeer laten vallen of ongevraagde gebruikersgegevens loggen. Foutieve toestemmingssignalen vernietigen stilletjes campagne-attributie en nodigen uit tot regelgevende boetes. Het vroegtijdig herkennen van deze telemetrie-fouten behoort tot de meest impactvolle veelvoorkomende fouten bij cookie-toestemming die je moet vermijden.
Foutieve Configuratie van Standaard Toestemmingsstatussen in Google Consent Mode v2
Google Consent Mode v2 vereist het definiëren van vier expliciete parameters voordat tags worden uitgevoerd: ad_storage, analytics_storage, ad_user_data en ad_personalization. Het weglaten van de laatste twee verstoort audience remarketing en conversietracking in de EEA en het VK. Even gevaarlijk is het vertrouwen op de Geavanceerde modus zonder te beseffen dat vroege "cookieless pings" nog steeds IP-adressen en headers verzenden voordat toestemming is gegeven, wat regelgevende aandacht trekt. De Basismodus houdt tags volledig inactief totdat bevestigende toestemming is geregistreerd. Bekijk onze Google Consent Mode v2-gids om je technische parameters te verifiëren.
Trigger Timing Fouten in Google Tag Manager
Tag-timing bepaalt of tracking de keuzes van gebruikers respecteert. Het activeren van marketingtags op generieke "Paginaweergave" of "DOM Gereed" triggers creëert racecondities, waarbij scripts worden uitgevoerd voordat de toestemmingsstatus volledig is opgelost. Om dit te voorkomen, initialiseert je CMP op het "Toestemming Initialisatie - Alle Pagina's" evenement. Activeer marketingtags alleen nadat je een geverifieerd toestemming-update-evenement uit de datalaag hebt ontvangen. Gebruik Google Tag Assistant om te verifiëren dat standaardparameters worden geregistreerd als denied voordat een tag probeert uit te voeren.
Niet-Naleving van IAB TCF v2.3 Normen
Uitgevers die programmatic inventaris monetariseren, ondervinden onmiddellijke omzetdalingen als hun toestemmingsstrings niet aan de validatie voldoen onder het IAB Europe Transparency and Consent Framework. TCF v2.3 vereist het disclosedVendors segment in elke nieuw gegenereerde TC-string om ghost vendors te elimineren. Als je CMP verkeerd gevormde strings genereert of Google's vendor ID (755) weglaat, activeert de advertentie-server TCF Fout 1.4. Deze fout degradeert veilingen naar Beperkte Advertenties, waardoor programmatic CPM's met 60% tot 80% worden verlaagd. Controleer onze uiteenzetting over IAB TCF-naleving om ervoor te zorgen dat je setup geldige strings genereert en een andere van de veelvoorkomende fouten bij cookie-toestemming elimineert.
4. Fouten in Governance en Recordkeeping: Het Ontbrekende Bewijs van Naleving
Bewijzen van naleving is net zo belangrijk als het uitvoeren ervan. Onder GDPR Artikel 7(1) ligt de bewijslast volledig bij de website-operator. Als een regelgevende autoriteit een audit opent, biedt een geaggregeerde analytics-teller je geen bescherming. Het niet onderhouden van tamper-evident logs en het laten draaien van tags van derden zonder toezicht vertegenwoordigt veelvoorkomende fouten bij cookie-toestemming die bedrijven volledig weerloos achterlaten.
Het Niet Onderhouden van Tamper-Evident Toestemmingslogs
Regelgevers verwerpen eenvoudige booleaanse waarden. Het opslaan van een vlak cookies_accepted: true record in je database bewijst niets over wat er is gebeurd. Een auditor vereist specifieke context: een exacte UTC-timestamp, de specifieke versie van het weergegeven bannerontwerp, de categorie-niveau toestemmingen die zijn verleend en een gepseudonimiseerd toestemmingsidentificatienummer. Tegelijkertijd moet je geen gewone IP-adressen of persoonlijke gegevens in toestemmings-tabellen loggen. Echte naleving vereist verifieerbaar, cryptografisch bewijs van gebruikerskeuzes zonder onnodige persoonlijke gegevens te verzamelen.
Vendor Drift en Ongecatalogiseerde Derden Scripts
Websites zijn niet statisch. Marketingteams implementeren vaak conversiepixels, live chat-widgets of ingesloten formulieren via tagmanagers zonder het engineeringteam te informeren. Deze tagdrift vernietigt stilletjes je nalevingsstatus. Wanneer een gebruiker toestemming geeft voor vijf openbaar gemaakte leveranciers, maar een niet-geliste zesde leverancier cookies in hun browser activeert, schend je de transparantie-eisen. Geplande tag-audit routines en geautomatiseerde cookie-scans houden je openbare leveranciersverklaringen perfect afgestemd op je actieve codebase.
Obstructie van het Recht om Toestemming In te Trekken
Toestemming is geen permanente transactie. Onder de Europese wet moet het intrekken van toestemming net zo eenvoudig zijn als het geven ervan. Het verbergen van voorkeurinstellingen in diep geneste submenu's of bezoekers dwingen om webformulieren in te vullen, schendt de kernregelgevende normen. Implementeer een persistente drijvende instellingenbadge of een expliciete voettekstlink die granulaire controles met één klik heropent. Het behandelen van toestemmingintrekking als een bijzaak is een andere van de kritische veelvoorkomende fouten bij cookie-toestemming die je moet vermijden.
Toestemmingsbeheer is actieve datagovernance, geen statisch cosmetisch widget. Om je organisatie te beschermen met verifieerbare toestemmingslogs en geautomatiseerde controles, bekijk Conzent-plannen en prijzen om vandaag compliant infrastructuur te implementeren.
5. De Moderne Checklist voor Naleving: Het Opbouwen van een Auditbare, Hoogwaardige Setup
Totale naleving zou geen afweging van webprestaties of omzetzichtbaarheid moeten vereisen. Legacy toestemmingsbeheertools creëren vaak nieuwe problemen terwijl ze oude proberen op te lossen, waardoor codebases worden opgeblazen en sites vertragen. Een moderne toestemmingsarchitectuur beschouwt privacy als een infrastructuur met hoge prestaties in plaats van een logge bijzaak. Het vermijden van veelvoorkomende fouten bij cookie-toestemming betekent dat je je CMP als een essentieel onderdeel van je kern engineeringstack behandelt.
Stapsgewijze Technische Verificatie Audit
Voordat je wijzigingen naar productie duwt, voer je een rigoureuze verificatie-sequentie uit over je hele stack:
- Audit Taguitvoering: Zorg ervoor dat tags voor analytics, conversietracking en sociale media geblokkeerd blijven totdat er opt-in is.
- Inspecteer Netwerkpayloads: Activeer zowel accept- als afwijsstromen in privébrowser-sessies. Verifieer dat er geen ongeoorloofde verzoeken naar domeinen van derden gaan wanneer een gebruiker op afwijzen klikt.
- Valideer Telemetriepijplijnen: Gebruik revenue impact-analyse om conversiemodellering te monitoren en ervoor te zorgen dat conforme signalering de rapportage-nauwkeurigheid niet verstoort.
Elimineren van Bannerlatentie en Scriptbloat
Zware toestemmingsscripts verlagen Core Web Vitals. Traditionele enterprise CMP's dwingen browsers vaak om multi-megabyte JavaScript-bundels te parseren, wat blokkeringstijd introduceert die je Largest Contentful Paint (LCP) en Interaction to Next Paint (INP) schaadt. Naleving met hoge prestaties vereist een slanke uitvoering. Scripts moeten asynchroon laden zonder de DOM vast te houden. Het benutten van edge caching of het zelf hosten van je toestemmingsmechanisme vermindert latentie, waardoor onmiddellijke bannerinteractie mogelijk is zonder de laadsnelheid van de pagina te vertragen.
Een Infrastructuur Kiezen die Schaalbaar is met Transparantie
Proprietaire black-box leveranciers vergrendelen je gegevens achter ondoorzichtige systemen en rigide prijsstructuren. Wanneer regionale privacyregels veranderen of kaders worden bijgewerkt, laten gesloten systemen je wachten op de release-schema's van de leverancier. Bron-beschikbare, transparante infrastructuur geeft je team volledige zichtbaarheid over welke scripts worden uitgevoerd en waarom. Je elimineert vendor lock-in, stroomlijnt tag governance en behoudt volledige eigendom van je toestemmings telemetrie. Om een setup te bouwen die de regelgevende strengheid in balans houdt met top-tier prestaties, verken schaalbare toestemmingsplatformopties die zijn afgestemd op moderne weboperaties.
Het regelmatig beoordelen van deze checklist houdt je datalaag schoon. Het vroegtijdig opvangen van scriptdrift en blokkeringfouten beschermt het vertrouwen van gebruikers, waardoor het gemakkelijk wordt om de meest voorkomende fouten bij cookie-toestemming te vermijden.
Neem de Controle over je Privacyarchitectuur
Echte naleving leeft in je code, niet in kleine lettertjes. Het afdwingen van strikte voorafgaande toestemming, het afschaffen van visuele donkere patronen en het valideren van telemetrie voor Google Consent Mode v2 en IAB TCF v2.3 beschermt je bedrijf tegen kostbare controle. Het elimineren van deze veelvoorkomende fouten bij cookie-toestemming zorgt ervoor dat het respecteren van de privacy van gebruikers nooit ten koste gaat van de snelheid van de site of de nauwkeurigheid van de tracking.
Je hoeft niet te vertrouwen op logge, black-box tools om aan de eisen van regelgevers te voldoen. Gebouwd op open, bron-beschikbare infrastructuur, biedt Conzent je hoge doorvoersnelheid met native ondersteuning voor moderne nalevingskaders in grote CMS-ecosystemen. Of je nu kiest voor zelf-gehoste implementatie of ons beheerde cloudplatform, je behoudt volledige eigendom van je datalaag.
Verken transparante, hoogpresterende plannen voor toestemmingsinfrastructuur vandaag. Het bouwen van een ethische, audit-bestendige webervaring ligt volledig binnen je bereik, en je bezoekers zullen je daarvoor vertrouwen.
Veelgestelde Vragen
Is het acceptabel om analytics-tags te activeren voordat de bezoeker interactie heeft met de cookiebanner?
Nee, je kunt standaard analytics-tags niet activeren voordat er bevestigende toestemming is. Onder de ePrivacy-richtlijn en GDPR vereist het lezen of schrijven van terminalapparaatgegevens voorafgaande opt-in, tenzij strikt noodzakelijk voor de levering van de dienst. Het laden van trackers bij het laden van de pagina terwijl je wacht op een keuze schendt de Europese regelgeving. Het vroegtijdig activeren van tags is een van de meest wijdverspreide veelvoorkomende fouten bij cookie-toestemming die je moet vermijden.
Hoe veroorzaken donkere patronen in cookiebanners regelgevende boetes onder de GDPR?
Donkere patronen maken toestemming ongeldig door de echte vrijheid van keuze te verwijderen. Regelgevers straffen interfaces die visuele duwtjes gebruiken, zoals het contrasteren van een heldere "Accepteer" knop tegen een laagcontrast of verborgen "Weiger" link. Artikel 4(11) vereist dat het weigeren van cookies net zo prominent en eenvoudig moet zijn als het accepteren ervan. Als een interface de gebruiker stuurt of manipuleert, beschouwen Europese toezichthouders de resulterende toestemming als juridisch niet-bestaand.
Wat is de meest voorkomende implementatiefout met Google Consent Mode v2?
De meest voorkomende fout is het alleen initialiseren van legacy parameters terwijl ad_user_data en ad_personalization worden weggelaten. Het implementeren van Consent Mode v2 zonder deze twee parameters verstoort audience remarketing en advertentie-attributie in de Europese Economische Ruimte. Een andere wijdverspreide kwestie is het activeren van marketingtags op standaard pagina-laad triggers in plaats van te wachten op bijgewerkte toestemmingsstatussen uit de datalaag.
Kan onze website een cookiewand gebruiken die toegang blokkeert totdat bezoekers cookies accepteren?
Blanket cookiewanden die de toegang tot de site zonder toestemming ontzeggen, zijn onwettig volgens de EDPB-richtlijnen. Toestemming moet vrij gegeven worden, wat niet kan gebeuren als toegang afhankelijk is van het opgeven van persoonlijke gegevens. Een uitgever kan een legitieme paywall-alternatief aanbieden, zoals een betaald abonnement zonder tracking, maar het volledig vergrendelen van niet-abonnees achter een alles-of-niets trackingwand nodigt uit tot regelgevende actie.
Welke specifieke informatie moet worden opgeslagen om geldig bewijs van toestemming te leveren?
Je moet een verifieerbare audittrail registreren in plaats van een eenvoudige waar of niet-vlag. Onder GDPR Artikel 7(1) vereist geldig bewijs een UTC-timestamp, een gepseudonimiseerd toestemmings-token, de exacte versie van de weergegeven bannerlay-out en de gemaakte keuzes op categorieniveau. Als een auditor om bewijs vraagt, zal een geaggregeerde klikcounter niet voldoen aan hun bewijsvereisten.
Hoe schaadt een te groot cookie-toestemmingsscript de prestaties van de website en SEO?
Bulky commerciële toestemmingsscripts voegen onnodige JavaScript-bloat toe die de hoofdthread van de browser blokkeert. Deze vertraging schaadt direct de Core Web Vitals, waardoor de Largest Contentful Paint (LCP) en Interaction to Next Paint (INP) toenemen. Zoekmachines straffen trage pagina's met lagere rankings. Het implementeren van lichte of zelf-gehoste toestemmingsinfrastructuur houdt je toestemmingsstroom volledig compliant terwijl de essentiële laadsnelheid van de pagina behouden blijft.
Waarom is het bundelen van marketing- en analytische cookies in één toestemmingsschakelaar verboden?
Het bundelen van verschillende doeleinden schendt de GDPR-eis voor granulaire, specifieke toestemming. Analytics en marketing dienen fundamenteel verschillende doelen voor gegevensverwerking. Bezoekers moeten het recht hebben om audience measurement goed te keuren zonder gedwongen te worden tot gedragsadvertentietracking. Het samenvoegen van deze categorieën ontnemt bezoekers de controle, waardoor deze bundelingstactiek een andere van de kritische veelvoorkomende fouten bij cookie-toestemming is die je moet vermijden.