
Häufige Fehler bei der Cookie-Zustimmung, die Sie vermeiden sollten: Die Compliance-Checkliste 2026
Ihr Cookie-Banner mag makellos aussehen, aber unter der Oberfläche feuern wahrscheinlich unerwünschte Skripte, bevor jemand auf einen Button klickt. Echte Compliance scheitert nicht an rechtlichen Hinweisen; sie scheitert an der technischen Skriptausführung. Die häufigsten Fehler bei der Cookie-Zustimmung, die es 2026 zu vermeiden gilt, erfordern eine Überprüfung Ihrer tatsächlichen Netzwerk-Anfragen, Tag-Trigger und Datensignale.
Wir wissen, wie frustrierend das ist. Zwischen den strengen Regeln des Google Consent Mode v2, den Änderungen der IAB TCF v2.3 und dem Zerfall der Analytik fühlt sich die Wahrung der Datenintegrität erschöpfend an. Die Angst vor regulatorischen Geldstrafen sollte Sie nicht in eine fehlerhafte Konfiguration zwingen, die Ihre hart erarbeiteten Einnahmen gefährdet.
Sie können einen ethischen, transparenten Zustimmungsfluss betreiben, der die Privatsphäre der Nutzer respektiert, ohne blind zu agieren. Dieser Leitfaden führt Sie durch die genauen technischen Fallen, auf die Sie achten sollten, von der Vorab-Zustimmung bis hin zu subtilen dunklen Mustern in der Benutzeroberfläche. Hier ist Ihre praktische Compliance-Checkliste für 2026, um Ihre Infrastruktur zu überprüfen und Ihr Tracking zuverlässig zu halten.
Wichtige Erkenntnisse
- Erfahren Sie, wie Vorab-Zustimmungsskripte auslaufen und wie Sie legitime vorherige Zustimmung durchsetzen, bevor Tracking-Tags ausgeführt werden.
- Eliminieren Sie manipulative Banner-Designs, indem Sie die Prominenz der Schaltflächen mit strengen EDPB-Standards in Einklang bringen, um Durchsetzungsmaßnahmen zu vermeiden.
- Erkennen Sie die häufigsten Fehler bei der Cookie-Zustimmung, die es in Google Consent Mode v2 und IAB TCF v2.3 zu vermeiden gilt, um Werbeeinnahmen und Datenqualität zu schützen.
- Verbessern Sie das Compliance-Logging über grundlegende Booleans hinaus, um die spezifischen Zeitstempel und Parameter zu erfassen, die gemäß Artikel 7 der DSGVO erforderlich sind.
- Implementieren Sie eine leistungsstarke Compliance-Checkliste, die die Privatsphäre der Nutzer wahrt, ohne die Geschwindigkeit der Website oder die Core Web Vitals zu beeinträchtigen.
1. Große technische Fehler: Versagen bei der vorherigen Zustimmung und Skriptblockierung
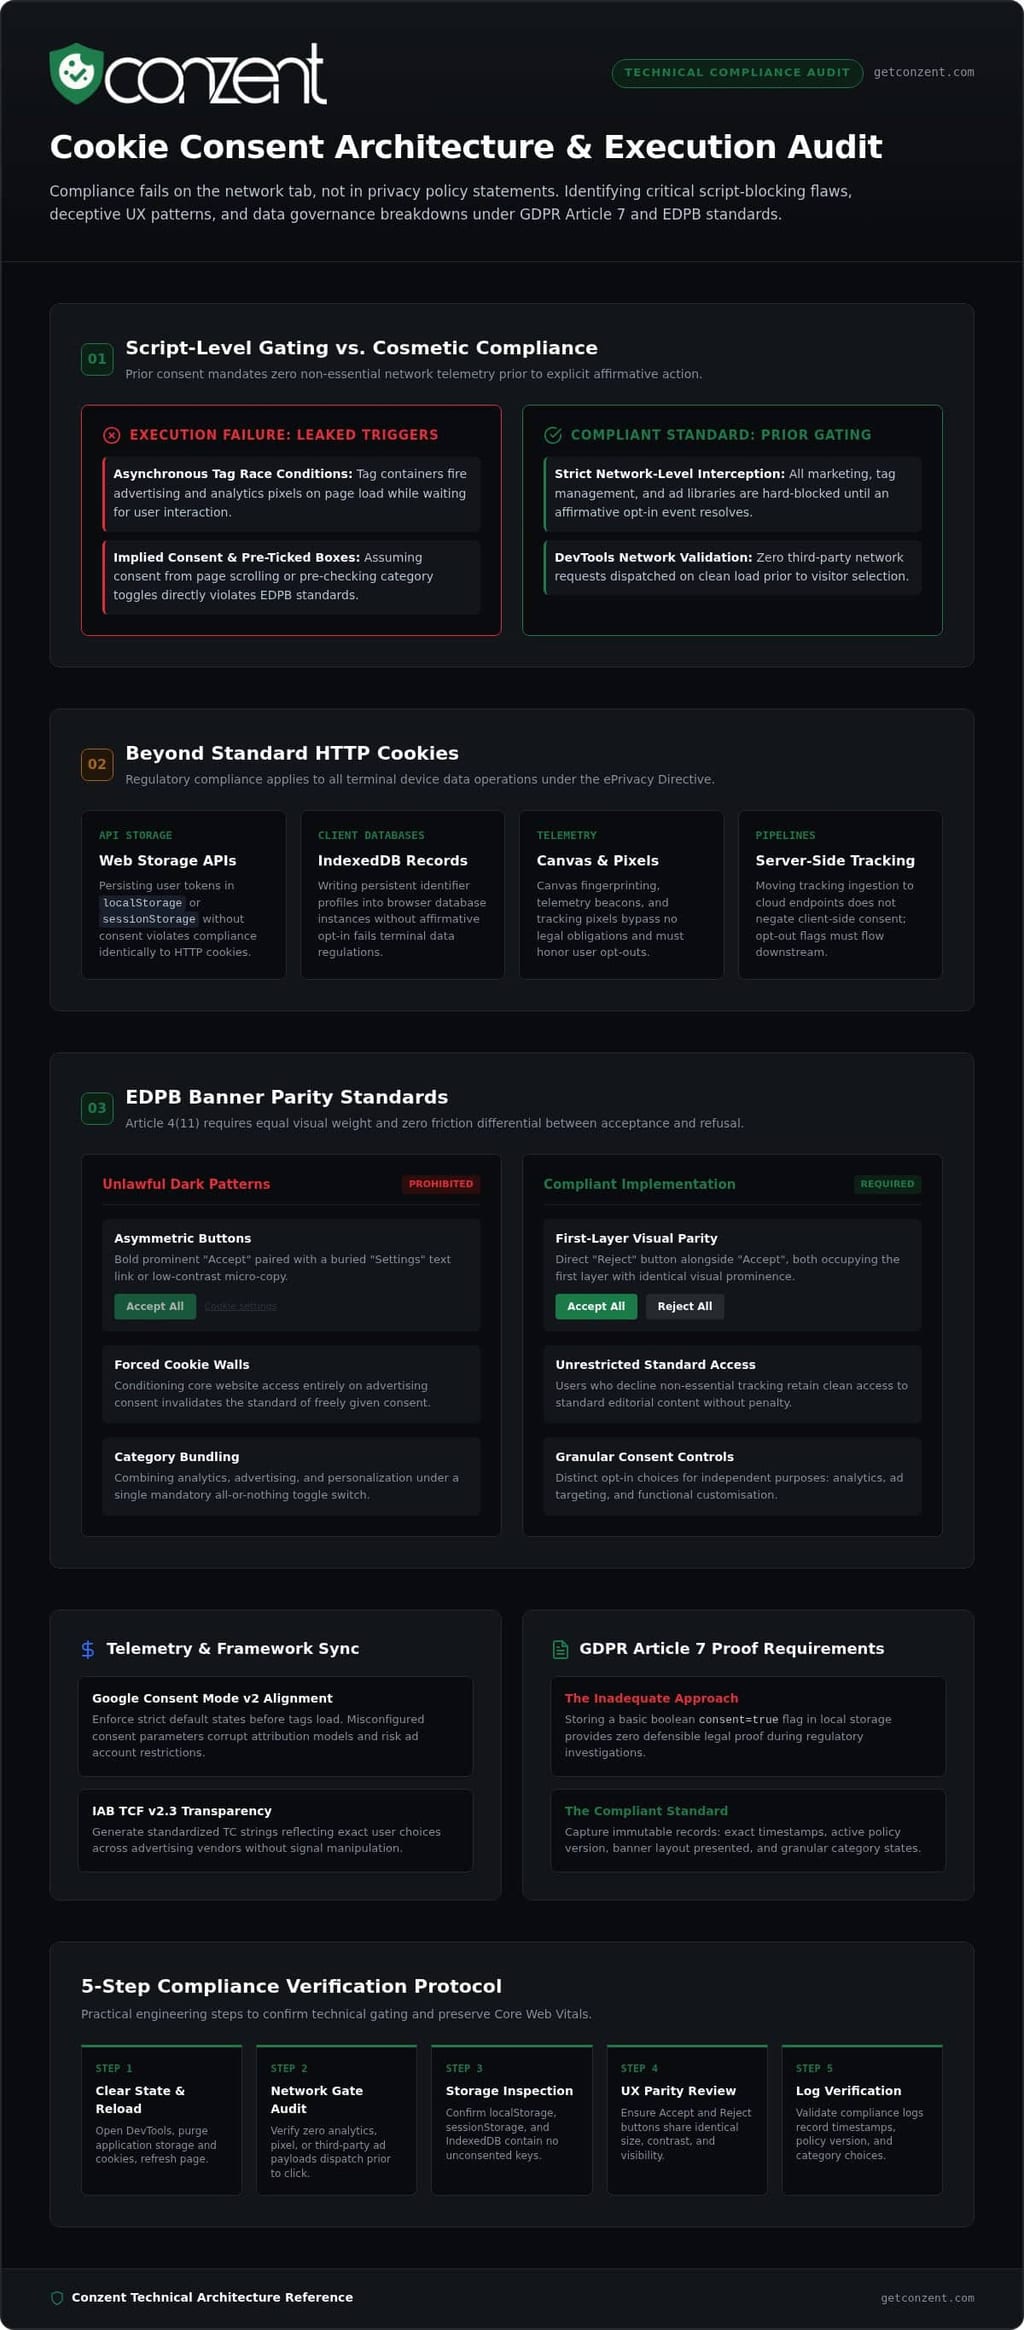
Compliance scheitert im Netzwerk-Tab, nicht in Ihrer Datenschutzrichtlinie. Ein Banner ist nur so effektiv wie die technische Blockierung dahinter. Marketing-Tags zu laden, während eine Zustimmungsaufforderung unbeantwortet bleibt, verstößt sofort gegen die europäischen Datenschutzrichtlinien. Um das Vertrauen der Nutzer zu schützen und Durchsetzungsmaßnahmen zu verhindern, müssen Engineering-Teams die Skriptblockierung über oberflächliche kosmetische Hinweise priorisieren.
Tracker vor ausdrücklicher Zustimmung auslösen
Das Gesetz verlangt eine ausdrückliche Zustimmung, bevor ein nicht wesentlicher Tracker ausgeführt wird. Viele Teams verlassen sich auf asynchrone Tag-Verwaltung, ohne geeignete Blockierungs-Trigger festzulegen, was unbeabsichtigt zu Rennbedingungen führt. Wenn Ihr Tag-Container Werbe-Pixel beim Laden der Seite versendet, während er auf die Eingabe des Nutzers wartet, gelangen Daten sofort nach außen. Testen Sie dies direkt: Öffnen Sie die Entwicklertools Ihres Browsers, löschen Sie den Site-Speicher, laden Sie die Seite neu und überwachen Sie den Netzwerk-Tab. Wenn Drittanbieter-Anfragen vor einer Interaktion ausgelöst werden, scheitert Ihre Implementierung an der vorherigen Zustimmung.
Verlassen auf stillschweigende Zustimmung oder vorab angekreuzte Kästchen
Zu vermuten, dass Besucher der Verfolgung zustimmen, nur weil sie scrollen oder weiter browsen, ist einer der hartnäckigsten häufigen Fehler bei der Cookie-Zustimmung, die es zu vermeiden gilt. Regulierungsbehörden haben die passive Akzeptanz verboten. Ebenso stellt das Vorab-Auswählen von Kategorien oder Schaltern täuschendes Design und dunkle Muster gemäß den Standards des Europäischen Datenschutzausschusses dar. Gültige Zustimmung erfordert eine ausdrückliche positive Handlung, unabhängig davon, ob ein Nutzer von Desktop oder Mobilgerät kommt. Überprüfen Sie unsere Aufschlüsselung der DSGVO-Compliance-Regeln, um Ihre Zustimmungsflüsse an den aktuellen Standards auszurichten.
Ignorieren von Nicht-Cookie-Speicher- und Tracking-Technologien
Moderne Compliance geht weit über Standard-HTTP-Cookies hinaus. Regulierungsanforderungen regeln das Lesen oder Schreiben von Daten auf Endgeräten. Das Verschieben von Identifikatoren in moderne Browser-Speichermechanismen umgeht nicht die rechtlichen Anforderungen:
- Web Storage APIs: Tracking-Token, die in
localStorageodersessionStoragegespeichert sind, erfordern die gleiche vorherige Zustimmung wie Standard-Cookies. - Client-Datenbanken: Die Verwendung von IndexedDB zur Persistierung von Benutzerdaten ohne Opt-in verstößt gegen die ePrivacy-Richtlinie.
- Alternative Telemetrie: Canvas-Fingerprinting, Tracking-Pixel und serverseitige Tracking-Pipelines müssen die Opt-outs auf der Client-Seite respektieren.
Führen Sie ein genaues Inventar aller clientseitigen Datenmechanismen. Standard-Cookies zu blockieren, während der lokale Speicher für Drittanbieter-Skripte offen bleibt, ist eine der schnellsten Möglichkeiten, bei einem Datenschutz-Audit zu scheitern, was es zu einem weiteren der kritischen häufigen Fehler bei der Cookie-Zustimmung macht, die es zu vermeiden gilt.
2. Täuschende Banner-UX: Dunkle Muster, die regulatorische Strafen riskieren
Besucher zur Zustimmung zu manipulieren, ist kein cleveres Design; es ist eine direkte Compliance-Verantwortung. Dunkle Muster in Cookie-Bannern nutzen kognitive Verzerrungen durch irreführende Farb-Hierarchien, versteckte Schaltflächen und erzwungene Entscheidungen aus. Europäische Regulierungsbehörden prüfen jetzt aktiv die visuelle Symmetrie neben der Netzwerk-Telemetrie. Täuschende Banner zu gestalten, stellt einen der sichtbarsten häufigen Fehler bei der Cookie-Zustimmung dar, die es zu vermeiden gilt.
Asymmetrische Schaltflächen und verdeckte Ablehnungsoptionen
Ein konformes Banner erfordert visuelle Parität. Wie im Bericht der EDPB Cookie Banner Taskforce bestätigt, müssen Besucher in der Lage sein, Cookies ebenso leicht abzulehnen wie sie sie akzeptieren. Eine Ablehnungsoption in einem zweiten "Einstellungen"-Link zu verstecken oder sie als schwach kontrastierendes graues Mikro-Kopie neben einem fetten "Alle akzeptieren"-Button darzustellen, verstößt gegen Artikel 4(11) der DSGVO. Beide Optionen müssen auf der ersten Ebene mit identischer visueller Prominenz platziert werden. Wenn Ihre Akzeptanzaktion ein offensichtlicher Button ist, muss Ihre Ablehnungsaktion ein gleichwertiger Button sein, nicht ein versteckter Hyperlink.
Cookie-Wände und erzwungene Zustimmungstraps
Den Zugang zur Website von der Zustimmung zur Verfolgung abhängig zu machen, macht den rechtlichen Standard der freiwillig gegebenen Zustimmung ungültig. Europäische Aufsichtsbehörden verbieten strikt, den Zugang der Nutzer zu blockieren, es sei denn, eine Person gibt persönliche Daten für Werbung preis. Während einige Verlage rechtmäßige Cookie-Paywalls betreiben, die eine werbefreie kostenpflichtige Stufe als faire Alternative anbieten, bleiben pauschale Zustimmungsmauern rechtswidrig. Besucher, die nicht wesentliche Verfolgung ablehnen, müssen weiterhin Zugang zu den Standardinhalten der Website haben, ohne willkürliche Barrieren oder eine verschlechterte Benutzerfreundlichkeit.
Irreführende granulare Kontrollen und Kategoriebündelung
Das Bündeln separater Verfolgungszwecke in einem "Alles-oder-nichts"-Schalter entzieht den Nutzern die sinnvolle Wahl. Sie können Analytik, Personalisierung und programmatische Werbetracker nicht in eine obligatorische Kategorie kombinieren. Nach EU-Recht erfordert jeder spezifische Verarbeitungszweck einen unabhängigen Schalter, der standardmäßig auf unausgewählt steht. Konsultieren Sie unseren DSGVO-Compliance-Leitfaden, um Ihre granularen Kategorien genau zu strukturieren.
Ethisches Design bedeutet nicht, dass Sie Konversionsdaten opfern müssen. Sie können unsere transparenten CMP-Bereitstellungspläne erkunden, um saubere Benutzeroberflächen zu erhalten, die die Privatsphäre respektieren und gleichzeitig die Tracking-Leistung aufrechterhalten.
3. Telemetrie- und Integrationsfehler: Google Consent Mode v2 und TCF-Fehler
Das richtige visuelle Banner zu gestalten, ist nur die halbe Miete. Wenn Ihre zugrunde liegenden Telemetrie-Pipelines falsche Signale senden, werden Werbenetzwerke entweder Ihren Traffic abweisen oder nicht einwilligende Nutzerdaten protokollieren. Fehlerhafte Zustimmungssignale zerstören stillschweigend die Kampagnenzuordnung und laden regulatorische Geldstrafen ein. Diese Telemetrie-Fehler frühzeitig zu erkennen, gehört zu den wirkungsvollsten häufigen Fehlern bei der Cookie-Zustimmung, die es zu vermeiden gilt.
Fehlerhafte Standard-Zustimmungszustände im Google Consent Mode v2 konfigurieren
Der Google Consent Mode v2 erfordert die Definition von vier expliziten Parametern, bevor Tags ausgeführt werden: ad_storage, analytics_storage, ad_user_data und ad_personalization. Das Weglassen der letzten beiden bricht das Publikum-Remarketing und die Konversionsverfolgung im EWR und im Vereinigten Königreich. Ebenso gefährlich ist es, sich auf den erweiterten Modus zu verlassen, ohne zu erkennen, dass frühe "cookieless Pings" weiterhin IP-Adressen und Header vor der Zustimmung übertragen, was regulatorische Aufmerksamkeit auf sich zieht. Der Basismoduss hält Tags vollständig inaktiv, bis eine positive Zustimmung protokolliert wird. Überprüfen Sie unseren Leitfaden zum Google Consent Mode v2, um Ihre technischen Parameter zu überprüfen.
Trigger-Zeitfehler im Google Tag Manager
Die Zeitplanung von Tags bestimmt, ob das Tracking die Nutzerentscheidungen respektiert. Marketing-Tags auf generischen "Seitenaufruf"- oder "DOM bereit"-Triggern auszulösen, schafft Rennbedingungen, die Skripte ausführen, bevor der Zustimmungsstatus vollständig geklärt ist. Um dies zu verhindern, initialisieren Sie Ihr CMP beim Ereignis "Zustimmungsinitialisierung - Alle Seiten". Führen Sie Marketing-Tags erst nach Erhalt eines verifizierten Zustimmungsaktualisierungsereignisses aus der Datenschicht aus. Verwenden Sie den Google Tag Assistant, um zu überprüfen, dass Standardparameter als denied registriert werden, bevor ein Tag versucht, ausgeführt zu werden.
Nicht-Compliance mit IAB TCF v2.3 Standards
Verlage, die programmatische Bestände monetarisieren, sehen sich sofortigen Einnahmeverlusten gegenüber, wenn ihre Zustimmungsschnüre die Validierung gemäß dem IAB Europe Transparency and Consent Framework nicht bestehen. TCF v2.3 verlangt das Segment disclosedVendors in jeder neu generierten TC-Schnur, um Geisteranbieter zu eliminieren. Wenn Ihr CMP fehlerhafte Schnüre generiert oder die Google-Anbieter-ID (755) weglässt, lösen Werbeserver TCF-Fehler 1.4 aus. Dieser Fehler degradiert Auktionen zu "Limitierte Anzeigen" und senkt die programmatischen CPMs um 60 % bis 80 %. Überprüfen Sie unsere Aufschlüsselung zur IAB TCF-Compliance, um sicherzustellen, dass Ihre Einrichtung gültige Schnüre generiert und einen weiteren der häufigen Fehler bei der Cookie-Zustimmung vermeidet.
4. Fehler bei Governance und Aufzeichnung: Der fehlende Nachweis der Compliance
Compliance nachzuweisen ist ebenso wichtig wie sie umzusetzen. Nach Artikel 7(1) der DSGVO liegt die Beweislast vollständig beim Webseitenbetreiber. Wenn eine Regulierungsbehörde eine Prüfung einleitet, schützt Sie ein aggregierter Analysezähler nicht. Das Versäumnis, manipulationssichere Protokolle zu führen und Drittanbieter-Tags unüberwacht laufen zu lassen, stellt häufige Fehler bei der Cookie-Zustimmung dar, die Unternehmen völlig wehrlos machen.
Versäumnis, manipulationssichere Zustimmungsprotokolle zu führen
Regulierungsbehörden lehnen einfache boolesche Werte ab. Das Speichern eines flachen cookies_accepted: true-Eintrags in Ihrer Datenbank beweist nichts über das, was geschehen ist. Ein Prüfer benötigt spezifischen Kontext: einen genauen UTC-Zeitstempel, die spezifische Bannerdesign-Version, die angezeigt wurde, die auf Kategorieebene erteilten Berechtigungen und einen pseudonymisierten Zustimmungsidentifier. Gleichzeitig sollten Sie keine einfachen IP-Adressen oder persönlichen Daten in Zustimmungsprotokollen protokollieren. Echte Compliance erfordert überprüfbare, kryptografische Nachweise über die Entscheidungen der Nutzer, ohne unnötige persönliche Daten zu sammeln.
Vendor Drift und nicht katalogisierte Drittanbieter-Skripte
Websites sind nicht statisch. Marketing-Teams setzen häufig Konversions-Pixel, Live-Chat-Widgets oder eingebettete Formulare über Tag-Manager ein, ohne das Engineering-Team zu benachrichtigen. Dieser Tag-Drift zerstört stillschweigend Ihren Compliance-Status. Wenn ein Nutzer fünf offengelegte Anbieter akzeptiert, aber ein nicht aufgeführter sechster Anbieter Cookies in seinen Browser feuert, verstoßen Sie gegen die Transparenzvorgaben. Geplante Tag-Audit-Routinen und automatisiertes Cookie-Scannen halten Ihre öffentlichen Anbietererklärungen perfekt mit Ihrem aktiven Code überein.
Das Recht auf Widerruf der Zustimmung behindern
Zustimmung ist keine permanente Transaktion. Nach europäischem Recht muss der Widerruf der Zustimmung ebenso mühelos sein wie die Erteilung. Das Verstecken von Präferenz-Einstellungen in tief verschachtelten Untermenüs oder das Zwingen von Besuchern, Webformulare auszufüllen, verstößt gegen grundlegende regulatorische Standards. Implementieren Sie ein persistentes schwebendes Einstellungs-Icon oder einen expliziten Fußzeilen-Link, der granulare Kontrollen mit einem Klick wieder öffnet. Den Widerruf der Zustimmung als nachträglichen Gedanken zu behandeln, ist ein weiterer kritischer häufiger Fehler bei der Cookie-Zustimmung, den es zu vermeiden gilt.
Das Zustimmungsmanagement ist aktive Datenverwaltung, kein statisches kosmetisches Widget. Um Ihre Organisation mit überprüfbaren Zustimmungsprotokollen und automatisierten Kontrollen zu schützen, sehen Sie sich die Conzent-Pläne und -Preise an, um heute eine konforme Infrastruktur bereitzustellen.
5. Die moderne Compliance-Checkliste: Aufbau einer prüfbaren, leistungsstarken Einrichtung
Vollständige Compliance sollte nicht auf Kosten der Web-Performance oder der Einnahmesichtbarkeit gehen. Legacy-Zustimmungsmanagement-Tools schaffen häufig neue Probleme, während sie versuchen, alte zu lösen, blähen Codebasen auf und verlangsamen Websites. Eine moderne Zustimmungsarchitektur behandelt Datenschutz als leistungsstarke Infrastruktur und nicht als klobigen Nachgedanken. Häufige Fehler bei der Cookie-Zustimmung zu vermeiden bedeutet, Ihr CMP als einen wesentlichen Bestandteil Ihres Kern-Engineering-Stacks zu betrachten.
Schritt-für-Schritt-Technische Überprüfungsprüfung
Bevor Sie Änderungen in die Produktion einpflegen, führen Sie eine rigorose Überprüfungssequenz über Ihren gesamten Stack durch:
- Tag-Ausführung überprüfen: Stellen Sie sicher, dass Tags für Analytik, Konversionsverfolgung und soziale Medien bis zur Zustimmung blockiert bleiben.
- Netzwerk-Payloads inspizieren: Triggern Sie sowohl Akzeptanz- als auch Ablehnungsflüsse in privaten Browsersitzungen. Überprüfen Sie, dass keine ungenehmigten Anfragen Drittanbieter-Domains erreichen, wenn ein Nutzer ablehnt.
- Telemetrie-Pipelines validieren: Verwenden Sie Umsatzauswirkungsanalysen, um das Konversionsmodell zu überwachen und sicherzustellen, dass konforme Signale die Berichtsgenauigkeit nicht stören.
Banner-Latenz und Skriptaufblähung eliminieren
Schwere Zustimmungs-Skripte beeinträchtigen die Core Web Vitals. Traditionelle Unternehmens-CMPs zwingen Browser häufig dazu, mehrmegabyte große JavaScript-Bündel zu parsen, was Blockierungszeiten einführt, die Ihr Largest Contentful Paint (LCP) und Interaction to Next Paint (INP) beeinträchtigen. Leistungsstarke Compliance erfordert schlanke Ausführung. Skripte müssen asynchron geladen werden, ohne das DOM aufzuhalten. Die Nutzung von Edge-Caching oder das Selbst-Hosting Ihres Zustimmungsmechanismus reduziert die Latenz und ermöglicht sofortige Banner-Interaktion, ohne die Seitenladegeschwindigkeit zu verlangsamen.
Eine Infrastruktur auswählen, die mit Transparenz skaliert
Proprietäre Black-Box-Anbieter sperren Ihre Daten hinter undurchsichtigen Systemen und starren Preismodellen. Wenn sich regionale Datenschutzbestimmungen ändern oder Rahmenwerke aktualisiert werden, lassen geschlossene Systeme Sie auf die Veröffentlichungspläne des Anbieters warten. Quelloffene, transparente Infrastruktur gibt Ihrem Team vollständige Sichtbarkeit darüber, welche Skripte ausgeführt werden und warum. Sie beseitigen die Abhängigkeit von Anbietern, optimieren die Tag-Governance und behalten die volle Kontrolle über Ihre Zustimmungs-Telemetrie. Um eine Einrichtung zu schaffen, die regulatorische Strenge mit erstklassiger Leistung in Einklang bringt, erkunden Sie skalierbare Optionen für Consent-Plattformen, die auf moderne Web-Operationen zugeschnitten sind.
Diese Checkliste regelmäßig zu überprüfen, hält Ihre Datenschicht sauber. Das frühzeitige Erkennen von Skript-Drift und Blockierungsfehlern schützt das Vertrauen der Nutzer und erleichtert es, die häufigsten Fehler bei der Cookie-Zustimmung zu vermeiden.
Übernehmen Sie die Kontrolle über Ihre Datenschutzarchitektur
Echte Compliance lebt in Ihrem Code, nicht im Kleingedruckten. Strenge vorherige Zustimmung durchzusetzen, visuelle dunkle Muster abzulehnen und die Telemetrie für Google Consent Mode v2 und IAB TCF v2.3 zu validieren, schützt Ihr Unternehmen vor kostspieliger Überprüfung. Diese häufigen Fehler bei der Cookie-Zustimmung zu beseitigen, stellt sicher, dass die Achtung der Privatsphäre der Nutzer niemals auf Kosten der Seitenladegeschwindigkeit oder der Tracking-Genauigkeit geht.
Sie müssen sich nicht auf aufgeblähte, Black-Box-Tools verlassen, um die Regulierungsbehörden zufriedenzustellen. Conzent, das auf offener, quelloffener Infrastruktur basiert, bietet Ihnen eine hohe Durchsatzleistung mit nativer Unterstützung für moderne Compliance-Rahmenwerke in großen CMS-Ökosystemen. Egal, ob Sie sich für eine selbst gehostete Bereitstellung oder unsere verwaltete Cloud-Plattform entscheiden, Sie behalten die vollständige Kontrolle über Ihre Datenschicht.
Erforschen Sie transparente, leistungsstarke Pläne für die Zustimmungsinfrastruktur noch heute. Eine ethische, prüfungsfeste Web-Erfahrung zu schaffen, liegt ganz in Ihrer Reichweite, und Ihre Besucher werden Ihnen dafür vertrauen.
Häufig gestellte Fragen
Ist es akzeptabel, Analytik-Tags auszulösen, bevor der Besucher mit dem Cookie-Banner interagiert?
Nein, Sie können Standard-Analytik-Tags nicht vor der positiven Zustimmung auslösen. Nach der ePrivacy-Richtlinie und der DSGVO erfordert das Lesen oder Schreiben von Daten auf Endgeräten eine vorherige Opt-in-Zustimmung, es sei denn, es ist unbedingt notwendig für die Erbringung von Dienstleistungen. Tracker beim Laden der Seite zu laden, während auf eine Entscheidung gewartet wird, verstößt gegen europäische Vorschriften. Tags frühzeitig auszulösen, ist einer der am weitesten verbreiteten häufigen Fehler bei der Cookie-Zustimmung, die es zu vermeiden gilt.
Wie lösen dunkle Muster in Cookie-Bannern regulatorische Geldstrafen gemäß der DSGVO aus?
Dunkle Muster machen die Zustimmung ungültig, indem sie die echte Entscheidungsfreiheit entziehen. Regulierungsbehörden bestrafen Schnittstellen, die visuelle Anreize verwenden, wie das Kontrastieren eines hellen "Akzeptieren"-Buttons mit einem schwach kontrastierenden oder versteckten "Ablehnen"-Link. Artikel 4(11) verlangt, dass das Ablehnen von Cookies ebenso auffällig und einfach sein muss wie das Akzeptieren. Wenn eine Schnittstelle den Nutzer lenkt oder manipuliert, betrachten europäische Aufsichtsbehörden die resultierende Zustimmung als rechtlich nicht existent.
Was ist der häufigste Implementierungsfehler beim Google Consent Mode v2?
Der häufigste Fehler besteht darin, nur veraltete Parameter zu initialisieren und ad_user_data und ad_personalization wegzulassen. Die Implementierung des Consent Mode v2 ohne diese beiden Parameter stört das Publikum-Remarketing und die Anzeigenzuordnung im Europäischen Wirtschaftsraum. Ein weiteres weit verbreitetes Problem ist das Auslösen von Marketing-Tags bei Standard-Seitenlade-Triggern, anstatt auf aktualisierte Zustimmungszustände aus der Datenschicht zu warten.
Kann unsere Website eine Cookie-Wand verwenden, die den Zugang blockiert, bis die Besucher Cookies akzeptieren?
Pauschale Cookie-Wände, die den Zugang zur Website ohne Zustimmung verweigern, sind gemäß den EDPB-Richtlinien rechtswidrig. Zustimmung muss freiwillig gegeben werden, was nicht möglich ist, wenn der Zugang von der Preisgabe persönlicher Daten abhängt. Ein Verlag kann eine legitime Paywall-Alternative anbieten, wie ein kostenpflichtiges Abonnement ohne Tracking, aber das vollständige Sperren von Nicht-Abonnenten hinter einer Alles-oder-nichts-Tracking-Wand lädt regulatorische Maßnahmen ein.
Welche spezifischen Informationen müssen gespeichert werden, um einen gültigen Nachweis der Zustimmung zu erbringen?
Sie müssen eine überprüfbare Prüfspur aufzeichnen, anstatt ein einfaches Wahr- oder Falschschild zu verwenden. Nach Artikel 7(1) der DSGVO erfordert ein gültiger Nachweis einen UTC-Zeitstempel, ein pseudonymisiertes Zustimmungs-Token, die genaue Bannerlayout-Version, die angezeigt wurde, und die auf Kategorieebene getroffenen Entscheidungen. Wenn ein Prüfer nach Beweisen fragt, reicht ein aggregierter Klickzähler nicht aus, um ihre Beweisanforderungen zu erfüllen.
Wie schädigt ein übergroßes Cookie-Zustimmungsskript die Website-Performance und SEO?
Schwere kommerzielle Zustimmungsskripte fügen unnötige JavaScript-Aufblähung hinzu, die den Hauptthread des Browsers blockiert. Diese Verzögerung schadet direkt den Core Web Vitals, indem sie das Largest Contentful Paint (LCP) und die Interaction to Next Paint (INP) erhöht. Suchmaschinen bestrafen langsame Seiten mit niedrigeren Rankings. Die Bereitstellung einer leichten oder selbst gehosteten Zustimmung Infrastruktur hält Ihren Zustimmungsfluss vollständig konform, während die essentielle Seitenladegeschwindigkeit erhalten bleibt.
Warum ist das Bündeln von Marketing- und analytischen Cookies in einem Zustimmungs-Schalter verboten?
Das Bündeln unterschiedlicher Zwecke verstößt gegen die DSGVO-Anforderung nach granularer, spezifischer Zustimmung. Analytik und Marketing dienen grundlegend unterschiedlichen Datenverarbeitungszielen. Besucher müssen das Recht haben, die Publikumsmessung zu genehmigen, ohne in die Verhaltenswerbung gezwungen zu werden. Diese Kategorien zusammenzufassen, entzieht den Besuchern die Kontrolle, was diese Bündelungstaktik zu einem weiteren kritischen häufigen Fehler bei der Cookie-Zustimmung macht, die es zu vermeiden gilt.