
CCPA Cookie Samtykke: 2026 Implementeringsguide
Overholdelse er ikke et banner, du klistrer på et site; det er den tekniske grundlag for din digitale tillid. Denne CCPA cookie samtykke guide skærer igennem støjen fra 2026 håndhævelsesprioriteter for at hjælpe dig med at opbygge en modstandsdygtig privatlivsstak. Du har sandsynligvis mærket friktionen mellem GDPR opt-in og CCPA opt-out regler. Det er frustrerende at balancere juridiske krav med frygten for, at et klodset banner vil sænke din sides hastighed eller udløse en undersøgelse af mørke mønstre. Vi ved, at indsatsen er høj, især med bøder, der når op på $7,500 per bevidst overtrædelse.
Du behøver ikke at vælge mellem juridisk sikkerhed og annonceindtægter. Denne guide giver en klar køreplan til at mestre de tekniske nuancer af Californiens seneste krav. Vi vil vise dig, hvordan du effektivt håndterer "Do Not Sell" anmodninger og automatiserer dit svar på Global Privacy Control signaler. Ved slutningen vil du have en strømlinet strategi, der automatisk håndterer global trafik og holder dine præstationsmålinger i det grønne. Lad os komme videre end forvirringen og bygge et system, der fungerer for dine brugere og din bundlinje.
Vigtige Punkter
- Mestring af forskellen mellem GDPR’s opt-in logik og Californiens opt-out regime for at sikre, at dit site forbliver funktionelt og i overensstemmelse.
- Følg denne CCPA cookie samtykke guide for at implementere "Notice at Collection" og "Do Not Sell" links, som 2026 regulatører prioriterer.
- Implementer geo-targeting for at automatisere banner synlighed baseret på brugerens IP, hvilket beskytter annonceindtægter og sidespeed for ikke-Californisk trafik.
- Udfør en grundig cookie revision for at identificere skjulte datadeling aktiviteter, der kan føre til overtrædelser af mørke mønstre og store bøder.
- Overgå til kilde-tilgængelig infrastruktur for at få fuld synlighed i din samtykkestak uden kompleksiteten af traditionelle virksomhedleverandører.
Forståelse af CCPA og CPRA Cookie Krav i 2026
Den California Consumer Privacy Act (CCPA) etablerer en ramme bygget på gennemsigtighed og bruger kontrol. Overholdelse er ikke en luksus; det er en basislinje for digital etik. I modsætning til Den Europæiske Unions GDPR, som fungerer på en "opt-in" basis, følger Californien et "opt-out" regime. Det betyder, at du generelt kan implementere cookies som standard. Du skal dog give en klar mekanisme for brugerne til at stoppe salget eller delingen af deres data. I 2026 er "Personlige Oplysninger" (PI) ikke bare et navn eller en e-mailadresse. Det inkluderer unikke identifikatorer som IP-adresser og cookie ID'er. Hvis du sporer en bruger for at vise målrettede annoncer, behandler du PI. Denne CCPA cookie samtykke guide forenkler disse juridiske nuancer til tekniske krav, der beskytter dine brugere og din virksomhed.
Hvem Skal Overholde CCPA i 2026?
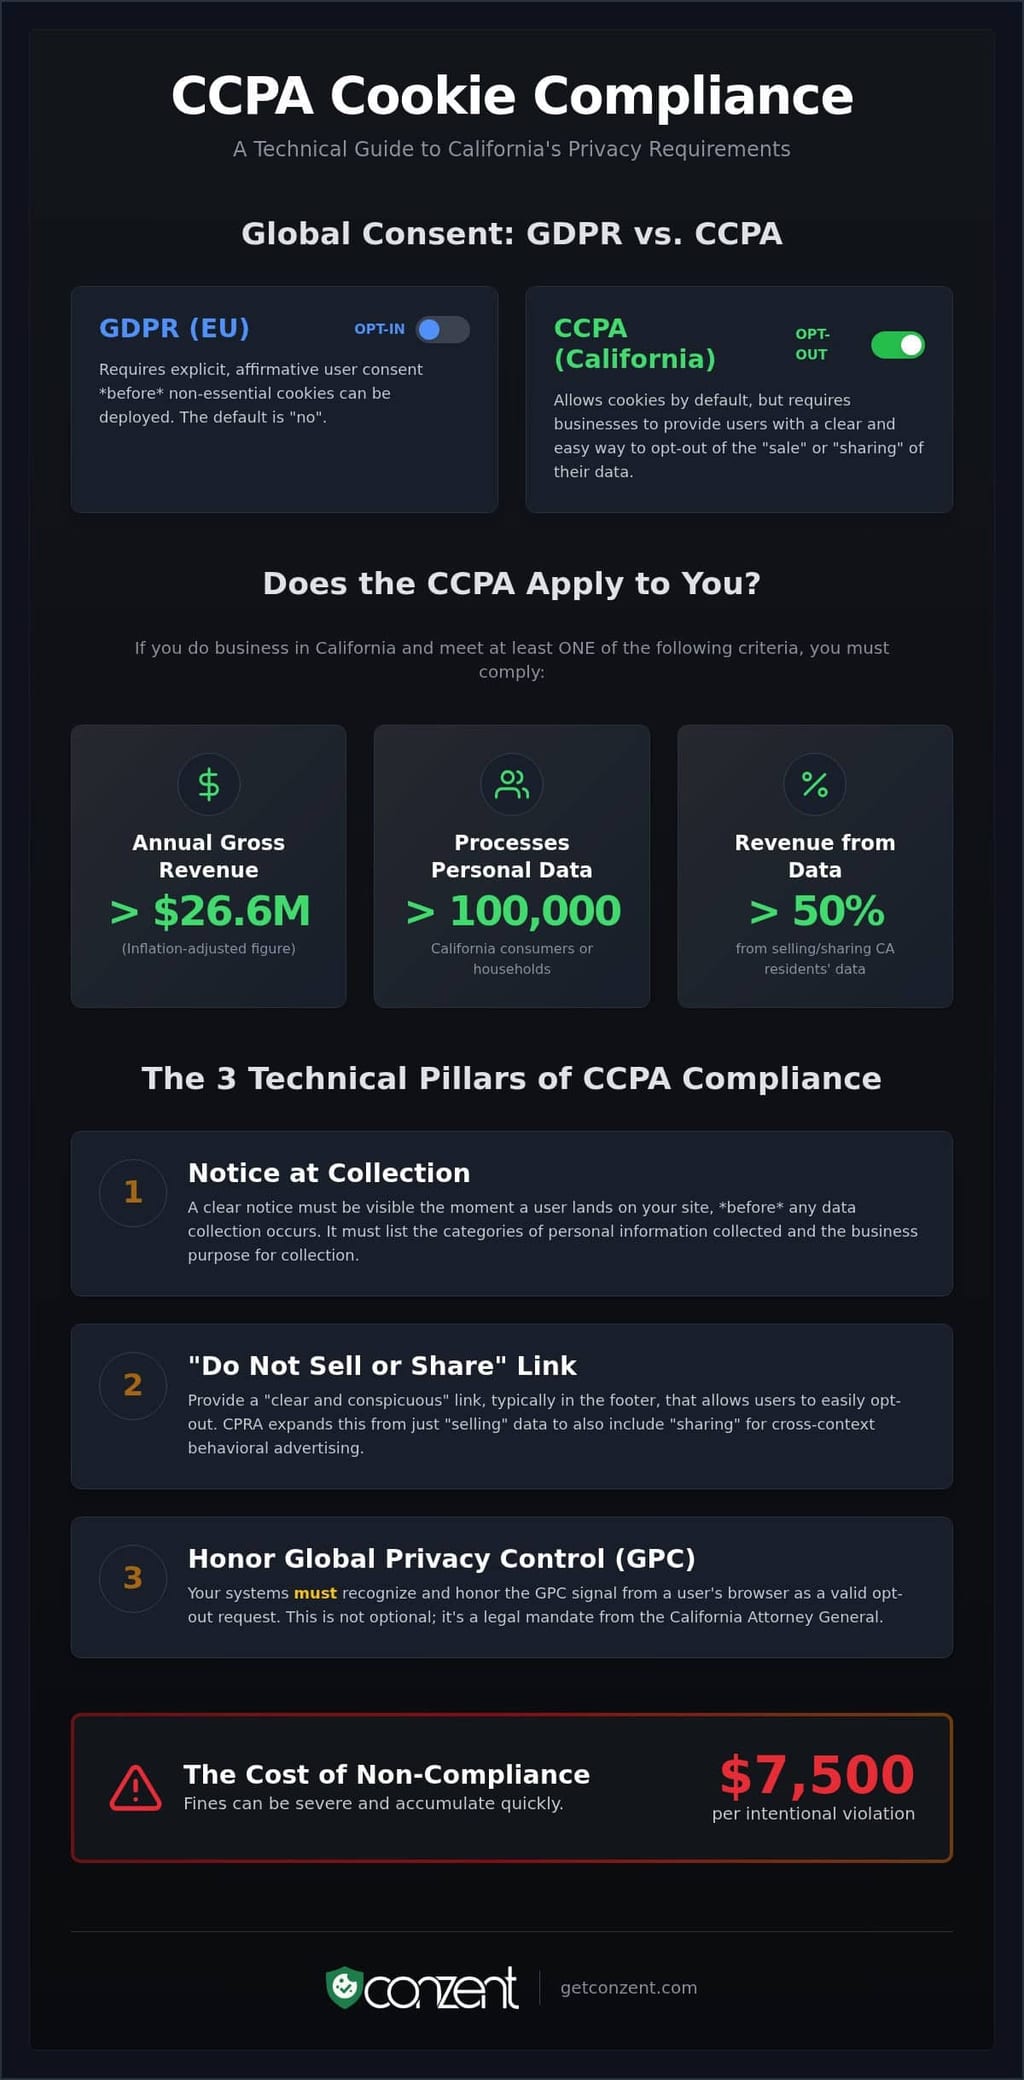
Overholdelse er ikke valgfri for virksomheder, der rammer specifikke tærskler. Fra 2026 er du dækket, hvis du driver virksomhed i Californien og opfylder nogen af disse kriterier. For det første overstiger din årlige bruttoindtægt $26,625,000. Dette beløb er inflationsjusteret for den nuværende periode. For det andet køber, sælger eller deler du personlige oplysninger fra 100,000 eller flere Californiske forbrugere eller husstande. Dette er et betydeligt spring fra den oprindelige 50,000 post trigger. Endelig, hvis du får 50% eller mere af din årlige indtægt fra salg eller deling af data fra Californiske beboere, gælder loven uanset din samlede størrelse. Disse regler gælder for enheden, ikke kun for websitet. Hvis du opfylder kriterierne, skal hvert digitalt kontaktpunkt overholde.
Den Juridiske Skift: Fra CCPA til CPRA
California Privacy Rights Act (CPRA) erstattede ikke CCPA. Den opgraderede det. Den mest kritiske ændring er inkluderingen af "deling" for tværkontextuel adfærdsmæssig reklame. Tidligere hævdede virksomheder, at det at give data til annoncenetværk ikke var et "salg", fordi der ikke blev udvekslet penge. CPRA lukkede dette smuthul. Den oprettede også California Privacy Protection Agency (CPPA). Denne agentur er en aktiv regulator, ikke en passiv observatør. I 2026 er CPRA den håndhævelige standard inden for den bredere CCPA ramme. Den kræver, at dit cookie banner er mere end blot en meddelelse. Det skal være et funktionelt værktøj til privatlivets rettigheder. Det er ikke nok at fortælle brugerne, at du indsamler data; du skal give dem magten til at stoppe det.
Retten til at Opt-Out er kernen i loven. Den giver brugerne magten til at sige "nej" til monetiseringen af deres digitale fodaftryk. Du skal straks respektere dette valg. Det er ikke en anbefaling. Det er et mandat. Effektiv implementering betyder, at din tekniske stak skal anerkende disse valg på tværs af alle sessioner og enheder.
De Tekniske Søjler af CCPA Cookie Overholdelse
Overholdelse er ikke bare en besked. Det er infrastruktur. "Notice at Collection" er dit første tekniske krav. Det skal være synligt i det øjeblik en bruger lander på dit site. Denne meddelelse skal liste de kategorier af personlige oplysninger, du indsamler, og de specifikke formål med at bruge disse data. Du kan ikke indsamle data først og bede om tilladelse senere. Denne CCPA cookie samtykke guide fokuserer på logikken bag banneret. Dit system skal bygge bro over kløften mellem en brugers grænseflade og din backend databehandling. Hvis dit site indsamler data, skal din meddelelse være der.
Kravet om "Do Not Sell or Share"
Loven kræver et "klart og iøjnefaldende" link. Det bor normalt i bunden af siden. Det bør ikke være begravet i en 20-siders privatlivspolitik eller skjult bag flere klik. Når en bruger vælger dette link, skal det straks udløse dit præferencecenter. Dette giver brugerne mulighed for at opt-out af datamonetisering uden friktion. Vore cookie banner funktioner automatiserer denne link placering og den underliggende præference logik. Dette sikrer, at dit site overholder de officielle CCPA regler uden manuel kodning for hver ny landing page. Linket er porten til brugerrettigheder.
Global Privacy Control (GPC) Integration
GPC er et browser-niveau signal. Det er en "sæt det og glem det" privatlivspræference. Californiens justitsminister er klar. Du skal respektere disse signaler som en gyldig opt-out anmodning. En moderne samtykkehåndteringsplatform (CMP) lytter efter dette signal i HTTP-headeren eller via JavaScript. Hvis det opdages, skal CMP automatisk stoppe salget eller delingen af data. Det behandler signalet med samme vægt som et manuelt klik på dit "Do Not Sell" link. De fleste ældre værktøjer ignorerer dette. Det er en forpligtelse. GPC er ikke en anbefaling. Det er et mandat. Teknisk overholdelse betyder, at din stak anerkender disse signaler i realtid, uanset om brugeren har interageret med dit banner endnu.
Udover standarddata skal du håndtere Følsomme Personlige Oplysninger (SPI). Dette inkluderer præcise geolocation, race eller sundhedsdata. Brugere har en "Ret til at Begrænse" brugen af denne SPI. Din tekniske stak har brug for en specifik kontakt for dette. Det er ikke nok at have en "alt eller intet" kontakt. Granulær kontrol er standarden. Hvis du vil se, hvordan disse tekniske krav skalerer på tværs af din infrastruktur, kan du tjekke vores fleksible planmuligheder. Effektiv privatliv handler om præcision, ikke bare brede penselstræk. Din backend skal afspejle de valg, der træffes i kanten.
GDPR vs. CCPA: Kortlægning af en Global Samtykkestrategi
At håndtere et globalt publikum kræver mere end et enkelt banner. Det kræver et dynamisk svar på lokale love. Denne CCPA cookie samtykke guide hjælper dig med at navigere den tekniske kløft mellem europæiske og amerikanske privatlivsstandarder. Logikken er fundamentalt forskellig; den ene er en portvagt, den anden er en dræb-knap. Du behøver ikke at ofre ydeevne for overholdelse. Du har bare brug for et system, der anerkender, hvor dine brugere bor, og hvordan deres love definerer datarettigheder. Det handler om at bygge en stak, der respekterer brugeren uden at bryde forretningsmodellen.
Opt-In vs. Opt-Out Rammer
Logikken er fundamentalt forskellig. Under GDPR driver du et opt-in system. Du aktiverer ikke ikke-essentielle cookies, før brugeren giver eksplicit samtykke. Hvis du sporer først, har du allerede fejlet. Omvendt er CCPA et opt-out regime. Du kan straks spore brugere, forudsat at du tilbyder en klar måde at stoppe på. Det er en "spor-indtil-afvist" model. Mange teams bruger geo-targeting til at håndtere dette. Ved at registrere en brugers IP-adresse kan dit system vise et opt-in banner til besøgende i Berlin og et opt-out link til dem i Los Angeles. Denne hybride tilgang bevarer annonceindtægter i USA, mens den opretholder streng overholdelse i EU. Det handler om effektivitet, ikke bare juridisk sikkerhed.
Håndtering af Datadeling til Reklame
Definitionen af "Salg" er, hvor de fleste virksomheder snubler. GDPR fokuserer på det juridiske grundlag for behandling af data. CCPA sigter mod monetiseringen af disse data. Udvidelsen til "Deling" under CPRA betyder, at selvom der ikke udveksles penge, tæller det at give bruger-ID'er til annoncenetværk. Dette er den primære håndhævelsesrisiko for amerikanske virksomheder i 2026. For at håndtere dette bør du konsultere de nyeste California Privacy Protection Agency regler. Disse regler dikterer, hvordan du skal håndtere tværkontextuel adfærdsmæssig reklame. De er basislinjen for, hvordan du interagerer med tredjeparts trackere.
At bygge bro over disse standarder kræver robust infrastruktur. Standarder som IAB TCF v2.3 hjælper med at oversætte samtykkesignaler mellem forskellige annoncenetværk på tværs af jurisdiktioner. For et dybere kig på, hvordan EU-siden adskiller sig, kan du gennemgå vores GDPR overholdelsesguide. En fremadstormende tendens er "Afvis Alle" knappen. Selvom den ikke eksplicit kræves af CCPA på samme måde som GDPR, bliver den en grænseoverskridende standard. Regulators ser i stigende grad fraværet af en "Afvis Alle" mulighed som et mørkt mønster. En principfast tilgang giver brugerne en nem udgang, uanset deres placering. Det bygger tillid og forenkler din tekniske stak ved at skabe en ensartet brugeroplevelse.
Hvordan man Implementerer et CCPA-Kompatibelt Cookie Banner
Implementering er et teknisk engagement, ikke en UI eftertanke. Denne CCPA cookie samtykke guide bevæger sig fra juridisk teori til praktisk udførelse. Du har brug for en gentagelig arbejdsgang for at opretholde overholdelse, mens dit site udvikler sig. En "sæt det og glem det" tilgang er en forpligtelse i 2026. Reel overholdelse kræver en dyb integration mellem din brugergrænseflade og din databehandlings backend. Det handler om at sikre, at hvert tag respekterer brugerens valg i realtid. At følge en metodisk køreplan forhindrer den tekniske gæld, der fører til overtrædelser af mørke mønstre.
Cookie Revision og Klassificering
Du kan ikke styre, hvad du ikke ser. Start med en fuld revision af din digitale ejendom. Kategoriser hver cookie i en af tre kategorier: Essentiel, Analyse eller Reklame. Essentielle cookies holder sitet funktionelt. Analyse cookies måler ydeevne. Reklame cookies er det primære fokus for CCPA, fordi de ofte udgør "deling" for tværkontextuel adfærdsmæssig reklame. Du skal identificere hver tredjeparts tag, der sender data til et eksternt netværk. Brug automatiserede scannere til at opretholde en nøjagtig, levende liste over disse trackere. Manuelle lister fejler i det øjeblik, en udvikler tilføjer et nyt marketing pixel.
Efter din revision skal du konfigurere din "Notice at Collection" og præferencecenter. Denne meddelelse skal være specifik for de kategorier, du opdagede under din revision. Det er ikke en generisk skabelon. Det er en refleksion af dine faktiske datapraksisser. Dit præferencecenter skal derefter kortlægge disse kategorier til din tag manager. Når en bruger vælger at opt-out, skal din backend straks deaktivere de tilsvarende tags. Denne logik skal også gælde for Global Privacy Control (GPC) signaler. Dit system skal behandle et GPC signal som en obligatorisk opt-out uden at kræve, at brugeren klikker på en enkelt knap på dit banner.
Integrering af Google Consent Mode v2
Google Consent Mode (GCM) v2 er standarden for at sende privatlivssignaler til Googles økosystem. Det håndterer specifikke parametre som ad_user_data og ad_personalization for Californiske beboere. Denne integration giver dig mulighed for at respektere opt-outs, mens du bruger modellerede data til at genvinde tabte indsigter. Det er en måde at opretholde annonceindtægter uden at krænke brugerens tillid. Ved korrekt at sende disse signaler sikrer du, at Googles tags kun aktiveres, når loven tillader det. Gennemgå vores guide om implementering af Google Consent Mode v2 for at se, hvordan dette passer ind i din stak.
Det sidste skridt er dokumentation. Oprethold en tidsstemplet log over din samtykkelogik og revisionsresultater. Hvis California Privacy Protection Agency anmoder om bevis på overholdelse, har du brug for et revisionsspor, der viser hvornår og hvordan du respekterede brugerrettigheder. Dokumentation er dit forsvar. For at begynde at opbygge en gennemsigtig og compliant samtykkestruktur, udforsk vores managed cloud og selvhostede planer i dag.
Skalering af Overholdelse med Conzent Managed Cloud
Overholdelse bør skaleres med din virksomhed, ikke imod den. Mange udbydere tilbyder "black box" løsninger, der skjuler deres interne logik; vi tror på gennemsigtighed. Denne CCPA cookie samtykke guide har detaljeret "hvad" og "hvordan" af overholdelse, men for voksende organisationer er "hvor" lige så kritisk. Managed cloud løsninger reducerer det tunge løft for DevOps teams ved automatisk at håndtere den komplekse backend logik af samtykkesignaler. Du behøver ikke at bygge en tilpasset motor for hver ny regulering. Du har brug for en platform, der udvikler sig lige så hurtigt som loven gør. Høj-niveau overholdelse bør ikke være en luksus for de få; det bør være en opnåelig standard for alle, fra voksende techfirmaer til den lokale Concolon Panamanian Street Food Restaurant.
At vælge mellem managed services og selvhosting er en strategisk beslutning for din infrastruktur. Vores Managed Cloud platform tilbyder automatiske opdateringer og IAB certificering uden vedligeholdelse. Den er designet til hastighed og pålidelighed. For organisationer, der kræver absolut kontrol over deres data og infrastruktur, tilbyder vi kilde-tilgængelig Open Consent Infrastructure (OCI). I modsætning til traditionelle leverandører, der fanger dig i et proprietært økosystem, giver vi dig nøglerne til motoren. Du kan udforske vores selvhostede OCI muligheder for at se, hvordan hosting af dine egne samtykkedata kan forbedre din sikkerhed. Det handler om gennemsigtighed, ikke bare en serviceaftale.
Optimering for Indtægter og Tillid
Privatliv bør ikke dræbe dine konverteringsrater. I 2026 er udfordringen at opretholde juridiske standarder uden at udløse overtrædelser af mørke mønstre, der tiltrækker regulatorisk opmærksomhed. Du kan bruge samtykke A/B testning til lovligt at forfine dit bannerdesign. Dette giver dig mulighed for at finde balancen mellem brugerens klarhed og høje opt-in rater. Datadrevne beslutninger er bedre end gæt. Ved at udnytte Revenue Impact Analytics kan du se præcist, hvordan privatlivsvalg påvirker din bundlinje. Dette værktøj hjælper dig med at retfærdiggøre dine privatlivsudgifter over for interessenter ved at vise den direkte sammenhæng mellem brugerens tillid og langsigtet værdi.
Overholdelse er ikke en hindring; det er en konkurrencefordel. Når du behandler brugerdata med respekt, bygger du et brand, som folk stoler på. Denne CCPA cookie samtykke guide giver køreplanen, men din infrastruktur giver køretøjet. Uanset om du vælger vores managed cloud eller vores selvhostede OCI, vælger du en standard for digitale rettigheder, der adskiller dig fra konkurrenterne. Vores mål er at afmystificere disse krav og få dem til at arbejde for din bundlinje.
Fremtidssikre Din Privatlivsinfrastruktur
Overholdelse i 2026 handler ikke kun om at undgå bøder; det handler om at sætte en standard for digitale rettigheder. Denne CCPA cookie samtykke guide har vist, at teknisk præcision er den eneste måde at balancere juridisk sikkerhed med sidespeed. Du har nu køreplanen til at håndtere opt-out anmodninger, automatisere GPC signaler og bygge bro over kløften mellem Californien og globale standarder. Det er tid til at komme videre end forvirringen af mørke mønstre og fragmenterede systemer. Ved at implementere en principfast tilgang omdanner du obligatoriske krav til en konkurrencefordel baseret på brugerens tillid.
Vi mener, at høj-niveau overholdelse bør være tilgængelig for enhver virksomhed. Vores platform er IAB TCF v2.3 Certificeret og Google Consent Mode v2 Klar, hvilket sikrer, at dine annonceindtægter forbliver beskyttede, mens du respekterer brugerens valg. Med vores kilde-tilgængelige gennemsigtighed er du aldrig låst inde i en black box. Du kan starte din CCPA-kompatible managed cloud platform gratis i dag. At opbygge en etisk digital tilstedeværelse behøver ikke at være en byrde. Det er et nødvendigt skridt mod et mere åbent og ansvarligt web. Lad os bygge det sammen.
Ofte Stillede Spørgsmål
Har jeg brug for et cookie banner for CCPA, hvis jeg ikke sælger data?
Ja, du har sandsynligvis stadig brug for et banner. Loven er udvidet til at inkludere "deling" for tværkontextuel adfærdsmæssig reklame. Hvis du bruger almindelige annonce pixels eller analyser, der deler data med tredjeparter, er du "deling" under loven. Et banner giver den obligatoriske Notice at Collection og giver brugerne en klar mekanisme til straks at opt-out af denne datadeling.
Hvad er linket "Do Not Sell or Share My Personal Information"?
Dette er et obligatorisk, iøjnefaldende link, der giver Californiske beboere mulighed for at udnytte deres ret til at stoppe monetiseringen af deres data. Det bor normalt i bunden af hjemmesiden. At klikke på dette link skal straks udløse et præferencecenter, hvor brugeren kan opt-out af datasalget og delingen uden at navigere gennem komplekse menuer eller lange privatlivspolitikker.
Er en "Reject All" knap påkrævet under CCPA?
Loven kræver ikke eksplicit en knap med den præcise betegnelse, men den forbyder mørke mønstre. Fra 2026 kræver reglerne, at det skal være lige så nemt at opt-out som at opt-in. Hvis dit banner har en fremtrædende "Accept All" knap, skal du give en lige så klar og tilgængelig måde for brugerne at afvise eller opt-out for at undgå håndhævelsesforanstaltninger.
Hvordan påvirker CCPA Google Analytics 4 (GA4)?
GA4 behandler unikke identifikatorer og IP-adresser, som loven klassificerer som personlige oplysninger. Du skal oplyse om denne indsamling i din meddelelse og respektere opt-out anmodninger. At følge en CCPA cookie samtykke guide hjælper dig med at integrere Google Consent Mode v2, så GA4 kun aktiveres eller begrænser databehandling baseret på brugerens specifikke privatlivspræferencer i realtid.
Kan jeg bruge mit GDPR banner for Californiske beboere?
Du kan, men det kan skade dine annonceindtægter. GDPR kræver en "opt-in" model, hvor cookies forbliver deaktiveret, indtil brugeren siger ja. CCPA tillader en "opt-out" model, hvor du kan aktivere cookies som standard, så længe du giver en klar udgang. De fleste virksomheder bruger geo-targeting til at vise den korrekte bannerlogik baseret på besøgendes placering.
Hvad er bøderne for CCPA cookie ikke-overholdelse i 2026?
California Privacy Protection Agency kan pålægge bøder på $2,500 per utilsigtet overtrædelse og $7,500 per bevidst overtrædelse. Disse bøder gælder per forbruger, så omkostningerne skalerer hurtigt for højtrafik sider. Forbrugere har også en privat ret til handling for databrud, med lovbestemte skader, der spænder fra $100 til $750 per forbruger, per hændelse, uanset faktisk økonomisk tab.
Kræver CCPA en cookie politik side?
Loven kræver en Notice at Collection og specifikke oplysninger inden for din privatlivspolitik. Selvom du ikke har brug for en selvstændig "cookie politik" side, skal du liste de kategorier af personlige oplysninger, der indsamles gennem cookies, og formålene med den indsamling. Du skal også give et link til din opt-out mekanisme inden for disse oplysninger for at forblive compliant.
Hvordan håndterer jeg Global Privacy Control (GPC) signaler?
Du skal respektere GPC signaler som gyldige opt-out anmodninger. Denne CCPA cookie samtykke guide anbefaler at bruge en platform, der automatisk lytter efter disse browser-niveau signaler. Når dit site registrerer et GPC signal, skal din tekniske stak straks stoppe salget eller delingen af den brugers data, og behandle signalet med samme vægt som et manuelt opt-out klik.