
Consentement aux cookies CCPA : Guide de mise en œuvre 2026
La conformité n'est pas une bannière que vous collez sur un site ; c'est la base technique de votre confiance numérique. Ce guide de consentement aux cookies CCPA fait le tri dans le bruit des priorités d'application de 2026 pour vous aider à construire une pile de confidentialité résiliente. Vous avez probablement ressenti la friction entre les règles d'opt-in du RGPD et d'opt-out du CCPA. Il est frustrant de jongler entre les mandats légaux et la peur qu'une bannière encombrante nuise à la vitesse de votre site ou déclenche une enquête sur des motifs obscurs. Nous savons que les enjeux sont élevés, surtout avec des amendes atteignant 7 500 $ par violation intentionnelle.
Vous n'avez pas à choisir entre la sécurité juridique et les revenus publicitaires. Ce guide fournit une feuille de route claire pour maîtriser les nuances techniques des dernières exigences de la Californie. Nous vous montrerons comment gérer efficacement les demandes "Ne pas vendre" et automatiser votre réponse aux signaux de Contrôle de la Vie Privée Global. À la fin, vous aurez une stratégie rationalisée qui gère automatiquement le trafic mondial et maintient vos indicateurs de performance dans le vert. Passons au-delà de la confusion et construisons un système qui fonctionne pour vos utilisateurs et votre résultat net.
Principaux enseignements
- Maîtrisez la distinction entre la logique d'opt-in du RGPD et le régime d'opt-out de la Californie pour garantir que votre site reste fonctionnel et conforme.
- Suivez ce guide de consentement aux cookies CCPA pour mettre en œuvre les liens "Avis à la collecte" et "Ne pas vendre" que les régulateurs de 2026 privilégient.
- Déployez le géociblage pour automatiser la visibilité de la bannière en fonction de l'IP de l'utilisateur, protégeant ainsi les revenus publicitaires et la vitesse du site pour le trafic non californien.
- Effectuez un audit complet des cookies pour identifier les activités de partage de données cachées qui pourraient entraîner des violations de motifs obscurs et de lourdes amendes.
- Transitionnez vers une infrastructure disponible en source pour obtenir une visibilité complète sur votre pile de consentement sans la complexité des fournisseurs d'entreprise traditionnels.
Comprendre les exigences en matière de cookies CCPA et CPRA en 2026
La California Consumer Privacy Act (CCPA) établit un cadre basé sur la transparence et le contrôle des utilisateurs. La conformité n'est pas un luxe premium ; c'est une norme de base pour l'éthique numérique. Contrairement au RGPD de l'Union européenne, qui fonctionne sur une base d'« opt-in », la Californie suit un régime d'« opt-out ». Cela signifie que vous pouvez généralement déployer des cookies par défaut. Cependant, vous devez fournir un mécanisme clair permettant aux utilisateurs d'arrêter la vente ou le partage de leurs données. En 2026, les "Informations Personnelles" (PI) ne se limitent pas à un nom ou une adresse e-mail. Cela inclut des identifiants uniques comme les adresses IP et les ID de cookies. Si vous suivez un utilisateur pour servir des publicités ciblées, vous traitez des PI. Ce guide de consentement aux cookies CCPA simplifie ces nuances juridiques en exigences techniques qui protègent vos utilisateurs et votre entreprise.
Qui doit se conformer au CCPA en 2026 ?
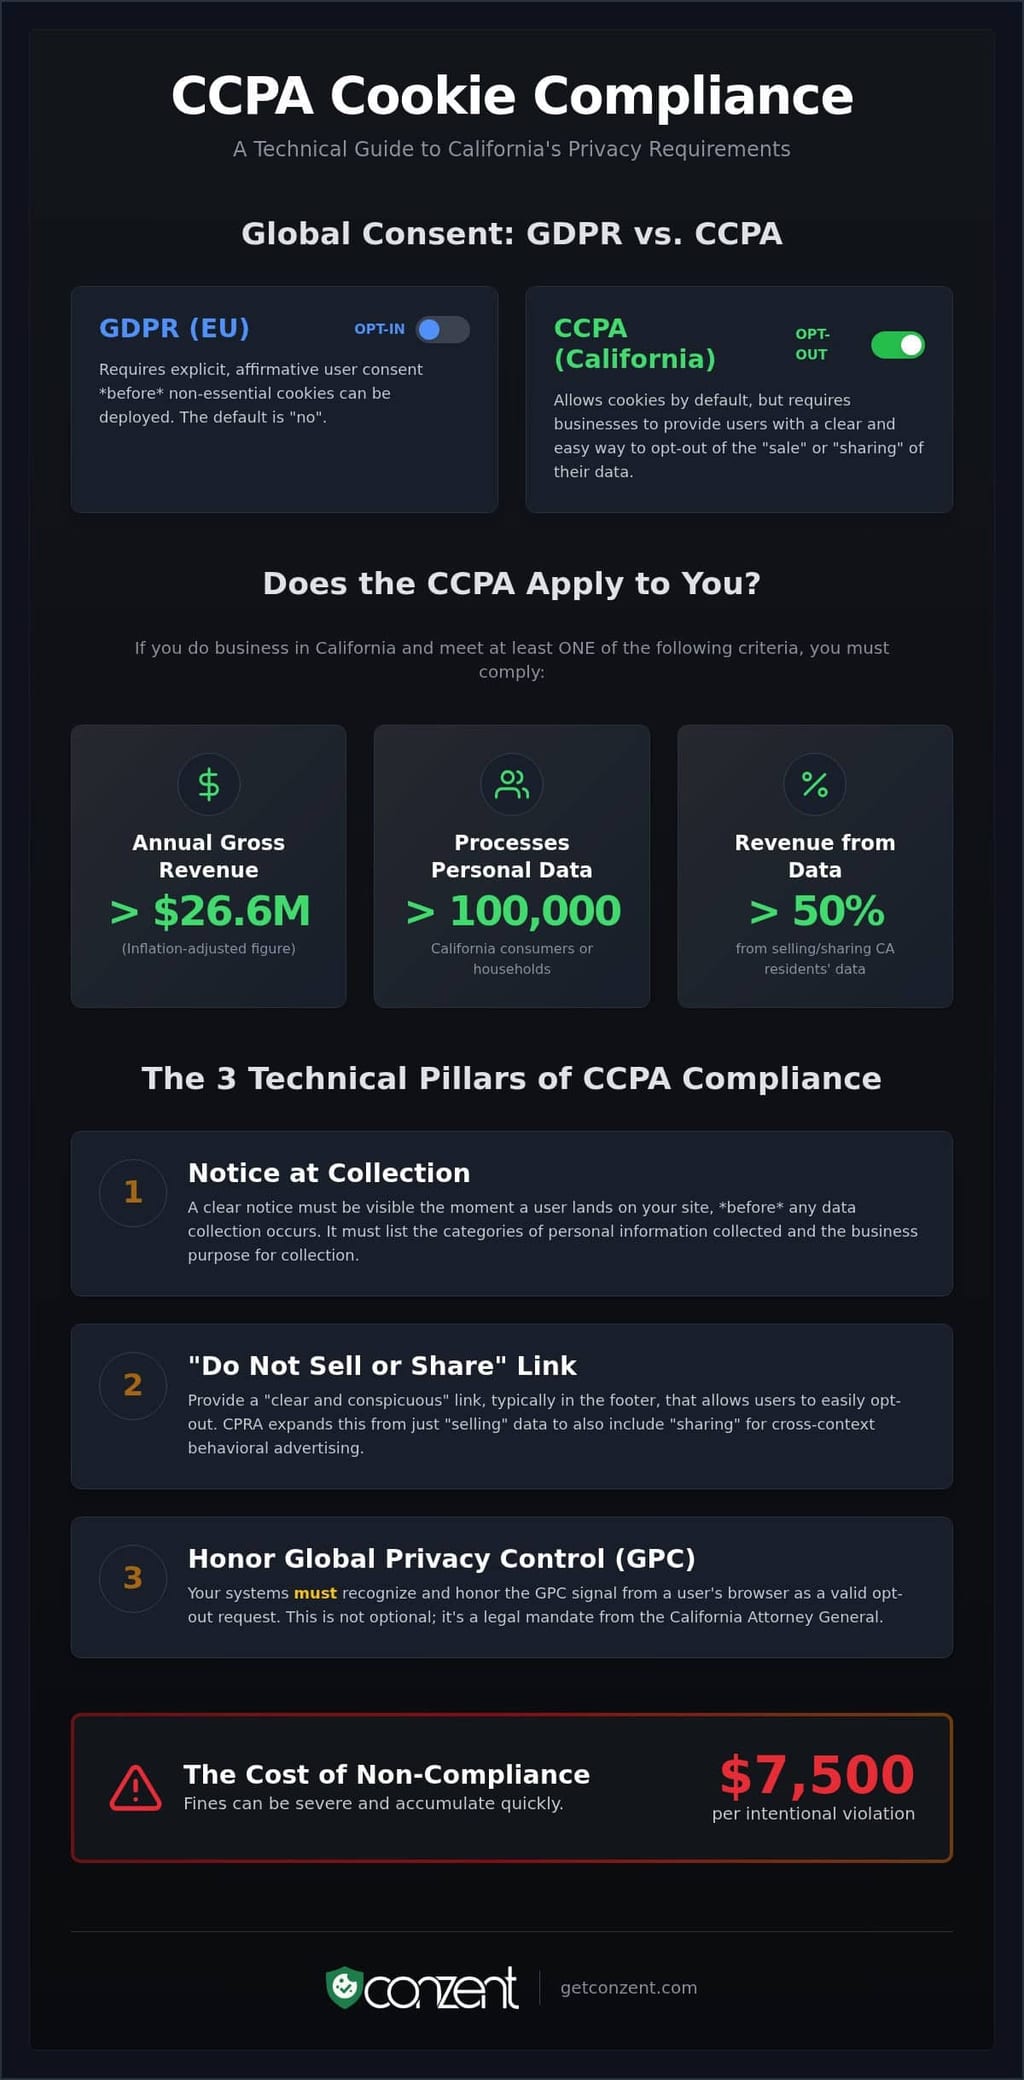
La conformité n'est pas optionnelle pour les entreprises qui atteignent des seuils spécifiques. À partir de 2026, vous êtes concerné si vous faites des affaires en Californie et répondez à l'un de ces critères. Tout d'abord, votre chiffre d'affaires brut annuel dépasse 26 625 000 $. Ce chiffre est ajusté en fonction de l'inflation pour la période actuelle. Deuxièmement, vous achetez, vendez ou partagez les informations personnelles de 100 000 consommateurs ou ménages californiens ou plus. C'est un saut significatif par rapport au déclencheur initial de 50 000 enregistrements. Enfin, si vous tirez 50 % ou plus de votre chiffre d'affaires annuel de la vente ou du partage des données des résidents californiens, la loi s'applique indépendamment de votre taille totale. Ces règles s'appliquent à l'entité, pas seulement au site web. Si vous répondez aux critères, chaque point de contact numérique doit être conforme.
Le changement légal : du CCPA au CPRA
La California Privacy Rights Act (CPRA) n'a pas remplacé le CCPA. Elle l'a amélioré. Le changement le plus critique est l'inclusion de "partage" pour la publicité comportementale inter-contextes. Auparavant, les entreprises soutenaient que donner des données aux réseaux publicitaires n'était pas une "vente" car aucun argent n'était échangé. La CPRA a comblé cette lacune. Elle a également créé la California Privacy Protection Agency (CPPA). Cette agence est un régulateur actif, pas un observateur passif. En 2026, la CPRA est la norme exécutoire dans le cadre plus large du CCPA. Elle exige que votre bannière de cookies soit plus qu'une simple notification. Elle doit être un outil fonctionnel pour les droits à la vie privée. Il ne suffit pas de dire aux utilisateurs que vous collectez des données ; vous devez leur donner le pouvoir de l'arrêter.
Le droit de s'opposer est le cœur de la loi. Il donne aux utilisateurs le pouvoir de dire "non" à la monétisation de leur empreinte numérique. Vous devez honorer ce choix immédiatement. Ce n'est pas une suggestion. C'est un mandat. Une mise en œuvre efficace signifie que votre pile technique doit reconnaître ces choix à travers toutes les sessions et tous les appareils.
Les piliers techniques de la conformité aux cookies CCPA
La conformité n'est pas juste un message. C'est une infrastructure. L'"Avis à la collecte" est votre première exigence technique. Il doit être visible dès qu'un utilisateur arrive sur votre site. Cet avis doit lister les catégories d'informations personnelles que vous collectez et les objectifs spécifiques de l'utilisation de ces données. Vous ne pouvez pas collecter des données d'abord et demander la permission ensuite. Ce guide de consentement aux cookies CCPA se concentre sur la logique derrière la bannière. Votre système doit combler le fossé entre l'interface d'un utilisateur et votre traitement de données en arrière-plan. Si votre site collecte des données, votre avis doit y être.
Exigence "Ne pas vendre ou partager"
La loi exige un lien "clair et visible". Il se trouve généralement dans le pied de page du site. Il ne doit pas être enfoui dans une politique de confidentialité de 20 pages ou caché derrière plusieurs clics. Lorsque l'utilisateur sélectionne ce lien, il doit déclencher immédiatement votre centre de préférences. Cela permet aux utilisateurs de s'opposer à la monétisation des données sans friction. Nos fonctionnalités de bannière de cookies automatisent ce placement de lien et la logique de préférence sous-jacente. Cela garantit que votre site respecte les régulations officielles du CCPA sans codage manuel pour chaque nouvelle page d'atterrissage. Le lien est la porte d'entrée aux droits des utilisateurs.
Intégration du Contrôle de la Vie Privée Global (GPC)
Le GPC est un signal au niveau du navigateur. C'est une préférence de vie privée "à régler et à oublier". Le Procureur Général de Californie est clair. Vous devez honorer ces signaux comme une demande d'opt-out valide. Une plateforme moderne de gestion du consentement (CMP) écoute ce signal dans l'en-tête HTTP ou via JavaScript. Si détecté, la CMP doit automatiquement arrêter la vente ou le partage des données. Elle traite le signal avec le même poids qu'un clic manuel sur votre lien "Ne pas vendre". La plupart des outils hérités ignorent cela. C'est une responsabilité. Le GPC n'est pas une suggestion. C'est un mandat. La conformité technique signifie que votre pile reconnaît ces signaux en temps réel, peu importe si l'utilisateur a interagi avec votre bannière ou non.
Au-delà des données standard, vous devez gérer les Informations Personnelles Sensibles (SPI). Cela inclut la géolocalisation précise, la race ou les données de santé. Les utilisateurs ont un "Droit de Limiter" l'utilisation de ces SPI. Votre pile technique a besoin d'un commutateur spécifique pour cela. Il ne suffit pas d'avoir un interrupteur "tout ou rien". Le contrôle granulaire est la norme. Si vous voulez voir comment ces exigences techniques se déploient à travers votre infrastructure, consultez nos options de plan flexibles. Une vie privée efficace est une question de précision, pas seulement de larges traits. Votre arrière-plan doit refléter les choix faits à la périphérie.
RGPD vs. CCPA : Cartographier une stratégie de consentement mondial
Gérer un public mondial nécessite plus qu'une seule bannière. Cela nécessite une réponse dynamique aux lois locales. Ce guide de consentement aux cookies CCPA vous aide à naviguer dans le fossé technique entre les normes de confidentialité européennes et américaines. La logique est fondamentalement différente ; l'une est un gardien, l'autre est un interrupteur d'arrêt. Vous n'avez pas à sacrifier la performance pour la conformité. Vous avez juste besoin d'un système qui reconnaît où vivent vos utilisateurs et comment leurs lois définissent les droits sur les données. Il s'agit de construire une pile qui respecte l'utilisateur sans compromettre le modèle commercial.
Cadres d'Opt-In vs. Opt-Out
La logique est fondamentalement différente. Sous le RGPD, vous opérez un système d'opt-in. Vous n'activez pas les cookies non essentiels tant que l'utilisateur n'a pas donné son consentement explicite. Si vous suivez d'abord, vous avez déjà échoué. En revanche, le CCPA est un régime d'opt-out. Vous pouvez suivre les utilisateurs immédiatement, à condition d'offrir un moyen clair d'arrêter. C'est un modèle "suivre jusqu'à refus". De nombreuses équipes utilisent le géociblage pour gérer cela. En détectant l'adresse IP d'un utilisateur, votre système peut servir une bannière d'opt-in aux visiteurs à Berlin et un lien d'opt-out à ceux de Los Angeles. Cette approche hybride préserve les revenus publicitaires aux États-Unis tout en maintenant une conformité stricte dans l'UE. Il s'agit d'efficacité, pas seulement de sécurité juridique.
Gestion du partage de données pour la publicité
La définition de "vente" est là où la plupart des entreprises trébuchent. Le RGPD se concentre sur la base légale pour le traitement de toute donnée. Le CCPA cible la monétisation de ces données. L'expansion à "partage" sous la CPRA signifie que même si l'argent ne change pas de mains, fournir des ID d'utilisateur aux réseaux publicitaires compte. C'est le principal risque d'application pour les entreprises américaines en 2026. Pour gérer cela, vous devriez consulter les dernières régulations de la California Privacy Protection Agency. Ces règles dictent comment vous devez gérer la publicité comportementale inter-contextes. Elles sont la norme de base pour votre interaction avec les traceurs tiers.
Relier ces normes nécessite une infrastructure robuste. Des normes comme l'IAB TCF v2.3 aident à traduire les signaux de consentement entre différents partenaires technologiques publicitaires à travers les juridictions. Pour un aperçu plus approfondi de la façon dont le côté UE diffère, consultez notre guide de conformité RGPD. Une tendance émergente est le bouton "Rejeter tout". Bien qu'il ne soit pas explicitement exigé par le CCPA de la même manière que le RGPD, il devient une norme transfrontalière. Les régulateurs considèrent de plus en plus l'absence d'une option "Rejeter tout" comme un motif obscur. Une approche principielle donne aux utilisateurs une sortie facile, peu importe leur emplacement. Cela crée de la confiance et simplifie votre pile technique en créant une expérience utilisateur uniforme.
Comment mettre en œuvre une bannière de cookies conforme au CCPA
La mise en œuvre est un engagement technique, pas une réflexion secondaire sur l'UI. Ce guide de consentement aux cookies CCPA passe de la théorie juridique à l'exécution pratique. Vous avez besoin d'un flux de travail répétable pour maintenir la conformité à mesure que votre site évolue. Une approche "à régler et à oublier" est une responsabilité en 2026. La véritable conformité nécessite une intégration profonde entre votre interface utilisateur et votre traitement de données en arrière-plan. Il s'agit de garantir que chaque balise respecte le choix de l'utilisateur en temps réel. Suivre une feuille de route méthodique prévient la dette technique qui conduit à des violations de motifs obscurs.
Audit et classification des cookies
Vous ne pouvez pas gérer ce que vous ne voyez pas. Commencez par un audit complet de votre propriété numérique. Catégorisez chaque cookie dans l'une de trois catégories : Essentiel, Analyse ou Publicité. Les cookies essentiels maintiennent le site fonctionnel. Les cookies d'analyse mesurent la performance. Les cookies publicitaires sont le principal objectif du CCPA car ils constituent souvent un "partage" pour la publicité comportementale inter-contextes. Vous devez identifier chaque balise tierce qui envoie des données à un réseau externe. Utilisez des scanners automatisés pour maintenir une liste précise et vivante de ces traceurs. Les listes manuelles échouent au moment où un développeur ajoute un nouveau pixel marketing.
Après votre audit, configurez votre "Avis à la collecte" et votre centre de préférences. Cet avis doit être spécifique aux catégories que vous avez découvertes lors de votre audit. Ce n'est pas un modèle générique. C'est un reflet de vos pratiques de données réelles. Votre centre de préférences doit ensuite mapper ces catégories à votre gestionnaire de balises. Lorsque l'utilisateur se désinscrit, votre arrière-plan doit immédiatement désactiver les balises correspondantes. Cette logique doit également s'appliquer aux signaux de Contrôle de la Vie Privée Global (GPC). Votre système doit traiter un signal GPC comme un opt-out obligatoire sans exiger que l'utilisateur clique sur un seul bouton de votre bannière.
Intégration du Google Consent Mode v2
Le Google Consent Mode (GCM) v2 est la norme pour transmettre les signaux de confidentialité à l'écosystème de Google. Il gère des paramètres spécifiques comme ad_user_data et ad_personalization pour les résidents californiens. Cette intégration vous permet de respecter les opt-outs tout en utilisant des données modélisées pour récupérer des insights perdus. C'est un moyen de maintenir les revenus publicitaires sans violer la confiance des utilisateurs. En transmettant ces signaux correctement, vous vous assurez que les balises de Google ne s'activent que lorsque la loi le permet. Consultez notre guide sur l'implémentation du Google Consent Mode v2 pour voir comment cela s'intègre dans votre pile.
La dernière étape est la documentation. Maintenez un journal horodaté de votre logique de consentement et des résultats d'audit. Si la California Privacy Protection Agency demande une preuve de conformité, vous avez besoin d'une trace d'audit qui montre quand et comment vous avez honoré les droits des utilisateurs. La documentation est votre défense. Pour commencer à construire une infrastructure de consentement transparente et conforme, explorez nos plans gérés et auto-hébergés dès aujourd'hui.
Élargir la conformité avec Conzent Managed Cloud
La conformité doit évoluer avec votre entreprise, pas contre elle. De nombreux fournisseurs proposent des solutions "boîte noire" qui cachent leur logique interne ; nous croyons en la transparence. Ce guide de consentement aux cookies CCPA a détaillé le "quoi" et le "comment" de la conformité, mais pour les organisations en croissance, le "où" est tout aussi critique. Les solutions cloud gérées réduisent le travail lourd pour les équipes DevOps en gérant automatiquement la logique complexe de signalement du consentement. Vous n'avez pas besoin de construire un moteur personnalisé pour chaque nouvelle réglementation. Vous avez besoin d'une plateforme qui évolue aussi vite que la loi. La conformité de haut niveau ne devrait pas être un luxe premium réservé à quelques-uns ; elle devrait être une norme accessible à tous, des entreprises technologiques en croissance au restaurant de street food panaméen Concolon.
Choisir entre des services gérés et l'auto-hébergement est une décision stratégique pour votre infrastructure. Notre plateforme Managed Cloud offre des mises à jour automatiques et une certification IAB sans maintenance. Elle est conçue pour la rapidité et la fiabilité. Pour les organisations qui exigent un contrôle absolu sur leurs données et leur infrastructure, nous proposons une Infrastructure de Consentement Ouverte (OCI) disponible en source. Contrairement aux fournisseurs traditionnels qui vous piègent dans un écosystème propriétaire, nous vous donnons les clés du moteur. Vous pouvez explorer nos options OCI auto-hébergées pour voir comment héberger vos propres données de consentement peut améliorer votre posture de sécurité. Il s'agit de transparence, pas seulement d'un accord de niveau de service.
Optimiser pour les revenus et la confiance
La vie privée ne devrait pas nuire à vos taux de conversion. En 2026, le défi est de maintenir des normes légales sans déclencher des violations de motifs obscurs qui attirent l'attention des régulateurs. Vous pouvez utiliser les tests A/B de consentement pour affiner légalement le design de votre bannière. Cela vous permet de trouver l'équilibre entre la clarté pour l'utilisateur et des taux d'opt-in élevés. Les décisions basées sur les données sont meilleures que des suppositions. En tirant parti de l'analyse de l'impact sur les revenus, vous pouvez voir exactement comment les choix de confidentialité affectent votre résultat net. Cet outil vous aide à justifier vos dépenses en matière de confidentialité auprès des parties prenantes en montrant la corrélation directe entre la confiance des utilisateurs et la valeur à long terme.
La conformité n'est pas un obstacle ; c'est un avantage concurrentiel. Lorsque vous traitez les données des utilisateurs avec respect, vous construisez une marque en laquelle les gens ont confiance. Ce guide de consentement aux cookies CCPA fournit la feuille de route, mais votre infrastructure fournit le véhicule. Que vous choisissiez notre cloud géré ou notre OCI auto-hébergé, vous choisissez une norme de droits numériques qui vous distingue de la concurrence. Notre objectif est de démystifier ces exigences et de les faire fonctionner pour votre résultat net.
Préparez votre infrastructure de confidentialité pour l'avenir
La conformité en 2026 ne concerne pas seulement l'évitement des amendes ; il s'agit de définir une norme pour les droits numériques. Ce guide de consentement aux cookies CCPA a montré que la précision technique est le seul moyen d'équilibrer la sécurité juridique avec la performance du site. Vous avez maintenant la feuille de route pour gérer les demandes d'opt-out, automatiser les signaux GPC et combler le fossé entre la Californie et les normes mondiales. Il est temps de passer au-delà de la confusion des motifs obscurs et des systèmes fragmentés. En mettant en œuvre une approche principielle, vous transformez des exigences obligatoires en un avantage concurrentiel basé sur la confiance des utilisateurs.
Nous croyons que la conformité de haut niveau devrait être accessible à chaque entreprise. Notre plateforme est certifiée IAB TCF v2.3 et prête pour le Google Consent Mode v2, garantissant que vos revenus publicitaires restent protégés tout en respectant les choix des utilisateurs. Avec notre transparence disponible en source, vous n'êtes jamais enfermé dans une boîte noire. Vous pouvez commencer votre plateforme cloud gérée conforme au CCPA gratuitement aujourd'hui. Construire une présence numérique éthique ne doit pas être un fardeau. C'est une étape nécessaire vers un web plus ouvert et responsable. Construisons-le ensemble.
Questions Fréquemment Posées
Ai-je besoin d'une bannière de cookies pour le CCPA si je ne vends pas de données ?
Oui, vous avez probablement toujours besoin d'une bannière. La loi a été élargie pour inclure le "partage" pour la publicité comportementale inter-contextes. Si vous utilisez des pixels publicitaires courants ou des analyses qui partagent des données avec des tiers, vous "partagez" selon la loi. Une bannière fournit l'Avis à la collecte obligatoire et donne aux utilisateurs un mécanisme clair pour s'opposer immédiatement à ce partage de données.
Qu'est-ce que le lien "Ne pas vendre ou partager mes informations personnelles" ?
C'est un lien obligatoire et visible qui permet aux résidents californiens d'exercer leur droit d'arrêter la monétisation de leurs données. Il se trouve généralement dans le pied de page du site web. Cliquer sur ce lien doit déclencher un centre de préférences où l'utilisateur peut s'opposer à la vente et au partage de données sans naviguer à travers des menus complexes ou de longues politiques de confidentialité.
Un bouton "Rejeter tout" est-il requis par le CCPA ?
La loi n'exige pas explicitement un bouton avec ce libellé exact, mais elle interdit les motifs obscurs. À partir de 2026, les réglementations exigent que le refus soit aussi facile que l'acceptation. Si votre bannière présente un bouton "Accepter tout" proéminent, vous devez fournir un moyen tout aussi clair et accessible pour les utilisateurs de refuser ou de s'opposer afin d'éviter des actions d'application.
Comment le CCPA affecte-t-il Google Analytics 4 (GA4) ?
GA4 traite des identifiants uniques et des adresses IP, que la loi classe comme des informations personnelles. Vous devez divulguer cette collecte dans votre avis et honorer les demandes d'opt-out. Suivre un guide de consentement aux cookies CCPA vous aide à intégrer le Google Consent Mode v2, garantissant que GA4 ne s'active ou ne restreint le traitement des données qu'en fonction des préférences de confidentialité spécifiques de l'utilisateur en temps réel.
Puis-je utiliser ma bannière RGPD pour les résidents californiens ?
Vous pouvez, mais cela pourrait nuire à vos revenus publicitaires. Le RGPD exige un modèle "opt-in" où les cookies restent désactivés jusqu'à ce que l'utilisateur dise oui. Le CCPA permet un modèle "opt-out" où vous pouvez activer les cookies par défaut tant que vous fournissez une sortie claire. La plupart des entreprises utilisent le géociblage pour servir la logique de bannière correcte en fonction de l'emplacement du visiteur.
Quelles sont les pénalités pour non-conformité aux cookies CCPA en 2026 ?
La California Privacy Protection Agency peut imposer des amendes de 2 500 $ par violation non intentionnelle et de 7 500 $ par violation intentionnelle. Ces amendes s'appliquent par consommateur, donc les coûts augmentent rapidement pour les sites à fort trafic. Les consommateurs ont également un droit d'action privé pour les violations de données, avec des dommages-intérêts statutaires allant de 100 $ à 750 $ par consommateur, par incident, indépendamment de la perte financière réelle.
Le CCPA exige-t-il une page de politique de cookies ?
La loi exige un Avis à la collecte et des divulgations spécifiques dans votre politique de confidentialité. Bien que vous n'ayez pas besoin d'une page "politique de cookies" autonome, vous devez lister les catégories d'informations personnelles collectées par le biais de cookies et les objectifs de cette collecte. Vous devez également fournir un lien vers votre mécanisme d'opt-out dans ces divulgations pour rester conforme.
Comment gérer les signaux de Contrôle de la Vie Privée Global (GPC) ?
Vous devez honorer les signaux GPC comme des demandes d'opt-out valides. Ce guide de consentement aux cookies CCPA recommande d'utiliser une plateforme qui écoute automatiquement ces signaux au niveau du navigateur. Lorsque votre site détecte un signal GPC, votre pile technique doit immédiatement arrêter la vente ou le partage des données de cet utilisateur, traitant le signal avec le même poids qu'un clic d'opt-out manuel.