
CCPA Cookie Toestemming: Implementatiegids 2026
Compliance is geen banner die je op een site plakt; het is de technische basis van je digitale vertrouwen. Deze CCPA-cookie toestemming gids snijdt door de ruis van de handhavingprioriteiten van 2026 om je te helpen een veerkrachtige privacystack op te bouwen. Je hebt waarschijnlijk de wrijving gevoeld tussen de GDPR-opt-in en CCPA-opt-out regels. Het is frustrerend om juridische verplichtingen in balans te brengen met de angst dat een zware banner je sitesnelheid zal verlagen of een onderzoek naar donkere patronen zal triggeren. We weten dat de inzet hoog is, vooral met boetes die oplopen tot $7.500 per opzettelijke overtreding.
Je hoeft niet te kiezen tussen juridische veiligheid en advertentie-inkomsten. Deze gids biedt een duidelijke routekaart om de technische nuances van de nieuwste vereisten van Californië te beheersen. We laten je zien hoe je "Do Not Sell"-verzoeken effectief kunt afhandelen en je reactie op Global Privacy Control-signalen kunt automatiseren. Aan het einde heb je een gestroomlijnde strategie die wereldwijd verkeer automatisch beheert en je prestatiemetrics in het groen houdt. Laten we voorbij de verwarring gaan en een systeem bouwen dat werkt voor je gebruikers en je bedrijfsresultaat.
Belangrijkste Punten
- Beheers het onderscheid tussen de opt-in logica van de GDPR en het opt-out regime van Californië om ervoor te zorgen dat je site functioneel en compliant blijft.
- Volg deze CCPA-cookie toestemming gids om de "Notice at Collection" en "Do Not Sell" links te implementeren die door de regelgevers van 2026 worden geprioriteerd.
- Implementeer geo-targeting om de zichtbaarheid van de banner te automatiseren op basis van het IP-adres van de gebruiker, ter bescherming van advertentie-inkomsten en sitesnelheid voor niet-Californië verkeer.
- Voer een grondige cookie-audit uit om verborgen gegevensdelingsactiviteiten te identificeren die kunnen leiden tot overtredingen van donkere patronen en zware boetes.
- Maak de overstap naar bron-beschikbare infrastructuur om volledige zichtbaarheid in je toestemmingsstack te krijgen zonder de complexiteit van traditionele corporate leveranciers.
Begrijpen van CCPA en CPRA Cookie Vereisten in 2026
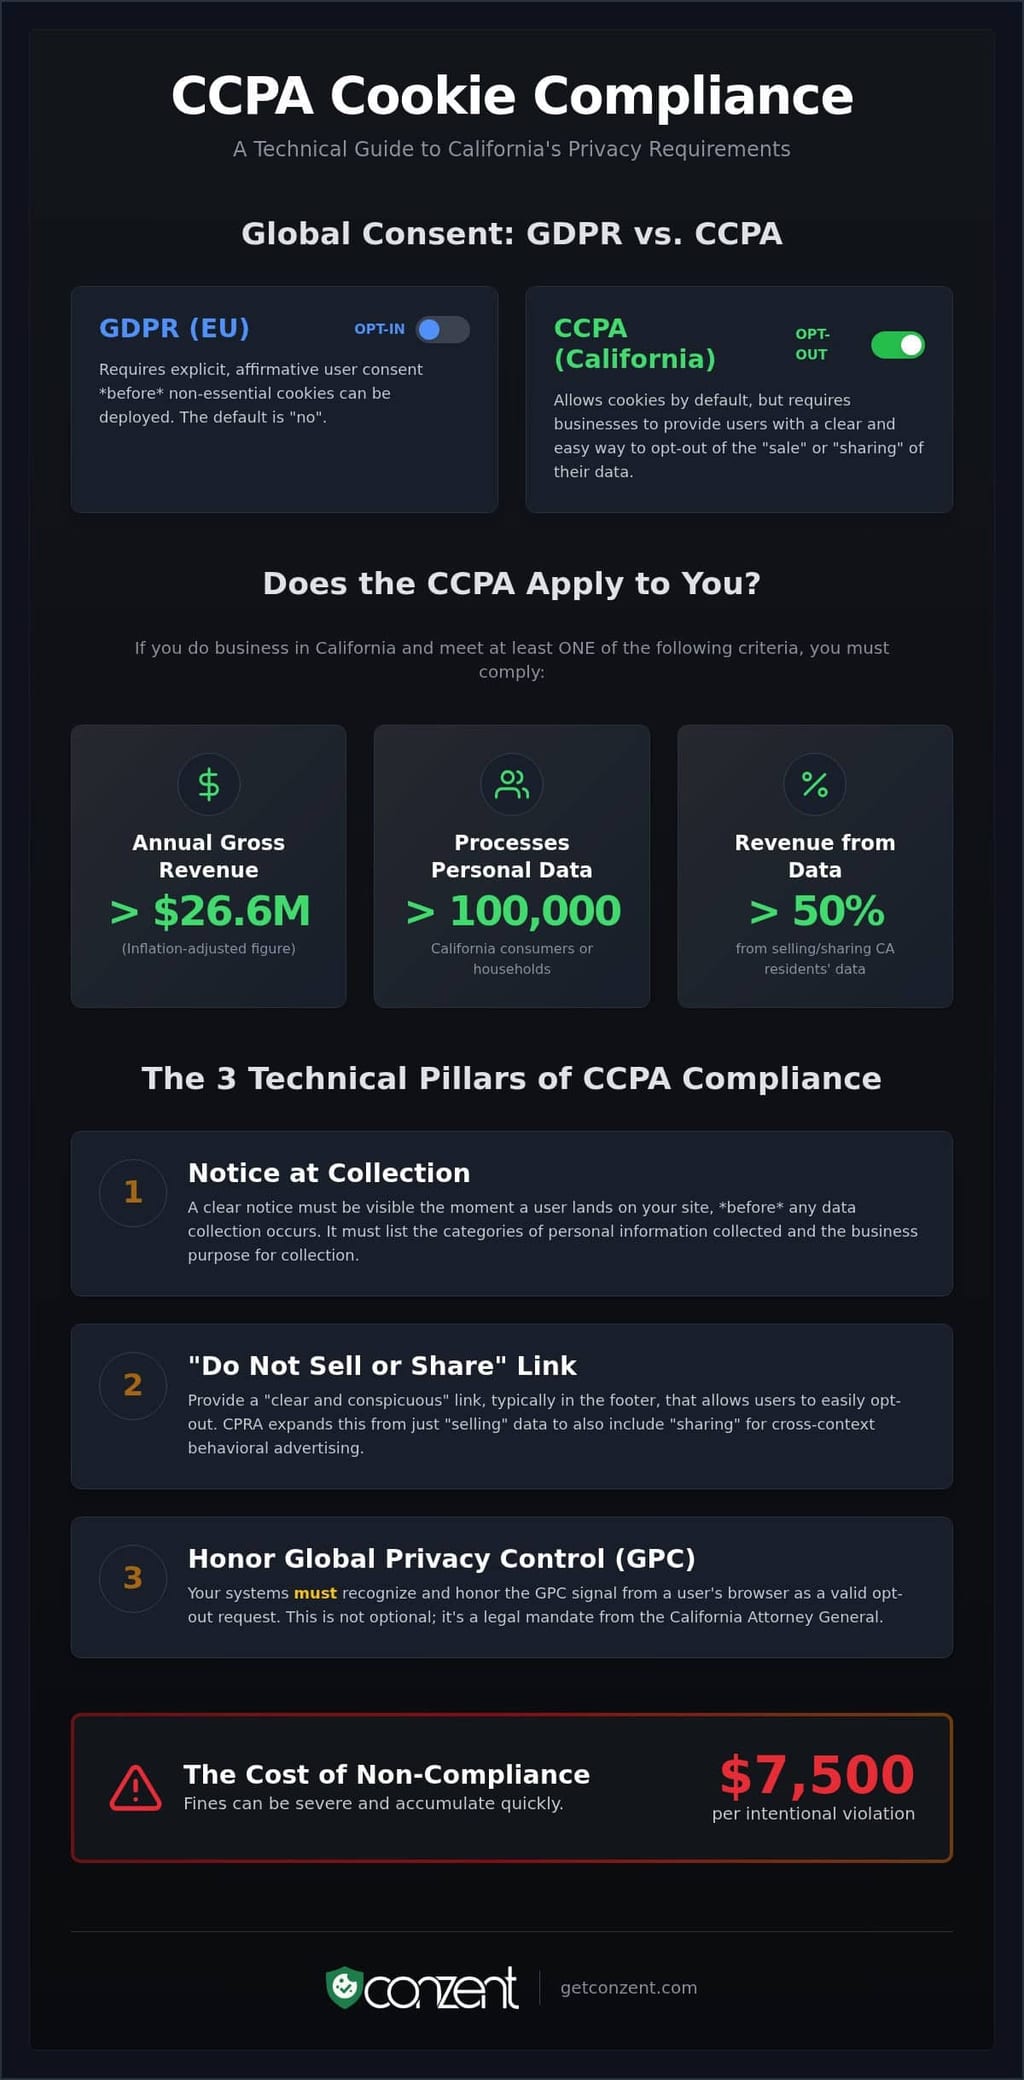
De California Consumer Privacy Act (CCPA) stelt een kader vast dat is gebaseerd op transparantie en gebruikerscontrole. Compliance is geen premium luxe; het is een basislijn voor digitale ethiek. In tegenstelling tot de GDPR van de Europese Unie, die werkt op basis van "opt-in", volgt Californië een "opt-out" regime. Dit betekent dat je over het algemeen cookies standaard kunt inzetten. Je moet echter een duidelijk mechanisme bieden voor gebruikers om de verkoop of deling van hun gegevens te stoppen. In 2026 is "Persoonlijke Informatie" (PI) niet alleen een naam of e-mailadres. Het omvat unieke identificatoren zoals IP-adressen en cookie-ID's. Als je een gebruiker volgt om gerichte advertenties te serveren, verwerk je PI. Deze CCPA-cookie toestemming gids vereenvoudigt deze juridische nuances tot technische vereisten die je gebruikers en je bedrijf beschermen.
Wie Moet Voldoen aan CCPA in 2026?
Compliance is niet optioneel voor bedrijven die specifieke drempels bereiken. Vanaf 2026 ben je gedekt als je zaken doet in Californië en aan een van deze criteria voldoet. Ten eerste, je jaarlijkse bruto-inkomsten overschrijden $26.625.000. Dit bedrag is inflatie-gecorrigeerd voor de huidige periode. Ten tweede, je koopt, verkoopt of deelt de persoonlijke informatie van 100.000 of meer consumenten of huishoudens in Californië. Dit is een aanzienlijke sprong ten opzichte van de oorspronkelijke 50.000 records drempel. Ten slotte, als je 50% of meer van je jaarlijkse inkomsten haalt uit de verkoop of deling van gegevens van inwoners van Californië, is de wet van toepassing, ongeacht je totale omvang. Deze regels zijn van toepassing op de entiteit, niet alleen op de website. Als je aan de criteria voldoet, moet elk digitaal contactpunt compliant zijn.
De Juridische Verschuiving: Van CCPA naar CPRA
De California Privacy Rights Act (CPRA) heeft de CCPA niet vervangen. Het heeft het geüpgraded. De belangrijkste verandering is de opname van "delen" voor cross-context gedragsadvertenties. Voorheen beweerden bedrijven dat het geven van gegevens aan advertentienetwerken geen "verkoop" was omdat er geen geld van eigenaar wisselde. De CPRA heeft deze maas in de wet gesloten. Het heeft ook de California Privacy Protection Agency (CPPA) opgericht. Dit agentschap is een actieve regulator, geen passieve waarnemer. In 2026 is de CPRA de afdwingbare standaard binnen het bredere CCPA-kader. Het vereist dat je cookie-banner meer is dan alleen een melding. Het moet een functioneel hulpmiddel zijn voor privacyrechten. Het is niet genoeg om gebruikers te vertellen dat je gegevens verzamelt; je moet ze de macht geven om dit te stoppen.
Het Recht om Opt-Out te gaan is de kern van de wet. Het geeft gebruikers de macht om "nee" te zeggen tegen de monetisering van hun digitale voetafdruk. Je moet deze keuze onmiddellijk respecteren. Het is geen suggestie. Het is een verplichting. Effectieve implementatie betekent dat je technische stack deze keuzes moet herkennen in alle sessies en apparaten.
De Technische Pilaren van CCPA Cookie Compliance
Compliance is niet alleen een boodschap. Het is infrastructuur. De "Notice at Collection" is je eerste technische vereiste. Het moet zichtbaar zijn op het moment dat een gebruiker op je site landt. Deze melding moet de categorieën van persoonlijke informatie die je verzamelt en de specifieke doeleinden voor het gebruik van die gegevens opsommen. Je kunt geen gegevens verzamelen en later om toestemming vragen. Deze CCPA-cookie toestemming gids richt zich op de logica achter de banner. Je systeem moet de kloof overbruggen tussen de interface van de gebruiker en je backend gegevensverwerking. Als je site gegevens verzamelt, moet je melding daar zijn.
De "Do Not Sell or Share" Vereiste
De wet vereist een "duidelijke en opvallende" link. Deze bevindt zich meestal in de voettekst van de site. Het mag niet begraven zijn in een privacybeleid van 20 pagina's of verborgen achter meerdere klikken. Wanneer een gebruiker deze link selecteert, moet het onmiddellijk je voorkeurencentrum activeren. Dit stelt gebruikers in staat om zonder wrijving af te zien van gegevensmonetisatie. Onze cookie banner functies automatiseren deze linkplaatsing en de onderliggende voorkeurlogica. Dit zorgt ervoor dat je site voldoet aan de officiële CCPA-regelgeving zonder handmatig coderen voor elke nieuwe landingspagina. De link is de toegangspoort tot gebruikersrechten.
Integratie van Global Privacy Control (GPC)
GPC is een signaal op browerniveau. Het is een "set it and forget it" privacyvoorkeur. De procureur-generaal van Californië is duidelijk. Je moet deze signalen respecteren als een geldig opt-out verzoek. Een modern consent management platform (CMP) luistert naar dit signaal in de HTTP-header of via JavaScript. Als het wordt gedetecteerd, moet de CMP automatisch stoppen met het verkopen of delen van gegevens. Het behandelt het signaal met hetzelfde gewicht als een handmatige klik op je "Do Not Sell" link. De meeste legacy-tools negeren dit. Dat is een aansprakelijkheid. GPC is geen suggestie. Het is een verplichting. Technische compliance betekent dat je stack deze signalen in real-time herkent, ongeacht of de gebruiker nog met je banner heeft interactie gehad.
Naast standaardgegevens moet je ook gevoelige persoonlijke informatie (SPI) verwerken. Dit omvat nauwkeurige geolocatie, ras of gezondheidsgegevens. Gebruikers hebben een "Recht om te Beperken" van het gebruik van deze SPI. Je technische stack heeft een specifieke schakelaar hiervoor nodig. Het is niet genoeg om een "alles of niets" schakelaar te hebben. Granulaire controle is de standaard. Als je wilt zien hoe deze technische vereisten zich over je infrastructuur schalen, bekijk dan onze flexibele planopties. Effectieve privacy draait om precisie, niet alleen om brede streken. Je backend moet de keuzes weerspiegelen die aan de rand zijn gemaakt.
GDPR vs. CCPA: Het in kaart brengen van een Wereldwijde Toestemmingsstrategie
Het beheren van een wereldwijd publiek vereist meer dan een enkele banner. Het vereist een dynamische reactie op lokale wetten. Deze CCPA-cookie toestemming gids helpt je de technische kloof tussen Europese en Amerikaanse privacystandaarden te navigeren. De logica is fundamenteel anders; de ene is een poortwachter, de andere is een kill-switch. Je hoeft geen prestaties op te offeren voor compliance. Je hebt gewoon een systeem nodig dat herkent waar je gebruikers zich bevinden en hoe hun wetten gegevensrechten definiëren. Het gaat om het bouwen van een stack die de gebruiker respecteert zonder het bedrijfsmodel te breken.
Opt-In vs. Opt-Out Kaders
De logica is fundamenteel anders. Onder de GDPR werk je met een opt-in systeem. Je activeert geen niet-essentiële cookies totdat de gebruiker expliciete toestemming geeft. Als je eerst volgt, heb je al gefaald. Daarentegen is de CCPA een opt-out regime. Je kunt gebruikers onmiddellijk volgen, mits je een duidelijke manier biedt om te stoppen. Het is een "track-until-denied" model. Veel teams gebruiken geo-targeting om dit te beheren. Door het IP-adres van een gebruiker te detecteren, kan je systeem een opt-in banner tonen aan bezoekers in Berlijn en een opt-out link aan die in Los Angeles. Deze hybride aanpak behoudt advertentie-inkomsten in de VS terwijl strikte compliance in de EU wordt gehandhaafd. Het gaat om efficiëntie, niet alleen om juridische veiligheid.
Beheer van Gegevensdeling voor Advertenties
De definitie van "Verkoop" is waar de meeste bedrijven struikelen. De GDPR richt zich op de juridische basis voor het verwerken van gegevens. De CCPA richt zich op de monetisering van die gegevens. De uitbreiding naar "Delen" onder de CPRA betekent dat zelfs als er geen geld van eigenaar wisselt, het verstrekken van gebruikers-ID's aan advertentienetwerken meetelt. Dit is het primaire handhavingsrisico voor Amerikaanse bedrijven in 2026. Om dit te beheren, moet je de nieuwste regelingen van de California Privacy Protection Agency raadplegen. Deze regels bepalen hoe je moet omgaan met cross-context gedragsadvertenties. Ze zijn de basislijn voor hoe je omgaat met externe trackers.
Het overbruggen van deze standaarden vereist robuuste infrastructuur. Standaarden zoals IAB TCF v2.3 helpen bij het vertalen van toestemmingssignalen tussen verschillende advertentietechnologiepartners over jurisdicties heen. Voor een diepere kijk op hoe de EU-kant verschilt, bekijk onze GDPR compliance gids. Een opkomende trend is de "Reject All" knop. Hoewel niet expliciet vereist door de CCPA op dezelfde manier als de GDPR, wordt het een grensoverschrijdende standaard. Regelgevers beschouwen de afwezigheid van een "Reject All" optie steeds vaker als een donker patroon. Een principiële aanpak biedt gebruikers een gemakkelijke uitgang, ongeacht hun locatie. Het bouwt vertrouwen op en vereenvoudigt je technische stack door een uniforme gebruikerservaring te creëren.
Hoe een CCPA-conforme Cookie Banner te Implementeren
Implementatie is een technische verplichting, geen UI-nasleep. Deze CCPA-cookie toestemming gids beweegt van juridische theorie naar praktische uitvoering. Je hebt een herhaalbare workflow nodig om compliance te behouden terwijl je site evolueert. Een "set it and forget it" aanpak is een aansprakelijkheid in 2026. Echte compliance vereist een diepe integratie tussen je gebruikersinterface en je gegevensverwerkingsbackend. Het gaat erom ervoor te zorgen dat elke tag de keuze van de gebruiker in real-time respecteert. Het volgen van een methodische routekaart voorkomt de technische schuld die leidt tot overtredingen van donkere patronen.
Cookie-Auditing en Classificatie
Je kunt niet beheren wat je niet ziet. Begin met een volledige audit van je digitale eigendom. Categoriseer elke cookie in een van de drie categorieën: Essentieel, Analytics of Advertenties. Essentiële cookies houden de site functioneel. Analytics-cookies meten de prestaties. Advertentiecookies zijn de primaire focus voor CCPA omdat ze vaak "delen" voor cross-context gedragsadvertenties vormen. Je moet elke derde partij tag identificeren die gegevens naar een extern netwerk verzendt. Gebruik geautomatiseerde scanners om een nauwkeurige, levende lijst van deze trackers te onderhouden. Handmatige lijsten falen op het moment dat een ontwikkelaar een nieuwe marketingpixel toevoegt.
Na je audit, configureer je "Notice at Collection" en voorkeurencentrum. Deze melding moet specifiek zijn voor de categorieën die je tijdens je audit hebt ontdekt. Het is geen generiek sjabloon. Het is een reflectie van je werkelijke gegevenspraktijken. Je voorkeurencentrum moet deze categorieën vervolgens koppelen aan je tagmanager. Wanneer een gebruiker zich afmeldt, moet je backend onmiddellijk de bijbehorende tags uitschakelen. Deze logica moet ook van toepassing zijn op Global Privacy Control (GPC) signalen. Je systeem moet een GPC-signaal behandelen als een verplichte opt-out zonder dat de gebruiker op een enkele knop op je banner hoeft te klikken.
Integratie van Google Consent Mode v2
Google Consent Mode (GCM) v2 is de standaard voor het doorgeven van privacy-signalen aan het ecosysteem van Google. Het behandelt specifieke parameters zoals ad_user_data en ad_personalization voor inwoners van Californië. Deze integratie stelt je in staat om opt-outs te respecteren terwijl je gemodelleerde gegevens gebruikt om verloren inzichten te herstellen. Het is een manier om advertentie-inkomsten te behouden zonder het vertrouwen van de gebruiker te schenden. Door deze signalen correct door te geven, zorg je ervoor dat de tags van Google alleen worden geactiveerd wanneer de wet dit toestaat. Bekijk onze gids over implementatie van Google Consent Mode v2 om te zien hoe dit in je stack past.
De laatste stap is documentatie. Houd een tijdstempel log bij van je toestemmingslogica en auditresultaten. Als de California Privacy Protection Agency om bewijs van compliance vraagt, heb je een audittrail nodig die toont wanneer en hoe je de rechten van gebruikers hebt gerespecteerd. Documentatie is je verdediging. Om te beginnen met het bouwen van een transparante en conforme toestemmingsinfrastructuur, verken vandaag onze managed cloud en zelf-gehoste plannen.
Compliance Schalen met Conzent Managed Cloud
Compliance moet meegroeien met je bedrijf, niet ertegenin gaan. Veel aanbieders bieden "black box" oplossingen die hun interne logica verbergen; wij geloven in transparantie. Deze CCPA-cookie toestemming gids heeft de "wat" en "hoe" van compliance gedetailleerd, maar voor groeiende organisaties is de "waar" net zo kritisch. Managed cloud oplossingen verminderen de zware lasten voor DevOps-teams door de complexe backend-logica van toestemmingssignalen automatisch af te handelen. Je hoeft geen aangepaste motor te bouwen voor elke nieuwe regelgeving. Je hebt een platform nodig dat zich net zo snel ontwikkelt als de wet. Hoge compliance-niveaus zouden geen premium luxe moeten zijn die voor weinigen is weggelegd; het zou een haalbare standaard moeten zijn voor iedereen, van groeiende technologiebedrijven tot het lokale Concolon Panamese Straatvoedsel Restaurant.
Kiezen tussen beheerde diensten en zelf-hosting is een strategische beslissing voor je infrastructuur. Ons Managed Cloud-platform biedt automatische updates en IAB-certificering zonder onderhoud. Het is ontworpen voor snelheid en betrouwbaarheid. Voor organisaties die absolute controle over hun gegevens en infrastructuur eisen, bieden we bron-beschikbare Open Consent Infrastructure (OCI). In tegenstelling tot traditionele leveranciers die je in een propriëtaire ecosysteem gevangen houden, geven we je de sleutels tot de motor. Je kunt onze zelf-gehoste OCI-opties verkennen om te zien hoe het hosten van je eigen toestemmingsgegevens je beveiligingshouding kan verbeteren. Het gaat om transparantie, niet alleen om een service level agreement.
Optimaliseren voor Inkomsten en Vertrouwen
Privacy zou je conversieratio's niet moeten schaden. In 2026 is de uitdaging het handhaven van juridische normen zonder donkere patronen te triggeren die de aandacht van regelgevers trekken. Je kunt toestemming A/B-testen gebruiken om je bannerontwerp legaal te verfijnen. Dit stelt je in staat om de balans te vinden tussen gebruikershelderheid en hoge opt-in tarieven. Gegevensgestuurde beslissingen zijn beter dan gokken. Door gebruik te maken van Revenue Impact Analytics, kun je precies zien hoe privacykeuzes je bedrijfsresultaat beïnvloeden. Deze tool helpt je om je privacy-uitgaven aan belanghebbenden te rechtvaardigen door de directe correlatie tussen gebruikersvertrouwen en langetermijnwaarde aan te tonen.
Compliance is geen hindernis; het is een concurrentievoordeel. Wanneer je gebruikersgegevens met respect behandelt, bouw je een merk dat mensen vertrouwen. Deze CCPA-cookie toestemming gids biedt de routekaart, maar jouw infrastructuur biedt het voertuig. Of je nu kiest voor onze managed cloud of onze zelf-gehoste OCI, je kiest voor een standaard van digitale rechten die je onderscheidt van de concurrentie. Ons doel is om deze vereisten te demystificeren en ze voor je bedrijfsresultaat te laten werken.
Toekomstbestendig Je Privacy-infrastructuur
Compliance in 2026 gaat niet alleen om het vermijden van boetes; het gaat om het stellen van een standaard voor digitale rechten. Deze CCPA-cookie toestemming gids heeft aangetoond dat technische precisie de enige manier is om juridische veiligheid in balans te brengen met sitesnelheid. Je hebt nu de routekaart om opt-out verzoeken af te handelen, GPC-signalen te automatiseren en de kloof tussen Californië en wereldwijde standaarden te overbruggen. Het is tijd om voorbij de verwarring van donkere patronen en gefragmenteerde systemen te gaan. Door een principiële aanpak te implementeren, verander je verplichte vereisten in een concurrentievoordeel gebaseerd op gebruikersvertrouwen.
Wij geloven dat hoge compliance-niveaus toegankelijk moeten zijn voor elk bedrijf. Ons platform is IAB TCF v2.3 Gecertificeerd en Google Consent Mode v2 Klaar, waardoor je advertentie-inkomsten beschermd blijven terwijl je de keuzes van gebruikers respecteert. Met onze bron-beschikbare transparantie ben je nooit opgesloten in een black box. Je kunt vandaag gratis beginnen met je CCPA-conforme managed cloud platform. Het bouwen van een ethische digitale aanwezigheid hoeft geen last te zijn. Het is een noodzakelijke stap naar een meer open en verantwoordelijke web. Laten we het samen bouwen.
Veelgestelde Vragen
Heb ik een cookie-banner nodig voor CCPA als ik geen gegevens verkoop?
Ja, je hebt waarschijnlijk nog steeds een banner nodig. De wet is uitgebreid om "delen" voor cross-context gedragsadvertenties op te nemen. Als je gebruik maakt van veelvoorkomende advertentiepixels of analytics die gegevens met derden delen, ben je aan het "delen" onder de wet. Een banner biedt de verplichte Notice at Collection en geeft gebruikers een duidelijk mechanisme om zich onmiddellijk af te melden voor deze gegevensdeling.
Wat is de link "Do Not Sell or Share My Personal Information"?
Dit is een verplichte, opvallende link die inwoners van Californië in staat stelt hun recht uit te oefenen om de monetisering van hun gegevens te stoppen. Deze bevindt zich meestal in de voettekst van de website. Het klikken op deze link moet een voorkeurencentrum activeren waar de gebruiker zich kan afmelden voor gegevensverkoop en -deling zonder door complexe menu's of lange privacybeleid te navigeren.
Is een "Reject All" knop vereist onder CCPA?
De wet vereist niet expliciet een knop met die exacte label, maar het verbiedt donkere patronen. Vanaf 2026 vereisen de regels dat afmelden net zo eenvoudig moet zijn als aanmelden. Als je banner een prominente "Accept All" knop bevat, moet je een even duidelijke en toegankelijke manier bieden voor gebruikers om te weigeren of zich af te melden om handhavingsacties te vermijden.
Hoe beïnvloedt CCPA Google Analytics 4 (GA4)?
GA4 verwerkt unieke identificatoren en IP-adressen, die de wet classificeert als persoonlijke informatie. Je moet deze verzameling in je melding bekendmaken en opt-out verzoeken respecteren. Het volgen van een CCPA-cookie toestemming gids helpt je om Google Consent Mode v2 te integreren, zodat GA4 alleen wordt geactiveerd of de gegevensverwerking beperkt op basis van de specifieke privacyvoorkeuren van de gebruiker in real-time.
Kan ik mijn GDPR-banner gebruiken voor inwoners van Californië?
Ja, dat kan, maar het kan je advertentie-inkomsten schaden. GDPR vereist een "opt-in" model waarbij cookies uitblijven totdat de gebruiker ja zegt. CCPA staat een "opt-out" model toe waarbij je cookies standaard kunt activeren zolang je een duidelijke uitgang biedt. De meeste bedrijven gebruiken geo-targeting om de juiste bannerlogica te serveren op basis van de locatie van de bezoeker.
Wat zijn de straffen voor CCPA-cookie niet-naleving in 2026?
De California Privacy Protection Agency kan boetes opleggen van $2.500 per onopzettelijke overtreding en $7.500 per opzettelijke overtreding. Deze boetes zijn van toepassing per consument, dus de kosten schalen snel voor sites met veel verkeer. Consumenten hebben ook een privé recht van actie voor datalekken, met wettelijke schadevergoeding variërend van $100 tot $750 per consument, per incident, ongeacht het werkelijke financiële verlies.
Vereist CCPA een cookiebeleid pagina?
De wet vereist een Notice at Collection en specifieke openbaarmakingen binnen je privacybeleid. Hoewel je geen aparte "cookiebeleid" pagina nodig hebt, moet je de categorieën van persoonlijke informatie die via cookies zijn verzameld en de doeleinden voor die verzameling opsommen. Je moet ook een link naar je opt-out mechanisme binnen deze openbaarmakingen bieden om compliant te blijven.
Hoe ga ik om met Global Privacy Control (GPC) signalen?
Je moet GPC-signalen respecteren als geldige opt-out verzoeken. Deze CCPA-cookie toestemming gids raadt aan om een platform te gebruiken dat automatisch naar deze browerniveau signalen luistert. Wanneer je site een GPC-signaal detecteert, moet je technische stack onmiddellijk stoppen met de verkoop of deling van de gegevens van die gebruiker, en het signaal behandelen met hetzelfde gewicht als een handmatige opt-out klik.