CCPA informert samtykke til informasjonskapsler: 2026 implementeringsguide
Overholdelse er ikke et banner du slenger opp på et nettsted; det er den tekniske grunnlaget for din digitale tillit. Denne CCPA informasjonskapsel samtykkeveiledningen skjærer gjennom støyen fra håndhevelsesprioriteringer i 2026 for å hjelpe deg med å bygge en robust personvernsstabel. Du har sannsynligvis følt friksjonen mellom GDPR opt-in og CCPA opt-out regler. Det er frustrerende å balansere juridiske krav med frykten for at et tungt banner vil senke nettstedets hastighet eller utløse en etterforskning av mørke mønstre. Vi vet at innsatsen er høy, spesielt med bøter som når $7,500 per bevisst brudd.
Du trenger ikke å velge mellom juridisk sikkerhet og annonseinntekter. Denne veiledningen gir en klar veikart for å mestre de tekniske nyansene i Californias nyeste krav. Vi vil vise deg hvordan du effektivt håndterer "Ikke selg" forespørslene og automatiserer svaret ditt på Global Privacy Control signaler. Ved slutten vil du ha en strømlinjeformet strategi som automatisk håndterer global trafikk og holder ytelsesmålingene dine i grønt. La oss komme forbi forvirringen og bygge et system som fungerer for brukerne dine og bunnlinjen din.
Viktige punkter
- Mestre forskjellen mellom GDPRs opt-in logikk og Californias opt-out regime for å sikre at nettstedet ditt forblir funksjonelt og i samsvar.
- Følg denne CCPA informasjonskapsel samtykkeveiledningen for å implementere "Varsel ved innsamling" og "Ikke selg" lenker som 2026-regulatorer prioriterer.
- Bruk geo-targeting for å automatisere banner synlighet basert på brukerens IP, og beskytte annonseinntektene og nettstedets hastighet for ikke-Californisk trafikk.
- Utfør en grundig informasjonskapsel revisjon for å identifisere skjulte datadeling aktiviteter som kan føre til brudd på mørke mønstre og store bøter.
- Overgang til kilde-tilgjengelig infrastruktur for å få full synlighet i samtykkestabelen din uten kompleksiteten til tradisjonelle bedriftsleverandører.
Forståelse av CCPA og CPRA informasjonskapsel krav i 2026
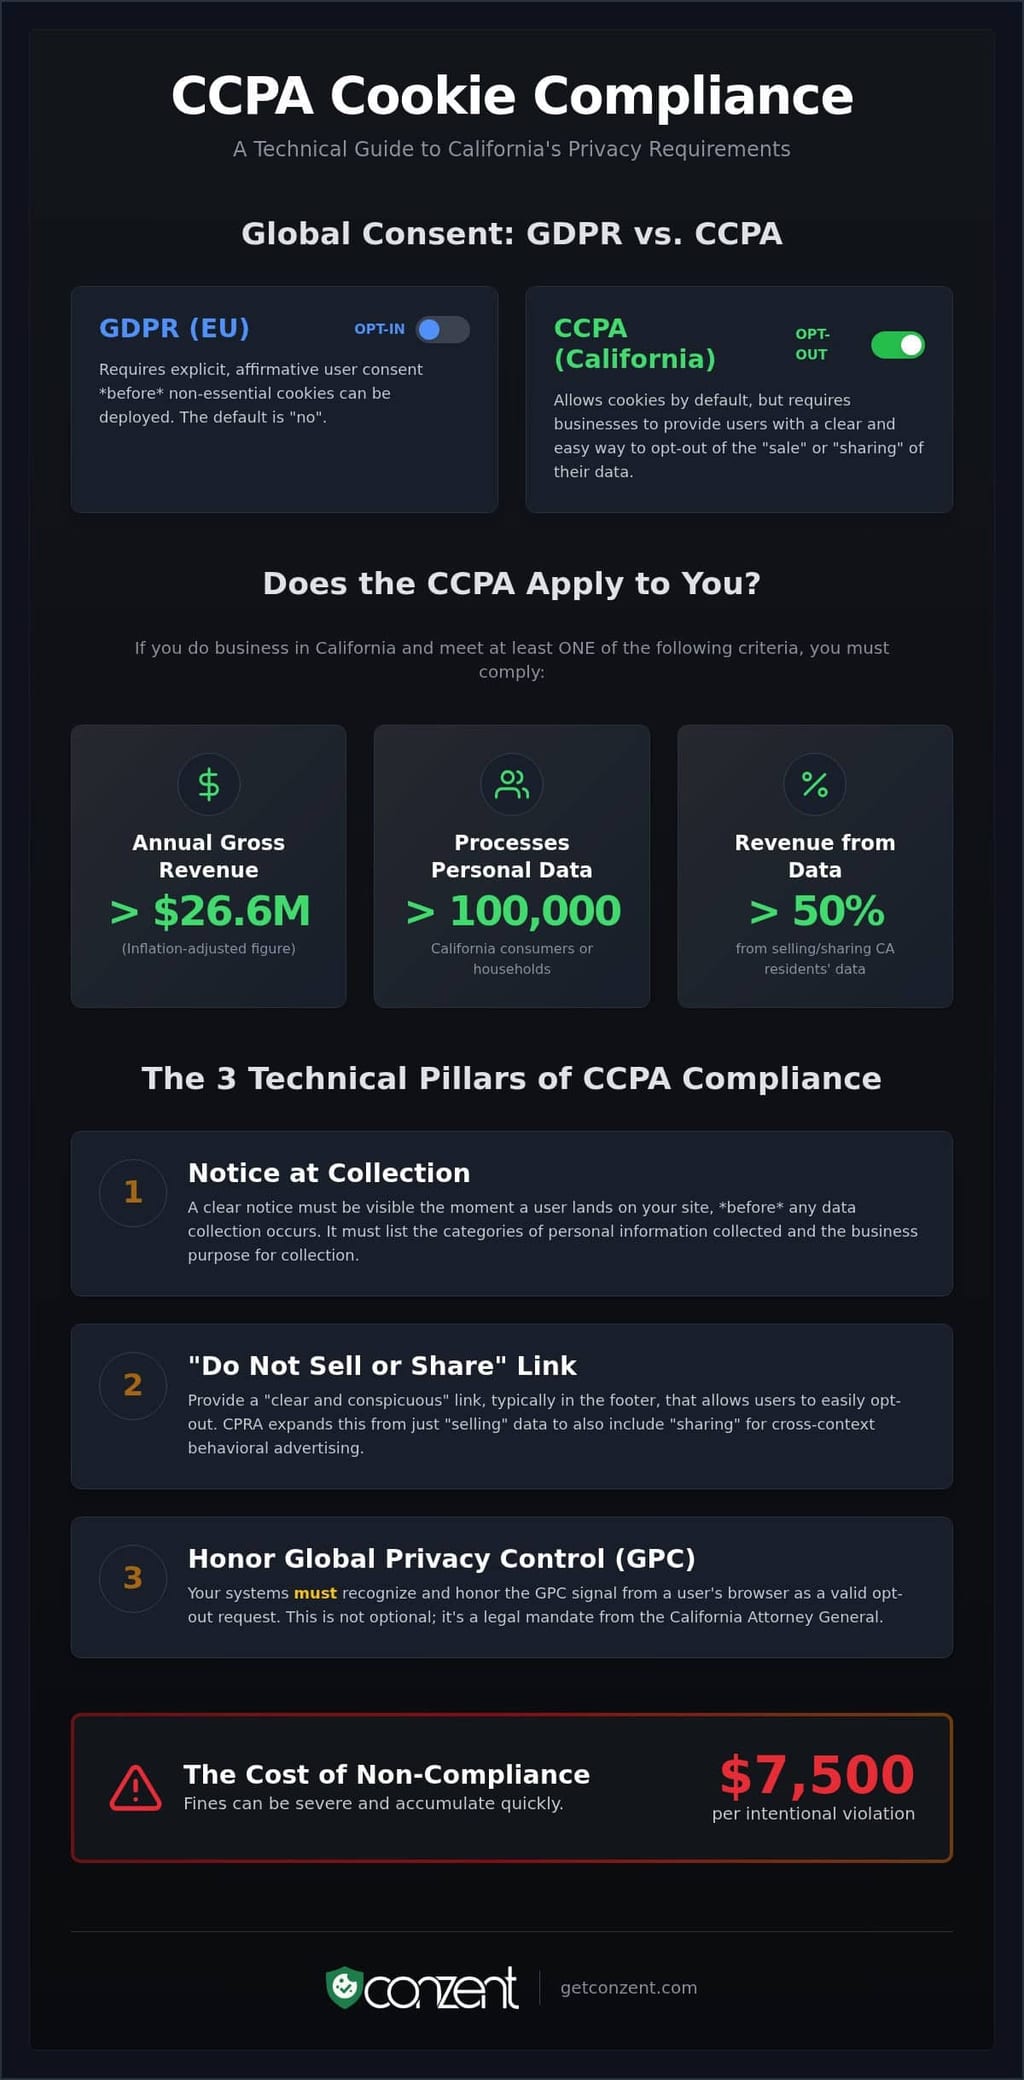
California Consumer Privacy Act (CCPA) etablerer et rammeverk bygget på åpenhet og brukerkontroll. Overholdelse er ikke en premium luksus; det er et minimum for digital etikk. I motsetning til Den europeiske unions GDPR, som opererer på en "opt-in" basis, følger California et "opt-out" regime. Dette betyr at du generelt kan bruke informasjonskapsler som standard. Du må imidlertid gi en klar mekanisme for brukere til å stoppe salget eller delingen av dataene deres. I 2026 er "Personlig informasjon" (PI) ikke bare et navn eller e-postadresse. Det inkluderer unike identifikatorer som IP-adresser og informasjonskapsel-IDer. Hvis du sporer en bruker for å vise målrettede annonser, behandler du PI. Denne CCPA informasjonskapsel samtykkeveiledningen forenkler disse juridiske nyansene til tekniske krav som beskytter brukerne dine og virksomheten din.
Hvem må overholde CCPA i 2026?
Overholdelse er ikke valgfritt for virksomheter som når spesifikke terskler. Fra 2026 er du dekket hvis du driver virksomhet i California og oppfyller noen av disse kriteriene. For det første, hvis din årlige bruttoinntekt overstiger $26,625,000. Dette tallet er inflasjonsjustert for den nåværende perioden. For det andre, hvis du kjøper, selger eller deler personlig informasjon fra 100,000 eller flere California-forbrukere eller husholdninger. Dette er et betydelig hopp fra den opprinnelige 50,000 postutløseren. Til slutt, hvis du får 50% eller mer av din årlige inntekt fra salg eller deling av data fra California-beboere, gjelder loven uavhengig av din totale størrelse. Disse reglene gjelder for enheten, ikke bare nettstedet. Hvis du oppfyller kriteriene, må hvert digitalt kontaktpunkt overholde.
Den juridiske overgangen: Fra CCPA til CPRA
California Privacy Rights Act (CPRA) erstattet ikke CCPA. Den oppgraderte det. Den mest kritiske endringen er inkluderingen av "deling" for atferdsannonsering på tvers av kontekster. Tidligere hevdet selskaper at det å gi data til annonse-nettverk ikke var et "salg" fordi ingen penger ble byttet. CPRA lukket dette smutthullet. Den opprettet også California Privacy Protection Agency (CPPA). Dette byrået er en aktiv regulator, ikke en passiv observatør. I 2026 er CPRA den håndhevelige standarden innenfor det bredere CCPA-rammeverket. Den krever at informasjonskapselbanneret ditt er mer enn bare en varsling. Det må være et funksjonelt verktøy for personvernsrettigheter. Det er ikke nok å fortelle brukerne at du samler inn data; du må gi dem makten til å stoppe det.
Retten til å velge bort er kjernen i loven. Den gir brukerne makten til å si "nei" til kommersialiseringen av deres digitale fotavtrykk. Du må respektere dette valget umiddelbart. Det er ikke et forslag. Det er et mandat. Effektiv implementering betyr at din tekniske stabel må gjenkjenne disse valgene på tvers av alle økter og enheter.
De tekniske søylene for CCPA informasjonskapsel overholdelse
Overholdelse er ikke bare en melding. Det er infrastruktur. "Varsel ved innsamling" er ditt første tekniske krav. Det må være synlig i det øyeblikket en bruker lander på nettstedet ditt. Dette varselet må liste opp kategoriene av personlig informasjon du samler inn og de spesifikke formålene for bruken av dataene. Du kan ikke samle inn data først og be om tillatelse senere. Denne CCPA informasjonskapsel samtykkeveiledningen fokuserer på logikken bak banneret. Systemet ditt må bygge bro over gapet mellom brukerens grensesnitt og din backend databehandling. Hvis nettstedet ditt samler inn data, må varselet ditt være der.
Kravet "Ikke selg eller del"
Loven krever en "klar og tydelig" lenke. Den befinner seg vanligvis i bunnteksten på nettstedet. Den bør ikke være begravd i en 20-siders personvernerklæring eller skjult bak flere klikk. Når en bruker velger denne lenken, må den umiddelbart utløse ditt preferansesenter. Dette lar brukerne velge bort datamonetisering uten friksjon. Våre informasjonkapselbannerfunksjoner automatiserer plasseringen av denne lenken og den underliggende preferanselogikken. Dette sikrer at nettstedet ditt overholder de offisielle CCPA-reglene uten manuell koding for hver ny landingsside. Lenken er porten til brukerettigheter.
Global Privacy Control (GPC) integrasjon
GPC er et nettlesernivå signal. Det er en "sett det og glem det" personvernspreferanse. California Attorney General er klar. Du må respektere disse signalene som en gyldig opt-out forespørsel. En moderne samtykkestyringsplattform (CMP) lytter etter dette signalet i HTTP-headeren eller via JavaScript. Hvis det oppdages, må CMP automatisk stoppe salg eller deling av data. Den behandler signalet med samme vekt som et manuelt klikk på din "Ikke selg" lenke. De fleste eldre verktøy ignorerer dette. Det er en forpliktelse. GPC er ikke et forslag. Det er et mandat. Teknisk overholdelse betyr at stabelen din gjenkjenner disse signalene i sanntid, uavhengig av om brukeren har interagert med banneret ditt ennå.
Utover standarddata, må du håndtere Sensitiv Personlig Informasjon (SPI). Dette inkluderer presis geolokasjon, rase eller helsedata. Brukere har en "Retten til å begrense" bruken av denne SPI. Din tekniske stabel trenger en spesifikk bryter for dette. Det er ikke nok å ha en "alt eller ingenting" bryter. Granulær kontroll er standarden. Hvis du vil se hvordan disse tekniske kravene skalerer over infrastrukturen din, sjekk våre fleksible planalternativer. Effektiv personvern handler om presisjon, ikke bare brede strøk. Din backend må gjenspeile valgene som er gjort på kanten.
GDPR vs. CCPA: Kartlegging av en global samtykkestrategi
Å håndtere et globalt publikum krever mer enn et enkelt banner. Det krever et dynamisk svar på lokale lover. Denne CCPA informasjonskapsel samtykkeveiledningen hjelper deg med å navigere den tekniske kløften mellom europeiske og amerikanske personvernstandarder. Logikken er fundamentalt forskjellig; den ene er en portvokter, den andre er en av/på-bryter. Du trenger ikke å ofre ytelse for overholdelse. Du trenger bare et system som gjenkjenner hvor brukerne dine bor og hvordan lovene deres definerer datarettigheter. Det handler om å bygge en stabel som respekterer brukeren uten å bryte forretningsmodellen.
Opt-In vs. Opt-Out rammeverk
Logikken er fundamentalt forskjellig. Under GDPR opererer du et opt-in system. Du aktiverer ikke ikke-essensielle informasjonskapsler før brukeren gir eksplisitt samtykke. Hvis du sporer først, har du allerede feilet. På den annen side er CCPA et opt-out regime. Du kan spore brukere umiddelbart, forutsatt at du tilbyr en klar måte å stoppe på. Det er en "spor-til-du-blir-nektet" modell. Mange team bruker geo-targeting for å håndtere dette. Ved å oppdage en brukers IP-adresse, kan systemet ditt vise et opt-in banner til besøkende i Berlin og en opt-out lenke til de i Los Angeles. Denne hybride tilnærmingen bevarer annonseinntektene i USA samtidig som den opprettholder strenge krav i EU. Det handler om effektivitet, ikke bare juridisk sikkerhet.
Håndtering av datadeling for annonsering
Definisjonen av "Salg" er der de fleste virksomheter snubler. GDPR fokuserer på det juridiske grunnlaget for behandling av data. CCPA retter seg mot kommersialiseringen av disse dataene. Utvidelsen til "Deling" under CPRA betyr at selv om penger ikke bytter hender, teller det å gi bruker-IDer til annonse-nettverk. Dette er den primære håndhevelsesrisikoen for amerikanske selskaper i 2026. For å håndtere dette, bør du konsultere de nyeste California Privacy Protection Agency-reglene. Disse reglene dikterer hvordan du må håndtere atferdsannonsering på tvers av kontekster. De er minimumsstandarden for hvordan du interagerer med tredjeparts sporere.
Å bygge bro over disse standardene krever robust infrastruktur. Standarder som IAB TCF v2.3 hjelper med å oversette samtykkesignaler mellom forskjellige annonseteknologipartnere på tvers av jurisdiksjoner. For en dypere titt på hvordan EU-siden er forskjellig, se vår GDPR overholdelsesveiledning. En fremvoksende trend er "Avvis alle" knappen. Selv om den ikke eksplisitt er pålagt av CCPA på samme måte som GDPR, blir den et grenseoverskridende standard. Regulatorer ser i økende grad fraværet av en "Avvis alle" mulighet som et mørkt mønster. En prinsipiell tilnærming gir brukerne en enkel utgang, uavhengig av hvor de befinner seg. Det bygger tillit og forenkler din tekniske stabel ved å skape en ensartet brukeropplevelse.
Hvordan implementere et CCPA-kompatibelt informasjonskapselbanner
Implementering er et teknisk engasjement, ikke en UI-ettertanke. Denne CCPA informasjonskapsel samtykkeveiledningen går fra juridisk teori til praktisk utførelse. Du trenger en gjentakelig arbeidsflyt for å opprettholde overholdelse etter hvert som nettstedet ditt utvikler seg. En "sett det og glem det" tilnærming er en forpliktelse i 2026. Ekte overholdelse krever en dyp integrasjon mellom brukergrensesnittet ditt og din databehandlingsbackend. Det handler om å sikre at hver tag respekterer brukerens valg i sanntid. Å følge en metodisk veikart forhindrer den tekniske gjelden som fører til brudd på mørke mønstre.
Informasjonskapselrevisjon og klassifisering
Du kan ikke håndtere det du ikke ser. Start med en full revisjon av din digitale eiendom. Kategoriser hver informasjonskapsel i en av tre bøtter: Essensielle, Analyse, eller Annonsering. Essensielle informasjonskapsler holder nettstedet funksjonelt. Analyse-informasjonskapsler måler ytelse. Annonserings-informasjonskapsler er hovedfokuset for CCPA fordi de ofte utgjør "deling" for atferdsannonsering på tvers av kontekster. Du må identifisere hver tredjeparts tag som sender data til et eksternt nettverk. Bruk automatiserte skannere for å opprettholde en nøyaktig, levende liste over disse sporene. Manuelle lister feiler i det øyeblikket en utvikler legger til en ny markedsføringspiksel.
Etter revisjonen din, konfigurer "Varsel ved innsamling" og preferansesenteret ditt. Dette varselet må være spesifikt for kategoriene du oppdaget under revisjonen. Det er ikke en generell mal. Det er en refleksjon av dine faktiske datapraksiser. Ditt preferansesenter må deretter kartlegge disse kategoriene til tag manageren din. Når en bruker velger å trekke seg, må backend umiddelbart deaktivere de tilsvarende taggene. Denne logikken må også gjelde for Global Privacy Control (GPC) signaler. Systemet ditt bør behandle et GPC-signal som en obligatorisk opt-out uten å kreve at brukeren klikker på en eneste knapp på banneret ditt.
Integrering av Google Consent Mode v2
Google Consent Mode (GCM) v2 er standarden for å sende personvernsignaler til Googles økosystem. Det håndterer spesifikke parametere som ad_user_data og ad_personalization for California-beboere. Denne integrasjonen lar deg respektere opt-outs mens du bruker modellerte data for å gjenvinne tapte innsikter. Det er en måte å opprettholde annonseinntektene uten å bryte brukerens tillit. Ved å sende disse signalene riktig, sikrer du at Googles tagger kun aktiveres når loven tillater det. Gå gjennom vår veiledning om implementering av Google Consent Mode v2 for å se hvordan dette passer inn i stabelen din.
Det siste steget er dokumentasjon. Oppretthold en tidsstemplet logg over samtykkelogikken din og revisjonsresultater. Hvis California Privacy Protection Agency ber om bevis på overholdelse, trenger du et revisjonsspor som viser når og hvordan du respekterte brukerettighetene. Dokumentasjon er ditt forsvar. For å begynne å bygge en transparent og kompatibel samtykkestruktur, utforsk våre administrerte sky- og selvhostede planer i dag.
Skalering av overholdelse med Conzent Managed Cloud
Overholdelse bør skaleres med virksomheten din, ikke mot den. Mange leverandører tilbyr "black box" løsninger som skjuler sin interne logikk; vi tror på åpenhet. Denne CCPA informasjonskapsel samtykkeveiledningen har detaljert "hva" og "hvordan" av overholdelse, men for voksende organisasjoner er "hvor" like kritisk. Administrerte sky-løsninger reduserer det tunge løftet for DevOps-team ved automatisk å håndtere den komplekse backend-logikken for samtykkesignalisering. Du trenger ikke å bygge en tilpasset motor for hver ny regulering. Du trenger en plattform som utvikler seg like raskt som loven gjør. Høyere overholdelse bør ikke være en premium luksus forbeholdt de få; det bør være en oppnåelig standard for alle, fra voksende teknologifirmaer til den lokale Concolon Panamanian Street Food Restaurant.
Å velge mellom administrerte tjenester og selvhosting er en strategisk beslutning for infrastrukturen din. Vår Managed Cloud-plattform tilbyr automatiske oppdateringer og IAB-sertifisering uten vedlikehold. Den er designet for hastighet og pålitelighet. For organisasjoner som krever absolutt kontroll over dataene og infrastrukturen sin, tilbyr vi kilde-tilgjengelig Open Consent Infrastructure (OCI). I motsetning til tradisjonelle leverandører som fanger deg i et proprietært økosystem, gir vi deg nøklene til motoren. Du kan utforske våre selvhostede OCI-alternativer for å se hvordan hosting av dine egne samtykkedata kan forbedre sikkerhetsstillingen din. Det handler om åpenhet, ikke bare en tjenestenivåavtale.
Optimalisering for inntekter og tillit
Personvern bør ikke drepe konverteringsratene dine. I 2026 er utfordringen å opprettholde juridiske standarder uten å utløse brudd på mørke mønstre som tiltrekker seg regulatorisk granskning. Du kan bruke samtykke A/B-testing for å raffinere designet på banneret ditt lovlig. Dette lar deg finne balansen mellom brukerklarhet og høye opt-in rater. Datadrevne beslutninger er bedre enn gjetninger. Ved å utnytte Revenue Impact Analytics, kan du se nøyaktig hvordan personvernsvalg påvirker bunnlinjen din. Dette verktøyet hjelper deg med å rettferdiggjøre personvernsutgiftene dine til interessenter ved å vise den direkte sammenhengen mellom brukertillit og langsiktig verdi.
Overholdelse er ikke en hindring; det er en konkurransefordel. Når du behandler brukerdata med respekt, bygger du et merke folk stoler på. Denne CCPA informasjonskapsel samtykkeveiledningen gir veikartet, men infrastrukturen din gir kjøretøyet. Enten du velger vår administrerte sky eller vår selvhostede OCI, velger du en standard for digitale rettigheter som skiller deg fra konkurrentene. Vårt mål er å avmystifisere disse kravene og få dem til å fungere for bunnlinjen din.
Fremtidssikre din personvernsinfrastruktur
Overholdelse i 2026 handler ikke bare om å unngå bøter; det handler om å sette en standard for digitale rettigheter. Denne CCPA informasjonskapsel samtykkeveiledningen har vist at teknisk presisjon er den eneste måten å balansere juridisk sikkerhet med nettstedets ytelse. Du har nå veikartet for å håndtere opt-out forespørslene, automatisere GPC signaler, og bygge bro over gapet mellom California og globale standarder. Det er på tide å komme forbi forvirringen av mørke mønstre og fragmenterte systemer. Ved å implementere en prinsipiell tilnærming, gjør du obligatoriske krav til en konkurransefordel basert på brukertillit.
Vi mener at høyere overholdelse bør være tilgjengelig for hver virksomhet. Plattformen vår er IAB TCF v2.4 sertifisert (CMP ID 446) og Google Consent Mode v2 Klar, noe som sikrer at annonseinntektene dine forblir beskyttet mens du respekterer brukerens valg. Med vår kilde-tilgjengelige åpenhet, er du aldri låst inn i en black box. Du kan starte en 14-dagers gratis prøveperiode av den administrerte skyplattformen i dag. Å bygge en etisk digital tilstedeværelse trenger ikke å være en byrde. Det er et nødvendig skritt mot et mer åpent og ansvarlig nett. La oss bygge det sammen.
Ofte stilte spørsmål
Trenger jeg et informasjonskapselbanner for CCPA hvis jeg ikke selger data?
Ja, du trenger sannsynligvis fortsatt et banner. Loven har blitt utvidet til å inkludere "deling" for atferdsannonsering på tvers av kontekster. Hvis du bruker vanlige annonse-pikseler eller analyser som deler data med tredjeparter, "deler" du under loven. Et banner gir det obligatoriske Varsel ved innsamling og gir brukerne en klar mekanisme for å velge bort denne datadelingen umiddelbart.
Hva er lenken "Ikke selg eller del min personlige informasjon"?
Dette er en obligatorisk, tydelig lenke som lar California-beboere utøve sin rett til å stoppe kommersialiseringen av dataene sine. Den befinner seg vanligvis i bunnteksten på nettstedet. Å klikke på denne lenken må utløse et preferansesenter hvor brukeren kan velge bort datasalget og delingen uten å navigere gjennom komplekse menyer eller lange personvernerklæringer.
Er en "Avvis alle" knapp påkrevd under CCPA?
Loven pålegger ikke eksplisitt en knapp med den nøyaktige etiketten, men den forbyr mørke mønstre. Fra 2026 krever forskrifter at det å velge bort må være like enkelt som å velge inn. Hvis banneret ditt har en fremtredende "Godta alle" knapp, må du gi en like klar og tilgjengelig måte for brukerne å avslå eller velge bort for å unngå håndhevelsesaksjoner.
Hvordan påvirker CCPA Google Analytics 4 (GA4)?
GA4 behandler unike identifikatorer og IP-adresser, som loven klassifiserer som personlig informasjon. Du må avsløre denne innsamlingen i varselet ditt og respektere opt-out forespørslene. Å følge en CCPA informasjonskapsel samtykkeveiledning hjelper deg med å integrere Google Consent Mode v2, og sikrer at GA4 kun aktiveres eller begrenser databehandling basert på brukerens spesifikke personvernpreferanser i sanntid.
Kan jeg bruke mitt GDPR-banner for California-beboere?
Du kan, men det kan skade annonseinntektene dine. GDPR krever en "opt-in" modell der informasjonskapsler forblir av før brukeren sier ja. CCPA tillater en "opt-out" modell der du kan aktivere informasjonskapsler som standard så lenge du gir en klar utgang. De fleste virksomheter bruker geo-targeting for å vise den riktige bannerlogikken basert på besøkendes plassering.
Hva er straffene for CCPA informasjonskapsel ikke-overholdelse i 2026?
California Privacy Protection Agency kan ilegge bøter på $2,500 per utilsiktet brudd og $7,500 per bevisst brudd. Disse bøtene gjelder per forbruker, så kostnadene øker raskt for nettsteder med høy trafikk. Forbrukere har også en privat rett til handling for databrudd, med lovbestemte skader som varierer fra $100 til $750 per forbruker, per hendelse, uavhengig av faktisk økonomisk tap.
Krever CCPA en informasjonskapselpolicy-side?
Loven krever et Varsel ved innsamling og spesifikke avsløringer i personvernerklæringen din. Selv om du ikke trenger en egen "informasjonskapselpolicy" side, må du liste opp kategoriene av personlig informasjon samlet inn gjennom informasjonskapsler og formålene for den innsamlingen. Du må også gi en lenke til din opt-out mekanisme innenfor disse avsløringene for å forbli i samsvar.
Hvordan håndterer jeg Global Privacy Control (GPC) signaler?
Du må respektere GPC-signaler som gyldige opt-out forespørsel. Denne CCPA informasjonskapsel samtykkeveiledningen anbefaler å bruke en plattform som automatisk lytter etter disse nettlesernivå signalene. Når nettstedet ditt oppdager et GPC-signal, bør den tekniske stabelen din umiddelbart stoppe salget eller delingen av den brukerens data, og behandle signalet med samme vekt som et manuelt opt-out klikk.