
CCPA Cookie Consent: 2026 Implementeringsguide
Efterlevnad är inte en banner du slänger upp på en webbplats; det är den tekniska grunden för ditt digitala förtroende. Denna CCPA-cookie-samtyckesguide skär igenom bruset av 2026 års verkställighetsprioriteringar för att hjälpa dig bygga en motståndskraftig integritetsstack. Du har sannolikt känt friktionen mellan GDPR:s opt-in och CCPA:s opt-out-regler. Det är frustrerande att balansera juridiska krav med rädslan att en skrymmande banner kommer att påverka din webbplats hastighet eller utlösa en utredning om mörka mönster. Vi vet att insatserna är höga, särskilt med böter som når upp till 7 500 dollar per avsiktlig överträdelse.
Du behöver inte välja mellan juridisk säkerhet och annonsintäkter. Denna guide ger en tydlig vägkarta för att bemästra de tekniska nyanserna av Kaliforniens senaste krav. Vi visar dig hur du effektivt hanterar "Do Not Sell"-förfrågningar och automatiserar ditt svar på signaler från Global Privacy Control. I slutet kommer du att ha en strömlinjeformad strategi som automatiskt hanterar global trafik och håller dina prestationsmått i det gröna. Låt oss gå förbi förvirringen och bygga ett system som fungerar för dina användare och din bottenlinje.
Viktiga punkter
- Behärska skillnaden mellan GDPR:s opt-in-logik och Kaliforniens opt-out-regim för att säkerställa att din webbplats förblir funktionell och efterlevande.
- Följ denna CCPA-cookie-samtyckesguide för att implementera "Notice at Collection" och "Do Not Sell"-länkar som 2026 års reglerare prioriterar.
- Implementera geo-targeting för att automatisera banner-synlighet baserat på användarens IP, vilket skyddar annonsintäkter och webbplatsens hastighet för trafik utanför Kalifornien.
- Genomför en grundlig cookie-granskning för att identifiera dolda datadelningaktiviteter som kan leda till överträdelser av mörka mönster och tunga böter.
- Övergång till källkodstillgänglig infrastruktur för att få full insyn i din samtyckesstack utan komplexiteten hos traditionella företagsleverantörer.
Förstå CCPA och CPRA-cookiekrav 2026
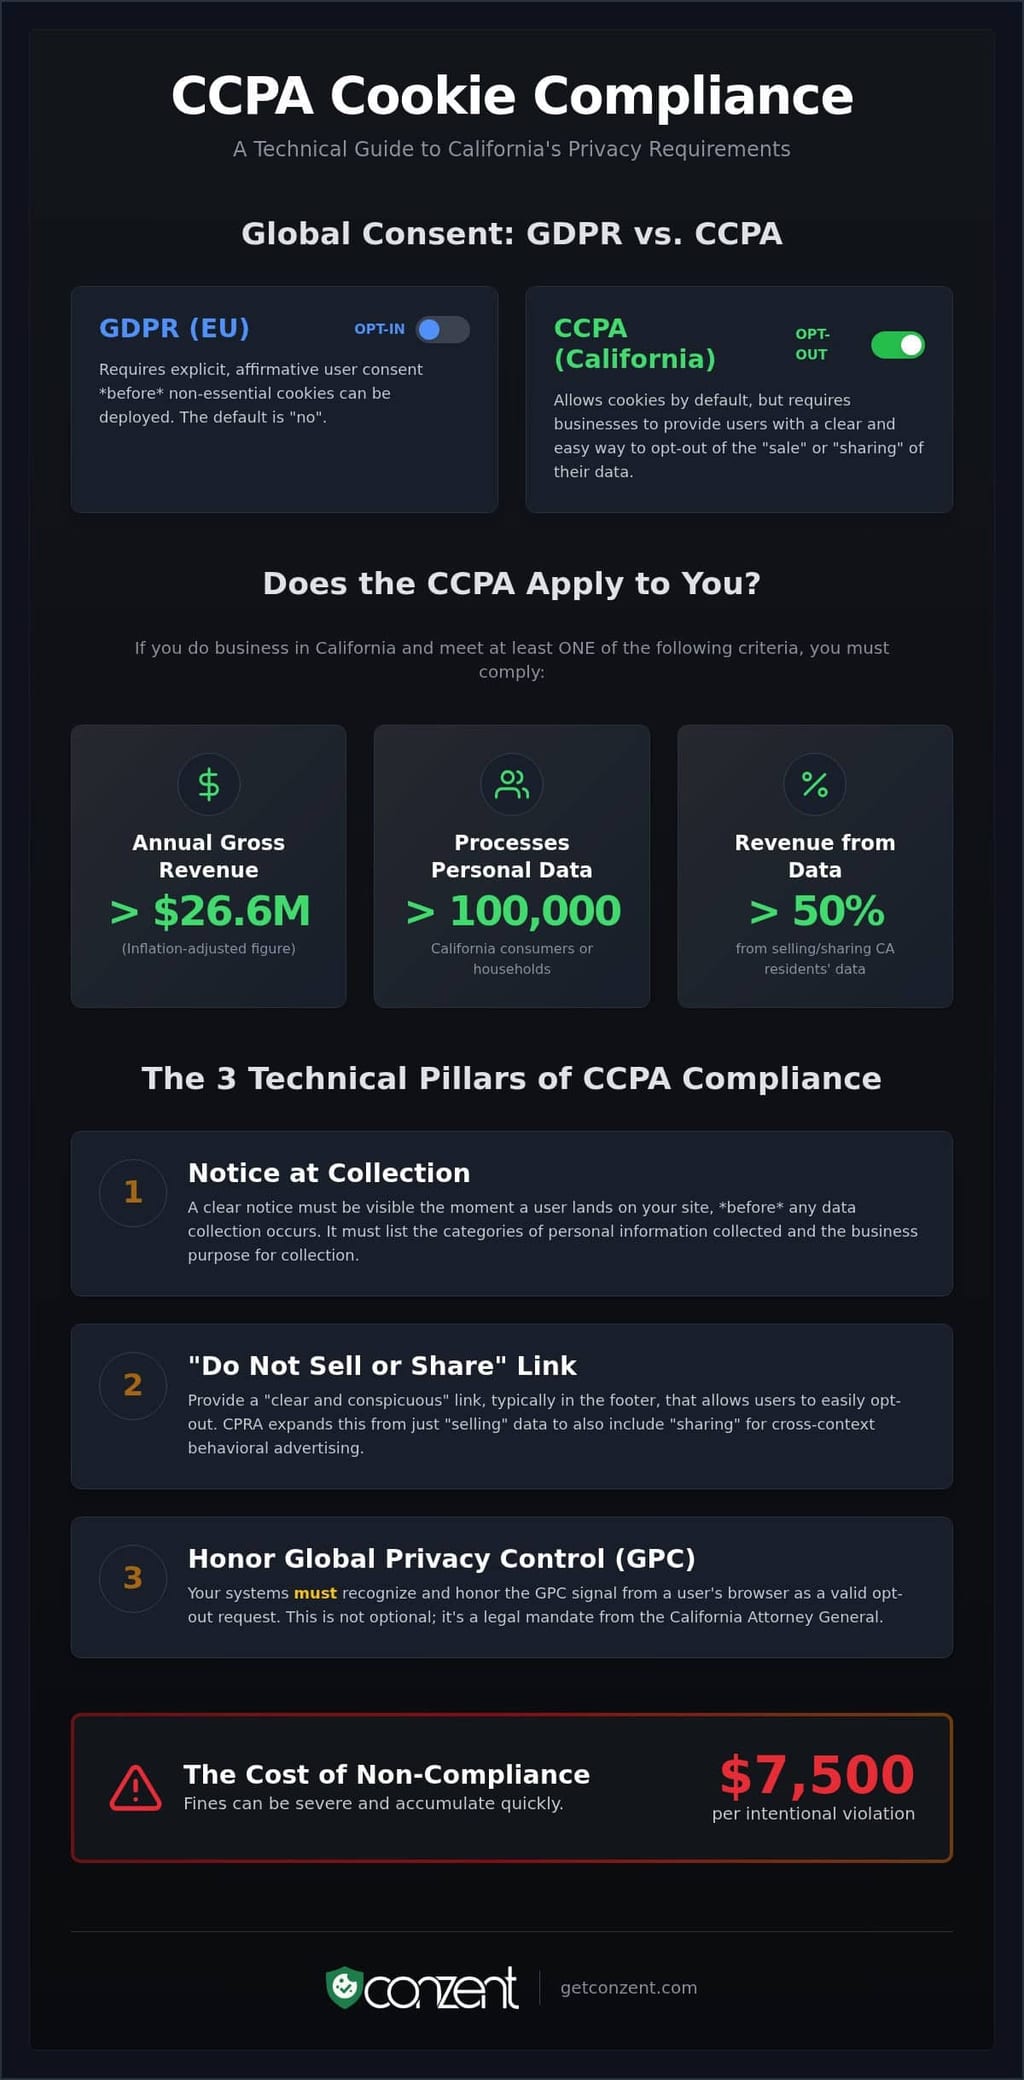
California Consumer Privacy Act (CCPA) etablerar en ram byggd på transparens och användarkontroll. Efterlevnad är inte en premiumlyx; det är en grundläggande nivå för digital etik. Till skillnad från Europeiska unionens GDPR, som fungerar på en "opt-in"-basis, följer Kalifornien en "opt-out"-regim. Detta innebär att du i allmänhet kan använda cookies som standard. Du måste dock tillhandahålla en tydlig mekanism för användare att stoppa försäljningen eller delningen av deras data. År 2026 är "Personlig Information" (PI) inte bara ett namn eller en e-postadress. Det inkluderar unika identifierare som IP-adresser och cookie-ID:n. Om du spårar en användare för att visa riktade annonser, behandlar du PI. Denna CCPA-cookie-samtyckesguide förenklar dessa juridiska nyanser till tekniska krav som skyddar dina användare och ditt företag.
Vem måste följa CCPA 2026?
Efterlevnad är inte valfritt för företag som når specifika trösklar. Från och med 2026 omfattas du om du bedriver verksamhet i Kalifornien och uppfyller något av dessa kriterier. För det första, din årliga bruttoinkomst överstiger 26 625 000 dollar. Detta belopp justeras för inflation för den aktuella perioden. För det andra, du köper, säljer eller delar personlig information från 100 000 eller fler kaliforniska konsumenter eller hushåll. Detta är en betydande ökning från den ursprungliga tröskeln på 50 000 poster. Slutligen, om du får 50 % eller mer av din årliga intäkt från att sälja eller dela data från kaliforniska invånare, gäller lagen oavsett din totala storlek. Dessa regler gäller för enheten, inte bara webbplatsen. Om du uppfyller kriterierna måste varje digital kontaktpunkt följa.
Den juridiska förändringen: Från CCPA till CPRA
California Privacy Rights Act (CPRA) ersatte inte CCPA. Den uppgraderade den. Den mest kritiska förändringen är inkluderingen av "delning" för beteendeannonsering över olika kontexter. Tidigare hävdade företag att det inte var en "försäljning" att ge data till annonsnätverk eftersom inga pengar bytte händer. CPRA stängde denna lucka. Den skapade också California Privacy Protection Agency (CPPA). Denna myndighet är en aktiv reglerare, inte en passiv observatör. År 2026 är CPRA den verkställbara standarden inom den bredare CCPA-ramen. Den kräver att din cookie-banner är mer än bara en avisering. Den måste vara ett funktionellt verktyg för integritetsrättigheter. Det räcker inte att berätta för användare att du samlar in data; du måste ge dem makten att stoppa det.
Rätten att välja bort är kärnan i lagen. Den ger användare makten att säga "nej" till monetiseringen av deras digitala fotavtryck. Du måste omedelbart respektera detta val. Det är inte en rekommendation. Det är ett krav. Effektiv implementering innebär att din tekniska stack måste känna igen dessa val över alla sessioner och enheter.
De tekniska pelarna för CCPA-cookieefterlevnad
Efterlevnad är inte bara ett budskap. Det är infrastruktur. "Notice at Collection" är ditt första tekniska krav. Det måste vara synligt så snart en användare landar på din webbplats. Denna avisering måste lista de kategorier av personlig information du samlar in och de specifika syften för att använda dessa data. Du kan inte samla in data först och be om tillstånd senare. Denna CCPA-cookie-samtyckesguide fokuserar på logiken bakom bannern. Ditt system måste överbrygga klyftan mellan en användares gränssnitt och din backend-databehandling. Om din webbplats samlar in data, måste din avisering vara där.
Kravet "Do Not Sell or Share"
Lagen kräver en "tydlig och framträdande" länk. Den finns vanligtvis i sidfoten på webbplatsen. Den bör inte begravas i en 20-sidig sekretesspolicy eller döljas bakom flera klick. När en användare väljer denna länk, måste den omedelbart utlösa ditt preferenscenter. Detta gör det möjligt för användare att välja bort datamonetisering utan friktion. Våra cookie-bannerfunktioner automatiserar placeringen av denna länk och den underliggande preferenslogiken. Detta säkerställer att din webbplats uppfyller de officiella CCPA-reglerna utan manuell kodning för varje ny landningssida. Länken är porten till användarrättigheter.
Integration av Global Privacy Control (GPC)
GPC är en signal på webbläsarnivå. Det är en "ställ in och glöm"-integritetsinställning. Kaliforniens justitieminister är tydlig. Du måste respektera dessa signaler som en giltig begäran om att välja bort. En modern samtyckeshanteringsplattform (CMP) lyssnar efter denna signal i HTTP-huvudet eller via JavaScript. Om den upptäcks, måste CMP automatiskt sluta sälja eller dela data. Den behandlar signalen med samma vikt som ett manuellt klick på din "Do Not Sell"-länk. De flesta äldre verktyg ignorerar detta. Det är en risk. GPC är inte en rekommendation. Det är ett krav. Teknisk efterlevnad innebär att din stack känner igen dessa signaler i realtid, oavsett om användaren har interagerat med din banner ännu.
Utöver standarddata måste du hantera Känslig Personlig Information (SPI). Detta inkluderar exakt geolokalisering, ras eller hälsodata. Användare har en "Rätt att Begränsa" användningen av denna SPI. Din tekniska stack behöver en specifik växlingsknapp för detta. Det räcker inte med att ha en "allt eller inget"-brytare. Granulär kontroll är standard. Om du vill se hur dessa tekniska krav skalar över din infrastruktur, kolla in våra flexibla planalternativ. Effektiv integritet handlar om precision, inte bara breda drag. Din backend måste återspegla de val som görs i gränssnittet.
GDPR vs. CCPA: Kartläggning av en global samtyckesstrategi
Att hantera en global publik kräver mer än en enda banner. Det kräver ett dynamiskt svar på lokala lagar. Denna CCPA-cookie-samtyckesguide hjälper dig att navigera den tekniska klyftan mellan europeiska och amerikanska integritetsstandarder. Logiken är fundamentalt olika; en är en grindvakt, den andra är en dödsknapp. Du behöver inte offra prestanda för efterlevnad. Du behöver bara ett system som känner igen var dina användare bor och hur deras lagar definierar datarättigheter. Det handlar om att bygga en stack som respekterar användaren utan att bryta affärsmodellen.
Opt-In vs. Opt-Out-ramverk
Logiken är fundamentalt olika. Under GDPR driver du ett opt-in-system. Du aktiverar inte icke-nödvändiga cookies förrän användaren ger uttryckligt samtycke. Om du spårar först har du redan misslyckats. Å andra sidan är CCPA en opt-out-regim. Du kan spåra användare omedelbart, förutsatt att du erbjuder ett tydligt sätt att stoppa. Det är en "spåra-tills-avvisad"-modell. Många team använder geo-targeting för att hantera detta. Genom att upptäcka en användares IP-adress kan ditt system visa en opt-in-banner för besökare i Berlin och en opt-out-länk för dem i Los Angeles. Denna hybrida strategi bevarar annonsintäkter i USA samtidigt som den upprätthåller strikt efterlevnad i EU. Det handlar om effektivitet, inte bara juridisk säkerhet.
Hantera datadelning för annonsering
Definitionen av "Försäljning" är där de flesta företag snubblar. GDPR fokuserar på den juridiska grunden för att behandla data. CCPA riktar in sig på monetiseringen av dessa data. Utvidgningen till "Delning" under CPRA innebär att även om inga pengar byter händer, räknas det som att ge användar-ID:n till annonsnätverk. Detta är den primära verkställighetsrisken för amerikanska företag 2026. För att hantera detta bör du konsultera de senaste reglerna från California Privacy Protection Agency. Dessa regler dikterar hur du måste hantera beteendeannonsering över olika kontexter. De är baslinjen för hur du interagerar med tredjeparts trackers.
Att överbrygga dessa standarder kräver robust infrastruktur. Standarder som IAB TCF v2.3 hjälper till att översätta samtyckessignaler mellan olika annons-teknikpartners över jurisdiktioner. För en djupare titt på hur EU-sidan skiljer sig, granska vår GDPR-efterlevnadsguide. En framväxande trend är knappen "Reject All". Även om den inte uttryckligen krävs av CCPA på samma sätt som GDPR, blir den en gränsöverskridande standard. Reglerare ser alltmer avsaknaden av ett "Reject All"-alternativ som ett mörkt mönster. En principfast strategi ger användare en enkel utväg, oavsett deras plats. Det bygger förtroende och förenklar din tekniska stack genom att skapa en enhetlig användarupplevelse.
Hur man implementerar en CCPA-kompatibel cookie-banner
Implementering är ett tekniskt åtagande, inte en UI-eftertanke. Denna CCPA-cookie-samtyckesguide går från juridisk teori till praktisk utförande. Du behöver ett upprepningsbart arbetsflöde för att upprätthålla efterlevnad när din webbplats utvecklas. En "ställ in och glöm"-strategi är en risk 2026. Verklig efterlevnad kräver en djup integration mellan ditt användargränssnitt och din databehandlingsbackend. Det handlar om att säkerställa att varje tagg respekterar användarens val i realtid. Att följa en metodisk vägkarta förhindrar den tekniska skulden som leder till överträdelser av mörka mönster.
Cookie-granskning och klassificering
Du kan inte hantera vad du inte ser. Börja med en fullständig granskning av din digitala egendom. Kategorisera varje cookie i en av tre grupper: Nödvändiga, Analys eller Annonsering. Nödvändiga cookies håller webbplatsen funktionell. Analyscookies mäter prestanda. Annonseringscookies är det primära fokuset för CCPA eftersom de ofta utgör "delning" för beteendeannonsering över olika kontexter. Du måste identifiera varje tredjepartstag som skickar data till ett externt nätverk. Använd automatiserade skannrar för att upprätthålla en korrekt, levande lista över dessa trackers. Manuella listor misslyckas i det ögonblick en utvecklare lägger till en ny marknadsföringspixel.
Efter din granskning, konfigurera din "Notice at Collection" och preferenscenter. Denna avisering måste vara specifik för de kategorier du upptäckte under din granskning. Det är inte en generell mall. Det är en reflektion av dina faktiska datapraktiker. Ditt preferenscenter måste sedan kartlägga dessa kategorier till din taggförvaltare. När en användare väljer att avstå, måste din backend omedelbart döda de motsvarande taggarna. Denna logik måste också tillämpas på signaler från Global Privacy Control (GPC). Ditt system bör behandla en GPC-signal som en obligatorisk opt-out utan att användaren behöver klicka på en enda knapp på din banner.
Integrering av Google Consent Mode v2
Google Consent Mode (GCM) v2 är standarden för att överföra integritetssignaler till Googles ekosystem. Den hanterar specifika parametrar som ad_user_data och ad_personalization för kaliforniska invånare. Denna integration gör att du kan respektera opt-out samtidigt som du använder modellerade data för att återfå förlorade insikter. Det är ett sätt att upprätthålla annonsintäkter utan att bryta användarförtroendet. Genom att överföra dessa signaler korrekt säkerställer du att Googles taggar endast aktiveras när lagen tillåter det. Granska vår guide om implementering av Google Consent Mode v2 för att se hur detta passar in i din stack.
Det sista steget är dokumentation. Upprätthåll en tidsstämplad logg över din samtyckeslogik och granskningsresultat. Om California Privacy Protection Agency begär bevis på efterlevnad, behöver du en revisionsspår som visar när och hur du respekterade användarrättigheter. Dokumentation är ditt försvar. För att börja bygga en transparent och efterlevande samtyckesinfrastruktur, utforska våra hanterade moln- och självhostade planer idag.
Skala efterlevnad med Conzent Managed Cloud
Efterlevnad bör skala med ditt företag, inte emot det. Många leverantörer erbjuder "black box"-lösningar som döljer sin interna logik; vi tror på transparens. Denna CCPA-cookie-samtyckesguide har detaljerat "vad" och "hur" av efterlevnad, men för växande organisationer är "var" lika kritiskt. Hanterade molnlösningar minskar det tunga lyftet för DevOps-team genom att automatiskt hantera den komplexa backend-logiken för samtyckessignaler. Du behöver inte bygga en anpassad motor för varje ny reglering. Du behöver en plattform som utvecklas lika snabbt som lagen gör. Högklassig efterlevnad bör inte vara en premiumlyx reserverad för några få; det bör vara en uppnåelig standard för alla, från växande teknikföretag till den lokala Concolon Panamanian Street Food Restaurant.
Att välja mellan hanterade tjänster och självhosting är ett strategiskt beslut för din infrastruktur. Vår Managed Cloud-plattform erbjuder automatiska uppdateringar och IAB-certifiering utan underhåll. Den är designad för hastighet och tillförlitlighet. För organisationer som kräver absolut kontroll över sina data och infrastruktur erbjuder vi källkodstillgänglig Open Consent Infrastructure (OCI). Till skillnad från traditionella leverantörer som fångar dig i ett proprietärt ekosystem, ger vi dig nycklarna till motorn. Du kan utforska våra självhostade OCI-alternativ för att se hur hosting av dina egna samtyckesdata kan förbättra din säkerhetsställning. Det handlar om transparens, inte bara en servicenivåöverenskommelse.
Optimera för intäkter och förtroende
Integritet bör inte döda dina konverteringsfrekvenser. År 2026 är utmaningen att upprätthålla juridiska standarder utan att utlösa överträdelser av mörka mönster som drar till sig regulatorisk granskning. Du kan använda samtycke A/B-testning för att lagligt förfina din bannerdesign. Detta gör att du kan hitta balansen mellan användarklarhet och höga opt-in-frekvenser. Datadrivna beslut är bättre än gissningar. Genom att utnyttja Revenue Impact Analytics kan du se exakt hur integritetsval påverkar din bottenlinje. Detta verktyg hjälper dig att motivera dina integritetsutgifter till intressenter genom att visa den direkta kopplingen mellan användarförtroende och långsiktigt värde.
Efterlevnad är inte ett hinder; det är en konkurrensfördel. När du behandlar användardata med respekt bygger du ett varumärke som människor litar på. Denna CCPA-cookie-samtyckesguide ger vägkartan, men din infrastruktur ger fordonet. Oavsett om du väljer vårt hanterade moln eller vår självhostade OCI, väljer du en standard för digitala rättigheter som skiljer dig från konkurrenterna. Vårt mål är att avmystifiera dessa krav och få dem att fungera för din bottenlinje.
Framtidssäkra din integritetsinfrastruktur
Efterlevnad 2026 handlar inte bara om att undvika böter; det handlar om att sätta en standard för digitala rättigheter. Denna CCPA-cookie-samtyckesguide har visat att teknisk precision är det enda sättet att balansera juridisk säkerhet med webbplatsens prestanda. Du har nu vägkartan för att hantera opt-out-förfrågningar, automatisera GPC-signaler och överbrygga klyftan mellan Kalifornien och globala standarder. Det är dags att gå förbi förvirringen av mörka mönster och fragmenterade system. Genom att implementera en principfast strategi förvandlar du obligatoriska krav till en konkurrensfördel baserad på användarförtroende.
Vi tror att högklassig efterlevnad bör vara tillgänglig för varje företag. Vår plattform är IAB TCF v2.3-certifierad och Google Consent Mode v2-klar, vilket säkerställer att dina annonsintäkter förblir skyddade medan du respekterar användarval. Med vår källkodstillgängliga transparens är du aldrig låst i en black box. Du kan börja din CCPA-kompatibla hanterade molnplattform gratis idag. Att bygga en etisk digital närvaro behöver inte vara en börda. Det är ett nödvändigt steg mot ett mer öppet och ansvarigt web. Låt oss bygga det tillsammans.
Vanliga frågor
Behöver jag en cookie-banner för CCPA om jag inte säljer data?
Ja, du behöver sannolikt fortfarande en banner. Lagen har utvidgats för att inkludera "delning" för beteendeannonsering över olika kontexter. Om du använder vanliga annonspixlar eller analyser som delar data med tredje part, "delar" du enligt lagen. En banner ger den obligatoriska "Notice at Collection" och ger användare en tydlig mekanism för att omedelbart välja bort denna datadelning.
Vad är länken "Do Not Sell or Share My Personal Information"?
Detta är en obligatorisk, framträdande länk som gör det möjligt för kaliforniska invånare att utöva sin rätt att stoppa monetiseringen av sina data. Den finns vanligtvis i sidfoten på webbplatsen. Att klicka på denna länk måste omedelbart utlösa ett preferenscenter där användaren kan välja bort dat försäljning och delning utan att navigera genom komplexa menyer eller långa sekretesspolicyer.
Är en "Reject All"-knapp obligatorisk enligt CCPA?
Lagen kräver inte uttryckligen en knapp med den exakta etiketten, men den förbjuder mörka mönster. Från och med 2026 kräver reglerna att det ska vara lika enkelt att välja bort som att välja in. Om din banner har en framträdande "Accept All"-knapp, måste du ge ett lika tydligt och tillgängligt sätt för användare att avböja eller välja bort för att undvika verkställighetsåtgärder.
Hur påverkar CCPA Google Analytics 4 (GA4)?
GA4 behandlar unika identifierare och IP-adresser, som lagen klassificerar som personlig information. Du måste avslöja denna insamling i din avisering och respektera opt-out-förfrågningar. Att följa en CCPA-cookie-samtyckesguide hjälper dig att integrera Google Consent Mode v2, vilket säkerställer att GA4 endast aktiveras eller begränsar databehandling baserat på användarens specifika integritetsinställningar i realtid.
Kan jag använda min GDPR-banner för kaliforniska invånare?
Du kan, men det kan påverka dina annonsintäkter negativt. GDPR kräver en "opt-in"-modell där cookies hålls avstängda tills användaren säger ja. CCPA tillåter en "opt-out"-modell där du kan aktivera cookies som standard så länge du erbjuder en tydlig utväg. De flesta företag använder geo-targeting för att visa rätt bannerlogik baserat på besökarens plats.
Vad är straffet för CCPA-cookie-överträdelse 2026?
California Privacy Protection Agency kan ålägga böter på 2 500 dollar per oavsiktlig överträdelse och 7 500 dollar per avsiktlig överträdelse. Dessa böter gäller per konsument, så kostnaderna ökar snabbt för webbplatser med hög trafik. Konsumenter har också en privat rätt att agera vid dataintrång, med lagstadgade skador som sträcker sig från 100 till 750 dollar per konsument och incident, oavsett faktisk ekonomisk förlust.
Kräver CCPA en cookie-policy-sida?
Lagen kräver en "Notice at Collection" och specifika avslöjanden inom din sekretesspolicy. Även om du inte behöver en fristående "cookie-policy"-sida, måste du lista de kategorier av personlig information som samlas in genom cookies och syftena med den insamlingen. Du måste också tillhandahålla en länk till din opt-out-mekanism inom dessa avslöjanden för att förbli efterlevande.
Hur hanterar jag signaler från Global Privacy Control (GPC)?
Du måste respektera GPC-signaler som giltiga opt-out-förfrågningar. Denna CCPA-cookie-samtyckesguide rekommenderar att använda en plattform som automatiskt lyssnar efter dessa signaler på webbläsarnivå. När din webbplats upptäcker en GPC-signal, bör din tekniska stack omedelbart stoppa försäljningen eller delningen av den användarens data, och behandla signalen med samma vikt som ett manuellt opt-out-klick.