CCPA-evästeiden suostumus: 2026 toteutusopas
Vaateet eivät ole vain banneri, jonka liimaat sivustolle; ne ovat digitaalisen luottamuksen tekninen perusta. Tämä CCPA-evästeiden suostumusopas leikkaa läpi vuoden 2026 täytäntöönpanon prioriteettien hälyn auttaakseen sinua rakentamaan kestävä yksityisyysstack. Olet todennäköisesti tuntenut kitkaa GDPR:n opt-in- ja CCPA:n opt-out-sääntöjen välillä. On turhauttavaa tasapainottaa oikeudellisia vaatimuksia pelon kanssa siitä, että suuri banneri hidastaa sivustosi nopeutta tai laukaisee tutkimuksen pimeistä kuvioista. Tiedämme, että panokset ovat korkeat, erityisesti kun sakot voivat nousta 7 500 dollariin tahallisesta rikkomuksesta.
Sinun ei tarvitse valita oikeudellisen turvallisuuden ja mainostulojen välillä. Tämä opas tarjoaa selkeän tiekartan Kalifornian uusimpien vaatimusten teknisten vivahteiden hallintaan. Näytämme sinulle, kuinka käsitellä "Älä myy" -pyyntöjä tehokkaasti ja automatisoida vastauksesi Global Privacy Control -signaaleihin. Lopuksi sinulla on virtaviivainen strategia, joka hallitsee globaalia liikennettä automaattisesti ja pitää suorituskykymittarisi vihreinä. Siirrytään hämmennyksen yli ja rakennetaan järjestelmä, joka toimii käyttäjillesi ja tuloksellesi.
Keskeiset Huomiot
- Hallinnoi eroa GDPR:n opt-in-logiikan ja Kalifornian opt-out-järjestelmän välillä varmistaaksesi, että sivustosi pysyy toimivana ja vaatimusten mukaisena.
- Seuraa tätä CCPA-evästeiden suostumusopasta toteuttaaksesi "Ilmoitus keräyksestä" ja "Älä myy" -linkit, joita vuoden 2026 sääntelijät priorisoivat.
- Käytä geo-targetingia automatisoidaksesi bannerin näkyvyyden käyttäjän IP-osoitteen perusteella, suojaten mainostuloja ja sivuston nopeutta Kalifornian ulkopuoliselta liikenteeltä.
- Suorita perusteellinen evästeauditointi tunnistaaksesi piilotetut tietojen jakamistoiminnot, jotka voivat johtaa pimeiden kuvioiden rikkomuksiin ja suuriin sakkoihin.
- Siirry lähdekoodin saatavilla olevaan infrastruktuuriin saadaksesi täydellisen näkyvyyden suostumusstackiisi ilman perinteisten yritystoimittajien monimutkaisuutta.
CCPA:n ja CPRA:n evästevaatimusten ymmärtäminen vuonna 2026
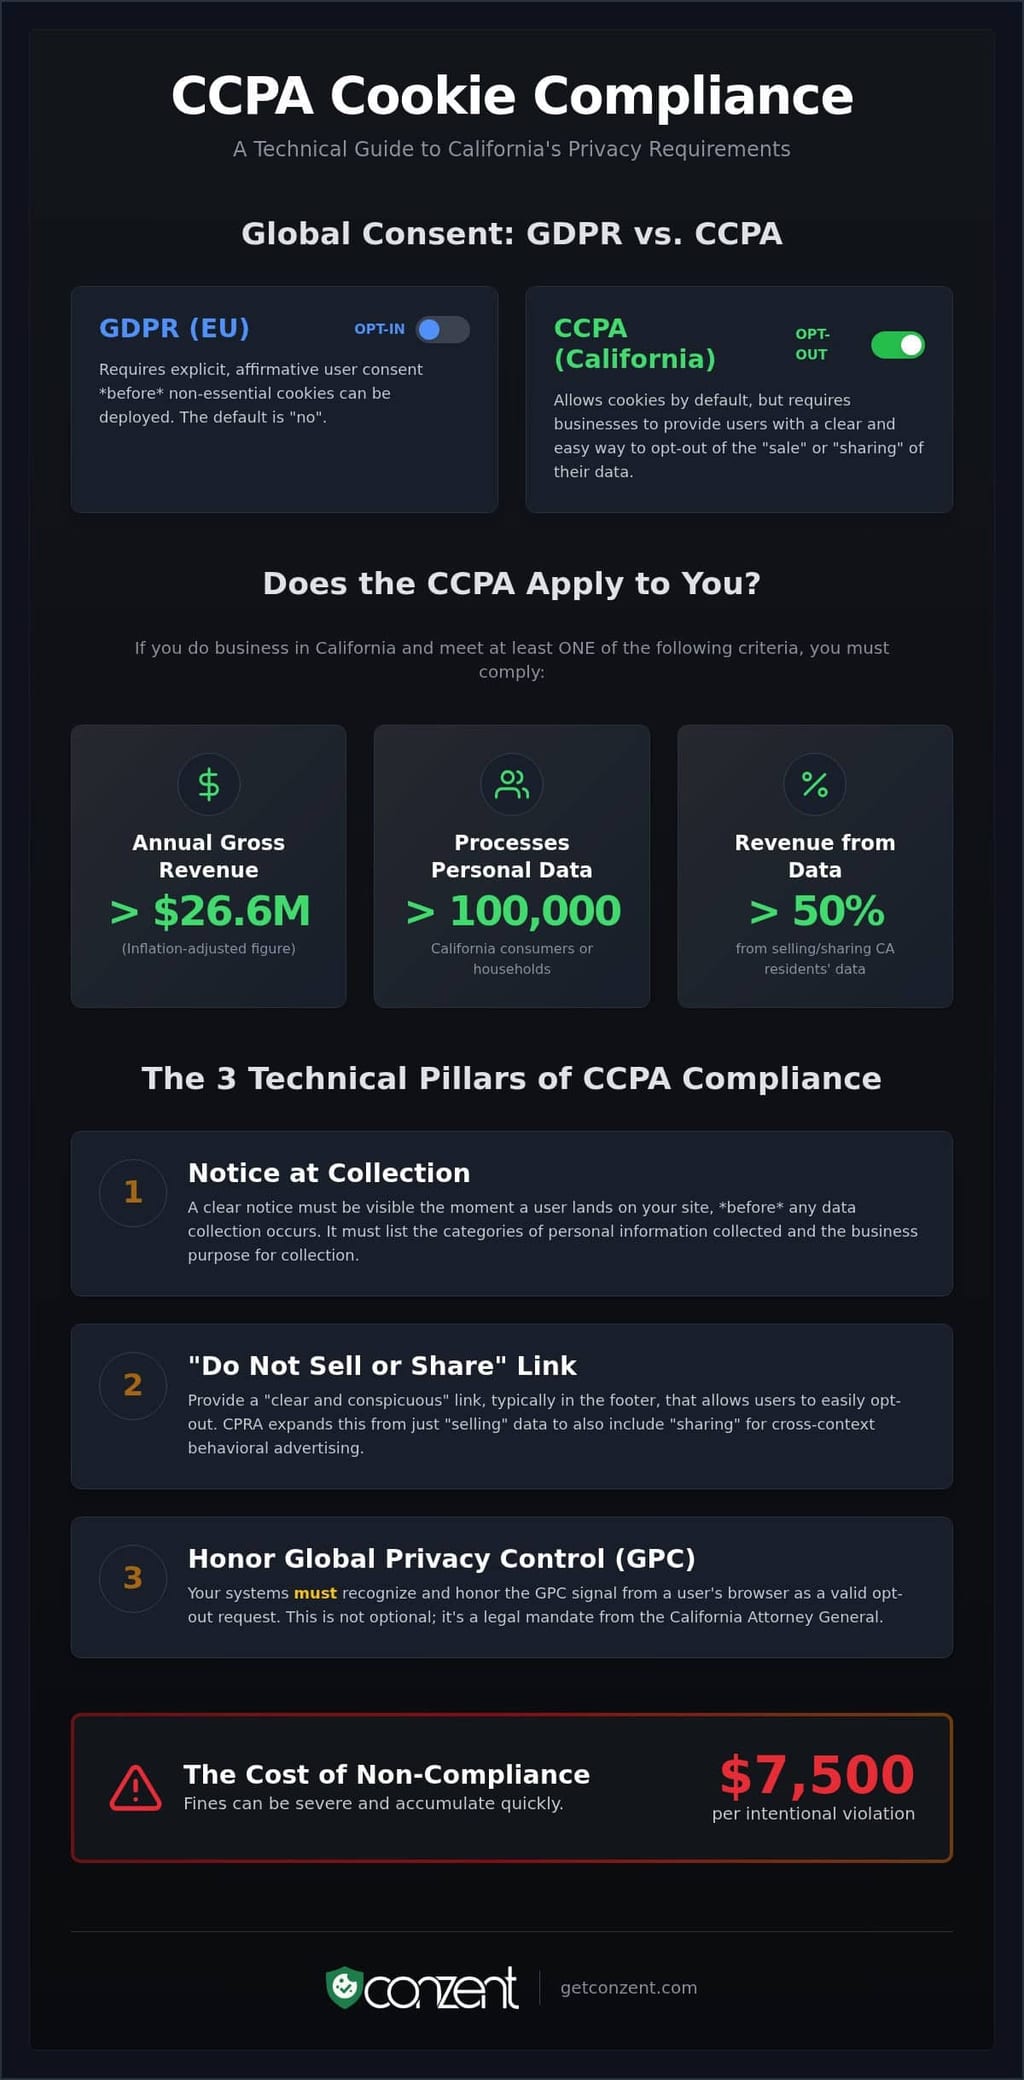
Kalifornian kuluttajansuojalaki (CCPA) luo kehyksen, joka perustuu läpinäkyvyyteen ja käyttäjän hallintaan. Vaateet eivät ole premium-luksusta; ne ovat digitaalisten eettisten perusvaatimusten taso. Toisin kuin Euroopan unionin GDPR, joka toimii "opt-in"-perusteella, Kalifornia noudattaa "opt-out"-järjestelmää. Tämä tarkoittaa, että voit yleensä ottaa evästeet käyttöön oletuksena. Sinun on kuitenkin tarjottava selkeä mekanismi käyttäjille estää myynti tai jakaminen heidän tiedoistaan. Vuonna 2026 "Henkilökohtaiset tiedot" (PI) eivät ole vain nimi tai sähköpostiosoite. Ne sisältävät ainutlaatuisia tunnisteita, kuten IP-osoitteet ja eväste-ID:t. Jos seuraat käyttäjää tarjotaksesi kohdennettuja mainoksia, käsittelet PI:tä. Tämä CCPA-evästeiden suostumusopas yksinkertaistaa nämä oikeudelliset vivahteet teknisiksi vaatimuksiksi, jotka suojaavat käyttäjiäsi ja liiketoimintaasi.
Kuka on velvollinen noudattamaan CCPA:ta vuonna 2026?
Vaateet eivät ole valinnaisia yrityksille, jotka saavuttavat tietyt kynnysarvot. Vuodesta 2026 alkaen olet velvoitettu, jos teet liiketoimintaa Kaliforniassa ja täytät jonkin seuraavista kriteereistä. Ensinnäkin, vuosittainen bruttotulo ylittää 26 625 000 dollaria. Tämä luku on inflaatiokorjattu nykykaudelle. Toiseksi, ostat, myyt tai jaat 100 000 tai useamman Kalifornian kuluttajan tai kotitalouden henkilökohtaisia tietoja. Tämä on merkittävä nousu alkuperäisestä 50 000 tietueen laukaisimesta. Lopuksi, jos saat 50 % tai enemmän vuosittaisista tuloistasi Kalifornian asukkaiden tietojen myynnistä tai jakamisesta, laki koskee sinua riippumatta kokonaiskoosta. Nämä säännöt koskevat organisaatiota, eivät vain verkkosivustoa. Jos täytät kriteerit, jokaisen digitaalisen kosketuspisteen on noudatettava vaatimuksia.
Oikeudellinen muutos: CCPA:sta CPRA:han
Kalifornian yksityisyyslain (CPRA) ei ole tarkoitus korvata CCPA:ta. Se on päivittänyt sen. Tärkein muutos on "jakamisen" sisällyttäminen kontekstien väliseen käyttäytymismainontaan. Aikaisemmin yritykset väittivät, että tietojen antaminen mainosverkostoille ei ollut "myyntiä", koska rahaa ei vaihdettu. CPRA sulki tämän porsaanreiän. Se loi myös Kalifornian yksityisyydensuojan suojeluviranomaisen (CPPA). Tämä viranomainen on aktiivinen sääntelijä, ei passiivinen tarkkailija. Vuonna 2026 CPRA on täytäntöönpanokelpoinen standardi laajemmassa CCPA-kehyksessä. Se vaatii, että evästebannerisi on enemmän kuin pelkkä ilmoitus. Sen on oltava toiminnallinen työkalu yksityisyys oikeuksille. Ei riitä, että kerrot käyttäjille kerääväsi tietoja; sinun on annettava heille valta estää se.
Oikeus kieltäytyä on lain ydin. Se antaa käyttäjille vallan sanoa "ei" digitaalisen jalanjälkensä kaupallistamiselle. Sinun on kunnioitettava tätä valintaa heti. Se ei ole ehdotus. Se on määräys. Tehokas toteutus tarkoittaa, että teknisen stackisi on tunnistettava nämä valinnat kaikissa istunnoissa ja laitteissa.
CCPA-evästeiden vaatimusten tekniset perusteet
Vaateet eivät ole vain viesti. Se on infrastruktuuri. "Ilmoitus keräyksestä" on ensimmäinen tekninen vaatimuksesi. Sen on oltava näkyvissä heti, kun käyttäjä saapuu sivustollesi. Tämän ilmoituksen on lueteltava keräämäsi henkilökohtaisten tietojen kategoriat ja tiedon käyttötarkoitukset. Et voi kerätä tietoja ensin ja pyytää lupaa myöhemmin. Tämä CCPA-evästeiden suostumusopas keskittyy bannerin taustalla olevaan logiikkaan. Järjestelmäsi on bridgattava kuilu käyttäjän käyttöliittymän ja taustatietojenkäsittelyn välillä. Jos sivustosi kerää tietoja, ilmoituksesi on oltava siellä.
"Älä myy tai jaa" -vaatimus
Laki vaatii "selkeän ja näkyvän" linkin. Se sijaitsee yleensä sivuston alatunnisteessa. Sen ei pitäisi olla piilotettuna 20-sivuisessa tietosuojakäytännössä tai monien klikkausten taakse. Kun käyttäjä valitsee tämän linkin, sen on laukaistava mieltymyskeskuksesi heti. Tämä mahdollistaa käyttäjien kieltäytyä tietojen kaupallistamisesta ilman kitkaa. Meidän evästebannerin ominaisuudet automatisoivat tämän linkin sijoittamisen ja taustalla olevan mieltymyslogiikan. Tämä varmistaa, että sivustosi täyttää viralliset CCPA-säännökset ilman manuaalista koodausta jokaiselle uudelle laskeutumissivulle. Linkki on portti käyttäjäoikeuksiin.
Global Privacy Control (GPC) -integraatio
GPC on selainpohjainen signaali. Se on "asetat ja unohdat" -yksityisyyspreferenssi. Kalifornian pääsyyttäjä on selvä. Sinun on kunnioitettava näitä signaaleja voimassa olevina kieltäytymispyyntöinä. Modernin suostumuksen hallintapaketin (CMP) on kuunneltava tätä signaalia HTTP-otsikossa tai JavaScriptin kautta. Jos signaali havaitaan, CMP:n on automaattisesti lopetettava tietojen myynti tai jakaminen. Se käsittelee signaalia samalla painoarvolla kuin manuaalinen klikkaus "Älä myy" -linkissäsi. Useimmat vanhat työkalut ohittavat tämän. Se on vastuukysymys. GPC ei ole ehdotus. Se on määräys. Tekninen vaatimustenmukaisuus tarkoittaa, että stackisi tunnistaa nämä signaalit reaaliajassa, riippumatta siitä, onko käyttäjä vielä vuorovaikutuksessa bannerisi kanssa.
Yksityisten tietojen lisäksi sinun on käsiteltävä herkkiä henkilökohtaisia tietoja (SPI). Tämä sisältää tarkat sijaintitiedot, rodun tai terveystiedot. Käyttäjillä on "Oikeus rajoittaa" tämän SPI:n käyttöä. Teknisen stackisi on oltava erityinen kytkin tätä varten. "Kaikki tai ei mitään" -kytkin ei riitä. Tarkka hallinta on standardi. Jos haluat nähdä, kuinka nämä tekniset vaatimukset skaalautuvat infrastruktuurisi yli, tarkista meidän joustavat suunnitelma vaihtoehdot. Tehokas yksityisyys tarkoittaa tarkkuutta, ei vain laajoja viivoja. Taustasi on heijastettava reunoilla tehtyjä valintoja.
GDPR vs. CCPA: Globaali suostumusstrategia
Globaalin yleisön hallinta vaatii enemmän kuin yhden bannerin. Se vaatii dynaamista reagointia paikallisiin lakeihin. Tämä CCPA-evästeiden suostumusopas auttaa sinua navigoimaan teknisen kuilun yli Euroopan ja Amerikan yksityisyysstandardien välillä. Logiikka on perustavanlaatuisesti erilainen; toinen on portinvartija, toinen on tappokytkin. Sinun ei tarvitse uhraata suorituskykyä vaatimustenmukaisuuden vuoksi. Sinun tarvitsee vain järjestelmä, joka tunnistaa, missä käyttäjäsi asuvat ja kuinka heidän lakinsa määrittelevät tietosuojaa. Kyse on stackin rakentamisesta, joka kunnioittaa käyttäjää rikkomatta liiketoimintamallia.
Opt-In vs. Opt-Out -kehykset
Logiikka on perustavanlaatuisesti erilainen. GDPR:n mukaan toimitaan opt-in-järjestelmässä. Et käytä ei-välttämättömiä evästeitä ennen kuin käyttäjä antaa nimenomaisen suostumuksen. Jos seuraat ensin, olet jo epäonnistunut. Toisaalta CCPA on opt-out-järjestelmä. Voit seurata käyttäjiä heti, kunhan tarjoat selkeän tavan pysäyttää seuranta. Se on "seuraa kunnes kielletty" -malli. Monet tiimit käyttävät geo-targetingia tämän käsittelemiseen. Havaitsemalla käyttäjän IP-osoitteen järjestelmäsi voi näyttää opt-in-bannerin Berliinissä vieraileville ja opt-out-linkin Los Angelesissa oleville. Tämä hybridi lähestymistapa säilyttää mainostulot Yhdysvalloissa samalla kun se ylläpitää tiukkaa vaatimustenmukaisuutta EU:ssa. Kyse on tehokkuudesta, ei vain oikeudellisesta turvallisuudesta.
Tietojen jakamisen hallinta mainontaa varten
"Myynnin" määritelmä on se, missä useimmat yritykset kompastuvat. GDPR keskittyy oikeudelliseen perusteeseen minkä tahansa tiedon käsittelylle. CCPA kohdistuu tämän tiedon kaupallistamiseen. Laajennus "jakamiseen" CPRA:n alaisuudessa tarkoittaa, että vaikka rahaa ei vaihdeta, käyttäjä-ID:iden antaminen mainosverkostoille lasketaan. Tämä on ensisijainen täytäntöönpanoriski Yhdysvaltain yrityksille vuonna 2026. Hallitaksesi tätä, sinun tulisi tutustua viimeisimpiin Kalifornian yksityisyydensuojan suojeluviranomaisen sääntöihin. Nämä säännöt määrittävät, kuinka sinun on käsiteltävä kontekstien välistä käyttäytymismainontaa. Ne ovat perusvaatimuksia, kuinka vuorovaikutat kolmansien osapuolten seurantatyökalujen kanssa.
Nämä standardit ylittävän infrastruktuurin rakentaminen vaatii vahvaa infrastruktuuria. IAB TCF v2.3 -standardit auttavat kääntämään suostumus-signaaleja eri mainosteknologiapartnereiden välillä eri lainkäyttöalueilla. Syvällisemmän katsauksen EU:n puolen eroihin saat tarkistamalla meidän GDPR-vaatimustenmukaisuusoppaan. Yksi nouseva trendi on "Hylkää kaikki" -painike. Vaikka CCPA ei nimenomaisesti vaadi täsmällisesti nimettyä painiketta, se kieltää pimeät kuviot. Vuodesta 2026 alkaen säännökset vaativat, että kieltäytyminen on yhtä helppoa kuin suostuminen. Jos bannerisi sisältää näkyvän "Hyväksy kaikki" -painikkeen, sinun on tarjottava yhtä selkeä ja helposti saavutettava tapa käyttäjille kieltäytyä tai kieltäytyä välttääksesi täytäntöönpanotoimia.
Kuinka toteuttaa CCPA-yhteensopiva evästebanneri
Toteutus on tekninen sitoumus, ei käyttöliittymän jälkikäteinen ajatus. Tämä CCPA-evästeiden suostumusopas siirtyy oikeudellisesta teoriasta käytännön toteutukseen. Tarvitset toistettavan työnkulun ylläpitääksesi vaatimustenmukaisuutta, kun sivustosi kehittyy. "Aseta ja unohda" -lähestymistapa on vastuukysymys vuonna 2026. Todellinen vaatimustenmukaisuus vaatii syvää integraatiota käyttäjäliittymäsi ja tietojenkäsittelyn taustajärjestelmän välillä. Kyse on siitä, että jokaisen tunnisteen on kunnioitettava käyttäjän valintaa reaaliajassa. Systemaattisen tiekartan seuraaminen estää teknisen velan, joka johtaa pimeiden kuvioiden rikkomuksiin.
Evästeauditointi ja luokittelu
Et voi hallita sitä, mitä et näe. Aloita täydellä auditoinnilla digitaalisesta omaisuudestasi. Luokittele jokainen eväste yhteen kolmesta kategoriasta: Välttämätön, Analytiikka tai Mainonta. Välttämättömät evästeet pitävät sivuston toimivana. Analytiikkaevästeet mittaavat suorituskykyä. Mainontaevaasteet ovat CCPA:n pääpaino, koska ne usein muodostavat "jakamista" kontekstien välisessä käyttäytymismainonnassa. Sinun on tunnistettava jokainen kolmannen osapuolen tunniste, joka lähettää tietoja ulkoiseen verkkoon. Käytä automatisoituja skannereita ylläpitääksesi tarkkaa, elävää luetteloa näistä seurantatyökaluista. Manuaaliset luettelot epäonnistuvat heti, kun kehittäjä lisää uuden markkinointipikselin.
Auditoinnin jälkeen määritä "Ilmoitus keräyksestä" ja mieltymyskeskus. Tämän ilmoituksen on oltava erityinen löytämillesi kategorioille auditoinnin aikana. Se ei ole yleinen malli. Se on heijastus todellisista tietokäytännöistäsi. Mieltymyskeskuksesi on sitten kartoitettava nämä kategoriat tunnisteiden hallintaasi. Kun käyttäjä kieltäytyy, taustasi on heti lopetettava vastaavat tunnisteet. Tämä logiikka on myös sovellettava Global Privacy Control (GPC) -signaaleihin. Järjestelmäsi tulisi käsitellä GPC-signaalia pakollisena kieltäytymisenä ilman, että käyttäjän tarvitsee klikata yhtäkään painiketta bannerissasi.
Google Consent Mode v2:n integrointi
Google Consent Mode (GCM) v2 on standardi yksityisyys-signaalien välittämiseen Googlen ekosysteemissä. Se käsittelee erityisiä parametreja, kuten ad_user_data ja ad_personalization Kalifornian asukkaille. Tämä integraatio mahdollistaa sinulle kunnioittaa kieltäytymisiä samalla kun käytät mallinnettuja tietoja menetettyjen oivallusten palauttamiseen. Se on tapa ylläpitää mainostuloja rikkomatta käyttäjien luottamusta. Välittämällä nämä signaalit oikein varmistat, että Googlen tunnisteet aktivoituvat vain silloin, kun laki sallii. Tarkista oppaamme Google Consent Mode v2:n toteuttamisesta nähdäksesi, kuinka tämä sopii stackiisi.
Viimeinen vaihe on dokumentointi. Ylläpidä aikaleimattu loki suostumuslogiikastasi ja auditointituloksistasi. Jos Kalifornian yksityisyydensuojan suojeluviranomainen pyytää todisteita vaatimustenmukaisuudesta, tarvitset auditointipolun, joka näyttää, milloin ja kuinka kunnioitit käyttäjäoikeuksia. Dokumentointi on puolustuksesi. Aloita rakentamalla läpinäkyvä ja vaatimustenmukainen suostumus-infrastruktuuri, tutustu meidän hallittuihin pilvi- ja itseisännöityihin suunnitelmiimme tänään.
Vaateiden skaalaaminen Conzentin hallitussa pilvessä
Vaateiden tulisi skaalautua liiketoimintasi mukana, ei sitä vastaan. Monet palveluntarjoajat tarjoavat "mustan laatikon" ratkaisuja, jotka piilottavat sisäisen logiikan; me uskomme läpinäkyvyyteen. Tämä CCPA-evästeiden suostumusopas on yksityiskohtaisesti käsitellyt vaatimusten "mitä" ja "kuinka", mutta kasvaville organisaatioille "missä" on yhtä kriittistä. Hallitut pilviratkaisut vähentävät DevOps-tiimien raskasta työtä käsittelemällä suostumussignaalin monimutkaista taustalogiaa automaattisesti. Sinun ei tarvitse rakentaa mukautettua moottoria jokaiselle uudelle sääntelylle. Tarvitset alustan, joka kehittyy yhtä nopeasti kuin laki. Korkean tason vaatimustenmukaisuuden ei pitäisi olla premium-luksusta vain harvoille; sen pitäisi olla saavutettavissa oleva standardi kaikille, kasvavista teknologiayrityksistä paikalliseen Concolon Panamanian Street Food -ravintolaan.
Valinta hallittujen palveluiden ja itseisännöinnin välillä on strateginen päätös infrastruktuurillesi. Hallittu pilvialustamme tarjoaa automaattisia päivityksiä ja IAB-sertifioinnin ilman ylläpitoa. Se on suunniteltu nopeutta ja luotettavuutta varten. Organisaatioille, jotka vaativat ehdotonta hallintaa tietojensa ja infrastruktuurinsa yli, tarjoamme lähdekoodin saatavilla olevan Open Consent Infrastructure (OCI). Toisin kuin perinteiset toimittajat, jotka vangitsevat sinut omaan ekosysteemiinsä, annamme sinulle avaimet moottoriin. Voit tutkia itseisännöityjä OCI-vaihtoehtojamme nähdäksesi, kuinka oman suostumusdatasi isännöinti voi parantaa turvallisuuttasi. Kyse on läpinäkyvyydestä, ei vain palvelutasosopimuksesta.
Optimointi tulojen ja luottamuksen puolesta
Yksityisyyden ei pitäisi tappaa konversioprosenttejasi. Vuonna 2026 haasteena on ylläpitää oikeudellisia standardeja ilman, että laukaise pimeiden kuvioiden rikkomuksia, jotka herättävät sääntelyhuomiota. Voit käyttää suostumus A/B-testauksia hienosäätääksesi bannerin suunnittelua laillisesti. Tämä antaa sinulle mahdollisuuden löytää tasapaino käyttäjän selkeyden ja korkeiden opt-in -prosenttien välillä. Tietoon perustuvat päätökset ovat parempia kuin arvaukset. Hyödyntämällä Tulojen vaikutusanalytiikkaa voit nähdä tarkalleen, kuinka yksityisyysvalinnat vaikuttavat tulokseesi. Tämä työkalu auttaa sinua perustelemaan yksityisyysmenot sidosryhmille näyttämällä suoran korrelaation käyttäjäluottamuksen ja pitkän aikavälin arvon välillä.
Vaateet eivät ole este; ne ovat kilpailuetu. Kun kunnioitat käyttäjätietoja, rakennat brändin, johon ihmiset luottavat. Tämä CCPA-evästeiden suostumusopas tarjoaa tiekartan, mutta infrastruktuurisi tarjoaa ajoneuvon. Valitsetpa hallitun pilven tai itseisännöidyn OCI:n, valitset digitaalisten oikeuksien standardin, joka erottaa sinut kilpailusta. Tavoitteemme on selkeyttää näitä vaatimuksia ja saada ne toimimaan tuloksesi hyväksi.
Tulevaisuuden kestävä yksityisyysinfrastruktuuri
Vaatimustenmukaisuus vuonna 2026 ei ole vain sakkojen välttämistä; se on digitaalisten oikeuksien standardin asettamista. Tämä CCPA-evästeiden suostumusopas on osoittanut, että tekninen tarkkuus on ainoa tapa tasapainottaa oikeudellinen turvallisuus ja sivuston suorituskyky. Sinulla on nyt tiekartta kieltäytymispyyntöjen käsittelemiseen, GPC-signaalien automatisointiin ja kuilun ylittämiseen Kalifornian ja globaalien standardien välillä. On aika siirtyä pimeiden kuvioiden ja fragmentoitujen järjestelmien hämmennyksen yli. Toteuttamalla periaatteellista lähestymistapaa muutat pakolliset vaatimukset kilpailueduksi, joka perustuu käyttäjäluottamukseen.
Uskomme, että korkean tason vaatimustenmukaisuuden tulisi olla saavutettavissa jokaiselle yritykselle. Alustamme on IAB TCF v2.4 -sertifioitu (CMP ID 446) ja Google Consent Mode v2 -valmis, varmistaen, että mainostulosi pysyvät suojattuina samalla kun kunnioitat käyttäjien valintoja. Lähdekoodin saatavilla olevan läpinäkyvyyden ansiosta et ole koskaan lukittu mustaan laatikkoon. Voit aloittaa 14 päivän ilmaisen kokeilujakson hallitussa pilvialustassa tänään. Eettisen digitaalisen läsnäolon rakentaminen ei tarvitse olla taakka. Se on välttämätön askel kohti avoimempaa ja vastuullisempaa verkkosivustoa. Rakennetaan se yhdessä.
Usein Kysytyt Kysymykset
Tarvitsenko evästebannerin CCPA:ta varten, jos en myy tietoja?
Kyllä, tarvitset todennäköisesti silti bannerin. Laki on laajentunut sisältämään "jakamisen" kontekstien välisessä käyttäytymismainonnassa. Jos käytät yleisiä mainospikseleitä tai analytiikkaa, jotka jakavat tietoja kolmansille osapuolille, "jaat" lain mukaan. Banneri tarjoaa pakollisen Ilmoituksen keräyksestä ja antaa käyttäjille selkeän mekanismin kieltäytyä tästä tietojen jakamisesta heti.
Mikä on "Älä myy tai jaa henkilökohtaisia tietojani" -linkki?
Tämä on pakollinen, näkyvä linkki, joka mahdollistaa Kalifornian asukkaille oikeuden estää tietojensa kaupallistaminen. Se sijaitsee yleensä verkkosivuston alatunnisteessa. Tämän linkin klikkaamisen on laukaistava mieltymyskeskus, jossa käyttäjä voi kieltäytyä tietojen myynnistä ja jakamisesta ilman monimutkaisten valikoiden tai pitkien tietosuojakäytäntöjen läpikäymistä.
Onko "Hylkää kaikki" -painike pakollinen CCPA:n mukaan?
Laki ei nimenomaisesti vaadi painiketta, jossa on tuo tarkka etiketti, mutta se kieltää pimeät kuviot. Vuodesta 2026 alkaen säännökset vaativat, että kieltäytyminen on yhtä helppoa kuin suostuminen. Jos bannerisi sisältää näkyvän "Hyväksy kaikki" -painikkeen, sinun on tarjottava yhtä selkeä ja helposti saavutettava tapa käyttäjille kieltäytyä tai kieltäytyä välttääksesi täytäntöönpanotoimia.
Kuinka CCPA vaikuttaa Google Analytics 4:ään (GA4)?
GA4 käsittelee ainutlaatuisia tunnisteita ja IP-osoitteita, jotka laki luokittelee henkilökohtaisiksi tiedoiksi. Sinun on ilmoitettava tästä keräyksestä ilmoituksessasi ja kunnioitettava kieltäytymispyyntöjä. Seuraamalla CCPA-evästeiden suostumusopasta autat integroimaan Google Consent Mode v2:n, varmistaen, että GA4 aktivoituu tai rajoittaa tietojenkäsittelyä käyttäjän erityisten yksityisyysvalintojen mukaan reaaliajassa.
Voinko käyttää GDPR-banneriani Kalifornian asukkaille?
Voit, mutta se voi vahingoittaa mainostulojasi. GDPR vaatii "opt-in"-mallin, jossa evästeet pysyvät pois päältä, kunnes käyttäjä sanoo kyllä. CCPA sallii "opt-out"-mallin, jossa voit aktivoida evästeet oletuksena, kunhan tarjoat selkeän poistumistavan. Useimmat yritykset käyttävät geo-targetingia näyttääkseen oikean bannerilogikan vierailijan sijainnin mukaan.
Mitä seuraamuksia on CCPA-evästeiden vaatimusten noudattamatta jättämisestä vuonna 2026?
Kalifornian yksityisyydensuojan suojeluviranomainen voi määrätä sakkoja 2 500 dollaria jokaisesta tahattomasta rikkomuksesta ja 7 500 dollaria jokaisesta tahallisesta rikkomuksesta. Nämä sakot koskevat kuluttajaa kohden, joten kustannukset kasvavat nopeasti suurilla liikennesivustoilla. Kuluttajilla on myös yksityinen oikeus toimia tietovuotojen vuoksi, ja lakisääteiset vahingot vaihtelevat 100 dollarista 750 dollariin kuluttajaa kohti, per tapaus, riippumatta todellisista taloudellisista menetyksistä.
Vaatiiko CCPA evästepolitiikkasivua?
Laki vaatii Ilmoituksen keräyksestä ja erityisiä ilmoituksia tietosuojakäytännössäsi. Vaikka sinun ei tarvitse erillistä "evästepolitiikka" -sivua, sinun on lueteltava evästeiden kautta kerättyjen henkilökohtaisten tietojen kategoriat ja keräyksen tarkoitukset. Sinun on myös tarjottava linkki kieltäytymismekanismiisi näiden ilmoitusten yhteydessä pysyäksesi vaatimusten mukaisena.
Kuinka käsittelen Global Privacy Control (GPC) -signaaleja?
Sinun on kunnioitettava GPC-signaaleja voimassa olevina kieltäytymispyyntöinä. Tämä CCPA-evästeiden suostumusopas suosittelee käyttämään alustaa, joka kuuntelee näitä selainpohjaisia signaaleja automaattisesti. Kun sivustosi havaitsee GPC-signaalin, teknisen stackisi tulisi heti lopettaa kyseisen käyttäjän tietojen myynti tai jakaminen, käsitellen signaalia samalla painoarvolla kuin manuaalista kieltäytymisklikkausta.