
Guida all'implementazione del consenso ai cookie CCPA: 2026
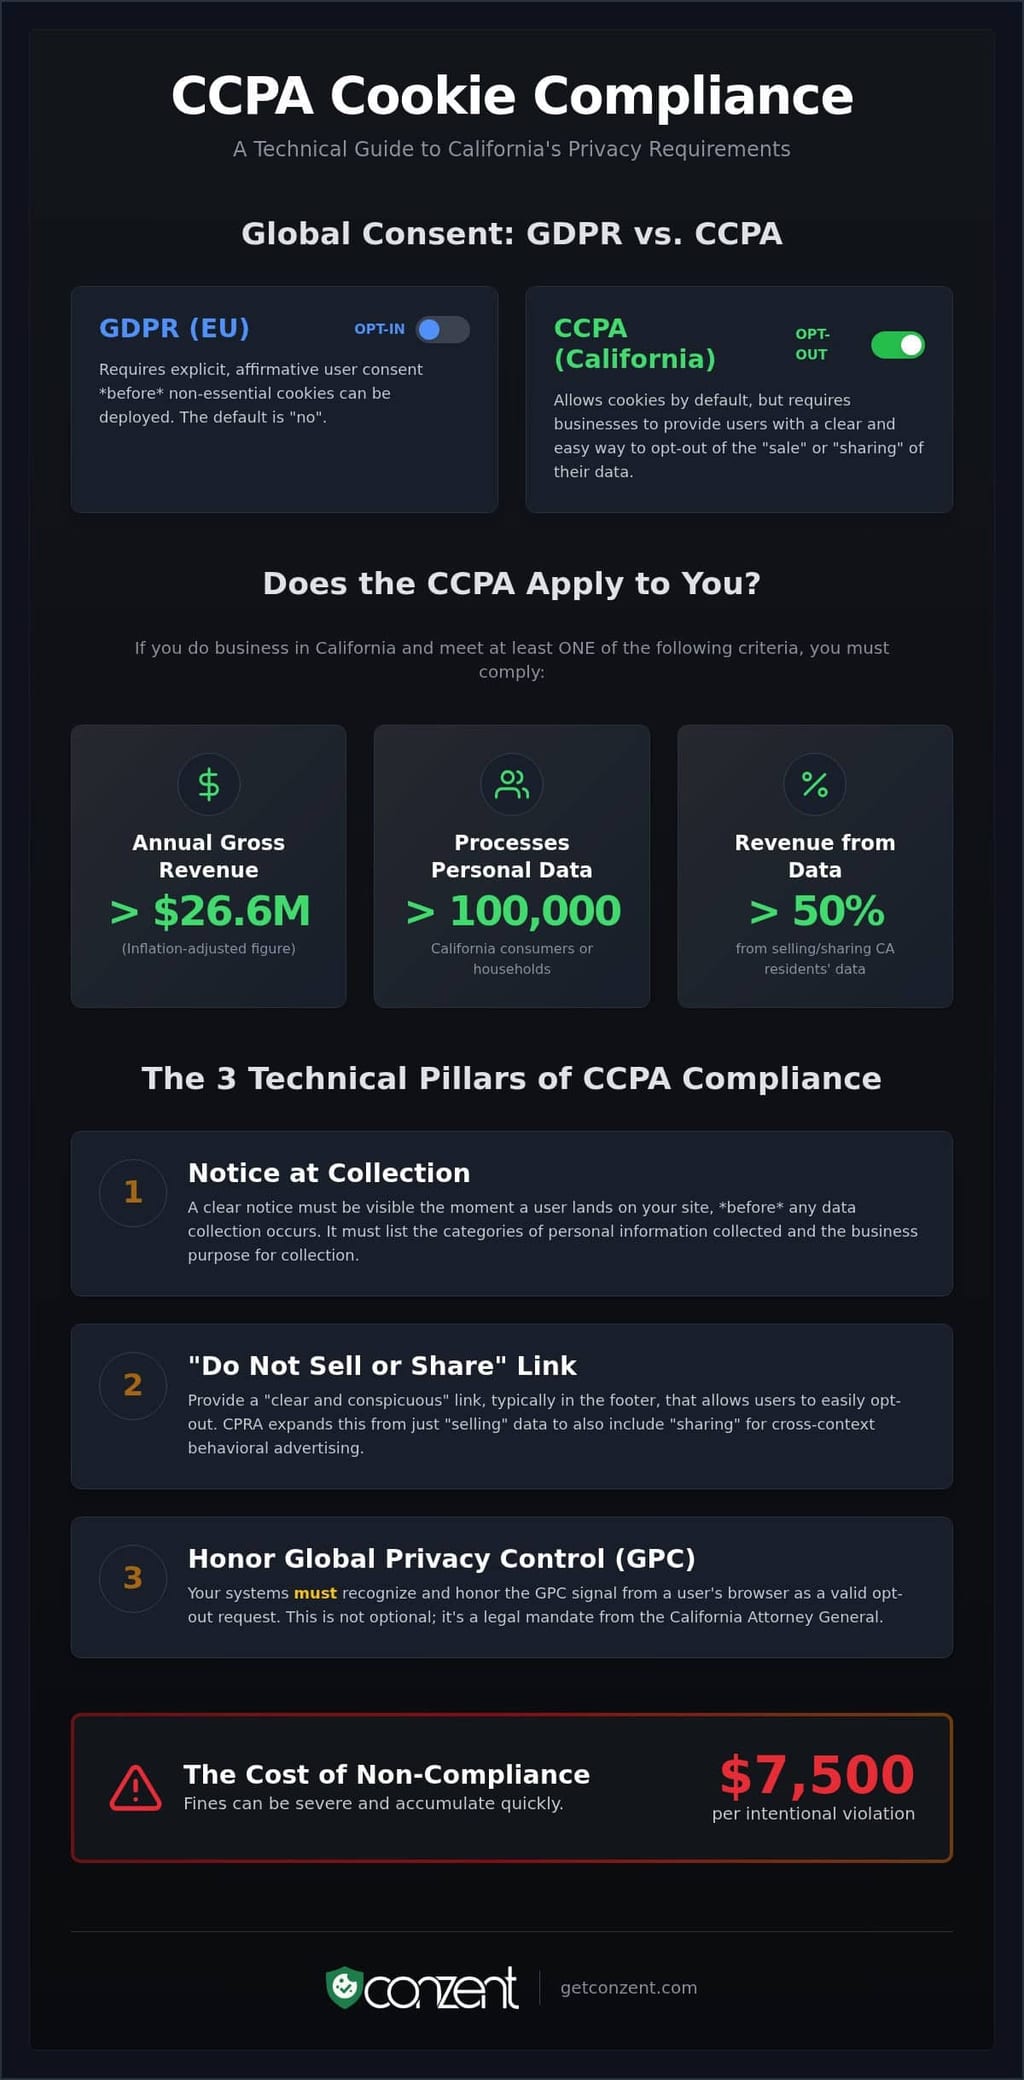
La conformità non è un banner che attacchi a un sito; è la base tecnica della tua fiducia digitale. Questa guida al consenso dei cookie CCPA taglia attraverso il rumore delle priorità di enforcement del 2026 per aiutarti a costruire una stack di privacy resiliente. Probabilmente hai avvertito il conflitto tra le regole di opt-in del GDPR e quelle di opt-out del CCPA. È frustrante bilanciare i mandati legali con la paura che un banner ingombrante possa rallentare la velocità del tuo sito o innescare un'indagine su schemi oscuri. Sappiamo che le sanzioni sono elevate, specialmente con multe che raggiungono i $7,500 per violazione intenzionale.
Non devi scegliere tra sicurezza legale e entrate pubblicitarie. Questa guida fornisce una chiara tabella di marcia per padroneggiare le sfumature tecniche degli ultimi requisiti della California. Ti mostreremo come gestire efficacemente le richieste di "Non Vendere" e automatizzare la tua risposta ai segnali di Controllo della Privacy Globale. Alla fine, avrai una strategia semplificata che gestisce automaticamente il traffico globale e mantiene i tuoi metriche di performance in verde. Superiamo la confusione e costruiamo un sistema che funzioni per i tuoi utenti e per il tuo bilancio.
Punti Chiave
- Padroneggia la distinzione tra la logica di opt-in del GDPR e il regime di opt-out della California per garantire che il tuo sito rimanga funzionale e conforme.
- Segui questa guida al consenso dei cookie CCPA per implementare i link "Avviso di Raccolta" e "Non Vendere" che i regolatori del 2026 danno priorità.
- Implementa il geo-targeting per automatizzare la visibilità del banner in base all'IP dell'utente, proteggendo le entrate pubblicitarie e la velocità del sito per il traffico non californiano.
- Esegui un audit completo dei cookie per identificare attività di condivisione dei dati nascoste che potrebbero portare a violazioni di schemi oscuri e pesanti multe.
- Transita verso un'infrastruttura disponibile per la sorgente per ottenere piena visibilità sulla tua stack di consenso senza la complessità dei fornitori aziendali tradizionali.
Comprendere i Requisiti dei Cookie CCPA e CPRA nel 2026
Il California Consumer Privacy Act (CCPA) stabilisce un quadro basato sulla trasparenza e sul controllo degli utenti. La conformità non è un lusso premium; è una base per l'etica digitale. A differenza del GDPR dell'Unione Europea, che opera su base "opt-in", la California segue un regime di "opt-out". Ciò significa che puoi generalmente implementare i cookie per impostazione predefinita. Tuttavia, devi fornire un chiaro meccanismo per consentire agli utenti di fermare la vendita o la condivisione dei loro dati. Nel 2026, le "Informazioni Personali" (PI) non sono solo un nome o un indirizzo email. Includono identificatori unici come indirizzi IP e ID cookie. Se tracci un utente per servire annunci mirati, stai elaborando PI. Questa guida al consenso dei cookie CCPA semplifica queste sfumature legali in requisiti tecnici che proteggono i tuoi utenti e la tua azienda.
Chi Deve Conformarsi al CCPA nel 2026?
La conformità non è facoltativa per le aziende che raggiungono soglie specifiche. A partire dal 2026, sei coperto se fai affari in California e soddisfi uno di questi criteri. Innanzitutto, il tuo fatturato lordo annuale supera i $26,625,000. Questo importo è adeguato all'inflazione per il periodo attuale. In secondo luogo, acquisti, vendi o condividi le informazioni personali di 100.000 o più consumatori o famiglie californiane. Questo è un salto significativo rispetto al trigger originale di 50.000 record. Infine, se ottieni il 50% o più del tuo fatturato annuale dalla vendita o condivisione dei dati dei residenti californiani, la legge si applica indipendentemente dalle dimensioni totali. Queste regole si applicano all'entità, non solo al sito web. Se soddisfi i criteri, ogni punto di contatto digitale deve essere conforme.
Il Cambiamento Legale: Dal CCPA al CPRA
Il California Privacy Rights Act (CPRA) non ha sostituito il CCPA. Lo ha aggiornato. Il cambiamento più critico è l'inclusione della "condivisione" per la pubblicità comportamentale cross-contesto. In precedenza, le aziende sostenevano che fornire dati alle reti pubblicitarie non fosse una "vendita" perché non c'era scambio di denaro. Il CPRA ha chiuso questa scappatoia. Ha anche creato il California Privacy Protection Agency (CPPA). Questa agenzia è un regolatore attivo, non un osservatore passivo. Nel 2026, il CPRA è lo standard applicabile all'interno del più ampio quadro del CCPA. Richiede che il tuo banner per i cookie sia più di una semplice notifica. Deve essere uno strumento funzionale per i diritti alla privacy. Non basta dire agli utenti che raccogli dati; devi dare loro il potere di fermarlo.
Il Diritto di Opt-Out è il cuore della legge. Dà agli utenti il potere di dire "no" alla monetizzazione della loro impronta digitale. Devi onorare questa scelta immediatamente. Non è un suggerimento. È un mandato. Un'implementazione efficace significa che la tua stack tecnica deve riconoscere queste scelte in tutte le sessioni e dispositivi.
I Pilastri Tecnici della Conformità ai Cookie CCPA
La conformità non è solo un messaggio. È infrastruttura. L'"Avviso di Raccolta" è il tuo primo requisito tecnico. Deve essere visibile nel momento in cui un utente atterra sul tuo sito. Questo avviso deve elencare le categorie di informazioni personali che raccogli e gli scopi specifici per l'uso di tali dati. Non puoi raccogliere dati prima e chiedere il permesso dopo. Questa guida al consenso dei cookie CCPA si concentra sulla logica dietro il banner. Il tuo sistema deve colmare il divario tra l'interfaccia utente e l'elaborazione dei dati nel backend. Se il tuo sito raccoglie dati, il tuo avviso deve essere presente.
Il Requisito "Non Vendere o Condividere"
La legge richiede un link "chiaro e ben visibile". Di solito si trova nel footer del sito. Non dovrebbe essere sepolto in una politica sulla privacy di 20 pagine o nascosto dietro più clic. Quando un utente seleziona questo link, deve attivare immediatamente il tuo centro preferenze. Questo consente agli utenti di opt-out dalla monetizzazione dei dati senza attriti. Le nostre funzionalità del banner per i cookie automatizzano il posizionamento di questo link e la logica di preferenza sottostante. Questo assicura che il tuo sito soddisfi le regolamentazioni ufficiali del CCPA senza codifica manuale per ogni nuova pagina di atterraggio. Il link è la porta d'accesso ai diritti degli utenti.
Integrazione del Controllo della Privacy Globale (GPC)
GPC è un segnale a livello di browser. È una preferenza di privacy "imposta e dimentica". Il Procuratore Generale della California è chiaro. Devi onorare questi segnali come una richiesta di opt-out valida. Una moderna piattaforma di gestione del consenso (CMP) ascolta questo segnale nell'intestazione HTTP o tramite JavaScript. Se rilevato, la CMP deve automaticamente fermare la vendita o la condivisione dei dati. Tratta il segnale con lo stesso peso di un clic manuale sul tuo link "Non Vendere". La maggior parte degli strumenti legacy ignora questo. Questo è un rischio. GPC non è un suggerimento. È un mandato. La conformità tecnica significa che la tua stack riconosce questi segnali in tempo reale, indipendentemente dal fatto che l'utente abbia già interagito con il tuo banner.
Oltre ai dati standard, devi gestire le Informazioni Personali Sensibili (SPI). Questo include geolocalizzazione precisa, razza o dati sulla salute. Gli utenti hanno un "Diritto di Limitare" l'uso di queste SPI. La tua stack tecnica ha bisogno di un interruttore specifico per questo. Non basta avere un interruttore "tutto o niente". Il controllo granulare è lo standard. Se vuoi vedere come questi requisiti tecnici si scalano attraverso la tua infrastruttura, controlla le nostre opzioni di piano flessibili. Una privacy efficace riguarda la precisione, non solo tratti generali. Il tuo backend deve riflettere le scelte fatte all'estremità.
GDPR vs. CCPA: Mappare una Strategia di Consenso Globale
Gestire un pubblico globale richiede più di un singolo banner. Richiede una risposta dinamica alle leggi locali. Questa guida al consenso dei cookie CCPA ti aiuta a navigare il divario tecnico tra gli standard di privacy europei e americani. La logica è fondamentalmente diversa; uno è un guardiano, l'altro è un kill-switch. Non devi sacrificare le prestazioni per la conformità. Devi solo un sistema che riconosca dove vivono i tuoi utenti e come le loro leggi definiscono i diritti sui dati. Si tratta di costruire una stack che rispetti l'utente senza compromettere il modello di business.
Framework di Opt-In vs. Opt-Out
La logica è fondamentalmente diversa. Sotto il GDPR, operi un sistema di opt-in. Non attivi cookie non essenziali fino a quando l'utente non dà esplicito consenso. Se tracci prima, hai già fallito. Al contrario, il CCPA è un regime di opt-out. Puoi tracciare gli utenti immediatamente, a condizione di offrire un modo chiaro per fermarti. È un modello "traccia-finché-non-negato". Molti team utilizzano il geo-targeting per gestire questo. Rilevando l'indirizzo IP di un utente, il tuo sistema può servire un banner di opt-in ai visitatori a Berlino e un link di opt-out a quelli a Los Angeles. Questo approccio ibrido preserva le entrate pubblicitarie negli Stati Uniti mantenendo una rigorosa conformità nell'UE. Si tratta di efficienza, non solo di sicurezza legale.
Gestire la Condivisione dei Dati per la Pubblicità
La definizione di "Vendita" è dove la maggior parte delle aziende inciampa. Il GDPR si concentra sulla base legale per l'elaborazione di qualsiasi dato. Il CCPA mira alla monetizzazione di tali dati. L'espansione a "Condivisione" sotto il CPRA significa che anche se non ci sono scambi di denaro, fornire ID utente alle reti pubblicitarie conta. Questo è il principale rischio di enforcement per le aziende statunitensi nel 2026. Per gestire questo, dovresti consultare le ultime regolamentazioni della California Privacy Protection Agency. Queste regole dettano come devi gestire la pubblicità comportamentale cross-contesto. Sono la base per come interagisci con i tracker di terze parti.
Colmare questi standard richiede un'infrastruttura robusta. Standard come IAB TCF v2.3 aiutano a tradurre i segnali di consenso tra diversi partner pubblicitari attraverso le giurisdizioni. Per un'analisi più approfondita su come il lato UE differisce, rivedi la nostra guida alla conformità GDPR. Una tendenza emergente è il pulsante "Rifiuta Tutto". Anche se non è esplicitamente richiesto dal CCPA nello stesso modo del GDPR, sta diventando uno standard transfrontaliero. I regolatori vedono sempre più l'assenza di un'opzione "Rifiuta Tutto" come uno schema oscuro. Un approccio principled offre agli utenti un'uscita facile, indipendentemente dalla loro posizione. Costruisce fiducia e semplifica la tua stack tecnica creando un'esperienza utente uniforme.
Come Implementare un Banner per Cookie Conforme al CCPA
L'implementazione è un impegno tecnico, non un pensiero secondario dell'interfaccia utente. Questa guida al consenso dei cookie CCPA passa dalla teoria legale all'esecuzione pratica. Hai bisogno di un flusso di lavoro ripetibile per mantenere la conformità mentre il tuo sito evolve. Un approccio "imposta e dimentica" è una responsabilità nel 2026. La vera conformità richiede un'integrazione profonda tra la tua interfaccia utente e il tuo backend di elaborazione dati. Si tratta di garantire che ogni tag rispetti la scelta dell'utente in tempo reale. Seguire una tabella di marcia metodica previene il debito tecnico che porta a violazioni di schemi oscuri.
Audit e Classificazione dei Cookie
Non puoi gestire ciò che non vedi. Inizia con un audit completo della tua proprietà digitale. Categorizza ogni cookie in uno dei tre gruppi: Essenziali, Analitici o Pubblicitari. I cookie essenziali mantengono il sito funzionale. I cookie analitici misurano le prestazioni. I cookie pubblicitari sono il focus principale per il CCPA perché spesso costituiscono "condivisione" per la pubblicità comportamentale cross-contesto. Devi identificare ogni tag di terze parti che invia dati a una rete esterna. Usa scanner automatici per mantenere un elenco accurato e aggiornato di questi tracker. Le liste manuali falliscono nel momento in cui un sviluppatore aggiunge un nuovo pixel di marketing.
Dopo il tuo audit, configura il tuo "Avviso di Raccolta" e il centro preferenze. Questo avviso deve essere specifico per le categorie che hai scoperto durante il tuo audit. Non è un modello generico. È un riflesso delle tue pratiche di dati effettive. Il tuo centro preferenze deve quindi mappare queste categorie al tuo gestore di tag. Quando un utente opta per l'uscita, il tuo backend deve immediatamente disattivare i tag corrispondenti. Questa logica deve anche applicarsi ai segnali di Controllo della Privacy Globale (GPC). Il tuo sistema dovrebbe trattare un segnale GPC come un opt-out obbligatorio senza richiedere all'utente di cliccare un singolo pulsante sul tuo banner.
Integrazione del Google Consent Mode v2
Il Google Consent Mode (GCM) v2 è lo standard per il passaggio dei segnali di privacy all'ecosistema di Google. Gestisce parametri specifici come ad_user_data e ad_personalization per i residenti californiani. Questa integrazione ti consente di rispettare gli opt-out mentre utilizzi dati modellati per recuperare informazioni perse. È un modo per mantenere le entrate pubblicitarie senza violare la fiducia degli utenti. Passando correttamente questi segnali, garantisci che i tag di Google si attivino solo quando la legge lo consente. Rivedi la nostra guida su implementazione del Google Consent Mode v2 per vedere come questo si inserisce nella tua stack.
Il passo finale è la documentazione. Mantieni un registro temporale della tua logica di consenso e dei risultati dell'audit. Se la California Privacy Protection Agency richiede prova di conformità, hai bisogno di una traccia di audit che mostri quando e come hai onorato i diritti degli utenti. La documentazione è la tua difesa. Per iniziare a costruire un'infrastruttura di consenso trasparente e conforme, esplora i nostri piani gestiti e auto-ospitati oggi.
Scalare la Conformità con Conzent Managed Cloud
La conformità dovrebbe scalare con la tua azienda, non contro di essa. Molti fornitori offrono soluzioni "black box" che nascondono la loro logica interna; noi crediamo nella trasparenza. Questa guida al consenso dei cookie CCPA ha dettagliato il "cosa" e il "come" della conformità, ma per le organizzazioni in crescita, il "dove" è altrettanto critico. Le soluzioni cloud gestite riducono il lavoro pesante per i team DevOps gestendo automaticamente la complessa logica di backend del segnale di consenso. Non è necessario costruire un motore personalizzato per ogni nuova regolazione. Hai bisogno di una piattaforma che evolva tanto rapidamente quanto la legge. La conformità di alto livello non dovrebbe essere un lusso premium riservato a pochi; dovrebbe essere uno standard raggiungibile per tutti, dalle aziende tecnologiche in crescita al locale Ristorante di Cibo di Strada Panamense Concolon.
Scegliere tra servizi gestiti e auto-ospitati è una decisione strategica per la tua infrastruttura. La nostra piattaforma Managed Cloud offre aggiornamenti automatici e certificazione IAB con zero manutenzione. È progettata per velocità e affidabilità. Per le organizzazioni che richiedono il controllo assoluto sui propri dati e infrastruttura, offriamo un'Open Consent Infrastructure (OCI) disponibile per la sorgente. A differenza dei fornitori tradizionali che ti intrappolano in un ecosistema proprietario, ti diamo le chiavi del motore. Puoi esplorare le nostre opzioni OCI auto-ospitate per vedere come ospitare i tuoi dati di consenso può migliorare la tua postura di sicurezza. Si tratta di trasparenza, non solo di un accordo sul livello di servizio.
Ottimizzare per Entrate e Fiducia
La privacy non dovrebbe uccidere i tuoi tassi di conversione. Nel 2026, la sfida è mantenere standard legali senza innescare violazioni di schemi oscuri che attirano l'attenzione dei regolatori. Puoi utilizzare test A/B del consenso per perfezionare legalmente il design del tuo banner. Questo ti consente di trovare l'equilibrio tra chiarezza per l'utente e alti tassi di opt-in. Le decisioni basate sui dati sono migliori delle congetture. Sfruttando Revenue Impact Analytics, puoi vedere esattamente come le scelte di privacy influenzano il tuo bilancio. Questo strumento ti aiuta a giustificare le tue spese per la privacy agli stakeholder mostrando la correlazione diretta tra fiducia degli utenti e valore a lungo termine.
La conformità non è un ostacolo; è un vantaggio competitivo. Quando tratti i dati degli utenti con rispetto, costruisci un marchio di cui le persone si fidano. Questa guida al consenso dei cookie CCPA fornisce la tabella di marcia, ma la tua infrastruttura fornisce il veicolo. Che tu scelga il nostro cloud gestito o il nostro OCI auto-ospitato, stai scegliendo uno standard di diritti digitali che ti distingue dalla concorrenza. Il nostro obiettivo è demistificare questi requisiti e farli funzionare per il tuo bilancio.
Futuro-Protetto la Tua Infrastruttura di Privacy
La conformità nel 2026 non riguarda solo l'evitare multe; riguarda l'impostare uno standard per i diritti digitali. Questa guida al consenso dei cookie CCPA ha dimostrato che la precisione tecnica è l'unico modo per bilanciare la sicurezza legale con le prestazioni del sito. Ora hai la tabella di marcia per gestire le richieste di opt-out, automatizzare i segnali GPC e colmare il divario tra la California e gli standard globali. È tempo di superare la confusione degli schemi oscuri e dei sistemi frammentati. Implementando un approccio principled, trasformi i requisiti obbligatori in un vantaggio competitivo basato sulla fiducia degli utenti.
Crediamo che la conformità di alto livello debba essere accessibile a ogni azienda. La nostra piattaforma è certificata IAB TCF v2.3 e pronta per Google Consent Mode v2, garantendo che le tue entrate pubblicitarie rimangano protette mentre rispetti le scelte degli utenti. Con la nostra trasparenza disponibile per la sorgente, non sei mai bloccato in una black box. Puoi iniziare la tua piattaforma cloud gestita conforme al CCPA gratuitamente oggi. Costruire una presenza digitale etica non deve essere un onere. È un passo necessario verso un web più aperto e responsabile. Costruiamolo insieme.
Domande Frequenti
Ho bisogno di un banner per i cookie per il CCPA se non vendo dati?
Sì, probabilmente hai ancora bisogno di un banner. La legge si è ampliata per includere la "condivisione" per la pubblicità comportamentale cross-contesto. Se utilizzi pixel pubblicitari comuni o analisi che condividono dati con terze parti, stai "condividendo" ai sensi della legge. Un banner fornisce l'Avviso di Raccolta obbligatorio e offre agli utenti un chiaro meccanismo per optare per l'uscita immediatamente.
Cos'è il link "Non Vendere o Condividere le Mie Informazioni Personali"?
Questo è un link obbligatorio e ben visibile che consente ai residenti californiani di esercitare il loro diritto di fermare la monetizzazione dei loro dati. Di solito si trova nel footer del sito web. Cliccando su questo link deve attivare un centro preferenze dove l'utente può optare per l'uscita dalla vendita e condivisione dei dati senza dover navigare attraverso menu complessi o lunghe politiche sulla privacy.
È richiesto un pulsante "Rifiuta Tutto" ai sensi del CCPA?
La legge non richiede esplicitamente un pulsante con quell'etichetta esatta, ma vieta schemi oscuri. A partire dal 2026, le regolamentazioni richiedono che optare per l'uscita debba essere facile quanto optare per l'entrata. Se il tuo banner presenta un pulsante "Accetta Tutto" prominente, devi fornire un modo altrettanto chiaro e accessibile per gli utenti di rifiutare o optare per l'uscita per evitare azioni di enforcement.
Come influisce il CCPA su Google Analytics 4 (GA4)?
GA4 elabora identificatori unici e indirizzi IP, che la legge classifica come informazioni personali. Devi divulgare questa raccolta nel tuo avviso e onorare le richieste di opt-out. Seguire una guida al consenso dei cookie CCPA ti aiuta a integrare Google Consent Mode v2, garantendo che GA4 si attivi o limiti l'elaborazione dei dati in base alle specifiche preferenze di privacy dell'utente in tempo reale.
Posso usare il mio banner GDPR per i residenti californiani?
Puoi, ma potrebbe danneggiare le tue entrate pubblicitarie. Il GDPR richiede un modello di "opt-in" in cui i cookie rimangono disattivati fino a quando l'utente non dice di sì. Il CCPA consente un modello di "opt-out" in cui puoi attivare i cookie per impostazione predefinita purché tu fornisca un'uscita chiara. La maggior parte delle aziende utilizza il geo-targeting per servire la logica corretta del banner in base alla posizione del visitatore.
Quali sono le sanzioni per la non conformità ai cookie CCPA nel 2026?
La California Privacy Protection Agency può imporre multe di $2,500 per violazione non intenzionale e $7,500 per violazione intenzionale. Queste multe si applicano per consumatore, quindi i costi aumentano rapidamente per i siti ad alto traffico. I consumatori hanno anche un diritto privato di azione per violazioni dei dati, con danni statutari che variano da $100 a $750 per consumatore, per incidente, indipendentemente dalla perdita finanziaria effettiva.
Il CCPA richiede una pagina sulla politica dei cookie?
La legge richiede un Avviso di Raccolta e specifiche divulgazioni all'interno della tua politica sulla privacy. Anche se non hai bisogno di una pagina "politica sui cookie" autonoma, devi elencare le categorie di informazioni personali raccolte tramite i cookie e gli scopi di tale raccolta. Devi anche fornire un link al tuo meccanismo di opt-out all'interno di queste divulgazioni per rimanere conforme.
Come gestisco i segnali di Controllo della Privacy Globale (GPC)?
Devi onorare i segnali GPC come richieste di opt-out valide. Questa guida al consenso dei cookie CCPA raccomanda di utilizzare una piattaforma che ascolti automaticamente questi segnali a livello di browser. Quando il tuo sito rileva un segnale GPC, la tua stack tecnica dovrebbe fermare immediatamente la vendita o la condivisione dei dati di quell'utente, trattando il segnale con lo stesso peso di un clic manuale di opt-out.