
CCPA Cookie-Zustimmung: Implementierungsleitfaden 2026
Compliance ist kein Banner, den Sie auf einer Website anbringen; es ist das technische Fundament Ihres digitalen Vertrauens. Dieser CCPA-Cookie-Zustimmungsleitfaden durchbricht den Lärm der Durchsetzungsprioritäten von 2026, um Ihnen zu helfen, einen widerstandsfähigen Datenschutz-Stack aufzubauen. Sie haben wahrscheinlich die Reibung zwischen den GDPR-Opt-in- und CCPA-Opt-out-Regeln gespürt. Es ist frustrierend, rechtliche Vorgaben mit der Angst in Einklang zu bringen, dass ein sperriger Banner die Ladegeschwindigkeit Ihrer Website beeinträchtigt oder eine Untersuchung zu dunklen Mustern auslöst. Wir wissen, dass die Einsätze hoch sind, insbesondere mit Geldstrafen von bis zu 7.500 $ pro absichtlichem Verstoß.
Sie müssen sich nicht zwischen rechtlicher Sicherheit und Werbeeinnahmen entscheiden. Dieser Leitfaden bietet eine klare Roadmap, um die technischen Nuancen der neuesten Anforderungen Kaliforniens zu meistern. Wir zeigen Ihnen, wie Sie "Do Not Sell"-Anfragen effektiv bearbeiten und Ihre Antwort auf Global Privacy Control-Signale automatisieren. Am Ende haben Sie eine optimierte Strategie, die den globalen Verkehr automatisch verwaltet und Ihre Leistungskennzahlen im grünen Bereich hält. Lassen Sie uns über die Verwirrung hinausgehen und ein System aufbauen, das für Ihre Nutzer und Ihr Geschäft funktioniert.
Wichtige Erkenntnisse
- Meistern Sie den Unterschied zwischen der Opt-in-Logik der GDPR und dem Opt-out-Regime Kaliforniens, um sicherzustellen, dass Ihre Website funktional und konform bleibt.
- Befolgen Sie diesen CCPA-Cookie-Zustimmungsleitfaden, um die "Notice at Collection" und die "Do Not Sell"-Links zu implementieren, die von den Regulierungsbehörden 2026 priorisiert werden.
- Setzen Sie Geo-Targeting ein, um die Sichtbarkeit des Banners basierend auf der IP-Adresse des Nutzers zu automatisieren und so die Werbeeinnahmen und die Ladegeschwindigkeit für nicht-kalifornischen Verkehr zu schützen.
- Führen Sie ein gründliches Cookie-Audit durch, um versteckte Datenfreigabeaktivitäten zu identifizieren, die zu Verstößen gegen dunkle Muster und hohen Geldstrafen führen könnten.
- Wechseln Sie zu einer quelloffenen Infrastruktur, um vollständige Transparenz über Ihren Zustimmungs-Stack zu erhalten, ohne die Komplexität traditioneller Unternehmensanbieter.
Verständnis der CCPA- und CPRA-Cookie-Anforderungen im Jahr 2026
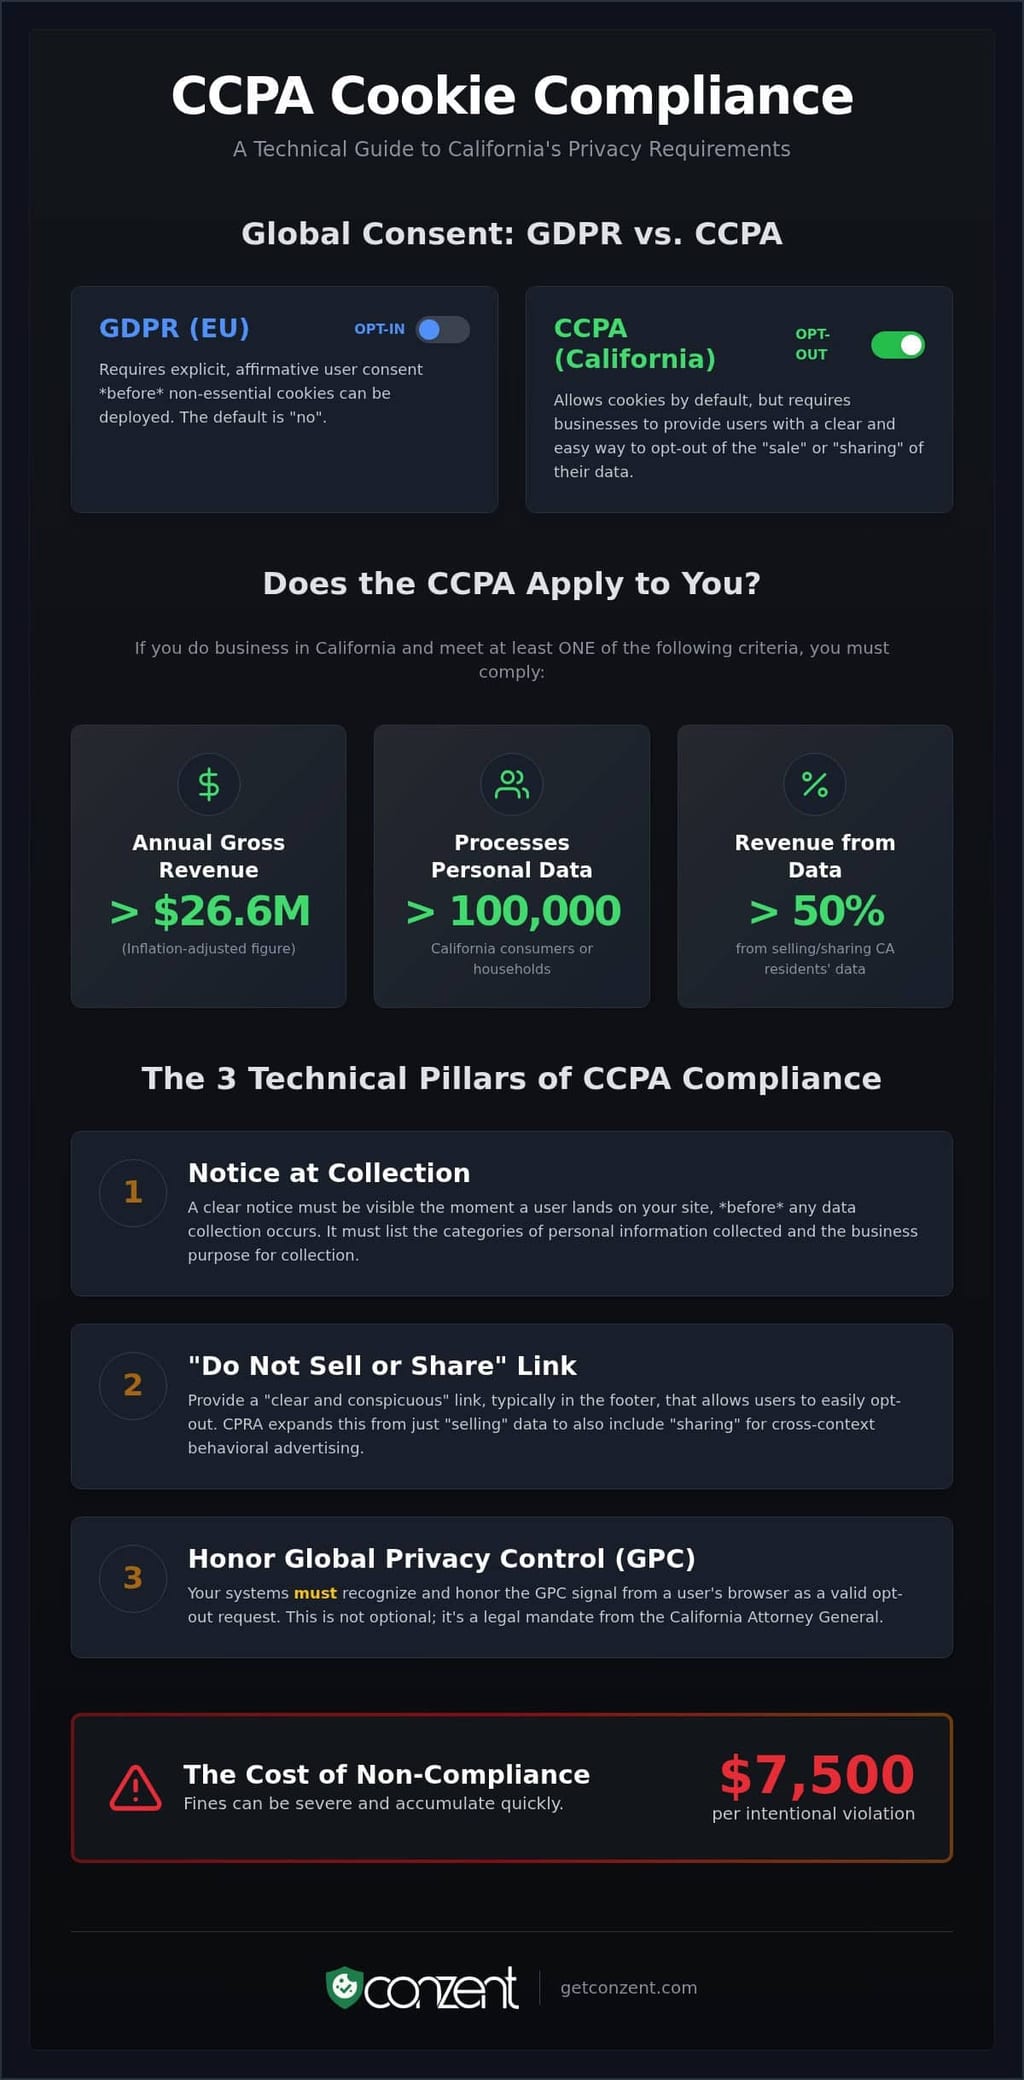
Das California Consumer Privacy Act (CCPA) schafft einen Rahmen, der auf Transparenz und Benutzerkontrolle basiert. Compliance ist kein Premiumluxus; es ist eine Grundlage für digitale Ethik. Im Gegensatz zur GDPR der Europäischen Union, die auf einem "Opt-in"-Prinzip basiert, folgt Kalifornien einem "Opt-out"-Regime. Das bedeutet, dass Sie Cookies im Allgemeinen standardmäßig einsetzen können. Sie müssen jedoch einen klaren Mechanismus bereitstellen, damit Benutzer den Verkauf oder die Weitergabe ihrer Daten stoppen können. Im Jahr 2026 umfasst "Persönliche Informationen" (PI) nicht nur einen Namen oder eine E-Mail-Adresse. Es umfasst eindeutige Identifikatoren wie IP-Adressen und Cookie-IDs. Wenn Sie einen Benutzer verfolgen, um gezielte Werbung zu schalten, verarbeiten Sie PI. Dieser CCPA-Cookie-Zustimmungsleitfaden vereinfacht diese rechtlichen Nuancen in technische Anforderungen, die Ihre Benutzer und Ihr Unternehmen schützen.
Wer muss 2026 mit CCPA konform sein?
Compliance ist für Unternehmen, die bestimmte Schwellenwerte erreichen, nicht optional. Ab 2026 sind Sie betroffen, wenn Sie in Kalifornien Geschäfte tätigen und eines dieser Kriterien erfüllen. Erstens, Ihr jährlicher Bruttoumsatz übersteigt 26.625.000 $. Diese Zahl wird inflationsbereinigt für den aktuellen Zeitraum. Zweitens, Sie kaufen, verkaufen oder teilen die persönlichen Informationen von 100.000 oder mehr kalifornischen Verbrauchern oder Haushalten. Dies ist ein erheblicher Anstieg von den ursprünglichen 50.000 Datensätzen. Schließlich, wenn Sie 50 % oder mehr Ihres jährlichen Umsatzes aus dem Verkauf oder der Weitergabe von Daten kalifornischer Einwohner ableiten, gilt das Gesetz unabhängig von Ihrer Gesamtgröße. Diese Regeln gelten für die Einheit, nicht nur für die Website. Wenn Sie die Kriterien erfüllen, muss jeder digitale Berührungspunkt konform sein.
Der rechtliche Wandel: Von CCPA zu CPRA
Das California Privacy Rights Act (CPRA) hat das CCPA nicht ersetzt. Es hat es verbessert. Die wichtigste Änderung ist die Einbeziehung von "Sharing" für kontextübergreifende Verhaltenswerbung. Zuvor argumentierten Unternehmen, dass die Weitergabe von Daten an Werbenetzwerke kein "Verkauf" sei, da kein Geld den Besitzer wechselte. Die CPRA hat diese Lücke geschlossen. Sie hat auch die California Privacy Protection Agency (CPPA) geschaffen. Diese Agentur ist ein aktiver Regulierer, kein passiver Beobachter. Im Jahr 2026 ist die CPRA der durchsetzbare Standard innerhalb des breiteren CCPA-Rahmens. Sie verlangt, dass Ihr Cookie-Banner mehr als nur eine Benachrichtigung ist. Es muss ein funktionales Werkzeug für Datenschutzrechte sein. Es reicht nicht aus, den Benutzern zu sagen, dass Sie Daten sammeln; Sie müssen ihnen die Möglichkeit geben, dies zu stoppen.
Das Recht auf Opt-out ist der Kern des Gesetzes. Es gibt den Benutzern die Macht, "nein" zur Monetarisierung ihres digitalen Fußabdrucks zu sagen. Sie müssen diese Wahl sofort respektieren. Es ist keine Empfehlung. Es ist ein Mandat. Eine effektive Implementierung bedeutet, dass Ihr technischer Stack diese Entscheidungen über alle Sitzungen und Geräte hinweg erkennen muss.
Die technischen Säulen der CCPA-Cookie-Compliance
Compliance ist nicht nur eine Botschaft. Es ist Infrastruktur. Die "Notice at Collection" ist Ihre erste technische Anforderung. Sie muss sichtbar sein, sobald ein Benutzer auf Ihrer Website landet. Diese Benachrichtigung muss die Kategorien persönlicher Informationen auflisten, die Sie sammeln, und die spezifischen Zwecke für die Verwendung dieser Daten. Sie können keine Daten zuerst sammeln und später um Erlaubnis bitten. Dieser CCPA-Cookie-Zustimmungsleitfaden konzentriert sich auf die Logik hinter dem Banner. Ihr System muss die Lücke zwischen der Benutzeroberfläche eines Benutzers und Ihrer Backend-Datenverarbeitung überbrücken. Wenn Ihre Website Daten sammelt, muss Ihre Benachrichtigung vorhanden sein.
Die Anforderung "Do Not Sell or Share"
Das Gesetz verlangt einen "klaren und auffälligen" Link. Er befindet sich normalerweise im Fußbereich der Website. Er sollte nicht in einer 20-seitigen Datenschutzrichtlinie vergraben oder hinter mehreren Klicks versteckt sein. Wenn ein Benutzer diesen Link auswählt, muss er sofort Ihr Präferenzzentrum auslösen. Dies ermöglicht es Benutzern, ohne Reibung aus der Datenmonetarisierung auszusteigen. Unsere Cookie-Banner-Funktionen automatisieren diese Linkplatzierung und die zugrunde liegende Präferenzlogik. Dies stellt sicher, dass Ihre Website die offiziellen CCPA-Vorschriften erfüllt, ohne manuelles Codieren für jede neue Landingpage. Der Link ist das Tor zu den Rechten der Benutzer.
Integration von Global Privacy Control (GPC)
GPC ist ein Signal auf Browser-Ebene. Es ist eine "einrichten und vergessen"-Datenschutzpräferenz. Der Attorney General von Kalifornien ist klar. Sie müssen diese Signale als gültige Opt-out-Anfrage respektieren. Eine moderne Plattform zur Verwaltung von Zustimmungen (CMP) hört auf dieses Signal im HTTP-Header oder über JavaScript. Wenn es erkannt wird, muss die CMP automatisch den Verkauf oder die Weitergabe von Daten stoppen. Sie behandelt das Signal mit dem gleichen Gewicht wie einen manuellen Klick auf Ihren "Do Not Sell"-Link. Die meisten Legacy-Tools ignorieren dies. Das ist ein Risiko. GPC ist keine Empfehlung. Es ist ein Mandat. Technische Compliance bedeutet, dass Ihr Stack diese Signale in Echtzeit erkennt, unabhängig davon, ob der Benutzer bisher mit Ihrem Banner interagiert hat.
Über die Standarddaten hinaus müssen Sie auch mit sensiblen persönlichen Informationen (SPI) umgehen. Dazu gehören präzise Geolokalisierung, Rasse oder Gesundheitsdaten. Benutzer haben das "Recht auf Einschränkung" der Verwendung dieser SPI. Ihr technischer Stack benötigt einen spezifischen Schalter dafür. Es reicht nicht aus, einen "Alles oder Nichts"-Schalter zu haben. Granulare Kontrolle ist der Standard. Wenn Sie sehen möchten, wie sich diese technischen Anforderungen über Ihre Infrastruktur skalieren, überprüfen Sie unsere flexiblen Planoptionen. Effektiver Datenschutz bedeutet Präzision, nicht nur grobe Striche. Ihr Backend muss die an der Kante getroffenen Entscheidungen widerspiegeln.
GDPR vs. CCPA: Mapping einer globalen Zustimmungsstrategie
Die Verwaltung eines globalen Publikums erfordert mehr als ein einzelnes Banner. Es erfordert eine dynamische Reaktion auf lokale Gesetze. Dieser CCPA-Cookie-Zustimmungsleitfaden hilft Ihnen, die technische Kluft zwischen europäischen und amerikanischen Datenschutzstandards zu überbrücken. Die Logik ist grundlegend unterschiedlich; die eine ist ein Torwächter, die andere ein Kill-Switch. Sie müssen die Leistung nicht für die Compliance opfern. Sie benötigen lediglich ein System, das erkennt, wo Ihre Benutzer leben und wie ihre Gesetze die Datenrechte definieren. Es geht darum, einen Stack aufzubauen, der den Benutzer respektiert, ohne das Geschäftsmodell zu brechen.
Opt-In vs. Opt-Out-Frameworks
Die Logik ist grundlegend unterschiedlich. Unter der GDPR betreiben Sie ein Opt-in-System. Sie setzen keine nicht wesentlichen Cookies ein, bis der Benutzer ausdrücklich zustimmt. Wenn Sie zuerst verfolgen, haben Sie bereits versagt. Im Gegensatz dazu ist die CCPA ein Opt-out-Regime. Sie können Benutzer sofort verfolgen, vorausgesetzt, Sie bieten einen klaren Weg, um zu stoppen. Es ist ein "track-until-denied"-Modell. Viele Teams verwenden Geo-Targeting, um dies zu handhaben. Indem Sie die IP-Adresse eines Benutzers erkennen, kann Ihr System ein Opt-in-Banner für Besucher in Berlin und einen Opt-out-Link für diejenigen in Los Angeles bereitstellen. Dieser hybride Ansatz sichert die Werbeeinnahmen in den USA und gewährleistet gleichzeitig strikte Compliance in der EU. Es geht um Effizienz, nicht nur um rechtliche Sicherheit.
Datenfreigabe für Werbung verwalten
Die Definition von "Verkauf" ist der Punkt, an dem die meisten Unternehmen stolpern. Die GDPR konzentriert sich auf die rechtliche Grundlage für die Verarbeitung von Daten. Die CCPA zielt auf die Monetarisierung dieser Daten ab. Die Erweiterung auf "Sharing" unter der CPRA bedeutet, dass selbst wenn kein Geld den Besitzer wechselt, die Bereitstellung von Benutzer-IDs an Werbenetzwerke zählt. Dies ist das primäre Durchsetzungsrisiko für US-Unternehmen im Jahr 2026. Um dies zu verwalten, sollten Sie die neuesten Vorschriften der California Privacy Protection Agency konsultieren. Diese Regeln diktieren, wie Sie mit kontextübergreifender Verhaltenswerbung umgehen müssen. Sie sind die Grundlage dafür, wie Sie mit Drittanbieter-Trackern interagieren.
Die Überbrückung dieser Standards erfordert eine robuste Infrastruktur. Standards wie IAB TCF v2.3 helfen, Zustimmungssignale zwischen verschiedenen Ad-Tech-Partnern über Jurisdiktionen hinweg zu übersetzen. Für einen tieferen Einblick, wie sich die EU-Seite unterscheidet, überprüfen Sie unseren GDPR-Compliance-Leitfaden. Ein aufkommender Trend ist der "Reject All"-Button. Obwohl er nicht ausdrücklich von der CCPA in der gleichen Weise wie die GDPR gefordert wird, wird er zunehmend zu einem grenzüberschreitenden Standard. Regulierungsbehörden betrachten das Fehlen einer "Reject All"-Option zunehmend als dunkles Muster. Ein prinzipieller Ansatz gibt Benutzern einen einfachen Ausstieg, unabhängig von ihrem Standort. Es schafft Vertrauen und vereinfacht Ihren technischen Stack, indem es eine einheitliche Benutzererfahrung schafft.
So implementieren Sie ein CCPA-konformes Cookie-Banner
Die Implementierung ist ein technisches Engagement, kein UI-Nachgedanke. Dieser CCPA-Cookie-Zustimmungsleitfaden bewegt sich von der rechtlichen Theorie zur praktischen Ausführung. Sie benötigen einen wiederholbaren Workflow, um die Compliance aufrechtzuerhalten, während sich Ihre Website weiterentwickelt. Ein "einrichten und vergessen"-Ansatz ist 2026 ein Risiko. Echte Compliance erfordert eine tiefe Integration zwischen Ihrer Benutzeroberfläche und Ihrem Backend zur Datenverarbeitung. Es geht darum, sicherzustellen, dass jedes Tag die Wahl des Benutzers in Echtzeit respektiert. Ein methodischer Fahrplan verhindert die technische Verschuldung, die zu Verstößen gegen dunkle Muster führt.
Cookie-Audit und -Klassifizierung
Sie können nicht verwalten, was Sie nicht sehen. Beginnen Sie mit einem vollständigen Audit Ihres digitalen Eigentums. Kategorisieren Sie jedes Cookie in eine von drei Gruppen: Essentiell, Analyse oder Werbung. Essentielle Cookies halten die Website funktionsfähig. Analyse-Cookies messen die Leistung. Werbe-Cookies sind der Hauptfokus für die CCPA, da sie oft "Sharing" für kontextübergreifende Verhaltenswerbung darstellen. Sie müssen jedes Drittanbieter-Tag identifizieren, das Daten an ein externes Netzwerk sendet. Verwenden Sie automatisierte Scanner, um eine genaue, lebende Liste dieser Tracker zu führen. Manuelle Listen versagen in dem Moment, in dem ein Entwickler ein neues Marketing-Pixel hinzufügt.
Nach Ihrem Audit konfigurieren Sie Ihre "Notice at Collection" und Ihr Präferenzzentrum. Diese Benachrichtigung muss spezifisch für die Kategorien sein, die Sie während Ihres Audits entdeckt haben. Es ist keine generische Vorlage. Es ist ein Spiegelbild Ihrer tatsächlichen Datenpraktiken. Ihr Präferenzzentrum muss dann diese Kategorien mit Ihrem Tag-Manager verknüpfen. Wenn ein Benutzer sich abmeldet, muss Ihr Backend sofort die entsprechenden Tags deaktivieren. Diese Logik muss auch für Global Privacy Control (GPC)-Signale gelten. Ihr System sollte ein GPC-Signal als obligatorisches Opt-out behandeln, ohne dass der Benutzer einen einzigen Button auf Ihrem Banner klicken muss.
Integration von Google Consent Mode v2
Google Consent Mode (GCM) v2 ist der Standard für die Übermittlung von Datenschutzsignalen an Googles Ökosystem. Es verarbeitet spezifische Parameter wie ad_user_data und ad_personalization für kalifornische Einwohner. Diese Integration ermöglicht es Ihnen, Opt-outs zu respektieren, während Sie modellierte Daten verwenden, um verlorene Einblicke zurückzugewinnen. Es ist eine Möglichkeit, die Werbeeinnahmen aufrechtzuerhalten, ohne das Vertrauen der Benutzer zu verletzen. Durch die korrekte Übermittlung dieser Signale stellen Sie sicher, dass Googles Tags nur dann ausgelöst werden, wenn das Gesetz dies erlaubt. Überprüfen Sie unseren Leitfaden zur Implementierung von Google Consent Mode v2, um zu sehen, wie dies in Ihren Stack passt.
Der letzte Schritt ist die Dokumentation. Führen Sie ein zeitgestempeltes Protokoll Ihrer Zustimmungslogik und Audit-Ergebnisse. Wenn die California Privacy Protection Agency einen Nachweis über die Compliance anfordert, benötigen Sie eine Prüfspur, die zeigt, wann und wie Sie die Rechte der Benutzer respektiert haben. Dokumentation ist Ihre Verteidigung. Um mit dem Aufbau einer transparenten und konformen Zustimmungsinfrastruktur zu beginnen, erkunden Sie unsere verwalteten Cloud- und selbstgehosteten Pläne noch heute.
Compliance skalieren mit Conzent Managed Cloud
Compliance sollte mit Ihrem Unternehmen wachsen, nicht dagegen. Viele Anbieter bieten "Black-Box"-Lösungen an, die ihre interne Logik verbergen; wir glauben an Transparenz. Dieser CCPA-Cookie-Zustimmungsleitfaden hat das "Was" und "Wie" der Compliance detailliert, aber für wachsende Organisationen ist das "Wo" ebenso entscheidend. Verwaltete Cloud-Lösungen reduzieren die schwere Arbeit für DevOps-Teams, indem sie die komplexe Backend-Logik der Zustimmungssignalisierung automatisch verwalten. Sie müssen nicht für jede neue Vorschrift eine benutzerdefinierte Engine erstellen. Sie benötigen eine Plattform, die sich so schnell entwickelt wie das Gesetz. Hochwertige Compliance sollte kein Premiumluxus sein, der nur wenigen vorbehalten ist; sie sollte ein erreichbarer Standard für alle sein, von wachsenden Technologieunternehmen bis hin zum lokalen Concolon Panamanian Street Food Restaurant.
Die Wahl zwischen verwalteten Dienstleistungen und Selbsthosting ist eine strategische Entscheidung für Ihre Infrastruktur. Unsere Managed Cloud-Plattform bietet automatische Updates und IAB-Zertifizierung ohne Wartung. Sie ist für Geschwindigkeit und Zuverlässigkeit ausgelegt. Für Organisationen, die absolute Kontrolle über ihre Daten und Infrastruktur verlangen, bieten wir eine quelloffene Open Consent Infrastructure (OCI) an. Im Gegensatz zu traditionellen Anbietern, die Sie in ein proprietäres Ökosystem einsperren, geben wir Ihnen die Schlüssel zur Engine. Sie können unsere selbstgehosteten OCI-Optionen erkunden, um zu sehen, wie das Hosting Ihrer eigenen Zustimmungsdaten Ihre Sicherheitslage verbessern kann. Es geht um Transparenz, nicht nur um einen Service-Level-Agreement.
Optimierung für Einnahmen und Vertrauen
Datenschutz sollte Ihre Konversionsraten nicht beeinträchtigen. Im Jahr 2026 besteht die Herausforderung darin, rechtliche Standards aufrechtzuerhalten, ohne dunkle Muster zu aktivieren, die regulatorische Aufmerksamkeit erregen. Sie können Zustimmungs-A/B-Tests verwenden, um Ihr Bannerdesign rechtlich zu verfeinern. Dies ermöglicht es Ihnen, das Gleichgewicht zwischen Benutzerklarheit und hohen Opt-in-Raten zu finden. Datengetriebene Entscheidungen sind besser als Vermutungen. Durch die Nutzung von Revenue Impact Analytics können Sie genau sehen, wie Datenschutzentscheidungen Ihre Bilanz beeinflussen. Dieses Tool hilft Ihnen, Ihre Datenschutzausgaben gegenüber den Stakeholdern zu rechtfertigen, indem es die direkte Korrelation zwischen Benutzervertrauen und langfristigem Wert zeigt.
Compliance ist kein Hindernis; sie ist ein Wettbewerbsvorteil. Wenn Sie Benutzerdaten respektvoll behandeln, bauen Sie eine Marke auf, der die Menschen vertrauen. Dieser CCPA-Cookie-Zustimmungsleitfaden bietet die Roadmap, aber Ihre Infrastruktur bietet das Fahrzeug. Ob Sie sich für unsere verwaltete Cloud oder unsere selbstgehostete OCI entscheiden, Sie wählen einen Standard für digitale Rechte, der Sie von der Konkurrenz abhebt. Unser Ziel ist es, diese Anforderungen zu entmystifizieren und sie für Ihre Bilanz nutzbar zu machen.
Zukunftssichere Ihre Datenschutzinfrastruktur
Compliance im Jahr 2026 geht nicht nur darum, Geldstrafen zu vermeiden; es geht darum, einen Standard für digitale Rechte zu setzen. Dieser CCPA-Cookie-Zustimmungsleitfaden hat gezeigt, dass technische Präzision der einzige Weg ist, rechtliche Sicherheit mit der Leistung der Website in Einklang zu bringen. Sie haben jetzt die Roadmap, um Opt-out-Anfragen zu bearbeiten, GPC-Signale zu automatisieren und die Kluft zwischen Kalifornien und globalen Standards zu überbrücken. Es ist an der Zeit, über die Verwirrung dunkler Muster und fragmentierter Systeme hinauszugehen. Durch die Implementierung eines prinzipiellen Ansatzes verwandeln Sie obligatorische Anforderungen in einen Wettbewerbsvorteil, der auf Benutzervertrauen basiert.
Wir glauben, dass hochwertige Compliance für jedes Unternehmen zugänglich sein sollte. Unsere Plattform ist IAB TCF v2.3-zertifiziert und Google Consent Mode v2 bereit, sodass Ihre Werbeeinnahmen geschützt bleiben, während Sie die Entscheidungen der Benutzer respektieren. Mit unserer quelloffenen Transparenz sind Sie nie in einer Black Box gefangen. Sie können heute Ihre CCPA-konforme verwaltete Cloud-Plattform kostenlos starten. Der Aufbau einer ethischen digitalen Präsenz muss keine Belastung sein. Es ist ein notwendiger Schritt in Richtung eines offeneren und rechenschaftspflichtigen Webs. Lassen Sie uns das gemeinsam aufbauen.
Häufig gestellte Fragen
Benötige ich ein Cookie-Banner für CCPA, wenn ich keine Daten verkaufe?
Ja, Sie benötigen wahrscheinlich trotzdem ein Banner. Das Gesetz wurde erweitert, um "Sharing" für kontextübergreifende Verhaltenswerbung einzuschließen. Wenn Sie gängige Werbe-Pixel oder Analysen verwenden, die Daten mit Dritten teilen, teilen Sie unter dem Gesetz. Ein Banner bietet die erforderliche Notice at Collection und gibt den Benutzern einen klaren Mechanismus, um sofort aus dieser Datenfreigabe auszusteigen.
Was ist der Link "Do Not Sell or Share My Personal Information"?
Dies ist ein obligatorischer, auffälliger Link, der kalifornischen Einwohnern das Recht gibt, die Monetarisierung ihrer Daten zu stoppen. Er befindet sich normalerweise im Fußbereich der Website. Ein Klick auf diesen Link muss ein Präferenzzentrum auslösen, in dem der Benutzer ohne Umwege durch komplexe Menüs oder lange Datenschutzrichtlinien aus dem Verkauf und der Weitergabe von Daten aussteigen kann.
Ist ein "Reject All"-Button unter CCPA erforderlich?
Das Gesetz verlangt nicht ausdrücklich einen Button mit diesem genauen Label, verbietet jedoch dunkle Muster. Ab 2026 verlangen die Vorschriften, dass das Opt-out so einfach sein muss wie das Opt-in. Wenn Ihr Banner einen auffälligen "Accept All"-Button enthält, müssen Sie einen ebenso klaren und zugänglichen Weg für Benutzer bieten, um abzulehnen oder sich abzumelden, um Durchsetzungsmaßnahmen zu vermeiden.
Wie beeinflusst CCPA Google Analytics 4 (GA4)?
GA4 verarbeitet eindeutige Identifikatoren und IP-Adressen, die das Gesetz als persönliche Informationen klassifiziert. Sie müssen diese Erfassung in Ihrer Benachrichtigung offenlegen und Opt-out-Anfragen respektieren. Die Befolgung eines CCPA-Cookie-Zustimmungsleitfadens hilft Ihnen, Google Consent Mode v2 zu integrieren, sodass GA4 nur dann ausgelöst wird oder die Datenverarbeitung basierend auf den spezifischen Datenschutzpräferenzen des Benutzers in Echtzeit eingeschränkt wird.
Kann ich mein GDPR-Banner für kalifornische Einwohner verwenden?
Sie können, aber es könnte Ihre Werbeeinnahmen beeinträchtigen. Die GDPR erfordert ein "Opt-in"-Modell, bei dem Cookies deaktiviert bleiben, bis der Benutzer ja sagt. Die CCPA erlaubt ein "Opt-out"-Modell, bei dem Sie Cookies standardmäßig aktivieren können, solange Sie einen klaren Ausstieg bieten. Die meisten Unternehmen verwenden Geo-Targeting, um die richtige Bannerlogik basierend auf dem Standort des Besuchers bereitzustellen.
Was sind die Strafen für die Nichteinhaltung der CCPA-Cookies im Jahr 2026?
Die California Privacy Protection Agency kann Geldstrafen von 2.500 $ pro unbeabsichtigtem Verstoß und 7.500 $ pro absichtlichem Verstoß verhängen. Diese Geldstrafen gelten pro Verbraucher, sodass die Kosten für stark frequentierte Websites schnell steigen. Verbraucher haben auch ein privates Klagerecht bei Datenverletzungen, mit gesetzlichen Schadensersatzansprüchen von 100 $ bis 750 $ pro Verbraucher und Vorfall, unabhängig von tatsächlichen finanziellen Verlusten.
Erfordert CCPA eine Cookie-Richtlinienseite?
Das Gesetz verlangt eine Notice at Collection und spezifische Offenlegungen in Ihrer Datenschutzrichtlinie. Während Sie keine eigenständige "Cookie-Richtlinien"-Seite benötigen, müssen Sie die Kategorien persönlicher Informationen auflisten, die durch Cookies erfasst werden, und die Zwecke für diese Erfassung. Sie müssen auch einen Link zu Ihrem Opt-out-Mechanismus innerhalb dieser Offenlegungen bereitstellen, um konform zu bleiben.
Wie gehe ich mit Global Privacy Control (GPC)-Signalen um?
Sie müssen GPC-Signale als gültige Opt-out-Anfragen respektieren. Dieser CCPA-Cookie-Zustimmungsleitfaden empfiehlt die Verwendung einer Plattform, die diese Signale auf Browser-Ebene automatisch erkennt. Wenn Ihre Website ein GPC-Signal erkennt, sollte Ihr technischer Stack sofort den Verkauf oder die Weitergabe der Daten dieses Benutzers stoppen und das Signal mit dem gleichen Gewicht wie einen manuellen Opt-out-Klick behandeln.