
Consentimiento de Cookies CCPA: Guía de Implementación 2026
El cumplimiento no es un banner que colocas en un sitio; es la base técnica de tu confianza digital. Esta guía de consentimiento de cookies CCPA corta a través del ruido de las prioridades de aplicación de 2026 para ayudarte a construir una pila de privacidad resistente. Probablemente has sentido la fricción entre las reglas de opt-in del GDPR y las de opt-out del CCPA. Es frustrante equilibrar los mandatos legales con el miedo de que un banner voluminoso afecte la velocidad de tu sitio o desencadene una investigación sobre patrones oscuros. Sabemos que las apuestas son altas, especialmente con multas que alcanzan los $7,500 por violación intencional.
No tienes que elegir entre seguridad legal y ingresos publicitarios. Esta guía proporciona un mapa claro para dominar las sutilezas técnicas de los últimos requisitos de California. Te mostraremos cómo manejar las solicitudes de "No Vender" de manera efectiva y automatizar tu respuesta a las señales de Control Global de Privacidad. Al final, tendrás una estrategia optimizada que gestiona el tráfico global automáticamente y mantiene tus métricas de rendimiento en verde. Pasemos más allá de la confusión y construyamos un sistema que funcione para tus usuarios y tu resultado final.
Conclusiones Clave
- Domina la distinción entre la lógica de opt-in del GDPR y el régimen de opt-out de California para asegurar que tu sitio siga siendo funcional y cumpla con la normativa.
- Sigue esta guía de consentimiento de cookies CCPA para implementar los enlaces de "Aviso en la Recolección" y "No Vender" que priorizan los reguladores de 2026.
- Despliega geo-segmentación para automatizar la visibilidad del banner según la IP del usuario, protegiendo los ingresos publicitarios y la velocidad del sitio para el tráfico que no es de California.
- Ejecuta una auditoría exhaustiva de cookies para identificar actividades ocultas de compartición de datos que podrían llevar a violaciones de patrones oscuros y multas elevadas.
- Transita a una infraestructura de código abierto para obtener visibilidad total sobre tu pila de consentimiento sin la complejidad de los proveedores corporativos tradicionales.
Entendiendo los Requisitos de Cookies CCPA y CPRA en 2026
La Ley de Privacidad del Consumidor de California (CCPA) establece un marco basado en la transparencia y el control del usuario. El cumplimiento no es un lujo premium; es una base para la ética digital. A diferencia del GDPR de la Unión Europea, que opera sobre una base de "opt-in", California sigue un régimen de "opt-out". Esto significa que generalmente puedes implementar cookies por defecto. Sin embargo, debes proporcionar un mecanismo claro para que los usuarios detengan la venta o compartición de sus datos. En 2026, la "Información Personal" (PI) no es solo un nombre o una dirección de correo electrónico. Incluye identificadores únicos como direcciones IP e IDs de cookies. Si rastreas a un usuario para servir anuncios dirigidos, estás procesando PI. Esta guía de consentimiento de cookies CCPA simplifica estas sutilezas legales en requisitos técnicos que protegen a tus usuarios y a tu negocio.
¿Quién Debe Cumplir con CCPA en 2026?
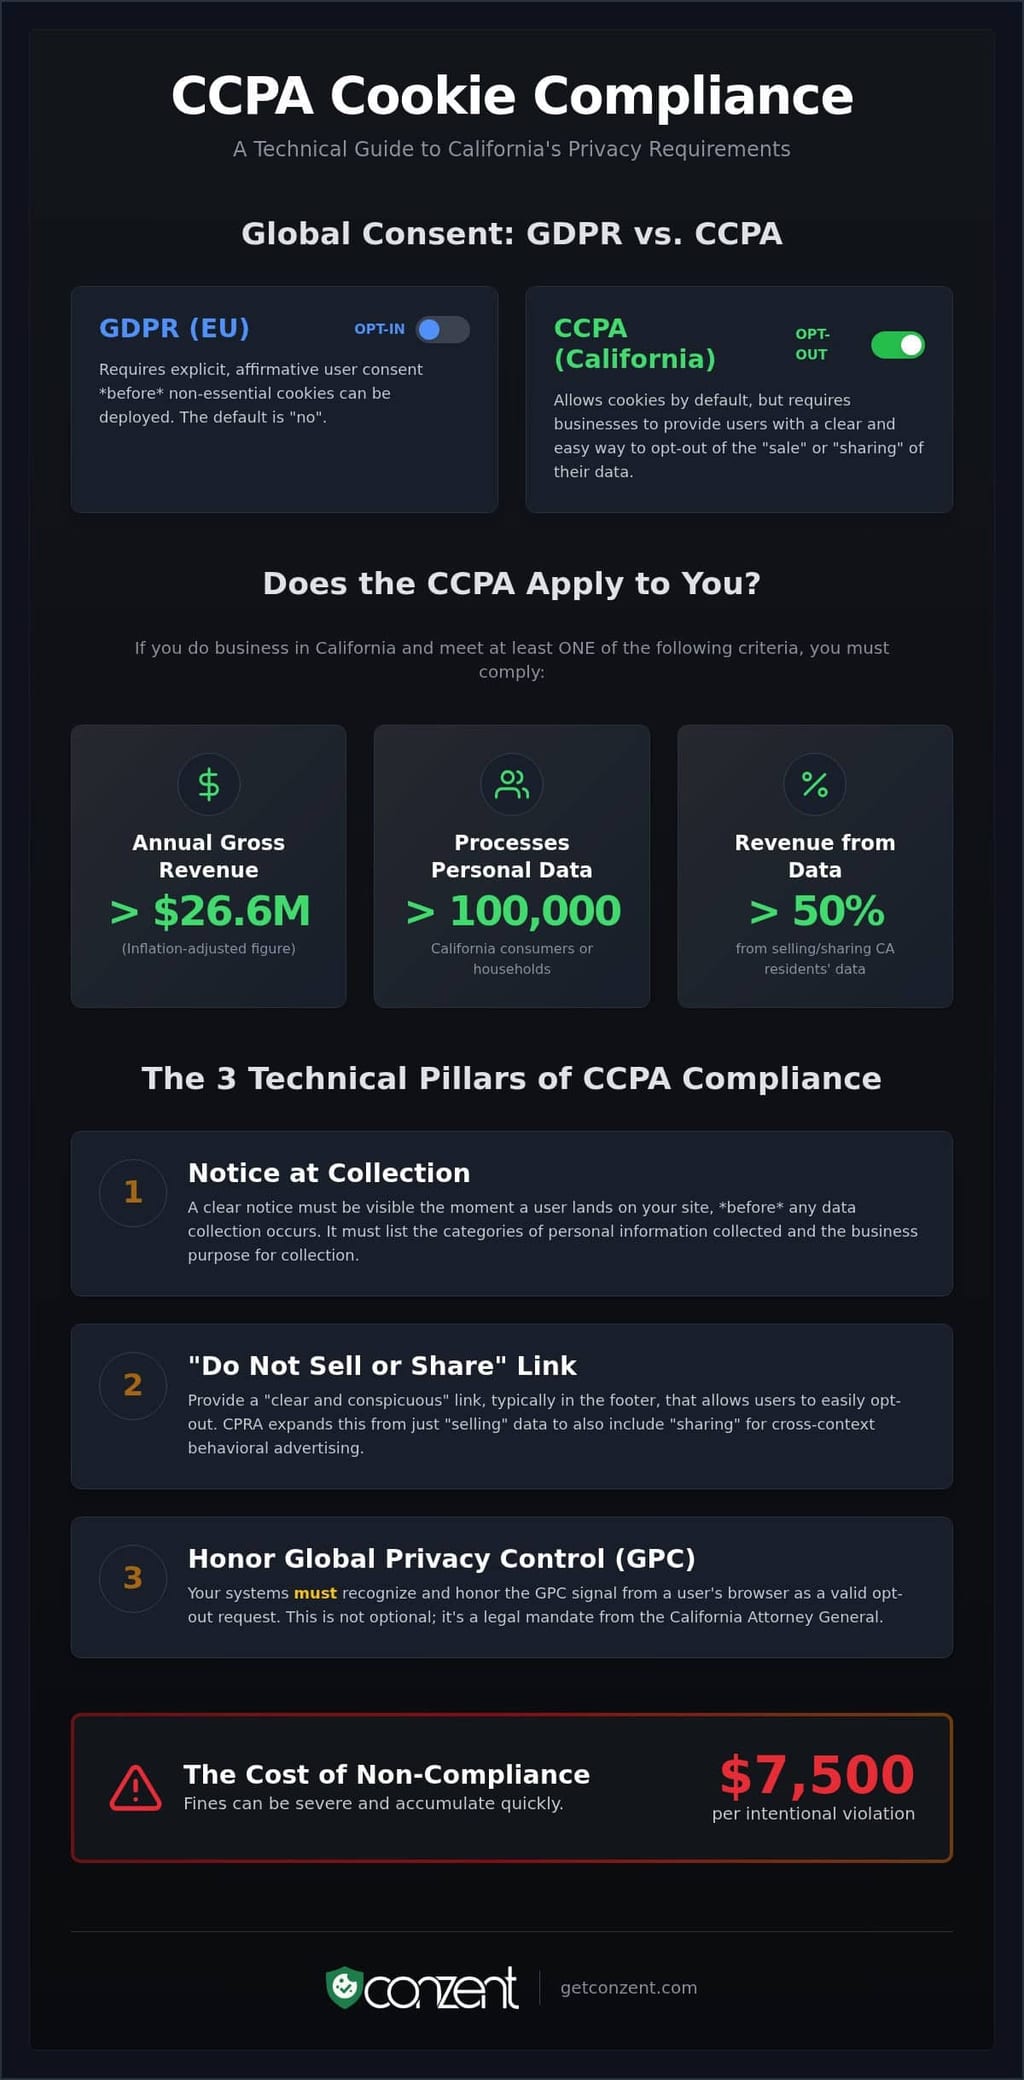
El cumplimiento no es opcional para las empresas que alcanzan ciertos umbrales. A partir de 2026, estás cubierto si haces negocios en California y cumples con cualquiera de estos criterios. Primero, tus ingresos brutos anuales superan los $26,625,000. Esta cifra se ajusta por inflación para el período actual. Segundo, compras, vendes o compartes la información personal de 100,000 o más consumidores o hogares de California. Este es un salto significativo desde el umbral original de 50,000 registros. Finalmente, si obtienes el 50% o más de tus ingresos anuales de la venta o compartición de datos de residentes de California, la ley se aplica independientemente de tu tamaño total. Estas reglas se aplican a la entidad, no solo al sitio web. Si cumples con los criterios, cada punto de contacto digital debe cumplir.
El Cambio Legal: De CCPA a CPRA
La Ley de Derechos de Privacidad de California (CPRA) no reemplazó la CCPA. La mejoró. El cambio más crítico es la inclusión de "compartir" para la publicidad conductual de contexto cruzado. Anteriormente, las empresas argumentaban que dar datos a redes publicitarias no era una "venta" porque no había intercambio de dinero. La CPRA cerró esta laguna. También creó la Agencia de Protección de la Privacidad de California (CPPA). Esta agencia es un regulador activo, no un observador pasivo. En 2026, la CPRA es el estándar exigible dentro del marco más amplio de la CCPA. Exige que tu banner de cookies sea más que una notificación. Debe ser una herramienta funcional para los derechos de privacidad. No es suficiente decirles a los usuarios que recopilas datos; debes darles el poder de detenerlo.
El Derecho a Optar por No Participar es el núcleo de la ley. Le da a los usuarios el poder de decir "no" a la monetización de su huella digital. Debes honrar esta elección de inmediato. No es una sugerencia. Es un mandato. La implementación efectiva significa que tu pila técnica debe reconocer estas elecciones en todas las sesiones y dispositivos.
Los Pilares Técnicos del Cumplimiento de Cookies CCPA
El cumplimiento no es solo un mensaje. Es infraestructura. El "Aviso en la Recolección" es tu primer requisito técnico. Debe ser visible en el momento en que un usuario aterriza en tu sitio. Este aviso debe listar las categorías de información personal que recopilas y los propósitos específicos para usar esos datos. No puedes recopilar datos primero y pedir permiso después. Esta guía de consentimiento de cookies CCPA se centra en la lógica detrás del banner. Tu sistema debe cerrar la brecha entre la interfaz del usuario y tu procesamiento de datos en el backend. Si tu sitio recopila datos, tu aviso debe estar presente.
El Requisito de "No Vender ni Compartir"
La ley requiere un enlace "claro y conspicuo". Generalmente se encuentra en el pie de página del sitio. No debe estar enterrado en una política de privacidad de 20 páginas o escondido detrás de múltiples clics. Cuando un usuario selecciona este enlace, debe activar tu centro de preferencias de inmediato. Esto permite a los usuarios optar por no participar en la monetización de datos sin fricción. Nuestras funciones de banner de cookies automatizan la colocación de este enlace y la lógica de preferencias subyacente. Esto asegura que tu sitio cumpla con las regulaciones oficiales de CCPA sin codificación manual para cada nueva página de destino. El enlace es la puerta de entrada a los derechos del usuario.
Integración de Control Global de Privacidad (GPC)
GPC es una señal a nivel de navegador. Es una preferencia de privacidad de "configúralo y olvídalo". El Fiscal General de California es claro. Debes honrar estas señales como una solicitud de opt-out válida. Una plataforma moderna de gestión de consentimiento (CMP) escucha esta señal en el encabezado HTTP o a través de JavaScript. Si se detecta, la CMP debe detener automáticamente la venta o compartición de datos. Trata la señal con el mismo peso que un clic manual en tu enlace de "No Vender". La mayoría de las herramientas heredadas ignoran esto. Eso es una responsabilidad. GPC no es una sugerencia. Es un mandato. El cumplimiento técnico significa que tu pila reconoce estas señales en tiempo real, independientemente de si el usuario ha interactuado con tu banner aún.
Más allá de los datos estándar, debes manejar Información Personal Sensible (SPI). Esto incluye geolocalización precisa, raza o datos de salud. Los usuarios tienen un "Derecho a Limitar" el uso de esta SPI. Tu pila técnica necesita un interruptor específico para esto. No es suficiente tener un interruptor de "todo o nada". El control granular es el estándar. Si deseas ver cómo estos requisitos técnicos se escalan a través de tu infraestructura, consulta nuestras opciones de plan flexibles. La privacidad efectiva se trata de precisión, no solo de grandes rasgos. Tu backend debe reflejar las elecciones hechas en el borde.
GDPR vs. CCPA: Mapeando una Estrategia Global de Consentimiento
Gestionar una audiencia global requiere más que un solo banner. Requiere una respuesta dinámica a las leyes locales. Esta guía de consentimiento de cookies CCPA te ayuda a navegar la división técnica entre los estándares de privacidad europeos y estadounidenses. La lógica es fundamentalmente diferente; uno es un guardián, el otro es un interruptor de apagado. No tienes que sacrificar el rendimiento por el cumplimiento. Solo necesitas un sistema que reconozca dónde viven tus usuarios y cómo sus leyes definen los derechos de datos. Se trata de construir una pila que respete al usuario sin romper el modelo de negocio.
Marcos de Opt-In vs. Opt-Out
La lógica es fundamentalmente diferente. Bajo el GDPR, operas un sistema de opt-in. No activas cookies no esenciales hasta que el usuario dé su consentimiento explícito. Si rastreas primero, ya has fallado. Por el contrario, el CCPA es un régimen de opt-out. Puedes rastrear a los usuarios de inmediato, siempre que ofrezcas una forma clara de detenerlo. Es un modelo de "rastrear hasta que se niegue". Muchos equipos utilizan geo-segmentación para manejar esto. Al detectar la dirección IP de un usuario, tu sistema puede servir un banner de opt-in a los visitantes en Berlín y un enlace de opt-out a aquellos en Los Ángeles. Este enfoque híbrido preserva los ingresos publicitarios en EE. UU. mientras mantiene un cumplimiento estricto en la UE. Se trata de eficiencia, no solo de seguridad legal.
Gestionando la Compartición de Datos para Publicidad
La definición de "Venta" es donde la mayoría de las empresas tropiezan. El GDPR se centra en la base legal para procesar cualquier dato. El CCPA se dirige a la monetización de esos datos. La expansión a "Compartir" bajo la CPRA significa que incluso si no hay intercambio de dinero, proporcionar IDs de usuario a redes publicitarias cuenta. Este es el principal riesgo de aplicación para las empresas estadounidenses en 2026. Para manejar esto, debes consultar las últimas regulaciones de la Agencia de Protección de la Privacidad de California. Estas reglas dictan cómo debes manejar la publicidad conductual de contexto cruzado. Son la base de cómo interactúas con rastreadores de terceros.
Superar estos estándares requiere una infraestructura robusta. Estándares como IAB TCF v2.3 ayudan a traducir señales de consentimiento entre diferentes socios de tecnología publicitaria a través de jurisdicciones. Para una mirada más profunda sobre cómo el lado de la UE difiere, revisa nuestra guía de cumplimiento del GDPR. Una tendencia emergente es el botón de "Rechazar Todo". Aunque no está explícitamente exigido por la CCPA de la misma manera que el GDPR, se está convirtiendo en un estándar transfronterizo. Los reguladores ven cada vez más la ausencia de una opción de "Rechazar Todo" como un patrón oscuro. Un enfoque principista le da a los usuarios una salida fácil, independientemente de su ubicación. Construye confianza y simplifica tu pila técnica al crear una experiencia de usuario uniforme.
Cómo Implementar un Banner de Cookies Cumplidor con CCPA
La implementación es un compromiso técnico, no un pensamiento posterior de UI. Esta guía de consentimiento de cookies CCPA pasa de la teoría legal a la ejecución práctica. Necesitas un flujo de trabajo repetible para mantener el cumplimiento a medida que tu sitio evoluciona. Un enfoque de "configúralo y olvídalo" es una responsabilidad en 2026. El verdadero cumplimiento requiere una profunda integración entre tu interfaz de usuario y tu backend de procesamiento de datos. Se trata de asegurar que cada etiqueta respete la elección del usuario en tiempo real. Seguir un mapa metódico previene la deuda técnica que lleva a violaciones de patrones oscuros.
Auditoría y Clasificación de Cookies
No puedes gestionar lo que no ves. Comienza con una auditoría completa de tu propiedad digital. Clasifica cada cookie en uno de tres grupos: Esenciales, Analíticas o Publicitarias. Las cookies esenciales mantienen el sitio funcional. Las cookies analíticas miden el rendimiento. Las cookies publicitarias son el enfoque principal para el CCPA porque a menudo constituyen "compartición" para la publicidad conductual de contexto cruzado. Debes identificar cada etiqueta de terceros que envía datos a una red externa. Utiliza escáneres automáticos para mantener una lista precisa y actualizada de estos rastreadores. Las listas manuales fallan en el momento en que un desarrollador agrega un nuevo píxel de marketing.
Después de tu auditoría, configura tu "Aviso en la Recolección" y centro de preferencias. Este aviso debe ser específico para las categorías que descubriste durante tu auditoría. No es una plantilla genérica. Es un reflejo de tus prácticas de datos reales. Tu centro de preferencias debe luego mapear estas categorías a tu gestor de etiquetas. Cuando un usuario opta por no participar, tu backend debe eliminar inmediatamente las etiquetas correspondientes. Esta lógica también debe aplicarse a las señales de Control Global de Privacidad (GPC). Tu sistema debe tratar una señal GPC como un opt-out obligatorio sin requerir que el usuario haga clic en un solo botón en tu banner.
Integrando Google Consent Mode v2
Google Consent Mode (GCM) v2 es el estándar para pasar señales de privacidad al ecosistema de Google. Maneja parámetros específicos como ad_user_data y ad_personalization para residentes de California. Esta integración te permite respetar los opt-outs mientras usas datos modelados para recuperar información perdida. Es una forma de mantener los ingresos publicitarios sin violar la confianza del usuario. Al pasar estas señales correctamente, aseguras que las etiquetas de Google solo se activen cuando la ley lo permite. Revisa nuestra guía sobre implementación de Google Consent Mode v2 para ver cómo encaja esto en tu pila.
El paso final es la documentación. Mantén un registro con fecha y hora de tu lógica de consentimiento y resultados de auditoría. Si la Agencia de Protección de la Privacidad de California solicita prueba de cumplimiento, necesitas un rastro de auditoría que muestre cuándo y cómo honraste los derechos de los usuarios. La documentación es tu defensa. Para comenzar a construir una infraestructura de consentimiento transparente y cumplidora, explora nuestros planes de nube gestionada y autoalojados hoy.
Escalando el Cumplimiento con Conzent Managed Cloud
El cumplimiento debe escalar con tu negocio, no en contra de él. Muchos proveedores ofrecen soluciones de "caja negra" que ocultan su lógica interna; nosotros creemos en la transparencia. Esta guía de consentimiento de cookies CCPA ha detallado el "qué" y el "cómo" del cumplimiento, pero para organizaciones en crecimiento, el "dónde" es igualmente crítico. Las soluciones de nube gestionada reducen el trabajo pesado para los equipos de DevOps al manejar automáticamente la lógica compleja del señalamiento de consentimiento. No necesitas construir un motor personalizado para cada nueva regulación. Necesitas una plataforma que evolucione tan rápido como lo hace la ley. El cumplimiento de alto nivel no debería ser un lujo premium reservado para unos pocos; debería ser un estándar alcanzable para todos, desde empresas tecnológicas en crecimiento hasta el local Restaurante de Comida Callejera Panameña Concolon.
Elegir entre servicios gestionados y autoalojamiento es una decisión estratégica para tu infraestructura. Nuestra plataforma de Nube Gestionada ofrece actualizaciones automáticas y certificación IAB con cero mantenimiento. Está diseñada para velocidad y fiabilidad. Para organizaciones que exigen control absoluto sobre sus datos e infraestructura, ofrecemos Infraestructura de Consentimiento Abierto (OCI) disponible en código. A diferencia de los proveedores tradicionales que te atrapan en un ecosistema propietario, te damos las llaves del motor. Puedes explorar nuestras opciones de OCI autoalojadas para ver cómo alojar tus propios datos de consentimiento puede mejorar tu postura de seguridad. Se trata de transparencia, no solo de un acuerdo de nivel de servicio.
Optimizando para Ingresos y Confianza
La privacidad no debería afectar tus tasas de conversión. En 2026, el desafío es mantener estándares legales sin desencadenar violaciones de patrones oscuros que atraigan el escrutinio regulatorio. Puedes usar pruebas A/B de consentimiento para refinar el diseño de tu banner legalmente. Esto te permite encontrar el equilibrio entre la claridad del usuario y altas tasas de opt-in. Las decisiones basadas en datos son mejores que las suposiciones. Al aprovechar Analíticas de Impacto en Ingresos, puedes ver exactamente cómo las elecciones de privacidad afectan tu resultado final. Esta herramienta te ayuda a justificar tu gasto en privacidad ante las partes interesadas al mostrar la correlación directa entre la confianza del usuario y el valor a largo plazo.
El cumplimiento no es un obstáculo; es una ventaja competitiva. Cuando tratas los datos de los usuarios con respeto, construyes una marca en la que la gente confía. Esta guía de consentimiento de cookies CCPA proporciona el mapa, pero tu infraestructura proporciona el vehículo. Ya sea que elijas nuestra nube gestionada o nuestra OCI autoalojada, estás eligiendo un estándar de derechos digitales que te distingue de la competencia. Nuestro objetivo es desmitificar estos requisitos y hacer que funcionen para tu resultado final.
Asegura el Futuro de Tu Infraestructura de Privacidad
El cumplimiento en 2026 no se trata solo de evitar multas; se trata de establecer un estándar para los derechos digitales. Esta guía de consentimiento de cookies CCPA ha demostrado que la precisión técnica es la única forma de equilibrar la seguridad legal con el rendimiento del sitio. Ahora tienes el mapa para manejar solicitudes de opt-out, automatizar señales GPC y cerrar la brecha entre California y los estándares globales. Es hora de pasar más allá de la confusión de los patrones oscuros y los sistemas fragmentados. Al implementar un enfoque principista, conviertes los requisitos obligatorios en una ventaja competitiva basada en la confianza del usuario.
Creemos que el cumplimiento de alto nivel debería ser accesible para cada negocio. Nuestra plataforma está certificada por IAB TCF v2.3 y lista para Google Consent Mode v2, asegurando que tus ingresos publicitarios se mantengan protegidos mientras respetas las elecciones de los usuarios. Con nuestra transparencia disponible en código, nunca estarás atrapado en una caja negra. Puedes comenzar tu plataforma de nube gestionada cumplidora con CCPA de forma gratuita hoy. Construir una presencia digital ética no tiene que ser una carga. Es un paso necesario hacia una web más abierta y responsable. Construyámosla juntos.
Preguntas Frecuentes
¿Necesito un banner de cookies para CCPA si no vendo datos?
Sí, probablemente aún necesites un banner. La ley se amplió para incluir "compartición" para la publicidad conductual de contexto cruzado. Si usas píxeles publicitarios comunes o analíticas que comparten datos con terceros, estás "compartiendo" bajo la ley. Un banner proporciona el Aviso en la Recolección obligatorio y da a los usuarios un mecanismo claro para optar por no participar en esta compartición de datos de inmediato.
¿Qué es el enlace "No Vender ni Compartir Mi Información Personal"?
Este es un enlace obligatorio y conspicuo que permite a los residentes de California ejercer su derecho a detener la monetización de sus datos. Generalmente se encuentra en el pie de página del sitio web. Hacer clic en este enlace debe activar un centro de preferencias donde el usuario puede optar por no participar en la venta y compartición de datos sin navegar a través de menús complejos o largas políticas de privacidad.
¿Se requiere un botón de "Rechazar Todo" bajo CCPA?
La ley no exige explícitamente un botón con esa etiqueta exacta, pero prohíbe los patrones oscuros. A partir de 2026, las regulaciones requieren que optar por no participar sea tan fácil como optar por participar. Si tu banner presenta un botón prominente de "Aceptar Todo", debes proporcionar una forma igualmente clara y accesible para que los usuarios declinen o opten por no participar para evitar acciones de aplicación.
¿Cómo afecta CCPA a Google Analytics 4 (GA4)?
GA4 procesa identificadores únicos y direcciones IP, que la ley clasifica como información personal. Debes divulgar esta recopilación en tu aviso y honrar las solicitudes de opt-out. Seguir una guía de consentimiento de cookies CCPA te ayuda a integrar Google Consent Mode v2, asegurando que GA4 solo se active o restrinja el procesamiento de datos según las preferencias de privacidad específicas del usuario en tiempo real.
¿Puedo usar mi banner de GDPR para residentes de California?
Puedes, pero podría afectar tus ingresos publicitarios. El GDPR requiere un modelo de "opt-in" donde las cookies permanecen desactivadas hasta que el usuario dice que sí. El CCPA permite un modelo de "opt-out" donde puedes activar cookies por defecto siempre que proporciones una salida clara. La mayoría de las empresas utilizan geo-segmentación para servir la lógica de banner correcta según la ubicación del visitante.
¿Cuáles son las sanciones por incumplimiento de cookies CCPA en 2026?
La Agencia de Protección de la Privacidad de California puede imponer multas de $2,500 por violación no intencional y $7,500 por violación intencional. Estas multas se aplican por consumidor, por lo que los costos escalan rápidamente para sitios de alto tráfico. Los consumidores también tienen un derecho privado de acción por violaciones de datos, con daños estatutarios que oscilan entre $100 y $750 por consumidor, por incidente, independientemente de la pérdida financiera real.
¿La CCPA requiere una página de política de cookies?
La ley requiere un Aviso en la Recolección y divulgaciones específicas dentro de tu política de privacidad. Si bien no necesitas una página de "política de cookies" independiente, debes listar las categorías de información personal recopiladas a través de cookies y los propósitos de esa recopilación. También debes proporcionar un enlace a tu mecanismo de opt-out dentro de estas divulgaciones para seguir cumpliendo.
¿Cómo manejo las señales de Control Global de Privacidad (GPC)?
Debes honrar las señales GPC como solicitudes de opt-out válidas. Esta guía de consentimiento de cookies CCPA recomienda usar una plataforma que escuche estas señales a nivel de navegador automáticamente. Cuando tu sitio detecta una señal GPC, tu pila técnica debe detener la venta o compartición de los datos de ese usuario de inmediato, tratando la señal con el mismo peso que un clic de opt-out manual.