
Cookie Samtykke Data Suverænitet, Love og Data Placering
Hvor samtykkedata lever, er kun én del af datastyring. Cookie-samtykke datastyring vedrører, hvilke jurisdiktioners love der regulerer samtykkeoplysninger, og hvem der kontrollerer dem. Dataens placering alene løser ikke nogen af spørgsmålene.
Den skelnen er vigtig, når en hjemmeside betjener folk på tværs af grænser. EU's GDPR og ePrivacy-regler fastsætter krav til samtykke til ikke-essentielle cookies, mens amerikanske statslove om privatliv generelt understreger klare oplysninger og muligheder for at fravælge. Datastyring, dataophold og datalokalisering er relaterede begreber, men de er ikke udskiftelige.
Det giver mening at se ud over banneret selv. Denne artikel forklarer, hvad datastyring betyder, hvordan samtykkereglerne adskiller sig mellem jurisdiktioner, og hvordan internationale dataoverførsler passer ind i billedet. Den viser også, hvordan værktøjer til samtykkehåndtering kan hjælpe med at anvende brugerens valg, støtte overholdelse af arbejdsgange og gøre databehandling mere gennemsigtig, uanset om du bruger en administreret tjeneste eller selvhostet infrastruktur.
Vigtige Pointer
- Adskil loven, der regulerer persondata, fra stedet, hvor en server gemmer dem; hver påvirker en anden del af dit overholdelsesbillede.
- Kortlæg cookie-regler til de jurisdiktioner, dine besøgende kommer fra, herunder om reglerne kræver forudgående samtykke, klare oplysninger eller en mulighed for at fravælge.
- Vurder samtykkeværktøjer ud fra, hvordan de registrerer brugerens valg og understøtter din driftsmodel, herunder administreret cloud eller selvhostet infrastruktur.
- Forstå, hvordan internationale dataoverførselsbeskyttelser relaterer sig til datastyring, før du beslutter, hvor samtykkeregistre og andre persondata skal håndteres.
- Brug samtykketests og indtægtsanalyse til at vurdere, hvordan bannervalg påvirker både brugerens kontrol og webstedets ydeevne.
Hvilke love kræver cookie-samtykke?
Cookie-samtykkeregler afhænger af besøgendes jurisdiktion og de cookies, en hjemmeside bruger. For globale hjemmesider skal samtykkedesign, databehandling og brugerens kontroller arbejde sammen.
Samtykkeregler på tværs af privatlivslove
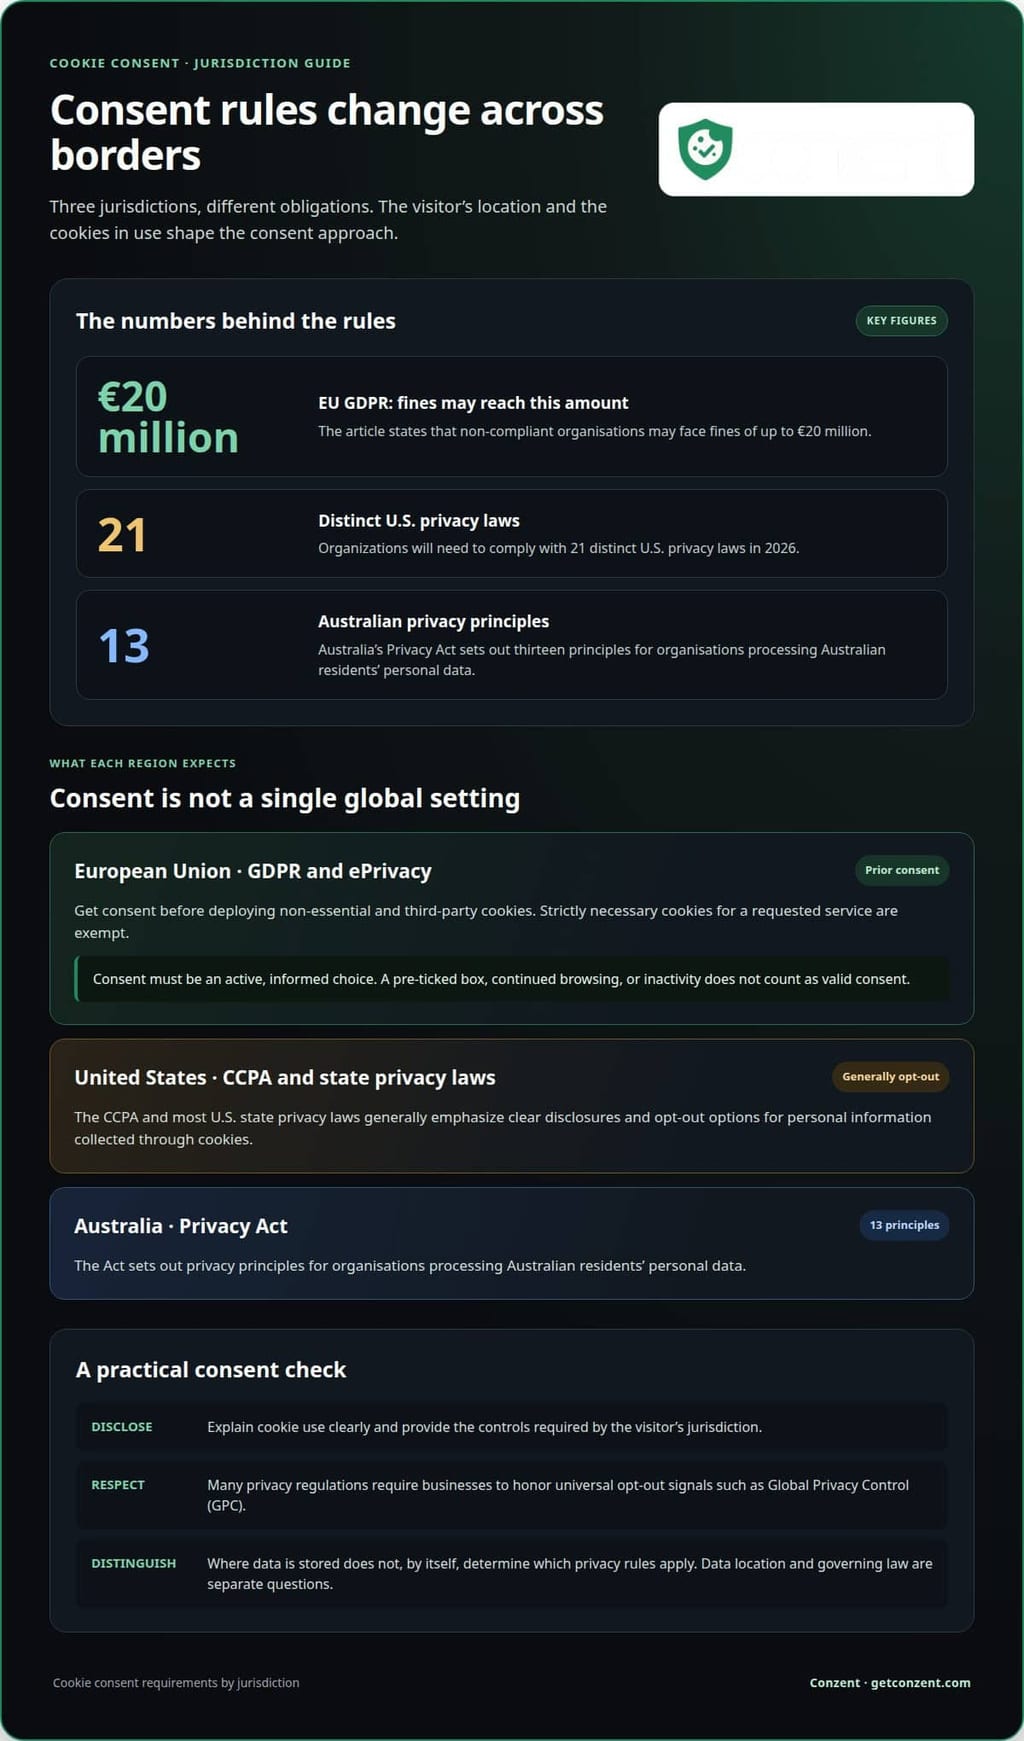
Samtykkeregler bestemmer, hvornår hjemmesider har brug for tilladelse, før de indsamler oplysninger gennem cookies. GDPR kræver samtykke, før ikke-essentielle og tredjeparts cookies implementeres, mens strengt nødvendige cookies til en anmodet tjeneste er undtaget. Denne skelnen hjælper hjemmesideoperatører med at beslutte, hvilke tags der kan køre, før en besøgende træffer et valg.
I henhold til EU's GDPR kan ikke-overholdende organisationer stå over for bøder på op til €20 millioner, ifølge Den Europæiske Union. En forudafkrydset boks, fortsat browsing eller inaktivitet giver ikke gyldigt samtykke i henhold til GDPR og ePrivacy-direktivet. Samtykke skal afspejle et aktivt, informeret valg, ikke stilhed eller en standardindstilling.
Amerikanske statslove om privatliv fokuserer generelt på klare oplysninger og muligheder for at fravælge for personlige oplysninger indsamlet gennem cookies. CCPA og de fleste amerikanske statslove om privatliv bruger generelt en fravælgelsesmodel. Der er ingen enkelt amerikansk straffebestemmelse for cookie-overtrædelser under statslove om privatliv; den gældende statslov bestemmer konsekvenserne. I 2026 skal organisationer overholde 21 forskellige amerikanske privatlivslove.
Universelle fravalgssignaler tilføjer et ekstra lag. Mange privatlivsregler kræver, at virksomheder respekterer mekanismer som Global Privacy Control (GPC), som kommunikerer en brugers fravalgspreference. Australiens Privacy Act fastsætter tretten privatlivsprincipper for organisationer, der behandler australske borgeres persondata, ifølge den australske regering. Sammen viser disse eksempler, hvorfor global dækning kan involvere forskellige pligter, ikke én verdensomspændende samtykkeregel.
Hosting, samtykkeregistre og grænseoverskridende strømme
Hosting beskriver, hvor en platform gemmer data, mens grænseoverskridende strømme beskriver, hvor disse data rejser. Cookie-samtykkeplatforme kan gemme samtykkeregistre og brugerdata i en cloud-udbyders datacentre eller på en organisations egen infrastruktur gennem selvhosting. Lagringsstedet afhænger af platformens implementering og hostingkonfiguration.
International hosting fjerner ikke privatlivsforpligtelser. GDPR gælder for behandling af EU-borgeres persondata uanset, hvor behandlingen finder sted, og internationale overførsler kræver passende beskyttelser. Kortlæg dataflowet fra browseren til samtykkelagring, analyser og andre leverandører. Identificer derefter hver destination og de overførte oplysninger.
For at revidere cookies og trackere skal du scanne webstedet, registrere hvert tags formål og destination og sammenligne netværksanmodninger før og efter samtykke. Test også afvisning og GPC-signaler. Cookie-filer indeholder ikke selv vira eller malware, men ondsindede tredjeparter kan få adgang til eller kompromittere deres data. Inkluder uventede trackere og grænseoverskridende destinationer i den samme revision.
Værktøjer og plugins til cookie-samtykkehåndtering
En cookie-samtykkehåndteringsplatform (CMP) forbinder en hjemmesides samtykkevalg med dens tracking- og databehandlingsopsætning. Et plugin kan tilføje disse kontroller til et indholdsstyringssystem. Den rigtige opsætning afhænger af webstedets teknologi og dataflows.
Disse værktøjer kan vise et banner, registrere en besøgendes valg og anvende dette valg på tilknyttede tags. For eksempel kan et websted konfigurere analyse-tags til at vente, indtil en besøgende accepterer den relevante kategori. Banneret er kun det synlige lag. Den underliggende konfiguration bestemmer, om hjemmesiden respekterer valget.
Nyttige platformfunktioner kan inkludere:
- En cookie- og tracker-inventarliste, der identificerer navne, formål og destinationer.
- Samtykkekategorier, der adskiller nødvendige funktioner fra valgfrie tracking.
- En registrering af besøgendes valg, herunder valget og dets tidsstempel.
- Kontroller til opdatering eller tilbagetrækning af samtykke og til at afspejle denne ændring på tværs af tags.
Disse funktioner understøtter en gentagelig gennemgang. Først skal du sammenligne inventaret med de scripts, der er aktive på webstedet. Dernæst skal du teste bannerets accept-, afvisnings- og præferencekontroller. Inspicer derefter browseranmodninger for at se, om valgfrie tags venter på det relevante valg. Gentag gennemgangen efter at have tilføjet analyse-, reklame- eller indlejret medie, da hver kan introducere ny behandling.
Plugins kan være praktiske for hjemmesider bygget på et understøttet indholdsstyringssystem. En selvstændig platform kan være bedre egnet til websteder med flere domæner, tilpassede scripts eller komplekse integrationer. Uanset hvad, skal du tjekke, hvordan værktøjet håndterer sprog, tilgængelighed, samtykkeopdateringer og registre. Et banner, der ser rigtigt ud, men ikke formår at kontrollere tags, efterlader et praktisk hul.
For amerikansk-baseret datahosting skal du vælge en platform, hvis dokumenterede implementering placerer de relevante samtykkeregistre og brugerdata i amerikanske datacentre. Gennemgå hele dataflowet, herunder sikkerhedskopier, supportadgang og underleverandører. Hosting i USA beskriver, hvor data opbevares; det fastlægger ikke i sig selv, hvilke privatlivsregler der gælder.
Hold en revisionsspor af konfigurationsændringer. Registrer, hvornår et nyt tag tilføjes, hvilket formål det tjener, og hvilke samtykkekategorier der kontrollerer det. Test derefter de berørte sider i en ren browsersession. Dette forbinder cookie-inventaret med faktisk webstedadfærd i stedet for kun at stole på bannerindstillinger.
Implementeringsvalg former, hvordan en CMP passer til din infrastruktur og tilsynsbehov. Gennemgå samtykkeplatformmuligheder som en del af den vurdering, med fokus på hostingmodel og driftsmæssig tilpasning.
Krav til cookie-samtykke efter jurisdiktion
En hjemmesides cookie-regler afhænger af de jurisdiktioner, der er forbundet til dens brugere og databehandling. For en EU-hjemmeside, der betjener besøgende i udlandet, skal du kortlægge hver relevant lov til de valg og oplysninger, som webstedet præsenterer.
Byg et jurisdiktion kort
Start med virksomhedens placering, de personer hvis data den behandler, og de trackingteknologier, der er i brug. Registrer derefter, hvilket privatlivsrammeværk der gælder for hver målgruppe. En EU-virksomhed, der behandler persondata i EU, skal overholde GDPR; at betjene folk andre steder kan tilføje andre krav.
GDPR fastsætter en klar standard for samtykke. I henhold til artikel 4 skal samtykke gives frivilligt, være specifikt, informeret og entydigt. En enkelt "accepter alle" handling må ikke kommunikere formålene klart, hvis analyse og reklame involverer forskellige valg. Organiser bannerets muligheder omkring de formål og behandling, som webstedet faktisk bruger.
For et britisk publikum skal både UK GDPR og PECR inkluderes i overholdelseskortet. PECR er relevant for cookieoplysninger og samtykkekrav, mens UK's Data Protection Act blev vedtaget i 2018. Disse rammer gør UK til en særskilt post i en hjemmesides jurisdiktionsevaluering, selv når dens samtykkegrænseflade ligner EU-versionen.
Brazils LGPD er et andet rammeværk, der er relevant for cookieoplysninger og samtykke. Inkluder Brasilien i vurderingen, når webstedet betjener folk der, og vurder derefter de indsamlede oplysninger og hvert trackers formål. Antag ikke, at et banner designet til EU-besøgende automatisk adresserer hvert lokalt krav.
I USA er California Privacy Rights Act (CPRA) relevant for cookie-samtykke. Statens love adskiller sig, så behandl ikke et amerikansk publikum som én ensartet jurisdiktion. Registrer, hvilke stater der er i omfang, og forbind hver gældende regel til webstedets oplysninger og præferencekontroller.
Brug en kompakt sammenligning for at gøre forskellene synlige:
- Den Europæiske Union: Anvend GDPR-samtykkestandarden og adskil cookieformål.
- Det Forenede Kongerige: Tag højde for UK GDPR og PECR i den samme gennemgang.
- Brasilien: Inkluder LGPD, når du vurderer oplysninger og cookie-relateret behandling.
- USA: Kortlæg gældende statslove, herunder Californiens CPRA.
Genbesøg dette kort, når målgruppen, trackingopsætningen eller dataanvendelsen ændres. For eksempel kan tilføjelse af en reklame-tracker ændre de formål, der beskrives for besøgende. En jurisdiktionbaseret gennemgang forbinder hver meddelelse og valg til de berørte personer, i stedet for at stole på et globalt banner for hver sag.
Datastyring sammenlignet med dataophold og datalokalisering
Disse termer beskriver forskellige dele af datastyring, ikke udskiftelige overholdelsesmål. For cookie-samtykkeregistre skal du skelne mellem den gældende lov og lagringsstedet samt overførselsreglerne.
Skelnen mellem styring, ophold og lokalisering
Datastyring vedrører, hvilke jurisdiktioners love der regulerer data og hvem der har myndighed over det. Dataophold beskriver, hvor data gemmes, mens datalokalisering betyder, at en regel kræver opbevaring inden for et bestemt område. Denne skelnen er vigtig, fordi en EU-hjemmeside kan gemme registre i ét land, mens den behandler dem under regler knyttet til en anden jurisdiktion.
Ruslands persondata-lov kræver, at persondata for dets borgere skal opbevares inden for russisk territorium. Det er et lokalisationskrav. Ophold er et faktuelt spørgsmål om serverplacering; styring spørger, hvilke love der kan gælde. En datakildes placering, organisationens rolle og dens behandlingsaktiviteter kan også forme det juridiske billede.
Brug et dataflowkort for at holde disse begreber adskilt. Marker, hvor en besøgendes browser opretter et samtykkeregister, hvor platformen gemmer det, og hvilke tjenester der modtager det. For eksempel kan et register gemmes i et EU-datacenter, mens en support- eller analyseproces involverer et andet land. Serverplacering alene beskriver ikke hver overførsel eller gældende regel.
Cookie-regler og datalokalisering
GDPR og ePrivacy-direktivet adresserer privatliv og cookie-behandling, mens ophold vedrører fysisk lagringssted. ePrivacy-direktivet, også kaldet cookie-loven, beskytter online kommunikation. GDPR gælder for EU-borgeres persondata uanset, hvor de behandles, så flytning af en server uden for EU fjerner ikke automatisk GDPR-forpligtelser.
GDPR forbyder ikke eksplicit internationale overførsler, men pålægger strenge regler og tilsyn. Artikel 45 tillader overførsler baseret på en tilstrækkelighedsvurdering, mens artikel 46 tillader dem med passende beskyttelser. Artikel 49 giver undtagelser for specifikke omstændigheder. Disse overførselsmekanismer vedrører juridiske beskyttelser, ikke et generelt løfte om, at data forbliver ét sted.
For en samtykkeplatform skal du vurdere hele dataruten, ikke kun serverregionen. Identificer samtykkeregistret, hostingstedet, underleverandører og enhver adgang eller overførsel på tværs af grænser. Skel derefter mellem, om bekymringen er en lov, der regulerer behandlingen, et krævet lagringssted eller beskyttelser for en international overførsel. Dette hjælper teams med at forklare deres opsætning klart og identificere, hvilke kontroller der har brug for opmærksomhed.
Cookieindstillinger og infrastrukturvalg løser forskellige problemer. Et samtykkevalg styrer, om en bestemt cookie-relateret behandling kan fortsætte; opholdsregistre, hvor oplysninger opbevares. En styringsgennemgang overvejer de love, der regulerer data og myndigheden over dem. Behandl hver som en separat del af det samme datakort, og forbind dem gennem dokumenterede flows.
GDPR, ePrivacy, Dataophold og Datastyring
Cookie-regler regulerer valg om tracking; dataophold vedrører lagringssted. For EU-hjemmesider er begge spørgsmål vigtige, men de adresserer forskellige risici.
EU's ePrivacy-direktiv, også kaldet cookie-loven, beskytter online kommunikation. GDPR regulerer behandlingen af persondata, herunder behandling knyttet til cookies. Det gælder for EU-borgeres persondata uanset, hvor behandlingen finder sted. Flytning af samtykkeregistre til et andet land fjerner derfor ikke GDPR's rækkevidde.
Adskil spørgsmålene i dit datakort. Først skal du identificere, hvilke cookies og trackere der indsamler persondata, og hvad hver enkelt gør. Noter derefter, hvor samtykkeregistre og relaterede data opbevares. Spor derefter enhver adgang eller overførsel på tværs af grænser. Dette gør det lettere at skelne mellem tilladelse til at køre en tracker, den lov, der regulerer behandlingen, og den fysiske placering af de opbevarede oplysninger.
Internationale overførsler tilføjer et juridisk lag. GDPR forbyder ikke eksplicit overførsler, men pålægger strenge regler og tilsyn. Artikel 45 tillader overførsler baseret på en tilstrækkelighedsvurdering. Artikel 46 tillader overførsler med passende beskyttelser, og artikel 49 giver undtagelser for specifikke omstændigheder. Disse ruter vedrører overførselsbetingelser, ikke et generelt krav om at opbevare hver optegnelse inden for EU.
Overvej en EU-hjemmeside, der gemmer samtykkeregistre i et EU-datacenter, men bruger en tjeneste, der får adgang til dem fra uden for regionen. Lagringssted er et faktum; adgangsvejen kan rejse et separat overførsels spørgsmål. Omvendt viser hosting af data i EU ikke, om en cookie blev korrekt offentliggjort, eller om en besøgendes valg kontrollerer den relevante tracker.
Hold driftsregistre, der forbinder disse spørgsmål. For hver cookie eller tag skal du notere dens formål, de indsamlede data, samtykkekategori og destination. For hvert samtykkeregister skal du dokumentere dets lagringssted og enhver grænseoverskridende adgang. Når du tilføjer en analyse- eller reklameservice, skal du opdatere begge registre og teste, om webstedet stadig følger besøgendes valg.
- Cookie-tilladelse: Er trackeren tilladt at køre under besøgendes valgte valg?
- Behandlingslov: Hvilke regler regulerer brugen af persondata, uanset hvor det finder sted?
- Ophold: Hvor opbevarer platformen optegnelsen?
- Overførsel: Hvilke beskyttelser gælder, når persondata bevæger sig på tværs af grænser?
Den adskillelse gør det lettere at vurdere cookie-samtykke datastyring: et banner, en serverplacering og en overførselsbeskyttelse besvarer hver et andet spørgsmål. Hvis din opsætning har brug for en samtykkeplatform, der er tilpasset disse driftsmæssige krav, udforsk samtykkeplatformmuligheder.
Conzent: Administreret Cloud Samtykkeplatform
Conzent hjælper hjemmesider med at implementere samtykkevalg gennem sin Administrerede Cloud Samtykkeplatform og Selvhostet Åben Samtykkeinfrastruktur. Vælg den administrerede mulighed for cloud-baseret samtykkehåndtering, eller selvhost den åbne infrastruktur, når det er centralt for din datastyringsmetode at holde implementeringen på din egen infrastruktur.
Samtykke A/B Test og Indtægtsanalyse hjælper teams med at vurdere, hvordan bannervalg påvirker brugerens svar og webstedets indtægter. Disse værktøjer understøtter samtykkeoperationer, men de erstatter ikke juridisk analyse af, hvilke regler der gælder for din organisation.
Hvis du overvejer, hvordan du kan tilpasse samtykkehåndtering til dine hosting- og databehandlingsbehov, skal du kontakte Conzent for at diskutere din opsætning.
Gør din næste samtykke beslutning til en del af designet
Cookie-samtykke datastyring er ikke et engangs banner valg. Det er en løbende designbeslutning, der bør følge med ændringerne på dit websted, trackingopsætning og dataflows. Gør ejerskabet klart ved at tildele ansvar for at gennemgå nye tags, opdatere samtykkeindstillinger og dokumentere ændringer. Dette forvandler overholdelse fra en opgave ved lanceringen til en arbejdspraksis.
Vælg en samtykkeopsætning, der passer til, hvordan din organisation håndterer infrastruktur og brugerens valg. Conzent tilbyder administrerede og selvhostede muligheder samt Samtykke A/B Test. Den rigtige ordning bør understøtte dine driftsmæssige behov uden at forvirre lagringssted med juridisk ansvar.
Giv din næste gennemgang et praktisk udgangspunkt: identificer, hvem der er ansvarlig for samtykkeændringer, og beslutte, hvordan dit team vil registrere og teste dem. En klar proces gør fremtidige opdateringer lettere at håndtere og forklare.
Tal med Conzent om din cookie-samtykkeopsætning og tag det næste skridt med klarhed.
Ofte Stillede Spørgsmål
Hvad er datastyring?
Datastyring spørger, hvilken juridisk myndighed og beslutningstagere der regulerer et datasæt. For et samtykkeregister skal du identificere den organisation, der bestemmer dets formål, den platform, der holder det, og de tjenester, der kan få adgang til det. Tildel derefter ansvar for at hente, rette, begrænse eller slette optegnelsen. Dette ejerskabskort hjælper teams med at forklare, hvem der kontrollerer samtykkeoplysningerne, og hvordan de håndterer dem, i stedet for at behandle serverplacering som hele svaret.
Hvordan adresserer cookie-samtykkeregler datastyring i USA?
I USA vurderes kontrol ved at overveje dataens formål, de organisationer, der håndterer det, og de rettigheder, der gælder for de involverede personer. En amerikansk-baseret server alene viser ikke, hvem der kan få adgang til optegnelser eller svare på en forbrugeranmodning. Dokumenter, hvilken organisation der beslutter, hvordan samtykkeoplysninger bruges, hvilke leverandører der håndterer det, og hvem der kan svare på anmodninger. Dette giver teams et klarere billede af praktisk kontrol.
Hvilke amerikanske statslove om privatliv kræver samtykke, før der bruges cookies eller trackingteknologier?
Amerikanske statslove om privatliv kræver generelt ikke forudgående samtykke blot fordi cookies behandler persondata. Undgå dog at behandle hver tracker ens. For hver enkelt skal du registrere dens formål, de data, den indsamler, og om gældende statslove kræver en bestemt præferencekontrol. Dette hjælper teams med at konfigurere valg omkring faktisk trackingaktivitet i stedet for at stole på én bred statslabel eller antage, at hver cookie tjener samme funktion.
Hvad er datastyringsrisiciene ved tredjeparts cookies og samtykkehåndteringsplatforme?
En væsentlig risiko er at miste klar kontrol over, hvem der kan få adgang til cookie-relaterede oplysninger. Tredjeparts tjenester kan modtage identifikatorer, mens en samtykkeplatform kan holde optegnelser over brugerens valg. Begræns adgangen til de roller, der har brug for det, fastsæt opbevaringspraksis for hver optegnelsestype, og inkluder håndtering af sletning i leverandørprocesser. Gennemgå, om fjernelse af en tracker også stopper dens tilknyttede databehandling, ikke kun den synlige cookie.
Hvilke skridt hjælper med at gøre et websteds cookie-samtykke og dataoverførsler overholdelige?
Gør samtykke- og overførselsgennemgange til en del af webstedets ændringskontrol. Tildel en privatlivsejer og en teknisk ejer, og kræv derefter, at hver ny tag- eller leverandøranmodning angiver sit formål, dataadgang og destination. Test ændringen i staging før frigivelse, herunder hvordan samtykkegrænsefladen fungerer. Hold en dateret optegnelse af beslutningen og konfigurationen, så teams kan spore, hvorfor et tag blev introduceret, og hvad der senere ændrede sig.
Hvordan adskiller kravene til cookie-samtykke sig på tværs af amerikanske stater og mellem USA og EU?
Denne forskel påvirker, hvordan teams skal konfigurere besøgsoplevelsen. Et websted, der betjener både amerikanske og EU-publikum, kan bruge jurisdiktionsspecifikke bannerindstillinger, formuleringer og præferencekontroller i stedet for at tvinge hver besøgende gennem en identisk strøm. Bind disse profiler til de regler, organisationen anvender, og test dem med repræsentative regionale indstillinger. Dette gør lokale valg klarere og reducerer chancen for, at én målgruppe modtager kontroller designet til en anden.