
Sovranità dei dati sul consenso dei cookie, leggi e posizione dei dati
Dove vive il dato di consenso è solo una parte della sovranità dei dati. La sovranità dei dati di consenso riguarda quali leggi giurisdizionali governano le informazioni di consenso e chi le controlla. La posizione dei dati da sola non risolve nessuna delle due questioni.
Questa distinzione è importante quando un sito web serve persone attraverso le frontiere. Il GDPR e le regole ePrivacy dell'UE stabiliscono requisiti per il consenso ai cookie non essenziali, mentre le leggi sulla privacy degli stati americani generalmente enfatizzano divulgazioni chiare e opzioni di opt-out. La sovranità dei dati, la residenza dei dati e la localizzazione dei dati sono concetti correlati, ma non sono intercambiabili.
Ha senso guardare oltre il banner stesso. Questo articolo spiega cosa significa la sovranità dei dati, come le regole di consenso differiscono a seconda della giurisdizione e come i trasferimenti internazionali di dati si inseriscono nel quadro. Mostra anche come gli strumenti di gestione del consenso possono aiutare ad applicare le scelte degli utenti, supportare i flussi di conformità e rendere la gestione dei dati più trasparente, sia che tu utilizzi un servizio gestito o un'infrastruttura self-hosted.
Punti Chiave
- Separare la legge che governa i dati personali dal luogo in cui un server li memorizza; ciascuno influisce su una parte diversa del tuo quadro di conformità.
- Mappare le regole sui cookie alle giurisdizioni da cui provengono i tuoi visitatori, inclusa la questione se le regole richiedano un consenso preventivo, una divulgazione chiara o un opt-out.
- Valutare gli strumenti di consenso in base a come registrano le scelte degli utenti e supportano il tuo modello operativo, inclusi cloud gestiti o infrastrutture self-hosted.
- Comprendere come le garanzie per i trasferimenti internazionali di dati si relazionano alla sovranità prima di decidere dove devono essere gestiti i registri di consenso e altri dati personali.
- Utilizzare test di consenso e analisi dell'impatto sui ricavi per valutare come le scelte del banner influenzano sia il controllo degli utenti che le prestazioni del sito web.
Quali Leggi Richiedono il Consenso ai Cookie?
Le regole sul consenso ai cookie dipendono dalla giurisdizione del visitatore e dai cookie utilizzati da un sito web. Per i siti web globali, il design del consenso, la gestione dei dati e i controlli degli utenti devono funzionare insieme.
Regole sul consenso attraverso le leggi sulla privacy
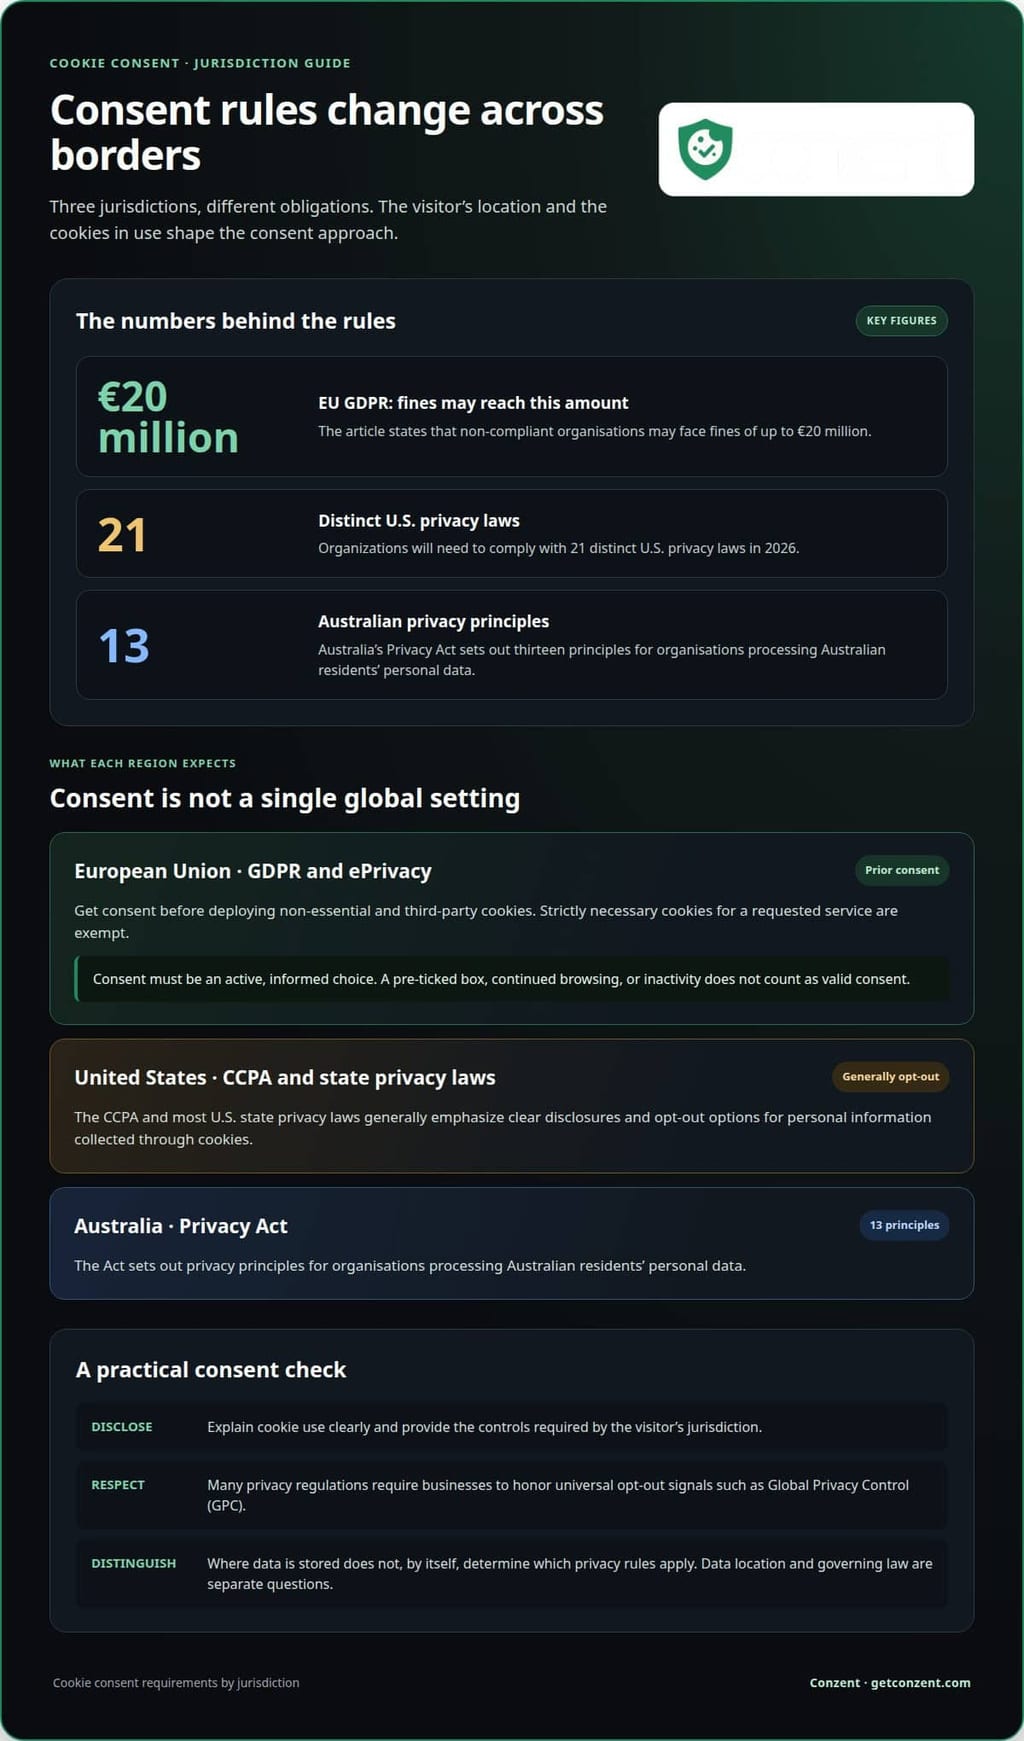
Le regole sul consenso determinano quando i siti web hanno bisogno di permesso prima di raccogliere informazioni tramite cookie. Il GDPR richiede il consenso prima che vengano utilizzati cookie non essenziali e di terze parti, mentre i cookie strettamente necessari per un servizio richiesto sono esenti. Questa distinzione aiuta gli operatori dei siti web a decidere quali tag possono essere eseguiti prima che un visitatore prenda una decisione.
Secondo il GDPR dell'UE, le organizzazioni non conformi possono affrontare multe fino a 20 milioni di euro, secondo l'Unione Europea. Una casella pre-selezionata, la navigazione continua o l'inattività non forniscono un consenso valido ai sensi del GDPR e della Direttiva ePrivacy. Il consenso deve riflettere una scelta attiva e informata, non il silenzio o un'impostazione predefinita.
Le leggi sulla privacy degli stati americani generalmente si concentrano su divulgazioni chiare e opzioni di opt-out per le informazioni personali raccolte tramite cookie. Il CCPA e la maggior parte delle leggi sulla privacy degli stati americani utilizzano generalmente un modello di opt-out. Non esiste una singola penalità a livello nazionale per le violazioni dei cookie secondo le leggi sulla privacy statali; il codice statale applicabile determina le conseguenze. Nel 2026, le organizzazioni dovranno conformarsi a 21 leggi sulla privacy distinte negli Stati Uniti.
I segnali di opt-out universali aggiungono un ulteriore livello. Molte normative sulla privacy richiedono alle aziende di rispettare meccanismi come il Global Privacy Control (GPC), che comunica la preferenza di opt-out di un utente. La Privacy Act dell'Australia stabilisce tredici principi di privacy per le organizzazioni che trattano i dati personali dei residenti australiani, secondo il Governo Australiano. Insieme, questi esempi mostrano perché la copertura globale può comportare doveri diversi, non una singola regola di consenso mondiale.
Hosting, registri di consenso e flussi transfrontalieri
L'hosting descrive dove una piattaforma memorizza i dati, mentre i flussi transfrontalieri descrivono dove quei dati viaggiano. Le piattaforme di consenso ai cookie possono memorizzare registri di consenso e dati degli utenti nei data center di un fornitore di cloud o sull'infrastruttura di un'organizzazione tramite self-hosting. La posizione di archiviazione dipende dalla distribuzione e dalla configurazione di hosting della piattaforma.
L'hosting internazionale non rimuove gli obblighi di privacy. Il GDPR si applica al trattamento dei dati personali dei residenti dell'UE indipendentemente da dove avviene il trattamento, e i trasferimenti internazionali richiedono garanzie appropriate. Mappa il flusso di dati dal browser alla memorizzazione del consenso, all'analisi e ad altri fornitori. Quindi identifica ogni destinazione e le informazioni trasferite.
Per auditare cookie e tracker, scansiona il sito, registra lo scopo e la destinazione di ciascun tag e confronta le richieste di rete prima e dopo il consenso. Testa anche i segnali di rifiuto e GPC. I file cookie non contengono di per sé virus o malware, ma terze parti malintenzionate possono accedere o compromettere i loro dati. Includi tracker inaspettati e destinazioni transfrontaliere nello stesso audit.
Strumenti e plugin per la gestione del consenso ai cookie
Una piattaforma di gestione del consenso ai cookie (CMP) collega le scelte di consenso di un sito web al suo tracciamento e alla sua configurazione di elaborazione dei dati. Un plugin può aggiungere quei controlli a un sistema di gestione dei contenuti. La configurazione giusta dipende dalla tecnologia del sito e dai flussi di dati.
Questi strumenti possono visualizzare un banner, registrare la selezione di un visitatore e applicare quella scelta ai tag connessi. Ad esempio, un sito può configurare i tag di analisi per attendere fino a quando un visitatore accetta la categoria pertinente. Il banner è solo lo strato visibile. La configurazione sottostante determina se il sito web rispetta la scelta.
Le capacità utili della piattaforma possono includere:
- Un inventario di cookie e tracker che identifica nomi, scopi e destinazioni.
- Categorie di consenso che separano le funzioni necessarie dal tracciamento opzionale.
- Un registro della selezione del visitatore, inclusa la scelta e il suo timestamp.
- Controlli per aggiornare o ritirare il consenso e riflettere quella modifica attraverso i tag.
Queste funzioni supportano una revisione ripetibile. Prima, confronta l'inventario con gli script attivi sul sito. Successivamente, testa i controlli di accettazione, rifiuto e preferenza del banner. Quindi ispeziona le richieste del browser per vedere se i tag opzionali attendono la scelta pertinente. Ripeti la revisione dopo aver aggiunto analisi, pubblicità o media incorporati, poiché ciascuno può introdurre nuovi trattamenti.
I plugin possono essere convenienti per i siti web costruiti su un sistema di gestione dei contenuti supportato. Una piattaforma autonoma può essere più adatta a siti con più domini, script personalizzati o integrazioni complesse. In ogni caso, verifica come lo strumento gestisce lingua, accessibilità, aggiornamenti del consenso e registri. Un banner che sembra corretto ma non riesce a controllare i tag lascia una lacuna pratica.
Per l'hosting dei dati negli Stati Uniti, scegli una piattaforma la cui distribuzione documentata posiziona i registri di consenso pertinenti e i dati degli utenti nei data center statunitensi. Rivedi l'intero flusso di dati, inclusi backup, accesso al supporto e subprocessori. L'hosting negli Stati Uniti descrive dove vengono memorizzati i dati; non stabilisce, di per sé, quali regole sulla privacy si applicano.
Mantieni una traccia di audit delle modifiche di configurazione. Registra quando viene aggiunto un nuovo tag, quale scopo serve e quale categoria di consenso lo controlla. Quindi testa le pagine interessate in una sessione di browser pulita. Questo collega l'inventario dei cookie al comportamento effettivo del sito invece di fare affidamento solo sulle impostazioni del banner.
Le scelte di distribuzione plasmano come una CMP si adatta alle tue esigenze infrastrutturali e di supervisione. Rivedi le opzioni della piattaforma di consenso come parte di quella valutazione, prestando attenzione al modello di hosting e all'idoneità operativa.
Requisiti per il consenso ai cookie per giurisdizione
Le regole sui cookie di un sito web dipendono dalle giurisdizioni collegate ai suoi utenti e all'elaborazione dei dati. Per un sito web dell'UE che serve visitatori all'estero, mappa ciascuna legge pertinente alle scelte e alle divulgazioni che il sito presenta.
Costruire una mappa giurisdizionale
Inizia con la posizione dell'azienda, le persone i cui dati elabora e le tecnologie di tracciamento in uso. Quindi registra quale quadro di privacy si applica a ciascun pubblico. Un'azienda dell'UE che tratta dati personali nell'UE deve conformarsi al GDPR; servire persone altrove può aggiungere altri requisiti.
Il GDPR stabilisce uno standard chiaro per il consenso. Ai sensi dell'Articolo 4, il consenso deve essere liberamente dato, specifico, informato e inequivocabile. Un'unica azione di "accettare tutto" potrebbe non comunicare chiaramente gli scopi se analisi e pubblicità coinvolgono scelte diverse. Organizza le opzioni del banner attorno agli scopi e ai trattamenti che il sito utilizza effettivamente.
Per un pubblico del Regno Unito, includi sia il GDPR del Regno Unito che il PECR nella mappa di conformità. Il PECR è pertinente alle divulgazioni e ai requisiti di consenso sui cookie, mentre il Data Protection Act del Regno Unito è stato promulgato nel 2018. Questi quadri rendono il Regno Unito un'entrata distinta nella revisione della giurisdizione di un sito web, anche quando la sua interfaccia di consenso somiglia a quella dell'UE.
La LGPD del Brasile è un altro quadro pertinente alle divulgazioni e al consenso sui cookie. Includi il Brasile nella revisione quando il sito serve persone lì, quindi valuta le informazioni raccolte e lo scopo di ciascun tracker. Non presumere che un banner progettato per visitatori dell'UE affronti automaticamente ogni requisito locale.
Negli Stati Uniti, il California Privacy Rights Act (CPRA) è pertinente al consenso sui cookie. Le leggi statali differiscono, quindi non trattare un pubblico statunitense come una giurisdizione uniforme. Registra quali stati sono in ambito e collega ciascuna regola applicabile alle divulgazioni e ai controlli di preferenza del sito.
Utilizza un confronto compatto per rendere visibili le differenze:
- Unione Europea: Applica lo standard di consenso del GDPR e distingue gli scopi dei cookie.
- Regno Unito: Considera il GDPR del Regno Unito e il PECR nella stessa revisione.
- Brasile: Includi la LGPD quando valuti le divulgazioni e il trattamento relativo ai cookie.
- Stati Uniti: Mappa le leggi statali applicabili, incluso il CPRA della California.
Rivedi questa mappa quando il pubblico, la configurazione del tracciamento o l'uso dei dati cambiano. Ad esempio, l'aggiunta di un tracker pubblicitario può cambiare gli scopi descritti ai visitatori. Una revisione basata sulla giurisdizione collega ciascun avviso e scelta alle persone interessate, piuttosto che fare affidamento su un unico banner globale per ogni caso.
Sovranità dei dati confrontata con residenza e localizzazione dei dati
Questi termini descrivono diverse parti della governance dei dati, non obiettivi di conformità intercambiabili. Per i registri di consenso ai cookie, distingui la legge governativa dalla posizione di archiviazione e dalle regole di trasferimento.
Distanze tra sovranità, residenza e localizzazione
La sovranità dei dati riguarda quali leggi giurisdizionali governano i dati e chi detiene l'autorità su di essi. La residenza dei dati descrive dove i dati sono memorizzati, mentre la localizzazione dei dati significa che una regola richiede la memorizzazione all'interno di un territorio specificato. Questa distinzione è importante perché un sito web dell'UE può memorizzare registri in un paese mentre li elabora secondo regole legate a un'altra giurisdizione.
La legge russa sui dati personali richiede che i dati personali dei suoi cittadini siano memorizzati all'interno del territorio russo. Questa è una richiesta di localizzazione. La residenza è una questione fattuale riguardante la posizione del server; la sovranità chiede quali leggi possono applicarsi. La posizione di un soggetto dei dati, il ruolo dell'organizzazione e le sue attività di trattamento possono anche influenzare il quadro legale.
Utilizza una mappa del flusso di dati per mantenere distinti questi concetti. Segna dove il browser di un visitatore crea un registro di consenso, dove la piattaforma lo memorizza e quali servizi lo ricevono. Ad esempio, un registro potrebbe essere memorizzato in un data center dell'UE mentre un processo di supporto o analisi coinvolge un altro paese. La posizione del server da sola non descrive ogni trasferimento o regola governativa.
Regole sui cookie e posizione dei dati
Il GDPR e la direttiva ePrivacy affrontano la privacy e l'elaborazione dei cookie, mentre la residenza riguarda la posizione di archiviazione fisica. La direttiva ePrivacy, nota anche come Legge sui Cookie, protegge le comunicazioni online. Il GDPR si applica ai dati personali dei residenti dell'UE indipendentemente da dove vengano elaborati, quindi spostare un server al di fuori dell'UE non rimuove di per sé gli obblighi del GDPR.
Il GDPR non proibisce esplicitamente i trasferimenti internazionali, ma impone regole e controlli rigorosi. L'Articolo 45 consente trasferimenti basati su una decisione di adeguatezza, mentre l'Articolo 46 li consente con garanzie appropriate. L'Articolo 49 fornisce deroghe per circostanze specifiche. Questi meccanismi di trasferimento riguardano le garanzie legali, non una promessa generale che i dati rimangano in un luogo.
Per una piattaforma di consenso, valuta l'intero percorso dei dati, non solo la regione del server. Identifica il registro di consenso, la posizione di hosting, i subprocessori e qualsiasi accesso o trasferimento attraverso le frontiere. Quindi distingui se la preoccupazione riguarda una legge che governa il trattamento, una posizione di archiviazione richiesta o garanzie per un trasferimento internazionale. Questo aiuta i team a spiegare chiaramente la loro configurazione e identificare quali controlli necessitano di attenzione.
Le impostazioni dei cookie e le decisioni infrastrutturali risolvono problemi diversi. Una scelta di consenso governa se un particolare trattamento relativo ai cookie può procedere; i registri di residenza indicano dove sono memorizzate le informazioni. Una revisione della sovranità considera le leggi che governano i dati e l'autorità su di essi. Tratta ciascuno come una parte separata della stessa mappa dei dati e collegali attraverso flussi documentati.
GDPR, ePrivacy, Residenza dei Dati e Sovranità
Le regole sui cookie governano le scelte riguardo al tracciamento; la residenza dei dati riguarda la posizione di archiviazione. Per i siti web dell'UE, entrambe le domande sono importanti, ma affrontano rischi diversi.
La direttiva ePrivacy dell'UE, nota anche come Legge sui Cookie, protegge le comunicazioni online. Il GDPR governa il trattamento dei dati personali, incluso il trattamento legato ai cookie. Si applica ai dati personali dei residenti dell'UE indipendentemente da dove avviene quel trattamento. Spostare i registri di consenso in un altro paese quindi non rimuove la portata del GDPR.
Separare le domande nella tua mappa dei dati. Prima, identifica quali cookie e tracker raccolgono dati personali e cosa fa ciascuno. Successivamente, annota dove sono memorizzati i registri di consenso e i dati correlati. Quindi traccia qualsiasi accesso o trasferimento attraverso le frontiere. Questo rende più facile distinguere il permesso di eseguire un tracker, la legge che governa il trattamento e la posizione fisica delle informazioni memorizzate.
I trasferimenti internazionali aggiungono un livello legale. Il GDPR non proibisce esplicitamente i trasferimenti, ma impone regole e controlli rigorosi. L'Articolo 45 consente trasferimenti basati su una decisione di adeguatezza. L'Articolo 46 consente trasferimenti con garanzie appropriate, e l'Articolo 49 fornisce deroghe per circostanze specifiche. Queste vie riguardano le condizioni di trasferimento, non un requisito generale di memorizzare ogni registro all'interno dell'UE.
Considera un sito web dell'UE che memorizza registri di consenso in un data center dell'UE ma utilizza un servizio che vi accede da fuori della regione. La posizione di archiviazione è un fatto; il percorso di accesso può sollevare una questione di trasferimento separata. Al contrario, ospitare dati nell'UE non dimostra se un cookie è stato correttamente divulgato o se la scelta di un visitatore controlla il tracker pertinente.
Mantieni registri operativi che collegano queste questioni. Per ciascun cookie o tag, annota il suo scopo, i dati raccolti, la categoria di consenso e la destinazione. Per ciascun registro di consenso, documenta la sua posizione di archiviazione e qualsiasi accesso transfrontaliero. Quando aggiungi un servizio di analisi o pubblicità, aggiorna entrambi i registri e verifica se il sito continua a seguire la scelta del visitatore.
- Permesso ai cookie: Il tracker è autorizzato a funzionare secondo la scelta selezionata dal visitatore?
- Legge sul trattamento: Quali regole governano l'uso dei dati personali, ovunque avvenga?
- Residenza: Dove memorizza la piattaforma il registro?
- Trasferimento: Quali garanzie si applicano quando i dati personali si spostano attraverso le frontiere?
Quella separazione rende più facile valutare la sovranità dei dati di consenso ai cookie: un banner, una posizione del server e una garanzia di trasferimento rispondono ciascuna a una domanda diversa. Se la tua configurazione necessita di una piattaforma di consenso allineata a questi requisiti operativi, esplora le opzioni della piattaforma di consenso.
Conzent: Piattaforma di Consenso Cloud Gestita
Conzent aiuta i siti web a mettere in pratica le scelte di consenso attraverso la sua Piattaforma di Consenso Cloud Gestita e l'Infrastruttura di Consenso Open Self-Hosted. Scegli l'opzione gestita per la gestione del consenso basata su cloud, o self-host l'infrastruttura aperta quando mantenere la distribuzione sulla tua infrastruttura è centrale per il tuo approccio alla governance dei dati.
I test A/B sul consenso e le analisi dell'impatto sui ricavi aiutano i team a valutare come le scelte del banner influenzano le risposte degli utenti e i ricavi del sito web. Questi strumenti supportano le operazioni di consenso, ma non sostituiscono l'analisi legale di quali regole si applicano alla tua organizzazione.
Se stai decidendo come allineare la gestione del consenso con le tue esigenze di hosting e gestione dei dati, contatta Conzent per discutere la tua configurazione.
Rendi la tua prossima decisione di consenso parte del design
La sovranità dei dati di consenso ai cookie non è una scelta di banner una tantum. È una decisione di design continua che dovrebbe tenere il passo con i cambiamenti del tuo sito web, della configurazione del tracciamento e dei flussi di dati. Rendi chiara la proprietà assegnando la responsabilità per la revisione dei nuovi tag, l'aggiornamento delle impostazioni di consenso e la documentazione delle modifiche. Questo trasforma la conformità da un compito di lancio a una pratica lavorativa.
Scegli una configurazione di consenso che si adatti a come la tua organizzazione gestisce l'infrastruttura e le scelte degli utenti. Conzent offre opzioni gestite e self-hosted, oltre a test A/B sul consenso. Il giusto accordo dovrebbe supportare le tue esigenze operative senza confondere la posizione di archiviazione con la responsabilità legale.
Dai alla tua prossima revisione un punto di partenza pratico: identifica chi è responsabile delle modifiche al consenso, quindi decidi come il tuo team le registrerà e le testerà. Un processo chiaro rende più facile gestire e spiegare gli aggiornamenti futuri.
Parla con Conzent della tua configurazione di consenso ai cookie e fai il prossimo passo con chiarezza.
Domande Frequenti
Che cos'è la sovranità dei dati?
La sovranità dei dati chiede quale autorità legale e decisori governano un dataset. Per un registro di consenso, identifica l'organizzazione che determina il suo scopo, la piattaforma che lo detiene e i servizi che possono accedervi. Quindi assegna la responsabilità per il recupero, la correzione, la restrizione o la cancellazione del registro. Questa mappa di proprietà aiuta i team a spiegare chi controlla le informazioni di consenso e come le gestiscono, piuttosto che trattare la posizione del server come l'intera risposta.
Come affrontano le leggi sul consenso ai cookie la sovranità dei dati negli Stati Uniti?
Negli Stati Uniti, valuta il controllo considerando lo scopo dei dati, le organizzazioni che li gestiscono e i diritti che si applicano alle persone coinvolte. Un server basato negli Stati Uniti da solo non mostra chi può accedere ai registri o rispondere a una richiesta del consumatore. Documenta quale organizzazione decide come vengono utilizzate le informazioni di consenso, quali fornitori le gestiscono e chi può rispondere alle richieste. Questo fornisce ai team un quadro più chiaro del controllo pratico.
Quali leggi sulla privacy degli stati americani richiedono consenso prima di utilizzare cookie o tecnologie di tracciamento?
Le leggi sulla privacy degli stati americani generalmente non richiedono consenso preventivo semplicemente perché i cookie trattano dati personali. Tuttavia, evita di trattare ogni tracker in modo identico. Per ciascuno, registra il suo scopo, i dati che raccoglie e se le regole statali applicabili richiedono un particolare controllo di preferenza. Questo aiuta i team a configurare le scelte attorno all'attività di tracciamento effettiva invece di fare affidamento su un'unica etichetta statale ampia o presumere che ogni cookie serva la stessa funzione.
Quali sono i rischi per la sovranità dei dati dei cookie di terze parti e delle piattaforme di gestione del consenso?
Un rischio chiave è perdere il controllo chiaro su chi può accedere alle informazioni relative ai cookie. I servizi di terze parti possono ricevere identificatori, mentre una piattaforma di consenso può detenere registri delle scelte degli utenti. Limita l'accesso ai ruoli che ne hanno bisogno, stabilisci pratiche di conservazione per ciascun tipo di registro e includi la gestione della cancellazione nei processi dei fornitori. Rivedi se rimuovere un tracker ferma anche la raccolta dei dati associati, non solo il cookie visibile.
Quali passi aiutano a rendere conformi il consenso ai cookie di un sito web e i trasferimenti di dati?
Rendi le revisioni del consenso e del trasferimento parte del controllo delle modifiche del sito web. Assegna un proprietario della privacy e un proprietario tecnico, quindi richiedi a ciascun nuovo tag o richiesta di fornitore di dichiarare il suo scopo, l'accesso ai dati e la destinazione. Testa la modifica in staging prima del rilascio, incluso come si comporta l'interfaccia di consenso. Mantieni un registro datato della decisione e della configurazione in modo che i team possano rintracciare perché è stato introdotto un tag e cosa è cambiato in seguito.
Come differiscono i requisiti per il consenso ai cookie tra gli stati americani e tra gli Stati Uniti e l'UE?
Queste differenze influenzano come i team dovrebbero configurare l'esperienza del visitatore. Un sito che serve sia il pubblico statunitense che quello dell'UE può utilizzare impostazioni di banner specifiche per giurisdizione, formulazioni e controlli di preferenza invece di costringere ogni visitatore a seguire un flusso identico. Collega quei profili alle regole che l'organizzazione applica e testali con impostazioni regionali rappresentative. Questo rende le scelte locali più chiare e riduce la possibilità che un pubblico riceva controlli progettati per un altro.