
Cookie Toestemming Gegevenssoevereiniteit, Wetten en Gegevenslocatie
Waar toestemminggegevens zich bevinden, is slechts één aspect van gegevenssoevereiniteit. De gegevenssoevereiniteit van cookie-toestemming betreft welke jurisdictie wetten de toestemminginformatie beheersen en wie er controle over heeft. Alleen de locatie van gegevens lost geen van beide vragen op.
Die onderscheiding is belangrijk wanneer een website mensen over grenzen heen bedient. De GDPR en ePrivacy-regels van de EU stellen eisen aan toestemming voor niet-essentiële cookies, terwijl de privacywetten van de Amerikaanse staten over het algemeen de nadruk leggen op duidelijke openbaarmakingen en opt-out opties. Gegevenssoevereiniteit, gegevensresidentie en gegevenslokalisatie zijn verwante concepten, maar ze zijn niet uitwisselbaar.
Het is logisch om verder te kijken dan alleen de banner zelf. Dit artikel legt uit wat gegevenssoevereiniteit betekent, hoe de toestemmingsregels verschillen per jurisdictie en hoe internationale gegevensoverdrachten in het plaatje passen. Het laat ook zien hoe toestemmingsbeheer-tools kunnen helpen bij het toepassen van gebruikerskeuzes, het ondersteunen van compliance-workflows en het transparanter maken van gegevensverwerking, of je nu een beheerde service of zelfgehoste infrastructuur gebruikt.
Belangrijke Inzichten
- Scheiding van de wetgeving die persoonlijke gegevens beheert van de plaats waar een server deze opslaat; elk beïnvloedt een ander deel van je complianceplaatje.
- Breng de cookie-regels in kaart met de jurisdicties waar je bezoekers vandaan komen, inclusief of de regels voorafgaande toestemming, duidelijke openbaarmaking of een opt-out vereisen.
- Beoordeel toestemmingshulpmiddelen op basis van hoe ze gebruikerskeuzes registreren en je operationele model ondersteunen, inclusief beheerde cloud of zelfgehoste infrastructuur.
- Begrijp hoe internationale gegevensoverdrachtbeveiligingen zich verhouden tot soevereiniteit voordat je beslist waar toestemmingrecords en andere persoonlijke gegevens moeten worden behandeld.
- Gebruik toestemmingstests en analyses van de impact op de omzet om te beoordelen hoe bannerkeuzes zowel de controle van de gebruiker als de prestaties van de website beïnvloeden.
Welke wetten vereisen cookie-toestemming?
Cookie-toestemmingsregels zijn afhankelijk van de jurisdictie van de bezoeker en de cookies die een website gebruikt. Voor wereldwijde websites moeten het ontwerp van de toestemming, de gegevensverwerking en de gebruikerscontroles samenwerken.
Toestemmingsregels in privacywetten
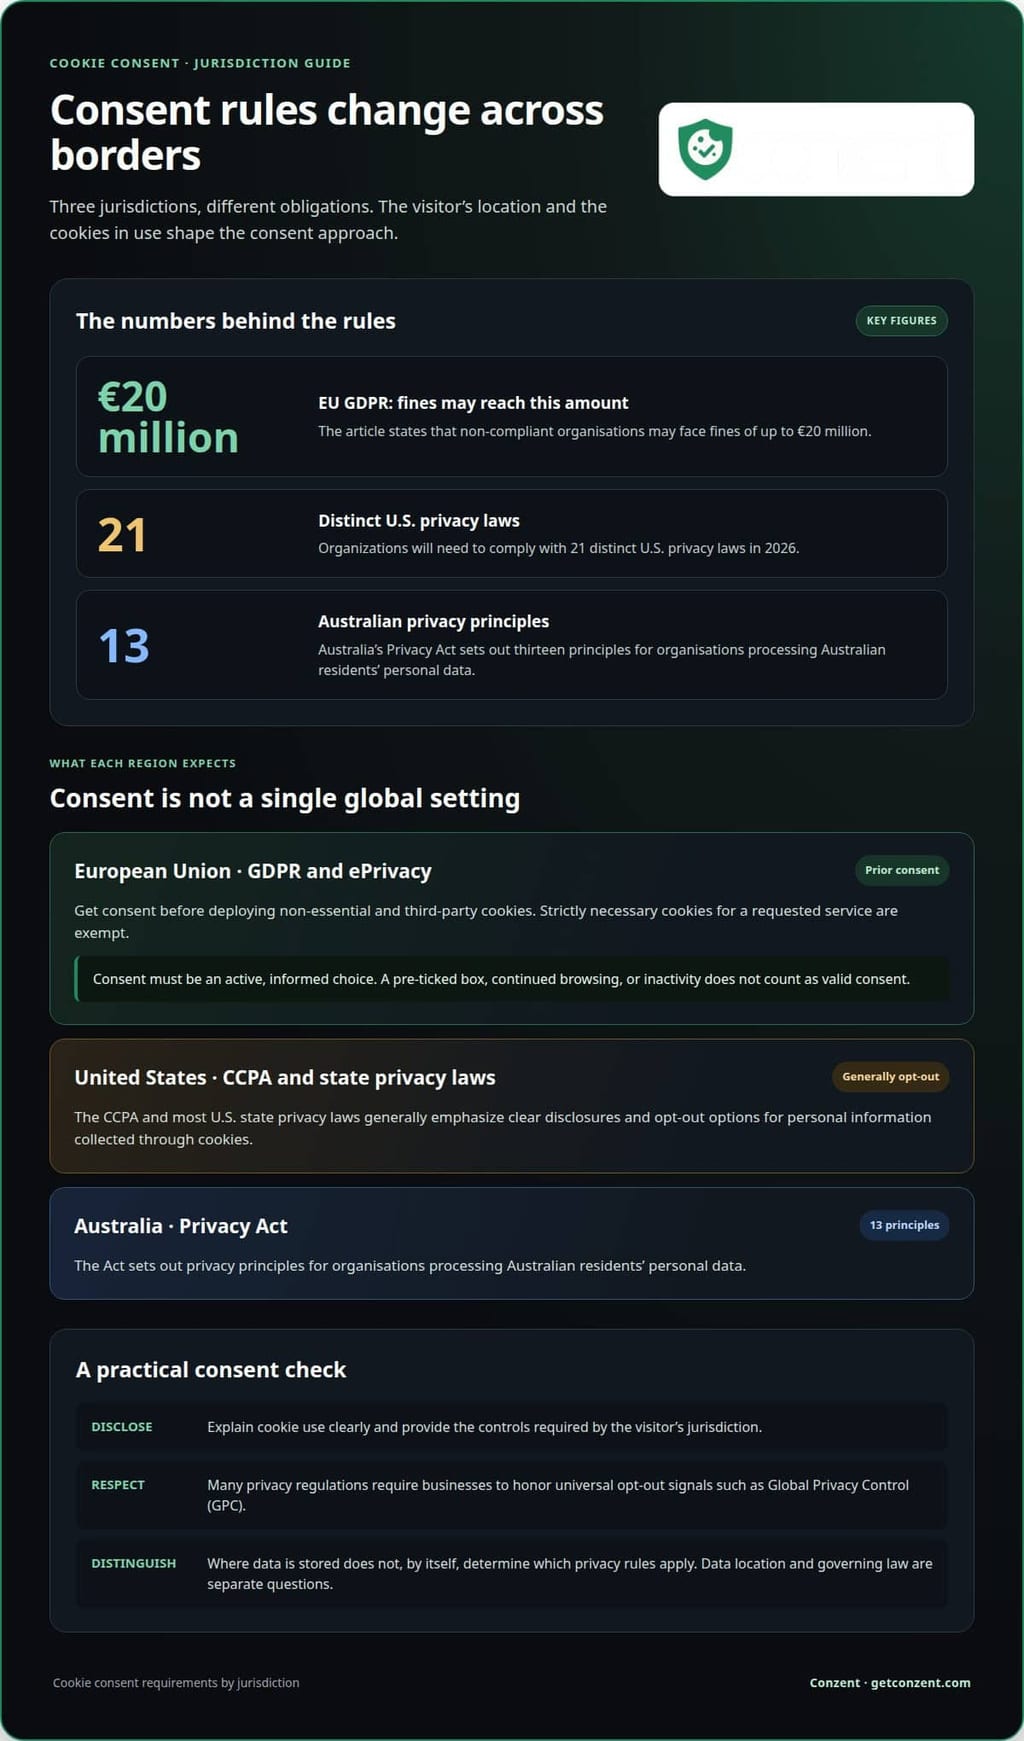
Toestemmingsregels bepalen wanneer websites toestemming nodig hebben voordat ze informatie via cookies verzamelen. De GDPR vereist toestemming voordat niet-essentiële en derde partij cookies worden ingezet, terwijl strikt noodzakelijke cookies voor een aangevraagde dienst zijn vrijgesteld. Deze onderscheiding helpt website-exploitanten te beslissen welke tags kunnen draaien voordat een bezoeker een keuze maakt.
Volgens de EU GDPR kunnen niet-conforme organisaties boetes tot €20 miljoen krijgen, aldus de Europese Unie. Een vooraf aangevinkt vakje, verder browsen of inactiviteit biedt geen geldige toestemming onder de GDPR en de ePrivacy-richtlijn. Toestemming moet een actieve, geïnformeerde keuze weerspiegelen, niet stilte of een standaardinstelling.
De privacywetten van de Amerikaanse staten richten zich over het algemeen op duidelijke openbaarmakingen en opt-out opties voor persoonlijke informatie die via cookies wordt verzameld. De CCPA en de meeste privacywetten van de Amerikaanse staten gebruiken over het algemeen een opt-out model. Er is geen enkele nationale straf voor cookie-overtredingen onder de privacywetten van de staten; de toepasselijke staatswet bepaalt de gevolgen. In 2026 moeten organisaties voldoen aan 21 verschillende privacywetten in de VS.
Universele opt-out signalen voegen een extra laag toe. Veel privacyregelingen vereisen dat bedrijven mechanismen zoals Global Privacy Control (GPC) respecteren, die de opt-out voorkeur van een gebruiker communiceren. De Privacywet van Australië stelt dertien privacyprincipes vast voor organisaties die persoonlijke gegevens van Australische inwoners verwerken, volgens de Australische overheid. Samen tonen deze voorbeelden aan waarom wereldwijde dekking verschillende verplichtingen kan met zich meebrengen, niet één wereldwijde toestemmingsregel.
Hosting, toestemmingrecords en grensoverschrijdende stromen
Hosting beschrijft waar een platform gegevens opslaat, terwijl grensoverschrijdende stromen beschrijven waar die gegevens naartoe gaan. Cookie-toestemmingsplatforms kunnen toestemmingrecords en gebruikersgegevens opslaan in de datacenters van een cloudprovider of op de eigen infrastructuur van een organisatie via zelfhosting. De opslaglocatie hangt af van de implementatie en hostingconfiguratie van het platform.
Internationale hosting verwijdert geen privacyverplichtingen. De GDPR is van toepassing op de verwerking van persoonlijke gegevens van EU-inwoners, ongeacht waar de verwerking plaatsvindt, en internationale overdrachten vereisen passende waarborgen. Breng de gegevensstroom in kaart van de browser naar de toestemmingopslag, analyses en andere leveranciers. Identificeer vervolgens elke bestemming en de overgedragen informatie.
Om cookies en trackers te auditen, scan de site, registreer het doel en de bestemming van elke tag en vergelijk netwerkverzoeken voor en na toestemming. Test ook afwijzingen en GPC-signalen. Cookiebestanden bevatten op zichzelf geen virussen of malware, maar kwaadwillende derden kunnen toegang krijgen tot of hun gegevens compromitteren. Neem onverwachte trackers en grensoverschrijdende bestemmingen op in dezelfde audit.
Cookie-toestemmingsbeheer-tools en plugins
Een cookie-toestemmingsbeheerplatform (CMP) verbindt de toestemmingskeuzes van een website met de tracking- en gegevensverwerkingsopstelling. Een plugin kan deze controles toevoegen aan een contentmanagementsysteem. De juiste opstelling hangt af van de technologie en gegevensstromen van de site.
Deze tools kunnen een banner weergeven, de keuze van een bezoeker registreren en die keuze toepassen op verbonden tags. Een site kan bijvoorbeeld analysetags configureren om te wachten totdat een bezoeker de relevante categorie accepteert. De banner is slechts de zichtbare laag. De onderliggende configuratie bepaalt of de website de keuze respecteert.
Nuttige platformmogelijkheden kunnen omvatten:
- Een inventaris van cookies en trackers die namen, doeleinden en bestemmingen identificeert.
- Toestemmingscategorieën die noodzakelijke functies scheiden van optionele tracking.
- Een registratie van de keuze van de bezoeker, inclusief de keuze en de tijdstempel.
- Controles voor het bijwerken of intrekken van toestemming en het weerspiegelen van die wijziging over tags.
Deze functies ondersteunen een herhaalbare beoordeling. Vergelijk eerst de inventaris met de scripts die actief zijn op de site. Test vervolgens de accept-, afwijs- en voorkeurcontroles van de banner. Inspecteer daarna browserverzoeken om te zien of optionele tags wachten op de relevante keuze. Herhaal de beoordeling na het toevoegen van analyses, advertenties of ingesloten media, aangezien elk nieuwe verwerking kan introduceren.
Plugins kunnen handig zijn voor websites die zijn gebouwd op een ondersteund contentmanagementsysteem. Een standalone platform kan beter geschikt zijn voor sites met meerdere domeinen, aangepaste scripts of complexe integraties. Hoe dan ook, controleer hoe de tool omgaat met taal, toegankelijkheid, toestemmingupdates en registraties. Een banner die er goed uitziet maar niet in staat is om tags te controleren, laat een praktische kloof achter.
Voor gegevenshosting in de VS, kies een platform waarvan de gedocumenteerde implementatie de relevante toestemmingrecords en gebruikersgegevens in Amerikaanse datacenters plaatst. Beoordeel de volledige gegevensstroom, inclusief back-ups, toegang tot ondersteuning en subprocessors. Hosting in de Verenigde Staten beschrijft waar gegevens worden opgeslagen; het bepaalt niet op zichzelf welke privacyregels van toepassing zijn.
Houd een audittrail bij van configuratiewijzigingen. Registreer wanneer een nieuwe tag wordt toegevoegd, welk doel deze dient en welke toestemmingscategorie deze beheert. Test vervolgens de getroffen pagina's in een schone browsersessie. Dit verbindt de cookie-inventaris met het daadwerkelijke sitegedrag in plaats van alleen te vertrouwen op de instellingen van de banner.
Implementatiekeuzes bepalen hoe een CMP past in je infrastructuur en toezichtbehoeften. Beoordeel de opties voor toestemmingsplatformen als onderdeel van die beoordeling, met aandacht voor het hostingmodel en operationele geschiktheid.
Cookie-toestemmingseisen per jurisdictie
De cookie-regels van een website zijn afhankelijk van de jurisdicties die verbonden zijn met zijn gebruikers en gegevensverwerking. Voor een EU-website die bezoekers in het buitenland bedient, breng je elke relevante wet in kaart met de keuzes en openbaarmakingen die de site presenteert.
Bouw een jurisdictiekaart
Begin met de locatie van het bedrijf, de mensen wiens gegevens het verwerkt en de trackingtechnologieën die in gebruik zijn. Registreer vervolgens welk privacykader van toepassing is op elk publiek. Een EU-bedrijf dat persoonlijke gegevens in de EU verwerkt, moet voldoen aan de GDPR; het bedienen van mensen elders kan andere vereisten met zich meebrengen.
De GDPR stelt een duidelijke standaard voor toestemming. Onder Artikel 4 moet toestemming vrij gegeven, specifiek, geïnformeerd en ondubbelzinnig zijn. Een enkele "alles accepteren" actie communiceert mogelijk de doeleinden niet duidelijk als analyses en advertenties verschillende keuzes met zich meebrengen. Organiseer de opties van de banner rond de doeleinden en verwerking die de site daadwerkelijk gebruikt.
Voor een UK-publiek moet je zowel de UK GDPR als de PECR opnemen in de compliancekaart. PECR is relevant voor cookie-openbaarmaking en toestemmingseisen, terwijl de Data Protection Act van het VK in 2018 werd aangenomen. Deze kaders maken het VK een aparte vermelding in de jurisdictiebeoordeling van een website, zelfs wanneer de interface voor toestemming lijkt op de EU-versie.
De LGPD van Brazilië is een ander kader dat relevant is voor cookie-openbaarmaking en toestemming. Neem Brazilië op in de beoordeling wanneer de site mensen daar bedient, en beoordeel vervolgens de verzamelde informatie en het doel van elke tracker. Neem niet aan dat een banner die is ontworpen voor EU-bezoekers automatisch aan elke lokale vereiste voldoet.
In de Verenigde Staten is de California Privacy Rights Act (CPRA) relevant voor cookie-toestemming. Staatswetten verschillen, dus behandel een publiek in de VS niet als één uniforme jurisdictie. Registreer welke staten binnen de reikwijdte vallen en verbind elke toepasselijke regel met de openbaarmakingen en voorkeurcontroles van de site.
Gebruik een compacte vergelijking om de verschillen zichtbaar te maken:
- Europese Unie: Pas de GDPR-toestemmingsstandaard toe en onderscheid cookie-doeleinden.
- Verenigd Koninkrijk: Houd rekening met de UK GDPR en PECR in dezelfde beoordeling.
- Brazilië: Neem de LGPD op bij het beoordelen van openbaarmakingen en cookie-gerelateerde verwerking.
- Verenigde Staten: Breng toepasselijke staatswetten in kaart, inclusief de CPRA van Californië.
Herzie deze kaart wanneer het publiek, de trackingopstelling of het gegevensgebruik verandert. Het toevoegen van een advertentietracker kan bijvoorbeeld de doeleinden veranderen die aan bezoekers worden beschreven. Een op jurisdictie gebaseerde beoordeling verbindt elke kennisgeving en keuze met de betrokken mensen, in plaats van te vertrouwen op één wereldwijde banner voor elke situatie.
Gegevenssoevereiniteit vergeleken met gegevensresidentie en gegevenslokalisatie
Deze termen beschrijven verschillende delen van gegevensbeheer, niet uitwisselbare compliance-doelen. Voor cookie-toestemmingrecords, onderscheid de geldende wet van de opslaglocatie en overdrachtsregels.
Soevereiniteit, residentie en lokalisatie-onderscheid
Gegevenssoevereiniteit betreft welke jurisdictiewetten gegevens beheersen en wie er autoriteit over heeft. Gegevensresidentie beschrijft waar gegevens worden opgeslagen, terwijl gegevenslokalisatie betekent dat een regel opslag binnen een bepaald grondgebied vereist. Deze onderscheiding is belangrijk omdat een EU-website records in het ene land kan opslaan terwijl ze deze onder regels die aan een andere jurisdictie zijn gekoppeld, verwerkt.
De Russische wet op persoonlijke gegevens vereist dat persoonlijke gegevens van haar burgers binnen het Russische grondgebied worden opgeslagen. Dat is een lokalisatievereiste. Residentie is een feitelijke vraag over de locatie van de server; soevereiniteit vraagt welke wetten van toepassing kunnen zijn. De locatie van een gegevenssubject, de rol van de organisatie en haar verwerkingsactiviteiten kunnen ook het juridische plaatje vormgeven.
Gebruik een gegevensstroomkaart om deze concepten distinct te houden. Markeer waar de browser van een bezoeker een toestemmingrecord aanmaakt, waar het platform het opslaat en welke diensten er toegang toe hebben. Een record kan bijvoorbeeld in een EU-datacenter worden opgeslagen terwijl een ondersteunings- of analyseproces een ander land omvat. Alleen de locatie van de server beschrijft niet elke overdracht of geldende regel.
Cookie-regels en gegevenslocatie
De GDPR en de ePrivacy-richtlijn behandelen privacy en cookieverwerking, terwijl residentie betrekking heeft op de fysieke opslaglocatie. De ePrivacy-richtlijn, ook wel de Cookiewet genoemd, beschermt online communicatie. De GDPR is van toepassing op persoonlijke gegevens van EU-inwoners, ongeacht waar deze worden verwerkt, dus het verplaatsen van een server buiten de EU verwijdert niet op zichzelf de verplichtingen van de GDPR.
De GDPR verbiedt internationale overdrachten niet expliciet, maar legt strikte regels en toezicht op. Artikel 45 staat overdrachten toe op basis van een adequaatheidsbesluit, terwijl Artikel 46 dit toestaat met passende waarborgen. Artikel 49 biedt uitzonderingen voor specifieke omstandigheden. Deze overdrachtmechanismen hebben betrekking op juridische waarborgen, niet op een algemene belofte dat gegevens op één plaats blijven.
Voor een toestemmingsplatform, beoordeel de volledige gegevensroute, niet alleen de serverregio. Identificeer het toestemmingrecord, de hostinglocatie, subprocessors en eventuele toegang of overdracht over grenzen heen. Maak vervolgens onderscheid of de zorg een wet betreft die de verwerking beheert, een vereiste opslaglocatie of waarborgen voor een internationale overdracht. Dit helpt teams om hun opstelling duidelijk uit te leggen en te identificeren welke controles aandacht nodig hebben.
Cookie-instellingen en infrastructuurbeslissingen lossen verschillende problemen op. Een toestemmingskeuze bepaalt of bepaalde cookie-gerelateerde verwerking kan doorgaan; residentierecords waar informatie wordt opgeslagen. Een soevereiniteitsbeoordeling overweegt de wetten die gegevens beheersen en de autoriteit erover. Behandel elk als een apart onderdeel van dezelfde gegevenskaart en verbind ze via gedocumenteerde stromen.
GDPR, ePrivacy, Gegevensresidentie en Soevereiniteit
Cookie-regels beheersen keuzes over tracking; gegevensresidentie betreft de opslaglocatie. Voor EU-websites zijn beide vragen belangrijk, maar ze adresseren verschillende risico's.
De EU ePrivacy-richtlijn, ook wel de Cookiewet genoemd, beschermt online communicatie. De GDPR regelt de verwerking van persoonlijke gegevens, inclusief verwerking die verband houdt met cookies. Het is van toepassing op persoonlijke gegevens van EU-inwoners, ongeacht waar die verwerking plaatsvindt. Het verplaatsen van toestemmingrecords naar een ander land verwijdert daarom niet de reikwijdte van de GDPR.
Scheiding van de vragen in je gegevenskaart. Identificeer eerst welke cookies en trackers persoonlijke gegevens verzamelen en wat elk ervan doet. Noteer vervolgens waar toestemmingrecords en gerelateerde gegevens worden opgeslagen. Traceer daarna eventuele toegang of overdracht over grenzen heen. Dit maakt het gemakkelijker om toestemming voor het uitvoeren van een tracker, de wet die de verwerking beheert en de fysieke locatie van opgeslagen informatie te onderscheiden.
Internationale overdrachten voegen een juridische laag toe. De GDPR verbiedt overdrachten niet expliciet, maar legt strikte regels en toezicht op. Artikel 45 staat overdrachten toe op basis van een adequaatheidsbesluit. Artikel 46 staat overdrachten toe met passende waarborgen, en Artikel 49 biedt uitzonderingen voor specifieke omstandigheden. Deze routes hebben betrekking op overdrachtvoorwaarden, niet op een algemene vereiste om elk record binnen de EU op te slaan.
Overweeg een EU-website die toestemmingrecords opslaat in een EU-datacenter maar een service gebruikt die er vanuit buiten de regio toegang toe heeft. De opslaglocatie is één feit; de toegangroute kan een aparte overdrachtsvraag oproepen. Omgekeerd toont het hosten van gegevens in de EU niet aan of een cookie correct is openbaar gemaakt of of de keuze van een bezoeker de relevante tracker beheert.
Houd operationele records bij die deze kwesties met elkaar verbinden. Voor elke cookie of tag, noteer het doel, de verzamelde gegevens, de toestemmingscategorie en de bestemming. Voor elk toestemmingrecord, documenteer de opslaglocatie en eventuele grensoverschrijdende toegang. Bij het toevoegen van een analyse- of advertentiedienst, werk beide records bij en test of de site nog steeds de keuze van de bezoeker volgt.
- Cookie toestemming: Mag de tracker draaien onder de geselecteerde keuze van de bezoeker?
- Verwerkingswet: Welke regels beheersen het gebruik van persoonlijke gegevens, waar het ook plaatsvindt?
- Residentie: Waar slaat het platform het record op?
- Overdracht: Welke waarborgen zijn van toepassing wanneer persoonlijke gegevens over grenzen heen bewegen?
Die scheiding maakt het gemakkelijker om de gegevenssoevereiniteit van cookie-toestemming te beoordelen: een banner, een serverlocatie en een overdrachtbeveiliging beantwoorden elk een andere vraag. Als je opstelling een toestemmingsplatform nodig heeft dat is afgestemd op deze operationele vereisten, verken dan de opties voor toestemmingsplatformen.
Conzent: Beheerd Cloud Toestemmingsplatform
Conzent helpt websites om toestemmingskeuzes in de praktijk te brengen via zijn Beheerd Cloud Toestemmingsplatform en Zelfgehoste Open Toestemmingsinfrastructuur. Kies de beheerde optie voor cloudgebaseerd toestemmingsbeheer, of zelfhost de open infrastructuur wanneer het behouden van de implementatie op je eigen infrastructuur centraal staat in je gegevensbeheerbenadering.
Toestemming A/B Testing en Analyses van de Impact op de Omzet helpen teams te beoordelen hoe bannerkeuzes de reacties van gebruikers en de omzet van de website beïnvloeden. Deze tools ondersteunen toestemmingsoperaties, maar vervangen geen juridische analyse van welke regels van toepassing zijn op jouw organisatie.
Als je beslist hoe je toestemmingsbeheer kunt afstemmen op je hosting- en gegevensverwerkingsbehoeften, neem dan contact op met Conzent om je opstelling te bespreken.
Maak je volgende toestemmingsbeslissing onderdeel van het ontwerp
De gegevenssoevereiniteit van cookie-toestemming is geen eenmalige bannerkeuze. Het is een doorlopend ontwerpproces dat gelijke tred moet houden met veranderingen aan je website, trackingopstelling en gegevensstromen. Maak eigenaarschap duidelijk door verantwoordelijkheid toe te wijzen voor het beoordelen van nieuwe tags, het bijwerken van toestemmingsinstellingen en het documenteren van wijzigingen. Dit verandert compliance van een lanceertaak in een werkpraktijk.
Kies een toestemmingsopstelling die past bij hoe jouw organisatie infrastructuur en gebruikerskeuzes beheert. Conzent biedt beheerde en zelfgehoste opties, plus Toestemming A/B Testing. De juiste regeling moet voldoen aan je operationele behoeften zonder opslaglocatie te verwarren met juridische verantwoordelijkheid.
Geef je volgende beoordeling een praktisch startpunt: identificeer wie verantwoordelijk is voor toestemmingswijzigingen, en beslis vervolgens hoe jouw team deze zal registreren en testen. Een duidelijk proces maakt toekomstige updates gemakkelijker te beheren en uit te leggen.
Praat met Conzent over je cookie-toestemmingopstelling en zet de volgende stap met duidelijkheid.
Veelgestelde Vragen
Wat is gegevenssoevereiniteit?
Gegevenssoevereiniteit vraagt welke juridische autoriteit en besluitvormers een dataset beheersen. Voor een toestemmingrecord, identificeer de organisatie die het doel bepaalt, het platform dat het vasthoudt, en de diensten die er toegang toe hebben. Wijs vervolgens verantwoordelijkheid toe voor het ophalen, corrigeren, beperken of verwijderen van het record. Deze eigendomskaart helpt teams uit te leggen wie de controle heeft over toestemminginformatie en hoe ze deze behandelen, in plaats van de locatie van de server als het hele antwoord te beschouwen.
Hoe behandelen cookie-toestemmingswetten gegevenssoevereiniteit in de Verenigde Staten?
In de Verenigde Staten, beoordeel controle door rekening te houden met het doel van de gegevens, de organisaties die ermee omgaan, en de rechten die van toepassing zijn op de betrokken mensen. Een server in de VS alleen toont niet wie toegang heeft tot records of kan reageren op een consumentenverzoek. Documenteer welke organisatie beslist hoe toestemminginformatie wordt gebruikt, welke leveranciers ermee omgaan, en wie kan reageren op verzoeken. Dit geeft teams een duidelijker beeld van praktische controle.
Welke privacywetten van de Amerikaanse staten vereisen toestemming voordat cookies of trackingtechnologieën worden gebruikt?
Privacywetten van de Amerikaanse staten vereisen over het algemeen geen voorafgaande toestemming alleen omdat cookies persoonlijke gegevens verwerken. Vermijd echter om elke tracker identiek te behandelen. Registreer voor elke tracker het doel, de gegevens die het verzamelt, en of de toepasselijke staatsregels een bepaalde voorkeurcontrole vereisen. Dit helpt teams om keuzes te configureren rond daadwerkelijke trackingactiviteit in plaats van te vertrouwen op één brede staatslabel of aan te nemen dat elke cookie dezelfde functie vervult.
Wat zijn de risico's van gegevenssoevereiniteit van third-party cookies en toestemmingsbeheerplatforms?
Een belangrijk risico is het verlies van duidelijke controle over wie toegang heeft tot cookie-gerelateerde informatie. Derde partijen kunnen identificatoren ontvangen, terwijl een toestemmingsplatform records van gebruikerskeuzes kan vasthouden. Beperk de toegang tot de rollen die deze nodig hebben, stel bewaarbeleid in voor elk recordtype, en neem verwijderingsverwerking op in de processen van leveranciers. Beoordeel of het verwijderen van een tracker ook de bijbehorende gegevensverzameling stopt, niet alleen de zichtbare cookie.
Welke stappen helpen om de cookie-toestemming en gegevensoverdrachten van een website compliant te maken?
Maak toestemming- en overdrachtbeoordelingen onderdeel van de wijzigingscontrole van de website. Wijs een privacy-eigenaar en een technische eigenaar toe, en vereis dat elke nieuwe tag of leveranciersverzoek zijn doel, gegevens toegang en bestemming vermeldt. Test de wijziging in de staging voordat deze wordt vrijgegeven, inclusief hoe de toestemminginterface zich gedraagt. Houd een gedateerd record van de beslissing en configuratie bij, zodat teams kunnen traceren waarom een tag is geïntroduceerd en wat later is veranderd.
Hoe verschillen cookie-toestemmingseisen tussen de Amerikaanse staten en tussen de VS en de EU?
Deze verschillen beïnvloeden hoe teams de bezoekerservaring moeten configureren. Een site die zowel Amerikaanse als EU-publieken bedient, kan jurisdictie-specifieke bannerinstellingen, formuleringen en voorkeurcontroles gebruiken in plaats van elke bezoeker door een identieke stroom te dwingen. Koppel die profielen aan de regels die de organisatie toepast, en test ze met representatieve regionale instellingen. Dit maakt lokale keuzes duidelijker en vermindert de kans dat één publiek controles ontvangt die voor een ander zijn ontworpen.