
Cookie-Zustimmung Datenhoheit, Gesetze und Datenstandorte
Wo die Einwilligungsdaten gespeichert sind, ist nur ein Teil der Datensouveränität. Die Datensouveränität in Bezug auf die Cookie-Einwilligung betrifft, welches Rechtssystem die Einwilligungsinformationen regelt und wer die Kontrolle darüber hat. Der Speicherort der Daten allein beantwortet keine dieser Fragen.
Diese Unterscheidung ist wichtig, wenn eine Website Menschen über Grenzen hinweg bedient. Die DSGVO der EU und die ePrivacy-Regeln legen Anforderungen für die Einwilligung zu nicht wesentlichen Cookies fest, während die Datenschutzgesetze der US-Bundesstaaten im Allgemeinen klare Offenlegungen und Opt-out-Optionen betonen. Datensouveränität, Datenresidenz und Datenlokalisierung sind verwandte Konzepte, aber sie sind nicht austauschbar.
Es ist sinnvoll, über das Banner selbst hinauszuschauen. Dieser Artikel erklärt, was Datensouveränität bedeutet, wie sich die Einwilligungsregeln je nach Rechtsordnung unterscheiden und wie internationale Datenübertragungen ins Bild passen. Er zeigt auch, wie Einwilligungsmanagement-Tools helfen können, die Benutzerentscheidungen anzuwenden, Compliance-Workflows zu unterstützen und die Datenverarbeitung transparenter zu gestalten, egal ob Sie einen verwalteten Dienst oder eine selbst gehostete Infrastruktur nutzen.
Wichtige Erkenntnisse
- Trennen Sie das Recht, das personenbezogene Daten regelt, von dem Ort, an dem ein Server diese speichert; jedes beeinflusst einen anderen Teil Ihres Compliance-Bildes.
- Ordnen Sie die Cookie-Regeln den Rechtsordnungen zu, aus denen Ihre Besucher kommen, einschließlich der Frage, ob die Regeln eine vorherige Einwilligung, klare Offenlegung oder ein Opt-out verlangen.
- Bewerten Sie Einwilligungs-Tools danach, wie sie Benutzerentscheidungen aufzeichnen und Ihr Betriebsmodell unterstützen, einschließlich verwalteter Cloud- oder selbst gehosteter Infrastruktur.
- Verstehen Sie, wie internationale Datenschutzmaßnahmen mit der Souveränität zusammenhängen, bevor Sie entscheiden, wo Einwilligungsunterlagen und andere personenbezogene Daten verarbeitet werden sollen.
- Nutzen Sie Einwilligungstests und Analysen zur Umsatzauswirkung, um zu bewerten, wie die Bannerentscheidungen sowohl die Benutzerkontrolle als auch die Website-Leistung beeinflussen.
Welche Gesetze verlangen eine Cookie-Einwilligung?
Die Regeln zur Cookie-Einwilligung hängen von der Rechtsordnung des Besuchers und den Cookies ab, die eine Website verwendet. Für globale Websites müssen das Design der Einwilligung, die Datenverarbeitung und die Benutzerkontrollen zusammenarbeiten.
Einwilligungsregeln über Datenschutzgesetze hinweg
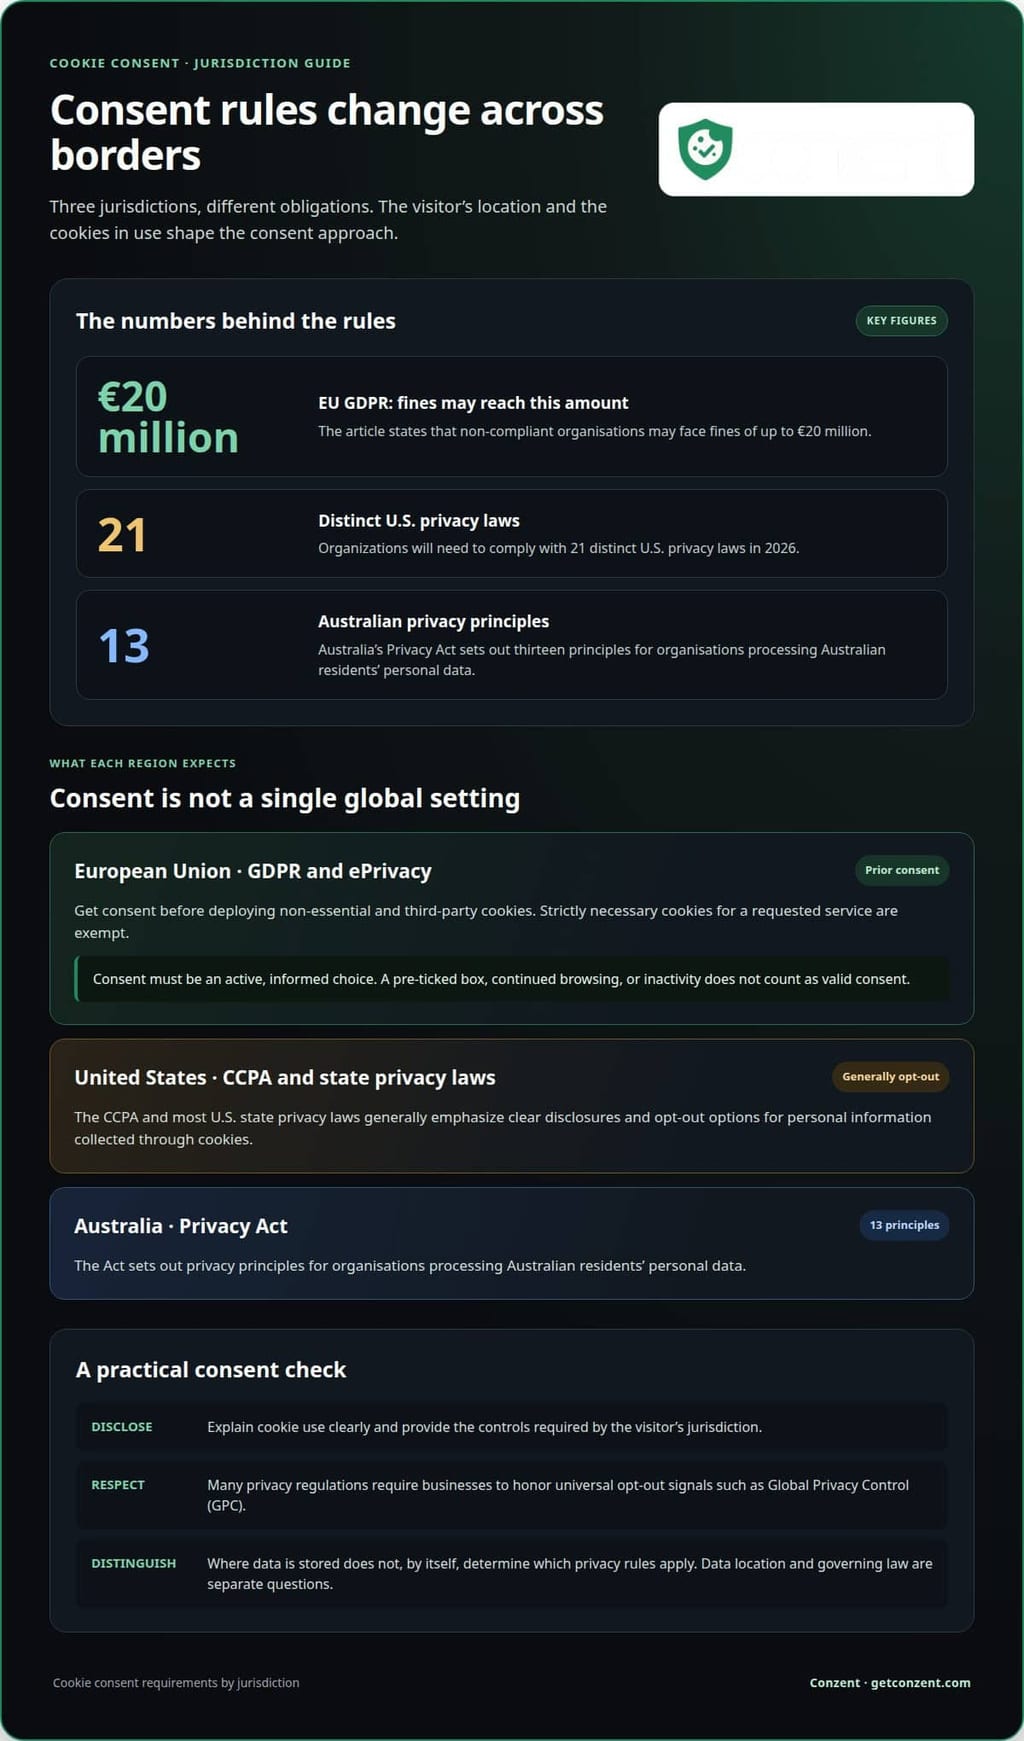
Einwilligungsregeln bestimmen, wann Websites die Erlaubnis benötigen, bevor sie Informationen über Cookies sammeln. Die DSGVO verlangt eine Einwilligung, bevor nicht wesentliche und Drittanbieter-Cookies eingesetzt werden, während unbedingt erforderliche Cookies für einen angeforderten Dienst ausgenommen sind. Diese Unterscheidung hilft Website-Betreibern zu entscheiden, welche Tags ausgeführt werden können, bevor ein Besucher eine Wahl trifft.
Nach der EU-DSGVO können nicht konforme Organisationen mit Geldstrafen von bis zu 20 Millionen Euro rechnen, so die Europäische Union. Ein vorab angekreuztes Kästchen, fortgesetztes Browsen oder Inaktivität bieten keine gültige Einwilligung gemäß der DSGVO und der ePrivacy-Richtlinie. Die Einwilligung muss eine aktive, informierte Wahl widerspiegeln, nicht Stille oder eine Standardeinstellung.
Die Datenschutzgesetze der US-Bundesstaaten konzentrieren sich im Allgemeinen auf klare Offenlegungen und Opt-out-Optionen für personenbezogene Informationen, die über Cookies gesammelt werden. Das CCPA und die meisten Datenschutzgesetze der US-Bundesstaaten verwenden im Allgemeinen ein Opt-out-Modell. Es gibt keine einheitliche US-weite Strafe für Cookie-Verstöße nach den Datenschutzgesetzen der Bundesstaaten; das jeweilige Landesgesetz bestimmt die Konsequenzen. Ab 2026 müssen Organisationen 21 verschiedene US-Datenschutzgesetze einhalten.
Universelle Opt-out-Signale fügen eine weitere Ebene hinzu. Viele Datenschutzvorschriften verlangen von Unternehmen, Mechanismen wie den Global Privacy Control (GPC) zu respektieren, der die Opt-out-Präferenz eines Benutzers kommuniziert. Das australische Datenschutzgesetz legt dreizehn Datenschutzprinzipien für Organisationen fest, die personenbezogene Daten von australischen Einwohnern verarbeiten, gemäß der australischen Regierung. Diese Beispiele zeigen zusammen, warum globale Abdeckung unterschiedliche Pflichten mit sich bringen kann, nicht eine einzige weltweite Einwilligungsregel.
Hosting, Einwilligungsunterlagen und grenzüberschreitende Datenflüsse
Hosting beschreibt, wo eine Plattform Daten speichert, während grenzüberschreitende Flüsse beschreiben, wohin diese Daten reisen. Cookie-Einwilligungsplattformen können Einwilligungsunterlagen und Benutzerdaten in den Rechenzentren eines Cloud-Anbieters oder auf der eigenen Infrastruktur einer Organisation durch Selbsthosting speichern. Der Speicherort hängt von der Bereitstellung und der Hosting-Konfiguration der Plattform ab.
Internationales Hosting entfernt keine Datenschutzverpflichtungen. Die DSGVO gilt für die Verarbeitung personenbezogener Daten von EU-Bewohnern, unabhängig davon, wo die Verarbeitung stattfindet, und internationale Übertragungen erfordern angemessene Schutzmaßnahmen. Kartieren Sie den Datenfluss vom Browser zur Einwilligungsspeicherung, Analytik und anderen Anbietern. Identifizieren Sie dann jedes Ziel und die übertragenen Informationen.
Um Cookies und Tracker zu überprüfen, scannen Sie die Website, zeichnen Sie den Zweck und das Ziel jedes Tags auf und vergleichen Sie die Netzwerkrequests vor und nach der Einwilligung. Testen Sie auch die Ablehnung und GPC-Signale. Cookie-Dateien enthalten selbst keine Viren oder Malware, aber böswillige Dritte können auf ihre Daten zugreifen oder diese kompromittieren. Schließen Sie unerwartete Tracker und grenzüberschreitende Ziele in dasselbe Audit ein.
Tools und Plugins für das Cookie-Einwilligungsmanagement
Eine Cookie-Einwilligungsmanagement-Plattform (CMP) verbindet die Einwilligungsentscheidungen einer Website mit ihrem Tracking- und Datenverarbeitungs-Setup. Ein Plugin kann diese Kontrollen zu einem Content-Management-System hinzufügen. Die richtige Konfiguration hängt von der Technologie und den Datenflüssen der Website ab.
Diese Tools können ein Banner anzeigen, die Auswahl eines Besuchers aufzeichnen und diese Wahl auf verbundene Tags anwenden. Beispielsweise kann eine Website Analytik-Tags so konfigurieren, dass sie warten, bis ein Besucher die relevante Kategorie akzeptiert. Das Banner ist nur die sichtbare Schicht. Die zugrunde liegende Konfiguration bestimmt, ob die Website die Wahl respektiert.
Nützliche Plattformfunktionen können Folgendes umfassen:
- Ein Inventar von Cookies und Trackern, das Namen, Zwecke und Ziele identifiziert.
- Einwilligungskategorien, die notwendige Funktionen von optionalem Tracking trennen.
- Ein Protokoll der Auswahl des Besuchers, einschließlich der Wahl und ihres Zeitstempels.
- Kontrollen zum Aktualisieren oder Widerrufen der Einwilligung und zur Reflexion dieser Änderung über Tags hinweg.
Diese Funktionen unterstützen eine wiederholbare Überprüfung. Vergleichen Sie zunächst das Inventar mit den auf der Website aktiven Skripten. Testen Sie dann die Akzeptanz-, Ablehnungs- und Präferenzkontrollen des Banners. Überprüfen Sie dann die Browseranfragen, um zu sehen, ob optionale Tags auf die relevante Wahl warten. Wiederholen Sie die Überprüfung, nachdem Sie Analytik-, Werbe- oder eingebettete Medien hinzugefügt haben, da jede neue Verarbeitung einführen kann.
Plugins können für Websites, die auf einem unterstützten Content-Management-System basieren, praktisch sein. Eine eigenständige Plattform kann besser für Websites mit mehreren Domains, benutzerdefinierten Skripten oder komplexen Integrationen geeignet sein. Überprüfen Sie in jedem Fall, wie das Tool mit Sprache, Barrierefreiheit, Einwilligungsaktualisierungen und -unterlagen umgeht. Ein Banner, das gut aussieht, aber die Tags nicht steuert, hinterlässt eine praktische Lücke.
Für in den USA basiertes Datenhosting wählen Sie eine Plattform, deren dokumentierte Bereitstellung die relevanten Einwilligungsunterlagen und Benutzerdaten in US-Rechenzentren platziert. Überprüfen Sie den gesamten Datenfluss, einschließlich Backups, Supportzugang und Subunternehmer. Hosting in den Vereinigten Staaten beschreibt, wo Daten gespeichert werden; es legt nicht allein fest, welche Datenschutzregeln gelten.
Führen Sie ein Audit-Trail über Konfigurationsänderungen. Protokollieren Sie, wann ein neues Tag hinzugefügt wird, welchen Zweck es erfüllt und welche Einwilligungskategorie es steuert. Testen Sie dann die betroffenen Seiten in einer sauberen Browsersitzung. Dies verbindet das Cookie-Inventar mit dem tatsächlichen Verhalten der Website, anstatt sich nur auf die Banner-Einstellungen zu verlassen.
Bereitstellungsentscheidungen prägen, wie eine CMP zu Ihrer Infrastruktur und Ihren Überwachungsbedürfnissen passt. Überprüfen Sie die Optionen für Einwilligungsplattformen als Teil dieser Bewertung, wobei Sie auf das Hosting-Modell und die betriebliche Eignung achten.
Anforderungen an die Cookie-Einwilligung nach Rechtsordnung
Die Cookie-Regeln einer Website hängen von den Rechtsordnungen ab, die mit ihren Benutzern und der Datenverarbeitung verbunden sind. Für eine EU-Website, die Besucher im Ausland bedient, ordnen Sie jedes relevante Gesetz den Entscheidungen und Offenlegungen zu, die die Website präsentiert.
Erstellen Sie eine Rechtsordnungsübersicht
Beginnen Sie mit dem Standort des Unternehmens, den Personen, deren Daten verarbeitet werden, und den verwendeten Tracking-Technologien. Protokollieren Sie dann, welches Datenschutzrahmenwerk für jedes Publikum gilt. Ein in der EU ansässiges Unternehmen, das personenbezogene Daten in der EU verarbeitet, muss die DSGVO einhalten; die Bedienung von Personen anderswo kann zusätzliche Anforderungen mit sich bringen.
Die DSGVO setzt einen klaren Standard für die Einwilligung. Nach Artikel 4 muss die Einwilligung freiwillig, spezifisch, informiert und eindeutig gegeben werden. Eine einzige „Alle akzeptieren“-Aktion kommuniziert möglicherweise nicht klar die Zwecke, wenn Analytik und Werbung unterschiedliche Entscheidungen erfordern. Organisieren Sie die Optionen des Banners um die Zwecke und die Verarbeitung, die die Website tatsächlich verwendet.
Für ein Publikum im Vereinigten Königreich sind sowohl die UK-DSGVO als auch die PECR in der Compliance-Übersicht zu berücksichtigen. Die PECR ist relevant für die Offenlegung und die Anforderungen an die Einwilligung von Cookies, während das Datenschutzgesetz des Vereinigten Königreichs 2018 verabschiedet wurde. Diese Rahmenbedingungen machen das Vereinigte Königreich zu einem eigenständigen Eintrag in der Rechtsordnungsüberprüfung einer Website, selbst wenn die Einwilligungsoberfläche der EU-Version ähnelt.
Die LGPD Brasiliens ist ein weiteres Rahmenwerk, das für die Offenlegung und Einwilligung von Cookies relevant ist. Beziehen Sie Brasilien in die Überprüfung ein, wenn die Website Personen dort bedient, und bewerten Sie dann die gesammelten Informationen und den Zweck jedes Trackers. Gehen Sie nicht davon aus, dass ein Banner, das für EU-Besucher entworfen wurde, automatisch jede lokale Anforderung erfüllt.
In den Vereinigten Staaten ist das California Privacy Rights Act (CPRA) relevant für die Cookie-Einwilligung. Die Datenschutzgesetze der Bundesstaaten unterscheiden sich, behandeln Sie daher ein US-Publikum nicht als eine einheitliche Rechtsordnung. Protokollieren Sie, welche Bundesstaaten im Geltungsbereich sind, und verbinden Sie jede anwendbare Regel mit den Offenlegungen und Präferenzkontrollen der Website.
Verwenden Sie einen kompakten Vergleich, um die Unterschiede sichtbar zu machen:
- Europäische Union: Wenden Sie den Einwilligungsstandard der DSGVO an und unterscheiden Sie die Zwecke von Cookies.
- Vereinigtes Königreich: Berücksichtigen Sie die UK-DSGVO und die PECR in derselben Überprüfung.
- Brasilien: Beziehen Sie die LGPD ein, wenn Sie Offenlegungen und cookiebezogene Verarbeitung bewerten.
- Vereinigte Staaten: Kartieren Sie die anwendbaren Landesgesetze, einschließlich Kaliforniens CPRA.
Überprüfen Sie diese Übersicht erneut, wenn sich das Publikum, die Tracking-Konfiguration oder die Datennutzung ändert. Beispielsweise kann das Hinzufügen eines Werbetrackers die beschriebenen Zwecke für die Besucher ändern. Eine überprüfungsbasierte Rechtsordnung verbindet jede Mitteilung und Wahl mit den betroffenen Personen, anstatt sich auf ein globales Banner für jeden Fall zu verlassen.
Datensouveränität im Vergleich zu Datenresidenz und Datenlokalisierung
Diese Begriffe beschreiben verschiedene Teile der Datenverwaltung, nicht austauschbare Compliance-Ziele. Bei den Einwilligungsunterlagen für Cookies unterscheiden Sie das geltende Recht von dem Speicherort und den Übertragungsregeln.
Unterscheidungen zwischen Souveränität, Residenz und Lokalisierung
Datensouveränität betrifft, welches Rechtssystem die Daten regelt und wer die Autorität darüber hat. Datenresidenz beschreibt, wo Daten gespeichert sind, während Datenlokalisierung bedeutet, dass eine Regel die Speicherung innerhalb eines bestimmten Gebiets verlangt. Diese Unterscheidung ist wichtig, da eine EU-Website Aufzeichnungen in einem Land speichern kann, während sie diese unter Regeln verarbeitet, die an eine andere Rechtsordnung gebunden sind.
Das russische Gesetz über personenbezogene Daten verlangt, dass die personenbezogenen Daten seiner Bürger innerhalb des russischen Territoriums gespeichert werden. Das ist eine Lokalisierungsanforderung. Residenz ist eine faktische Frage zum Standort des Servers; Souveränität fragt, welche Gesetze gelten könnten. Der Standort einer betroffenen Person, die Rolle der Organisation und ihre Verarbeitungsaktivitäten können ebenfalls das rechtliche Bild prägen.
Verwenden Sie eine Datenflusskarte, um diese Konzepte klar zu halten. Markieren Sie, wo der Browser eines Besuchers einen Einwilligungsnachweis erstellt, wo die Plattform ihn speichert und welche Dienste darauf zugreifen. Beispielsweise könnte ein Nachweis in einem EU-Rechenzentrum gespeichert werden, während ein Support- oder Analyseprozess ein anderes Land involviert. Der Standort des Servers allein beschreibt nicht jede Übertragung oder geltende Regel.
Cookie-Regeln und Datenstandorte
Die DSGVO und die ePrivacy-Richtlinie befassen sich mit Datenschutz und Cookie-Verarbeitung, während die Residenz den physischen Speicherort betrifft. Die ePrivacy-Richtlinie, auch als Cookie-Gesetz bezeichnet, schützt Online-Kommunikationen. Die DSGVO gilt für die personenbezogenen Daten von EU-Bewohnern, unabhängig davon, wo sie verarbeitet werden, sodass das Verschieben eines Servers außerhalb der EU nicht allein die Verpflichtungen der DSGVO aufhebt.
Die DSGVO verbietet internationale Übertragungen nicht ausdrücklich, sondern legt strenge Regeln und Aufsicht fest. Artikel 45 erlaubt Übertragungen auf der Grundlage einer Angemessenheitsentscheidung, während Artikel 46 sie mit angemessenen Schutzmaßnahmen erlaubt. Artikel 49 sieht Ausnahmen für bestimmte Umstände vor. Diese Übertragungsmechanismen betreffen rechtliche Schutzmaßnahmen, nicht das allgemeine Versprechen, dass Daten an einem Ort bleiben.
Für eine Einwilligungsplattform bewerten Sie die gesamte Datenroute, nicht nur die Serverregion. Identifizieren Sie den Einwilligungsnachweis, den Speicherort, Subunternehmer und jeglichen Zugang oder Übertragung über Grenzen hinweg. Unterscheiden Sie dann, ob es sich um ein Gesetz handelt, das die Verarbeitung regelt, einen erforderlichen Speicherort oder Schutzmaßnahmen für eine internationale Übertragung. Dies hilft den Teams, ihr Setup klar zu erklären und zu identifizieren, welche Kontrollen Aufmerksamkeit benötigen.
Cookie-Einstellungen und Infrastrukturentscheidungen lösen unterschiedliche Probleme. Eine Einwilligungsentscheidung regelt, ob bestimmte cookiebezogene Verarbeitungen fortgesetzt werden dürfen; Residenz zeichnet auf, wo Informationen gespeichert sind. Eine Souveränitätsüberprüfung berücksichtigt die Gesetze, die Daten regeln, und die Autorität darüber. Behandeln Sie jedes als einen separaten Teil derselben Datenkarte und verbinden Sie sie durch dokumentierte Flüsse.
DSGVO, ePrivacy, Datenresidenz und Souveränität
Cookie-Regeln regeln Entscheidungen über das Tracking; Datenresidenz betrifft den Speicherort. Für EU-Websites sind beide Fragen wichtig, aber sie betreffen unterschiedliche Risiken.
Die EU-ePrivacy-Richtlinie, auch als Cookie-Gesetz bezeichnet, schützt Online-Kommunikationen. Die DSGVO regelt die Verarbeitung personenbezogener Daten, einschließlich der Verarbeitung, die mit Cookies verbunden ist. Sie gilt für die personenbezogenen Daten von EU-Bewohnern, unabhängig davon, wo diese Verarbeitung stattfindet. Das Verschieben von Einwilligungsunterlagen in ein anderes Land entfernt daher nicht die Reichweite der DSGVO.
Trennen Sie die Fragen in Ihrer Datenkarte. Zuerst identifizieren Sie, welche Cookies und Tracker personenbezogene Daten sammeln und was jeder einzelne tut. Notieren Sie dann, wo die Einwilligungsunterlagen und verwandte Daten gespeichert sind. Verfolgen Sie dann jeden Zugang oder jede Übertragung über Grenzen hinweg. Dies erleichtert es, die Erlaubnis zum Ausführen eines Trackers, das geltende Recht für die Verarbeitung und den physischen Standort der gespeicherten Informationen zu unterscheiden.
Internationale Übertragungen fügen eine rechtliche Ebene hinzu. Die DSGVO verbietet Übertragungen nicht ausdrücklich, sondern legt strenge Regeln und Aufsicht fest. Artikel 45 erlaubt Übertragungen auf der Grundlage einer Angemessenheitsentscheidung. Artikel 46 erlaubt Übertragungen mit angemessenen Schutzmaßnahmen, und Artikel 49 sieht Ausnahmen für bestimmte Umstände vor. Diese Routen betreffen die Übertragungsbedingungen, nicht eine allgemeine Anforderung, jede Aufzeichnung innerhalb der EU zu speichern.
Betrachten Sie eine EU-Website, die Einwilligungsunterlagen in einem EU-Rechenzentrum speichert, aber einen Dienst nutzt, der von außerhalb der Region darauf zugreift. Der Speicherort ist eine Tatsache; der Zugangsweg kann eine separate Übertragungsfrage aufwerfen. Umgekehrt zeigt das Hosting von Daten in der EU nicht, ob ein Cookie ordnungsgemäß offengelegt wurde oder ob die Wahl eines Besuchers den relevanten Tracker steuert.
Führen Sie betriebliche Aufzeichnungen, die diese Fragen verbinden. Notieren Sie für jedes Cookie oder Tag seinen Zweck, die gesammelten Daten, die Einwilligungskategorie und das Ziel. Dokumentieren Sie für jeden Einwilligungsnachweis seinen Speicherort und jeglichen grenzüberschreitenden Zugang. Wenn Sie einen Analyse- oder Werbedienst hinzufügen, aktualisieren Sie beide Aufzeichnungen und testen Sie, ob die Website weiterhin der Wahl des Besuchers folgt.
- Cookie-Erlaubnis: Darf der Tracker gemäß der Auswahl des Besuchers ausgeführt werden?
- Verarbeitungsrecht: Welche Regeln regeln die Verwendung personenbezogener Daten, wo auch immer sie erfolgt?
- Residenz: Wo speichert die Plattform den Nachweis?
- Übertragung: Welche Schutzmaßnahmen gelten, wenn personenbezogene Daten über Grenzen hinweg übertragen werden?
Diese Trennung erleichtert die Bewertung der Datensouveränität der Cookie-Einwilligung: Ein Banner, ein Speicherort und eine Übertragungsmaßnahme beantworten jeweils eine andere Frage. Wenn Ihr Setup eine Einwilligungsplattform benötigt, die mit diesen betrieblichen Anforderungen übereinstimmt, erkunden Sie die Optionen für Einwilligungsplattformen.
Conzent: Verwaltete Cloud-Einwilligungsplattform
Conzent hilft Websites, Einwilligungsentscheidungen durch seine verwaltete Cloud-Einwilligungsplattform und die selbst gehostete Open Consent Infrastructure in die Praxis umzusetzen. Wählen Sie die verwaltete Option für cloudbasiertes Einwilligungsmanagement oder hosten Sie die offene Infrastruktur selbst, wenn die Bereitstellung auf Ihrer eigenen Infrastruktur für Ihren Ansatz zur Datenverwaltung zentral ist.
Einwilligungs-A/B-Tests und Analysen zur Umsatzauswirkung helfen Teams zu bewerten, wie Bannerentscheidungen die Benutzerreaktionen und den Website-Umsatz beeinflussen. Diese Tools unterstützen die Einwilligungsoperationen, ersetzen jedoch nicht die rechtliche Analyse, welche Regeln für Ihre Organisation gelten.
Wenn Sie entscheiden, wie Sie das Einwilligungsmanagement mit Ihren Hosting- und Datenverarbeitungsbedürfnissen in Einklang bringen, kontaktieren Sie Conzent, um Ihre Einrichtung zu besprechen.
Machen Sie Ihre nächste Einwilligungsentscheidung Teil des Designs
Die Datensouveränität der Cookie-Einwilligung ist keine einmalige Bannerwahl. Es ist eine fortlaufende Designentscheidung, die mit den Änderungen Ihrer Website, der Tracking-Konfiguration und den Datenflüssen Schritt halten sollte. Machen Sie das Eigentum klar, indem Sie die Verantwortung für die Überprüfung neuer Tags, die Aktualisierung der Einwilligungseinstellungen und die Dokumentation von Änderungen zuweisen. Dies verwandelt Compliance von einer Startaufgabe in eine Arbeitspraktik.
Wählen Sie eine Einwilligungsanordnung, die zu der Art passt, wie Ihre Organisation Infrastruktur und Benutzerentscheidungen verwaltet. Conzent bietet verwaltete und selbst gehostete Optionen sowie Einwilligungs-A/B-Tests an. Die richtige Anordnung sollte Ihre betrieblichen Bedürfnisse unterstützen, ohne den Speicherort mit der rechtlichen Verantwortung zu verwechseln.
Geben Sie Ihrer nächsten Überprüfung einen praktischen Ausgangspunkt: Identifizieren Sie, wer für Änderungen der Einwilligung verantwortlich ist, und entscheiden Sie dann, wie Ihr Team diese aufzeichnen und testen wird. Ein klarer Prozess erleichtert zukünftige Aktualisierungen und Erklärungen.
Sprechen Sie mit Conzent über Ihr Cookie-Einwilligungs-Setup und machen Sie den nächsten Schritt mit Klarheit.
Häufig gestellte Fragen
Was ist Datensouveränität?
Datensouveränität fragt, welche rechtliche Autorität und Entscheidungsträger einen Datensatz regeln. Für einen Einwilligungsnachweis identifizieren Sie die Organisation, die seinen Zweck bestimmt, die Plattform, die ihn hält, und die Dienste, die darauf zugreifen können. Weisen Sie dann die Verantwortung für das Abrufen, Korrigieren, Einschränken oder Löschen des Nachweises zu. Diese Eigentumskarte hilft Teams zu erklären, wer die Einwilligungsinformationen kontrolliert und wie sie damit umgehen, anstatt den Speicherort des Servers als die gesamte Antwort zu betrachten.
Wie gehen die Gesetze zur Cookie-Einwilligung in den Vereinigten Staaten mit der Datensouveränität um?
In den Vereinigten Staaten bewerten Sie die Kontrolle, indem Sie den Zweck der Daten, die Organisationen, die sie verarbeiten, und die Rechte, die für die beteiligten Personen gelten, berücksichtigen. Ein in den USA ansässiger Server allein zeigt nicht, wer auf Aufzeichnungen zugreifen oder auf eine Verbraucheranfrage reagieren kann. Dokumentieren Sie, welche Organisation entscheidet, wie die Einwilligungsinformationen verwendet werden, welche Anbieter sie verarbeiten und wer auf Anfragen reagieren kann. Dies gibt den Teams ein klareres Bild von der praktischen Kontrolle.
Welche Datenschutzgesetze der US-Bundesstaaten verlangen eine Einwilligung, bevor Cookies oder Tracking-Technologien verwendet werden?
Die Datenschutzgesetze der US-Bundesstaaten verlangen im Allgemeinen keine vorherige Einwilligung, nur weil Cookies personenbezogene Daten verarbeiten. Vermeiden Sie jedoch, jeden Tracker identisch zu behandeln. Protokollieren Sie für jeden seine Zwecke, die gesammelten Daten und ob die anwendbaren Landesgesetze eine bestimmte Präferenzkontrolle verlangen. Dies hilft den Teams, Entscheidungen um die tatsächliche Tracking-Aktivität zu konfigurieren, anstatt sich auf ein breites Landeslabel zu verlassen oder anzunehmen, dass jeder Cookie die gleiche Funktion erfüllt.
Was sind die Risiken der Datensouveränität bei Drittanbieter-Cookies und Einwilligungsmanagement-Plattformen?
Ein zentrales Risiko besteht darin, die klare Kontrolle darüber zu verlieren, wer auf cookiebezogene Informationen zugreifen kann. Drittanbieter-Dienste können Identifikatoren erhalten, während eine Einwilligungsplattform möglicherweise Aufzeichnungen über Benutzerentscheidungen hält. Beschränken Sie den Zugang auf die Rollen, die ihn benötigen, legen Sie Aufbewahrungspraktiken für jeden Aufzeichnungstyp fest und schließen Sie die Löschbehandlung in die Prozesse der Anbieter ein. Überprüfen Sie, ob das Entfernen eines Trackers auch die damit verbundene Datensammlung stoppt, nicht nur den sichtbaren Cookie.
Welche Schritte helfen, die Cookie-Einwilligung und Datenübertragungen einer Website konform zu gestalten?
Integrieren Sie Einwilligungs- und Überprüfungsüberprüfungen in die Änderungssteuerung der Website. Weisen Sie einen Datenschutzbeauftragten und einen technischen Verantwortlichen zu und verlangen Sie von jeder neuen Tag- oder Anbieteranfrage, dass sie ihren Zweck, den Datenzugang und das Ziel angibt. Testen Sie die Änderung in der Staging-Umgebung vor der Veröffentlichung, einschließlich des Verhaltens der Einwilligungsoberfläche. Führen Sie ein datiertes Protokoll der Entscheidung und Konfiguration, damit die Teams nachvollziehen können, warum ein Tag eingeführt wurde und was sich später geändert hat.
Wie unterscheiden sich die Anforderungen an die Cookie-Einwilligung in den US-Bundesstaaten und zwischen den USA und der EU?
Diese Unterschiede beeinflussen, wie Teams die Benutzererfahrung konfigurieren sollten. Eine Website, die sowohl US- als auch EU-Publikum bedient, kann rechtsordnungspezifische Banner-Einstellungen, Formulierungen und Präferenzkontrollen verwenden, anstatt jeden Besucher durch einen identischen Ablauf zu zwingen. Verknüpfen Sie diese Profile mit den Regeln, die die Organisation anwendet, und testen Sie sie mit repräsentativen regionalen Einstellungen. Dies macht lokale Entscheidungen klarer und verringert die Wahrscheinlichkeit, dass ein Publikum Kontrollen erhält, die für ein anderes Publikum entworfen wurden.