
Soberanía de Datos de Consentimiento de Cookies, Leyes y Ubicación de Datos
Dónde vive la información de consentimiento es solo una parte de la soberanía de datos. La soberanía de datos de consentimiento de cookies se refiere a qué leyes de jurisdicción rigen la información de consentimiento y quién la controla. La ubicación de los datos por sí sola no resuelve ninguna de las dos preguntas.
Esa distinción es importante cuando un sitio web atiende a personas a través de fronteras. El GDPR de la UE y las reglas de ePrivacy establecen requisitos para el consentimiento de cookies no esenciales, mientras que las leyes de privacidad de los estados de EE. UU. generalmente enfatizan divulgaciones claras y opciones de exclusión. La soberanía de datos, la residencia de datos y la localización de datos son conceptos relacionados, pero no son intercambiables.
Tiene sentido mirar más allá del banner en sí. Este artículo explica qué significa la soberanía de datos, cómo difieren las reglas de consentimiento según la jurisdicción y cómo se ajustan las transferencias internacionales de datos en el panorama. También muestra cómo las herramientas de gestión de consentimiento pueden ayudar a aplicar las elecciones de los usuarios, apoyar los flujos de trabajo de cumplimiento y hacer que el manejo de datos sea más transparente, ya sea que utilice un servicio administrado o una infraestructura autoalojada.
Puntos Clave
- Separe la ley que rige los datos personales del lugar donde un servidor los almacena; cada uno afecta una parte diferente de su panorama de cumplimiento.
- Mapee las reglas de cookies a las jurisdicciones de las que provienen sus visitantes, incluyendo si las reglas requieren consentimiento previo, divulgación clara o una opción de exclusión.
- Evalúe las herramientas de consentimiento según cómo registran las elecciones de los usuarios y apoyan su modelo operativo, incluyendo infraestructura en la nube administrada o autoalojada.
- Entienda cómo los salvaguardias de transferencia internacional de datos se relacionan con la soberanía antes de decidir dónde deben manejarse los registros de consentimiento y otros datos personales.
- Utilice pruebas de consentimiento y análisis de impacto en ingresos para evaluar cómo las elecciones del banner afectan tanto el control del usuario como el rendimiento del sitio web.
¿Qué leyes requieren consentimiento de cookies?
Las reglas de consentimiento de cookies dependen de la jurisdicción del visitante y de las cookies que utiliza un sitio web. Para sitios web globales, el diseño del consentimiento, el manejo de datos y los controles de usuario deben trabajar juntos.
Reglas de consentimiento a través de leyes de privacidad
Las reglas de consentimiento determinan cuándo los sitios web necesitan permiso antes de recopilar información a través de cookies. El GDPR requiere consentimiento antes de que se implementen cookies no esenciales y de terceros, mientras que las cookies estrictamente necesarias para un servicio solicitado están exentas. Esta distinción ayuda a los operadores de sitios web a decidir qué etiquetas pueden ejecutarse antes de que un visitante tome una decisión.
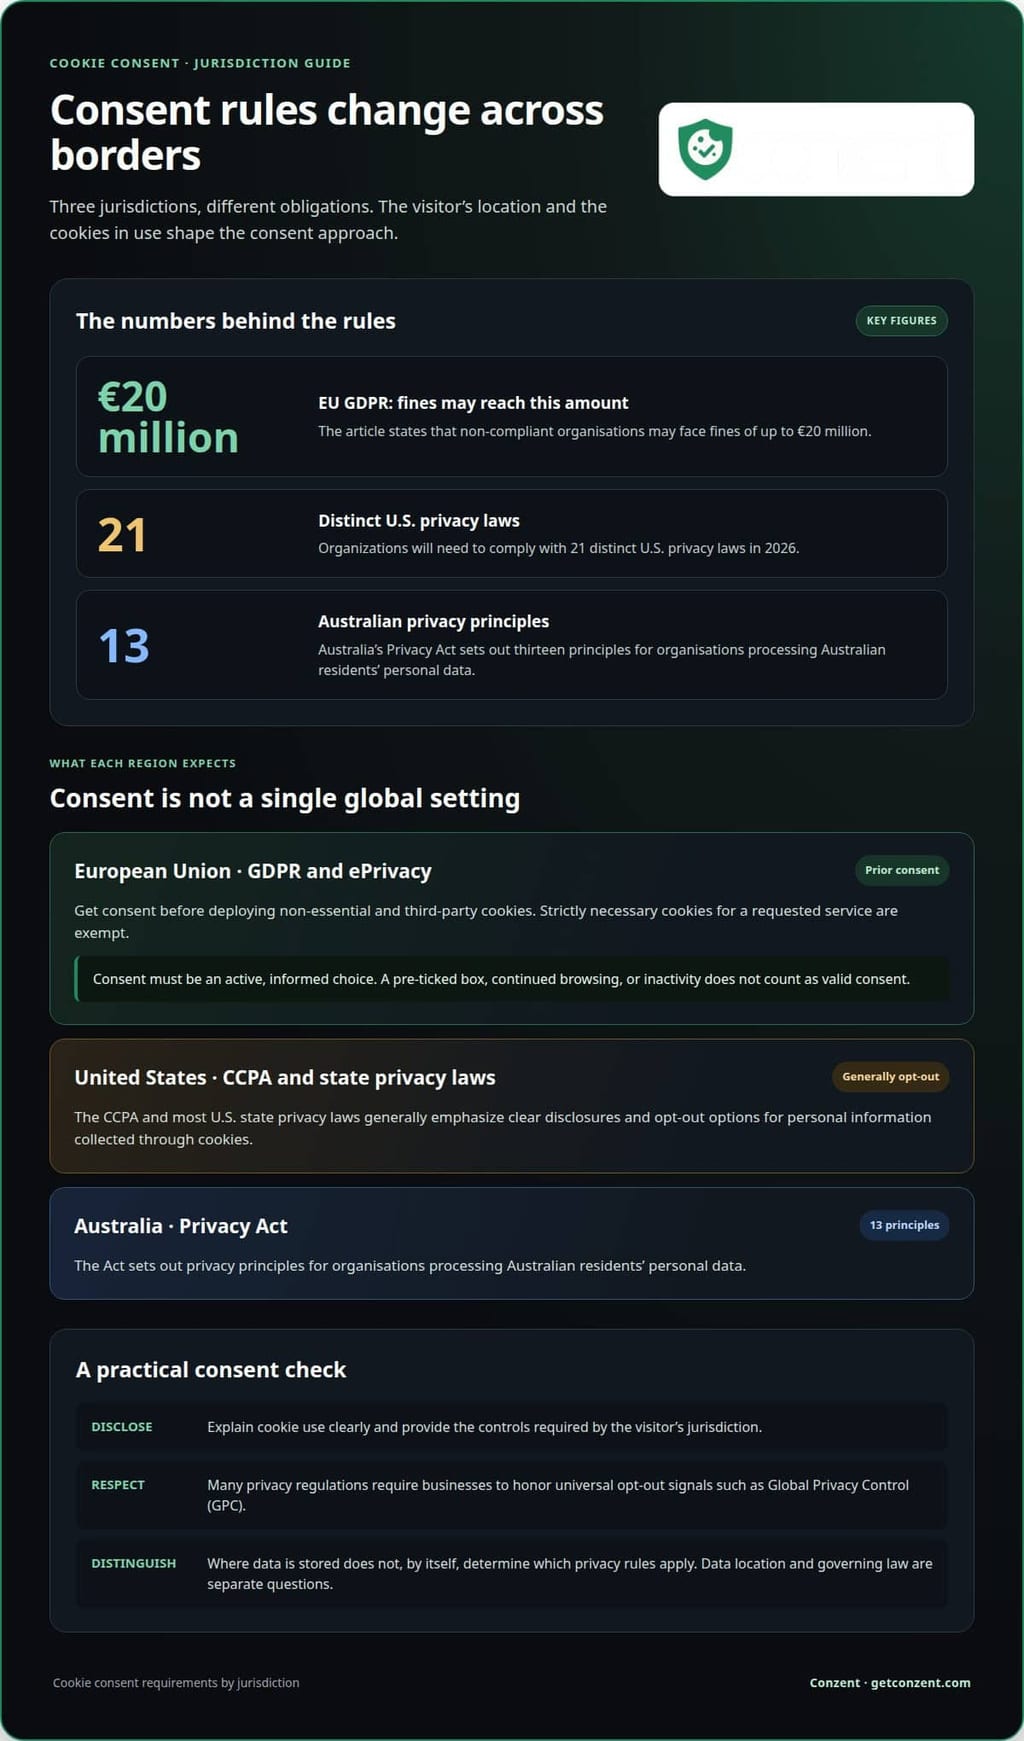
Bajo el GDPR de la UE, las organizaciones no conformes pueden enfrentar multas de hasta 20 millones de euros, según la Unión Europea. Una casilla pre-marcada, la navegación continua o la inactividad no proporcionan un consentimiento válido bajo el GDPR y la Directiva de ePrivacy. El consentimiento debe reflejar una elección activa e informada, no silencio o una configuración predeterminada.
Las leyes de privacidad de los estados de EE. UU. generalmente se centran en divulgaciones claras y opciones de exclusión para la información personal recopilada a través de cookies. La CCPA y la mayoría de las leyes de privacidad de los estados de EE. UU. generalmente utilizan un modelo de exclusión. No hay una única penalización a nivel nacional en EE. UU. por violaciones de cookies bajo las leyes de privacidad estatales; el estatuto estatal aplicable determina las consecuencias. En 2026, las organizaciones deberán cumplir con 21 leyes de privacidad distintas en EE. UU.
Las señales de exclusión universal añaden otra capa. Muchas regulaciones de privacidad requieren que las empresas respeten mecanismos como el Control de Privacidad Global (GPC), que comunica la preferencia de exclusión de un usuario. La Ley de Privacidad de Australia establece trece principios de privacidad para las organizaciones que procesan datos personales de residentes australianos, según el Gobierno Australiano. Juntos, estos ejemplos muestran por qué la cobertura global puede implicar diferentes deberes, no una única regla de consentimiento mundial.
Alojamiento, registros de consentimiento y flujos transfronterizos
Alojamiento describe dónde una plataforma almacena datos, mientras que los flujos transfronterizos describen a dónde viajan esos datos. Las plataformas de consentimiento de cookies pueden almacenar registros de consentimiento y datos de usuarios en los centros de datos de un proveedor de nube o en la propia infraestructura de una organización a través de autoalojamiento. La ubicación de almacenamiento depende de la implementación y configuración de alojamiento de la plataforma.
El alojamiento internacional no elimina las obligaciones de privacidad. El GDPR se aplica al procesamiento de datos personales de residentes de la UE independientemente de dónde tenga lugar el procesamiento, y las transferencias internacionales requieren salvaguardias adecuadas. Mapee el flujo de datos desde el navegador hasta el almacenamiento de consentimiento, análisis y otros proveedores. Luego, identifique cada destino y la información transferida.
Para auditar cookies y rastreadores, escanee el sitio, registre el propósito y destino de cada etiqueta, y compare las solicitudes de red antes y después del consentimiento. Pruebe también las señales de rechazo y GPC. Los archivos de cookies no contienen virus o malware, pero terceros malintencionados pueden acceder o comprometer sus datos. Incluya rastreadores inesperados y destinos transfronterizos en la misma auditoría.
Herramientas y complementos de gestión de consentimiento de cookies
Una plataforma de gestión de consentimiento de cookies (CMP) conecta las elecciones de consentimiento de un sitio web con su configuración de seguimiento y procesamiento de datos. Un complemento puede agregar esos controles a un sistema de gestión de contenido. La configuración correcta depende de la tecnología del sitio y los flujos de datos.
Estas herramientas pueden mostrar un banner, registrar la selección de un visitante y aplicar esa elección a etiquetas conectadas. Por ejemplo, un sitio puede configurar etiquetas de análisis para esperar hasta que un visitante acepte la categoría relevante. El banner es solo la capa visible. La configuración subyacente determina si el sitio web respeta la elección.
Las capacidades útiles de la plataforma pueden incluir:
- Un inventario de cookies y rastreadores que identifica nombres, propósitos y destinos.
- Categorías de consentimiento que separan funciones necesarias de seguimiento opcional.
- Un registro de la selección del visitante, incluyendo la elección y su marca de tiempo.
- Controles para actualizar o retirar el consentimiento y reflejar ese cambio en las etiquetas.
Estas funciones apoyan una revisión repetible. Primero, compare el inventario con los scripts activos en el sitio. Luego, pruebe los controles de aceptación, rechazo y preferencia del banner. Luego, inspeccione las solicitudes del navegador para ver si las etiquetas opcionales esperan la elección relevante. Repita la revisión después de agregar análisis, publicidad o medios incrustados, ya que cada uno puede introducir un nuevo procesamiento.
Los complementos pueden ser convenientes para sitios web construidos en un sistema de gestión de contenido compatible. Una plataforma independiente puede ser más adecuada para sitios con varios dominios, scripts personalizados o integraciones complejas. De cualquier manera, verifique cómo la herramienta maneja el idioma, la accesibilidad, las actualizaciones de consentimiento y los registros. Un banner que se ve bien pero no controla las etiquetas deja una brecha práctica.
Para el alojamiento de datos basado en EE. UU., elija una plataforma cuya implementación documentada coloque los registros de consentimiento relevantes y los datos de usuarios en centros de datos de EE. UU. Revise el flujo completo de datos, incluyendo copias de seguridad, acceso de soporte y subprocesadores. El alojamiento en los Estados Unidos describe dónde se almacenan los datos; no establece, por sí solo, qué reglas de privacidad se aplican.
Mantenga un registro de auditoría de los cambios de configuración. Registre cuándo se agrega una nueva etiqueta, qué propósito tiene y qué categoría de consentimiento la controla. Luego, pruebe las páginas afectadas en una sesión de navegador limpia. Esto conecta el inventario de cookies con el comportamiento real del sitio en lugar de depender solo de la configuración del banner.
Las elecciones de implementación moldean cómo una CMP se ajusta a sus necesidades de infraestructura y supervisión. Revise las opciones de plataforma de consentimiento como parte de esa evaluación, prestando atención al modelo de alojamiento y la adecuación operativa.
Requisitos de consentimiento de cookies por jurisdicción
Las reglas de cookies de un sitio web dependen de las jurisdicciones conectadas a sus usuarios y al procesamiento de datos. Para un sitio web de la UE que atiende a visitantes en el extranjero, mapee cada ley relevante a las elecciones y divulgaciones que presenta el sitio.
Construya un mapa de jurisdicción
Comience con la ubicación del negocio, las personas cuyos datos procesa y las tecnologías de seguimiento en uso. Luego registre qué marco de privacidad se aplica a cada audiencia. Un negocio de la UE que procesa datos personales en la UE debe cumplir con el GDPR; atender a personas en otros lugares puede agregar otros requisitos.
El GDPR establece un estándar claro para el consentimiento. Bajo el Artículo 4, el consentimiento debe ser libremente dado, específico, informado y no ambiguo. Una única acción de "aceptar todo" puede no comunicar los propósitos claramente si el análisis y la publicidad implican diferentes elecciones. Organice las opciones del banner en torno a los propósitos y el procesamiento que el sitio realmente utiliza.
Para una audiencia del Reino Unido, incluya tanto el GDPR del Reino Unido como el PECR en el mapa de cumplimiento. El PECR es relevante para la divulgación de cookies y los requisitos de consentimiento, mientras que la Ley de Protección de Datos del Reino Unido se promulgó en 2018. Estos marcos hacen que el Reino Unido sea una entrada distinta en la revisión de jurisdicción de un sitio web, incluso cuando su interfaz de consentimiento se asemeja a la versión de la UE.
La LGPD de Brasil es otro marco relevante para las divulgaciones de cookies y el consentimiento. Incluya a Brasil en la revisión cuando el sitio atienda a personas allí, luego evalúe la información recopilada y el propósito de cada rastreador. No asuma que un banner diseñado para visitantes de la UE aborda automáticamente cada requisito local.
En los Estados Unidos, la Ley de Derechos de Privacidad de California (CPRA) es relevante para el consentimiento de cookies. Las leyes estatales difieren, así que no trate a una audiencia de EE. UU. como una única jurisdicción uniforme. Registre qué estados están en el alcance y conecte cada regla aplicable a las divulgaciones y controles de preferencia del sitio.
Utilice una comparación compacta para hacer visibles las diferencias:
- Unión Europea: Aplique el estándar de consentimiento del GDPR y distinga los propósitos de las cookies.
- Reino Unido: Tenga en cuenta el GDPR del Reino Unido y el PECR en la misma revisión.
- Brasil: Incluya la LGPD al evaluar divulgaciones y procesamiento relacionado con cookies.
- Estados Unidos: Mapee las leyes estatales aplicables, incluyendo la CPRA de California.
Revisite este mapa cuando la audiencia, la configuración de seguimiento o el uso de datos cambien. Por ejemplo, agregar un rastreador de publicidad puede cambiar los propósitos descritos a los visitantes. Una revisión basada en jurisdicción conecta cada aviso y elección con las personas afectadas, en lugar de depender de un único banner global para cada caso.
Soberanía de datos comparada con residencia de datos y localización de datos
Estos términos describen diferentes partes de la gobernanza de datos, no objetivos de cumplimiento intercambiables. Para los registros de consentimiento de cookies, distinga la ley que rige del lugar de almacenamiento y las reglas de transferencia.
Distinciones de soberanía, residencia y localización
La soberanía de datos se refiere a qué leyes de jurisdicción rigen los datos y quién tiene autoridad sobre ellos. La residencia de datos describe dónde se almacenan los datos, mientras que la localización de datos significa que una regla requiere almacenamiento dentro de un territorio específico. Esta distinción es importante porque un sitio web de la UE puede almacenar registros en un país mientras los procesa bajo reglas vinculadas a otra jurisdicción.
La ley de Datos Personales de Rusia requiere que los datos personales de sus ciudadanos se almacenen dentro del territorio ruso. Ese es un requisito de localización. La residencia es una cuestión fáctica sobre la ubicación del servidor; la soberanía pregunta qué leyes pueden aplicarse. La ubicación de un sujeto de datos, el papel de la organización y sus actividades de procesamiento también pueden dar forma al panorama legal.
Utilice un mapa de flujo de datos para mantener estos conceptos distintos. Marque dónde el navegador de un visitante crea un registro de consentimiento, dónde la plataforma lo almacena y qué servicios lo reciben. Por ejemplo, un registro podría almacenarse en un centro de datos de la UE mientras que un proceso de soporte o análisis involucra a otro país. La ubicación del servidor por sí sola no describe cada transferencia o regla gobernante.
Reglas de cookies y ubicación de datos
El GDPR y la directiva de ePrivacy abordan la privacidad y el procesamiento de cookies, mientras que la residencia se refiere a la ubicación de almacenamiento físico. La directiva de ePrivacy, también llamada la Ley de Cookies, protege las comunicaciones en línea. El GDPR se aplica a los datos personales de residentes de la UE independientemente de dónde se procesen, por lo que mover un servidor fuera de la UE no elimina por sí solo las obligaciones del GDPR.
El GDPR no prohíbe explícitamente las transferencias internacionales, pero impone reglas estrictas y supervisión. El Artículo 45 permite transferencias basadas en una decisión de adecuación, mientras que el Artículo 46 las permite con salvaguardias adecuadas. El Artículo 49 proporciona derogaciones para circunstancias específicas. Estos mecanismos de transferencia abordan salvaguardias legales, no una promesa general de que los datos permanezcan en un solo lugar.
Para una plataforma de consentimiento, evalúe la ruta completa de datos, no solo la región del servidor. Identifique el registro de consentimiento, la ubicación de alojamiento, los subprocesadores y cualquier acceso o transferencia a través de fronteras. Luego distinga si la preocupación es una ley que rige el procesamiento, una ubicación de almacenamiento requerida o salvaguardias para una transferencia internacional. Esto ayuda a los equipos a explicar su configuración con claridad e identificar qué controles necesitan atención.
Las configuraciones de cookies y las decisiones de infraestructura resuelven problemas diferentes. Una elección de consentimiento rige si un procesamiento relacionado con cookies particular puede proceder; los registros de residencia indican dónde se almacenan la información. Una revisión de soberanía considera las leyes que rigen los datos y la autoridad sobre ellos. Trate cada uno como una parte separada del mismo mapa de datos y conéctelos a través de flujos documentados.
GDPR, ePrivacy, Residencia de Datos y Soberanía
Las reglas de cookies rigen las elecciones sobre el seguimiento; la residencia de datos se refiere a la ubicación de almacenamiento. Para los sitios web de la UE, ambas preguntas son importantes, pero abordan diferentes riesgos.
La directiva de ePrivacy de la UE, también llamada la Ley de Cookies, protege las comunicaciones en línea. El GDPR rige el procesamiento de datos personales, incluyendo el procesamiento vinculado a cookies. Se aplica a los datos personales de residentes de la UE independientemente de dónde tenga lugar ese procesamiento. Mover registros de consentimiento a otro país, por lo tanto, no elimina el alcance del GDPR.
Separe las preguntas en su mapa de datos. Primero, identifique qué cookies y rastreadores recopilan datos personales y qué hace cada uno. Luego, anote dónde se almacenan los registros de consentimiento y los datos relacionados. Luego, rastree cualquier acceso o transferencia a través de fronteras. Esto facilita distinguir el permiso para ejecutar un rastreador, la ley que rige el procesamiento y la ubicación física de la información almacenada.
Las transferencias internacionales añaden una capa legal. El GDPR no prohíbe explícitamente las transferencias, pero impone reglas estrictas y supervisión. El Artículo 45 permite transferencias basadas en una decisión de adecuación. El Artículo 46 permite transferencias con salvaguardias adecuadas, y el Artículo 49 proporciona derogaciones para circunstancias específicas. Estas rutas se refieren a las condiciones de transferencia, no a un requisito general de almacenar cada registro dentro de la UE.
Considere un sitio web de la UE que almacena registros de consentimiento en un centro de datos de la UE pero utiliza un servicio que accede a ellos desde fuera de la región. La ubicación de almacenamiento es un hecho; la ruta de acceso puede plantear una pregunta de transferencia separada. Por el contrario, alojar datos en la UE no muestra si una cookie fue divulgada correctamente o si la elección de un visitante controla el rastreador relevante.
Mantenga registros operativos que conecten estos problemas. Para cada cookie o etiqueta, anote su propósito, los datos recopilados, la categoría de consentimiento y el destino. Para cada registro de consentimiento, documente su ubicación de almacenamiento y cualquier acceso transfronterizo. Al agregar un servicio de análisis o publicidad, actualice ambos registros y pruebe si el sitio aún sigue la elección del visitante.
- Permiso de cookies: ¿Se permite que el rastreador se ejecute bajo la elección seleccionada por el visitante?
- Ley de procesamiento: ¿Qué reglas rigen el uso de datos personales, dondequiera que ocurra?
- Residencia: ¿Dónde almacena la plataforma el registro?
- Transferencia: ¿Qué salvaguardias se aplican cuando los datos personales se mueven a través de fronteras?
Esta separación facilita la evaluación de la soberanía de datos de consentimiento de cookies: un banner, una ubicación de servidor y una salvaguardia de transferencia cada uno responde a una pregunta diferente. Si su configuración necesita una plataforma de consentimiento alineada con estos requisitos operativos, explore las opciones de plataforma de consentimiento.
Conzent: Plataforma de Consentimiento en la Nube Administrada
Conzent ayuda a los sitios web a poner en práctica las elecciones de consentimiento a través de su Plataforma de Consentimiento en la Nube Administrada e Infraestructura de Consentimiento Abierto Autoalojada. Elija la opción administrada para la gestión de consentimiento basada en la nube, o autoaloje la infraestructura abierta cuando mantener la implementación en su propia infraestructura sea central para su enfoque de gobernanza de datos.
Las Pruebas A/B de Consentimiento y el Análisis de Impacto en Ingresos ayudan a los equipos a evaluar cómo las elecciones del banner afectan las respuestas de los usuarios y los ingresos del sitio web. Estas herramientas apoyan las operaciones de consentimiento, pero no reemplazan el análisis legal de qué reglas se aplican a su organización.
Si está decidiendo cómo alinear la gestión de consentimiento con sus necesidades de alojamiento y manejo de datos, contacte a Conzent para discutir su configuración.
Haga de su próxima decisión de consentimiento parte del diseño
La soberanía de datos de consentimiento de cookies no es una elección de banner única. Es una decisión de diseño continua que debe mantenerse al día con los cambios en su sitio web, configuración de seguimiento y flujos de datos. Aclare la propiedad asignando la responsabilidad de revisar nuevas etiquetas, actualizar configuraciones de consentimiento y documentar cambios. Esto convierte el cumplimiento de una tarea de lanzamiento en una práctica de trabajo.
Elija una configuración de consentimiento que se ajuste a cómo su organización gestiona la infraestructura y las elecciones de los usuarios. Conzent ofrece opciones administradas y autoalojadas, además de Pruebas A/B de Consentimiento. El arreglo correcto debe apoyar sus necesidades operativas sin confundir la ubicación de almacenamiento con la responsabilidad legal.
Dé a su próxima revisión un punto de partida práctico: identifique quién es responsable de los cambios de consentimiento, luego decida cómo su equipo los registrará y probará. Un proceso claro facilita la gestión y explicación de futuras actualizaciones.
Hable con Conzent sobre su configuración de consentimiento de cookies y dé el siguiente paso con claridad.
Preguntas Frecuentes
¿Qué es la soberanía de datos?
La soberanía de datos pregunta qué autoridad legal y tomadores de decisiones rigen un conjunto de datos. Para un registro de consentimiento, identifique la organización que determina su propósito, la plataforma que lo sostiene y los servicios que pueden acceder a él. Luego asigne la responsabilidad de recuperar, corregir, restringir o eliminar el registro. Este mapa de propiedad ayuda a los equipos a explicar quién controla la información de consentimiento y cómo la manejan, en lugar de tratar la ubicación del servidor como la respuesta completa.
¿Cómo abordan las leyes de consentimiento de cookies la soberanía de datos en los Estados Unidos?
En los Estados Unidos, evalúe el control considerando el propósito de los datos, las organizaciones que los manejan y los derechos que se aplican a las personas involucradas. Un servidor basado en EE. UU. por sí solo no muestra quién puede acceder a los registros o responder a una solicitud del consumidor. Documente qué organización decide cómo se utiliza la información de consentimiento, qué proveedores la manejan y quién puede responder a las solicitudes. Esto brinda a los equipos una imagen más clara del control práctico.
¿Qué leyes de privacidad de los estados de EE. UU. requieren consentimiento antes de usar cookies o tecnologías de seguimiento?
Las leyes de privacidad de los estados de EE. UU. generalmente no requieren consentimiento previo simplemente porque las cookies procesan datos personales. Aún así, evite tratar cada rastreador de manera idéntica. Para cada uno, registre su propósito, los datos que recopila y si las reglas estatales aplicables requieren un control de preferencia particular. Esto ayuda a los equipos a configurar elecciones en torno a la actividad de seguimiento real en lugar de depender de una etiqueta estatal amplia o asumir que cada cookie cumple la misma función.
¿Cuáles son los riesgos de soberanía de datos de las cookies de terceros y las plataformas de gestión de consentimiento?
Un riesgo clave es perder el control claro sobre quién puede acceder a la información relacionada con cookies. Los servicios de terceros pueden recibir identificadores, mientras que una plataforma de consentimiento puede mantener registros de elecciones de usuarios. Limite el acceso a los roles que lo necesitan, establezca prácticas de retención para cada tipo de registro e incluya el manejo de eliminación en los procesos de proveedores. Revise si eliminar un rastreador también detiene su recopilación de datos asociada, no solo la cookie visible.
¿Qué pasos ayudan a que el consentimiento de cookies y las transferencias de datos de un sitio web sean conformes?
Haga que las revisiones de consentimiento y transferencia sean parte del control de cambios del sitio web. Asigne un propietario de privacidad y un propietario técnico, luego requiera que cada nueva etiqueta o solicitud de proveedor declare su propósito, acceso a datos y destino. Pruebe el cambio en staging antes del lanzamiento, incluyendo cómo se comporta la interfaz de consentimiento. Mantenga un registro fechado de la decisión y la configuración para que los equipos puedan rastrear por qué se introdujo una etiqueta y qué cambió más tarde.
¿Cómo difieren los requisitos de consentimiento de cookies entre los estados de EE. UU. y entre EE. UU. y la UE?
Estas diferencias afectan cómo los equipos deben configurar la experiencia del visitante. Un sitio que atiende tanto a audiencias de EE. UU. como de la UE puede utilizar configuraciones de banner, redacción y controles de preferencia específicos de la jurisdicción en lugar de forzar a cada visitante a pasar por un flujo idéntico. Vincule esos perfiles a las reglas que la organización aplica y pruébelos con configuraciones regionales representativas. Esto hace que las elecciones locales sean más claras y reduce la posibilidad de que una audiencia reciba controles diseñados para otra.