
Cookie Consent Dataskydd, Lagar och Dataplats
Var samtyckesdata finns är bara en del av datavaluta. Samtyckesdata-valuta handlar om vilken jurisdiktionens lagar som styr samtyckesinformation och vem som kontrollerar den. Endast dataläge löser inte någon av dessa frågor.
Denna åtskillnad är viktig när en webbplats betjänar människor över gränser. EU:s GDPR och ePrivacy-regler ställer krav på samtycke för icke-väsentliga cookies, medan amerikanska delstatslagar för integritet vanligtvis betonar tydliga avslöjanden och alternativ för att välja bort. Datavaluta, datainnehav och datalokalisering är relaterade begrepp, men de är inte utbytbara.
Det är rimligt att se bortom själva bannern. Denna artikel förklarar vad datavaluta betyder, hur samtyckesregler skiljer sig åt mellan jurisdiktioner och hur internationella datatransferer passar in i bilden. Den visar också hur verktyg för samtyckeshantering kan hjälpa till att tillämpa användarval, stödja efterlevnadsarbetsflöden och göra databehandling mer transparent, oavsett om du använder en hanterad tjänst eller egenhostad infrastruktur.
Viktiga punkter
- Separera lagen som styr personuppgifter från platsen där en server lagrar dem; varje påverkar en annan del av din efterlevnadsbild.
- Kartlägg cookie-regler till de jurisdiktioner dina besökare kommer ifrån, inklusive om reglerna kräver föregående samtycke, tydligt avslöjande eller ett alternativ för att välja bort.
- Bedöm samtyckesverktyg utifrån hur de registrerar användarval och stödjer din verksamhetsmodell, inklusive hanterad moln- eller egenhostad infrastruktur.
- Förstå hur internationella datatransfer-säkerhetsåtgärder relaterar till valutan innan du beslutar var samtyckesregister och annan personlig data ska hanteras.
- Använd samtyckestester och intäktsanalys för att bedöma hur valen på bannern påverkar både användarkontroll och webbplatsens prestanda.
Vilka lagar kräver cookie-samtycke?
Regler för cookie-samtycke beror på besökarens jurisdiktion och de cookies som en webbplats använder. För globala webbplatser måste samtyckesdesign, databehandling och användarkontroller fungera tillsammans.
Samtyckesregler över integritetslagar
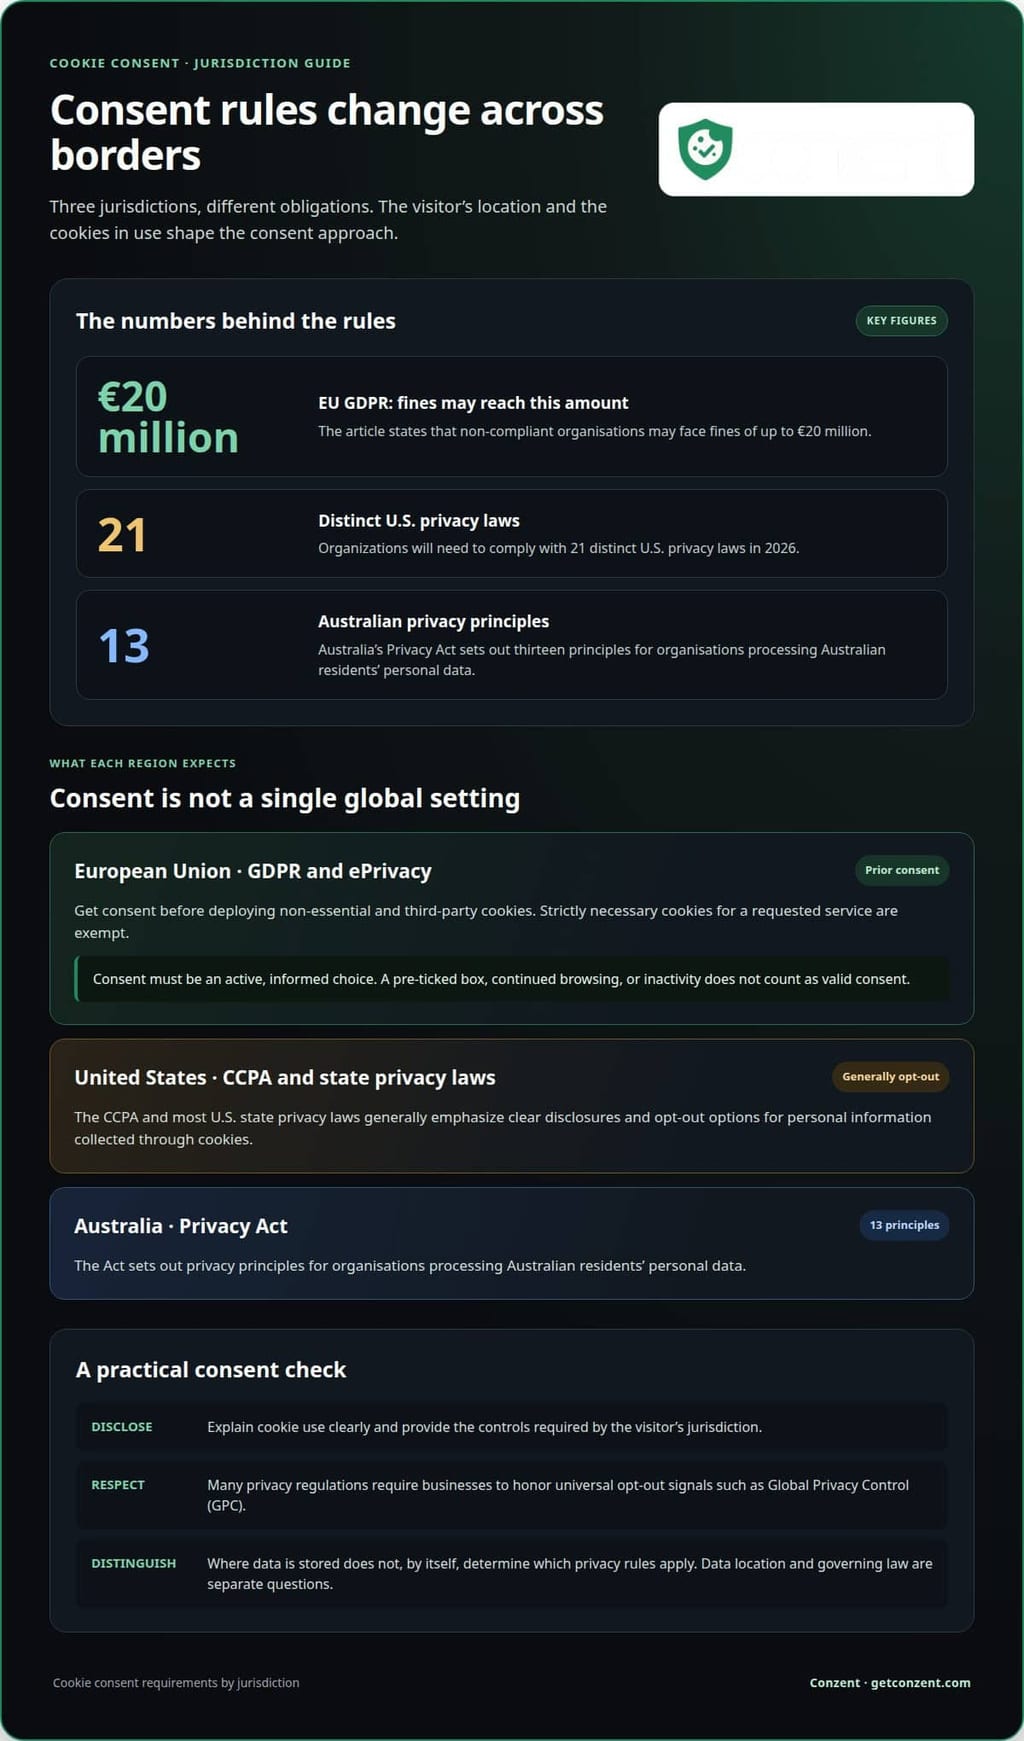
Samtyckesregler avgör när webbplatser behöver tillstånd innan de samlar in information genom cookies. GDPR kräver samtycke innan icke-väsentliga och tredjepartscookies används, medan strikt nödvändiga cookies för en begärd tjänst är undantagna. Denna åtskillnad hjälper webbplatsoperatörer att avgöra vilka taggar som kan köras innan en besökare gör ett val.
Enligt EU:s GDPR kan icke-kompatibla organisationer möta böter på upp till 20 miljoner euro, enligt Europeiska unionen. En förmarkerad ruta, fortsatt surfande eller inaktivitet ger inte giltigt samtycke enligt GDPR och ePrivacy-direktivet. Samtycke måste återspegla ett aktivt, informerat val, inte tystnad eller en standardinställning.
Amerikanska delstatslagar för integritet fokuserar vanligtvis på tydliga avslöjanden och alternativ för att välja bort för personlig information som samlas in genom cookies. CCPA och de flesta amerikanska delstatslagar för integritet använder vanligtvis en modell för att välja bort. Det finns ingen enhetlig amerikansk straff för cookie-överträdelser enligt delstatslagar; den tillämpliga delstatslagen avgör konsekvenserna. År 2026 måste organisationer följa 21 olika amerikanska integritetslagar.
Universella alternativ för att välja bort lägger till ett ytterligare lager. Många integritetsregler kräver att företag respekterar mekanismer som Global Privacy Control (GPC), som kommunicerar en användares preferens för att välja bort. Australiens Privacy Act anger tretton integritetsprinciper för organisationer som behandlar personuppgifter om australiensiska medborgare, enligt den australiensiska regeringen. Tillsammans visar dessa exempel varför global täckning kan involvera olika skyldigheter, inte en enda global samtyckesregel.
Hosting, samtyckesregister och gränsöverskridande flöden
Hosting beskriver var en plattform lagrar data, medan gränsöverskridande flöden beskriver var dessa data reser. Plattformar för cookie-samtycke kan lagra samtyckesregister och användardata i en molnleverantörs datacenter eller på en organisations egen infrastruktur genom egen hosting. Lagringsplatsen beror på plattformens distribution och hostingkonfiguration.
Internationell hosting tar inte bort integritetsåtaganden. GDPR gäller för behandling av personuppgifter om EU-medborgare oavsett var behandlingen äger rum, och internationella överföringar kräver lämpliga säkerhetsåtgärder. Kartlägg dataflödet från webbläsaren till samtyckeslagring, analys och andra leverantörer. Identifiera sedan varje destination och den information som överförs.
För att granska cookies och trackers, skanna webbplatsen, registrera varje tags syfte och destination, och jämföra nätverksförfrågningar före och efter samtycke. Testa också avvisning och GPC-signaler. Cookie-filer innehåller inte själva virus eller skadlig programvara, men illvilliga tredje parter kan få tillgång till eller kompromettera deras data. Inkludera oväntade trackers och gränsöverskridande destinationer i samma granskning.
Verktyg och plugins för samtyckeshantering av cookies
En plattform för samtyckeshantering av cookies (CMP) kopplar en webbplats samtyckesval till dess spårnings- och databehandlingsinställningar. En plugin kan lägga till dessa kontroller i ett innehållshanteringssystem. Den rätta inställningen beror på webbplatsens teknik och dataflöden.
Dessa verktyg kan visa en banner, registrera en besökares val och tillämpa det valet på anslutna taggar. Till exempel kan en webbplats konfigurera analys-taggar för att vänta tills en besökare accepterar den relevanta kategorin. Bannern är bara det synliga lagret. Den underliggande konfigurationen avgör om webbplatsen respekterar valet.
Användbara plattformsfunktioner kan inkludera:
- En inventering av cookies och trackers som identifierar namn, syften och destinationer.
- Samtyckeskategorier som separerar nödvändiga funktioner från valfri spårning.
- En registrering av besökarens val, inklusive valet och dess tidsstämpel.
- Kontroller för att uppdatera eller dra tillbaka samtycke och återspegla den förändringen över taggar.
Dessa funktioner stödjer en upprepbar granskning. Först, jämför inventeringen med de skript som är aktiva på webbplatsen. Nästa, testa bannerns accept-, avvisnings- och preferenskontroller. Inspektera sedan webbläsarförfrågningar för att se om valfria taggar väntar på det relevanta valet. Upprepa granskningen efter att ha lagt till analys, annonsering eller inbäddad media, eftersom varje kan introducera ny behandling.
Plugins kan vara praktiska för webbplatser byggda på ett stödd innehållshanteringssystem. En fristående plattform kan vara bättre lämpad för webbplatser med flera domäner, anpassade skript eller komplexa integrationer. Oavsett vilket, kontrollera hur verktyget hanterar språk, tillgänglighet, samtyckesuppdateringar och register. En banner som ser rätt ut men misslyckas med att kontrollera taggar lämnar en praktisk lucka.
För datalagring baserad i USA, välj en plattform vars dokumenterade distribution placerar de relevanta samtykesregistren och användardata i amerikanska datacenter. Granska hela dataflödet, inklusive säkerhetskopior, supportåtkomst och underleverantörer. Hosting i USA beskriver var data lagras; det fastställer inte, i sig, vilka integritetsregler som gäller.
Håll en revisionsspår av konfigurationsändringar. Registrera när en ny tagg läggs till, vilket syfte den tjänar och vilken samtyckeskategori som kontrollerar den. Testa sedan de påverkade sidorna i en ren webbläsarsession. Detta kopplar cookie-inventeringen till faktisk webbplatsbeteende istället för att förlita sig på bara bannerinställningar.
Distributionsval formar hur en CMP passar din infrastruktur och övervakningsbehov. Granska alternativ för samtyckesplattformar som en del av den bedömningen, med fokus på hostingmodell och operativ passform.
Krav på cookie-samtycke efter jurisdiktion
En webbplats cookie-regler beror på de jurisdiktioner som är kopplade till dess användare och databehandling. För en EU-webbplats som betjänar besökare utomlands, kartlägg varje relevant lag till de val och avslöjanden som webbplatsen presenterar.
Bygg en jurisdiktionskarta
Börja med företagets plats, de personer vars data det behandlar och de spårningsteknologier som används. Registrera sedan vilken integritetsram som gäller för varje publik. Ett EU-företag som behandlar personuppgifter i EU måste följa GDPR; att betjäna människor på andra platser kan lägga till andra krav.
GDPR ställer en tydlig standard för samtycke. Enligt artikel 4 måste samtycke ges fritt, vara specifikt, informerat och entydigt. En enda "acceptera alla"-åtgärd kanske inte kommunicerar syftena tydligt om analys och annonsering involverar olika val. Organisera bannerns alternativ kring de syften och den behandling som webbplatsen faktiskt använder.
För en brittisk publik, inkludera både UK GDPR och PECR i efterlevnadskartan. PECR är relevant för cookieavslöjande och samtyckeskrav, medan Storbritanniens dataskyddslag antogs 2018. Dessa ramar gör Storbritannien till en distinkt post i en webbplats jurisdiktionsgranskning, även när dess samtyckesgränssnitt liknar EU-versionen.
Brazils LGPD är en annan ram som är relevant för cookieavslöjanden och samtycke. Inkludera Brasilien i granskningen när webbplatsen betjänar människor där, och bedöm sedan den insamlade informationen och varje trackers syfte. Anta inte att en banner som är utformad för EU-besökare automatiskt uppfyller varje lokal krav.
I USA är California Privacy Rights Act (CPRA) relevant för cookie-samtycke. Delstatslagar skiljer sig, så behandla inte en amerikansk publik som en enhetlig jurisdiktion. Registrera vilka stater som omfattas och koppla varje tillämplig regel till webbplatsens avslöjanden och preferenskontroller.
Använd en kompakt jämförelse för att göra skillnaderna synliga:
- Europeiska unionen: Tillämpa GDPR:s samtyckesstandard och särskilj cookie-syften.
- Storbritannien: Ta hänsyn till UK GDPR och PECR i samma granskning.
- Brasilien: Inkludera LGPD när du bedömer avslöjanden och cookie-relaterad behandling.
- USA: Kartlägg tillämpliga delstatslagar, inklusive Californiens CPRA.
Återbesök denna karta när publiken, spårningsinställningen eller datanvändningen ändras. Till exempel kan tillägg av en annonseringsspårare ändra de syften som besökare beskriver. En jurisdiktionsbaserad granskning kopplar varje meddelande och val till de berörda personerna, istället för att förlita sig på en global banner för varje fall.
Datavaluta jämfört med datainnehav och datalokalisering
Dessa termer beskriver olika delar av datastyrning, inte utbytbara efterlevnadsmål. För samtyckesregister för cookies, särskilj den styrande lagen från lagringsplatsen och överföringsreglerna.
Åtskillnader mellan valuta, innehav och lokalisering
Datavaluta handlar om vilken jurisdiktionens lagar som styr data och vem som har auktoritet över den. Datainnehav beskriver var data lagras, medan datalokalisering innebär att en regel kräver lagring inom ett specificerat territorium. Denna åtskillnad är viktig eftersom en EU-webbplats kan lagra register i ett land medan den behandlar dem under regler kopplade till en annan jurisdiktion.
Rysslands lag om personuppgifter kräver att personuppgifter om dess medborgare lagras inom rysk territorium. Det är ett lokalisationskrav. Innehav är en faktabaserad fråga om serverns plats; valuta frågar vilka lagar som kan tillämpas. En datakällas plats, organisationens roll och dess behandlingsaktiviteter kan också forma den juridiska bilden.
Använd en dataflödeskarta för att hålla dessa begrepp åtskilda. Markera var en besökares webbläsare skapar ett samtyckesregister, var plattformen lagrar det och vilka tjänster som får tillgång till det. Till exempel kan ett register lagras i ett EU-datacenter medan en support- eller analysprocess involverar ett annat land. Serverns plats beskriver inte ensam varje överföring eller styrande regel.
Cookie-regler och dataläge
GDPR och ePrivacy-direktivet adresserar integritet och cookie-behandling, medan innehav handlar om fysisk lagringsplats. EPrivacy-direktivet, även kallat cookie-lagen, skyddar onlinekommunikation. GDPR gäller för personuppgifter om EU-medborgare oavsett var de behandlas, så att flytta en server utanför EU tar inte bort GDPR:s skyldigheter.
GDPR förbjuder inte uttryckligen internationella överföringar, men ålägger strikta regler och övervakning. Artikel 45 tillåter överföringar baserat på ett adekvansbeslut, medan artikel 46 tillåter dem med lämpliga säkerhetsåtgärder. Artikel 49 ger undantag för specifika omständigheter. Dessa överföringsmekanismer handlar om juridiska säkerhetsåtgärder, inte ett generellt löfte om att data stannar på ett ställe.
För en samtyckesplattform, bedöm hela datarutten, inte bara serverregionen. Identifiera samtyckesregistret, hostingplatsen, underleverantörer och eventuell åtkomst eller överföring över gränser. Särskilj sedan om problemet är en lag som styr behandlingen, en nödvändig lagringsplats eller säkerhetsåtgärder för en internationell överföring. Detta hjälper team att förklara sin konfiguration tydligt och identifiera vilka kontroller som behöver uppmärksamhet.
Cookie-inställningar och infrastrukturval löser olika problem. Ett samtycke styr om särskild cookie-relaterad behandling kan fortsätta; innehav registrerar var information lagras. En valutargranskning överväger lagarna som styr data och auktoriteten över den. Behandla varje som en separat del av samma datakarta, och koppla dem genom dokumenterade flöden.
GDPR, ePrivacy, Datainnehav och Valuta
Cookie-regler styr val om spårning; datainnehav handlar om lagringsplats. För EU-webbplatser är båda frågorna viktiga, men de adresserar olika risker.
EU:s ePrivacy-direktiv, även kallat cookie-lagen, skyddar onlinekommunikation. GDPR styr behandlingen av personuppgifter, inklusive behandling kopplad till cookies. Det gäller för personuppgifter om EU-medborgare oavsett var den behandlingen äger rum. Att flytta samtyckesregister till ett annat land tar därför inte bort GDPR:s räckvidd.
Separera frågorna i din datakarta. Först, identifiera vilka cookies och trackers som samlar in personuppgifter och vad var och en gör. Notera sedan var samtyckesregister och relaterad data lagras. Spåra sedan eventuell åtkomst eller överföring över gränser. Detta gör det lättare att särskilja tillstånd att köra en spårare, lagen som styr behandlingen och den fysiska platsen för lagrad information.
Internationella överföringar lägger till ett juridiskt lager. GDPR förbjuder inte uttryckligen överföringar, men ålägger strikta regler och övervakning. Artikel 45 tillåter överföringar baserat på ett adekvansbeslut. Artikel 46 tillåter överföringar med lämpliga säkerhetsåtgärder, och artikel 49 ger undantag för specifika omständigheter. Dessa vägar handlar om överföringsvillkor, inte ett allmänt krav på att lagra varje register inom EU.
Överväg en EU-webbplats som lagrar samtyckesregister i ett EU-datacenter men använder en tjänst som får åtkomst till dem från utanför regionen. Lagringsplats är ett faktum; åtkomstvägen kan väcka en separat överföringsfråga. Å sin sida visar hosting av data i EU inte om en cookie har avslöjats korrekt eller om en besökares val styr den relevanta spåraren.
Håll operativa register som kopplar dessa frågor. För varje cookie eller tagg, notera dess syfte, de insamlade uppgifterna, samtyckeskategori och destination. För varje samtyckesregister, dokumentera dess lagringsplats och eventuell gränsöverskridande åtkomst. När du lägger till en analys- eller annonseringstjänst, uppdatera båda registren och testa om webbplatsen fortfarande följer besökarens val.
- Cookie-tillstånd: Får spåraren köras enligt besökarens val?
- Behandlingslag: Vilka regler styr användningen av personuppgifter, oavsett var den sker?
- Innehav: Var lagrar plattformen registret?
- Överföring: Vilka säkerhetsåtgärder gäller när personuppgifter flyttas över gränser?
Denna åtskillnad gör det lättare att bedöma cookie-samtyckesdata-valuta: en banner, en serverplats och en överföringssäkerhet svarar på olika frågor. Om din konfiguration behöver en samtyckesplattform som är anpassad till dessa operativa krav, utforska alternativ för samtyckesplattformar.
Conzent: Hanterad molnplattform för samtycke
Conzent hjälper webbplatser att omsätta samtyckesval i praktiken genom sin Hanterade Molnplattform för Samtycke och Självhostad Öppen Samtyckesinfrastruktur. Välj det hanterade alternativet för molnbaserad samtyckeshantering, eller självhosta den öppna infrastrukturen när det är centralt för din datastyrningsstrategi att hålla distributionen på din egen infrastruktur.
Samtycke A/B-testning och Intäktsanalys hjälper team att bedöma hur val på bannern påverkar användarrespons och webbplatsens intäkter. Dessa verktyg stödjer samtyckesoperationer, men de ersätter inte den juridiska analysen av vilka regler som gäller för din organisation.
Om du överväger hur du ska anpassa samtyckeshantering med dina hosting- och databehandlingsbehov, kontakta Conzent för att diskutera din konfiguration.
Gör ditt nästa samtyckesbeslut till en del av designen
Cookie-samtyckesdata-valuta är inte ett engångsval på en banner. Det är ett pågående designbeslut som bör hänga med i förändringar på din webbplats, spårningsinställningar och dataflöden. Gör ägandet tydligt genom att tilldela ansvar för att granska nya taggar, uppdatera samtyckesinställningar och dokumentera förändringar. Detta omvandlar efterlevnad från en lanseringsuppgift till en arbetsmetod.
Välj en samtyckesinställning som passar hur din organisation hanterar infrastruktur och användarval. Conzent erbjuder hanterade och självhostade alternativ, plus Samtycke A/B-testning. Den rätta arrangemanget bör stödja dina operativa behov utan att förvirra lagringsplats med juridiskt ansvar.
Ge din nästa granskning en praktisk utgångspunkt: identifiera vem som är ansvarig för samtyckesändringar, och bestäm sedan hur ditt team ska registrera och testa dem. En tydlig process gör framtida uppdateringar lättare att hantera och förklara.
Prata med Conzent om din cookie-samtyckesinställning och ta nästa steg med tydlighet.
Vanliga frågor
Vad är datavaluta?
Datavaluta frågar vilken juridisk auktoritet och beslutsfattare som styr en dataset. För ett samtyckesregister, identifiera organisationen som bestämmer dess syfte, plattformen som håller det och de tjänster som kan få tillgång till det. Tilldela sedan ansvar för att hämta, korrigera, begränsa eller radera registret. Denna ägandekarta hjälper team att förklara vem som kontrollerar samtyckesinformation och hur de hanterar den, istället för att behandla serverns plats som hela svaret.
Hur adresserar cookie-samtyckeslagar datavaluta i USA?
I USA, bedöm kontroll genom att överväga datans syfte, de organisationer som hanterar den och de rättigheter som gäller för de involverade personerna. En amerikansk server visar inte ensam vem som kan få tillgång till register eller svara på en konsumentbegäran. Dokumentera vilken organisation som beslutar hur samtyckesinformation används, vilka leverantörer som hanterar den och vem som kan svara på begärningar. Detta ger team en tydligare bild av praktisk kontroll.
Vilka amerikanska delstatslagar kräver samtycke innan cookies eller spårningsteknologier används?
Amerikanska delstatslagar för integritet kräver vanligtvis inte föregående samtycke bara för att cookies behandlar personuppgifter. Undvik ändå att behandla varje spårare identiskt. För var och en, registrera dess syfte, de data den samlar in och om tillämpliga delstatsregler kräver en särskild preferenskontroll. Detta hjälper team att konfigurera val baserat på faktisk spårningsaktivitet istället för att förlita sig på en bred delstatsbeteckning eller anta att varje cookie tjänar samma funktion.
Vilka är datavalutariskerna med tredjepartscookies och samtyckeshanteringsplattformar?
En viktig risk är att förlora tydlig kontroll över vem som kan få tillgång till cookie-relaterad information. Tredjepartstjänster kan få identifierare, medan en samtyckesplattform kan hålla register över användarval. Begränsa åtkomst till de roller som behöver det, ställ in lagringspraxis för varje registertyp och inkludera raderingshantering i leverantörsprocesser. Granska om borttagning av en spårare också stoppar dess associerade datainsamling, inte bara den synliga cookien.
Vilka steg hjälper till att göra en webbplats cookie-samtycke och datatransferer efterlevande?
Gör samtycke och överföringsgranskningar till en del av webbplatsens förändringskontroll. Tilldela en integritetsägare och en teknisk ägare, och kräva att varje ny tagg eller leverantörsbegäran anger sitt syfte, dataåtkomst och destination. Testa förändringen i staging innan den släpps, inklusive hur samtyckesgränssnittet beter sig. Håll en daterad registrering av beslutet och konfigurationen så att team kan spåra varför en tagg introducerades och vad som ändrades senare.
Hur skiljer sig cookie-samtyckeskrav mellan amerikanska delstater och mellan USA och EU?
Dessa skillnader påverkar hur team bör konfigurera besökarupplevelsen. En webbplats som betjänar både amerikanska och EU-publiker kan använda jurisdiktionsspecifika bannerinställningar, formuleringar och preferenskontroller istället för att tvinga varje besökare genom ett identiskt flöde. Koppla dessa profiler till de regler som organisationen tillämpar, och testa dem med representativa regionala inställningar. Detta gör lokala val tydligare och minskar risken för att en publik får kontroller utformade för en annan.