
Evästeiden suostumus, tietojen suvereniteetti, lait ja tietojen sijainti
Missä suostumusdata sijaitsee, on vain yksi osa datan suvereniteettia. Evästeiden suostumusdatan suvereniteetti koskee sitä, minkä lainkäyttöalueen lait säätelevät suostumusinfoa ja kuka sitä hallitsee. Datan sijainti yksin ei ratkaise kumpaakaan kysymystä.
Tämä ero on tärkeä, kun verkkosivusto palvelee ihmisiä rajojen yli. EU:n GDPR ja ePrivacy-säännöt asettavat vaatimuksia ei-välttämättömien evästeiden suostumukselle, kun taas Yhdysvaltojen osavaltioiden yksityisyyslait korostavat yleensä selkeitä ilmoituksia ja opt-out-vaihtoehtoja. Datan suvereniteetti, datan asuinpaikka ja datan paikallistaminen ovat liittyviä käsitteitä, mutta niitä ei voi käyttää toistensa sijasta.
On järkevää katsoa bannerin lisäksi myös muita asioita. Tämä artikkeli selittää, mitä datan suvereniteetti tarkoittaa, miten suostumus säännöt vaihtelevat lainkäyttöalueittain ja miten kansainväliset datasiirrot liittyvät kokonaisuuteen. Se myös näyttää, kuinka suostumuksen hallintatyökalut voivat auttaa käyttäjien valintojen soveltamisessa, tukea vaatimustenmukaisuuden työnkulkuja ja tehdä datan käsittelystä läpinäkyvämpää, olitpa sitten käyttänyt hallinnoitua palvelua tai itse isännöityä infrastruktuuria.
Keskeiset huomiot
- Erottele henkilödataa säätelevä laki siitä paikasta, jossa palvelin tallentaa sen; kumpikin vaikuttaa eri osaan vaatimustenmukaisuuskuvastasi.
- Kartoitus evästeiden sääntöjä niille lainkäyttöalueille, joista kävijäsi tulevat, mukaan lukien se, vaativatko säännöt ennakkosuostumusta, selkeää ilmoitusta tai opt-out-vaihtoehtoa.
- Arvioi suostumustyökaluja sen perusteella, kuinka ne tallentavat käyttäjien valintoja ja tukevat toiminnallista malliasi, mukaan lukien hallinnoitu pilvi tai itse isännöity infrastruktuuri.
- Ymmärrä, miten kansainväliset datasiirtojen turvatoimet liittyvät suvereniteettiin ennen kuin päätät, missä suostumusrekisterit ja muut henkilödatat tulisi käsitellä.
- Käytä suostumustestausta ja tulojen vaikutusanalytiikkaa arvioidaksesi, miten bannerivalinnat vaikuttavat sekä käyttäjien hallintaan että verkkosivuston suorituskykyyn.
Mitkä lait vaativat evästeiden suostumusta?
Evästeiden suostumus säännöt riippuvat kävijän lainkäyttöalueesta ja verkkosivuston käyttämistä evästeistä. Globaalien verkkosivustojen osalta suostumusmuotoilu, datan käsittely ja käyttäjien hallinta tarvitsevat toimia yhdessä.
Suostumus säännöt yksityisyyslaeissa
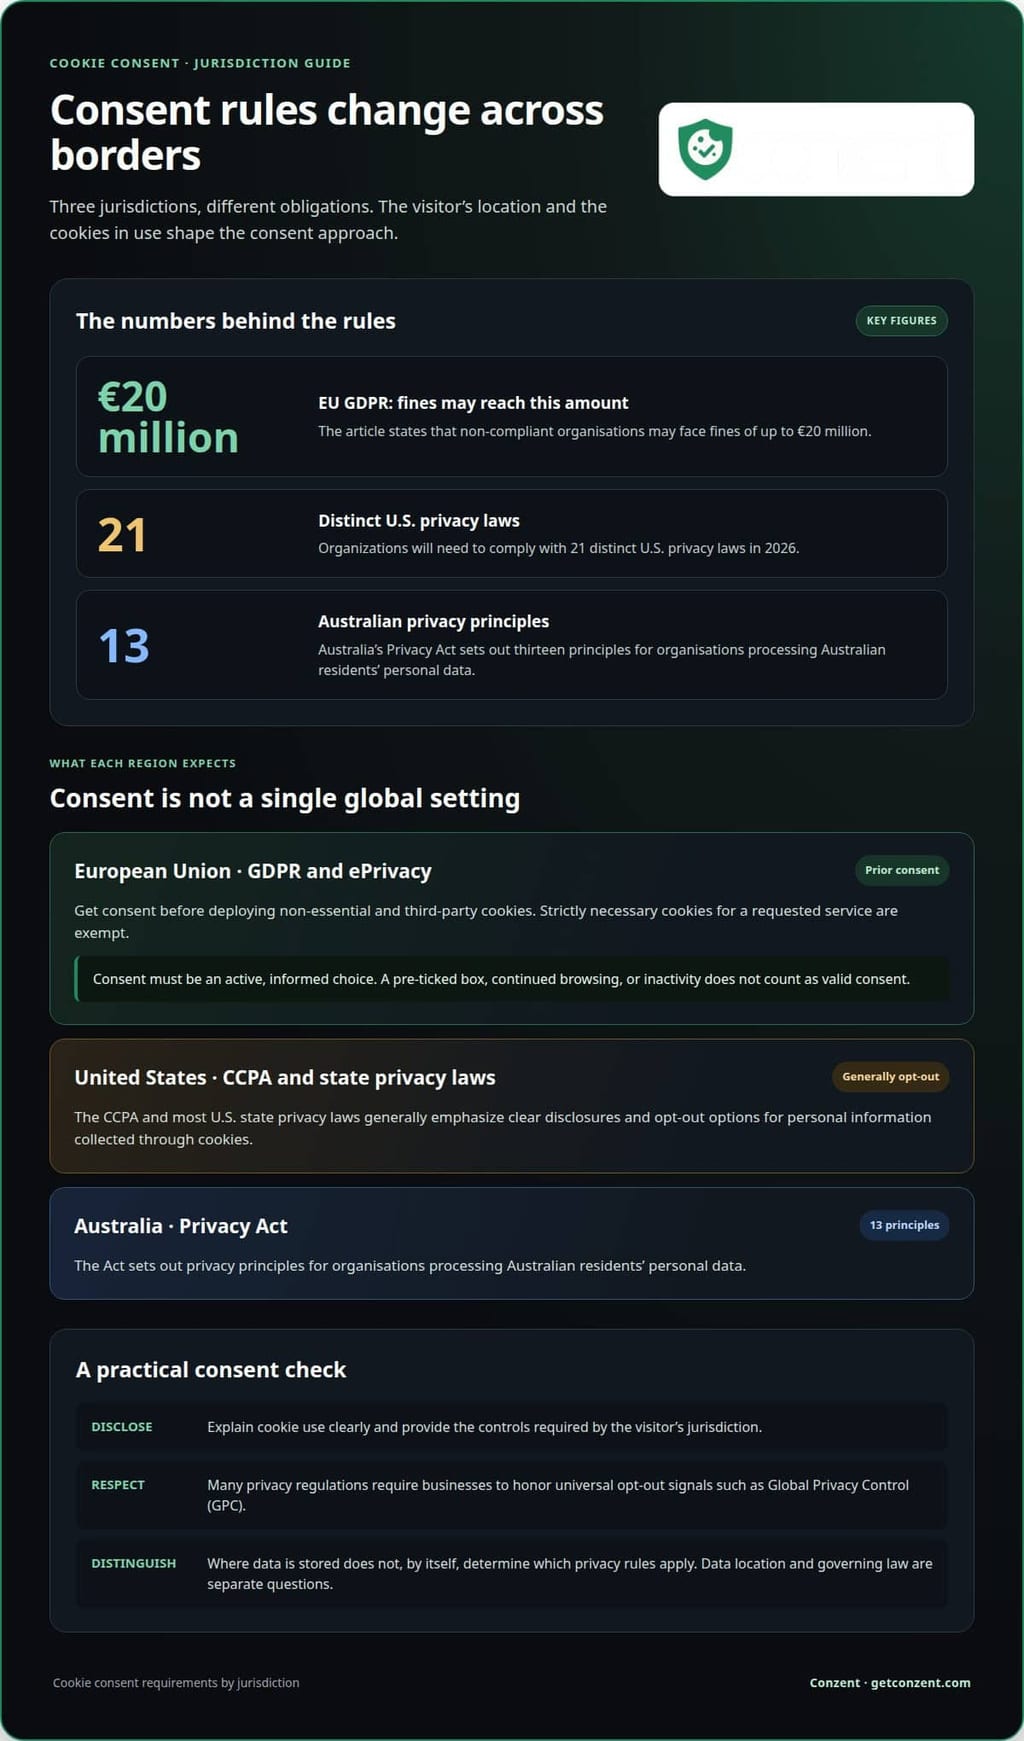
Suostumus säännöt määrittävät, milloin verkkosivustot tarvitsevat luvan kerätäkseen tietoja evästeiden kautta. GDPR vaatii suostumusta ennen kuin ei-välttämättömiä ja kolmansien osapuolten evästeitä otetaan käyttöön, kun taas tiukasti välttämättömät evästeet pyydetyn palvelun osalta ovat vapautettuja. Tämä ero auttaa verkkosivuston ylläpitäjiä päättämään, mitkä tagit voivat toimia ennen kuin kävijä tekee valinnan.
EU:n GDPR:n mukaan vaatimustenmukaisuuden puutteesta voi seurata jopa 20 miljoonan euron sakot, Euroopan unionin mukaan. Ennalta valittu ruutu, jatkuva selaaminen tai passiivisuus eivät tarjoa voimassa olevaa suostumusta GDPR:n ja ePrivacy-direktiivin mukaan. Suostumuksen on heijastettava aktiivista, tietoon perustuvaa valintaa, ei hiljaisuutta tai oletusasetusta.
Yhdysvaltojen osavaltioiden yksityisyyslait keskittyvät yleensä selkeisiin ilmoituksiin ja opt-out-vaihtoehtoihin henkilökohtaisista tiedoista, joita kerätään evästeiden kautta. CCPA ja useimmat Yhdysvaltojen osavaltioiden yksityisyyslait käyttävät yleensä opt-out-mallia. Yhdysvalloissa ei ole yhtä valtakunnallista rangaistusta evästeiden rikkomisista osavaltion yksityisyyslakien mukaan; sovellettava osavaltion laki määrittää seuraukset. Vuonna 2026 organisaatioiden on noudatettava 21 erilaista Yhdysvaltojen yksityisyyslakia.
Yleiset opt-out-signaalit lisäävät toisen tason. Monet yksityisyysmääräykset vaativat yrityksiä kunnioittamaan mekanismeja, kuten Global Privacy Control (GPC), joka viestii käyttäjän opt-out-preferenssin. Australian tietosuojalaki määrittelee kolmetoista yksityisyysperiaatetta organisaatioille, jotka käsittelevät Australian asukkaiden henkilödataa, Australian hallituksen mukaan. Nämä esimerkit osoittavat, miksi globaali kattavuus voi sisältää erilaisia velvoitteita, ei yhtä maailmanlaajuista suostumus sääntöä.
Isännöinti, suostumusrekisterit ja rajat ylittävät siirrot
Isännöinti kuvaa, missä alusta tallentaa dataa, kun taas rajat ylittävät siirrot kuvaavat, minne data matkustaa. Evästeiden suostumus alustat voivat tallentaa suostumusrekisterit ja käyttäjätiedot pilvipalveluntarjoajan datakeskuksiin tai organisaation omaan infrastruktuuriin itse isännöinnin kautta. Tallennuspaikka riippuu alustan käyttöönotosta ja isännöintikonfiguraatiosta.
Kansainvälinen isännöinti ei poista yksityisyysvelvoitteita. GDPR koskee EU-asukkaiden henkilödatankäsittelyä riippumatta siitä, missä käsittely tapahtuu, ja kansainväliset siirrot vaativat asianmukaisia turvatoimia. Kartoitus datan virtauksesta selaimesta suostumustallennukseen, analytiikkaan ja muihin toimittajiin. Tunnista sitten jokainen kohde ja siirretty tieto.
Auditoinnin suorittamiseksi evästeistä ja seurantatyökaluista, skannaa sivusto, tallenna jokaisen tagin tarkoitus ja kohde, ja vertaa verkkopyyntöjä ennen ja jälkeen suostumuksen. Testaa myös hylkäys- ja GPC-signaaleja. Evästeet eivät itsessään sisällä viruksia tai haittaohjelmia, mutta haitalliset kolmannet osapuolet voivat päästä käsiksi tai vaarantaa niiden tiedot. Sisällytä odottamattomat seurantatyökalut ja rajat ylittävät kohteet samaan auditointiin.
Evästeiden suostumuksen hallintatyökalut ja liitännäiset
Evästeiden suostumuksen hallintapohja (CMP) yhdistää verkkosivuston suostumusvalinnat sen seuranta- ja datankäsittelyasetukseen. Liitännäinen voi lisätä nämä hallintatyökalut sisällönhallintajärjestelmään. Oikea asetus riippuu sivuston teknologiasta ja datavirroista.
Nämä työkalut voivat näyttää bannerin, tallentaa kävijän valinnan ja soveltaa tätä valintaa liitettyihin tageihin. Esimerkiksi sivusto voi määrittää analytiikkatageja odottamaan, kunnes kävijä hyväksyy asianmukaisen kategorian. Banneri on vain näkyvä kerros. Taustakonfiguraatio määrittää, kunnioittaako verkkosivusto valintaa.
Hyödyllisiä alustan ominaisuuksia voivat olla:
- Eväste- ja seurantatyökalujen inventaario, joka tunnistaa nimet, tarkoitukset ja kohteet.
- Suostumusluokat, jotka erottavat välttämättömät toiminnot valinnaisesta seurannasta.
- Käyttäjän valinnan tallennus, mukaan lukien valinta ja sen aikaleima.
- Hallintatyökalut suostumuksen päivittämiseen tai peruuttamiseen ja tämän muutoksen heijastamiseen tageissa.
Nämä toiminnot tukevat toistettavaa tarkastelua. Ensinnäkin, vertaa inventaario aktiivisten skriptien kanssa sivustolla. Seuraavaksi testaa bannerin hyväksy, hylkää ja mieltymyskontrollit. Tarkista sitten selaimen pyynnöt nähdäksesi, odottavatko valinnaiset tagit asianmukaista valintaa. Toista tarkastus analytiikan, mainonnan tai upotetun median lisäämisen jälkeen, sillä jokainen voi tuoda mukanaan uuden käsittelyn.
Liitännäiset voivat olla käteviä verkkosivustoille, jotka on rakennettu tuetulle sisällönhallintajärjestelmälle. Itsenäinen alusta voi olla paremmin soveltuva sivustoille, joilla on useita verkkotunnuksia, mukautettuja skriptejä tai monimutkaisia integraatioita. Joka tapauksessa, tarkista, miten työkalu käsittelee kieltä, saavutettavuutta, suostumuspäivityksiä ja rekisteröintejä. Banneri, joka näyttää oikealta mutta ei hallitse tageja, jättää käytännön aukon.
Yhdysvalloissa sijaitsevalle datan isännöinnille valitse alusta, jonka dokumentoitu käyttöönotto sijoittaa asiaankuuluvat suostumusrekisterit ja käyttäjätiedot Yhdysvaltojen datakeskuksiin. Tarkista koko datavirta, mukaan lukien varmuuskopiot, tukiyhteydet ja alihankkijat. Isännöinti Yhdysvalloissa kuvaa, missä dataa tallennetaan; se ei itsessään määritä, mitkä yksityisyyslait ovat voimassa.
Pidä kirjaa konfiguraatiomuutoksista. Tallenna, milloin uusi tagi lisätään, mikä sen tarkoitus on ja mikä suostumusluokka hallitsee sitä. Testaa sitten vaikuttavat sivut puhtaassa selaussessiossa. Tämä yhdistää evästeinventaarion todelliseen sivustokäyttäytymiseen sen sijaan, että luottaisit vain banneriasetuksiin.
Käyttöönotto valinnat muokkaavat sitä, miten CMP sopii infrastruktuuriisi ja valvontatarpeisiisi. Tarkista suostumusalustavaihtoehdot osana tätä arviointia, kiinnittäen huomiota isännöintimalliin ja toiminnalliseen soveltuvuuteen.
Evästeiden suostumusvaatimukset lainkäyttöalueittain
Verkkosivuston evästeiden säännöt riippuvat lainkäyttöalueista, jotka liittyvät sen käyttäjiin ja datankäsittelyyn. EU:n verkkosivuston, joka palvelee kävijöitä ulkomailla, tulee kartoittaa jokainen asiaankuuluva laki niihin valintoihin ja ilmoituksiin, joita sivusto esittää.
Rakenna lainkäyttöaluekartta
Aloita liiketoiminnan sijainnista, ihmisistä, joiden tietoja käsitellään, ja käytössä olevista seurantateknologioista. Tallenna sitten, mikä yksityisyyskehys koskee kutakin yleisöä. EU:ssa toimivan yrityksen, joka käsittelee henkilödataa EU:ssa, on noudatettava GDPR:ää; ihmisten palveleminen muualla voi lisätä muita vaatimuksia.
GDPR asettaa selkeän standardin suostumukselle. Artiklan 4 mukaan suostumuksen on oltava vapaasti annettu, erityinen, tietoon perustuva ja yksiselitteinen. Yksi "hyväksy kaikki" -toiminto ei välttämättä viesti tarkoituksia selkeästi, jos analytiikka ja mainonta sisältävät erilaisia valintoja. Järjestä bannerin vaihtoehdot sen ympärille, mitä sivusto todella käyttää.
Brittiläiselle yleisölle tulee sisällyttää sekä UK GDPR että PECR vaatimustenmukaisuuskarttaan. PECR on relevantti evästeiden ilmoitus- ja suostumusvaatimuksille, kun taas Yhdistyneen kuningaskunnan tietosuojalaki tuli voimaan vuonna 2018. Nämä kehykset tekevät Yhdistyneestä kuningaskunnasta erillisen merkinnän verkkosivuston lainkäyttöaluearvioinnissa, vaikka sen suostumusliittymä muistuttaakin EU:n versiota.
Brasilian LGPD on toinen kehys, joka liittyy evästeiden ilmoituksiin ja suostumukseen. Sisällytä Brasilia arviointiin, kun sivusto palvelee ihmisiä siellä, ja arvioi sitten kerätty tieto ja jokaisen seurantatyökalun tarkoitus. Älä oletakaan, että EU-kävijöille suunniteltu banneri automaattisesti täyttää kaikki paikalliset vaatimukset.
Yhdysvalloissa Kalifornian yksityisyyslain (CPRA) on relevantti evästeiden suostumukselle. Osavaltion lait vaihtelevat, joten älä käsittele Yhdysvaltojen yleisöä yhtenä yhtenäisenä lainkäyttöalueena. Tallenna, mitkä osavaltiot ovat soveltuvia ja yhdistä jokainen sovellettava sääntö sivuston ilmoituksiin ja mieltymyskontrolleihin.
Käytä tiivistä vertailua tehdäksesi erot näkyviksi:
- Euroopan unioni: Sovella GDPR:n suostumusstandardia ja erota evästeiden tarkoitukset.
- Yhdistynyt kuningaskunta: Ota huomioon UK GDPR ja PECR samassa arvioinnissa.
- Brasilia: Sisällytä LGPD arvioidessasi ilmoituksia ja evästeisiin liittyvää käsittelyä.
- Yhdysvallat: Kartoitus soveltuvista osavaltion laeista, mukaan lukien Kalifornian CPRA.
Käy tämä kartta läpi, kun yleisö, seurantakokoonpano tai datan käyttö muuttuu. Esimerkiksi mainontaseurannan lisääminen voi muuttaa tarkoituksia, joita kävijöille kuvataan. Lainkäyttöaluepohjainen arviointi yhdistää jokaisen ilmoituksen ja valinnan niihin ihmisiin, joita se koskee, sen sijaan että luottaisi yhteen globaaliin banneriin jokaisessa tapauksessa.
Datan suvereniteetti verrattuna datan asuinpaikkaan ja datan paikallistamiseen
Nämä termit kuvaavat erilaisia osia datan hallinnasta, eivät toisiaan korvaavia vaatimustenmukaisuustavoitteita. Evästeiden suostumusrekistereissä erota hallitseva laki tallennuspaikasta ja siirtosäännöistä.
Suvereniteetti, asuinpaikka ja paikallistamisen erot
Datan suvereniteetti koskee sitä, minkä lainkäyttöalueen lait säätelevät dataa ja kuka hallitsee sitä. Datan asuinpaikka kuvaa, missä dataa tallennetaan, kun taas datan paikallistaminen tarkoittaa sääntöä, joka vaatii tallennusta tietyllä alueella. Tämä ero on tärkeä, koska EU:n verkkosivusto voi tallentaa rekisterit yhdessä maassa, samalla kun niitä käsitellään toisen lainkäyttöalueen sääntöjen mukaan.
Venäjän henkilötietolaki vaatii, että sen kansalaisten henkilötiedot tallennetaan Venäjän alueella. Tämä on paikallistamisvaatimus. Asuinpaikka on tosiasiallinen kysymys palvelimen sijainnista; suvereniteetti kysyy, mitkä lait voivat olla voimassa. Datan kohteen sijainti, organisaation rooli ja sen käsittelytoimet voivat myös muokata oikeudellista kuvaa.
Käytä datavirta karttaa pitämään nämä käsitteet erillään. Merkitse, missä kävijän selain luo suostumusrekisterin, missä alusta tallentaa sen ja mitkä palvelut vastaanottavat sen. Esimerkiksi rekisteri voidaan tallentaa EU:n datakeskukseen, kun taas tuki- tai analytiikkaprosessi voi liittyä toiseen maahan. Pelkkä palvelimen sijainti ei kuvaa jokaista siirtoa tai hallitsevaa sääntöä.
Evästeiden säännöt ja datan sijainti
GDPR ja ePrivacy-direktiivi käsittelevät yksityisyyttä ja evästeiden käsittelyä, kun taas asuinpaikka koskee fyysistä tallennuspaikkaa. ePrivacy-direktiivi, jota kutsutaan myös evästeiden laiksi, suojaa verkkoviestintää. GDPR koskee EU-asukkaiden henkilötietoja riippumatta siitä, missä niitä käsitellään, joten palvelimen siirtäminen EU:n ulkopuolelle ei itsessään poista GDPR:n velvoitteita.
GDPR ei nimenomaisesti kiellä kansainvälisiä siirtoja, mutta asettaa tiukkoja sääntöjä ja valvontaa. Artikla 45 sallii siirrot riittävyyspäätöksen perusteella, kun taas artikla 46 sallii ne asianmukaisilla turvatoimilla. Artikla 49 tarjoaa poikkeuksia erityistapauksille. Nämä siirtomekanismit käsittelevät oikeudellisia turvatoimia, eivät yleistä lupausta siitä, että data pysyy yhdessä paikassa.
Suostumus alustalle arvioi koko datareitin, ei vain palvelinaluetta. Tunnista suostumusrekisteri, isännöintipaikka, alihankkijat ja kaikki rajat ylittävät pääsy- tai siirrot. Erota sitten, onko huolenaiheena laki, joka säätelee käsittelyä, vaadittu tallennuspaikka tai turvatoimet kansainväliselle siirrolle. Tämä auttaa tiimejä selittämään asetustaan selkeästi ja tunnistamaan, mitkä hallintatyökalut tarvitsevat huomiota.
Evästeasetukset ja infrastruktuurivalinnat ratkaisevat erilaisia ongelmia. Suostumusvalinta säätelee, voidaanko tietty evästeeseen liittyvä käsittely jatkaa; asuinpaikka rekisteröi, mihin tieto tallennetaan. Suvereniteettiarviointi tarkastelee datan hallintaan liittyviä lakeja ja valtaa sen yli. Käsittele kutakin erillisenä osana samaa datakarttaa ja yhdistä ne dokumentoiduilla virroilla.
GDPR, ePrivacy, Datan asuinpaikka ja Suvereniteetti
Evästeiden säännöt säätelevät valintoja seurannasta; datan asuinpaikka koskee tallennuspaikkaa. EU:n verkkosivustoille molemmat kysymykset ovat tärkeitä, mutta ne käsittelevät erilaisia riskejä.
EU:n ePrivacy-direktiivi, jota kutsutaan myös evästeiden laiksi, suojaa verkkoviestintää. GDPR säätelee henkilötietojen käsittelyä, mukaan lukien evästeisiin liittyvä käsittely. Se koskee EU-asukkaiden henkilötietoja riippumatta siitä, missä käsittely tapahtuu. Suostumusrekisterien siirtäminen toiseen maahan ei siis poista GDPR:n ulottuvuutta.
Erottele kysymykset datakartassasi. Ensinnäkin, tunnista, mitkä evästeet ja seurantatyökalut keräävät henkilötietoja ja mitä kukin tekee. Seuraavaksi, merkitse, missä suostumusrekisterit ja niihin liittyvät tiedot tallennetaan. Seuraa sitten kaikkia rajat ylittäviä pääsy- tai siirtoja. Tämä helpottaa erottamaan luvan seurannan suorittamiseen, käsittelyä säätelevän lain ja tallennettujen tietojen fyysisen sijainnin.
Kansainväliset siirrot lisäävät oikeudellisen kerroksen. GDPR ei nimenomaisesti kiellä siirtoja, mutta asettaa tiukkoja sääntöjä ja valvontaa. Artikla 45 sallii siirrot riittävyyspäätöksen perusteella. Artikla 46 sallii siirrot asianmukaisilla turvatoimilla, ja artikla 49 tarjoaa poikkeuksia erityistapauksille. Nämä reitit koskevat siirtosääntöjä, eivät yleistä vaatimusta tallentaa jokainen rekisteri EU:n sisällä.
Kuvittele EU:n verkkosivusto, joka tallentaa suostumusrekisterit EU:n datakeskuksessa, mutta käyttää palvelua, joka pääsee niihin alueen ulkopuolelta. Tallennuspaikka on yksi fakta; pääsyreitti voi nostaa erillisen siirtokysymyksen. Toisaalta datan isännöinti EU:ssa ei osoita, onko evästeet ilmoitettu asianmukaisesti tai onko kävijän valinta hallitseva asiaankuuluvassa seurannassa.
Pidä operatiivisia tietoja, jotka yhdistävät nämä asiat. Jokaisen evästeen tai tagin osalta, merkitse sen tarkoitus, kerätty data, suostumusluokka ja kohde. Jokaisen suostumusrekisterin osalta, dokumentoi sen tallennuspaikka ja kaikki rajat ylittävät pääsy. Kun lisäät analytiikka- tai mainontapalvelun, päivitä molemmat rekisterit ja testaa, noudattaako sivusto edelleen kävijän valintaa.
- Evästeiden lupa: Onko seuranta sallittu kävijän valitseman valinnan mukaan?
- Käsittelylaki: Mitkä säännöt säätelevät henkilötietojen käyttöä, missä tahansa se tapahtuu?
- Asuinpaikka: Missä alusta tallentaa rekisterin?
- Siirto: Mitkä turvatoimet ovat voimassa, kun henkilötiedot liikkuvat rajojen yli?
Tämä erottelu helpottaa evästeiden suostumusdatan suvereniteetin arvioimista: banneri, palvelimen sijainti ja siirtoturvatoimi vastaavat kukin eri kysymykseen. Jos asetuksesi tarvitsee suostumusalustan, joka on linjassa näiden operatiivisten vaatimusten kanssa, tutki suostumusalustavaihtoehtoja.
Conzent: Hallinnoitu pilvipohjainen suostumusalusta
Conzent auttaa verkkosivustoja toteuttamaan suostumusvalintoja hallitun pilvipohjaisen suostumusalustansa ja itse isännöidyn avoimen suostumusinfrastruktuurin kautta. Valitse hallittu vaihtoehto pilvipohjaiseen suostumuksen hallintaan tai itse isännöi avointa infrastruktuuria, kun oman infrastruktuurin pitäminen on keskeistä datan hallintatavoitteessasi.
Suostumus A/B-testaus ja tulojen vaikutusanalytiikka auttavat tiimejä arvioimaan, miten bannerivalinnat vaikuttavat käyttäjien vastauksiin ja verkkosivuston tuloihin. Nämä työkalut tukevat suostumustoimintoja, mutta ne eivät korvaa oikeudellista analyysiä siitä, mitkä säännöt koskevat organisaatiotasi.
Jos olet päättämässä, miten sovittaa suostumuksen hallinta isännöinti- ja datankäsittelytarpeidesi kanssa, ota yhteyttä Conzentiin keskustellaksesi asetuksestasi.
Tee seuraavasta suostumusvalinnastasi osa suunnittelua
Evästeiden suostumusdata suvereniteetti ei ole kertaluonteinen bannerivalinta. Se on jatkuva suunnittelupäätös, joka tulisi pysyä mukana verkkosivustosi, seurantakokoonpanon ja datavirtojen muutoksissa. Tee omistajuus selväksi määrittämällä vastuuhenkilö uusien tagien tarkastamiseen, suostumusasetusten päivittämiseen ja muutosten dokumentointiin. Tämä muuttaa vaatimustenmukaisuuden lanseeraustehtävästä työskentelykäytännöksi.
Valitse suostumusasetukset, jotka sopivat siihen, miten organisaatiosi hallitsee infrastruktuuria ja käyttäjien valintoja. Conzent tarjoaa hallinnoituja ja itse isännöityjä vaihtoehtoja sekä Suostumus A/B-testausta. Oikean järjestelyn tulisi tukea operatiivisia tarpeitasi ilman, että tallennuspaikka sekoittuu oikeudelliseen vastuuseen.
Anna seuraavalle tarkastukselle käytännön lähtökohta: tunnista, kuka on vastuussa suostumusmuutoksista, ja päätä sitten, miten tiimisi tallentaa ja testaa niitä. Selkeä prosessi helpottaa tulevien päivitysten hallintaa ja selittämistä.
Keskustele Conzentin kanssa evästeiden suostumusasetuksestasi ja ota seuraava askel selkeästi.
Usein kysytyt kysymykset
Mitä on datan suvereniteetti?
Datan suvereniteetti kysyy, mikä oikeudellinen valta ja päätöksentekijät hallitsevat datasettiä. Suostumusrekisterin osalta tunnista organisaatio, joka määrittää sen tarkoituksen, alusta, joka pitää sitä, ja palvelut, jotka voivat käyttää sitä. Määritä sitten vastuu rekisterin hakemisesta, korjaamisesta, rajoittamisesta tai poistamisesta. Tämä omistajuuskartta auttaa tiimejä selittämään, kuka hallitsee suostumusinfoa ja miten he käsittelevät sitä, sen sijaan että käsittelisit palvelimen sijaintia koko vastauksena.
Kuinka evästeiden suostumuslait käsittelevät datan suvereniteettia Yhdysvalloissa?
Yhdysvalloissa arvioi hallintaa tarkastelemalla datan tarkoitusta, organisaatioita, jotka käsittelevät sitä, ja oikeuksia, jotka koskevat asiaankuuluvia henkilöitä. Pelkkä Yhdysvalloissa sijaitseva palvelin ei osoita, kuka voi käyttää rekistereitä tai vastata kuluttajapyynnöille. Dokumentoi, mikä organisaatio päättää, miten suostumusinfoa käytetään, mitkä toimittajat käsittelevät sitä ja kuka voi vastata pyyntöihin. Tämä antaa tiimeille selvemmän kuvan käytännön hallinnasta.
Mitkä Yhdysvaltojen osavaltioiden yksityisyyslait vaativat suostumusta ennen evästeiden tai seurantateknologioiden käyttöä?
Yhdysvaltojen osavaltioiden yksityisyyslait eivät yleensä vaadi ennakkosuostumusta pelkästään siksi, että evästeet käsittelevät henkilödataa. Silti, vältä käsittelemästä jokaista seurantatyökalua identtisesti. Tallenna jokaisen osalta sen tarkoitus, kerätty data ja onko sovellettavat osavaltion säännöt vaativat erityistä mieltymyskontrollia. Tämä auttaa tiimejä konfiguroimaan valintoja todellisen seurantatoiminnan ympärille sen sijaan, että luottaisit yhteen laajaan osavaltion etikettiin tai oletat, että jokainen eväste palvelee samaa toimintoa.
Mitkä ovat kolmansien osapuolten evästeiden ja suostumuksen hallintapohjien datan suvereniteettiriskit?
Tärkeä riski on selkeän hallinnan menettäminen siitä, kuka voi käyttää evästeisiin liittyviä tietoja. Kolmannen osapuolen palvelut voivat saada tunnisteita, kun taas suostumusalusta voi pitää käyttäjien valintarekistereitä. Rajoita pääsyä vain niihin rooleihin, jotka tarvitsevat sitä, määritä säilytyskäytännöt jokaiselle rekisterityypille ja sisällytä poistokäsittely toimittajien prosesseihin. Tarkista, estääkö seurantatyökalun poistaminen myös sen liittyvän tietojen keräämisen, ei vain näkyvää evästettä.
Mitkä vaiheet auttavat tekemään verkkosivuston evästeiden suostumuksesta ja datasiirroista vaatimustenmukaisia?
Muuta suostumus- ja siirtotarkastukset osaksi verkkosivuston muutoksenhallintaa. Määritä yksityisyysomistaja ja tekninen omistaja, ja vaadi jokaisen uuden tagin tai toimittajapyynnön ilmoittamaan sen tarkoitus, datan pääsy ja kohde. Testaa muutos esikatselussa ennen julkaisua, mukaan lukien se, miten suostumusliittymä käyttäytyy. Pidä päivämäärätty kirja päätöksestä ja konfiguraatiosta, jotta tiimit voivat jäljittää, miksi tagi otettiin käyttöön ja mitä muutoksia tapahtui myöhemmin.
Kuinka evästeiden suostumusvaatimukset eroavat Yhdysvaltojen osavaltioiden välillä ja Yhdysvaltojen ja EU:n välillä?
Nämä erot vaikuttavat siihen, miten tiimien tulisi konfiguroida kävijäkokemus. Sivusto, joka palvelee sekä Yhdysvaltojen että EU:n yleisöjä, voi käyttää lainkäyttöaluekohtaisia banneriasetuksia, sanamuotoja ja mieltymyskontrolleja sen sijaan, että pakottaisi jokaisen kävijän läpi identtisen prosessin. Liitä nämä profiilit organisaation soveltamiin sääntöihin ja testaa niitä edustavilla aluekohtaisilla asetuksilla. Tämä tekee paikallisista valinnoista selvempiä ja vähentää mahdollisuutta, että yksi yleisö saa hallintatyökaluja, jotka on suunniteltu toiselle.