
Cookie-samtykke Datavirksomhet, Lover og Dataplassering
Hvor samtykkedataene befinner seg, er bare én del av datavern. Samtykkedataens datavern handler om hvilken jurisdiksjons lover som regulerer samtykkeinformasjon og hvem som kontrollerer den. Dataplassering alene avgjør ikke noen av spørsmålene.
Denne distinksjonen er viktig når en nettside betjener folk på tvers av landegrenser. EUs GDPR og ePrivacy-regler setter krav til samtykke for ikke-essensielle informasjonskapsler, mens amerikanske delstatslover om personvern generelt legger vekt på klare opplysninger og muligheter for å velge bort. Datavern, datalagring og datalokalisering er relaterte begreper, men de er ikke utbyttbare.
Det gir mening å se utover selve banneret. Denne artikkelen forklarer hva datavern betyr, hvordan samtykkereglene varierer mellom jurisdiksjoner, og hvordan internasjonale datatransfers passer inn i bildet. Den viser også hvordan verktøy for samtykkebehandling kan hjelpe med å anvende brukerens valg, støtte overholdelsesarbeidsflyter og gjøre databehandling mer gjennomsiktig, enten du bruker en administrert tjeneste eller selvhostet infrastruktur.
Nøkkelpunkter
- Skille loven som regulerer personopplysninger fra stedet hvor en server lagrer dem; hver påvirker en annen del av overholdelsesbildet ditt.
- Kartlegg informasjonskapselregler til jurisdiksjonene besøkende kommer fra, inkludert om reglene krever forhåndssamtykke, klare opplysninger eller mulighet for å velge bort.
- Vurder samtykkeverktøy etter hvordan de registrerer brukerens valg og støtter din driftsmodell, inkludert administrert sky eller selvhostet infrastruktur.
- Forstå hvordan internasjonale datatransfersikkerheter forholder seg til datavern før du bestemmer hvor samtykkeposter og annen personlig informasjon skal håndteres.
- Bruk samtykketesting og inntektsvirkningsanalyser for å vurdere hvordan bannervalg påvirker både brukerens kontroll og nettsidens ytelse.
Hvilke lover krever samtykke til informasjonskapsler?
Reglene for samtykke til informasjonskapsler avhenger av besøkendes jurisdiksjon og informasjonskapslene en nettside bruker. For globale nettsider må design av samtykke, databehandling og brukerens kontroller fungere sammen.
Samtykkeregler på tvers av personvernlovgivning
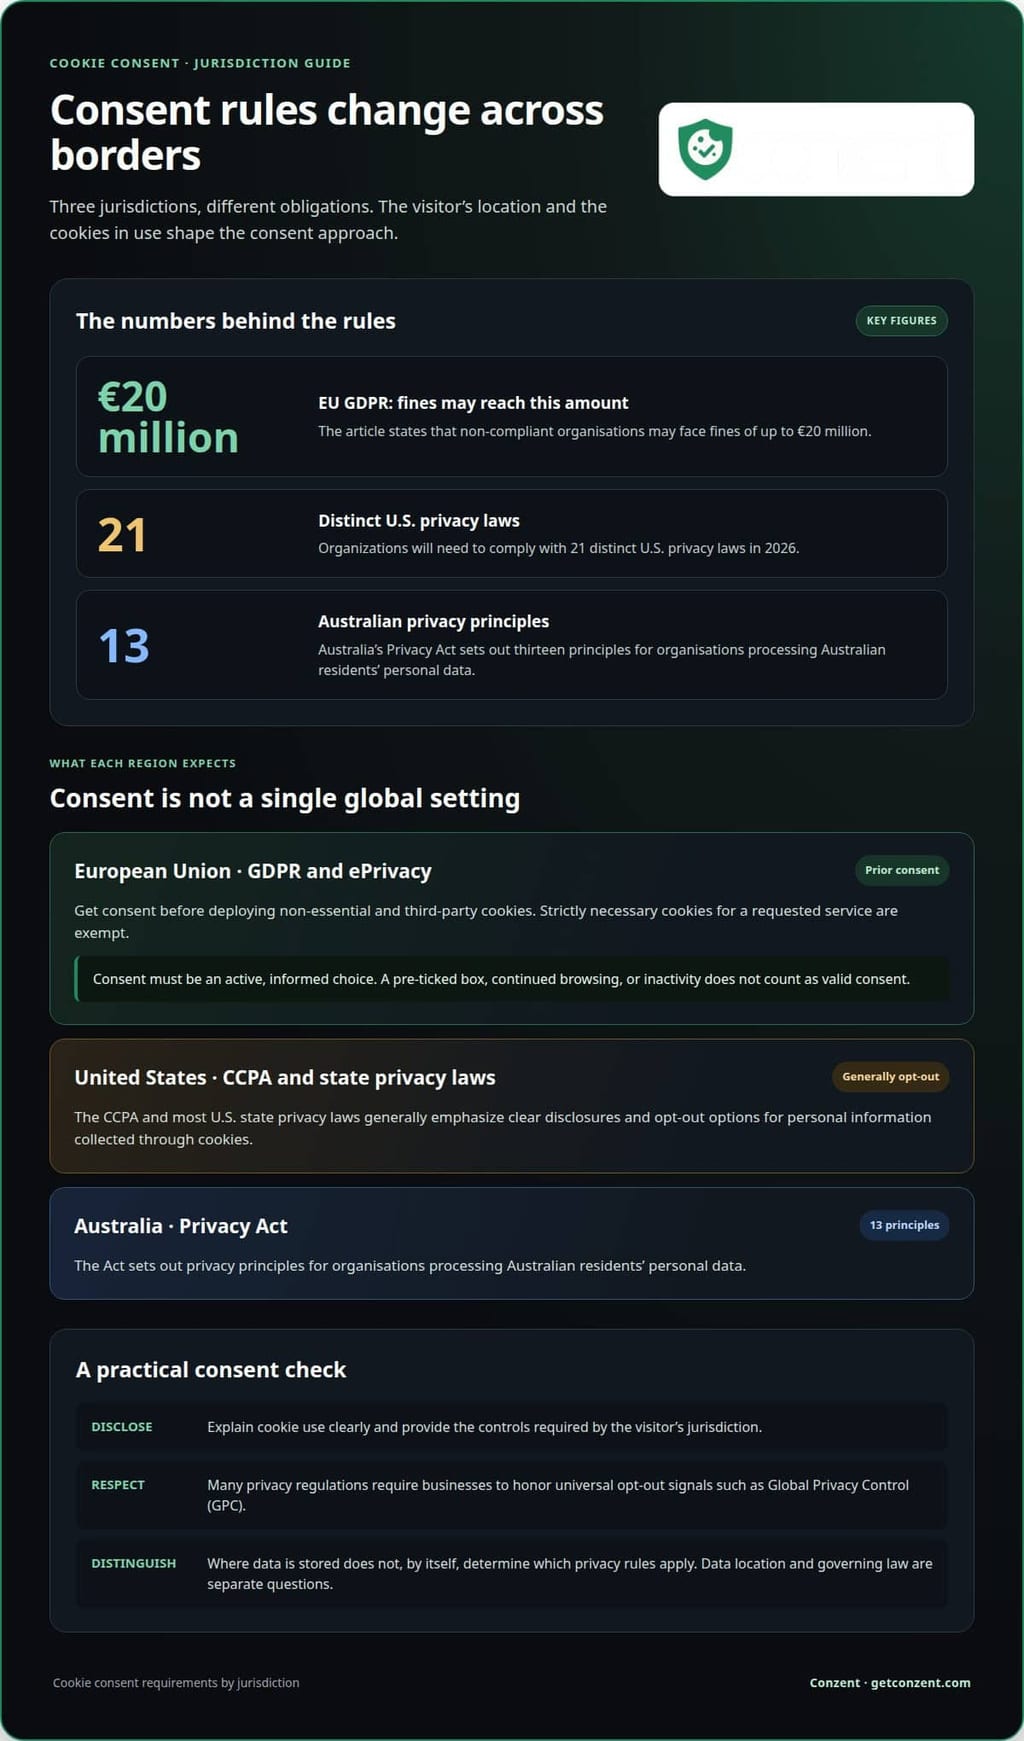
Samtykkeregler bestemmer når nettsider trenger tillatelse før de samler inn informasjon gjennom informasjonskapsler. GDPR krever samtykke før ikke-essensielle og tredjeparts informasjonskapsler blir brukt, mens strengt nødvendige informasjonskapsler for en forespurt tjeneste er unntatt. Denne distinksjonen hjelper nettsideoperatører med å avgjøre hvilke tagger som kan kjøres før en besøkende tar et valg.
I henhold til EUs GDPR kan ikke-kompatible organisasjoner stå overfor bøter på opptil €20 millioner, ifølge Den europeiske union. En forhåndsmerket boks, fortsatt surfing eller inaktivitet gir ikke gyldig samtykke under GDPR og ePrivacy-direktivet. Samtykke må reflektere et aktivt, informert valg, ikke stillhet eller en standardinnstilling.
Amerikanske delstatslover om personvern fokuserer generelt på klare opplysninger og muligheter for å velge bort personlig informasjon samlet inn gjennom informasjonskapsler. CCPA og de fleste amerikanske delstatslover om personvern bruker generelt en modell for å velge bort. Det finnes ingen enkelt straff for brudd på informasjonskapsler under delstatslover; den aktuelle delstatsloven bestemmer konsekvensene. I 2026 må organisasjoner overholde 21 forskjellige amerikanske personvernlovgivninger.
Universelle muligheter for å velge bort legger til et ekstra lag. Mange personvernsregler krever at bedrifter respekterer mekanismer som Global Privacy Control (GPC), som kommuniserer en brukers preferanse for å velge bort. Australias personvernlov fastsetter tretten personvernprinsipper for organisasjoner som behandler personopplysninger om australske innbyggere, ifølge den australske regjeringen. Sammen viser disse eksemplene hvorfor global dekning kan innebære forskjellige plikter, ikke én global samtykkeregel.
Hosting, samtykkeposter og grenseoverskridende flyt
Hosting beskriver hvor en plattform lagrer data, mens grenseoverskridende flyt beskriver hvor disse dataene reiser. Plattformene for samtykke til informasjonskapsler kan lagre samtykkeposter og brukerdata i datasentre til en skyleverandør eller på en organisasjons egen infrastruktur gjennom selvhosting. Lagringsstedet avhenger av plattformens distribusjon og hostingkonfigurasjon.
Internasjonal hosting fjerner ikke personvernforpliktelser. GDPR gjelder for behandling av personopplysninger om EU-borgere uavhengig av hvor behandlingen finner sted, og internasjonale overføringer krever passende sikkerhetstiltak. Kartlegg databevegelsen fra nettleseren til samtykkelagring, analyser og andre leverandører. Identifiser deretter hver destinasjon og informasjonen som overføres.
For å revidere informasjonskapsler og sporere, skann nettstedet, registrer formålet med hver tagg og destinasjon, og sammenlign nettverksforespørslene før og etter samtykke. Test også avvisning og GPC-signaler. Informasjonskapsler inneholder ikke virus eller skadelig programvare, men ondsinnede tredjeparter kan få tilgang til eller kompromittere dataene deres. Inkluder uventede sporere og grenseoverskridende destinasjoner i den samme revisjonen.
Verktøy og plugins for samtykkebehandling av informasjonskapsler
En plattform for samtykkebehandling av informasjonskapsler (CMP) kobler en nettsides samtykkevalg til dens sporing og databehandlingsoppsett. En plugin kan legge til disse kontrollene til et innholdsstyringssystem. Den riktige oppsettet avhenger av nettstedets teknologi og databevegelser.
Denne typen verktøy kan vise et banner, registrere en besøks valg og anvende det valget på tilknyttede tagger. For eksempel kan et nettsted konfigurere analyse-tagger til å vente til en besøkende aksepterer den relevante kategorien. Banneret er bare det synlige laget. Den underliggende konfigurasjonen avgjør om nettstedet respekterer valget.
Nyttige plattformfunksjoner kan inkludere:
- En inventarliste over informasjonskapsler og sporere som identifiserer navn, formål og destinasjoner.
- Samtykkekategorier som skiller nødvendige funksjoner fra valgfrie sporingsfunksjoner.
- En registrering av besøks valg, inkludert valget og tidsstempelet.
- Kontroller for å oppdatere eller trekke tilbake samtykke og reflektere den endringen på tvers av tagger.
Denne funksjonaliteten støtter en repeterbar gjennomgang. Først, sammenlign inventaret med skriptene som er aktive på nettstedet. Deretter, test bannerets aksepter, avvis og preferansekontroller. Inspiser deretter nettleserforespørslene for å se om valgfrie tagger venter på det relevante valget. Gjenta gjennomgangen etter å ha lagt til analyse, annonsering eller innebygd media, da hver kan introdusere ny behandling.
Plugins kan være praktiske for nettsteder bygget på et støttet innholdsstyringssystem. En frittstående plattform kan være bedre egnet for nettsteder med flere domener, tilpassede skript eller komplekse integrasjoner. Uansett, sjekk hvordan verktøyet håndterer språk, tilgjengelighet, samtykkeoppdateringer og poster. Et banner som ser riktig ut, men ikke klarer å kontrollere tagger, etterlater et praktisk gap.
For datalagring i USA, velg en plattform hvis dokumenterte distribusjon plasserer de relevante samtykkepostene og brukerdataene i amerikanske datasentre. Gå gjennom hele databevegelsen, inkludert sikkerhetskopier, støtteadgang og underleverandører. Hosting i USA beskriver hvor data lagres; det fastsetter ikke i seg selv hvilke personvernregler som gjelder.
Hold en revisjonsspor av konfigurasjonsendringer. Registrer når en ny tagg legges til, hvilket formål den tjener, og hvilken samtykkekategori som kontrollerer den. Test deretter de berørte sidene i en ren nettlesersesjon. Dette kobler informasjonskapselinventaret til faktisk nettstedadferd i stedet for å stole på bannerinnstillinger alene.
Distribusjonsvalg former hvordan en CMP passer inn i din infrastruktur og tilsynsbehov. Gå gjennom alternativer for samtykkeplattformer som en del av den vurderingen, med oppmerksomhet på hostingmodell og driftskompatibilitet.
Krav til samtykke for informasjonskapsler etter jurisdiksjon
En nettsides informasjonskapselregler avhenger av jurisdiksjonene knyttet til brukerne og databehandlingen. For en EU-nettside som betjener besøkende i utlandet, kartlegg hver relevant lov til valgene og opplysningene nettstedet presenterer.
Bygg et jurisdiksjonskart
Start med virksomhetens beliggenhet, folkene hvis data den behandler, og sporings teknologiene som er i bruk. Registrer deretter hvilket personvernsrammeverk som gjelder for hvert publikum. En EU-virksomhet som behandler personopplysninger i EU, må overholde GDPR; å betjene folk andre steder kan legge til andre krav.
GDPR setter en klar standard for samtykke. I henhold til artikkel 4 må samtykke være fritt gitt, spesifikt, informert og entydig. En enkelt "aksepter alt"-handling kan ikke kommunisere formålene klart hvis analyse og annonsering involverer forskjellige valg. Organiser bannerets alternativer rundt formålene og behandlingen nettstedet faktisk bruker.
For et britisk publikum, inkluder både UK GDPR og PECR i overholdelseskartet. PECR er relevant for opplysninger om informasjonskapsler og samtykkekrav, mens Storbritannias databeskyttelseslov ble vedtatt i 2018. Disse rammeverkene gjør Storbritannia til et distinkt punkt i en nettsides jurisdiksjonsgjennomgang, selv når dens samtykkegrensesnitt ligner den europeiske versjonen.
Brasils LGPD er et annet rammeverk som er relevant for opplysninger om informasjonskapsler og samtykke. Inkluder Brasil i gjennomgangen når nettstedet betjener folk der, og vurder deretter informasjonen som samles inn og hvert sporers formål. Ikke anta at et banner designet for EU-besøkende automatisk adresserer hvert lokale krav.
I USA er California Privacy Rights Act (CPRA) relevant for samtykke til informasjonskapsler. Delstatslover varierer, så ikke behandle et amerikansk publikum som én ensartet jurisdiksjon. Registrer hvilke stater som er innenfor omfanget og koble hver gjeldende regel til nettstedets opplysninger og preferansekontroller.
Bruk en kompakt sammenligning for å gjøre forskjellene synlige:
- Den europeiske union: Bruk GDPR-samtykkestandarden og skille informasjonskapslenes formål.
- Storbritannia: Ta hensyn til UK GDPR og PECR i den samme gjennomgangen.
- Brasil: Inkluder LGPD når du vurderer opplysninger og informasjonskapselrelatert behandling.
- USA: Kartlegg gjeldende delstatslover, inkludert Californias CPRA.
Revider dette kartet når publikum, sporingsoppsett eller databruk endres. For eksempel kan det å legge til en annonse sporere endre formålene som beskrives for besøkende. En jurisdiksjonsbasert gjennomgang kobler hver melding og valg til de berørte, i stedet for å stole på ett globalt banner for hver sak.
Datavern sammenlignet med datalagring og datalokalisering
Denne termen beskriver forskjellige deler av datastyring, ikke utbyttbare overholdelsesmål. For samtykkeposter til informasjonskapsler, skille den gjeldende loven fra lagringsstedet og overføringsreglene.
Distinksjoner mellom suverenitet, residens og lokalisering
Datavern handler om hvilken jurisdiksjons lover som regulerer data og hvem som har myndighet over det. Datalagring beskriver hvor data lagres, mens datalokalisering betyr at en regel krever lagring innenfor et spesifisert territorium. Denne distinksjonen er viktig fordi en EU-nettside kan lagre poster i ett land mens den behandler dem under regler knyttet til en annen jurisdiksjon.
Russlands personvernlov krever at personopplysninger om sine borgere lagres innenfor russisk territorium. Det er et lokalisering krav. Residens er et faktuelt spørsmål om serverplassering; suverenitet spør hvilke lover som kan gjelde. En datakildes plassering, organisasjonens rolle og dens behandlingsaktiviteter kan også forme det juridiske bildet.
Bruk et databevegelseskart for å holde disse konseptene adskilt. Marker hvor en besøkers nettleser oppretter en samtykkepost, hvor plattformen lagrer den, og hvilke tjenester som mottar den. For eksempel kan en post lagres i et EU-datasenter mens en støtte- eller analyseprosess involverer et annet land. Serverplassering alene beskriver ikke hver overføring eller gjeldende regel.
Informasjonskapselregler og datalokalisering
GDPR og ePrivacy-direktivet adresserer personvern og behandling av informasjonskapsler, mens residens angår fysisk lagringssted. EPrivacy-direktivet, også kalt informasjonskapselloven, beskytter online kommunikasjon. GDPR gjelder for personopplysninger om EU-borgere uavhengig av hvor de behandles, så å flytte en server utenfor EU fjerner ikke GDPR-forpliktelsene.
GDPR forbyr ikke eksplisitt internasjonale overføringer, men pålegger strenge regler og tilsyn. Artikkel 45 tillater overføringer basert på en tilstrekkelighetsbeslutning, mens artikkel 46 tillater dem med passende sikkerhetstiltak. Artikkel 49 gir unntak for spesifikke omstendigheter. Disse overføringsmekanismene adresserer juridiske sikkerhetstiltak, ikke et generelt løfte om at data forblir på ett sted.
For en samtykkeplattform, vurder hele dataruten, ikke bare serverregionen. Identifiser samtykkeposten, hostingstedet, underleverandører og eventuell tilgang eller overføring over landegrenser. Skille deretter mellom om bekymringen er en lov som regulerer behandling, et påkrevd lagringssted eller sikkerhetstiltak for en internasjonal overføring. Dette hjelper teamene med å forklare oppsettet sitt tydelig og identifisere hvilke kontroller som trenger oppmerksomhet.
Innstillinger for informasjonskapsler og infrastrukturvalg løser forskjellige problemer. Et samtykkevalg styrer om spesifik behandling relatert til informasjonskapsler kan fortsette; residens registrerer hvor informasjon lagres. En vurdering av suverenitet vurderer lovene som regulerer data og myndigheten over dem. Behandle hver som en egen del av det samme datakartet, og koble dem gjennom dokumenterte flyt.
GDPR, ePrivacy, datalagring og datavern
Reglene for informasjonskapsler styrer valg om sporing; datalagring angår lagringssted. For EU-nettsider er begge spørsmål viktige, men de adresserer forskjellige risikoer.
EUs ePrivacy-direktiv, også kalt informasjonskapselloven, beskytter online kommunikasjon. GDPR regulerer behandling av personopplysninger, inkludert behandling knyttet til informasjonskapsler. Det gjelder for personopplysninger om EU-borgere uavhengig av hvor behandlingen finner sted. Å flytte samtykkeposter til et annet land fjerner derfor ikke rekkevidden til GDPR.
Skille spørsmålene i datakartet ditt. Først, identifiser hvilke informasjonskapsler og sporere som samler inn personopplysninger og hva hver enkelt gjør. Noter deretter hvor samtykkeposter og relaterte data lagres. Spor deretter eventuell tilgang eller overføring over landegrenser. Dette gjør det lettere å skille mellom tillatelse til å kjøre en sporere, loven som regulerer behandlingen, og den fysiske plasseringen av lagret informasjon.
Internasjonale overføringer legger til et juridisk lag. GDPR forbyr ikke eksplisitt overføringer, men pålegger strenge regler og tilsyn. Artikkel 45 tillater overføringer basert på en tilstrekkelighetsbeslutning. Artikkel 46 tillater overføringer med passende sikkerhetstiltak, og artikkel 49 gir unntak for spesifikke omstendigheter. Disse rutene angår overføringsbetingelser, ikke et generelt krav om å lagre hver post innenfor EU.
Vurder en EU-nettside som lagrer samtykkeposter i et EU-datasenter, men bruker en tjeneste som får tilgang til dem fra utenfor regionen. Lagringssted er ett faktum; tilgangsruten kan reise et separat overføringsspørsmål. Omvendt viser hosting av data i EU ikke om en informasjonskapsel ble korrekt opplyst eller om en besøks valg kontrollerer den relevante sporeren.
Hold driftsopptegnelser som kobler disse spørsmålene. For hver informasjonskapsel eller tagg, noter dens formål, dataene som samles inn, samtykkekategori og destinasjon. For hver samtykkepost, dokumenter lagringsstedet og eventuell grenseoverskridende tilgang. Når du legger til en analyse- eller annonsetjeneste, oppdater begge poster og test om nettstedet fortsatt følger besøks valget.
- Samtykke til informasjonskapsler: Er sporeren tillatt å kjøre under besøks valget?
- Behandlingslov: Hvilke regler regulerer bruken av personopplysninger, uansett hvor det skjer?
- Residens: Hvor lagrer plattformen posten?
- Overføring: Hvilke sikkerhetstiltak gjelder når personopplysninger flyttes over landegrenser?
Den separasjonen gjør det lettere å vurdere samtykkedataens datavern: et banner, en serverplassering og en overføringssikkerhet svarer hver på et annet spørsmål. Hvis oppsettet ditt trenger en samtykkeplattform som er i samsvar med disse driftskravene, utforsk alternativer for samtykkeplattformer.
Conzent: Administrert skyplattform for samtykke
Conzent hjelper nettsteder med å sette samtykkevalg ut i praksis gjennom sin administrerte skyplattform for samtykke og selvhostet åpen samtykkestruktur. Velg den administrerte løsningen for skybasert samtykkebehandling, eller selvhost den åpne infrastrukturen når det er sentralt for din datastyringsmetode å holde distribusjonen på din egen infrastruktur.
Samtykke A/B-testing og inntektsvirkningsanalyser hjelper team med å vurdere hvordan bannervalg påvirker brukerens responser og nettstedets inntekter. Disse verktøyene støtter samtykkeoperasjoner, men de erstatter ikke juridisk analyse av hvilke regler som gjelder for din organisasjon.
Hvis du vurderer hvordan du kan tilpasse samtykkebehandling med dine hosting- og databehandlingsbehov, kontakt Conzent for å diskutere oppsettet ditt.
Gjør ditt neste samtykkevalg til en del av designet
Samtykkedataens datavern er ikke et engangs bannervalg. Det er en kontinuerlig designbeslutning som bør holde tritt med endringer på nettstedet ditt, sporingsoppsett og databevegelser. Gjør eierskapet klart ved å tildele ansvar for å gjennomgå nye tagger, oppdatere samtykkeinnstillinger og dokumentere endringer. Dette gjør overholdelse fra en lanseringsoppgave til en arbeidspraksis.
Velg et samtykkeoppsett som passer til hvordan organisasjonen din håndterer infrastruktur og brukerens valg. Conzent tilbyr administrerte og selvhostede alternativer, pluss samtykke A/B-testing. Den riktige ordningen bør støtte dine driftsbehov uten å forvirre lagringssted med juridisk ansvar.
Gi din neste gjennomgang et praktisk utgangspunkt: identifiser hvem som er ansvarlig for samtykkeendringer, og bestem deretter hvordan teamet ditt vil registrere og teste dem. En klar prosess gjør fremtidige oppdateringer lettere å håndtere og forklare.
Snakk med Conzent om oppsettet ditt for samtykke til informasjonskapsler og ta det neste steget med klarhet.
Ofte stilte spørsmål
Hva er datavern?
Datavern spør hvilken juridisk myndighet og beslutningstakere som regulerer et datasett. For en samtykkepost, identifiser organisasjonen som bestemmer formålet, plattformen som holder den, og tjenestene som kan få tilgang til den. Tildel deretter ansvar for å hente, korrigere, begrense eller slette posten. Dette eierskapskartet hjelper team med å forklare hvem som kontrollerer samtykkeinformasjonen og hvordan de håndterer den, i stedet for å behandle serverplassering som hele svaret.
Hvordan adresserer lover om samtykke til informasjonskapsler datavern i USA?
I USA, vurder kontroll ved å vurdere datens formål, organisasjonene som håndterer den, og rettighetene som gjelder for de involverte. En amerikansk server alene viser ikke hvem som kan få tilgang til poster eller svare på en forbrukerforespørsel. Dokumenter hvilken organisasjon som bestemmer hvordan samtykkeinformasjonen brukes, hvilke leverandører som håndterer den, og hvem som kan svare på forespørslene. Dette gir teamene et klarere bilde av praktisk kontroll.
Hvilke amerikanske delstatslover krever samtykke før bruk av informasjonskapsler eller sporings teknologier?
Amerikanske delstatslover om personvern krever generelt ikke forhåndssamtykke bare fordi informasjonskapsler behandler personopplysninger. Unngå likevel å behandle hver sporere identisk. For hver enkelt, registrer dens formål, dataene den samler inn, og om gjeldende delstatsregler krever en bestemt preferansekontroll. Dette hjelper teamene med å konfigurere valg rundt faktisk sporingsaktivitet i stedet for å stole på én bred delstatsbetegnelse eller anta at hver informasjonskapsel tjener samme funksjon.
Hva er datavernrisikoene ved tredjeparts informasjonskapsler og samtykkebehandlingsplattformer?
En viktig risiko er å miste klar kontroll over hvem som kan få tilgang til informasjon relatert til informasjonskapsler. Tredjepartstjenester kan motta identifikatorer, mens en samtykkeplattform kan holde poster over brukerens valg. Begrens tilgangen til de rollene som trenger det, sett oppbevaringspraksis for hver posttype, og inkluder håndtering av sletting i leverandørprosesser. Vurder om fjerning av en sporere også stopper den tilknyttede datainnsamlingen, ikke bare den synlige informasjonskapselen.
Hvilke trinn hjelper med å gjøre en nettsides samtykke til informasjonskapsler og datatransfers overholdbare?
Gjør samtykke- og overføringsgjennomganger til en del av kontrollen over nettstedets endringer. Tildel en personverneier og en teknisk eier, og kreve at hver ny tagg eller leverandørforespørsel angir sitt formål, data tilgang og destinasjon. Test endringen i staging før utgivelse, inkludert hvordan samtykkegrensesnittet oppfører seg. Hold en datert registrering av beslutningen og konfigurasjonen slik at teamene kan spore hvorfor en tagg ble introdusert og hva som endret seg senere.
Hvordan varierer kravene til samtykke til informasjonskapsler mellom amerikanske delstater og mellom USA og EU?
Denne variasjonen påvirker hvordan teamene bør konfigurere besøksopplevelsen. Et nettsted som betjener både amerikanske og EU-publikum kan bruke jurisdiksjonsspesifikke bannerinnstillinger, ordlyd og preferansekontroller i stedet for å tvinge hver besøkende gjennom en identisk flyt. Knytt disse profilene til reglene organisasjonen anvender, og test dem med representative regionale innstillinger. Dette gjør lokale valg klarere og reduserer sjansen for at ett publikum får kontroller designet for et annet.