
Souveraineté des données de consentement des cookies, lois et localisation des données
Où vivent les données de consentement n'est qu'une partie de la souveraineté des données. La souveraineté des données de consentement concerne la juridiction dont les lois régissent les informations de consentement et qui les contrôle. La localisation des données à elle seule ne résout aucune des deux questions.
Cette distinction est importante lorsqu'un site web sert des personnes à travers les frontières. Le RGPD et les règles d'ePrivacy de l'UE établissent des exigences pour le consentement aux cookies non essentiels, tandis que les lois sur la vie privée des États-Unis mettent généralement l'accent sur des divulgations claires et des options de désinscription. La souveraineté des données, la résidence des données et la localisation des données sont des concepts liés, mais ils ne sont pas interchangeables.
Il est logique de regarder au-delà de la bannière elle-même. Cet article explique ce que signifie la souveraineté des données, comment les règles de consentement diffèrent selon les juridictions et comment les transferts de données internationaux s'intègrent dans le tableau. Il montre également comment les outils de gestion du consentement peuvent aider à appliquer les choix des utilisateurs, soutenir les flux de conformité et rendre la gestion des données plus transparente, que vous utilisiez un service géré ou une infrastructure auto-hébergée.
Principaux enseignements
- Séparez la loi régissant les données personnelles de l'endroit où un serveur les stocke ; chacun affecte une partie différente de votre image de conformité.
- Cartographiez les règles des cookies en fonction des juridictions d'où viennent vos visiteurs, y compris si les règles exigent un consentement préalable, une divulgation claire ou une option de désinscription.
- Évaluez les outils de consentement en fonction de la manière dont ils enregistrent les choix des utilisateurs et soutiennent votre modèle opérationnel, y compris l'infrastructure cloud gérée ou auto-hébergée.
- Comprenez comment les garanties de transfert de données internationales se rapportent à la souveraineté avant de décider où les enregistrements de consentement et d'autres données personnelles doivent être traités.
- Utilisez des tests de consentement et des analyses d'impact sur les revenus pour évaluer comment les choix de la bannière affectent à la fois le contrôle des utilisateurs et la performance du site web.
Quelles lois exigent un consentement pour les cookies ?
Les règles de consentement des cookies dépendent de la juridiction du visiteur et des cookies utilisés par un site web. Pour les sites web mondiaux, la conception du consentement, la gestion des données et les contrôles des utilisateurs doivent fonctionner ensemble.
Règles de consentement à travers les lois sur la vie privée
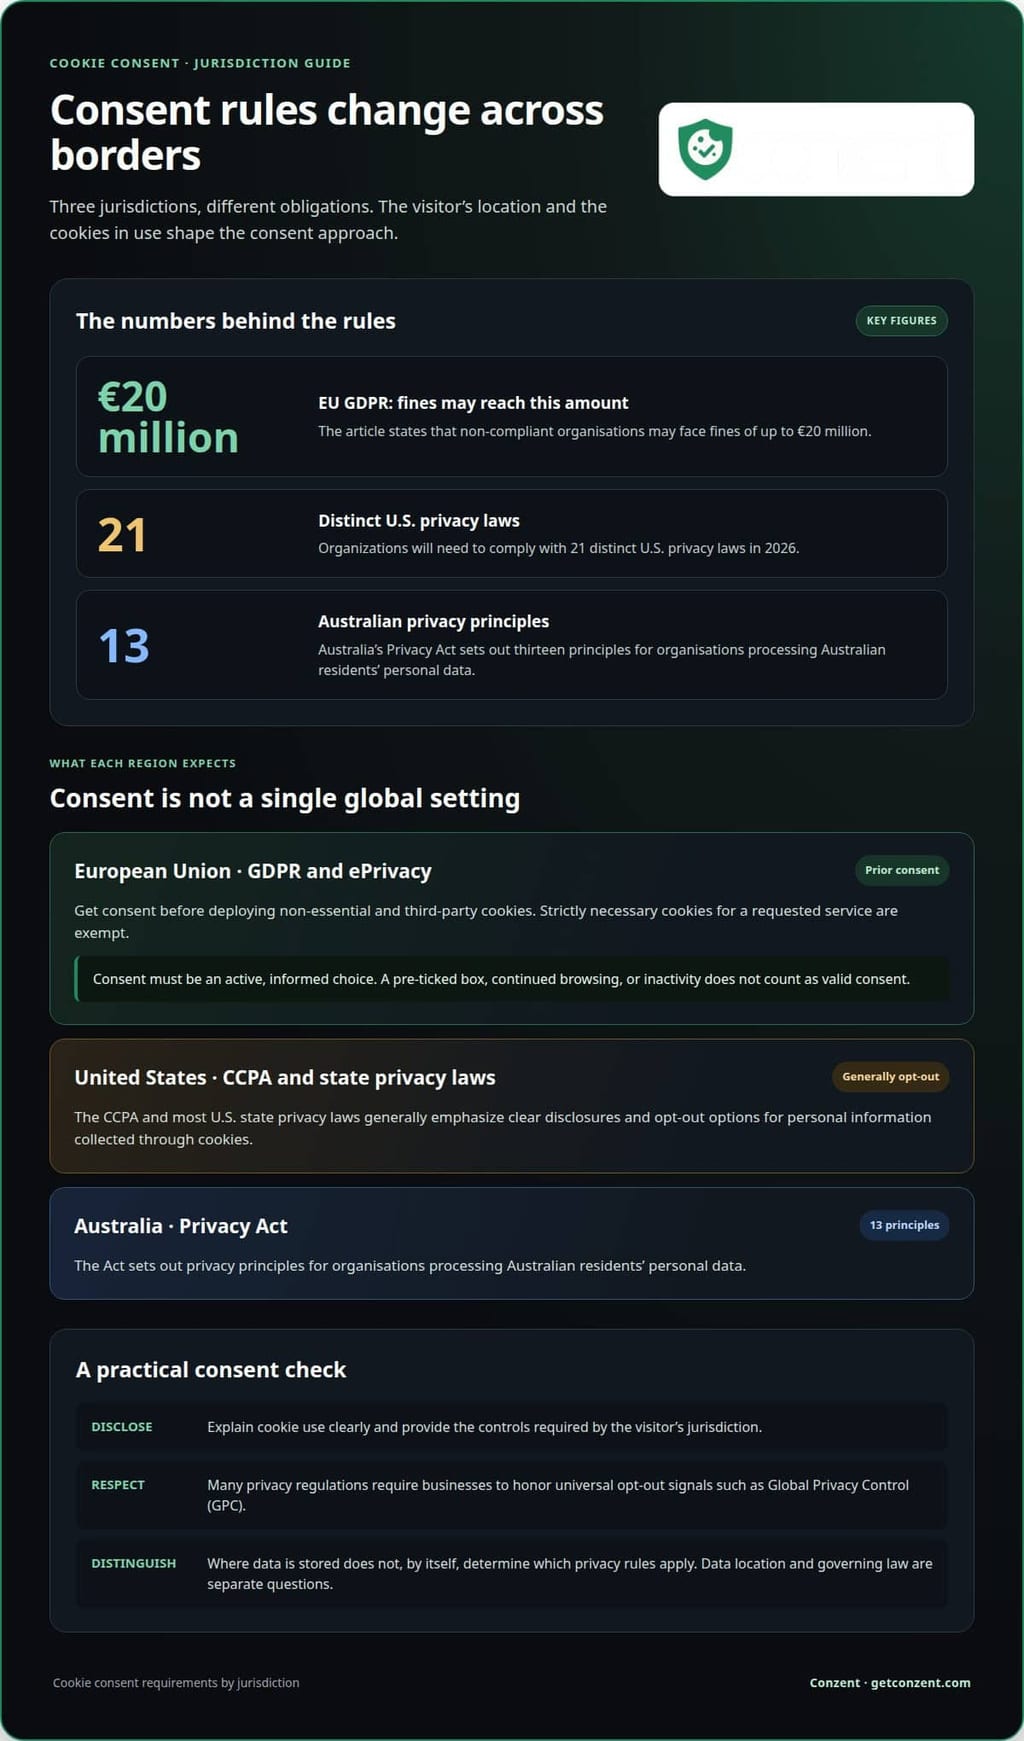
Les règles de consentement déterminent quand les sites web ont besoin d'une autorisation avant de collecter des informations via des cookies. Le RGPD exige un consentement avant le déploiement de cookies non essentiels et de cookies tiers, tandis que les cookies strictement nécessaires pour un service demandé sont exemptés. Cette distinction aide les opérateurs de sites web à décider quels tags peuvent fonctionner avant qu'un visiteur ne fasse un choix.
Selon le RGPD de l'UE, les organisations non conformes peuvent faire face à des amendes allant jusqu'à 20 millions d'euros, selon l'Union européenne. Une case pré-cochée, une navigation continue ou une inactivité ne fournissent pas un consentement valide selon le RGPD et la directive ePrivacy. Le consentement doit refléter un choix actif et éclairé, et non le silence ou un paramètre par défaut.
Les lois sur la vie privée des États américains se concentrent généralement sur des divulgations claires et des options de désinscription pour les informations personnelles collectées via des cookies. La CCPA et la plupart des lois sur la vie privée des États-Unis utilisent généralement un modèle de désinscription. Il n'existe pas de pénalité unique à l'échelle des États-Unis pour les violations de cookies en vertu des lois sur la vie privée des États ; le statut de l'État applicable détermine les conséquences. En 2026, les organisations devront se conformer à 21 lois distinctes sur la vie privée aux États-Unis.
Les signaux de désinscription universels ajoutent une autre couche. De nombreuses réglementations sur la vie privée exigent que les entreprises respectent des mécanismes tels que le Contrôle de la Vie Privée Global (GPC), qui communique la préférence de désinscription d'un utilisateur. La loi sur la vie privée de l'Australie établit treize principes de vie privée pour les organisations traitant les données personnelles des résidents australiens, selon le Gouvernement Australien. Ensemble, ces exemples montrent pourquoi la couverture mondiale peut impliquer des devoirs différents, et non une seule règle de consentement mondiale.
Hébergement, enregistrements de consentement et flux transfrontaliers
L'hébergement décrit où une plateforme stocke des données, tandis que les flux transfrontaliers décrivent où ces données voyagent. Les plateformes de consentement des cookies peuvent stocker des enregistrements de consentement et des données utilisateur dans les centres de données d'un fournisseur cloud ou sur l'infrastructure propre d'une organisation via l'auto-hébergement. L'emplacement de stockage dépend du déploiement de la plateforme et de la configuration d'hébergement.
L'hébergement international n'élimine pas les obligations en matière de vie privée. Le RGPD s'applique au traitement des données personnelles des résidents de l'UE, peu importe où le traitement a lieu, et les transferts internationaux nécessitent des garanties appropriées. Cartographiez le flux de données du navigateur vers le stockage du consentement, l'analyse et d'autres fournisseurs. Ensuite, identifiez chaque destination et les informations transférées.
Pour auditer les cookies et les trackers, scannez le site, enregistrez le but et la destination de chaque tag, et comparez les requêtes réseau avant et après le consentement. Testez également les signaux de rejet et de GPC. Les fichiers cookies ne contiennent pas eux-mêmes de virus ou de logiciels malveillants, mais des tiers malveillants peuvent accéder ou compromettre leurs données. Incluez les trackers inattendus et les destinations transfrontalières dans le même audit.
Outils et plugins de gestion du consentement des cookies
Une plateforme de gestion du consentement des cookies (CMP) connecte les choix de consentement d'un site web à sa configuration de suivi et de traitement des données. Un plugin peut ajouter ces contrôles à un système de gestion de contenu. La bonne configuration dépend de la technologie du site et des flux de données.
Ces outils peuvent afficher une bannière, enregistrer la sélection d'un visiteur et appliquer ce choix aux tags connectés. Par exemple, un site peut configurer des tags d'analyse pour attendre qu'un visiteur accepte la catégorie pertinente. La bannière n'est que la couche visible. La configuration sous-jacente détermine si le site web respecte le choix.
Les capacités utiles de la plateforme peuvent inclure :
- Un inventaire de cookies et de trackers qui identifie les noms, les buts et les destinations.
- Des catégories de consentement qui séparent les fonctions nécessaires du suivi optionnel.
- Un enregistrement de la sélection du visiteur, y compris le choix et son horodatage.
- Des contrôles pour mettre à jour ou retirer le consentement et refléter ce changement à travers les tags.
Ces fonctions soutiennent un examen répétable. Tout d'abord, comparez l'inventaire avec les scripts actifs sur le site. Ensuite, testez les contrôles d'acceptation, de rejet et de préférence de la bannière. Puis inspectez les requêtes du navigateur pour voir si les tags optionnels attendent le choix pertinent. Répétez l'examen après avoir ajouté des analyses, de la publicité ou des médias intégrés, car chacun peut introduire un nouveau traitement.
Les plugins peuvent être pratiques pour les sites web construits sur un système de gestion de contenu pris en charge. Une plateforme autonome peut être mieux adaptée aux sites avec plusieurs domaines, des scripts personnalisés ou des intégrations complexes. Quoi qu'il en soit, vérifiez comment l'outil gère la langue, l'accessibilité, les mises à jour de consentement et les enregistrements. Une bannière qui semble correcte mais qui ne parvient pas à contrôler les tags laisse une lacune pratique.
Pour l'hébergement de données basé aux États-Unis, choisissez une plateforme dont le déploiement documenté place les enregistrements de consentement pertinents et les données utilisateur dans des centres de données américains. Passez en revue l'ensemble du flux de données, y compris les sauvegardes, l'accès au support et les sous-traitants. L'hébergement aux États-Unis décrit où les données sont stockées ; cela ne détermine pas, à lui seul, quelles règles de vie privée s'appliquent.
Gardez une trace des modifications de configuration. Enregistrez quand un nouveau tag est ajouté, quel est son but et quelle catégorie de consentement le contrôle. Ensuite, testez les pages concernées dans une session de navigateur propre. Cela relie l'inventaire des cookies au comportement réel du site au lieu de se fier uniquement aux paramètres de la bannière.
Les choix de déploiement façonnent la manière dont une CMP s'intègre à votre infrastructure et à vos besoins de supervision. Examinez les options de plateforme de consentement dans le cadre de cette évaluation, en prêtant attention au modèle d'hébergement et à l'adéquation opérationnelle.
Exigences en matière de consentement des cookies par juridiction
Les règles de cookies d'un site web dépendent des juridictions liées à ses utilisateurs et à son traitement des données. Pour un site web de l'UE servant des visiteurs à l'étranger, cartographiez chaque loi pertinente aux choix et divulgations que le site présente.
Construire une carte des juridictions
Commencez par l'emplacement de l'entreprise, les personnes dont elle traite les données et les technologies de suivi utilisées. Ensuite, enregistrez quel cadre de vie privée s'applique à chaque public. Une entreprise de l'UE traitant des données personnelles dans l'UE doit se conformer au RGPD ; servir des personnes ailleurs peut ajouter d'autres exigences.
Le RGPD établit une norme claire pour le consentement. Selon l'article 4, le consentement doit être donné librement, spécifique, éclairé et sans ambiguïté. Une seule action "tout accepter" peut ne pas communiquer clairement les objectifs si l'analyse et la publicité impliquent des choix différents. Organisez les options de la bannière autour des objectifs et du traitement que le site utilise réellement.
Pour un public britannique, incluez à la fois le RGPD britannique et le PECR dans la carte de conformité. Le PECR est pertinent pour les exigences de divulgation et de consentement des cookies, tandis que la loi britannique sur la protection des données a été adoptée en 2018. Ces cadres font du Royaume-Uni une entrée distincte dans l'examen de la juridiction d'un site web, même lorsque son interface de consentement ressemble à la version de l'UE.
La LGPD du Brésil est un autre cadre pertinent pour les divulgations et le consentement des cookies. Incluez le Brésil dans l'examen lorsque le site sert des personnes là-bas, puis évaluez les informations collectées et le but de chaque tracker. Ne supposez pas qu'une bannière conçue pour les visiteurs de l'UE répond automatiquement à chaque exigence locale.
Aux États-Unis, la California Privacy Rights Act (CPRA) est pertinente pour le consentement des cookies. Les lois des États diffèrent, donc ne traitez pas un public américain comme une juridiction uniforme. Enregistrez quels États sont concernés et reliez chaque règle applicable aux divulgations et contrôles de préférence du site.
Utilisez une comparaison compacte pour rendre les différences visibles :
- Union Européenne : Appliquez la norme de consentement du RGPD et distinguez les objectifs des cookies.
- Royaume-Uni : Prenez en compte le RGPD britannique et le PECR dans le même examen.
- Brésil : Incluez la LGPD lors de l'évaluation des divulgations et du traitement lié aux cookies.
- États-Unis : Cartographiez les lois des États applicables, y compris la CPRA de Californie.
Revisitez cette carte lorsque le public, la configuration de suivi ou l'utilisation des données changent. Par exemple, l'ajout d'un tracker publicitaire peut changer les objectifs décrits aux visiteurs. Un examen basé sur la juridiction relie chaque avis et choix aux personnes concernées, plutôt que de se fier à une seule bannière mondiale pour chaque cas.
Souveraineté des données comparée à la résidence des données et à la localisation des données
Ces termes décrivent différentes parties de la gouvernance des données, pas des objectifs de conformité interchangeables. Pour les enregistrements de consentement des cookies, distinguez la loi régissant de l'emplacement de stockage et des règles de transfert.
Distinctions entre souveraineté, résidence et localisation
La souveraineté des données concerne la juridiction dont les lois régissent les données et qui détient l'autorité sur celles-ci. La résidence des données décrit où les données sont stockées, tandis que la localisation des données signifie qu'une règle exige un stockage dans un territoire spécifié. Cette distinction est importante car un site web de l'UE peut stocker des enregistrements dans un pays tout en les traitant selon des règles liées à une autre juridiction.
La loi sur les données personnelles de la Russie exige que les données personnelles de ses citoyens soient stockées sur le territoire russe. C'est une exigence de localisation. La résidence est une question factuelle concernant l'emplacement du serveur ; la souveraineté demande quelles lois peuvent s'appliquer. La localisation d'un sujet de données, le rôle de l'organisation et ses activités de traitement peuvent également façonner le tableau juridique.
Utilisez une carte de flux de données pour garder ces concepts distincts. Marquez où le navigateur d'un visiteur crée un enregistrement de consentement, où la plateforme le stocke et quels services le reçoivent. Par exemple, un enregistrement peut être stocké dans un centre de données de l'UE tandis qu'un processus de support ou d'analyse implique un autre pays. L'emplacement du serveur à lui seul ne décrit pas chaque transfert ou règle gouvernante.
Règles de cookies et localisation des données
Le RGPD et la directive ePrivacy traitent de la vie privée et du traitement des cookies, tandis que la résidence concerne l'emplacement de stockage physique. La directive ePrivacy, également appelée la loi sur les cookies, protège les communications en ligne. Le RGPD s'applique aux données personnelles des résidents de l'UE, peu importe où elles sont traitées, donc déplacer un serveur en dehors de l'UE n'élimine pas à lui seul les obligations du RGPD.
Le RGPD n'interdit pas explicitement les transferts internationaux, mais impose des règles strictes et une supervision. L'article 45 permet des transferts basés sur une décision d'adéquation, tandis que l'article 46 les permet avec des garanties appropriées. L'article 49 prévoit des dérogations pour des circonstances spécifiques. Ces mécanismes de transfert concernent les garanties légales, pas une promesse générale que les données restent à un seul endroit.
Pour une plateforme de consentement, évaluez l'ensemble du parcours des données, pas seulement la région du serveur. Identifiez l'enregistrement de consentement, l'emplacement d'hébergement, les sous-traitants et tout accès ou transfert transfrontalier. Ensuite, distinguez si la préoccupation est une loi régissant le traitement, un emplacement de stockage requis ou des garanties pour un transfert international. Cela aide les équipes à expliquer clairement leur configuration et à identifier quels contrôles nécessitent une attention.
Les paramètres des cookies et les décisions d'infrastructure résolvent des problèmes différents. Un choix de consentement régit si un traitement particulier lié aux cookies peut se poursuivre ; les enregistrements de résidence indiquent où l'information est stockée. Un examen de la souveraineté prend en compte les lois régissant les données et l'autorité sur celles-ci. Traitez chacun comme une partie distincte de la même carte de données et reliez-les à travers des flux documentés.
RGPD, ePrivacy, résidence des données et souveraineté
Les règles des cookies régissent les choix concernant le suivi ; la résidence des données concerne l'emplacement de stockage. Pour les sites web de l'UE, les deux questions sont importantes, mais elles abordent des risques différents.
La directive ePrivacy de l'UE, également appelée la loi sur les cookies, protège les communications en ligne. Le RGPD régit le traitement des données personnelles, y compris le traitement lié aux cookies. Il s'applique aux données personnelles des résidents de l'UE, peu importe où ce traitement a lieu. Déplacer les enregistrements de consentement dans un autre pays n'élimine donc pas la portée du RGPD.
Séparez les questions dans votre carte de données. Tout d'abord, identifiez quels cookies et trackers collectent des données personnelles et ce que chacun fait. Ensuite, notez où les enregistrements de consentement et les données connexes sont stockés. Puis tracez tout accès ou transfert transfrontalier. Cela facilite la distinction entre la permission d'exécuter un tracker, la loi régissant le traitement et l'emplacement physique des informations stockées.
Les transferts internationaux ajoutent une couche légale. Le RGPD n'interdit pas explicitement les transferts, mais impose des règles strictes et une supervision. L'article 45 permet des transferts basés sur une décision d'adéquation. L'article 46 permet des transferts avec des garanties appropriées, et l'article 49 prévoit des dérogations pour des circonstances spécifiques. Ces voies concernent les conditions de transfert, pas une exigence générale de stocker chaque enregistrement à l'intérieur de l'UE.
Considérez un site web de l'UE qui stocke des enregistrements de consentement dans un centre de données de l'UE mais utilise un service qui y accède depuis l'extérieur de la région. L'emplacement de stockage est un fait ; le chemin d'accès peut soulever une question de transfert distincte. À l'inverse, héberger des données dans l'UE ne montre pas si un cookie a été correctement divulgué ou si le choix d'un visiteur contrôle le tracker pertinent.
Gardez des enregistrements opérationnels qui relient ces questions. Pour chaque cookie ou tag, notez son but, les données collectées, la catégorie de consentement et la destination. Pour chaque enregistrement de consentement, documentez son emplacement de stockage et tout accès transfrontalier. Lors de l'ajout d'un service d'analyse ou de publicité, mettez à jour les deux enregistrements et testez si le site suit toujours le choix du visiteur.
- Permission des cookies : Le tracker est-il autorisé à fonctionner selon le choix sélectionné par le visiteur ?
- Loi sur le traitement : Quelles règles régissent l'utilisation des données personnelles, où qu'elle se produise ?
- Résidence : Où la plateforme stocke-t-elle l'enregistrement ?
- Transfert : Quelles garanties s'appliquent lorsque les données personnelles se déplacent à travers les frontières ?
Cette séparation facilite l'évaluation de la souveraineté des données de consentement des cookies : une bannière, un emplacement de serveur et une garantie de transfert répondent chacun à une question différente. Si votre configuration nécessite une plateforme de consentement alignée sur ces exigences opérationnelles, explorez les options de plateforme de consentement.
Conzent : Plateforme de consentement cloud gérée
Conzent aide les sites web à mettre en pratique les choix de consentement grâce à sa plateforme de consentement cloud gérée et à son infrastructure de consentement ouverte auto-hébergée. Choisissez l'option gérée pour la gestion du consentement basée sur le cloud, ou auto-hébergez l'infrastructure ouverte lorsque le maintien du déploiement sur votre propre infrastructure est central à votre approche de gouvernance des données.
Les tests A/B de consentement et les analyses d'impact sur les revenus aident les équipes à évaluer comment les choix de la bannière affectent les réponses des utilisateurs et les revenus du site web. Ces outils soutiennent les opérations de consentement, mais ne remplacent pas l'analyse juridique des règles qui s'appliquent à votre organisation.
Si vous décidez comment aligner la gestion du consentement avec vos besoins d'hébergement et de gestion des données, contactez Conzent pour discuter de votre configuration.
Faites de votre prochaine décision de consentement une partie de la conception
La souveraineté des données de consentement des cookies n'est pas un choix de bannière unique. C'est une décision de conception continue qui doit suivre le rythme des changements de votre site web, de la configuration de suivi et des flux de données. Clarifiez la propriété en assignant la responsabilité de l'examen des nouveaux tags, de la mise à jour des paramètres de consentement et de la documentation des changements. Cela transforme la conformité d'une tâche de lancement en une pratique de travail.
Choisissez une configuration de consentement qui correspond à la manière dont votre organisation gère l'infrastructure et les choix des utilisateurs. Conzent propose des options gérées et auto-hébergées, ainsi que des tests A/B de consentement. Le bon arrangement doit soutenir vos besoins opérationnels sans confondre l'emplacement de stockage avec la responsabilité légale.
Donnez à votre prochaine révision un point de départ pratique : identifiez qui est responsable des changements de consentement, puis décidez comment votre équipe les enregistrera et les testera. Un processus clair facilite la gestion et l'explication des mises à jour futures.
Discutez avec Conzent de votre configuration de consentement des cookies et faites le prochain pas avec clarté.
Questions Fréquemment Posées
Qu'est-ce que la souveraineté des données ?
La souveraineté des données demande quelle autorité légale et quels décideurs gouvernent un ensemble de données. Pour un enregistrement de consentement, identifiez l'organisation qui détermine son but, la plateforme qui le détient et les services qui peuvent y accéder. Ensuite, attribuez la responsabilité de récupérer, corriger, restreindre ou supprimer l'enregistrement. Cette carte de propriété aide les équipes à expliquer qui contrôle les informations de consentement et comment elles les gèrent, plutôt que de traiter l'emplacement du serveur comme la réponse entière.
Comment les lois sur le consentement des cookies abordent-elles la souveraineté des données aux États-Unis ?
Aux États-Unis, évaluez le contrôle en considérant le but des données, les organisations qui les gèrent et les droits qui s'appliquent aux personnes impliquées. Un serveur basé aux États-Unis à lui seul ne montre pas qui peut accéder aux enregistrements ou répondre à une demande de consommateur. Documentez quelle organisation décide comment les informations de consentement sont utilisées, quels fournisseurs les gèrent et qui peut répondre aux demandes. Cela donne aux équipes une image plus claire du contrôle pratique.
Quelles lois sur la vie privée des États américains exigent un consentement avant d'utiliser des cookies ou des technologies de suivi ?
Les lois sur la vie privée des États-Unis n'exigent généralement pas de consentement préalable simplement parce que les cookies traitent des données personnelles. Cependant, évitez de traiter chaque tracker de manière identique. Pour chacun, enregistrez son but, les données qu'il collecte et si les règles d'État applicables exigent un contrôle de préférence particulier. Cela aide les équipes à configurer les choix autour de l'activité de suivi réelle au lieu de se fier à une seule étiquette d'État large ou de supposer que chaque cookie remplit la même fonction.
Quels sont les risques de souveraineté des données des cookies tiers et des plateformes de gestion du consentement ?
Un risque clé est de perdre un contrôle clair sur qui peut accéder aux informations liées aux cookies. Les services tiers peuvent recevoir des identifiants, tandis qu'une plateforme de consentement peut détenir des enregistrements des choix des utilisateurs. Limitez l'accès aux rôles qui en ont besoin, établissez des pratiques de conservation pour chaque type d'enregistrement et incluez la gestion de la suppression dans les processus des fournisseurs. Vérifiez si la suppression d'un tracker arrête également sa collecte de données associée, pas seulement le cookie visible.
Quelles étapes aident à rendre le consentement des cookies d'un site web et les transferts de données conformes ?
Faites des examens de consentement et de transfert une partie du contrôle des changements du site web. Attribuez un propriétaire de la vie privée et un propriétaire technique, puis exigez que chaque nouvelle demande de tag ou de fournisseur indique son but, l'accès aux données et la destination. Testez le changement en staging avant la publication, y compris comment l'interface de consentement se comporte. Gardez un enregistrement daté de la décision et de la configuration afin que les équipes puissent retracer pourquoi un tag a été introduit et ce qui a changé par la suite.
Comment les exigences en matière de consentement des cookies diffèrent-elles d'un État américain à l'autre et entre les États-Unis et l'UE ?
Ces différences affectent la manière dont les équipes devraient configurer l'expérience des visiteurs. Un site servant à la fois des publics américains et européens peut utiliser des paramètres de bannière, des formulations et des contrôles de préférence spécifiques à la juridiction au lieu de forcer chaque visiteur à passer par un flux identique. Reliez ces profils aux règles que l'organisation applique, et testez-les avec des paramètres régionaux représentatifs. Cela rend les choix locaux plus clairs et réduit le risque qu'un public reçoive des contrôles conçus pour un autre.