
Cookie-samtykke til Headless CMS: Bloker scripts indtil samtykke
Et headless CMS gør ikke samtykke valgfrit; det gør samtykke til et frontend-ansvar. Effektiv cookie-samtykke for et headless CMS betyder at tilbageholde ikke-essentielle scripts og indlejret indhold, indtil en besøgende accepterer. Hvor Artikel 5(3) i ePrivacy-direktivet gælder, kræves der forudgående samtykke, før information lagres på eller læses fra en besøgendes enhed, medmindre det er strengt nødvendigt for en tjeneste, de eksplicit har anmodet om.
Det ændrer sig, hvor samtykkekontroller skal fungere. Et indholds-API kan levere siden, men frontend'en beslutter, hvilke analysetags, marketing scripts og tredjeparts indlejret indhold der indlæses, og hvornår. Et banner alene er ikke nok, hvis disse elementer kører, før en besøgende træffer et valg.
Hvis du flytter fra et traditionelt CMS, er det rimeligt at forvente, at samtykkeindstillinger følger med indholdet. I et headless setup er indhold og præsentation adskilt, så samtykke skal planlægges på tværs af frontend, scripts, iframes og platformintegrationer. Denne artikel forklarer, hvorfor det er vigtigt, hvordan man blokerer trackere indtil samtykke, og hvad man skal overveje for bannere, script-indlæsningsrækkefølge og platform-specifikke opsætninger. Målet er en samtykkeoplevelse, der respekterer besøgendes valg uden at gøre din headless-arkitektur sværere at administrere.
Vigtige Pointer
- I et headless setup kontrollerer frontend'en, hvornår analysetags og indlejret indhold indlæses, så samtykke skal være en del af dens logik.
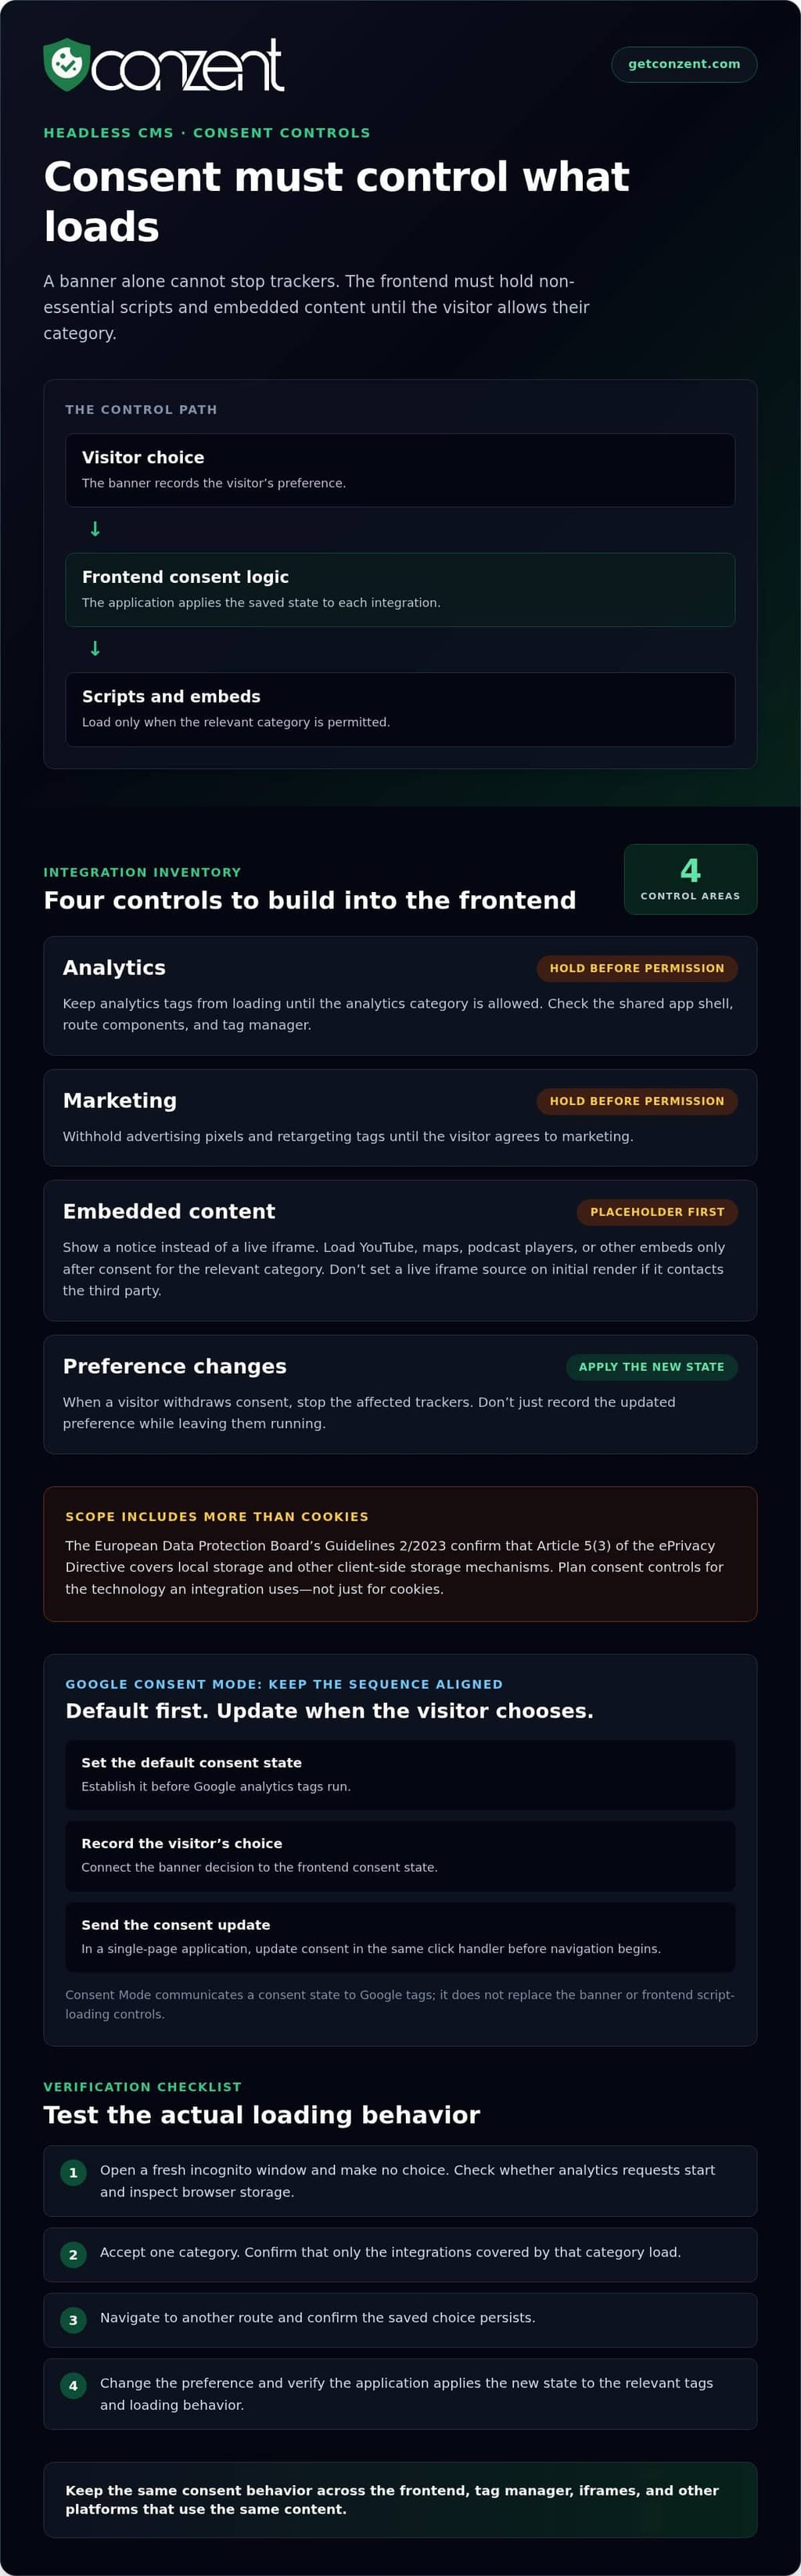
- De Europæiske Databeskyttelsesmyndigheders Retningslinjer 2/2023 bekræfter, at Artikel 5(3) i ePrivacy-direktivet dækker lokal lagring og andre klient-side lagringsmekanismer, ikke kun cookies.
- Test oplevelsen i et nyt inkognito vindue for at bekræfte, at kun essentielle lagringer kører, før en besøgende træffer et valg.
- Hold samtykkeadfærden konsistent på tværs af din frontend, tag manager, iframes og eventuelle apps eller andre platforme, der bruger det samme indhold.
- Gør banneret klart og tilgængeligt, og sørg for, at en besøgendes valg faktisk stopper de relevante trackere.
Hvorfor er cookie-samtykke anderledes i et headless CMS?
I et headless CMS fungerer indholds-API'et og webstedets frontend som separate lag, så samtykkekontroller skal nå den kode, der indlæser hver tracker. Uden dem kan analysetags eller marketing scripts køre, før en besøgende træffer et valg, hvilket skaber privatlivsrisici og underminerer det valg.
Standarder og opdateringer for samtykkemodus
Google Consent Mode-standarder fastlægger den indledende samtykke-tilstand for Google-tags, mens opdateringer kommunikerer en besøgendes senere valg. I et headless setup skal udviklere forbinde begge tilstande til frontend'en i stedet for at antage, at CMS'et håndterer dem. Indstil standarden, før analysetags kører, og opdater derefter samtykke, når den besøgende gemmer et valg. Denne rækkefølge hjælper med at forhindre tags i at handle på en forældet tilstand.
For en enkelt-sides applikation tilhører det gemte valg og Google Consent Mode-opdateringen den samme klik-handler, før navigationen begynder. Dette holder samtykke-tilstanden i overensstemmelse med den besøgendes handling, mens frontend'en ændrer visninger uden en fuld sideopdatering. Google Consent Mode v2 er en integration, ikke en erstatning for banneret eller koden, der kontrollerer, hvornår scripts indlæses.
Analysetegn og samtykkerisici
Analysetegn beskriver den samtykke-tilstand, som Google-tags skal bruge; de erstatter ikke webstedets samtykke-beslutning. Den forskel er vigtig, fordi et tag, der modtager et signal, er forskelligt fra en frontend, der forhindrer et script i at indlæse. En headless implementering skal koordinere begge: banneret registrerer valget, og applikationen opdaterer de relevante tags og indlæsningsadfærd.
Hvad er risiciene ved at bruge et headless CMS uden cookie-samtykkekontroller? Ikke-essentielle analyser kan køre før samtykke, og senere præferenceændringer kan fejle med at nå tags. Data kan derefter blive indsamlet i strid med den besøgendes valg, selvom grænsefladen viser et banner.
Det juridiske omfang strækker sig også ud over traditionelle cookies. De Europæiske Databeskyttelsesmyndigheders Retningslinjer 2/2023 bekræfter, at Artikel 5(3) i ePrivacy-direktivet dækker lokal lagring og andre klient-side lagringsmekanismer. En frontend, der gemmer analysetegn i lokal lagring, kræver derfor den samme omhyggelige samtykkeplanlægning som en, der er afhængig af cookies.
Kortlæg hvert analysetool til dets indlæsningspunkt, såsom et delt app-shell, rute-komponent eller tag manager. Test flowet i en ny session: træf ikke noget valg og observer, om analyset requests starter. Gem et valg, naviger til en anden rute, og bekræft, at tilstanden forbliver. Skift derefter præferencen og bekræft, at applikationen anvender den nye tilstand i stedet for at bevare den gamle.
Blokering af tredjeparts scripts og iframes indtil samtykke
En headless frontend beslutter, hvilke tredjeparts scripts og indlejret indhold der indlæses, så samtykke skal kontrollere den beslutning direkte. Et cookie-banner kan ikke forhindre datainnsamling, hvis browseren allerede har indlæst et analysetag, reklamepixel eller indlejret afspiller. Forbind hvert ikke-essentielt værktøj til en samtykkekategori, og hold derefter dens kode, indtil den besøgende giver tilladelse til den kategori.
Tredjeparts teknologier kan gemme eller læse information på en besøgendes enhed eller sende information til en ekstern tjeneste. YouTube-indlejringer i privatlivsforbedret tilstand kan stadig skrive identifikatorer til lokal lagring, når en side indlæses. En statisk side kan også have brug for et banner, hvis dens scripts eller indlejret indhold får adgang til enhedsoplysninger. Hvad der betyder noget, er, hvad integrationen gør, ikke om siden kommer fra et headless CMS.
Brug en pladsholder til en iframe, der skal vente. For eksempel, vis en kort meddelelse, hvor en YouTube-afspiller ville vises, og indlæs iframen først, efter at den besøgende accepterer den relevante kategori. Brug det samme mønster til kort, podcast-afspillere og andre indlejrede tjenester. Indstil ikke iframens live kilde ved første rendering, hvis det får browseren til at kontakte tredjepart før samtykke.
Script-gating betyder at tilbageholde et script, indtil den gemte samtykke-tilstand tillader dens kategori. Hold en klar opgørelse, så hver integration har en ejer og defineret adfærd:
- Analytics: Hold analysetags fra at indlæse, før analytics-kategorien er tilladt.
- Marketing: Hold reklamepixels og retargeting-tags, indtil den besøgende accepterer marketing.
- Indlejret indhold: Erstat blokerede iframes med en pladsholder, og indlæs derefter tjenesten efter samtykke.
- Præferenceændringer: Når en besøgende trækker samtykke tilbage, stop de berørte trackere i stedet for kun at registrere det nye valg.
Heat-mapping og session-recording værktøjer som Hotjar, Clarity og FullStory kræver eksplicit samtykke under GDPR. Sørg for, at deres scripts følger de samme kategori-regler som andre analysetools. En tag manager har også brug for gating: at blokere et tag inde i en container hjælper ikke, hvis containeren selv indlæses for tidligt.
Content Security Policy (CSP) kan begrænse, hvilke domæner der må levere scripts, rammer og andre ressourcer. Udviklere kan bruge det til at begrænse uventede tredjepartsforbindelser, men CSP læser ikke en besøgendes valg eller erstatter samtykke-logik. Vedligehold politikken sammen med integrationsopgørelsen, så hver ny tjeneste bliver gennemgået, før dens domæne tillades.
Test det komplette flow i et nyt inkognito vindue. Før samtykke, inspicer browserens netværksanmodninger og lagring for opkald til tjenester som YouTube eller Hotjar. Accepter én kategori og bekræft, at kun dens integrationer indlæses; træk derefter det valg tilbage og bekræft, at trackerne stopper. Teams, der sammenligner samtykkehåndteringsmetoder, kan gennemgå samtykkeplatformens prisindstillinger som en del af deres implementeringsplanlægning.
Placering af samtykkebanner og rækkefølge for script-indlæsning
Et samtykkebanner fungerer kun, hvis besøgende kan se og bruge det, før valgfri tracking begynder. På et headless websted kan browseren udføre JavaScript fra app-shell'en, før en bannerkomponent renderes. Placer samtykkegrænsefladen i den indledende frontend-oplevelse, og lad analysetags og tag manager-kode vente på den besøgendes valg. Et sent banner kan ikke fortryde en anmodning, der allerede er sendt.
Der er ikke én universel cookie-bannerregel for hver amerikansk hjemmeside. Kravene afhænger af jurisdiktion og hvordan webstedet bruger information fra en besøgendes enhed. For besøgende fra Californien skal du vurdere webstedets trackingpraksis og gældende privatlivsforpligtelser; et banner alene løser ikke alle krav. Gør valg klare og relevante præferencekontroller lette at finde.
Placeringen påvirker, om besøgende kan handle uden at lede. Hold banneret synligt uden at dække væsentligt indhold, og giv en vedholdende måde at genåbne præferencer efter afvisning. For eksempel kan et footer-link mærket "Privatlivsindstillinger" genåbne samtykke-komponenten på hver rute. I en enkelt-sides applikation skal du holde den kontrol tilgængelig, mens navigationen ændrer visningen, i stedet for kun at knytte den til den indledende side.
Rækkefølgen for script-indlæsning bør følge grænsefladens tilstand, ikke omvendt. Indlæs samtykkegrænsefladen først, indstil den indledende tilstand for relevante tags, og tillad derefter valgfri scripts kun efter at en besøgende træffer et tilladt valg. En tag manager, der initialiseres før samtykke-komponenten, kan sende anmodninger, før banneret vises. Test den første sideindlæsning, ruteændringer og tilbagevendende sessioner for at fange timing-gaps.
Governance går ud over bannerdesign. Banneret præsenterer valget; governance definerer, hvilke teams der ejer hver tracker, hvordan kategorier kortlægges til teknologier, og hvordan præferenceændringer når applikationen. Hold en delt opgørelse over tags, deres formål og deres indlæsningsadfærd. Når marketing tilføjer et analysetag, skal udviklere vide, hvilken kategori der kontrollerer det, og hvem der godkender ændringen.
Tilgængelighed er en del af et brugbart samtykkevalg. Giv knapper klare etiketter, understøt tastaturnavigation, og sørg for, at teksten forbliver læsbar mod bannerets baggrund. Cookie-bannere bør opfylde et minimum farvekontrastforhold på 4.5:1. Test banneret i forskellige viewport-størrelser og med browserzoom, så accept-, afvisnings- og indstillingskontroller forbliver synlige og adskillelige.
Før lanceringen, test den komplette sekvens i en ny browsersession: indlæs en side, træf ikke noget valg, vælg præferencer, naviger og genåbn indstillingerne. Bekræft, at banneret ikke forsvinder bag en menu eller blokerer sidens primære kontroller. Teams, der planlægger den operationelle side, kan sammenligne samtykkeplatformmuligheder mod deres implementeringsbehov.
Headless CMS og CMS-agnostisk samtykkehåndtering
Et headless CMS leverer indhold gennem API'er, mens frontend'en kontrollerer tracking og samtykkeadfærd. En CMS-agnostisk tilgang forbinder samtykke til frontend'en i stedet for at stole på et plugin til et CMS.
Headless Arkitektur og Samtykkehåndtering
Headless arkitektur adskiller indholdsrepositoryet fra præsentationslaget, så samtykke-logik tilhører, hvor browser scripts kører. Dette er vigtigt, når et CMS leverer et websted, mobilapp eller en anden frontend, fordi hver grænseflade kan indlæse forskellige trackingværktøjer.
Hvilke cookie-samtykkeplatforme integreres med headless CMS'er? CMS-agnostiske platforme kan forbinde gennem frontend-kode eller API'er i stedet for at stole på en specifik CMS-udvidelse. Gem den besøgendes præference i en samtykke-cookie, og brug et delt forældre-domæne som .example.com, når subdomæner har brug for at læse det samme valg.
Vurder samtykke i den besøgendes browser eller ved kanten, ikke i cachet HTML. En cachet side kan servere identisk markup til besøgende med forskellige præferencer, så frontend'en skal anvende hver besøgendes nuværende tilstand.
Kapaciteter for Samtykkehåndteringsplatforme
En samtykkehåndteringsplatform centraliserer banneret, servicekategorier, præferencekontroller og samtykkeoptegnelser. For eksempel kan den gruppere analysetools og marketingværktøjer separat, og derefter lade besøgende acceptere én kategori, mens de afslår en anden.
En delt konfiguration hjælper teams med at dokumentere, hvilke teknologier der tilhører hver kategori og anvende præferencer konsekvent på tværs af ruter. Det giver også besøgende mulighed for at opdatere deres valg efter den første sidevisning. Behandl platformen som et koordineringslag, ikke som en erstatning for frontend-kode, der kontrollerer script-indlæsning.
Tjek, at samtykke-konfigurationen afspejler webstedets faktiske integrationer. Når et team tilføjer et analysetool, skal det tildele værktøjet til den rigtige kategori og sikre, at frontend'en følger den besøgendes gemte præference.
Platformintegration og Opsætning
At tilføje en samtykkehåndteringsplatform betyder at forbinde dens banner og præference-tilstand til frontend'en, der renderer sider. Hvordan tilføjer du en til et headless CMS-websted? Integrer platformen med frontend'en, kortlæg tjenester til samtykkekategorier, og forbind præferenceopdateringer til den kode, der indlæser disse tjenester.
Hold integrationen adskilt fra indholdsmodeller. En redaktør, der ændrer en artikel i CMS'et, bør ikke have brug for at redigere trackingkonfigurationen. Udviklere kan placere samtykke-logik i en delt applikationskomponent og derefter teste den på tværs af ruter og subdomæner, der bruger den samme samtykke-cookie.
Inkluder hver frontend i integrationsplanen. Et websted og en mobilapp kan dele indhold, men deres trackingkode og samtykkegrænseflader kræver stadig passende håndtering.
Indlæsning af Tag Managers Efter Samtykke
En tag manager-container bør ikke indlæses, før den besøgende træffer et samtykkevalg. Hvis den starter først, kan dens tags køre, før frontend'en anvender den gemte præference.
Gate containeren bag det relevante valg, og send den opdaterede tilstand, før du indlæser tilladte tags. Ved senere besøg skal du læse den gemte præference og anvende den, før du initialiserer containeren. Test et første besøg og en tilbagevendende session, inklusive når en besøgende ændrer præferencer.
Hold samtykke-tilstanden i overensstemmelse med den aktive frontend. I en enkelt-sides applikation bør ruteændringer ikke stille præferencer tilbage eller starte blokerede tags. Test den indledende side, navigation og præferenceopdateringer som et sammenhængende flow.
Platform-specifikke overvejelser om cookie-samtykke
En samtykkeopsætning skal følge hver platforms adfærd, ikke kun CMS-navnet. En headless indholdskilde kan betjene et websted, mobilapp, kiosk og smart enhed, men hver frontend kan gemme præferencer og indlæse tracking forskelligt. Behandl hver platform som en separat implementering, og juster dens kategorier med besøgendes valg.
Start med en platformopgørelse. For et server-renderet websted, identificer hvor browseren modtager samtykke-tilstand og om cachet HTML kunne udsætte den samme trackingkode for hver besøgende. For en enkelt-sides applikation, test ruteændringer og session-genoprettelse. For en mobilapp, kortlæg app-specifik tracking separat fra webstedets scripts. En delt indholdsmodel gør ikke disse tekniske stier identiske.
Google Consent Mode hører hjemme i web tagging-flowet. Et websted kan sende samtykkesignaler til Google-tags, men det styrer ikke automatisk en apps andre analysetools eller en kiosks lagringsadfærd. Dokumenter, hvilken frontend der sender hvert signal, hvilke præferencekontroller det har, og hvad der sker, når en besøgende ændrer den præference.
Native apps kræver en særskilt gennemgang. Apples App Tracking Transparency-prompt gælder for tværs-app tracking i native apps; det er ikke et cookie-banner for et websted. Hold de to oplevelser adskilt i arkitekturen, og behandl ikke en app-niveau prompt som en erstatning for browser-samtykkekontroller.
Håndter browserindstillinger omhyggeligt også. En browsers Do Not Track-indstilling kan sende en anmodning til et websted, og webstedet kan vælge, om det vil handle på det. Dokumenter webstedets adfærd, så frontend-udviklere kan skelne det signal fra en gemt samtykkepræference. Lad ikke en session-niveau standard stille en besøgendes gemte valg stille tilbage.
Brug en platformmatrix til at afsløre huller før udgivelse:
- Websted: Test friske besøg, gemte præferencer, ruteændringer og cachet sider.
- Mobilapp: Gennemgå app-lagring, analysetools og den separate Apple tracking-prompt.
- Kiosk eller smart enhed: Identificer, hvordan grænsefladen præsenterer valg og bevarer dem mellem brug.
- Delt indholds-API: Bekræft, at hver forbrugende frontend anvender sin egen samtykke-tilstand, før tracking starter.
Test hver platform med de samme scenarier: intet valg, en begrænset præference, en ændret præference og en tilbagevendende session. Sammenlign netværksaktivitet og lagringsadfærd, ikke kun det synlige banner. Dette kan afsløre tilfælde, hvor en ramme respekterer et valg, mens en anden fortsætter med at sende signaler.
Vælg en implementering omkring din faktiske arkitektur, overholdelsesmål og organisatoriske behov. Hvis du vurderer samtykkeplatformmuligheder for disse krav, sammenlign de tilgængelige platformmuligheder.
Conzent: Administreret Cloud Samtykkeplatform
Conzent tilbyder en Administreret Cloud Samtykkeplatform til teams, der håndterer samtykke på tværs af et headless websted. Organisationer, der foretrækker at køre infrastrukturen selv, kan bruge Self-Hosted Open Consent Infrastructure, som er gratis at selv-host. Begge muligheder hjælper teams med at tilpasse samtykkehåndtering til deres arkitektur og operationelle behov.
Samtykke A/B Test hjælper teams med at sammenligne banner-tilgange, mens Revenue Impact Analytics hjælper med at vurdere, hvordan samtykkevalg relaterer til indtægter. Disse værktøjer er nyttige, når den tekniske opsætning er på plads, og den næste opgave er at forbedre besøgendes oplevelse med beviser i stedet for gætterier.
Hvis du planlægger samtykkehåndtering for et headless CMS, kontakt Conzent for at diskutere de tilgængelige muligheder.
Gør Samtykke til en Del af Hver Udgivelse
Samtykke i et headless setup er ikke en engangsopgave ved lanceringen. Gør det til en del af frontend'ens udgivelsesproces: når en udvikler tilføjer et tag, ændrer et framework eller introducerer en anden platform, gennemgå hvordan ændringen påvirker besøgendes præferencer. Dette holder implementeringen i overensstemmelse med webstedet, mens det udvikler sig.
Cookie-samtykke for et headless CMS fungerer bedst, når den tekniske opsætning passer til, hvordan dit team opererer. Conzent tilbyder en Administreret Cloud Samtykkeplatform, gratis Self-Hosted Open Consent Infrastructure og Samtykke A/B Test for at evaluere banneroplevelser. Disse muligheder hjælper teams med at forfine deres tilgang på tværs af skiftende frontends.
Udforsk de tilgængelige muligheder og beslut, hvad der passer til din arkitektur: Kontakt Conzent om din samtykkeopsætning.
Byg samtykke ind i arbejdet, ikke omkring det. Din næste udgivelse kan gøre besøgendes valg klarere og lettere at respektere.
Ofte Stillede Spørgsmål
Kan CMS'et injicere samtykkebanneret i stedet for frontend'en?
Ja, et CMS kan levere bannerindhold eller gengive sin markup, men browseren har stadig brug for kode til at få kontrollerne til at fungere. For eksempel kan en redaktør opdatere bannerets ordlyd i et CMS-felt, mens en frontend-komponent håndterer knaphandlinger og præferenceændringer. Tjek server-renderede skabeloner for duplikerede bannere efter hydrering, især når den samme komponent vises i et delt layout.
Hvordan overlever samtykke statisk generation og edge caching?
Hold besøgendes specifikke samtykkeværdier ude af byggeartefakter. En statisk bygning bør indeholde applikationskode og indhold, ikke et valg kopieret fra en udviklers browser under generation. Tilføj en bygge-gennemgang, der søger genereret HTML og JavaScript-bundter for test-samtykkeværdier eller personlige data. Dette fanger utilsigtet inkludering før implementering uden at ændre, hvordan webstedet genererer eller serverer offentlige sider.
Hvordan håndterer jeg samtykke på tværs af subdomæner og miljøer (staging/prod)?
Hold staging-samtykkedata adskilt fra produktionsdata. Brug distinkte miljøkonfigurationer og en dedikeret testbrowserprofil, og ryd dens gemte valg mellem testkørsler. For eksempel bør en udvikler, der tester et nyt banner på staging, ikke bære det valg ind i en produktionssession. Inkluder miljøadskillelse i udgivelseskontroller, så test-tags og samtykkeoptegnelser ikke påvirker live-adfærd.
Hvad er cookie-samtykke i et headless CMS-setup?
Cookie-samtykke for et headless CMS er besøgendes evne til at vælge, hvordan ikke-essentielle teknologier må operere på webstedet. Det involverer både den registrerede præference og applikationens respons. En revisionsoptegnelse, der viser en besøgendes valg, er kun nyttig, når webstedets adfærd afspejler det. CMS'et kan støtte indholdet, men samtykke vedrører den fulde besøgendeoplevelse.
Hvordan påvirker et headless CMS implementeringen af cookie-samtykke?
Redaktionelle forhåndsvisningsflows kan være forskellige fra det offentlige websted. En redaktørforhåndsvisning kan inkludere udkastindhold, testintegrationer eller upublicerede sidekomponenter, der aldrig vises for besøgende. Hold forhåndsvisningskonfiguration adskilt fra produktions trackingkonfiguration, og test forhåndsvisningslinks lige så omhyggeligt som offentliggjorte ruter. Dette hjælper med at forhindre redaktør-specifikke værktøjer eller udkastindhold i at ændre den offentlige samtykkeoplevelse.
Hvordan kan cookie-scripts blokeres, indtil besøgende giver samtykke?
Gør scriptindsættelse betinget af den nuværende præference, og test derefter den betingelse på komponentniveau. For eksempel kan en frontend-test bekræfte, at rendering af en analyset komponent uden tilladelse ikke skaber noget analyset script-element. En anden test kan give det relevante valg og bekræfte, at elementet vises. Disse kontroller fanger regressioner, når udviklere refactorer rute-layouts eller opdaterer delte komponenter.
Hvordan reviderer du cookies og tredjeparts trackere på et headless CMS-websted?
Par en teknisk gennemgang med en lanceringstidsscanning. Inspicer browserlagring og netværksaktivitet, og sammenlign resultaterne med webstedets erklærede tjenester og samtykkekategorier. Kør en frisk cookie-scanning inden for en uge efter et webstedslancering, og gentag det efter ændringer i formularer, analyser eller indlejret indhold. Registrer ruten og funktionen, der udløste hvert element, så teams kan spore uventede fund til deres kilde.
Hvordan sammenlignes cookie-samtykkeværktøjer for headless CMS-websteder?
Sammenlign, hvor klart hvert værktøj dokumenterer sin integrationskontrakt, præferenceformat og opgraderingsproces. Overvej, om samtykke-konfigurationen kan gennemgås sammen med applikationsændringer, og om relevante optegnelser kan eksporteres eller migreres. For eksempel bør en rammeopgradering ikke kræve, at redaktører manuelt genopbygger samtykkekategorier. Vælg en tilgang, som udviklere kan vedligeholde uden at knytte samtykke-logik til en enkelt side-skabelon.