
Cookie Toestemming voor Headless CMS: Blokkeer Scripts Tot Toestemming
Een headless CMS maakt toestemming niet optioneel; het maakt toestemming een verantwoordelijkheid van de frontend. Effectieve cookie-toestemming voor een headless CMS betekent dat niet-essentiële scripts en ingesloten inhoud worden tegengehouden totdat een bezoeker akkoord gaat. Waar Artikel 5(3) van de ePrivacy-richtlijn van toepassing is, is voorafgaande toestemming vereist voordat informatie op of van het apparaat van een bezoeker wordt opgeslagen of gelezen, tenzij dit strikt noodzakelijk is voor een dienst die zij expliciet hebben aangevraagd.
Dat verandert waar toestemmingcontroles moeten werken. Een content-API kan de pagina leveren, maar de frontend bepaalt welke analysetags, marketing scripts en ingesloten inhoud worden geladen, en wanneer. Een banner alleen is niet genoeg als die elementen worden uitgevoerd voordat een bezoeker een keuze maakt.
Als je overstapt van een traditioneel CMS, is het redelijk om te verwachten dat de toestemmingsinstellingen met de inhoud meegaan. In een headless setup zijn inhoud en presentatie gescheiden, dus toestemming moet worden gepland over de frontend, scripts, iframes en platformintegraties. Dit artikel legt uit waarom dat belangrijk is, hoe je trackers kunt blokkeren totdat er toestemming is, en wat je moet overwegen voor banners, volgorde van scriptladen en platformspecifieke setups. Het doel is een toestemmingservaring die de keuzes van bezoekers respecteert zonder je headless architectuur moeilijker te maken om te beheren.
Belangrijke Punten
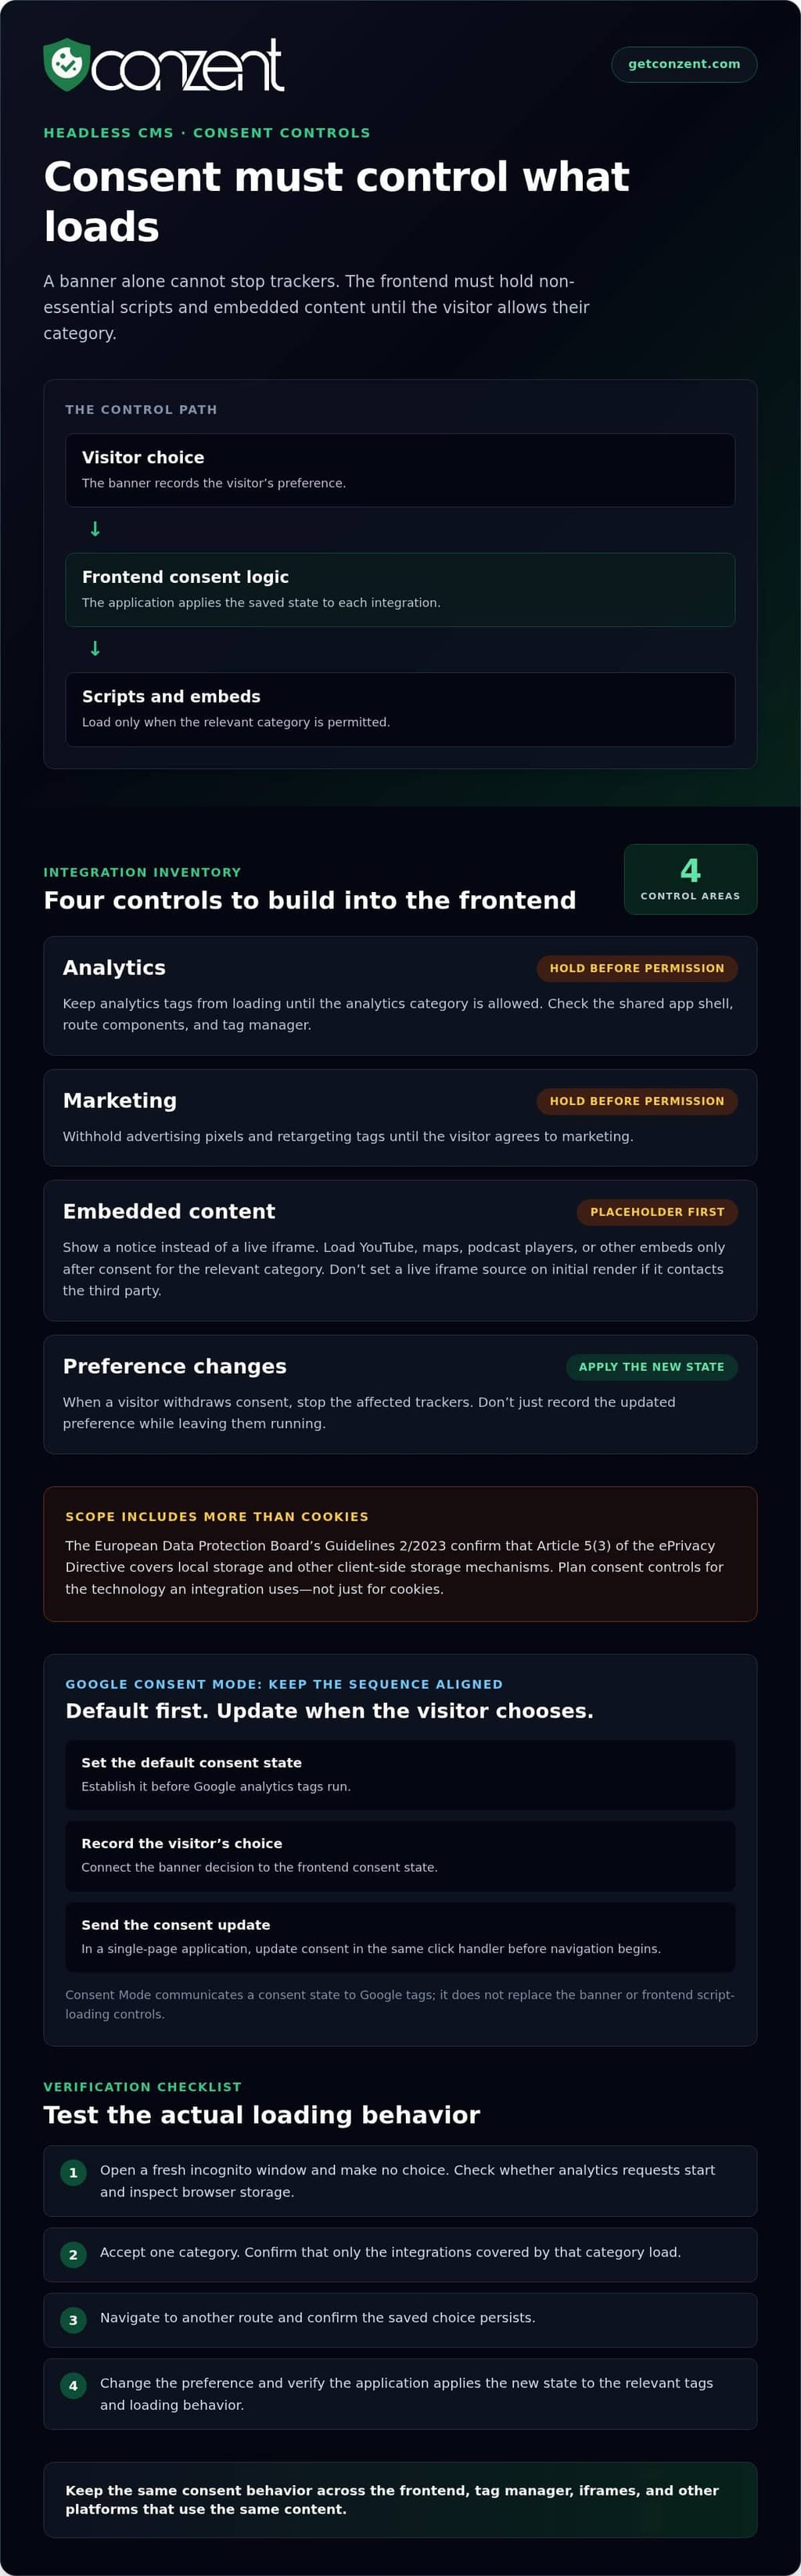
- In een headless setup controleert de frontend wanneer analysetcripts en ingesloten inhoud worden geladen, dus toestemming moet deel uitmaken van de logica.
- De richtlijnen 2/2023 van de Europese Toezichthoudende Autoriteit bevestigen dat Artikel 5(3) van de ePrivacy-richtlijn lokale opslag en andere client-side opslagmechanismen dekt, niet alleen cookies.
- Test de ervaring in een nieuw incognito venster om te bevestigen dat alleen essentiële opslag wordt uitgevoerd voordat een bezoeker een keuze maakt.
- Houd het toestemmingsgedrag consistent over je frontend, tagmanager, iframes en eventuele apps of andere platforms die dezelfde inhoud gebruiken.
- Maak de banner duidelijk en toegankelijk, en zorg ervoor dat de keuze van een bezoeker daadwerkelijk de relevante trackers stopt.
Waarom is cookie-toestemming anders in een headless CMS?
In een headless CMS functioneren de content-API en de website frontend als afzonderlijke lagen, dus toestemmingcontroles moeten de code bereiken die elke tracker laadt. Zonder hen kunnen analysetools of marketing scripts draaien voordat een bezoeker kiest, wat privacyrisico's creëert en die keuze ondermijnt.
Standaarden en updates voor toestemmingsmodus
De standaardinstellingen voor Google Consent Mode stellen de initiële toestemmingsstatus voor Google-tags vast, terwijl updates de latere keuze van een bezoeker communiceren. In een headless constructie moeten ontwikkelaars beide staten met de frontend verbinden in plaats van aan te nemen dat het CMS ze beheert. Stel de standaard in voordat analysetags draaien, en werk de toestemming bij wanneer de bezoeker een keuze opslaat. Die volgorde helpt voorkomen dat tags handelen op een verouderde status.
Voor een single-page applicatie behoren de opgeslagen keuze en de update van Google Consent Mode in dezelfde klikhandler, voordat de navigatie begint. Dit houdt de toestemmingsstatus in lijn met de actie van de bezoeker terwijl de frontend van weergave verandert zonder een volledige pagina herlaad. Google Consent Mode v2 is een integratie, geen vervanging voor de banner of de code die bepaalt wanneer scripts laden.
Analysetekens en toestemmingsrisico's
Analysetekens beschrijven de toestemmingsstatus die Google-tags zouden moeten gebruiken; ze vervangen niet de toestemmingsbeslissing van de site. Dat onderscheid is belangrijk omdat een tag die een teken ontvangt anders is dan een frontend die voorkomt dat een script wordt geladen. Een headless implementatie moet beide coördineren: de banner registreert de keuze, en de applicatie werkt de relevante tags en laadgedrag bij.
Wat zijn de risico's van het gebruik van een headless CMS zonder cookie-toestemmingcontroles? Niet-essentiële analyses kunnen draaien voordat er toestemming is, en latere voorkeurwijzigingen kunnen mogelijk de tags niet bereiken. Gegevens kunnen dan worden verzameld in strijd met de keuze van de bezoeker, zelfs als de interface een banner toont.
De juridische reikwijdte reikt ook verder dan traditionele cookies. De richtlijnen van de Europese Toezichthoudende Autoriteit 2/2023 bevestigen dat Artikel 5(3) van de ePrivacy-richtlijn lokale opslag en andere client-side opslagmechanismen dekt. Een frontend die analysetools in lokale opslag opslaat, heeft daarom dezelfde zorgvuldige toestemmingsplanning nodig als degene die op cookies vertrouwt.
Map elke analysetool naar zijn laadpunt, zoals een gedeeld app-shell, routecomponent of tagmanager. Test de flow in een nieuwe sessie: maak geen keuze en observeer of analyset verzoeken starten. Sla een keuze op, navigeer naar een andere route en bevestig dat de status aanhoudt. Wijzig vervolgens de voorkeur en verifieer dat de applicatie de nieuwe status toepast in plaats van de oude te behouden.
Derden scripts en iframes blokkeren totdat er toestemming is
Een headless frontend beslist welke derden scripts en ingesloten inhoud worden geladen, dus toestemming moet die beslissing direct controleren. Een cookiebanner kan geen gegevensverzameling voorkomen als de browser al een analysetag, advertentiepixel of ingesloten speler heeft geladen. Verbind elk niet-essentieel hulpmiddel met een toestemmingscategorie, en houd de code ervan vast totdat de bezoeker toestemming geeft voor die categorie.
Derdentechnologieën kunnen informatie opslaan of lezen op het apparaat van een bezoeker, of informatie naar een externe dienst verzenden. YouTube-ingesloten inhoud in privacy-versterkte modus kan nog steeds identificatoren naar lokale opslag schrijven wanneer een pagina wordt geladen. Een statische pagina heeft mogelijk ook een banner nodig als de scripts of ingesloten inhoud toegang hebben tot apparaatinformatie. Wat belangrijk is, is wat de integratie doet, niet of de pagina afkomstig is van een headless CMS.
Gebruik een tijdelijke aanduiding voor een iframe dat moet wachten. Laat bijvoorbeeld een korte melding zien waar een YouTube-speler zou verschijnen, en laad het iframe pas nadat de bezoeker de relevante categorie heeft geaccepteerd. Gebruik hetzelfde patroon voor kaarten, podcastspelers en andere ingesloten diensten. Stel de live bron van het iframe niet in bij de eerste weergave als dat ervoor zorgt dat de browser contact opneemt met de derde partij voordat er toestemming is.
Scriptgating betekent het achterhouden van een script totdat de opgeslagen toestemmingsstatus zijn categorie toestaat. Houd een duidelijke inventaris bij zodat elke integratie een eigenaar en gedefinieerd gedrag heeft:
- Analytics: Houd analysetags tegen om te laden voordat de analysecategorie is toegestaan.
- Marketing: Houd advertentiepixels en retargetingtags vast totdat de bezoeker akkoord gaat met marketing.
- Ingesloten inhoud: Vervang geblokkeerde iframes door een tijdelijke aanduiding, laad de dienst daarna pas na toestemming.
- Voorkeurwijzigingen: Wanneer een bezoeker de toestemming intrekt, stop dan de getroffen trackers in plaats van alleen de nieuwe keuze te registreren.
Heatmapping- en sessierecordingtools zoals Hotjar, Clarity en FullStory vereisen expliciete toestemming onder de AVG. Zorg ervoor dat hun scripts dezelfde categoriewetten volgen als andere analysetools. Een tagmanager heeft ook gating nodig: het blokkeren van een tag binnen een container helpt niet als de container zelf te vroeg laadt.
Content Security Policy (CSP) kan beperken welke domeinen scripts, frames en andere bronnen mogen leveren. Ontwikkelaars kunnen het gebruiken om onverwachte verbindingen van derden te beperken, maar CSP leest de keuze van een bezoeker niet of vervangt de toestemmingslogica. Houd het beleid bij de integratie-inventaris, zodat elke nieuwe dienst wordt beoordeeld voordat het domein wordt toegestaan.
Test de volledige flow in een nieuw incognito venster. Controleer voor toestemming de netwerkverzoeken en opslag van de browser op oproepen naar diensten zoals YouTube of Hotjar. Accepteer één categorie en bevestig dat alleen de integraties daarvan worden geladen; trek vervolgens die keuze in en verifieer dat de trackers stoppen. Teams die toestemmingsbeheerbenaderingen vergelijken, kunnen de prijsopties voor het toestemmingsplatform bekijken als onderdeel van hun implementatieplanning.
Plaatsing van de toestemmingsbanner en volgorde van het laden van scripts
Een toestemmingsbanner werkt alleen als bezoekers deze kunnen zien en gebruiken voordat optionele tracking begint. Op een headless site kan de browser JavaScript van de app-shell uitvoeren voordat een bannercomponent wordt weergegeven. Plaats de toestemmingsinterface in de initiële frontend-ervaring, en laat de analysetools en tagmanagercode wachten op de keuze van de bezoeker. Een late banner kan een verzoek dat al is verzonden niet ongedaan maken.
Er is niet één universele cookie-bannerregel voor elke Amerikaanse website. Vereisten hangen af van de jurisdictie en hoe de site informatie van het apparaat van een bezoeker gebruikt. Voor bezoekers uit Californië, beoordeel de trackingpraktijken van de site en de toepasselijke privacyverplichtingen; een banner alleen lost niet elke vereiste op. Maak keuzes duidelijk en relevante voorkeurcontroles gemakkelijk te vinden.
Plaatsing beïnvloedt of bezoekers kunnen handelen zonder te zoeken. Houd de banner zichtbaar zonder essentiële inhoud te bedekken, en bied een blijvende manier om voorkeuren opnieuw te openen na afwijzing. Een voettekstlink met het label "Privacy-instellingen" kan de toestemmingscomponent op elke route opnieuw openen. In een single-page applicatie, houd die controle beschikbaar terwijl de navigatie de weergave verandert, in plaats van deze alleen aan de initiële pagina te koppelen.
De volgorde van het laden van scripts moet de status van de interface volgen, niet andersom. Laad eerst de toestemmingsinterface, stel de initiële status in voor toepasselijke tags, en laat optionele scripts alleen laden nadat een bezoeker een toegestane keuze heeft gemaakt. Een tagmanager die initialiseert voordat de toestemmingscomponent kan verzoeken verzenden voordat de banner verschijnt. Test de eerste paginalading, routewijzigingen en terugkerende sessies om timinggaten op te vangen.
Governance gaat verder dan het ontwerp van de banner. De banner presenteert de keuze; governance definieert welke teams elke tracker bezitten, hoe categorieën aan technologieën zijn gekoppeld, en hoe voorkeurwijzigingen de applicatie bereiken. Houd een gedeelde inventaris bij van tags, hun doel en hun laadgedrag. Wanneer marketing een analysetag toevoegt, moeten ontwikkelaars weten welke categorie deze beheert en wie de wijziging goedkeurt.
Toegankelijkheid maakt deel uit van een bruikbare toestemmingskeuze. Geef knoppen duidelijke labels, ondersteun navigatie met het toetsenbord, en zorg ervoor dat tekst leesbaar blijft tegen de achtergrond van de banner. Cookiebanners moeten voldoen aan een minimale kleurcontrastverhouding van 4.5:1. Test de banner op verschillende viewportgroottes en met browserzoom, zodat de acceptatie-, afwijzing- en instellingencontroles zichtbaar en onderscheidbaar blijven.
Test voor de lancering de volledige volgorde in een nieuwe browsersessie: laad een pagina, maak geen selectie, kies voorkeuren, navigeer en heropen de instellingen. Bevestig dat de banner niet achter een menu verdwijnt of de primaire bedieningselementen van de pagina blokkeert. Teams die de operationele kant plannen, kunnen de opties voor het toestemmingsplatform vergelijken met hun implementatiebehoeften.
Headless CMS en CMS-agnostisch toestemmingsbeheer
Een headless CMS levert inhoud via API's, terwijl de frontend tracking en toestemmingsgedrag controleert. Een CMS-agnostische benadering verbindt toestemming met de frontend in plaats van afhankelijk te zijn van een plugin voor één CMS.
Headless Architectuur en Toestemmingsbeheer
Headless architectuur scheidt de inhoudsrepository van de presentatielaag, zodat de toestemmingslogica behoort waar browserscripts draaien. Dit is belangrijk wanneer één CMS een website, mobiele app of een andere frontend voedt, omdat elke interface verschillende trackingtools kan laden.
Welke cookie-toestemmingplatforms integreren met headless CMS's? CMS-agnostische platforms kunnen verbinding maken via frontendcode of API's in plaats van afhankelijk te zijn van een specifieke CMS-extensie. Sla de voorkeur van de bezoeker op in een toestemmingscookie, en gebruik een gedeeld bovenliggend domein zoals .example.com wanneer subdomeinen dezelfde keuze moeten lezen.
Beoordeel toestemming in de browser van de bezoeker of aan de rand, niet in gecachte HTML. Een gecachte pagina kan identieke markup aan bezoekers met verschillende voorkeuren aanbieden, dus de frontend moet de huidige status van elke bezoeker toepassen.
Capaciteiten van het Toestemmingsbeheerplatform
Een toestemmingsbeheerplatform centraliseert de banner, servicecategorieën, voorkeurcontroles en toestemmingsrecords. Het kan bijvoorbeeld analysetools en marketingtools afzonderlijk groeperen, en bezoekers vervolgens één categorie laten accepteren terwijl ze een andere afwijzen.
Een gedeelde configuratie helpt teams documenteren welke technologieën tot elke categorie behoren en voorkeuren consistent toe te passen over routes. Het stelt ook bezoekers in staat om hun keuzes bij te werken na de eerste paginaweergave. Behandel het platform als een coördinatielaag, geen vervanging voor frontendcode die het laden van scripts controleert.
Controleer of de toestemmingsconfiguratie de werkelijke integraties van de site weerspiegelt. Wanneer een team een analysetool toevoegt, moet het de tool aan de juiste categorie toewijzen en ervoor zorgen dat de frontend de opgeslagen voorkeur van de bezoeker volgt.
Platformintegratie en Setup
Het toevoegen van een toestemmingsbeheerplatform betekent het verbinden van de banner en de voorkeurstatus met de frontend die pagina's weergeeft. Hoe voeg je er een toe aan een headless CMS-website? Integreer het platform met de frontend, map diensten naar toestemmingscategorieën, en verbind voorkeurupdates met de code die die diensten laadt.
Houd de integratie gescheiden van inhoudsmodellen. Een redacteur die een artikel in het CMS wijzigt, zou de trackingconfiguratie niet hoeven te bewerken. Ontwikkelaars kunnen de toestemmingslogica in een gedeeld applicatiecomponent plaatsen en deze vervolgens testen over routes en subdomeinen die dezelfde toestemmingscookie gebruiken.
Neem elke frontend op in het integratieplan. Een website en een mobiele app kunnen inhoud delen, maar hun trackingcode en toestemmingsinterfaces moeten nog steeds op de juiste manier worden behandeld.
Tagmanagers Laden Na Toestemming
Een tagmanagercontainer mag niet laden voordat de bezoeker een toestemmingskeuze maakt. Als deze eerst begint, kunnen de tags draaien voordat de frontend de opgeslagen voorkeur toepast.
Gate de container achter de relevante keuze, en geef de bijgewerkte status door voordat je toegestane tags laadt. Bij latere bezoeken, lees de opgeslagen voorkeur en pas deze toe voordat je de container initialiseert. Test een eerste bezoek en een terugkerende sessie, inclusief wanneer een bezoeker voorkeuren wijzigt.
Houd de toestemmingsstatus in lijn met de actieve frontend. In een single-page applicatie mogen routewijzigingen geen voorkeuren stilletjes resetten of geblokkeerde tags starten. Test de initiële pagina, navigatie en voorkeurupdates als één verbonden flow.
Platformspecifieke overwegingen voor cookie-toestemming
Een toestemmingssetup moet het gedrag van elk platform volgen, niet alleen de naam van het CMS. Eén headless inhoudsbron kan een website, mobiele app, kiosk en slim apparaat bedienen, maar elke frontend kan voorkeuren opslaan en tracking anders laden. Behandel elk platform als een afzonderlijke implementatie, en stem de categorieën af op de keuzes van bezoekers.
Begin met een platforminventaris. Voor een server-gerenderde site, identificeer waar de browser de toestemmingsstatus ontvangt en of gecachte HTML dezelfde trackingcode aan elke bezoeker kan blootstellen. Voor een single-page applicatie, test routewijzigingen en sessieherstel. Voor een mobiele app, map app-specifieke tracking afzonderlijk van website scripts. Een gedeeld inhoudsmodel maakt deze technische paden niet identiek.
Google Consent Mode behoort tot de web tagging flow. Een website kan toestemmingssignalen naar Google-tags verzenden, maar dat regelt niet automatisch de andere analysetools van een app of het opslaggedrag van een kiosk. Documenteer welke frontend elk signaal verzendt, welke voorkeur het controleert, en wat er gebeurt wanneer een bezoeker die voorkeur wijzigt.
Native apps hebben een aparte beoordeling nodig. Apple's App Tracking Transparency-prompt is van toepassing op cross-app tracking in native apps; het is geen cookiebanner voor een website. Houd de twee ervaringen gescheiden in de architectuur, en beschouw een prompt op app-niveau niet als vervanging voor browser-toestemmingscontroles.
Behandel browserinstellingen ook zorgvuldig. De Do Not Track-instelling van een browser kan een verzoek naar een website sturen, en de website kan kiezen of ze daarop willen reageren. Documenteer het gedrag van de site zodat frontendontwikkelaars dat signaal kunnen onderscheiden van een opgeslagen toestemmingsvoorkeur. Laat een standaard op sessieniveau niet stilletjes de opgeslagen keuze van een bezoeker overschrijven.
Gebruik een platformmatrix om hiaten voor de release te onthullen:
- Website: Test nieuwe bezoeken, opgeslagen voorkeuren, routewijzigingen en gecachte pagina's.
- Mobiele app: Beoordeel app-opslag, analysetools en de afzonderlijke Apple-trackingprompt.
- Kiosk of slim apparaat: Identificeer hoe de interface keuzes presenteert en deze tussen gebruik behoudt.
- Gedeelde content API: Bevestig dat elke consumerende frontend zijn eigen toestemmingsstatus toepast voordat tracking begint.
Test elk platform met dezelfde scenario's: geen keuze, een beperkte voorkeur, een gewijzigde voorkeur en een terugkerende sessie. Vergelijk netwerkactiviteit en opslaggedrag, niet alleen de zichtbare banner. Dit kan gevallen onthullen waarin één framework een keuze respecteert terwijl een ander blijft signalen verzenden.
Kies een implementatie rond je werkelijke architectuur, nalevingsdoelen en organisatorische behoeften. Als je opties voor toestemmingsplatformen evalueert voor die vereisten, vergelijk de beschikbare platformopties.
Conzent: Beheerde Cloud Toestemmingsplatform
Conzent biedt een Beheerd Cloud Toestemmingsplatform voor teams die toestemming beheren over een headless website. Organisaties die de infrastructuur liever zelf beheren, kunnen gebruikmaken van de Zelf-gehoste Open Consent Infrastructure, die gratis te zelf-host is. Beide opties helpen teams om toestemmingsbeheer aan te passen aan hun architectuur en operationele behoeften.
Toestemming A/B-testen helpt teams om bannerbenaderingen te vergelijken, terwijl Revenue Impact Analytics helpt om te beoordelen hoe toestemmingskeuzes zich verhouden tot inkomsten. Deze tools zijn nuttig zodra de technische setup is voltooid en de volgende taak is om de bezoekerservaring te verbeteren met bewijs in plaats van giswerk.
Als je toestemmingsbeheer voor een headless CMS plant, neem dan contact op met Conzent om de beschikbare opties te bespreken.
Maak Toestemming Een Onderdeel Van Elke Release
Toestemming in een headless setup is geen eenmalige lanceringsopdracht. Maak het onderdeel van het releaseproces van de frontend: wanneer een ontwikkelaar een tag toevoegt, een framework wijzigt of een ander platform introduceert, beoordeel dan hoe de wijziging de voorkeuren van bezoekers beïnvloedt. Dit houdt de implementatie in lijn met de site terwijl deze evolueert.
Cookie-toestemming voor een headless CMS werkt het beste wanneer de technische setup past bij hoe jouw team opereert. Conzent biedt een Beheerd Cloud Toestemmingsplatform, gratis Zelf-gehoste Open Consent Infrastructure en Toestemming A/B-testen om bannerervaringen te evalueren. Deze opties helpen teams om hun aanpak te verfijnen over veranderende frontends.
Verken de beschikbare opties en beslis wat bij jouw architectuur past: Neem contact op met Conzent over jouw toestemmingssetup.
Bouw toestemming in het werk, niet eromheen. Jouw volgende release kan de keuze van bezoekers duidelijker en gemakkelijker te respecteren maken.
Veelgestelde Vragen
Kan het CMS de toestemmingsbanner injecteren in plaats van de frontend?
Ja, een CMS kan bannerinhoud leveren of zijn markup renderen, maar de browser heeft nog steeds code nodig om de bedieningselementen te laten werken. Een redacteur kan bijvoorbeeld de tekst van de banner bijwerken in een CMS-veld, terwijl een frontendcomponent de knoppenacties en voorkeurwijzigingen afhandelt. Controleer server-gerenderde sjablonen op dubbele banners na hydratatie, vooral wanneer dezelfde component in een gedeelde lay-out verschijnt.
Hoe overleeft toestemming statische generatie en edge caching?
Houd bezoekerspecifieke toestemmingswaarden buiten build-artikelen. Een statische build moet applicatiecode en inhoud bevatten, niet een keuze die is gekopieerd van de browser van een ontwikkelaar tijdens de generatie. Voeg een buildreview toe die gegenereerde HTML en JavaScript-bundels doorzoekt op testtoestemmingswaarden of persoonlijke gegevens. Dit vangt onopzettelijke opname voor de implementatie zonder te veranderen hoe de site openbare pagina's genereert of serveert.
Hoe ga ik om met toestemming over subdomeinen en omgevingen (staging/prod)?
Houd staging-toestemmingsgegevens gescheiden van productiegegevens. Gebruik verschillende omgevingsconfiguraties en een speciaal testbrowserprofiel, en wis de opgeslagen keuzes tussen testruns. Een ontwikkelaar die een nieuwe banner op staging test, zou die selectie bijvoorbeeld niet in een productie-sessie moeten meenemen. Neem omgevingsscheiding op in releasecontroles zodat testtags en toestemmingsrecords het live gedrag niet beïnvloeden.
Wat is cookie-toestemming in een headless CMS-setup?
Cookie-toestemming voor een headless CMS is het vermogen van de bezoeker om te kiezen hoe niet-essentiële technologieën op de site mogen functioneren. Het omvat zowel de geregistreerde voorkeur als de reactie van de applicatie. Een auditrecord dat de keuze van een bezoeker toont, is alleen nuttig wanneer het gedrag van de site dit weerspiegelt. Het CMS kan de inhoud ondersteunen, maar toestemming betreft de volledige bezoekerservaring.
Hoe beïnvloedt een headless CMS de implementatie van cookie-toestemming?
Redactionele previewflows kunnen verschillen van de publieke site. Een redacteurpreview kan conceptinhoud, testintegraties of ongepubliceerde pagina-componenten bevatten die nooit aan bezoekers verschijnen. Houd de previewconfiguratie gescheiden van de productie-trackingconfiguratie, en test previewlinks net zo zorgvuldig als gepubliceerde routes. Dit helpt voorkomen dat alleen redacteurstools of conceptinhoud de publieke toestemmingservaring veranderen.
Hoe kunnen cookiescripts worden geblokkeerd totdat bezoekers toestemming geven?
Maak de invoeging van scripts afhankelijk van de huidige voorkeur, en test die voorwaarde op componentniveau. Een frontend-test kan bijvoorbeeld verifiëren dat het weergeven van een analysetool zonder toestemming geen analysetscript-element creëert. Een tweede test kan de relevante keuze geven en bevestigen dat het element verschijnt. Deze controles vangen regressies op wanneer ontwikkelaars route-indelingen refactoren of gedeelde componenten bijwerken.
Hoe auditeer je cookies en derden trackers op een headless CMS-site?
Koppel een technische review aan een scan op het moment van lancering. Inspecteer browseropslag en netwerkactiviteit, en vergelijk de bevindingen met de verklaarde diensten en toestemmingscategorieën van de site. Voer een nieuwe cookie-scan uit binnen een week na de lancering van een website, en herhaal dit na wijzigingen in formulieren, analyses of ingesloten inhoud. Registreer de route en functie die elk item heeft geactiveerd, zodat teams onverwachte bevindingen naar hun bron kunnen traceren.
Hoe vergelijken cookie-toestemmingtools voor headless CMS-websites?
Vergelijk hoe duidelijk elk hulpmiddel zijn integratiecontract, voorkeurformaat en upgradeproces documenteert. Overweeg of de toestemmingsconfiguratie kan worden beoordeeld naast applicatiewijzigingen, en of relevante records kunnen worden geëxporteerd of gemigreerd. Een frameworkupgrade zou bijvoorbeeld niet moeten vereisen dat redacteuren toestemmingscategorieën handmatig opnieuw opbouwen. Kies een aanpak die ontwikkelaars kunnen onderhouden zonder de toestemmingslogica aan een enkel paginatemplate te koppelen.