
Cookie-Zustimmung für Headless CMS: Skripte bis zur Zustimmung blockieren
Ein headless CMS macht die Zustimmung nicht optional; es macht die Zustimmung zu einer Verantwortung des Frontends. Effektive Cookie-Zustimmung für ein headless CMS bedeutet, nicht essentielle Skripte und eingebettete Inhalte zurückzuhalten, bis ein Besucher zustimmt. Wo Artikel 5(3) der ePrivacy-Richtlinie gilt, ist eine vorherige Zustimmung erforderlich, bevor Informationen auf dem Gerät eines Besuchers gespeichert oder von diesem gelesen werden, es sei denn, es ist unbedingt notwendig für einen Dienst, den sie ausdrücklich angefordert haben.
Das ändert sich, wo die Zustimmungssteuerungen funktionieren müssen. Eine Content-API kann die Seite liefern, aber das Frontend entscheidet, welche Analysetags, Marketing-Skripte und Drittanbieter-Einbettungen geladen werden und wann. Ein Banner allein reicht nicht aus, wenn diese Elemente ausgeführt werden, bevor ein Besucher eine Wahl trifft.
Wenn Sie von einem traditionellen CMS wechseln, ist es vernünftig zu erwarten, dass die Zustimmungseinstellungen mit dem Inhalt wechseln. In einer headless Konfiguration sind Inhalt und Präsentation getrennt, daher muss die Zustimmung über das Frontend, Skripte, Iframes und Plattformintegrationen hinweg geplant werden. Dieser Artikel erklärt, warum das wichtig ist, wie man Tracker bis zur Zustimmung blockiert und was man bei Bannern, der Reihenfolge des Skriptladens und plattformspezifischen Setups beachten sollte. Das Ziel ist eine Zustimmungserfahrung, die die Entscheidungen der Besucher respektiert, ohne Ihre headless Architektur schwieriger zu verwalten.
Wichtige Erkenntnisse
- In einer headless Konfiguration kontrolliert das Frontend, wann Analysetags und eingebettete Inhalte geladen werden, daher muss die Zustimmung Teil seiner Logik sein.
- Die Richtlinien 2/2023 des Europäischen Datenschutzausschusses bestätigen, dass Artikel 5(3) der ePrivacy-Richtlinie lokalen Speicher und andere clientseitige Speichermechanismen abdeckt, nicht nur Cookies.
- Testen Sie die Erfahrung in einem frischen Inkognito-Fenster, um zu bestätigen, dass nur essentielle Speicher vor der Wahl eines Besuchers ausgeführt werden.
- Halten Sie das Zustimmungsverhalten über Ihr Frontend, Tag-Manager, Iframes und alle Apps oder anderen Plattformen, die denselben Inhalt verwenden, konsistent.
- Gestalten Sie das Banner klar und zugänglich und stellen Sie sicher, dass die Wahl eines Besuchers tatsächlich die relevanten Tracker stoppt.
Warum ist die Cookie-Zustimmung in einem headless CMS anders?
In einem headless CMS arbeiten die Content-API und das Website-Frontend als separate Schichten, sodass die Zustimmungssteuerungen den Code erreichen müssen, der jeden Tracker lädt. Ohne sie können Analyse- oder Marketing-Skripte ausgeführt werden, bevor ein Besucher eine Wahl trifft, was Datenschutzrisiken schafft und diese Wahl untergräbt.
Standardwerte und Updates für den Zustimmungsmodus
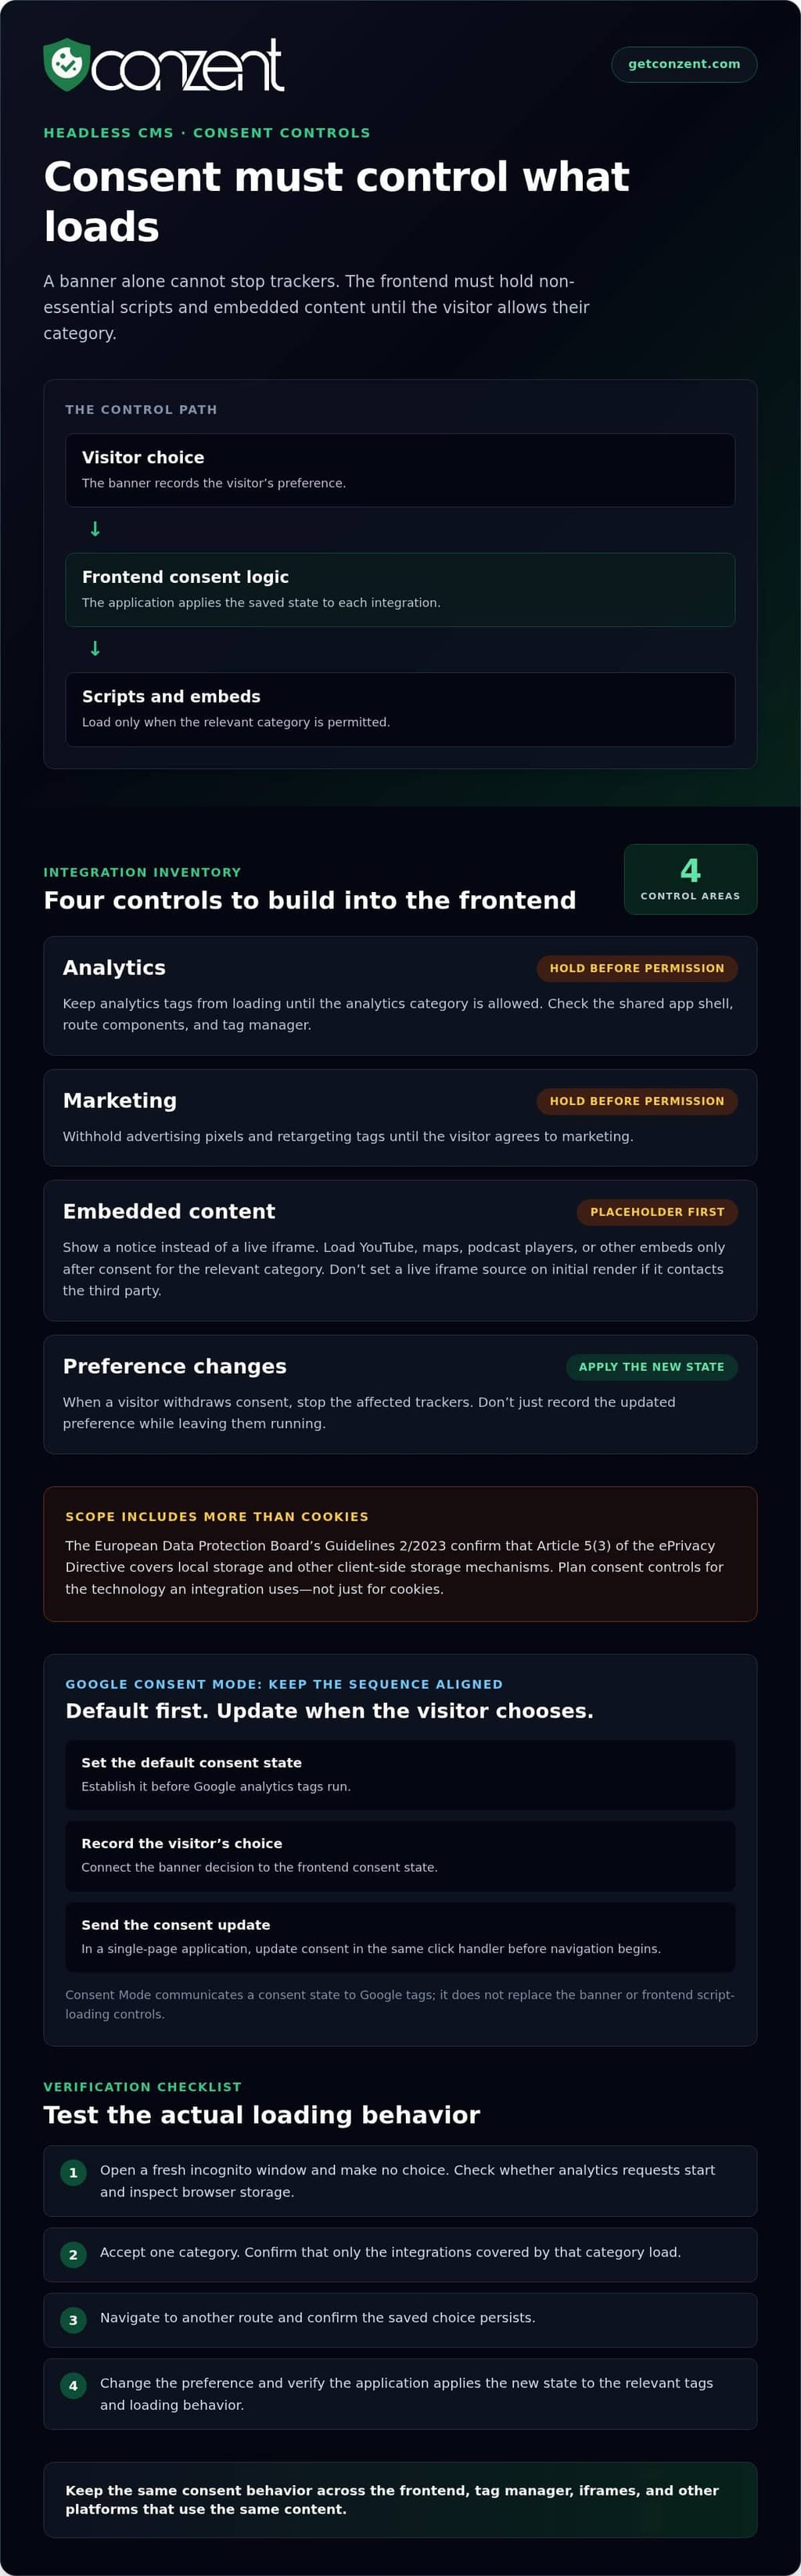
Die Standardwerte des Google-Zustimmungsmodus legen den anfänglichen Zustimmungsstatus für Google-Tags fest, während Updates die spätere Wahl eines Besuchers kommunizieren. In einem headless Aufbau müssen Entwickler beide Zustände mit dem Frontend verbinden, anstatt anzunehmen, dass das CMS sie verwaltet. Setzen Sie den Standard, bevor Analysetags ausgeführt werden, und aktualisieren Sie die Zustimmung, wenn der Besucher eine Wahl speichert. Diese Reihenfolge hilft, zu verhindern, dass Tags auf einem veralteten Status basieren.
Für eine Single-Page-Anwendung gehören die gespeicherte Wahl und das Update des Google-Zustimmungsmodus in denselben Klick-Handler, bevor die Navigation beginnt. Dies hält den Zustimmungsstatus im Einklang mit der Aktion des Besuchers, während das Frontend die Ansichten ändert, ohne die gesamte Seite neu zu laden. Google-Zustimmungsmodus v2 ist eine Integration, kein Ersatz für das Banner oder den Code, der steuert, wann Skripte geladen werden.
Analyzesignale und Zustimmungsrisiken
Analyzesignale beschreiben den Zustimmungsstatus, den Google-Tags verwenden sollten; sie ersetzen nicht die Zustimmungsentscheidung der Website. Diese Unterscheidung ist wichtig, da ein Tag, das ein Signal erhält, sich von einem Frontend unterscheidet, das ein Skript am Laden hindert. Eine headless Implementierung muss beides koordinieren: Das Banner zeichnet die Wahl auf, und die Anwendung aktualisiert die relevanten Tags und das Ladeverhalten.
Was sind die Risiken, ein headless CMS ohne Zustimmungssteuerungen zu verwenden? Nicht essentielle Analysen können vor der Zustimmung ausgeführt werden, und spätere Präferenzänderungen erreichen möglicherweise die Tags nicht. Daten könnten dann entgegen der Wahl des Besuchers gesammelt werden, selbst wenn die Benutzeroberfläche ein Banner anzeigt.
Der rechtliche Rahmen reicht auch über traditionelle Cookies hinaus. Die Richtlinien 2/2023 des Europäischen Datenschutzausschusses bestätigen, dass Artikel 5(3) der ePrivacy-Richtlinie lokalen Speicher und andere clientseitige Speichermechanismen abdeckt. Ein Frontend, das Analyse-IDs im lokalen Speicher speichert, benötigt daher die gleiche sorgfältige Zustimmungsplanung wie eines, das auf Cookies angewiesen ist.
Ordnen Sie jedes Analysetool seinem Ladepunkt zu, wie einem gemeinsamen App-Shell, Routenkomponente oder Tag-Manager. Testen Sie den Ablauf in einer frischen Sitzung: Treffen Sie keine Wahl und beobachten Sie, ob Analyseanfragen gestartet werden. Speichern Sie eine Wahl, navigieren Sie zu einer anderen Route und bestätigen Sie, dass der Status erhalten bleibt. Ändern Sie dann die Präferenz und verifizieren Sie, dass die Anwendung den neuen Status anwendet, anstatt den alten beizubehalten.
Blockieren von Drittanbieter-Skripten und Iframes bis zur Zustimmung
Ein headless Frontend entscheidet, welche Drittanbieter-Skripte und -Einbettungen geladen werden, daher muss die Zustimmung diese Entscheidung direkt steuern. Ein Cookie-Banner kann die Datensammlung nicht verhindern, wenn der Browser bereits ein Analysetag, ein Werbe-Pixel oder einen eingebetteten Player geladen hat. Verbinden Sie jedes nicht essentielle Tool mit einer Zustimmungskategorie und halten Sie dessen Code zurück, bis der Besucher die Erlaubnis für diese Kategorie erteilt.
Drittanbieter-Technologien können Informationen auf dem Gerät eines Besuchers speichern oder lesen oder Informationen an einen externen Dienst senden. YouTube-Einbettungen im datenschutzfreundlichen Modus können beim Laden einer Seite weiterhin IDs im lokalen Speicher schreiben. Eine statische Seite benötigt möglicherweise auch ein Banner, wenn ihre Skripte oder Einbettungen auf Geräteinformationen zugreifen. Entscheidend ist, was die Integration tut, nicht ob die Seite von einem headless CMS stammt.
Verwenden Sie einen Platzhalter für ein Iframe, das warten sollte. Zeigen Sie beispielsweise eine kurze Mitteilung an, wo ein YouTube-Player erscheinen würde, und laden Sie das Iframe erst, nachdem der Besucher die relevante Kategorie akzeptiert hat. Verwenden Sie dasselbe Muster für Karten, Podcast-Player und andere eingebettete Dienste. Setzen Sie die Live-Quelle des Iframes bei der ersten Darstellung nicht, wenn das den Browser dazu bringt, den Drittanbieter vor der Zustimmung zu kontaktieren.
Skript-Gating bedeutet, ein Skript zurückzuhalten, bis der gespeicherte Zustimmungsstatus seine Kategorie erlaubt. Halten Sie ein klares Inventar, damit jede Integration einen Besitzer und definiertes Verhalten hat:
- Analysen: Verhindern Sie, dass Analysetags geladen werden, bevor die Kategorie für Analysen erlaubt ist.
- Marketing: Halten Sie Werbe-Pixel und Retargeting-Tags zurück, bis der Besucher dem Marketing zustimmt.
- Eingebettete Inhalte: Ersetzen Sie blockierte Iframes durch einen Platzhalter und laden Sie den Dienst nach der Zustimmung.
- Präferenzänderungen: Wenn ein Besucher die Zustimmung widerruft, stoppen Sie die betroffenen Tracker, anstatt nur die neue Wahl aufzuzeichnen.
Heatmapping- und Sitzungsaufzeichnungstools wie Hotjar, Clarity und FullStory erfordern eine ausdrückliche Zustimmung gemäß der DSGVO. Stellen Sie sicher, dass ihre Skripte denselben Kategorievorschriften wie andere Analysetools folgen. Ein Tag-Manager benötigt ebenfalls Gating: Das Blockieren eines Tags innerhalb eines Containers hilft nicht, wenn der Container selbst zu früh geladen wird.
Die Content-Security-Policy (CSP) kann einschränken, welche Domains Skripte, Frames und andere Ressourcen bereitstellen dürfen. Entwickler können sie verwenden, um unerwartete Verbindungen von Drittanbietern zu begrenzen, aber CSP liest nicht die Wahl eines Besuchers oder ersetzt die Zustimmungslogik. Halten Sie die Richtlinie zusammen mit dem Integrationsinventar aufrecht, damit jeder neue Dienst überprüft wird, bevor seine Domain genehmigt wird.
Testen Sie den gesamten Ablauf in einem frischen Inkognito-Fenster. Überprüfen Sie vor der Zustimmung die Netzwerkrequests und den Speicher des Browsers auf Aufrufe an Dienste wie YouTube oder Hotjar. Akzeptieren Sie eine Kategorie und bestätigen Sie, dass nur deren Integrationen geladen werden; ziehen Sie dann diese Wahl zurück und verifizieren Sie, dass die Tracker stoppen. Teams, die Zustimmungsmanagementansätze vergleichen, können Preismodelle für Zustimmungsplattformen als Teil ihrer Implementierungsplanung überprüfen.
Platzierung des Zustimmung-Banners und Reihenfolge des Skriptladens
Ein Zustimmung-Banner funktioniert nur, wenn Besucher es sehen und verwenden können, bevor das optionale Tracking beginnt. Auf einer headless Seite kann der Browser JavaScript aus dem App-Shell ausführen, bevor eine Bannerkomponente gerendert wird. Platzieren Sie die Zustimmungsoberfläche in der anfänglichen Frontend-Erfahrung und lassen Sie den Code für Analysen und Tag-Manager auf die Wahl des Besuchers warten. Ein spätes Banner kann eine bereits gesendete Anfrage nicht rückgängig machen.
Es gibt keine universelle Regel für Cookie-Banner für jede US-Website. Die Anforderungen hängen von der Gerichtsbarkeit und davon ab, wie die Website Informationen vom Gerät eines Besuchers verwendet. Für Besucher aus Kalifornien bewerten Sie die Tracking-Praktiken der Website und die geltenden Datenschutzverpflichtungen; ein Banner allein erfüllt nicht jede Anforderung. Machen Sie die Entscheidungen klar und die relevanten Präferenzsteuerungen leicht auffindbar.
Die Platzierung beeinflusst, ob Besucher handeln können, ohne suchen zu müssen. Halten Sie das Banner sichtbar, ohne wesentlichen Inhalt zu verdecken, und bieten Sie eine dauerhafte Möglichkeit, die Präferenzen nach der Ablehnung erneut zu öffnen. Beispielsweise kann ein Fußzeilenlink mit der Bezeichnung „Datenschutzeinstellungen“ die Zustimmungsoberfläche auf jeder Route erneut öffnen. In einer Single-Page-Anwendung sollte diese Steuerung verfügbar bleiben, während die Navigation die Ansicht ändert, anstatt sie nur an die ursprüngliche Seite zu binden.
Die Reihenfolge des Skriptladens sollte dem Status der Benutzeroberfläche folgen, nicht umgekehrt. Laden Sie zuerst die Zustimmungsoberfläche, setzen Sie den anfänglichen Status für die anwendbaren Tags und erlauben Sie optionale Skripte erst, nachdem ein Besucher eine erlaubte Wahl getroffen hat. Ein Tag-Manager, der vor der Zustimmungs-Komponente initialisiert wird, kann Anfragen senden, bevor das Banner erscheint. Testen Sie den ersten Seitenaufruf, Routenänderungen und Rückkehrsitzungen, um Timing-Lücken zu erkennen.
Governance geht über das Design des Banners hinaus. Das Banner präsentiert die Wahl; Governance definiert, welche Teams jeden Tracker besitzen, wie Kategorien auf Technologien abgebildet werden und wie Präferenzänderungen die Anwendung erreichen. Halten Sie ein gemeinsames Inventar von Tags, deren Zweck und Ladeverhalten. Wenn das Marketing ein Analysetag hinzufügt, sollten die Entwickler wissen, welche Kategorie es steuert und wer die Änderung genehmigt.
Barrierefreiheit ist Teil einer benutzbaren Zustimmungswahl. Geben Sie Schaltflächen klare Beschriftungen, unterstützen Sie die Tastaturnavigation und stellen Sie sicher, dass der Text gegen den Hintergrund des Banners lesbar bleibt. Cookie-Banner sollten ein Mindestverhältnis von 4,5:1 für den Farbkontrast erfüllen. Testen Sie das Banner bei verschiedenen Ansichtsgrößen und mit Browser-Zoom, damit die Akzeptieren-, Ablehnen- und Einstellungen-Steuerungen sichtbar und unterscheidbar bleiben.
Testen Sie vor dem Start die gesamte Sequenz in einer frischen Browsersitzung: Laden Sie eine Seite, treffen Sie keine Auswahl, wählen Sie Präferenzen, navigieren Sie und öffnen Sie die Einstellungen erneut. Bestätigen Sie, dass das Banner nicht hinter einem Menü verschwindet oder die primären Steuerelemente der Seite blockiert. Teams, die die operationale Seite planen, können Zustimmungsplattform-Optionen mit ihren Implementierungsbedürfnissen vergleichen.
Headless CMS und CMS-agnostisches Zustimmungsmanagement
Ein headless CMS liefert Inhalte über APIs, während das Frontend das Tracking und das Zustimmungsverhalten steuert. Ein CMS-agnostischer Ansatz verbindet die Zustimmung mit dem Frontend, anstatt sich auf ein Plugin für ein CMS zu verlassen.
Headless Architektur und Zustimmungsmanagement
Die headless Architektur trennt das Inhaltsrepository von der Präsentationsschicht, sodass die Zustimmungslogik dort gehört, wo die Browserskripte ausgeführt werden. Dies ist wichtig, wenn ein CMS eine Website, eine mobile App oder ein anderes Frontend speist, da jede Benutzeroberfläche unterschiedliche Tracking-Tools laden kann.
Welche Cookie-Zustimmungsplattformen integrieren sich mit headless CMS? CMS-agnostische Plattformen können über Frontend-Code oder APIs verbinden, anstatt sich auf eine spezifische CMS-Erweiterung zu verlassen. Speichern Sie die Präferenz des Besuchers in einem Zustimmungscookie und verwenden Sie eine gemeinsame übergeordnete Domain wie .example.com, wenn Subdomains dieselbe Wahl lesen müssen.
Bewerten Sie die Zustimmung im Browser des Besuchers oder am Edge, nicht im zwischengespeicherten HTML. Eine zwischengespeicherte Seite kann identisches Markup an Besucher mit unterschiedlichen Präferenzen liefern, sodass das Frontend den aktuellen Status jedes Besuchers anwenden muss.
Funktionen der Zustimmungsmanagement-Plattform
Eine Zustimmungsmanagement-Plattform zentralisiert das Banner, die Dienstkategorien, die Präferenzsteuerungen und die Zustimmungsprotokolle. Beispielsweise kann sie Analysetools und Marketingtools separat gruppieren und den Besuchern erlauben, eine Kategorie zu akzeptieren, während sie eine andere ablehnen.
Eine gemeinsame Konfiguration hilft Teams, zu dokumentieren, welche Technologien zu jeder Kategorie gehören und Präferenzen konsistent über Routen hinweg anzuwenden. Sie ermöglicht es den Besuchern auch, ihre Entscheidungen nach der ersten Seitenansicht zu aktualisieren. Behandeln Sie die Plattform als Koordinationsschicht, nicht als Ersatz für den Frontend-Code, der das Laden von Skripten steuert.
Überprüfen Sie, ob die Zustimmungs-Konfiguration die tatsächlichen Integrationen der Website widerspiegelt. Wenn ein Team ein Analysetool hinzufügt, sollte es das Tool der richtigen Kategorie zuweisen und sicherstellen, dass das Frontend der gespeicherten Präferenz des Besuchers folgt.
Plattformintegration und Setup
Das Hinzufügen einer Zustimmungsmanagement-Plattform bedeutet, ihr Banner und den Präferenzstatus mit dem Frontend zu verbinden, das Seiten rendert. Wie fügen Sie eine zu einer headless CMS-Website hinzu? Integrieren Sie die Plattform mit dem Frontend, ordnen Sie Dienste den Zustimmungskategorien zu und verbinden Sie Präferenzupdates mit dem Code, der diese Dienste lädt.
Halten Sie die Integration von Inhaltsmodellen getrennt. Ein Redakteur, der einen Artikel im CMS ändert, sollte die Tracking-Konfiguration nicht bearbeiten müssen. Entwickler können die Zustimmungslogik in einer gemeinsamen Anwendungs-Komponente unterbringen und dann über Routen und Subdomains testen, die dasselbe Zustimmungscookie verwenden.
Beziehen Sie jedes Frontend in den Integrationsplan ein. Eine Website und eine mobile App können Inhalte teilen, aber ihr Tracking-Code und ihre Zustimmungsschnittstellen benötigen dennoch eine angemessene Handhabung.
Tag-Manager nach Zustimmung laden
Ein Tag-Manager-Container sollte nicht geladen werden, bevor der Besucher eine Zustimmung gewählt hat. Wenn er zuerst startet, können seine Tags ausgeführt werden, bevor das Frontend die gespeicherte Präferenz anwendet.
Gaten Sie den Container hinter der relevanten Wahl und übergeben Sie den aktualisierten Status, bevor Sie erlaubte Tags laden. Bei späteren Besuchen lesen Sie die gespeicherte Präferenz und wenden Sie sie an, bevor Sie den Container initialisieren. Testen Sie einen ersten Besuch und eine Rückkehrsitzung, einschließlich wenn ein Besucher die Präferenzen ändert.
Halten Sie den Zustimmungsstatus im Einklang mit dem aktiven Frontend. In einer Single-Page-Anwendung sollten Routenänderungen nicht stillschweigend Präferenzen zurücksetzen oder blockierte Tags starten. Testen Sie die anfängliche Seite, die Navigation und die Präferenzupdates als einen zusammenhängenden Ablauf.
Plattformspezifische Überlegungen zur Cookie-Zustimmung
Ein Zustimmung-Setup muss das Verhalten jeder Plattform befolgen, nicht nur den Namen des CMS. Eine headless Inhaltsquelle kann eine Website, eine mobile App, einen Kiosk und ein Smart-Gerät bedienen, aber jedes Frontend kann Präferenzen unterschiedlich speichern und Tracking unterschiedlich laden. Behandeln Sie jede Plattform als separate Implementierung und stimmen Sie ihre Kategorien mit den Entscheidungen der Besucher ab.
Beginnen Sie mit einem Plattforminventar. Für eine servergerenderte Seite identifizieren Sie, wo der Browser den Zustimmungsstatus erhält und ob zwischengespeichertes HTML denselben Tracking-Code jedem Besucher aussetzen könnte. Für eine Single-Page-Anwendung testen Sie Routenänderungen und die Wiederherstellung von Sitzungen. Für eine mobile App ordnen Sie app-spezifisches Tracking separat von Website-Skripten zu. Ein gemeinsames Inhaltsmodell macht diese technischen Pfade nicht identisch.
Google-Zustimmungsmodus gehört in den Web-Tagging-Ablauf. Eine Website kann Zustimmungssignale an Google-Tags senden, aber das regelt nicht automatisch die anderen Analysetools oder das Speicherverhalten eines Kiosks. Dokumentieren Sie, welches Frontend jedes Signal sendet, welche Präferenz es steuert und was passiert, wenn ein Besucher diese Präferenz ändert.
Native Apps benötigen eine eigene Überprüfung. Apples App Tracking Transparency-Eingabeaufforderung gilt für das Tracking zwischen Apps in nativen Apps; es ist kein Cookie-Banner für eine Website. Halten Sie die beiden Erfahrungen in der Architektur getrennt und behandeln Sie eine Eingabeaufforderung auf App-Ebene nicht als Ersatz für die Zustimmungssteuerungen im Browser.
Gehen Sie auch vorsichtig mit den Browsereinstellungen um. Die Do Not Track-Einstellung eines Browsers kann eine Anfrage an eine Website senden, und die Website kann wählen, ob sie darauf reagiert. Dokumentieren Sie das Verhalten der Website, damit Frontend-Entwickler dieses Signal von einer gespeicherten Zustimmung unterscheiden können. Lassen Sie nicht zu, dass ein Standard auf Sitzungsebene stillschweigend die gespeicherte Wahl eines Besuchers überschreibt.
Verwenden Sie eine Plattformmatrix, um Lücken vor der Veröffentlichung aufzudecken:
- Website: Testen Sie frische Besuche, gespeicherte Präferenzen, Routenänderungen und zwischengespeicherte Seiten.
- Mobile App: Überprüfen Sie den App-Speicher, Analysetools und die separate Apple-Tracking-Eingabeaufforderung.
- Kiosk oder Smart-Gerät: Identifizieren Sie, wie die Benutzeroberfläche Entscheidungen präsentiert und zwischen den Nutzungen beibehält.
- Gemeinsame Inhalts-API: Bestätigen Sie, dass jedes konsumierende Frontend seinen eigenen Zustimmungsstatus anwendet, bevor das Tracking beginnt.
Testen Sie jede Plattform mit denselben Szenarien: keine Wahl, eine eingeschränkte Präferenz, eine geänderte Präferenz und eine Rückkehrsitzung. Vergleichen Sie die Netzwerkaktivität und das Speicherverhalten, nicht nur das sichtbare Banner. Dies kann Fälle aufdecken, in denen ein Framework eine Wahl respektiert, während ein anderes weiterhin Signale sendet.
Wählen Sie eine Implementierung, die auf Ihrer tatsächlichen Architektur, den Compliance-Zielen und den organisatorischen Bedürfnissen basiert. Wenn Sie Optionen für Zustimmungsplattformen für diese Anforderungen evaluieren, vergleichen Sie die verfügbaren Plattformoptionen.
Conzent: Verwaltete Cloud-Zustimmungsplattform
Conzent bietet eine verwaltete Cloud-Zustimmungsplattform für Teams, die die Zustimmung über eine headless Website verwalten. Organisationen, die die Infrastruktur selbst betreiben möchten, können die selbst gehostete Open Consent Infrastructure nutzen, die kostenlos selbst gehostet werden kann. Beide Optionen helfen Teams, das Zustimmungsmanagement an ihre Architektur und betrieblichen Bedürfnisse anzupassen.
Zustimmung A/B-Tests helfen Teams, Banneransätze zu vergleichen, während Revenue Impact Analytics hilft, zu bewerten, wie Zustimmungsauswahlen mit Einnahmen zusammenhängen. Diese Tools sind nützlich, sobald die technische Einrichtung steht und die nächste Aufgabe darin besteht, die Besucherfahrung mit Beweisen und nicht mit Vermutungen zu verbessern.
Wenn Sie das Zustimmungsmanagement für ein headless CMS planen, kontaktieren Sie Conzent, um die verfügbaren Optionen zu besprechen.
Machen Sie die Zustimmung zu einem Teil jeder Veröffentlichung
Zustimmung in einer headless Konfiguration ist keine einmalige Aufgabe beim Start. Machen Sie es zu einem Teil des Veröffentlichungsprozesses des Frontends: Wenn ein Entwickler ein Tag hinzufügt, ein Framework ändert oder eine andere Plattform einführt, überprüfen Sie, wie sich die Änderung auf die Präferenzen der Besucher auswirkt. Dies hält die Implementierung im Einklang mit der Website, während sie sich weiterentwickelt.
Cookie-Zustimmung für ein headless CMS funktioniert am besten, wenn die technische Einrichtung zu der Art und Weise passt, wie Ihr Team arbeitet. Conzent bietet eine verwaltete Cloud-Zustimmungsplattform, kostenlose selbst gehostete Open Consent Infrastructure und Zustimmung A/B-Tests zur Bewertung von Bannererfahrungen. Diese Optionen helfen Teams, ihren Ansatz über sich ändernde Frontends hinweg zu verfeinern.
Erforschen Sie die verfügbaren Optionen und entscheiden Sie, was zu Ihrer Architektur passt: Kontaktieren Sie Conzent bezüglich Ihres Zustimmung-Setups.
Integrieren Sie die Zustimmung in die Arbeit, nicht um sie herum. Ihre nächste Veröffentlichung kann die Wahl der Besucher klarer und einfacher respektieren.
Häufig gestellte Fragen
Kann das CMS das Zustimmung-Banner anstelle des Frontends einfügen?
Ja, ein CMS kann Bannerinhalte bereitstellen oder sein Markup rendern, aber der Browser benötigt dennoch Code, um die Steuerungen funktionsfähig zu machen. Beispielsweise kann ein Redakteur die Formulierung des Banners in einem CMS-Feld aktualisieren, während eine Frontend-Komponente die Schaltflächenaktionen und Präferenzänderungen behandelt. Überprüfen Sie servergerenderte Vorlagen auf doppelte Banner nach der Hydration, insbesondere wenn dieselbe Komponente in einem gemeinsamen Layout erscheint.
Wie überlebt die Zustimmung die statische Generierung und Edge-Caching?
Halten Sie besucherspezifische Zustimmungswerte aus Build-Artefakten heraus. Ein statisches Build sollte Anwendungs-Code und Inhalte enthalten, nicht eine Wahl, die während der Generierung aus dem Browser eines Entwicklers kopiert wurde. Fügen Sie eine Build-Überprüfung hinzu, die generiertes HTML und JavaScript-Bündel auf Testzustimmungswerte oder persönliche Daten durchsucht. Dies fängt versehentliche Einbeziehungen vor der Bereitstellung ab, ohne zu ändern, wie die Website öffentliche Seiten generiert oder bereitstellt.
Wie gehe ich mit Zustimmung über Subdomains und Umgebungen (Staging/Prod) um?
Halten Sie Staging-Zustimmungsdaten von Produktionsdaten getrennt. Verwenden Sie eine separate Umgebungs-Konfiguration und ein dediziertes Testbrowser-Profil, und löschen Sie die gespeicherten Entscheidungen zwischen den Testläufen. Beispielsweise sollte ein Entwickler, der ein neues Banner im Staging testet, diese Auswahl nicht in eine Produktionssitzung mitnehmen. Berücksichtigen Sie die Trennung der Umgebungen in den Veröffentlichungsprüfungen, damit Test-Tags und Zustimmungsprotokolle das Live-Verhalten nicht beeinflussen.
Was ist Cookie-Zustimmung in einem headless CMS-Setup?
Cookie-Zustimmung für ein headless CMS ist die Fähigkeit des Besuchers, zu wählen, wie nicht essentielle Technologien auf der Website funktionieren dürfen. Es umfasst sowohl die aufgezeichnete Präferenz als auch die Reaktion der Anwendung. Ein Prüfprotokoll, das die Wahl eines Besuchers zeigt, ist nur dann nützlich, wenn das Verhalten der Website dies widerspiegelt. Das CMS kann den Inhalt unterstützen, aber die Zustimmung betrifft die gesamte Besuchererfahrung.
Wie beeinflusst ein headless CMS die Implementierung der Cookie-Zustimmung?
Redaktionelle Vorschauabläufe können sich von der öffentlichen Website unterscheiden. Eine Redakteursvorschau kann Entwurf-Inhalte, Testintegrationen oder unveröffentlichte Seitenkomponenten enthalten, die niemals für Besucher sichtbar sind. Halten Sie die Vorschau-Konfiguration von der Produktions-Tracking-Konfiguration getrennt und testen Sie Vorschau-Links ebenso sorgfältig wie veröffentlichte Routen. Dies hilft, redaktionelle Tools oder Entwurf-Inhalte daran zu hindern, die öffentliche Zustimmungserfahrung zu verändern.
Wie können Cookie-Skripte blockiert werden, bis Besucher ihre Zustimmung geben?
Gestalten Sie die Skripteinfügung bedingt auf der Grundlage der aktuellen Präferenz und testen Sie diese Bedingung auf Komponentenebene. Beispielsweise kann ein Frontend-Test überprüfen, ob das Rendern einer Analysekomponente ohne Erlaubnis kein Analyse-Skriptelement erzeugt. Ein zweiter Test kann die relevante Wahl gewähren und bestätigen, dass das Element erscheint. Diese Überprüfungen fangen Regressionen ab, wenn Entwickler Routenlayouts umgestalten oder gemeinsame Komponenten aktualisieren.
Wie prüfen Sie Cookies und Drittanbieter-Tracker auf einer headless CMS-Website?
Kombinieren Sie eine technische Überprüfung mit einem Scan zur Veröffentlichungszeit. Überprüfen Sie den Speicher und die Netzwerkaktivität des Browsers und vergleichen Sie die Ergebnisse mit den deklarierten Diensten und Zustimmungskategorien der Website. Führen Sie einen frischen Cookie-Scan innerhalb einer Woche nach dem Start einer Website durch und wiederholen Sie ihn nach Änderungen an Formularen, Analysen oder eingebetteten Inhalten. Protokollieren Sie die Route und das Feature, das jedes Element ausgelöst hat, damit Teams unerwartete Ergebnisse auf ihre Quelle zurückverfolgen können.
Wie vergleichen sich Cookie-Zustimmungstools für headless CMS-Websites?
Vergleichen Sie, wie klar jedes Tool seinen Integrationsvertrag, das Präferenzformat und den Upgrade-Prozess dokumentiert. Berücksichtigen Sie, ob die Zustimmungskonfiguration zusammen mit Anwendungsänderungen überprüft werden kann und ob relevante Protokolle exportiert oder migriert werden können. Beispielsweise sollte ein Framework-Upgrade nicht erfordern, dass Redakteure die Zustimmungskategorien manuell neu erstellen. Wählen Sie einen Ansatz, den Entwickler pflegen können, ohne die Zustimmungslogik an eine einzelne Seitenvorlage zu binden.