
Cookie-samtykke for Headless CMS: Blokker skript inntil samtykke
Et hodeløst CMS gjør ikke samtykke valgfritt; det gjør samtykke til et frontend-ansvar. Effektiv cookie-samtykke for et hodeløst CMS betyr å holde tilbake ikke-essensielle skript og innebygd innhold inntil en besøkende gir sitt samtykke. Der hvor artikkel 5(3) i ePrivacy-direktivet gjelder, kreves forhåndssamtykke før informasjon lagres på eller leses fra en besøkers enhet, med mindre det er strengt nødvendig for en tjeneste de eksplisitt har bedt om.
Det endrer seg der samtykkekontroller må fungere. Et innholds-API kan levere siden, men frontend bestemmer hvilke analyse-tag'er, markedsføringsskript og tredjepartsinnhold som lastes, og når. Et banner alene er ikke nok hvis disse elementene kjører før en besøkende tar et valg.
Hvis du flytter fra et tradisjonelt CMS, er det rimelig å forvente at samtykkeinnstillingene følger med innholdet. I en hodeløs oppsett er innhold og presentasjon separate, så samtykke må planlegges på tvers av frontend, skript, iframes og plattformintegrasjoner. Denne artikkelen forklarer hvorfor det er viktig, hvordan man blokkerer sporere inntil samtykke, og hva man bør vurdere for bannere, rekkefølge for skriptlasting og plattformspesifikke oppsett. Målet er en samtykkeopplevelse som respekterer besøkendes valg uten å gjøre din hodeløse arkitektur vanskeligere å administrere.
Viktige punkter
- I et hodeløst oppsett kontrollerer frontend når analyse-skripter og innebygd innhold lastes, så samtykke må være en del av logikken.
- De europeiske databeskyttelsesmyndighetenes retningslinjer 2/2023 bekrefter at artikkel 5(3) i ePrivacy-direktivet dekker lokal lagring og andre klient-side lagringsmekanismer, ikke bare informasjonskapsler.
- Test opplevelsen i et nytt inkognito-vindu for å bekrefte at kun essensiell lagring kjører før en besøkende tar et valg.
- Hold samtykkebehavior konsekvent på tvers av din frontend, tag-manager, iframes og eventuelle apper eller andre plattformer som bruker det samme innholdet.
- Gjør banneret klart og tilgjengelig, og sørg for at en besøkers valg faktisk stopper de relevante sporene.
Hvorfor er cookie-samtykke annerledes i et hodeløst CMS?
I et hodeløst CMS fungerer innholds-APIet og nettstedets frontend som separate lag, så samtykkekontroller må nå koden som laster hver sporingsenhet. Uten dem kan analyse- eller markedsføringsskript kjøre før en besøkende velger, noe som skaper personvernsrisiko og undergraver det valget.
Standarder og oppdateringer for samtykkemodus
Google Samtykkemodus-standarder etablerer den innledende samtykkestatusen for Google-tag'er, mens oppdateringer kommuniserer en besøkers senere valg. I en hodeløs oppbygging må utviklere koble begge til frontend i stedet for å anta at CMS håndterer dem. Sett standarden før analyse-tag'er kjører, og oppdater deretter samtykke når besøkende lagrer et valg. Den sekvensen bidrar til å forhindre at tag'er handler på en utdatert status.
For en enkelt-sides applikasjon tilhører det lagrede valget og Google Samtykkemodus-oppdateringen i samme klikkbehandler, før navigasjonen begynner. Dette holder samtykkestatusen i samsvar med besøkendes handling når frontend endrer visninger uten en fullstendig sideoppdatering. Google Samtykkemodus v2 er en integrasjon, ikke en erstatning for banneret eller koden som kontrollerer når skript lastes.
Analyse-signaler og samtykkerisikoer
Analyse-signaler beskriver samtykkestatusen som Google-tag'er bør bruke; de erstatter ikke nettstedets samtykkebeslutning. Den distinksjonen er viktig fordi en tag som mottar et signal er forskjellig fra en frontend som forhindrer at et skript lastes. En hodeløs implementering må koordinere begge: banneret registrerer valget, og applikasjonen oppdaterer de relevante tag'ene og lastemåten.
Hva er risikoene ved å bruke et hodeløst CMS uten cookie-samtykkekontroller? Ikke-essensielle analyser kan kjøre før samtykke, og senere preferanseendringer kan mislykkes i å nå tag'ene. Data kan da bli samlet inn i strid med besøkendes valg, selv om grensesnittet viser et banner.
Det juridiske omfanget strekker seg også utover tradisjonelle informasjonskapsler. De europeiske databeskyttelsesmyndighetenes retningslinjer 2/2023 bekrefter at artikkel 5(3) i ePrivacy-direktivet dekker lokal lagring og andre klient-side lagringsmekanismer. En frontend som lagrer analyseidentifikatorer i lokal lagring trenger derfor den samme nøye samtykkeplanleggingen som en som er avhengig av informasjonskapsler.
Kartlegg hvert analyseverktøy til sitt lastested, for eksempel et delt app-skal, rute-komponent eller tag-manager. Test flyten i en ny økt: ta ikke noe valg og observer om analyseforespørslene starter. Lagre et valg, naviger til en annen rute, og bekreft at statusen vedvarer. Endre deretter preferansen og verifiser at applikasjonen anvender den nye statusen i stedet for å beholde den gamle.
Blokkere tredjeparts skript og iframes inntil samtykke
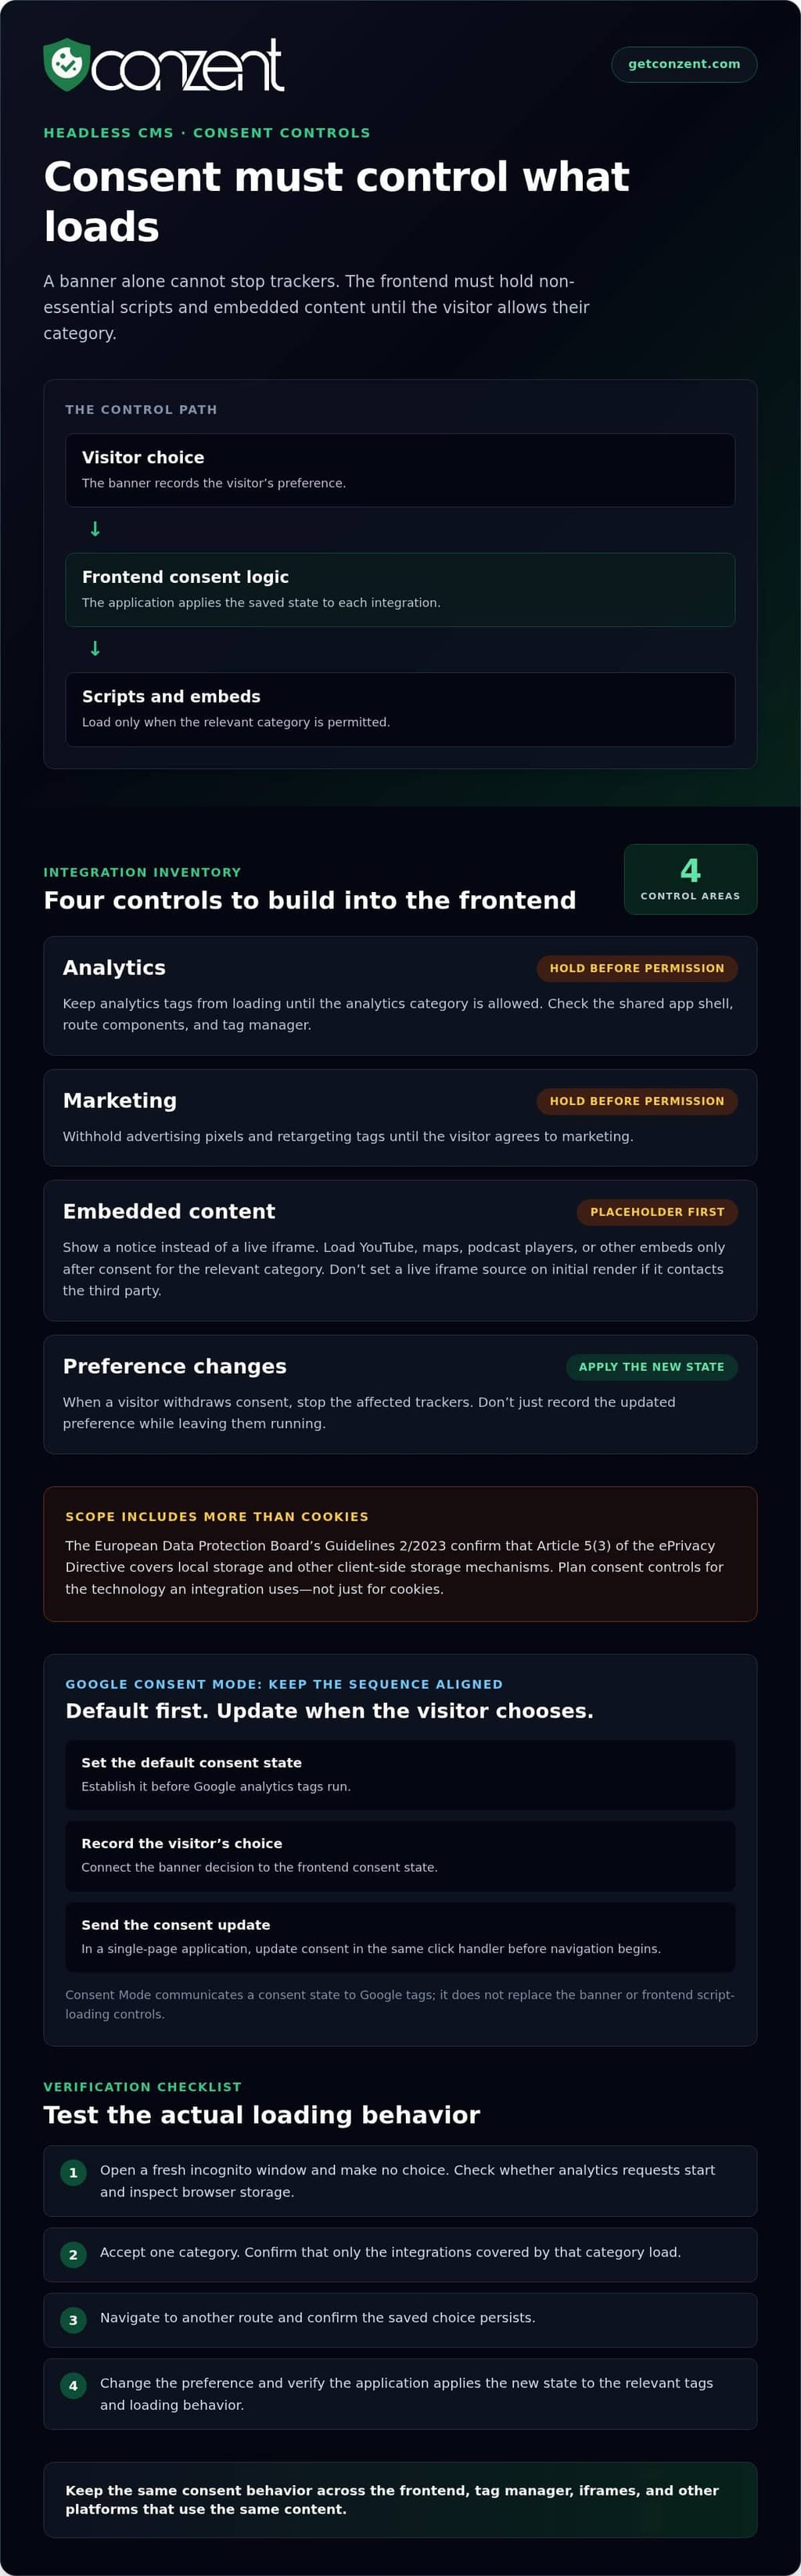
En hodeløs frontend bestemmer hvilke tredjeparts skript og innebygginger som lastes, så samtykke må kontrollere den beslutningen direkte. Et cookie-banner kan ikke forhindre datainnsamling hvis nettleseren allerede har lastet et analyse-tag, annonse-piksel eller innebygd spiller. Koble hvert ikke-essensielt verktøy til en samtykkekategori, og hold deretter koden inntil besøkende gir tillatelse til den kategorien.
Tredjepartsteknologier kan lagre eller lese informasjon på en besøkers enhet, eller sende informasjon til en ekstern tjeneste. YouTube-innbygginger i personvernbeskyttet modus kan fortsatt skrive identifikatorer til lokal lagring når en side lastes. En statisk side kan også trenge et banner hvis skriptene eller innbyggingene får tilgang til enhetsinformasjon. Det som betyr noe er hva integrasjonen gjør, ikke om siden kommer fra et hodeløst CMS.
Bruk en plassholder for en iframe som bør vente. For eksempel, vis en kort melding der en YouTube-spiller ville dukke opp, og last iframe først etter at besøkende har akseptert den relevante kategorien. Bruk det samme mønsteret for kart, podcastspillere og andre innebygde tjenester. Ikke sett iframe's live-kilde ved første rendering hvis det får nettleseren til å kontakte tredjeparten før samtykke.
Skriptgating betyr å holde tilbake et skript inntil den lagrede samtykkestatusen tillater kategorien. Hold en klar oversikt slik at hver integrasjon har en eier og definert atferd:
- Analyse: Hold analyse-tag'er fra å laste før analyse-kategorien er tillatt.
- Markedsføring: Hold annonse-pikseler og retargeting-tag'er inntil besøkende samtykker til markedsføring.
- Innebygd innhold: Erstatt blokkerte iframes med en plassholder, og last deretter tjenesten etter samtykke.
- Preferanseendringer: Når en besøkende trekker tilbake samtykke, stopp de berørte sporene i stedet for bare å registrere det nye valget.
Heat-mapping og sesjonsopptaksverktøy som Hotjar, Clarity og FullStory krever eksplisitt samtykke under GDPR. Sørg for at skriptene deres følger de samme kategori-reglene som andre analyseverktøy. En tag-manager trenger også gating: å blokkere en tag inne i en beholder hjelper ikke hvis beholderen selv lastes for tidlig.
Content Security Policy (CSP) kan begrense hvilke domener som kan levere skript, rammer og andre ressurser. Utviklere kan bruke det til å begrense uventede tredjepartsforbindelser, men CSP leser ikke en besøkers valg eller erstatter samtykke-logikk. Oppretthold policyen sammen med integrasjonsoversikten, slik at hver ny tjeneste blir vurdert før domenet tillates.
Test den komplette flyten i et nytt inkognito-vindu. Før samtykke, inspiser nettleserens nettverksforespørsel og lagring for anrop til tjenester som YouTube eller Hotjar. Aksepter én kategori og bekreft at kun dens integrasjoner lastes; trekk deretter tilbake det valget og verifiser at sporene stopper. Team som sammenligner tilnærminger til samtykkehåndtering kan gjennomgå priser for samtykkeplattformer som en del av implementeringsplanleggingen.
Plassering av samtykkebanner og rekkefølge for skriptlasting
Et samtykkebanner fungerer bare hvis besøkende kan se og bruke det før valgfri sporing begynner. På et hodeløst nettsted kan nettleseren utføre JavaScript fra app-skalet før en bannerkomponent rendres. Plasser samtykkegrensesnittet i den innledende frontend-opplevelsen, og la analyse- og tag-manager-koden vente på besøkendes valg. Et sent banner kan ikke angre en forespørsel som allerede er sendt.
Det finnes ikke én universell cookie-bannerregel for hvert amerikansk nettsted. Kravene avhenger av jurisdiksjon og hvordan nettstedet bruker informasjon fra en besøkers enhet. For besøkende fra California, vurder nettstedets sporingspraksis og gjeldende personvernsforpliktelser; et banner alene løser ikke alle krav. Gjør valg klare og relevante preferansekontroller enkle å finne.
Plasseringen påvirker om besøkende kan handle uten å lete. Hold banneret synlig uten å dekke essensielt innhold, og gi en vedvarende måte å gjenåpne preferanser etter avvisning. For eksempel kan en bunnlenke merket "Personverninnstillinger" gjenåpne samtykke-komponenten på hver rute. I en enkelt-sides applikasjon, hold den kontrollen tilgjengelig når navigasjonen endrer visningen, i stedet for å knytte den kun til den innledende siden.
Rekkefølgen for skriptlasting bør følge grensesnittstatusen, ikke omvendt. Last samtykkegrensesnittet først, sett den innledende statusen for gjeldende tag'er, og tillat deretter valgfri skript kun etter at en besøkende har tatt et tillatt valg. En tag-manager som initialiseres før samtykke-komponenten kan sende forespørsel før banneret vises. Test den første sideinnlastingen, ruteendringer og tilbakevendende økter for å fange tidsgap.
Styring går utover bannerdesign. Banneret presenterer valget; styring definerer hvilke team som eier hver sporingsenhet, hvordan kategorier kartlegges til teknologier, og hvordan preferanseendringer når applikasjonen. Hold en delt oversikt over tag'er, deres formål og deres lastemåte. Når markedsføring legger til en analyse-tag, bør utviklere vite hvilken kategori som kontrollerer den og hvem som godkjenner endringen.
Tilgjengelighet er en del av et brukbart samtykkevalg. Gi knapper klare etiketter, støtt tastaturnavigasjon, og sørg for at teksten forblir lesbar mot bannerbakgrunnen. Cookie-bannere bør oppfylle et minimum fargekontrastforhold på 4.5:1. Test banneret i forskjellige visningsstørrelser og med nettleserzoom, slik at aksepter, avvis og innstillingskontroller forblir synlige og distinkte.
Før lansering, test den komplette sekvensen i en ny nettlesersesjon: last en side, ta ikke noe valg, velg preferanser, naviger, og gjenåpne innstillingene. Bekreft at banneret ikke forsvinner bak en meny eller blokkerer sidens primære kontroller. Team som planlegger den operative siden kan sammenligne alternativer for samtykkeplattformer mot deres implementeringsbehov.
Hodeløst CMS og CMS-agnostisk samtykkehåndtering
Et hodeløst CMS leverer innhold gjennom API-er, mens frontend kontrollerer sporing og samtykkebehavior. En CMS-agnostisk tilnærming kobler samtykke til frontend i stedet for å stole på en plugin for ett CMS.
Hodeløs arkitektur og samtykkehåndtering
Hodeløs arkitektur separerer innholdsarkivet fra presentasjonslaget, så samtykke-logikk tilhører der nettleserskript kjører. Dette er viktig når ett CMS mater et nettsted, mobilapp eller en annen frontend, fordi hvert grensesnitt kan laste forskjellige sporingsverktøy.
Hvilke cookie-samtykkeplattformer integreres med hodeløse CMS-er? CMS-agnostiske plattformer kan koble seg gjennom frontend-kode eller API-er i stedet for å stole på en spesifikk CMS-utvidelse. Lagre besøkerens preferanse i en samtykke-informasjonskapsel, og bruk et delt foreldredomene som .example.com når subdomener trenger å lese det samme valget.
Vurder samtykke i besøkerens nettleser eller ved kanten, ikke i hurtigbufret HTML. En hurtigbufret side kan servere identisk markup til besøkende med forskjellige preferanser, så frontend må anvende hver besøkers nåværende status.
Funksjoner for samtykkehåndteringsplattformer
En samtykkehåndteringsplattform sentraliserer banneret, tjenestekategorier, preferansekontroller og samtykkeregistre. For eksempel kan den gruppere analyse- og markedsføringsverktøy separat, og deretter la besøkende akseptere én kategori mens de avslår en annen.
En delt konfigurasjon hjelper team med å dokumentere hvilke teknologier som tilhører hver kategori og anvende preferanser konsekvent på tvers av ruter. Den lar også besøkende oppdatere valgene sine etter den første sidevisningen. Behandle plattformen som et koordinasjonslag, ikke en erstatning for frontend-kode som kontrollerer skriptlasting.
Sjekk at samtykke-konfigurasjonen gjenspeiler nettstedets faktiske integrasjoner. Når et team legger til et analyseverktøy, bør det tildele verktøyet til riktig kategori og sikre at frontend følger besøkerens lagrede preferanse.
Plattformintegrasjon og oppsett
Å legge til en samtykkehåndteringsplattform betyr å koble banneret og preferansestatusen til frontend som viser sidene. Hvordan legger du til en til et hodeløst CMS-nettsted? Integrer plattformen med frontend, kartlegg tjenester til samtykkekategorier, og koble preferanseoppdateringer til koden som laster disse tjenestene.
Hold integrasjonen adskilt fra innholdsmodeller. En redaktør som endrer en artikkel i CMS-en bør ikke måtte redigere sporingskonfigurasjonen. Utviklere kan legge samtykke-logikk i en delt applikasjonskomponent, og deretter teste den på tvers av ruter og subdomener som bruker den samme samtykke-informasjonskapselen.
Inkluder hver frontend i integrasjonsplanen. Et nettsted og en mobilapp kan dele innhold, men deres sporingskode og samtykkegrensesnitt trenger fortsatt passende håndtering.
Lasting av tag-managere etter samtykke
En tag-manager-beholder bør ikke lastes før besøkende tar et samtykkevalg. Hvis den starter først, kan tag'ene kjøre før frontend anvender den lagrede preferansen.
Gat beholderen bak det relevante valget, og send deretter den oppdaterte statusen før du laster tillatte tag'er. Ved senere besøk, les den lagrede preferansen og anvend den før du initialiserer beholderen. Test et første besøk og en tilbakevendende økt, inkludert når en besøkende endrer preferanser.
Hold samtykkestatusen i samsvar med den aktive frontend. I en enkelt-sides applikasjon bør ruteendringer ikke stille preferanser stille tilbake eller starte blokkerte tag'er. Test den innledende siden, navigasjonen og preferanseoppdateringer som én sammenkoblet flyt.
Plattformspesifikke vurderinger for cookie-samtykke
En samtykkeoppsett må følge hver plattforms atferd, ikke bare CMS-navnet. Én hodeløs innholdskilde kan betjene et nettsted, mobilapp, kiosk og smart enhet, men hvert frontend kan lagre preferanser og laste sporing forskjellig. Behandle hver plattform som en separat implementering, og juster kategoriene med besøkendes valg.
Start med en plattformoversikt. For et server-rendered nettsted, identifiser hvor nettleseren mottar samtykkestatus og om hurtigbufret HTML kan eksponere den samme sporingskoden for hver besøkende. For en enkelt-sides applikasjon, test ruteendringer og sesjonsgjenoppretting. For en mobilapp, kartlegg app-spesifikk sporing separat fra nettstedsskriptene. En delt innholdsmodell gjør ikke disse tekniske stiene identiske.
Google Samtykkemodus tilhører web-taggingflyten. Et nettsted kan sende samtykkesignaler til Google-tag'er, men det styrer ikke automatisk en apps andre analyse-SDK-er eller en kiosks lagringsatferd. Dokumenter hvilket frontend som sender hvert signal, hvilke preferansekontroller det har, og hva som skjer når en besøkende endrer den preferansen.
Native apper trenger en distinkt vurdering. Apples App Tracking Transparency-prompt gjelder for kryss-app sporing i native apper; det er ikke et cookie-banner for et nettsted. Hold de to opplevelsene separate i arkitekturen, og ikke behandle en app-nivå prompt som en erstatning for nettlesersamtykkekontroller.
Håndter nettleserinnstillinger nøye også. En nettlesers Do Not Track-innstilling kan sende en forespørsel til et nettsted, og nettstedet kan velge om det skal handle på det. Dokumenter nettstedets atferd slik at frontend-utviklere kan skille det signalet fra en lagret samtykke-preferanse. Ikke la en sesjonsnivå standard stille overskrive en besøkers lagrede valg.
Bruk en plattformmatrise for å avdekke hull før utgivelse:
- Nettsted: Test ferske besøk, lagrede preferanser, ruteendringer og hurtigbufrede sider.
- Mobilapp: Gå gjennom app-lagring, analyse-SDK-er og den separate Apple-sporing-prompten.
- Kiosk eller smart enhet: Identifiser hvordan grensesnittet presenterer valg og beholder dem mellom bruk.
- Delt innholds-API: Bekreft at hvert forbrukende frontend anvender sin egen samtykkestatus før sporing starter.
Test hver plattform med de samme scenariene: ingen valg, en begrenset preferanse, en endret preferanse, og en tilbakevendende økt. Sammenlign nettverksaktivitet og lagringsatferd, ikke bare det synlige banneret. Dette kan avdekke tilfeller der ett rammeverk respekterer et valg mens et annet fortsetter å sende signaler.
Velg en implementering rundt din faktiske arkitektur, samsvars mål og organisatoriske behov. Hvis du vurderer alternativer for samtykkeplattformer for disse kravene, sammenlign de tilgjengelige plattformalternativene.
Conzent: Administrert sky-samtykkeplattform
Conzent tilbyr en administrert sky-samtykkeplattform for team som håndterer samtykke på tvers av et hodeløst nettsted. Organisasjoner som foretrekker å kjøre infrastrukturen selv kan bruke selv-hosted Open Consent Infrastructure, som er gratis å selv-host. Begge alternativene hjelper team med å tilpasse samtykkehåndtering til sin arkitektur og operative behov.
Samtykke A/B-testing hjelper team med å sammenligne banner-tilnærminger, mens Revenue Impact Analytics hjelper med å vurdere hvordan samtykkevalg relaterer seg til inntektene. Disse verktøyene er nyttige når den tekniske oppsettet er på plass og neste oppgave er å forbedre besøkendes opplevelse med bevis i stedet for gjetning.
Hvis du planlegger samtykkehåndtering for et hodeløst CMS, kontakt Conzent for å diskutere tilgjengelige alternativer.
Gjør samtykke til en del av hver utgivelse
Samtykke i et hodeløst oppsett er ikke en engangsoppgave ved lansering. Gjør det til en del av frontendens utgivelsesprosess: når en utvikler legger til en tag, endrer et rammeverk eller introduserer en annen plattform, vurder hvordan endringen påvirker besøkendes preferanser. Dette holder implementeringen i samsvar med nettstedet ettersom det utvikler seg.
Cookie-samtykke for et hodeløst CMS fungerer best når den tekniske oppsettet passer til hvordan teamet ditt opererer. Conzent tilbyr en administrert sky-samtykkeplattform, gratis selv-hosted Open Consent Infrastructure, og samtykke A/B-testing for å evaluere banneropplevelser. Disse alternativene hjelper team med å forbedre tilnærmingen sin på tvers av endrede frontender.
Utforsk de tilgjengelige alternativene og avgjør hva som passer din arkitektur: Kontakt Conzent angående din samtykkeoppsett.
Bygg samtykke inn i arbeidet, ikke rundt det. Din neste utgivelse kan gjøre besøkendes valg klarere og lettere å respektere.
Ofte stilte spørsmål
Kan CMS-en injisere samtykkebanneret i stedet for frontend?
Ja, et CMS kan levere bannerinnhold eller rendre sin markup, men nettleseren trenger fortsatt kode for å få kontrollene til å fungere. For eksempel kan en redaktør oppdatere bannerets ordlyd i et CMS-felt, mens en frontend-komponent håndterer knapphandlinger og preferanseendringer. Sjekk server-renderte maler for dupliserte bannere etter hydrering, spesielt når den samme komponenten vises i et delt oppsett.
Hvordan overlever samtykke statisk generering og kantbufring?
Hold besøker-spesifikke samtykkeverdier ute av byggeartefakter. En statisk bygning bør inneholde applikasjonskode og innhold, ikke et valg kopiert fra en utviklers nettleser under generering. Legg til en byggegjennomgang som søker etter generert HTML og JavaScript-bunter for test-samtykkeverdier eller personlig data. Dette fanger tilfeldig inkludering før distribusjon uten å endre hvordan nettstedet genererer eller serverer offentlige sider.
Hvordan håndterer jeg samtykke på tvers av subdomener og miljøer (staging/prod)?
Hold staging-samtykkedata adskilt fra produksjonsdata. Bruk distinkte miljøkonfigurasjoner og en dedikert test-nettleserprofil, og tøm lagrede valg mellom testkjøringer. For eksempel, en utvikler som tester et nytt banner på staging bør ikke ta med det valget inn i en produksjonsøkt. Inkluder miljøseparasjon i utgivelseskontroller slik at test-tag'er og samtykkeregistre ikke påvirker live-atferd.
Hva er cookie-samtykke i et hodeløst CMS-oppsett?
Cookie-samtykke for et hodeløst CMS er besøkerens evne til å velge hvordan ikke-essensielle teknologier kan operere på nettstedet. Det involverer både den registrerte preferansen og applikasjonens respons. En revisjonsopptegnelse som viser en besøkers valg er nyttig bare når nettstedets atferd gjenspeiler det. CMS-en kan støtte innholdet, men samtykke angår den fulle besøkeropplevelsen.
Hvordan påvirker et hodeløst CMS implementeringen av cookie-samtykke?
Redaksjonelle forhåndsvisningsflyter kan være forskjellige fra det offentlige nettstedet. En redaktørforhåndsvisning kan inkludere utkastinnhold, testintegrasjoner eller upubliserte sidekomponenter som aldri vises for besøkende. Hold forhåndsvisningskonfigurasjonen adskilt fra produksjonssporingskonfigurasjonen, og test forhåndsvisningslenker like nøye som publiserte ruter. Dette bidrar til å forhindre at redaktørbare verktøy eller utkastinnhold endrer den offentlige samtykkeopplevelsen.
Hvordan kan cookie-skripter blokkeres inntil besøkende gir samtykke?
Gjør skriptinnsetting betinget på den nåværende preferansen, og test deretter den betingelsen på komponentnivå. For eksempel kan en frontend-test verifisere at rendering av et analysekomponent uten tillatelse ikke oppretter noe analyse-skriptelement. En annen test kan gi det relevante valget og bekrefte at elementet vises. Disse sjekkene fanger regresjoner når utviklere refaktorerer ruteoppsett eller oppdaterer delte komponenter.
Hvordan reviderer du informasjonskapsler og tredjeparts sporere på et hodeløst CMS-nettsted?
Kombiner en teknisk gjennomgang med en lanseringsskanning. Inspiser nettleserlagring og nettverksaktivitet, og sammenlign funnene med nettstedets erklærte tjenester og samtykkekategorier. Kjør en fersk cookie-skanning innen en uke etter lanseringen av nettstedet, og gjenta den etter endringer i skjemaer, analyser eller innebygd innhold. Registrer ruten og funksjonen som utløste hvert element slik at team kan spore uventede funn tilbake til kilden.
Hvordan sammenlignes cookie-samtykkeverktøy for hodeløse CMS-nettsteder?
Sammenlign hvor klart hvert verktøy dokumenterer sin integrasjonskontrakt, preferanseformat og oppgraderingsprosess. Vurder om samtykke-konfigurasjonen kan vurderes sammen med applikasjonsendringer, og om relevante registre kan eksporteres eller migreres. For eksempel bør en rammeverksoppgradering ikke kreve at redaktører manuelt gjenoppbygger samtykkekategorier. Velg en tilnærming utviklere kan opprettholde uten å knytte samtykke-logikk til en enkelt side-mal.