
Consentement aux cookies pour CMS sans tête : Bloquer les scripts jusqu'au consentement
Un CMS sans tête ne rend pas le consentement optionnel ; il rend le consentement une responsabilité frontale. Un consentement efficace aux cookies pour un CMS sans tête signifie retenir les scripts non essentiels et le contenu intégré jusqu'à ce qu'un visiteur accepte. Lorsque l'Article 5(3) de la Directive ePrivacy s'applique, un consentement préalable est requis avant que des informations soient stockées sur ou lues depuis l'appareil d'un visiteur, sauf si cela est strictement nécessaire pour un service qu'il a explicitement demandé.
Cela change là où les contrôles de consentement doivent fonctionner. Une API de contenu peut livrer la page, mais le frontend décide quels tags d'analyse, scripts marketing et intégrations tierces se chargent, et quand. Une bannière seule n'est pas suffisante si ces éléments s'exécutent avant qu'un visiteur fasse un choix.
Si vous passez d'un CMS traditionnel, il est raisonnable de s'attendre à ce que les paramètres de consentement se déplacent avec le contenu. Dans une configuration sans tête, le contenu et la présentation sont séparés, donc le consentement doit être planifié à travers le frontend, les scripts, les iframes et les intégrations de plateforme. Cet article explique pourquoi cela est important, comment bloquer les traceurs jusqu'au consentement, et ce qu'il faut considérer pour les bannières, l'ordre de chargement des scripts et les configurations spécifiques à la plateforme. L'objectif est une expérience de consentement qui respecte les choix des visiteurs sans rendre votre architecture sans tête plus difficile à gérer.
Principaux enseignements
- Dans une configuration sans tête, le frontend contrôle quand les scripts d'analyse et le contenu intégré se chargent, donc le consentement doit faire partie de sa logique.
- Les Directives 2/2023 du Comité Européen de la Protection des Données confirment que l'Article 5(3) de la Directive ePrivacy couvre le stockage local et d'autres mécanismes de stockage côté client, pas seulement les cookies.
- Testez l'expérience dans une nouvelle fenêtre incognito pour confirmer que seul le stockage essentiel s'exécute avant qu'un visiteur fasse un choix.
- Maintenez un comportement de consentement cohérent à travers votre frontend, gestionnaire de tags, iframes, et toutes les applications ou autres plateformes qui utilisent le même contenu.
- Rendez la bannière claire et accessible, et assurez-vous que le choix d'un visiteur arrête réellement les traceurs concernés.
Pourquoi le consentement aux cookies est-il différent dans un CMS sans tête ?
Dans un CMS sans tête, l'API de contenu et le frontend du site fonctionnent comme des couches séparées, donc les contrôles de consentement doivent atteindre le code qui charge chaque traceur. Sans eux, les scripts d'analyse ou de marketing peuvent s'exécuter avant qu'un visiteur choisisse, créant des risques pour la vie privée et sapant ce choix.
Valeurs par défaut et mises à jour du mode de consentement
Les valeurs par défaut du mode de consentement de Google établissent l'état de consentement initial pour les tags Google, tandis que les mises à jour communiquent le choix ultérieur d'un visiteur. Dans une construction sans tête, les développeurs doivent connecter les deux états au frontend plutôt que de supposer que le CMS les gère. Définissez la valeur par défaut avant que les tags d'analyse ne s'exécutent, puis mettez à jour le consentement lorsque le visiteur enregistre un choix. Cette séquence aide à empêcher les tags d'agir sur un état obsolète.
Pour une application à page unique, le choix enregistré et la mise à jour du mode de consentement de Google doivent appartenir au même gestionnaire de clics, avant que la navigation ne commence. Cela maintient l'état de consentement aligné avec l'action du visiteur alors que le frontend change de vues sans rechargement complet de la page. Le mode de consentement Google v2 est une intégration, pas un substitut à la bannière ou au code qui contrôle quand les scripts se chargent.
Signaux d'analyse et risques de consentement
Les signaux d'analyse décrivent l'état de consentement que les tags Google devraient utiliser ; ils ne remplacent pas la décision de consentement du site. Cette distinction est importante car un tag recevant un signal est différent d'un frontend qui empêche un script de se charger. Une mise en œuvre sans tête doit coordonner les deux : la bannière enregistre le choix, et l'application met à jour les tags et le comportement de chargement pertinents.
Quels sont les risques d'utiliser un CMS sans tête sans contrôles de consentement aux cookies ? Des analyses non essentielles peuvent s'exécuter avant le consentement, et des changements de préférence ultérieurs peuvent ne pas atteindre les tags. Des données pourraient alors être collectées contrairement au choix du visiteur, même si l'interface affiche une bannière.
Le champ légal s'étend également au-delà des cookies traditionnels. Les Directives 2/2023 du Comité Européen de la Protection des Données confirment que l'Article 5(3) de la Directive ePrivacy couvre le stockage local et d'autres mécanismes de stockage côté client. Un frontend qui stocke des identifiants d'analyse dans le stockage local nécessite donc la même planification de consentement minutieuse qu'un qui s'appuie sur des cookies.
Cartographiez chaque outil d'analyse à son point de chargement, tel qu'un shell d'application partagé, un composant de route ou un gestionnaire de tags. Testez le flux dans une nouvelle session : ne faites aucun choix et observez si les requêtes d'analyse commencent. Enregistrez un choix, naviguez vers une autre route, et confirmez que l'état persiste. Ensuite, changez la préférence et vérifiez que l'application applique le nouvel état plutôt que de conserver l'ancien.
Bloquer les scripts tiers et les iframes jusqu'au consentement
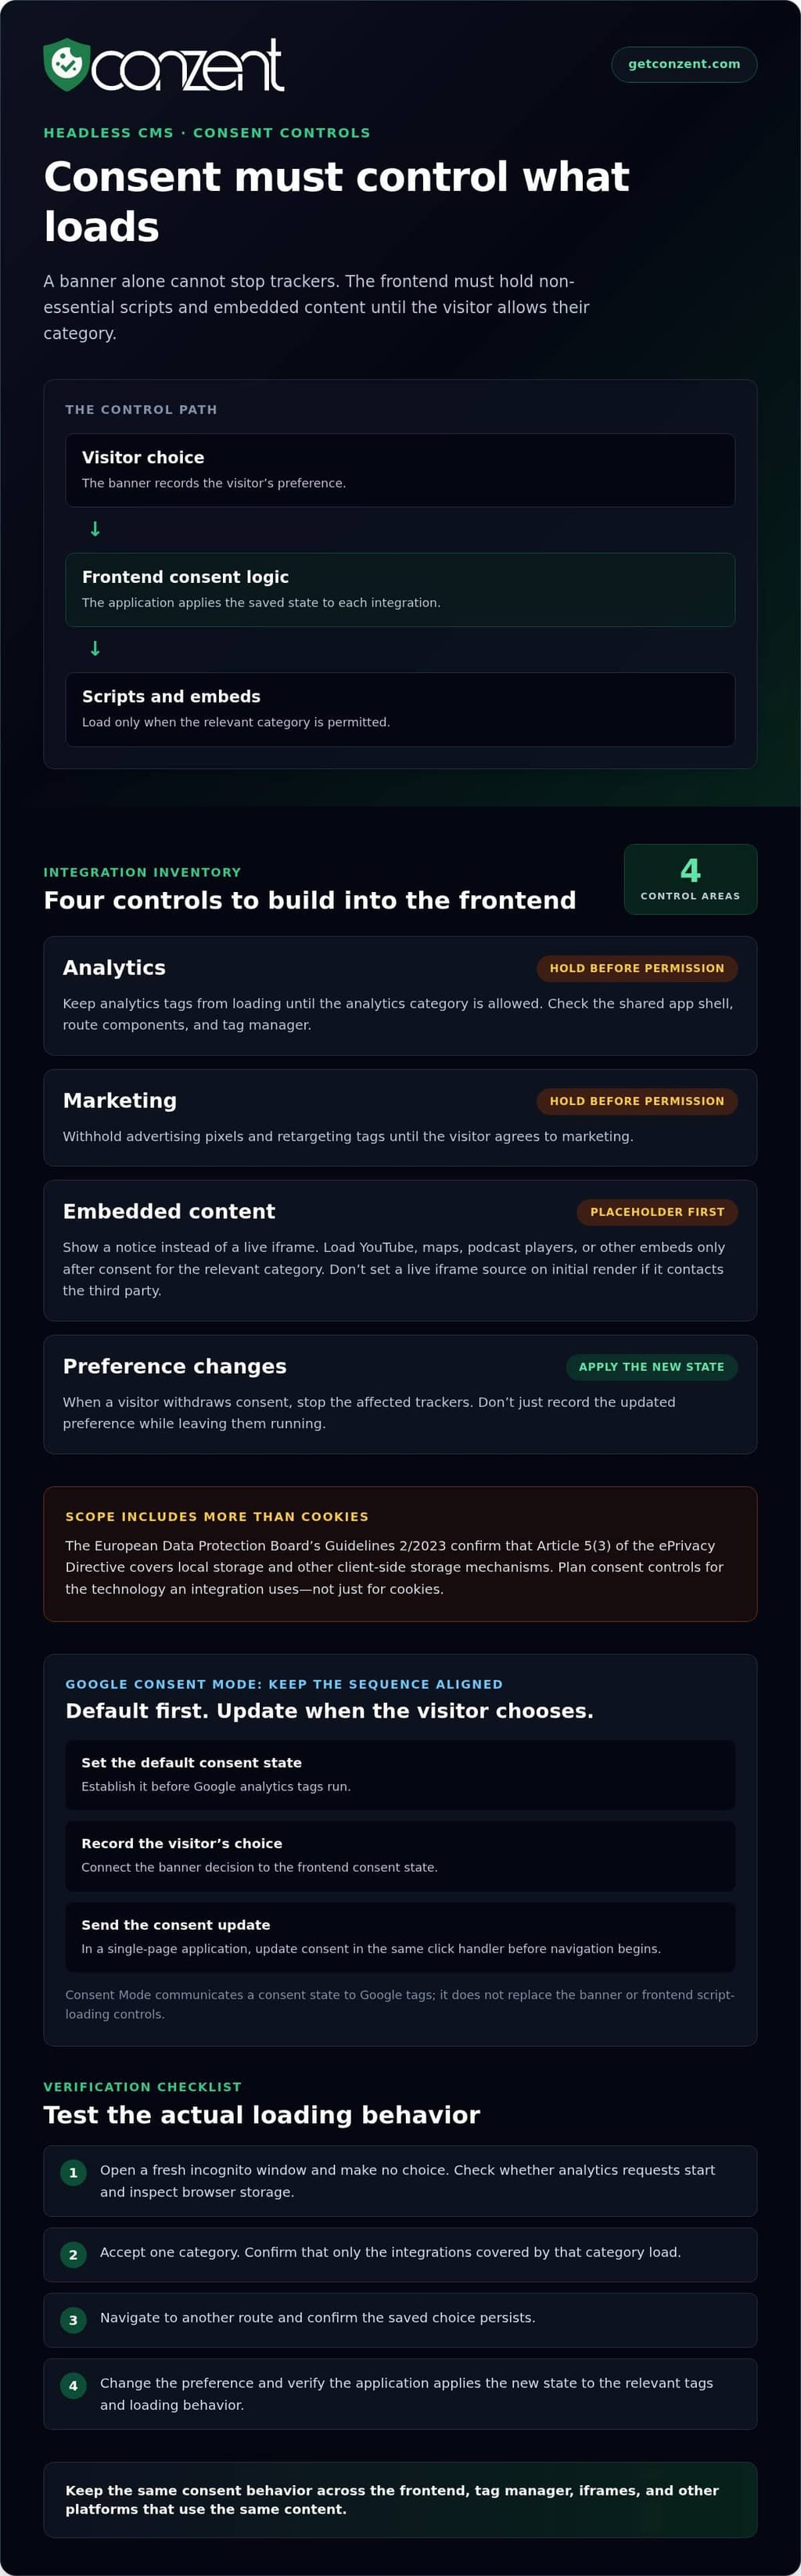
Un frontend sans tête décide quels scripts tiers et intégrations se chargent, donc le consentement doit contrôler cette décision directement. Une bannière de cookies ne peut pas empêcher la collecte de données si le navigateur a déjà chargé un tag d'analyse, un pixel publicitaire ou un lecteur intégré. Connectez chaque outil non essentiel à une catégorie de consentement, puis retenez son code jusqu'à ce que le visiteur accorde la permission pour cette catégorie.
Les technologies tierces peuvent stocker ou lire des informations sur l'appareil d'un visiteur, ou envoyer des informations à un service externe. Les intégrations YouTube en mode amélioré de la vie privée peuvent toujours écrire des identifiants dans le stockage local lorsque la page se charge. Une page statique peut également nécessiter une bannière si ses scripts ou intégrations accèdent aux informations de l'appareil. Ce qui compte, c'est ce que fait l'intégration, pas si la page provient d'un CMS sans tête.
Utilisez un espace réservé pour une iframe qui doit attendre. Par exemple, montrez un court avis là où un lecteur YouTube apparaîtrait, et chargez l'iframe uniquement après que le visiteur accepte la catégorie pertinente. Utilisez le même modèle pour les cartes, lecteurs de podcast et autres services intégrés. Ne définissez pas la source en direct de l'iframe lors du rendu initial si cela fait contacter le tiers avant le consentement.
Le contrôle des scripts signifie retenir un script jusqu'à ce que l'état de consentement enregistré permette sa catégorie. Gardez un inventaire clair afin que chaque intégration ait un propriétaire et un comportement défini :
- Analyse : Empêchez les tags d'analyse de se charger avant que la catégorie d'analyse ne soit autorisée.
- Marketing : Retenez les pixels publicitaires et les tags de reciblage jusqu'à ce que le visiteur accepte le marketing.
- Contenu intégré : Remplacez les iframes bloquées par un espace réservé, puis chargez le service après le consentement.
- Changements de préférence : Lorsque le visiteur retire son consentement, arrêtez les traceurs concernés au lieu de simplement enregistrer le nouveau choix.
Les outils de cartographie thermique et d'enregistrement de session tels que Hotjar, Clarity et FullStory nécessitent un consentement explicite en vertu du RGPD. Assurez-vous que leurs scripts suivent les mêmes règles de catégorie que les autres outils d'analyse. Un gestionnaire de tags nécessite également un contrôle : bloquer un tag à l'intérieur d'un conteneur n'aide pas si le conteneur lui-même se charge trop tôt.
La Politique de Sécurité de Contenu (CSP) peut restreindre quels domaines peuvent fournir des scripts, des cadres et d'autres ressources. Les développeurs peuvent l'utiliser pour limiter les connexions tierces inattendues, mais la CSP ne lit pas le choix d'un visiteur ni ne remplace la logique de consentement. Maintenez la politique aux côtés de l'inventaire d'intégration, afin que chaque nouveau service soit examiné avant que son domaine ne soit autorisé.
Testez le flux complet dans une nouvelle fenêtre incognito. Avant le consentement, inspectez les requêtes réseau et le stockage du navigateur pour des appels à des services tels que YouTube ou Hotjar. Acceptez une catégorie et confirmez que seules ses intégrations se chargent ; puis retirez ce choix et vérifiez que les traceurs s'arrêtent. Les équipes comparant les approches de gestion du consentement peuvent examiner les options de tarification de la plateforme de consentement dans le cadre de leur planification d'implémentation.
Placement de la bannière de consentement et ordre de chargement des scripts
Une bannière de consentement ne fonctionne que si les visiteurs peuvent la voir et l'utiliser avant que le suivi optionnel ne commence. Sur un site sans tête, le navigateur peut exécuter JavaScript à partir du shell de l'application avant qu'un composant de bannière ne se rende. Placez l'interface de consentement dans l'expérience frontend initiale, et faites attendre le code d'analyse et de gestion des tags pour le choix du visiteur. Une bannière tardive ne peut pas annuler une requête déjà envoyée.
Il n'existe pas de règle universelle pour les bannières de cookies pour chaque site web américain. Les exigences dépendent de la juridiction et de la manière dont le site utilise les informations de l'appareil d'un visiteur. Pour les visiteurs de Californie, évaluez les pratiques de suivi du site et les obligations de confidentialité applicables ; une bannière seule ne règle pas toutes les exigences. Rendez les choix clairs et les contrôles de préférence pertinents faciles à trouver.
Le placement affecte si les visiteurs peuvent agir sans chercher. Gardez la bannière visible sans couvrir le contenu essentiel, et fournissez un moyen persistant de rouvrir les préférences après un rejet. Par exemple, un lien dans le pied de page étiqueté "Paramètres de confidentialité" peut rouvrir le composant de consentement sur chaque route. Dans une application à page unique, gardez ce contrôle disponible alors que la navigation change la vue, plutôt que de l'attacher uniquement à la page initiale.
L'ordre de chargement des scripts doit suivre l'état de l'interface, et non l'inverse. Chargez d'abord l'interface de consentement, définissez l'état initial pour les tags applicables, puis autorisez les scripts optionnels uniquement après qu'un visiteur ait fait un choix autorisé. Un gestionnaire de tags qui s'initialise avant le composant de consentement peut envoyer des requêtes avant que la bannière n'apparaisse. Testez le premier chargement de page, les changements de route et les sessions de retour pour détecter les lacunes de timing.
La gouvernance va au-delà de la conception de la bannière. La bannière présente le choix ; la gouvernance définit quelles équipes possèdent chaque traceur, comment les catégories se mappent aux technologies, et comment les changements de préférence atteignent l'application. Gardez un inventaire partagé des tags, de leur objectif et de leur comportement de chargement. Lorsque le marketing ajoute un tag d'analyse, les développeurs devraient savoir quelle catégorie le contrôle et qui approuve le changement.
L'accessibilité fait partie d'un choix de consentement utilisable. Donnez aux boutons des étiquettes claires, soutenez la navigation au clavier, et assurez-vous que le texte reste lisible contre l'arrière-plan de la bannière. Les bannières de cookies devraient respecter un ratio de contraste de couleur minimum de 4.5:1. Testez la bannière à différentes tailles de viewport et avec le zoom du navigateur, afin que les contrôles d'acceptation, de rejet et de paramètres restent visibles et distincts.
Avant le lancement, testez la séquence complète dans une nouvelle session de navigateur : chargez une page, ne faites aucune sélection, choisissez des préférences, naviguez et rouvrez les paramètres. Confirmez que la bannière ne disparaît pas derrière un menu ou ne bloque pas les contrôles principaux de la page. Les équipes planifiant le côté opérationnel peuvent comparer les options de plateforme de consentement par rapport à leurs besoins d'implémentation.
CMS sans tête et gestion du consentement agnostique au CMS
Un CMS sans tête livre du contenu via des API, tandis que le frontend contrôle le suivi et le comportement de consentement. Une approche agnostique au CMS connecte le consentement au frontend au lieu de s'appuyer sur un plugin pour un CMS spécifique.
Architecture sans tête et gestion du consentement
L'architecture sans tête sépare le dépôt de contenu de la couche de présentation, donc la logique de consentement appartient là où les scripts du navigateur s'exécutent. Cela est important lorsqu'un CMS alimente un site web, une application mobile ou un autre frontend, car chaque interface peut charger différents outils de suivi.
Quelles plateformes de consentement aux cookies s'intègrent avec les CMS sans tête ? Les plateformes agnostiques au CMS peuvent se connecter via le code frontend ou les API au lieu de s'appuyer sur une extension CMS spécifique. Stockez la préférence du visiteur dans un cookie de consentement, et utilisez un domaine parent partagé tel que .example.com lorsque les sous-domaines doivent lire le même choix.
Évaluez le consentement dans le navigateur du visiteur ou à la périphérie, pas dans le HTML mis en cache. Une page mise en cache peut servir le même balisage à des visiteurs avec des préférences différentes, donc le frontend doit appliquer l'état actuel de chaque visiteur.
Capacités de la plateforme de gestion du consentement
Une plateforme de gestion du consentement centralise la bannière, les catégories de service, les contrôles de préférence et les enregistrements de consentement. Par exemple, elle peut regrouper les outils d'analyse et de marketing séparément, puis permettre aux visiteurs d'accepter une catégorie tout en refusant une autre.
Une configuration partagée aide les équipes à documenter quelles technologies appartiennent à chaque catégorie et à appliquer les préférences de manière cohérente à travers les routes. Elle permet également aux visiteurs de mettre à jour leurs choix après la première vue de page. Traitez la plateforme comme une couche de coordination, pas comme un substitut au code frontend qui contrôle le chargement des scripts.
Vérifiez que la configuration de consentement reflète les intégrations réelles du site. Lorsqu'une équipe ajoute un outil d'analyse, elle doit assigner l'outil à la bonne catégorie et s'assurer que le frontend suit la préférence enregistrée du visiteur.
Intégration et configuration de la plateforme
Ajouter une plateforme de gestion du consentement signifie connecter sa bannière et son état de préférence au frontend qui rend les pages. Comment en ajouter une à un site web CMS sans tête ? Intégrez la plateforme avec le frontend, mappez les services aux catégories de consentement, et connectez les mises à jour de préférence au code qui charge ces services.
Gardez l'intégration séparée des modèles de contenu. Un éditeur changeant un article dans le CMS ne devrait pas avoir besoin de modifier la configuration de suivi. Les développeurs peuvent mettre la logique de consentement dans un composant d'application partagé, puis la tester à travers les routes et les sous-domaines qui utilisent le même cookie de consentement.
Incluez chaque frontend dans le plan d'intégration. Un site web et une application mobile peuvent partager du contenu, mais leur code de suivi et leurs interfaces de consentement nécessitent toujours un traitement approprié.
Chargement des gestionnaires de tags après consentement
Un conteneur de gestionnaire de tags ne doit pas se charger avant que le visiteur fasse un choix de consentement. S'il commence en premier, ses tags peuvent s'exécuter avant que le frontend applique la préférence enregistrée.
Contrôlez le conteneur derrière le choix pertinent, puis passez l'état mis à jour avant de charger les tags autorisés. Lors de visites ultérieures, lisez la préférence stockée et appliquez-la avant d'initialiser le conteneur. Testez une première visite et une session de retour, y compris lorsque le visiteur change de préférences.
Maintenez l'état de consentement aligné avec le frontend actif. Dans une application à page unique, les changements de route ne doivent pas réinitialiser silencieusement les préférences ou démarrer les tags bloqués. Testez la page initiale, la navigation et les mises à jour de préférence comme un flux connecté.
Considérations spécifiques à la plateforme concernant le consentement aux cookies
Une configuration de consentement doit suivre le comportement de chaque plateforme, pas seulement le nom du CMS. Une source de contenu sans tête peut servir un site web, une application mobile, un kiosque et un appareil intelligent, mais chaque frontend peut stocker des préférences et charger le suivi différemment. Traitez chaque plateforme comme une mise en œuvre séparée, puis alignez ses catégories avec les choix des visiteurs.
Commencez par un inventaire de la plateforme. Pour un site rendu par le serveur, identifiez où le navigateur reçoit l'état de consentement et si le HTML mis en cache pourrait exposer le même code de suivi à chaque visiteur. Pour une application à page unique, testez les changements de route et la restauration de session. Pour une application mobile, cartographiez le suivi spécifique à l'application séparément des scripts du site web. Un modèle de contenu partagé ne rend pas ces chemins techniques identiques.
Le mode de consentement Google appartient au flux de balisage web. Un site web peut envoyer des signaux de consentement aux tags Google, mais cela ne gouverne pas automatiquement les autres SDK d'analyse d'une application ou le comportement de stockage d'un kiosque. Documentez quel frontend envoie chaque signal, quels contrôles de préférence le régissent, et ce qui se passe lorsqu'un visiteur change cette préférence.
Les applications natives nécessitent un examen distinct. L'invite de transparence du suivi des applications d'Apple s'applique au suivi inter-applications dans les applications natives ; ce n'est pas une bannière de cookies pour un site web. Gardez les deux expériences séparées dans l'architecture, et ne traitez pas une invite au niveau de l'application comme un substitut aux contrôles de consentement du navigateur.
Manipulez également les paramètres du navigateur avec soin. Un paramètre "Ne pas suivre" d'un navigateur peut envoyer une requête à un site web, et le site web peut choisir d'agir ou non. Documentez le comportement du site afin que les développeurs frontend puissent distinguer ce signal d'une préférence de consentement stockée. Ne laissez pas un défaut au niveau de la session écraser silencieusement le choix enregistré d'un visiteur.
Utilisez une matrice de plateforme pour révéler les lacunes avant la sortie :
- Site web : Testez les visites fraîches, les préférences enregistrées, les changements de route et les pages mises en cache.
- Application mobile : Examinez le stockage de l'application, les SDK d'analyse et l'invite de suivi distincte d'Apple.
- Kiosque ou appareil intelligent : Identifiez comment l'interface présente des choix et les conserve entre les utilisations.
- API de contenu partagé : Confirmez que chaque frontend consommateur applique son propre état de consentement avant que le suivi ne commence.
Testez chaque plateforme avec les mêmes scénarios : aucun choix, une préférence limitée, une préférence changée, et une session de retour. Comparez l'activité réseau et le comportement de stockage, pas seulement la bannière visible. Cela peut révéler des cas où un cadre respecte un choix tandis qu'un autre continue d'envoyer des signaux.
Choisissez une mise en œuvre autour de votre architecture réelle, de vos objectifs de conformité et de vos besoins organisationnels. Si vous évaluez des options de plateforme de consentement pour ces exigences, comparez les options de plateforme disponibles.
Conzent : Plateforme de consentement cloud gérée
Conzent propose une plateforme de consentement cloud gérée pour les équipes gérant le consentement sur un site web sans tête. Les organisations qui préfèrent gérer l'infrastructure elles-mêmes peuvent utiliser l'Infrastructure de Consentement Ouvert Auto-Hébergée, qui est gratuite à auto-héberger. Les deux options aident les équipes à adapter la gestion du consentement à leur architecture et à leurs besoins opérationnels.
Les tests A/B de consentement aident les équipes à comparer les approches de bannières, tandis que l'analyse de l'impact sur les revenus aide à évaluer comment les choix de consentement se rapportent aux revenus. Ces outils sont utiles une fois que la configuration technique est en place et que la prochaine tâche consiste à améliorer l'expérience des visiteurs avec des preuves plutôt qu'avec des conjectures.
Si vous planifiez la gestion du consentement pour un CMS sans tête, contactez Conzent pour discuter des options disponibles.
Faites du consentement une partie de chaque version
Le consentement dans une configuration sans tête n'est pas une tâche de lancement unique. Faites-en partie du processus de publication du frontend : lorsqu'un développeur ajoute un tag, change un cadre ou introduit une autre plateforme, examinez comment le changement affecte les préférences des visiteurs. Cela maintient l'implémentation alignée avec le site à mesure qu'il évolue.
Le consentement aux cookies pour un CMS sans tête fonctionne mieux lorsque la configuration technique s'adapte à la manière dont votre équipe opère. Conzent propose une plateforme de consentement cloud gérée, une Infrastructure de Consentement Ouvert Auto-Hébergée gratuite, et des tests A/B de consentement pour évaluer les expériences de bannières. Ces options aident les équipes à affiner leur approche à travers des frontends changeants.
Explorez les options disponibles et décidez ce qui convient à votre architecture : Contactez Conzent concernant votre configuration de consentement.
Intégrez le consentement dans le travail, pas autour de lui. Votre prochaine version peut rendre le choix des visiteurs plus clair et plus facile à respecter.
Questions Fréquemment Posées
Le CMS peut-il injecter la bannière de consentement au lieu du frontend ?
Oui, un CMS peut fournir le contenu de la bannière ou rendre son balisage, mais le navigateur a toujours besoin de code pour faire fonctionner les contrôles. Par exemple, un éditeur peut mettre à jour le libellé de la bannière dans un champ CMS, tandis qu'un composant frontend gère les actions des boutons et les changements de préférence. Vérifiez les modèles rendus par le serveur pour des bannières en double après l'hydratation, surtout lorsque le même composant apparaît dans une mise en page partagée.
Comment le consentement survit-il à la génération statique et au cache de périphérie ?
Gardez les valeurs de consentement spécifiques aux visiteurs hors des artefacts de construction. Une construction statique devrait contenir le code de l'application et le contenu, pas un choix copié depuis le navigateur d'un développeur pendant la génération. Ajoutez une révision de construction qui recherche dans le HTML généré et les bundles JavaScript des valeurs de consentement de test ou des données personnelles. Cela attrape l'inclusion accidentelle avant le déploiement sans changer la manière dont le site génère ou sert des pages publiques.
Comment gérer le consentement à travers les sous-domaines et les environnements (staging/prod) ?
Gardez les données de consentement de staging séparées des données de production. Utilisez une configuration d'environnement distincte et un profil de navigateur de test dédié, puis effacez ses choix stockés entre les exécutions de test. Par exemple, un développeur testant une nouvelle bannière en staging ne devrait pas transporter cette sélection dans une session de production. Incluez la séparation d'environnement dans les vérifications de publication afin que les tags de test et les enregistrements de consentement n'affectent pas le comportement en direct.
Qu'est-ce que le consentement aux cookies dans une configuration de CMS sans tête ?
Le consentement aux cookies pour un CMS sans tête est la capacité du visiteur à choisir comment les technologies non essentielles peuvent fonctionner sur le site. Cela implique à la fois la préférence enregistrée et la réponse de l'application. Un enregistrement d'audit montrant le choix d'un visiteur n'est utile que lorsque le comportement du site le reflète. Le CMS peut soutenir le contenu, mais le consentement concerne l'expérience complète du visiteur.
Comment un CMS sans tête affecte-t-il la mise en œuvre du consentement aux cookies ?
Les flux de prévisualisation éditoriale peuvent être distincts du site public. Une prévisualisation d'éditeur peut inclure du contenu brouillon, des intégrations de test, ou des composants de page non publiés qui n'apparaissent jamais aux visiteurs. Gardez la configuration de prévisualisation séparée de la configuration de suivi de production, et testez les liens de prévisualisation aussi soigneusement que les routes publiées. Cela aide à prévenir les outils réservés aux éditeurs ou le contenu brouillon de changer l'expérience de consentement publique.
Comment les scripts de cookies peuvent-ils être bloqués jusqu'à ce que les visiteurs donnent leur consentement ?
Rendez l'insertion de scripts conditionnelle à la préférence actuelle, puis testez cette condition au niveau du composant. Par exemple, un test frontend peut vérifier que le rendu d'un composant d'analyse sans permission ne crée aucun élément de script d'analyse. Un second test peut accorder le choix pertinent et confirmer que l'élément apparaît. Ces vérifications attrapent les régressions lorsque les développeurs refactorisent les mises en page de route ou mettent à jour des composants partagés.
Comment auditer les cookies et les traceurs tiers sur un site CMS sans tête ?
Associez une révision technique à un scan au moment du lancement. Inspectez le stockage du navigateur et l'activité réseau, puis comparez les résultats avec les services déclarés du site et les catégories de consentement. Effectuez un scan de cookies frais dans la semaine suivant le lancement d'un site web, et répétez-le après des changements dans les formulaires, l'analyse ou le contenu intégré. Enregistrez la route et la fonctionnalité qui ont déclenché chaque élément afin que les équipes puissent tracer les résultats inattendus jusqu'à leur source.
Comment les outils de consentement aux cookies se comparent-ils pour les sites CMS sans tête ?
Comparez à quel point chaque outil documente clairement son contrat d'intégration, son format de préférence et son processus de mise à niveau. Considérez si la configuration de consentement peut être examinée aux côtés des changements d'application, et si les enregistrements pertinents peuvent être exportés ou migrés. Par exemple, une mise à niveau de cadre ne devrait pas nécessiter que les éditeurs reconstruisent manuellement les catégories de consentement. Choisissez une approche que les développeurs peuvent maintenir sans lier la logique de consentement à un modèle de page unique.