
Evästeiden hyväksyntä Headless CMS:ssä: Estä skriptit ennen hyväksyntää
Päätön CMS ei tee suostumuksesta valinnaista; se tekee suostumuksesta etupään vastuullisuuden. Tehokas evästeiden suostumus päätössä CMS:ssä tarkoittaa, että ei-välttämättömät skriptit ja upotettu sisältö pidetään takaisin, kunnes vierailija suostuu. Kun ePrivacy-direktiivin 5(3) artikla on voimassa, etukäteissuostumus vaaditaan ennen kuin tietoja tallennetaan tai luetaan vierailijan laitteelta, ellei se ole tiukasti välttämätöntä palvelulle, jota he ovat nimenomaisesti pyytäneet.
Tämä muuttaa sen, missä suostumusohjausten on toimittava. Sisältö-API voi toimittaa sivun, mutta etupää päättää, mitkä analytiikkatunnisteet, markkinointiskriptit ja kolmannen osapuolen upotukset ladataan ja milloin. Pelkkä banneri ei riitä, jos nämä elementit toimivat ennen kuin vierailija tekee valinnan.
Jos siirryt perinteisestä CMS:stä, on kohtuullista odottaa, että suostumusasetukset siirtyvät sisällön mukana. Päätössä asetuksessa sisältö ja esitys ovat erillisiä, joten suostumus on suunniteltava etupään, skriptien, iframien ja alustaintegraatioiden yli. Tämä artikkeli selittää, miksi se on tärkeää, kuinka estää seurantatyökalut ennen suostumusta ja mitä ottaa huomioon bannereissa, skriptien latausjärjestyksessä ja alustakohtaisissa asetuksissa. Tavoitteena on suostumuskokemus, joka kunnioittaa vierailijoiden valintoja ilman, että päätön arkkitehtuuri on vaikeampi hallita.
Keskeiset huomiot
- Päätössä asetuksessa etupää hallitsee, milloin analytiikkaskriptit ja upotettu sisältö latautuvat, joten suostumuksen on oltava osa sen logiikkaa.
- Euroopan tietosuojaneuvoston ohjeet 2/2023 vahvistavat, että ePrivacy-direktiivin 5(3) artikla kattaa paikallisen tallennuksen ja muut asiakaspuolen tallennusmekanismit, ei vain evästeitä.
- Testaa kokemus tuoreessa incognito-ikkunassa varmistaaksesi, että vain välttämätön tallennus toimii ennen kuin vierailija tekee valinnan.
- Pidä suostumus käyttäytyminen johdonmukaisena etupäässä, tunnistehallinnassa, iframissa ja kaikissa sovelluksissa tai muissa alustoissa, jotka käyttävät samaa sisältöä.
- Varmista, että banneri on selkeä ja saavutettava, ja että vierailijan valinta todella estää asiaankuuluvat seurantatyökalut.
Miksi evästeiden suostumus on erilainen päätössä CMS:ssä?
Päätössä CMS:ssä sisältö-API ja verkkosivuston etupää toimivat erillisinä kerroksina, joten suostumusohjausten on ulotuttava koodiin, joka lataa jokaisen seurantatyökalun. Ilman niitä analytiikka- tai markkinointiskriptit voivat toimia ennen kuin vierailija tekee valinnan, mikä luo tietosuojaa uhkaavia riskejä ja heikentää tätä valintaa.
Suostumusmoodin oletukset ja päivitykset
Google Suostumusmoodin oletukset määrittävät alkuperäisen suostumusvaltion Google-tunnisteille, kun taas päivitykset viestivät vierailijan myöhemmästä valinnasta. Päätössä rakenteessa kehittäjien on yhdistettävä molemmat tilat etupäähän sen sijaan, että oletettaisiin CMS:n käsittelevän niitä. Aseta oletus ennen kuin analytiikkatunnisteet toimivat, ja päivitä suostumus, kun vierailija tallentaa valinnan. Tämä järjestys auttaa estämään tunnisteita toimimasta vanhentuneen tilan perusteella.
Yhden sivun sovelluksessa tallennettu valinta ja Google Suostumusmoodin päivitys kuuluvat samaan klikkauskäsittelijään ennen navigoinnin alkamista. Tämä pitää suostumusvaltion linjassa vierailijan toiminnan kanssa, kun etupää vaihtaa näkymiä ilman täydellistä sivun latausta. Google Suostumusmoodi v2 on integraatio, ei korvike bannerille tai koodille, joka hallitsee, milloin skriptit latautuvat.
Analytiikkasignaalit ja suostumusriskit
Analytiikkasignaalit kuvaavat suostumusvaltiota, jota Google-tunnisteiden tulisi käyttää; ne eivät korvaa sivuston suostumusratkaisua. Tämä ero on tärkeä, koska signaalin vastaanottava tunniste on erilainen kuin etupää, joka estää skriptin lataamisen. Päätön toteutus tarvitsee koordinoida molemmat: banneri tallentaa valinnan, ja sovellus päivittää asiaankuuluvat tunnisteet ja latauskäyttäytymisen.
Mitkä ovat riskit käyttää päätöntä CMS:ää ilman evästeiden suostumusohjauksia? Ei-välttämättömät analytiikat voivat toimia ennen suostumusta, ja myöhemmät mieltymyksen muutokset eivät ehkä saavuta tunnisteita. Tietoja voitaisiin sitten kerätä vastoin vierailijan valintaa, vaikka käyttöliittymä näyttäisi bannerin.
Laillinen ulottuvuus ulottuu myös perinteisten evästeiden ulkopuolelle. Euroopan tietosuojaneuvoston ohjeet 2/2023 vahvistavat, että ePrivacy-direktiivin 5(3) artikla kattaa paikallisen tallennuksen ja muut asiakaspuolen tallennusmekanismit. Etupää, joka tallentaa analytiikkatunnisteita paikalliseen tallennukseen, tarvitsee siksi saman huolellisen suostumussuunnittelun kuin se, joka luottaa evästeisiin.
Kartoitus jokaiselle analytiikkatyökalulle sen latauspisteen mukaan, kuten jaetun sovelluksen kuoren, reittikomponentin tai tunnistehallinnan mukaan. Testaa virta tuoreessa istunnossa: älä tee valintaa ja tarkkaile, alkavatko analytiikkapyynnöt. Tallenna valinta, navigoi toiseen reittiin ja varmista, että tila säilyy. Muuta sitten mieltymys ja varmista, että sovellus soveltaa uutta tilaa sen sijaan, että säilyttäisi vanhan.
Estä kolmannen osapuolen skriptit ja iframet ennen suostumusta
Päätön etupää päättää, mitkä kolmannen osapuolen skriptit ja upotukset latautuvat, joten suostumuksen on hallittava tätä päätöstä suoraan. Evästebanneri ei voi estää tietojen keruuta, jos selain on jo ladannut analytiikkatunnisteen, mainontapikselin tai upotetun soittimen. Yhdistä jokainen ei-välttämätön työkalu suostumusluokkaan, ja pidä sen koodi, kunnes vierailija myöntää luvan kyseiselle luokalle.
Kolmannen osapuolen teknologiat voivat tallentaa tai lukea tietoja vierailijan laitteelta tai lähettää tietoja ulkoiseen palveluun. YouTube-upotukset yksityisyyttä parantavassa tilassa voivat silti kirjoittaa tunnisteita paikalliseen tallennukseen, kun sivu latautuu. Staattinen sivu voi myös tarvita bannerin, jos sen skriptit tai upotukset pääsevät käsiksi laitetietoihin. Tärkeää on, mitä integraatio tekee, ei se, tuleeko sivu päätöstä CMS:stä.
Käytä paikkamerkkiä iframelle, joka pitäisi odottaa. Esimerkiksi, näytä lyhyt ilmoitus, missä YouTube-soitin ilmestyisi, ja lataa iframe vasta sen jälkeen, kun vierailija hyväksyy asiaankuuluvan luokan. Käytä samaa kaavaa kartoissa, podcast-soittimissa ja muissa upotetuissa palveluissa. Älä aseta iframen live-lähdettä alkuperäisessä renderöinnissä, jos se saa selaimen ottamaan yhteyttä kolmanteen osapuoleen ennen suostumusta.
Skriptiportti tarkoittaa skriptin pidättämistä, kunnes tallennettu suostumusvaltio sallii sen luokan. Pidä selkeä inventaario, jotta jokaisella integraatiolla on omistaja ja määritelty käyttäytyminen:
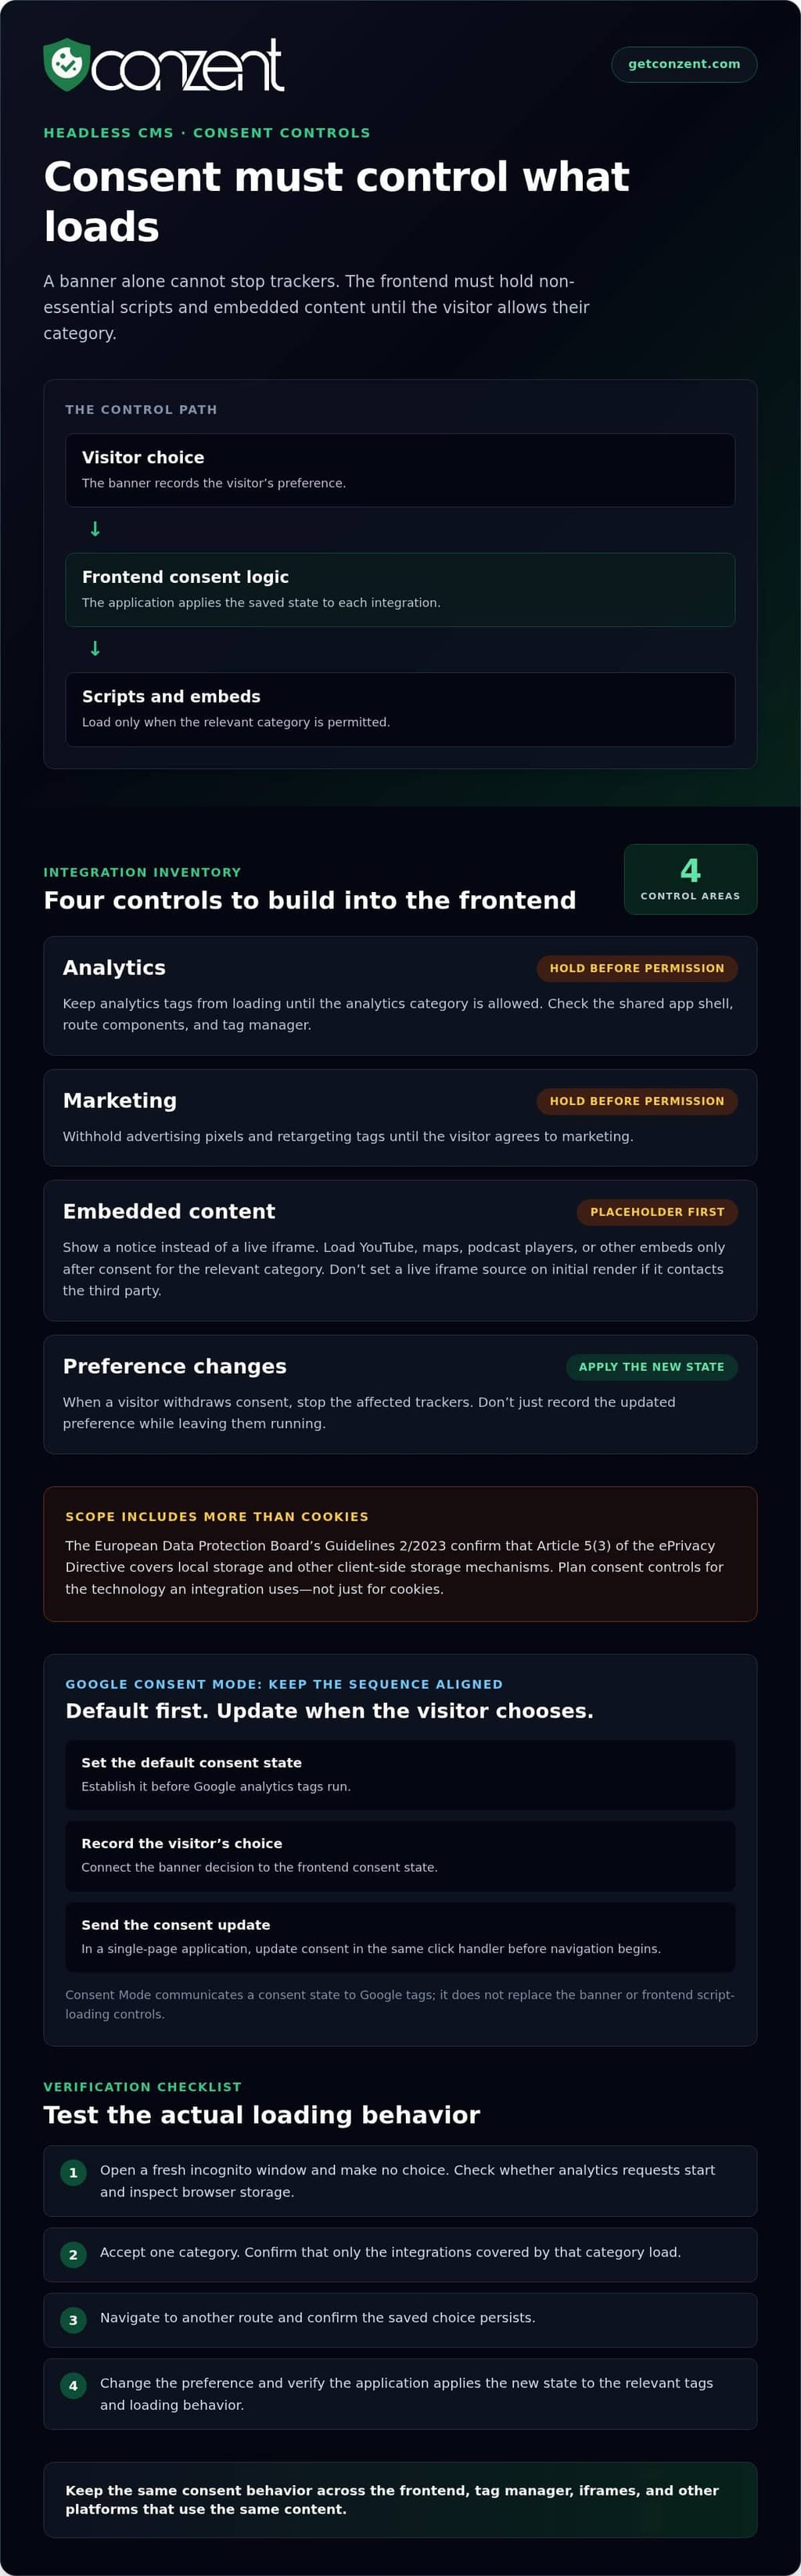
- Analytiikka: Estä analytiikkatunnisteiden lataaminen ennen kuin analytiikkaluokka on sallittu.
- Markkinointi: Pidä mainontapikselit ja uudelleenmarkkinointitunnisteet, kunnes vierailija suostuu markkinointiin.
- Upotettu sisältö: Korvaa estetty iframes paikkamerkillä, ja lataa palvelu suostumuksen jälkeen.
- Mieltymyksen muutokset: Kun vierailija peruuttaa suostumuksen, pysäytä asiaankuuluvat seurantatyökalut sen sijaan, että vain tallentaisit uuden valinnan.
Heat-mapping- ja istunnon tallennustyökalut, kuten Hotjar, Clarity ja FullStory, vaativat nimenomaista suostumusta GDPR:n mukaan. Varmista, että niiden skriptit noudattavat samoja luokkakäytäntöjä kuin muut analytiikkatyökalut. Tunnistehallinta tarvitsee myös portin: tunnisteen estäminen säiliön sisällä ei auta, jos säiliö itsessään latautuu liian aikaisin.
Content Security Policy (CSP) voi rajoittaa, mitkä verkkotunnukset voivat tarjota skriptejä, kehyksiä ja muita resursseja. Kehittäjät voivat käyttää sitä rajoittaakseen odottamattomia kolmannen osapuolen yhteyksiä, mutta CSP ei lue vierailijan valintaa tai korvaa suostumuslogiikkaa. Pidä politiikka yllä integraatioinventaarion rinnalla, jotta jokainen uusi palvelu tarkistetaan ennen kuin sen verkkotunnus sallitaan.
Testaa koko virta tuoreessa incognito-ikkunassa. Ennen suostumusta tarkista selaimen verkkopyynnöt ja tallennus palveluille, kuten YouTube tai Hotjar. Hyväksy yksi luokka ja varmista, että vain sen integraatiot latautuvat; peruuta sitten tuo valinta ja varmista, että seurantatyökalut pysähtyvät. Tiimit, jotka vertaavat suostumushallintaratkaisuja, voivat tarkastella suostumuspalvelun hinnoitteluvaihtoehtoja osana toteutussuunnitteluaan.
Suostumusbannerin sijoittaminen ja skriptien latausjärjestys
Suostumusbanneri toimii vain, jos vierailijat voivat nähdä ja käyttää sitä ennen kuin valinnaista seurantaa alkaa. Päätöksessä sivustossa selain voi suorittaa JavaScriptiä sovelluksen kuoresta ennen kuin bannerikomponentti renderöidään. Aseta suostumusliittymä alkuperäiseen etupään kokemukseen, ja tee analytiikka- ja tunnistehallintakoodi odottamaan vierailijan valintaa. Myöhäinen banneri ei voi kumota jo lähetettyä pyyntöä.
Ei ole yhtä yleistä evästebannerisääntöä kaikille Yhdysvaltojen verkkosivustoille. Vaatimukset riippuvat lainkäyttöalueesta ja siitä, kuinka sivusto käyttää tietoja vierailijan laitteelta. Kalifornian vierailijoiden osalta arvioi sivuston seurantakäytännöt ja sovellettavat tietosuojavelvoitteet; pelkkä banneri ei ratkaise kaikkia vaatimuksia. Tee valinnoista selkeitä ja varmista, että asiaankuuluvat mieltymysohjaimet ovat helposti löydettävissä.
Sijoitus vaikuttaa siihen, voivatko vierailijat toimia ilman etsintää. Pidä banneri näkyvissä ilman, että se peittää olennaista sisältöä, ja tarjoa pysyvä tapa avata mieltymykset uudelleen hylkäämisen jälkeen. Esimerkiksi alatunnisteen linkki, jossa lukee "Tietosuoja-asetukset", voi avata suostumuskomponentin uudelleen jokaisella reitillä. Yhden sivun sovelluksessa pidä tämä ohjaus saatavilla, kun navigointi muuttaa näkymää, sen sijaan että liittäisit sen vain alkuperäiseen sivuun.
Skriptien latausjärjestyksen tulisi seurata käyttöliittymän tilaa, ei päinvastoin. Lataa suostumusliittymä ensin, aseta alkuperäinen tila sovellettaville tunnisteille, ja salli sitten valinnaiset skriptit vain sen jälkeen, kun vierailija tekee sallitun valinnan. Tunnistehallinta, joka alustaa ennen suostumuskomponenttia, voi lähettää pyyntöjä ennen kuin banneri ilmestyy. Testaa ensimmäinen sivun lataus, reitin muutokset ja palaavat istunnot, jotta aikarakoja voidaan havaita.
Hallinta menee bannerin suunnittelua pidemmälle. Banneri esittää valinnan; hallinta määrittää, mitkä tiimit omistavat jokaisen seurantatyökalun, kuinka luokat kartoituvat teknologioihin ja kuinka mieltymyksen muutokset saavuttavat sovelluksen. Pidä yhteinen inventaario tunnisteista, niiden tarkoituksesta ja latauskäyttäytymisestä. Kun markkinointi lisää analytiikkatunnisteen, kehittäjien tulisi tietää, mikä luokka hallitsee sitä ja kuka hyväksyy muutoksen.
Saavutettavuus on osa käytettävää suostumusvalintaa. Anna painikkeille selkeät etiketit, tue näppäimistön navigointia ja varmista, että teksti on edelleen luettavissa bannerin taustaa vasten. Evästebannerien tulisi täyttää vähimmäisvärikontrastisuhde 4.5:1. Testaa banneri eri näkymäkokoilla ja selaimen zoomilla, jotta hyväksy, hylkää ja asetukset -ohjaimet pysyvät näkyvissä ja erottuvina.
Ennen julkaisua testaa koko sekvenssi tuoreessa selaimen istunnossa: lataa sivu, älä tee valintaa, valitse mieltymykset, navigoi ja avaa asetukset uudelleen. Varmista, että banneri ei katoa valikon taakse tai estä sivun ensisijaisia ohjaimia. Tiimit, jotka suunnittelevat operatiivista puolta, voivat vertailla suostumuspalveluvaihtoehtoja toteutustarpeidensa mukaan.
Päätön CMS ja CMS:stä riippumaton suostumushallinta
Päätön CMS toimittaa sisältöä API:en kautta, kun taas etupää hallitsee seurantaa ja suostumuskäyttäytymistä. CMS:stä riippumaton lähestymistapa yhdistää suostumuksen etupäähän sen sijaan, että luotettaisiin liitännäiseen yhdelle CMS:lle.
Päätön arkkitehtuuri ja suostumushallinta
Päätön arkkitehtuuri erottaa sisältövaraston esityskerroksesta, joten suostumuslogiikka kuuluu sinne, missä selaimen skriptit toimivat. Tämä on tärkeää, kun yksi CMS syöttää verkkosivustoa, mobiilisovellusta tai muuta etupäätä, koska jokainen käyttöliittymä voi ladata erilaisia seurantatyökaluja.
Mitkä evästeiden suostumuspalvelut integroituvat päätöksiin CMS:iin? CMS:stä riippumattomat alustat voivat yhdistää etupään koodin tai API:en kautta sen sijaan, että luotettaisiin tiettyyn CMS-laajennukseen. Tallenna vierailijan mieltymys suostumus-evästeeseen ja käytä jaettua vanhempaa verkkotunnusta, kuten .example.com, kun aliverkkotunnukset tarvitsevat lukea samaa valintaa.
Arvioi suostumus vierailijan selaimessa tai reunalla, ei välimuistissa HTML:ssä. Välimuistissa oleva sivu voi palvella identtistä merkintää vierailijoille, joilla on erilaiset mieltymykset, joten etupään on sovellettava jokaisen vierailijan nykyistä tilaa.
Suostumushallintapalvelun ominaisuudet
Suostumushallintapalvelu keskittää bannerin, palveluluokat, mieltymysohjaimet ja suostumusrekisterit. Esimerkiksi se voi ryhmitellä analytiikka- ja markkinointityökalut erikseen, ja sitten antaa vierailijoiden hyväksyä yhden luokan samalla kun he hylkäävät toisen.
Jaettu kokoonpano auttaa tiimejä dokumentoimaan, mitkä teknologiat kuuluvat kuhunkin luokkaan ja soveltamaan mieltymyksiä johdonmukaisesti reiteillä. Se myös mahdollistaa vierailijoiden päivittää valintojaan ensimmäisen sivun katselun jälkeen. Käsittele alustaa koordinaatiokerroksena, ei korvikeena etupään koodille, joka hallitsee skriptin lataamista.
Tarkista, että suostumusasetukset heijastavat sivuston todellisia integraatioita. Kun tiimi lisää analytiikkatyökalun, sen tulisi liittää työkalu oikeaan luokkaan ja varmistaa, että etupää seuraa vierailijan tallennettua mieltymystä.
Alustaintegraatio ja asennus
Suostumushallintapalvelun lisääminen tarkoittaa sen bannerin ja mieltymysvaltion yhdistämistä etupäähän, joka renderöi sivuja. Miten lisäät yhden päätöksessä CMS-sivustolle? Integroi alusta etupään kanssa, kartoita palvelut suostumusluokkiin ja yhdistä mieltymyksen päivitykset koodiin, joka lataa näitä palveluja.
Pidä integraatio erillään sisältömalleista. Toimittajan, joka muuttaa artikkelia CMS:ssä, ei pitäisi tarvita muuttaa seurantakokoonpanoa. Kehittäjät voivat laittaa suostumuslogiikan jaettuun sovelluskomponenttiin ja testata sitä reiteillä ja aliverkkotunnuksilla, jotka käyttävät samaa suostumus-evästettä.
Sisällytä jokainen etupää integraatiosuunnitelmaan. Verkkosivusto ja mobiilisovellus voivat jakaa sisältöä, mutta niiden seurantakoodi ja suostumusliittymät tarvitsevat silti asianmukaista käsittelyä.
Tunnistehallinnan lataaminen suostumuksen jälkeen
Tunnistehallintakontti ei saa latautua ennen kuin vierailija tekee suostumusvalinnan. Jos se alkaa ensin, sen tunnisteet voivat toimia ennen kuin etupää soveltaa tallennettua mieltymystä.
Portti kontille asiaankuuluvan valinnan taakse, ja siirrä päivitetty tila ennen kuin lataa sallitut tunnisteet. Myöhemmillä vierailuilla lue tallennettu mieltymys ja sovella se ennen säiliön alustamista. Testaa ensimmäinen vierailu ja palaava istunto, mukaan lukien silloin, kun vierailija muuttaa mieltymyksiä.
Pidä suostumusvaltio linjassa aktiivisen etupään kanssa. Yhden sivun sovelluksessa reitin muutokset eivät saa hiljaa nollata mieltymyksiä tai aloittaa estettyjä tunnisteita. Testaa alkuperäinen sivu, navigointi ja mieltymyksen päivitykset yhtenä yhteytenä.
Alustakohtaiset evästeiden suostumusnäkökohdat
Suostumusasetuksen on seurattava kunkin alustan käyttäytymistä, ei vain CMS:n nimeä. Yksi päätön sisältö lähde voi palvella verkkosivustoa, mobiilisovellusta, kioskia ja älylaitetta, mutta jokainen etupää voi tallentaa mieltymyksiä ja ladata seurantaa eri tavalla. Käsittele kutakin alustaa erillisenä toteutuksena, ja linjaa sen luokat vierailijoiden valintojen kanssa.
Aloita alustainventaarista. Palvelinrenderöidyllä sivustolla tunnista, missä selain vastaanottaa suostumusvaltion ja voiko välimuistissa oleva HTML palvella samaa seurantakoodia jokaiselle vierailijalle. Yhden sivun sovelluksessa testaa reitin muutokset ja istunnon palautus. Mobiilisovelluksessa kartoita sovellukseen liittyvä seuranta erikseen verkkosivuston skripteistä. Jaettu sisältömalli ei tee näistä teknisistä poluista identtisiä.
Google Suostumusmoodi kuuluu verkkotunnistukseen. Verkkosivusto voi lähettää suostumussignaaleja Google-tunnisteille, mutta se ei automaattisesti hallitse sovelluksen muita analytiikka-SDK:ita tai kioskien tallennuskäyttäytymistä. Dokumentoi, mikä etupää lähettää jokaisen signaalin, mikä mieltymysohjain sen hallitsee ja mitä tapahtuu, kun vierailija muuttaa tuota mieltymystä.
Paikalliset sovellukset tarvitsevat erillisen tarkastelun. Applen sovellusten seurannan läpinäkyvyys -kehotus koskee sovellusten välistä seurantaa paikallisissa sovelluksissa; se ei ole evästebanneri verkkosivustolle. Pidä kaksi kokemusta erillään arkkitehtuurissa, eikä käsittele sovellustason kehotusta korvikkeena selaimen suostumusohjauksille.
Käsittele myös selaimen asetuksia huolellisesti. Selaimen Älä seuraa -asetus voi lähettää pyynnön verkkosivustolle, ja verkkosivusto voi valita, toimiiko se sen mukaan. Dokumentoi sivuston käyttäytyminen, jotta etupään kehittäjät voivat erottaa tämän signaalin tallennetusta suostumusmieltymyksestä. Älä anna istuntotason oletuksen hiljaa ylikirjoittaa vierailijan tallennettua valintaa.
Käytä alustamatriisia paljastamaan puutteet ennen julkaisua:
- Verkkosivusto: Testaa tuoreita vierailuja, tallennettuja mieltymyksiä, reitin muutoksia ja välimuistissa olevia sivuja.
- Mobiilisovellus: Tarkista sovellustallennus, analytiikka-SDK:t ja erillinen Applen seuranta-kehotus.
- Kioski tai älylaite: Tunnista, kuinka käyttöliittymä esittää valintoja ja säilyttää niitä käytön välillä.
- Jaettu sisältö-API: Varmista, että jokainen kuluttava etupää soveltaa omaa suostumusvaltiotaan ennen seurantaa.
Testaa kutakin alustaa samoilla skenaarioilla: ei valintaa, rajoitettu mieltymys, muutettu mieltymys ja palaava istunto. Vertaa verkkotoimintaa ja tallennuskäyttäytymistä, ei vain näkyvää banneria. Tämä voi paljastaa tapauksia, joissa yksi kehys kunnioittaa valintaa, kun taas toinen jatkaa signaalien lähettämistä.
Valitse toteutus todellisen arkkitehtuurisi, vaatimustenmukaisuus tavoitteidesi ja organisaatiosi tarpeiden ympärille. Jos arvioit suostumuspalveluvaihtoehtoja näille vaatimuksille, vertaa saatavilla olevia alustavaihtoehtoja.
Conzent: Hallinnoitu pilvisuostumusalusta
Conzent tarjoaa hallinnoidun pilvisuostumusalustan tiimeille, jotka hallitsevat suostumusta päätöksessä verkkosivustolla. Organisaatiot, jotka mieluummin hallitsevat infrastruktuuria itse, voivat käyttää itse isännöityä avointa suostumusinfra, joka on ilmainen itse isännöitävä. Molemmat vaihtoehdot auttavat tiimejä sovittamaan suostumushallinnan heidän arkkitehtuuriinsa ja operatiivisiin tarpeisiinsa.
Suostumus A/B-testauksen avulla tiimit voivat vertailla bannerilähestymistapoja, kun taas Tulovaikutusanalytiikka auttaa arvioimaan, kuinka suostumusvalinnat liittyvät tuloihin. Nämä työkalut ovat hyödyllisiä, kun tekninen asennus on kunnossa ja seuraava tehtävä on parantaa vierailijakokemusta todisteiden, ei arvailujen avulla.
Jos suunnittelet suostumushallintaa päätöksessä CMS:ssä, ota yhteyttä Conzenttiin keskustellaksesi saatavilla olevista vaihtoehdoista.
Tee suostumuksesta osa jokaista julkaisua
Suostumus päätöksessä asetuksessa ei ole kertaluonteinen julkaisutavoite. Tee siitä osa etupään julkaisuprosessia: kun kehittäjä lisää tunnisteen, muuttaa kehystä tai esittelee toisen alustan, tarkista, kuinka muutos vaikuttaa vierailijoiden mieltymyksiin. Tämä pitää toteutuksen linjassa sivuston kehittyessä.
Evästeiden suostumus päätöksessä CMS:ssä toimii parhaiten, kun tekninen asennus sopii tiimisi toimintaan. Conzent tarjoaa hallinnoidun pilvisuostumusalustan, ilmaisen itse isännöidyn avoimen suostumusinfran ja Suostumus A/B-testauksen arvioidaksesi bannerikokemuksia. Nämä vaihtoehdot auttavat tiimejä hienosäätämään lähestymistapaansa muuttuvissa etupäissä.
Tutki saatavilla olevia vaihtoehtoja ja päätä, mikä sopii arkkitehtuuriisi: Ota yhteyttä Conzenttiin suostumusasetuksestasi.
Rakenna suostumus työhön, ei sen ympärille. Seuraava julkaisusi voi tehdä vierailijan valinnasta selkeämmän ja helpommin kunnioitettavan.
Usein kysytyt kysymykset
Voiko CMS injektoida suostumusbannerin sen sijaan, että etupää?
Kyllä, CMS voi toimittaa bannerisisältöä tai renderöidä sen merkintää, mutta selain tarvitsee silti koodia, jotta ohjaimet toimivat. Esimerkiksi toimittaja voi päivittää bannerin sanamuotoa CMS-kentässä, kun taas etupään komponentti käsittelee painiketoimintoja ja mieltymyksen muutoksia. Tarkista palvelinrenderöidyt mallit kaksoisbannereiden varalta hydratoitumisen jälkeen, erityisesti kun sama komponentti esiintyy jaetussa asettelussa.
Kuinka suostumus säilyy staattisessa generoinnissa ja reunavälimuistissa?
Pidä vierailijakohtaiset suostumusarvot pois rakennusartefakteista. Staattisen rakennuksen tulisi sisältää sovelluskoodi ja sisältö, ei valintaa, joka on kopioitu kehittäjän selaimesta generoinnin aikana. Lisää rakennustarkistus, joka etsii generoituja HTML- ja JavaScript-paketteja testisuostumusarvojen tai henkilötietojen varalta. Tämä estää vahingossa tapahtuvan sisällyttämisen ennen käyttöönottoa muuttamatta sitä, kuinka sivusto generoi tai palvelee julkisia sivuja.
Kuinka käsittelen suostumusta aliverkkotunnuksilla ja ympäristöissä (staging/prod)?
Pidä staging-suostumusdata erillään tuotantodataa. Käytä erillistä ympäristön kokoonpanoa ja omistettua testiselaimen profiilia, ja tyhjennä sen tallennetut valinnat testisuoritusten välillä. Esimerkiksi kehittäjän, joka testaa uutta banneria stagingissa, ei pitäisi viedä tuota valintaa tuotantosessioon. Sisällytä ympäristön erottelu julkaisutarkistuksiin, jotta testitunnisteet ja suostumusrekisterit eivät vaikuta live-käyttäytymiseen.
Mikä on evästeiden suostumus päätöksessä CMS-asetuksessa?
Evästeiden suostumus päätöksessä CMS:ssä on vierailijan kyky valita, kuinka ei-välttämättömät teknologiat voivat toimia sivustolla. Se sisältää sekä tallennetun mieltymyksen että sovelluksen vastauksen. Auditointirekisteri, joka näyttää vierailijan valinnan, on hyödyllinen vain, kun sivuston käyttäytyminen heijastaa sitä. CMS voi tukea sisältöä, mutta suostumus koskee koko vierailijakokemusta.
Kuinka päätön CMS vaikuttaa evästeiden suostumuksen toteutukseen?
Toimitukselliset esikatseluvirtaukset voivat olla erillisiä julkisesta sivustosta. Toimittajan esikatselu voi sisältää luonnossisältöä, testiintegratioita tai julkaisemattomia sivukomponentteja, joita ei koskaan näytetä vierailijoille. Pidä esikatselukokoonpano erillään tuotantoseurantakokoonpanosta ja testaa esikatselulinkkejä yhtä huolellisesti kuin julkaistuja reittejä. Tämä auttaa estämään vain toimittajille tarkoitettujen työkalujen tai luonnossisällön muuttamasta julkista suostumuskokemusta.
Kuinka evästeiden skriptejä voidaan estää, kunnes vierailijat antavat suostumuksen?
Tee skriptin lisääminen ehdolliseksi nykyisen mieltymyksen mukaan, ja testaa tuo ehto komponenttitasolla. Esimerkiksi etupään testi voi vahvistaa, että analytiikkakomponentin renderöinti ilman lupaa ei luo analytiikkaskriptielementtiä. Toinen testi voi myöntää asiaankuuluvan valinnan ja vahvistaa, että elementti ilmestyy. Nämä tarkistukset havaitsevat regressiot, kun kehittäjät refaktoroivat reittiasetteluja tai päivittävät jaettuja komponentteja.
Kuinka auditoida evästeitä ja kolmannen osapuolen seurantatyökaluja päätöksessä CMS-sivustolla?
Yhdistä tekninen tarkastus julkaisuajan skannaukseen. Tarkista selaimen tallennus ja verkkotoiminta, ja vertaa löydöksiä sivuston ilmoitettuihin palveluihin ja suostumusluokkiin. Suorita tuore evästeiden skannaus yhden viikon kuluessa verkkosivuston julkaisusta ja toista se muutosten jälkeen lomakkeissa, analytiikassa tai upotetussa sisällössä. Tallenna reitti ja ominaisuus, joka laukaisi jokaisen kohteen, jotta tiimit voivat jäljittää odottamattomia löydöksiä niiden lähteeseen.
Kuinka evästeiden suostumus työkalut vertautuvat päätöksessä CMS-sivustoihin?
Vertaile, kuinka selkeästi jokainen työkalu dokumentoi integraatiosopimuksensa, mieltymysmuotonsa ja päivitysprosessinsa. Harkitse, voidaanko suostumusasetuksia tarkastella yhdessä sovelluksen muutosten kanssa, ja voidaanko asiaankuuluvat rekisterit viedä tai siirtää. Esimerkiksi kehyspäivityksen ei pitäisi vaatia toimittajia rakentamaan suostumusluokkia manuaalisesti uudelleen. Valitse lähestymistapa, jota kehittäjät voivat ylläpitää ilman, että suostumuslogiikka on sidottu yhteen sivupohjaan.