
Cookie Consent för Headless CMS: Blockera Skript Tills Samtycke
En headless CMS gör inte samtycke valfritt; det gör samtycke till ett frontend-ansvar. Effektivt cookie-samtycke för en headless CMS innebär att hålla tillbaka icke-väsentliga skript och inbäddat innehåll tills en besökare ger sitt godkännande. Där Artikel 5(3) i ePrivacy-direktivet gäller, krävs föregående samtycke innan information lagras på eller läses från en besökares enhet, om det inte är strikt nödvändigt för en tjänst som de uttryckligen begärt.
Det förändras där samtyckeskontroller behöver fungera. En innehålls-API kan leverera sidan, men frontend bestämmer vilka analys-taggar, marknadsföringsskript och tredjepartsinbäddningar som laddas, och när. En banner ensam är inte tillräcklig om dessa element körs innan en besökare gör ett val.
Om du flyttar från en traditionell CMS är det rimligt att förvänta sig att samtyckesinställningar följer med innehållet. I en headless-uppsättning är innehåll och presentation separata, så samtycke måste planeras över frontend, skript, iframes och plattformsintegrationer. Denna artikel förklarar varför det är viktigt, hur man blockerar spårare tills samtycke ges, och vad man bör tänka på för banners, skriptladdningsordning och plattformspecifika inställningar. Målet är en samtyckesupplevelse som respekterar besökares val utan att göra din headless-arkitektur svårare att hantera.
Viktiga punkter
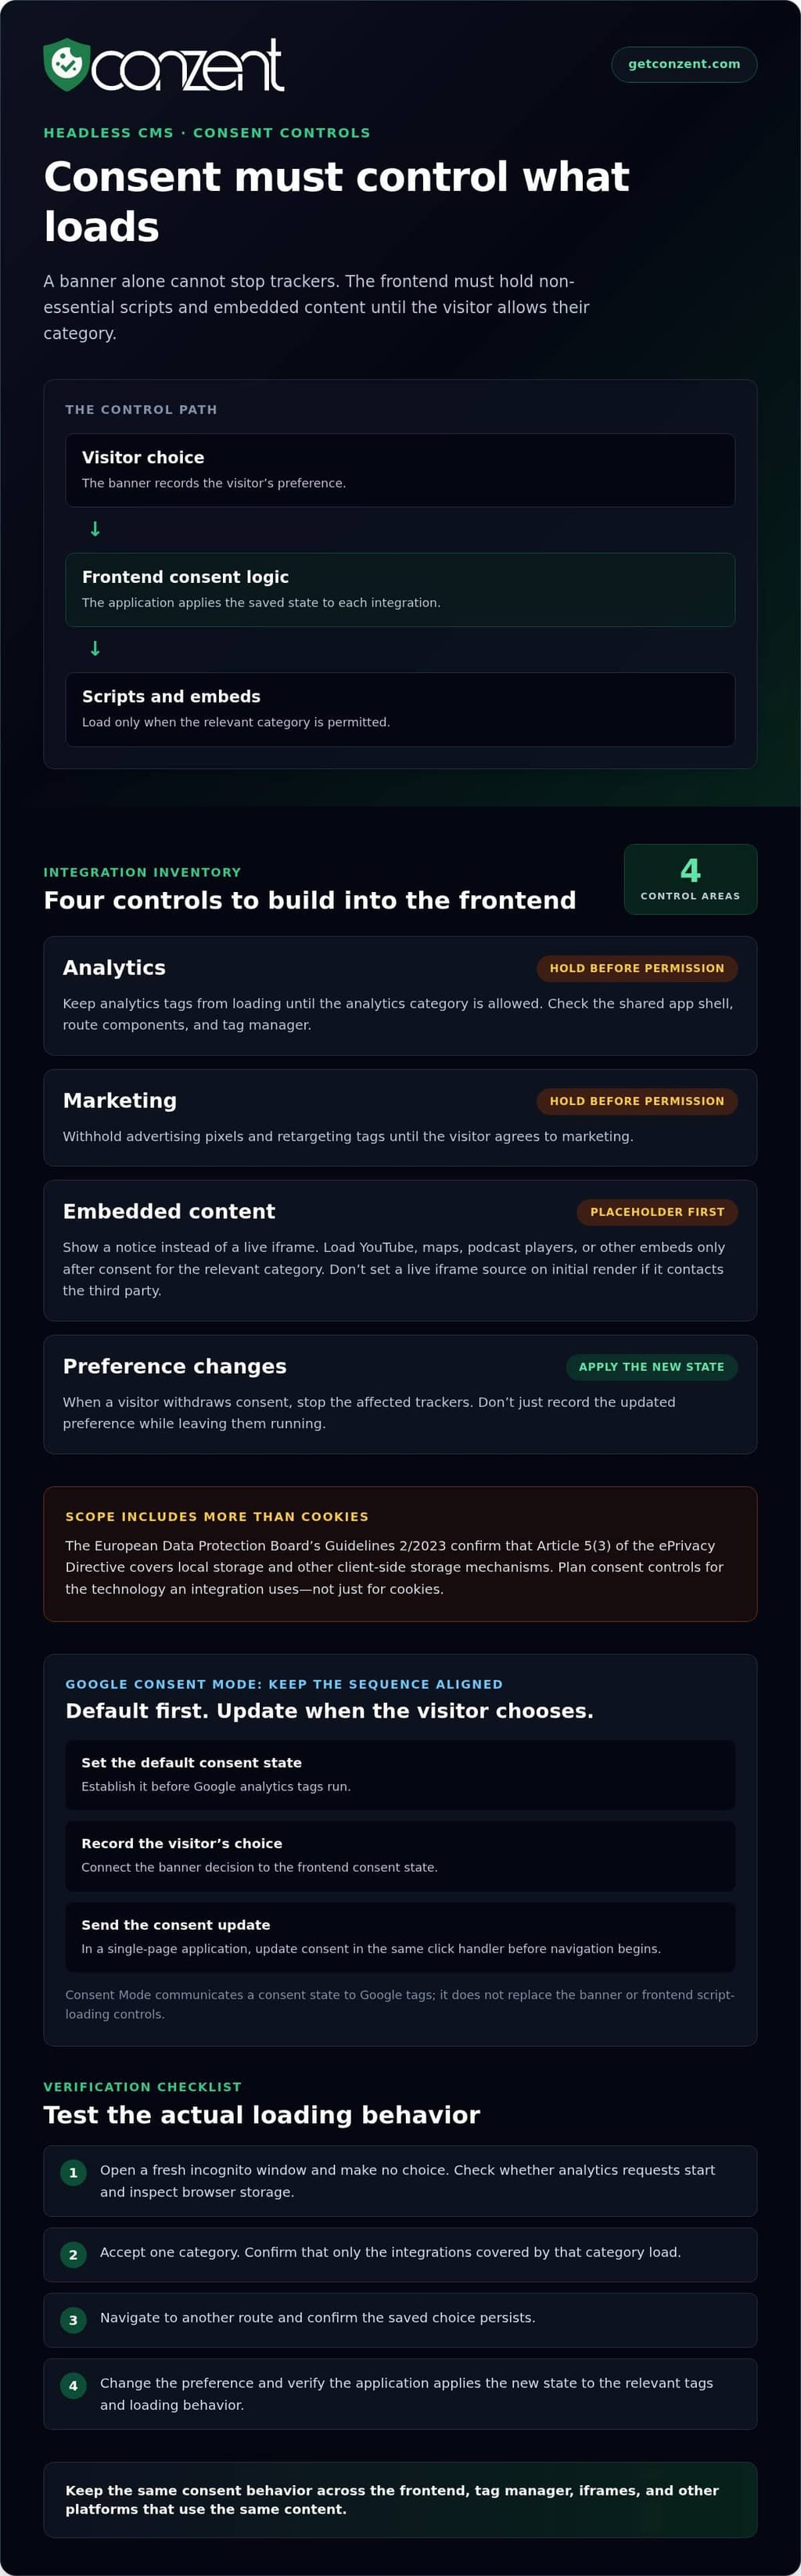
- I en headless-uppsättning kontrollerar frontend när analys-skript och inbäddat innehåll laddas, så samtycke måste vara en del av dess logik.
- De europeiska dataskyddsmyndigheternas riktlinjer 2/2023 bekräftar att Artikel 5(3) i ePrivacy-direktivet omfattar lokal lagring och andra klientbaserade lagringsmekanismer, inte bara cookies.
- Testa upplevelsen i ett nytt inkognitofönster för att bekräfta att endast väsentlig lagring körs innan en besökare gör ett val.
- Håll samtyckesbeteende konsekvent över din frontend, tag manager, iframes och alla appar eller andra plattformar som använder samma innehåll.
- Gör bannern tydlig och tillgänglig, och se till att en besökares val faktiskt stoppar de relevanta spånarna.
Varför är cookie-samtycke annorlunda i en headless CMS?
I en headless CMS fungerar innehålls-API och webbplatsens frontend som separata lager, så samtyckeskontroller måste nå koden som laddar varje spårare. Utan dem kan analys- eller marknadsföringsskript köras innan en besökare gör ett val, vilket skapar integritetsrisker och undergräver det valet.
Standarder och uppdateringar för samtyckesläge
Google Consent Mode-standarder fastställer det initiala samtyckestillståndet för Google-taggar, medan uppdateringar kommunicerar en besökares senare val. I en headless-uppbyggnad måste utvecklare koppla båda till frontend snarare än att anta att CMS hanterar dem. Ställ in standarden innan analys-taggar körs, och uppdatera samtycke när besökaren sparar ett val. Den sekvensen hjälper till att förhindra att taggar agerar på ett föråldrat tillstånd.
För en en-sidesapplikation hör det sparade valet och Google Consent Mode-uppdateringen hemma i samma klickhanterare, innan navigeringen börjar. Detta håller samtyckestillståndet i linje med besökarens åtgärd när frontend ändrar vyer utan att ladda om hela sidan. Google Consent Mode v2 är en integration, inte en ersättning för bannern eller koden som kontrollerar när skript laddas.
Analys-signaler och samtyckesrisker
Analys-signaler beskriver det samtyckestillstånd som Google-taggar bör använda; de ersätter inte webbplatsens samtyckesbeslut. Den distinktionen är viktig eftersom en tagg som tar emot en signal är annorlunda än en frontend som förhindrar att ett skript laddas. En headless-implementation behöver samordna båda: bannern registrerar valet, och applikationen uppdaterar de relevanta taggarna och laddningsbeteendet.
Vilka är riskerna med att använda en headless CMS utan cookie-samtyckeskontroller? Icke-väsentliga analyser kan köras innan samtycke ges, och senare preferensändringar kan misslyckas med att nå taggar. Data kan då samlas in i strid med besökarens val, även om gränssnittet visar en banner.
Det juridiska området sträcker sig också bortom traditionella cookies. De europeiska dataskyddsmyndigheternas riktlinjer 2/2023 bekräftar att Artikel 5(3) i ePrivacy-direktivet omfattar lokal lagring och andra klientbaserade lagringsmekanismer. En frontend som lagrar analysidentifierare i lokal lagring behöver därför samma noggranna samtyckesplanering som en som förlitar sig på cookies.
Kartlägg varje analysverktyg till dess laddningspunkt, såsom en delad app-skal, ruttkomponent eller tag manager. Testa flödet i en ny session: gör inget val och observera om analysförfrågningar startar. Spara ett val, navigera till en annan rutt och bekräfta att tillståndet kvarstår. Ändra sedan preferensen och verifiera att applikationen tillämpar det nya tillståndet istället för att behålla det gamla.
Blockera tredjeparts-skript och iframes tills samtycke ges
En headless frontend bestämmer vilka tredjeparts-skript och inbäddningar som laddas, så samtycke måste direkt kontrollera det beslutet. En cookie-banner kan inte förhindra datainsamling om webbläsaren redan har laddat en analys-tag, reklampixel eller inbäddad spelare. Koppla varje icke-väsentligt verktyg till en samtyckeskategori, och håll dess kod tills besökaren ger tillstånd för den kategorin.
Tredjepartsteknologier kan lagra eller läsa information på en besökares enhet, eller skicka information till en extern tjänst. YouTube-inbäddningar i integritetsskyddat läge kan fortfarande skriva identifierare till lokal lagring när en sida laddas. En statisk sida kan också behöva en banner om dess skript eller inbäddningar får åtkomst till enhetsinformation. Vad som är viktigt är vad integrationen gör, inte om sidan kommer från en headless CMS.
Använd en platshållare för en iframe som bör vänta. Till exempel, visa ett kort meddelande där en YouTube-spelare skulle visas, och ladda iframen först efter att besökaren accepterar den relevanta kategorin. Använd samma mönster för kartor, podcastspelare och andra inbäddade tjänster. Ställ inte in iframens livekälla vid första rendering om det gör att webbläsaren kontaktar tredje part innan samtycke ges.
Skriptgating innebär att hålla tillbaka ett skript tills det sparade samtyckestillståndet tillåter dess kategori. Håll en tydlig inventering så att varje integration har en ägare och definierat beteende:
- Analys: Håll analys-taggar från att laddas innan analys-kategorin är tillåten.
- Marknadsföring: Håll reklampixlar och retargeting-taggar tills besökaren går med på marknadsföring.
- Inbäddat innehåll: Ersätt blockerade iframes med en platshållare, ladda sedan tjänsten efter samtycke.
- Preferensändringar: När en besökare drar tillbaka sitt samtycke, stoppa de berörda spånarna istället för att bara registrera det nya valet.
Heat-mapping och session-inspelningsverktyg som Hotjar, Clarity och FullStory kräver uttryckligt samtycke enligt GDPR. Se till att deras skript följer samma kategoriregler som andra analysverktyg. En tag manager behöver också gating: att blockera en tagg inuti en behållare hjälper inte om behållaren själv laddas för tidigt.
Content Security Policy (CSP) kan begränsa vilka domäner som får tillhandahålla skript, ramar och andra resurser. Utvecklare kan använda det för att begränsa oväntade tredjepartsanslutningar, men CSP läser inte en besökares val eller ersätter samtyckeslogik. Underhåll policyn tillsammans med integrationsinventeringen, så att varje ny tjänst granskas innan dess domän tillåts.
Testa hela flödet i ett nytt inkognitofönster. Innan samtycke, inspektera webbläsarens nätverksförfrågningar och lagring för anrop till tjänster som YouTube eller Hotjar. Acceptera en kategori och bekräfta att endast dess integrationer laddas; dra sedan tillbaka det valet och verifiera att spånarna stoppar. Team som jämför samtyckeshanteringsmetoder kan granska priser för samtyckesplattformar som en del av sin implementeringsplanering.
Placering av samtyckesbanner och skriptladdningsordning
En samtyckesbanner fungerar endast om besökarna kan se och använda den innan valfri spårning börjar. På en headless-webbplats kan webbläsaren köra JavaScript från app-skalet innan en bannerkomponent renderas. Placera samtyckesgränssnittet i den initiala frontend-upplevelsen, och låt analys- och tag manager-kod vänta på besökarens val. En sen banner kan inte ångra en begäran som redan har skickats.
Det finns ingen universell regel för cookie-banners för varje amerikansk webbplats. Kraven beror på jurisdiktion och hur webbplatsen använder information från en besökares enhet. För besökare från Kalifornien, bedöm webbplatsens spårningspraxis och tillämpliga integritetsåtaganden; en banner ensam löser inte alla krav. Gör val tydliga och relevanta preferenskontroller lätta att hitta.
Placeringen påverkar om besökare kan agera utan att leta. Håll bannern synlig utan att täcka viktig information, och ge ett beständigt sätt att återöppna preferenser efter avvisande. Till exempel kan en länk i sidfoten märkt "Integritetsinställningar" återöppna samtyckeskomponenten på varje rutt. I en en-sidesapplikation, håll den kontrollen tillgänglig när navigeringen ändrar vyn, istället för att bara fästa den vid den initiala sidan.
Skriptladdningsordningen bör följa gränssnittets tillstånd, inte tvärtom. Ladda samtyckesgränssnittet först, ställ in det initiala tillståndet för tillämpliga taggar, och tillåt sedan valfria skript först efter att en besökare gjort ett tillåtet val. En tag manager som initieras innan samtyckeskomponenten kan skicka förfrågningar innan bannern visas. Testa den första sidladdningen, ruttändringar och återkommande sessioner för att fånga tidsluckor.
Styrning går bortom bannerdesign. Bannern presenterar valet; styrning definierar vilka team som äger varje spårare, hur kategorier kartläggs till teknologier och hur preferensändringar når applikationen. Håll en delad inventering av taggar, deras syfte och deras laddningsbeteende. När marknadsföring lägger till en analys-tag, bör utvecklare veta vilken kategori som kontrollerar den och vem som godkänner ändringen.
Tillgänglighet är en del av ett användbart samtycke. Ge knappar tydliga etiketter, stöd för tangentbordsnavigering och se till att texten förblir läsbar mot bannerbakgrunden. Cookie-banners bör uppfylla ett minimalt färgkontrastförhållande på 4.5:1. Testa bannern i olika vyportstorlekar och med webbläsarzoom, så att acceptera, avvisa och inställningskontroller förblir synliga och åtskiljbara.
Innan lansering, testa hela sekvensen i en ny webbläsarsession: ladda en sida, gör inget val, välj preferenser, navigera och återöppna inställningarna. Bekräfta att bannern inte försvinner bakom en meny eller blockerar sidans primära kontroller. Team som planerar den operativa sidan kan jämföra alternativ för samtyckesplattformar mot sina implementeringsbehov.
Headless CMS och CMS-agnostisk samtyckeshantering
En headless CMS levererar innehåll genom API:er, medan frontend kontrollerar spårning och samtyckesbeteende. En CMS-agnostisk strategi kopplar samtycke till frontend istället för att förlita sig på en plugin för en CMS.
Headless-arkitektur och samtyckeshantering
Headless-arkitektur separerar innehållsarkivet från presentationslagret, så samtyckeslogik hör hemma där webbläsarskript körs. Detta är viktigt när en CMS matar en webbplats, mobilapp eller annan frontend, eftersom varje gränssnitt kan ladda olika spårningsverktyg.
Vilka cookie-samtyckesplattformar integreras med headless CMS? CMS-agnostiska plattformar kan koppla samman genom frontend-kod eller API:er istället för att förlita sig på en specifik CMS-tillägg. Lagra besökarens preferens i en samtyckeskaka, och använd en delad föräldradomän som .example.com när subdomäner behöver läsa samma val.
Utvärdera samtycke i besökarens webbläsare eller vid kanten, inte i cachad HTML. En cachad sida kan servera identisk markup till besökare med olika preferenser, så frontend måste tillämpa varje besökares aktuella tillstånd.
Kapabiliteter för samtyckeshanteringsplattformar
En samtyckeshanteringsplattform centraliserar bannern, tjänstekategorier, preferenskontroller och samtyckesregister. Till exempel kan den gruppera analys- och marknadsföringsverktyg separat, och låta besökare acceptera en kategori medan de avböjer en annan.
En delad konfiguration hjälper team att dokumentera vilka teknologier som tillhör varje kategori och tillämpa preferenser konsekvent över rutter. Den låter också besökare uppdatera sina val efter den första sidvisningen. Behandla plattformen som ett samordningslager, inte en ersättning för frontend-kod som kontrollerar skriptladdning.
Kontrollera att samtyckeskonfigurationen återspeglar webbplatsens faktiska integrationer. När ett team lägger till ett analysverktyg, bör det tilldela verktyget till rätt kategori och säkerställa att frontend följer besökarens sparade preferens.
Plattformsintegration och installation
Att lägga till en samtyckeshanteringsplattform innebär att koppla dess banner och preferenstillstånd till frontend som renderar sidor. Hur lägger du till en på en headless CMS-webbplats? Integrera plattformen med frontend, kartlägg tjänster till samtyckeskategorier och koppla preferensuppdateringar till koden som laddar dessa tjänster.
Håll integrationen separat från innehållsmodeller. En redaktör som ändrar en artikel i CMS bör inte behöva redigera spårningskonfigurationen. Utvecklare kan placera samtyckeslogik i en delad applikationskomponent, och sedan testa den över rutter och subdomäner som använder samma samtyckeskaka.
Inkludera varje frontend i integrationsplanen. En webbplats och en mobilapp kan dela innehåll, men deras spårningskod och samtyckesgränssnitt behöver fortfarande lämplig hantering.
Ladda tag managers efter samtycke
En tag manager-behållare bör inte laddas innan besökaren gör ett samtyckeval. Om den startar först kan dess taggar köras innan frontend tillämpar den sparade preferensen.
Gata behållaren bakom det relevanta valet, och skicka sedan det uppdaterade tillståndet innan tillåtna taggar laddas. Vid senare besök, läs den lagrade preferensen och tillämpa den innan behållaren initieras. Testa ett första besök och en återkommande session, inklusive när en besökare ändrar preferenser.
Håll samtyckestillståndet i linje med den aktiva frontend. I en en-sidesapplikation bör ruttändringar inte tyst återställa preferenser eller starta blockerade taggar. Testa den initiala sidan, navigeringen och preferensuppdateringar som ett sammanhängande flöde.
Plattformspecifika överväganden för cookie-samtycke
En samtyckesinställning måste följa varje plattforms beteende, inte bara CMS-namnet. En headless-innehållskälla kan betjäna en webbplats, mobilapp, kiosk och smart enhet, men varje frontend kan lagra preferenser och ladda spårning olika. Behandla varje plattform som en separat implementation, och justera dess kategorier med besökarens val.
Börja med en plattformsinventering. För en server-renderad webbplats, identifiera var webbläsaren får samtyckestillstånd och om cachad HTML kan exponera samma spårningskod för varje besökare. För en en-sidesapplikation, testa ruttändringar och sessionåterställning. För en mobilapp, kartlägg app-specifik spårning separat från webbplatsens skript. En delad innehållsmodell gör inte dessa tekniska vägar identiska.
Google Consent Mode hör hemma i webbtaggningsflödet. En webbplats kan skicka samtyckessignaler till Google-taggar, men det styr inte automatiskt en apps andra analys-SDK:er eller en kiosks lagringsbeteende. Dokumentera vilken frontend som skickar varje signal, vilka preferenskontroller som styr den, och vad som händer när en besökare ändrar den preferensen.
Inhemska appar behöver en särskild granskning. Apples App Tracking Transparency-prompt gäller för spårning mellan appar i inhemska appar; det är inte en cookie-banner för en webbplats. Håll de två upplevelserna separata i arkitekturen, och behandla inte en app-nivå-prompt som en ersättning för webbläsarsamtyckeskontroller.
Hantera webbläsarinställningar noggrant också. En webbläsares Do Not Track-inställning kan skicka en begäran till en webbplats, och webbplatsen kan välja om den ska agera på den. Dokumentera webbplatsens beteende så att frontendutvecklare kan särskilja den signalen från en lagrad samtyckepreferens. Låt inte en sessionsnivå-standard tyst skriva över en besökares sparade val.
Använd en plattformsmatris för att avslöja luckor innan release:
- Webbplats: Testa nya besök, sparade preferenser, ruttändringar och cachade sidor.
- Mobilapp: Granska app-lagring, analys-SDK:er och den separata Apple-spårningsprompten.
- Kiosk eller smart enhet: Identifiera hur gränssnittet presenterar val och behåller dem mellan användningar.
- Delad innehålls-API: Bekräfta att varje konsumerande frontend tillämpar sitt eget samtyckestillstånd innan spårning börjar.
Testa varje plattform med samma scenarier: inget val, en begränsad preferens, en ändrad preferens och en återkommande session. Jämför nätverksaktivitet och lagringsbeteende, inte bara den synliga bannern. Detta kan avslöja fall där ett ramverk respekterar ett val medan ett annat fortsätter att skicka signaler.
Välj en implementation utifrån din faktiska arkitektur, efterlevnadsmål och organisatoriska behov. Om du utvärderar alternativ för samtyckesplattformar för dessa krav, jämför de tillgängliga plattformsalternativen.
Conzent: Hanterad molnbaserad samtyckesplattform
Conzent erbjuder en hanterad molnbaserad samtyckesplattform för team som hanterar samtycke över en headless-webbplats. Organisationer som föredrar att köra infrastrukturen själva kan använda självhostad öppen samtyckesinfrastruktur, som är gratis att självhosta. Båda alternativen hjälper team att anpassa samtyckeshantering till sin arkitektur och operativa behov.
Samtycke A/B-testning hjälper team att jämföra bannerstrategier, medan Revenue Impact Analytics hjälper till att bedöma hur samtyckesval relaterar till intäkter. Dessa verktyg är användbara när den tekniska uppsättningen är på plats och nästa uppgift är att förbättra besökarupplevelsen med bevis snarare än gissningar.
Om du planerar samtyckeshantering för en headless CMS, kontakta Conzent för att diskutera de tillgängliga alternativen.
Gör samtycke till en del av varje release
Samtycke i en headless-uppsättning är inte en engångsuppgift vid lansering. Gör det till en del av frontendens releaseprocess: när en utvecklare lägger till en tagg, ändrar ett ramverk eller introducerar en annan plattform, granska hur förändringen påverkar besökarpreferenser. Detta håller implementeringen i linje med webbplatsen när den utvecklas.
Cookie-samtycke för en headless CMS fungerar bäst när den tekniska uppsättningen passar hur ditt team arbetar. Conzent erbjuder en hanterad molnbaserad samtyckesplattform, gratis självhostad öppen samtyckesinfrastruktur och samtycke A/B-testning för att utvärdera bannerupplevelser. Dessa alternativ hjälper team att förfina sin strategi över föränderliga frontends.
Utforska de tillgängliga alternativen och bestäm vad som passar din arkitektur: Kontakta Conzent angående din samtyckesinställning.
Bygg in samtycke i arbetet, inte runt det. Din nästa release kan göra besökarens val tydligare och lättare att respektera.
Vanliga frågor
Kan CMS injicera samtyckesbanner istället för frontend?
Ja, en CMS kan tillhandahålla bannerinnehåll eller rendera sin markup, men webbläsaren behöver fortfarande kod för att få kontrollerna att fungera. Till exempel kan en redaktör uppdatera bannertexten i ett CMS-fält, medan en frontendkomponent hanterar knappåtgärder och preferensändringar. Kontrollera server-renderade mallar för dubblettbanners efter hydrering, särskilt när samma komponent visas i en delad layout.
Hur överlever samtycke statisk generation och kantcache?
Håll besökarspecifika samtyckesvärden utanför byggartefakter. En statisk byggnad bör innehålla applikationskod och innehåll, inte ett val kopierat från en utvecklares webbläsare under generationen. Lägg till en bygggranskning som söker genererad HTML och JavaScript-buntar efter test-samtyckesvärden eller personlig data. Detta fångar oavsiktlig inkludering före distribution utan att ändra hur webbplatsen genererar eller serverar offentliga sidor.
Hur hanterar jag samtycke över subdomäner och miljöer (staging/prod)?
Håll staging-samtyckedata separata från produktionsdata. Använd distinkta miljökonfigurationer och en dedikerad testwebbläsarprofil, och rensa dess lagrade val mellan testkörningar. Till exempel bör en utvecklare som testar en ny banner på staging inte bära det valet in i en produktionssession. Inkludera miljöseparation i releasekontroller så att testtaggar och samtyckesregister inte påverkar livebeteende.
Vad är cookie-samtycke i en headless CMS-uppsättning?
Cookie-samtycke för en headless CMS är besökarens möjlighet att välja hur icke-väsentliga teknologier kan fungera på webbplatsen. Det involverar både den registrerade preferensen och applikationens respons. En revisionspost som visar en besökares val är användbar endast när webbplatsens beteende återspeglar det. CMS kan stödja innehållet, men samtycke rör hela besökarupplevelsen.
Hur påverkar en headless CMS implementeringen av cookie-samtycke?
Redaktionella förhandsgranskningsflöden kan vara distinkta från den offentliga webbplatsen. En redaktörs förhandsgranskning kan inkludera utkastinnehåll, testintegrationer eller opublicerade sidkomponenter som aldrig visas för besökare. Håll förhandsgranskningskonfigurationen separat från produktionsspårningskonfigurationen, och testa förhandsgranskningslänkar lika noggrant som publicerade rutter. Detta hjälper till att förhindra att verktyg endast för redaktörer eller utkastinnehåll ändrar den offentliga samtyckesupplevelsen.
Hur kan cookie-skript blockeras tills besökare ger samtycke?
Gör skriptinsertion villkorlig på den aktuella preferensen, och testa sedan det villkoret på komponentnivå. Till exempel kan ett frontend-test verifiera att rendering av en analyskomponent utan tillstånd inte skapar något analys-skriptelement. Ett andra test kan ge det relevanta valet och bekräfta att elementet visas. Dessa kontroller fångar regressioner när utvecklare omarbetar ruttlayouter eller uppdaterar delade komponenter.
Hur auditerar du cookies och tredjeparts trackers på en headless CMS-webbplats?
Paar en teknisk granskning med en lanseringstidsskanning. Inspektera webbläsarlagring och nätverksaktivitet, och jämför resultaten med webbplatsens deklarerade tjänster och samtyckeskategorier. Kör en ny cookie-skanning inom en vecka efter en webbplatslansering, och upprepa den efter ändringar i formulär, analys eller inbäddat innehåll. Registrera rutten och funktionen som utlöste varje objekt så att team kan spåra oväntade fynd till deras källa.
Hur jämför cookie-samtyckesverktyg för headless CMS-webbplatser?
Jämför hur tydligt varje verktyg dokumenterar sitt integrationskontrakt, preferensformat och uppgraderingsprocess. Överväg om samtyckeskonfigurationen kan granskas tillsammans med applikationsändringar, och om relevanta register kan exporteras eller migreras. Till exempel bör en ramverksuppgradering inte kräva att redaktörer manuellt återskapar samtyckeskategorier. Välj en strategi som utvecklare kan underhålla utan att knyta samtyckeslogik till en enda sidmall.