
Consentimiento de Cookies para CMS Sin Cabeza: Bloquear Scripts Hasta el Consentimiento
Un CMS sin cabeza no hace que el consentimiento sea opcional; lo convierte en una responsabilidad del front-end. Un consentimiento efectivo de cookies para un CMS sin cabeza significa retener scripts no esenciales y contenido incrustado hasta que un visitante acepte. Donde se aplica el Artículo 5(3) de la Directiva de ePrivacy, se requiere consentimiento previo antes de que se almacene o lea información en el dispositivo de un visitante, a menos que sea estrictamente necesario para un servicio que solicitaron explícitamente.
Eso cambia donde los controles de consentimiento necesitan funcionar. Una API de contenido puede entregar la página, pero el front-end decide qué etiquetas de análisis, scripts de marketing y elementos de terceros se cargan, y cuándo. Un banner por sí solo no es suficiente si esos elementos se ejecutan antes de que un visitante tome una decisión.
Si estás pasando de un CMS tradicional, es razonable esperar que la configuración de consentimiento se mueva con el contenido. En una configuración sin cabeza, el contenido y la presentación son separados, por lo que el consentimiento necesita ser planificado a través del front-end, scripts, iframes e integraciones de plataforma. Este artículo explica por qué eso es importante, cómo bloquear rastreadores hasta que se dé el consentimiento, y qué considerar para banners, orden de carga de scripts y configuraciones específicas de plataformas. El objetivo es una experiencia de consentimiento que respete las elecciones de los visitantes sin hacer que tu arquitectura sin cabeza sea más difícil de gestionar.
Puntos Clave
- En una configuración sin cabeza, el front-end controla cuándo se cargan los scripts de análisis y el contenido incrustado, por lo que el consentimiento debe ser parte de su lógica.
- Las Directrices 2/2023 de la Junta Europea de Protección de Datos confirman que el Artículo 5(3) de la Directiva de ePrivacy cubre el almacenamiento local y otros mecanismos de almacenamiento del lado del cliente, no solo cookies.
- Prueba la experiencia en una ventana de incógnito nueva para confirmar que solo se ejecuta el almacenamiento esencial antes de que un visitante tome una decisión.
- Mantén el comportamiento de consentimiento consistente en tu front-end, gestor de etiquetas, iframes y cualquier aplicación u otras plataformas que utilicen el mismo contenido.
- Haz que el banner sea claro y accesible, y asegúrate de que la elección de un visitante realmente detenga los rastreadores relevantes.
¿Por qué es diferente el consentimiento de cookies en un CMS sin cabeza?
En un CMS sin cabeza, la API de contenido y el front-end del sitio web operan como capas separadas, por lo que los controles de consentimiento deben alcanzar el código que carga cada rastreador. Sin ellos, los scripts de análisis o marketing pueden ejecutarse antes de que un visitante elija, creando riesgos de privacidad y socavando esa elección.
Valores Predeterminados y Actualizaciones del Modo de Consentimiento
Los valores predeterminados del Modo de Consentimiento de Google establecen el estado inicial de consentimiento para las etiquetas de Google, mientras que las actualizaciones comunican la elección posterior de un visitante. En una construcción sin cabeza, los desarrolladores deben conectar ambos estados al front-end en lugar de asumir que el CMS los maneja. Establece el valor predeterminado antes de que se ejecuten las etiquetas de análisis, luego actualiza el consentimiento cuando el visitante guarda una elección. Esa secuencia ayuda a prevenir que las etiquetas actúen sobre un estado obsoleto.
Para una aplicación de una sola página, la elección guardada y la actualización del Modo de Consentimiento de Google pertenecen al mismo controlador de clics, antes de que comience la navegación. Esto mantiene el estado de consentimiento alineado con la acción del visitante a medida que el front-end cambia vistas sin una recarga completa de la página. El Modo de Consentimiento de Google v2 es una integración, no un sustituto del banner o del código que controla cuándo se cargan los scripts.
Señales de Análisis y Riesgos de Consentimiento
Las señales de análisis describen el estado de consentimiento que las etiquetas de Google deberían usar; no reemplazan la decisión de consentimiento del sitio. Esa distinción es importante porque una etiqueta que recibe una señal es diferente de un front-end que evita que un script se cargue. Una implementación sin cabeza necesita coordinar ambos: el banner registra la elección y la aplicación actualiza las etiquetas relevantes y el comportamiento de carga.
¿Cuáles son los riesgos de usar un CMS sin cabeza sin controles de consentimiento de cookies? Los análisis no esenciales pueden ejecutarse antes del consentimiento, y los cambios de preferencia posteriores pueden no llegar a las etiquetas. Los datos podrían ser recopilados en contra de la elección del visitante, incluso si la interfaz muestra un banner.
El alcance legal también va más allá de las cookies tradicionales. Las Directrices de la Junta Europea de Protección de Datos 2/2023 confirman que el Artículo 5(3) de la Directiva de ePrivacy cubre el almacenamiento local y otros mecanismos de almacenamiento del lado del cliente. Un front-end que almacena identificadores de análisis en el almacenamiento local, por lo tanto, necesita la misma planificación cuidadosa de consentimiento que uno que depende de cookies.
Mapea cada herramienta de análisis a su punto de carga, como un shell de aplicación compartido, componente de ruta o gestor de etiquetas. Prueba el flujo en una nueva sesión: no tomes ninguna decisión y observa si las solicitudes de análisis comienzan. Guarda una elección, navega a otra ruta y confirma que el estado persiste. Luego cambia la preferencia y verifica que la aplicación aplique el nuevo estado en lugar de retener el antiguo.
Bloqueando scripts de terceros e iframes hasta el consentimiento
Un front-end sin cabeza decide qué scripts de terceros y elementos incrustados se cargan, por lo que el consentimiento debe controlar esa decisión directamente. Un banner de cookies no puede prevenir la recopilación de datos si el navegador ya ha cargado una etiqueta de análisis, píxel publicitario o reproductor incrustado. Conecta cada herramienta no esencial a una categoría de consentimiento, luego retén su código hasta que el visitante otorgue permiso para esa categoría.
Las tecnologías de terceros pueden almacenar o leer información en el dispositivo de un visitante, o enviar información a un servicio externo. Los elementos incrustados de YouTube en modo mejorado de privacidad aún pueden escribir identificadores en el almacenamiento local cuando se carga una página. Una página estática también puede necesitar un banner si sus scripts o elementos incrustados acceden a la información del dispositivo. Lo que importa es lo que hace la integración, no si la página proviene de un CMS sin cabeza.
Usa un marcador de posición para un iframe que debería esperar. Por ejemplo, muestra un aviso corto donde aparecería un reproductor de YouTube, y carga el iframe solo después de que el visitante acepte la categoría relevante. Usa el mismo patrón para mapas, reproductores de podcast y otros servicios incrustados. No establezcas la fuente en vivo del iframe en la representación inicial si eso hace que el navegador contacte al tercero antes del consentimiento.
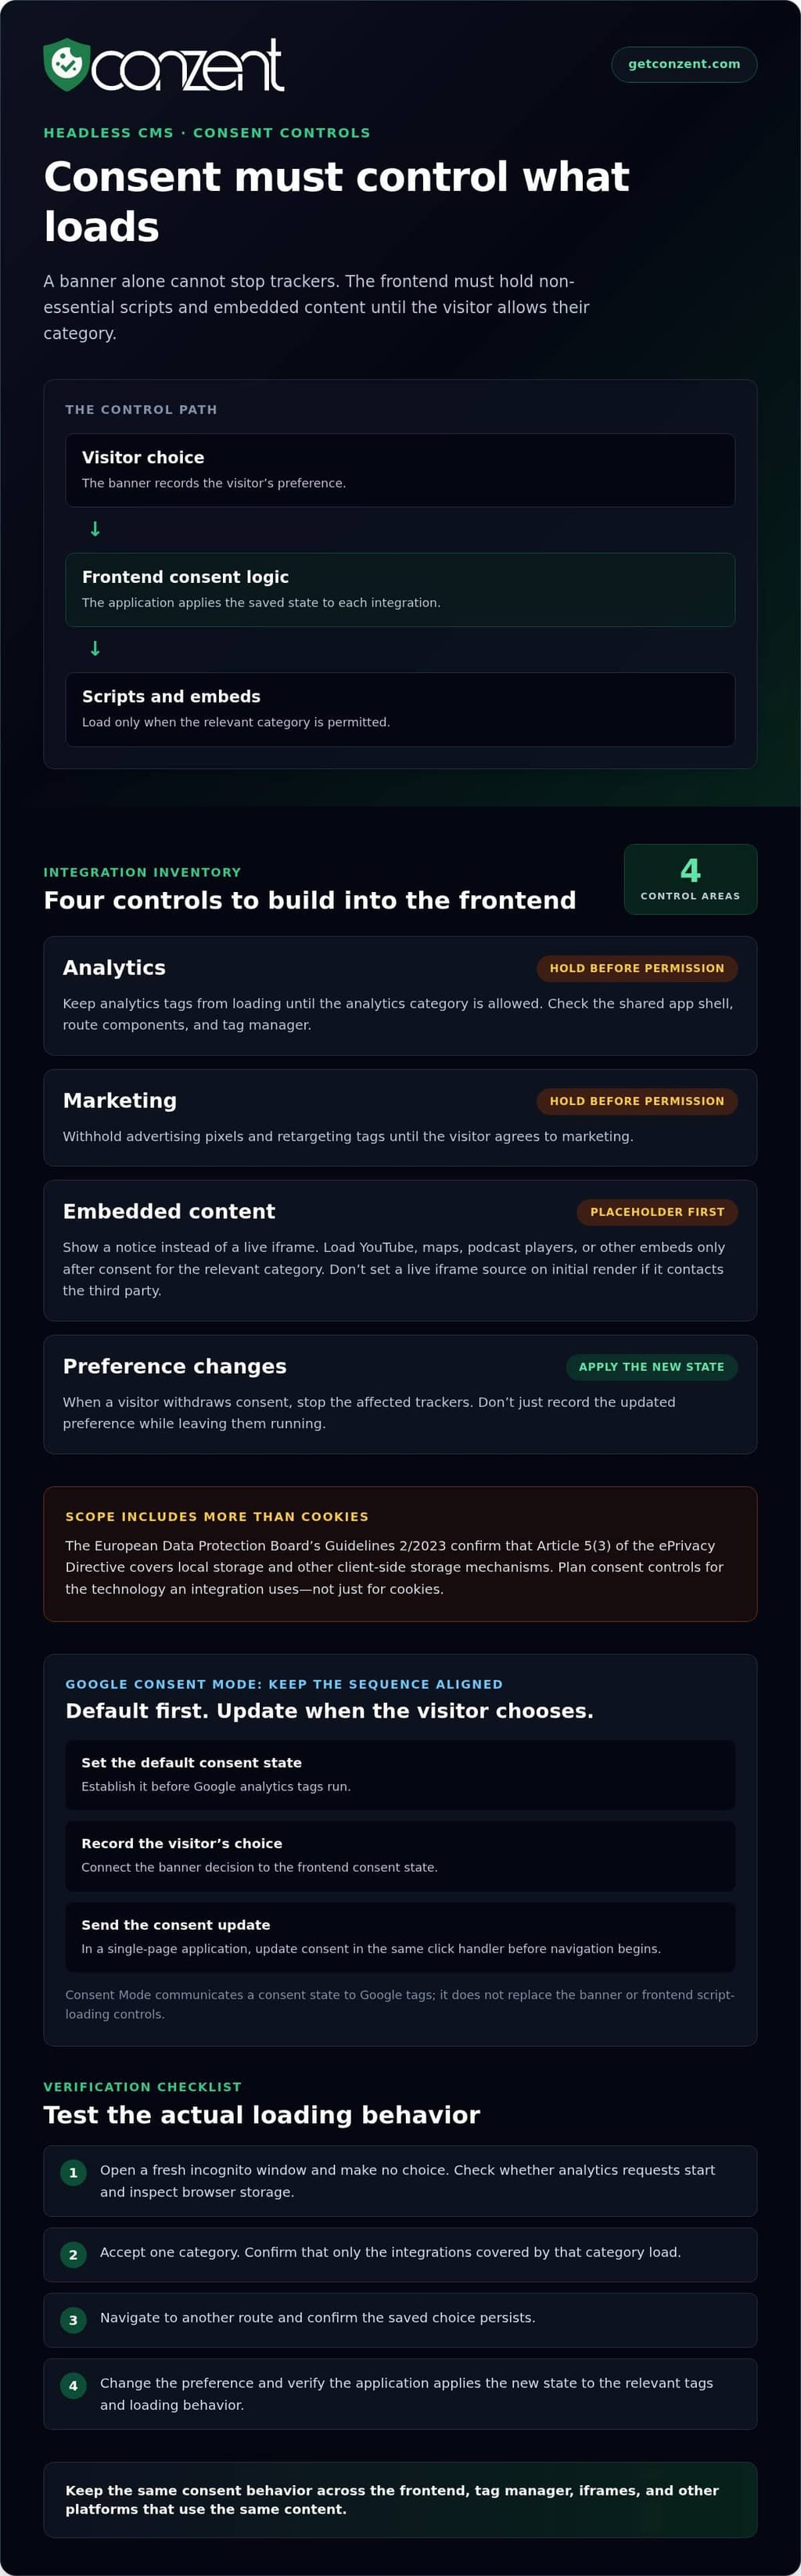
La restricción de scripts significa retener un script hasta que el estado de consentimiento guardado permita su categoría. Mantén un inventario claro para que cada integración tenga un propietario y un comportamiento definido:
- Análisis: Evita que las etiquetas de análisis se carguen antes de que se permita la categoría de análisis.
- Marketing: Retén píxeles publicitarios y etiquetas de retargeting hasta que el visitante acepte el marketing.
- Contenido incrustado: Reemplaza iframes bloqueados con un marcador de posición, luego carga el servicio después del consentimiento.
- Cambios de preferencia: Cuando un visitante retira el consentimiento, detén los rastreadores afectados en lugar de solo registrar la nueva elección.
Las herramientas de mapeo de calor y grabación de sesiones como Hotjar, Clarity y FullStory requieren consentimiento explícito bajo el GDPR. Asegúrate de que sus scripts sigan las mismas reglas de categoría que otras herramientas de análisis. Un gestor de etiquetas también necesita restricción: bloquear una etiqueta dentro de un contenedor no ayuda si el contenedor en sí se carga demasiado pronto.
La Política de Seguridad de Contenidos (CSP) puede restringir qué dominios pueden proporcionar scripts, marcos y otros recursos. Los desarrolladores pueden usarla para limitar conexiones inesperadas de terceros, pero la CSP no lee la elección de un visitante ni reemplaza la lógica de consentimiento. Mantén la política junto con el inventario de integraciones, para que cada nuevo servicio sea revisado antes de que se permita su dominio.
Prueba el flujo completo en una nueva ventana de incógnito. Antes del consentimiento, inspecciona las solicitudes de red y el almacenamiento del navegador para llamadas a servicios como YouTube o Hotjar. Acepta una categoría y confirma que solo se cargan sus integraciones; luego retira esa elección y verifica que los rastreadores se detengan. Los equipos que comparan enfoques de gestión de consentimiento pueden revisar opciones de precios de plataformas de consentimiento como parte de su planificación de implementación.
Ubicación del banner de consentimiento y orden de carga de scripts
Un banner de consentimiento solo funciona si los visitantes pueden verlo y usarlo antes de que comience el seguimiento opcional. En un sitio sin cabeza, el navegador puede ejecutar JavaScript del shell de la aplicación antes de que se renderice un componente de banner. Coloca la interfaz de consentimiento en la experiencia inicial del front-end, y haz que el código de análisis y del gestor de etiquetas espere la elección del visitante. Un banner tardío no puede deshacer una solicitud ya enviada.
No hay una regla universal de banner de cookies para cada sitio web de EE. UU. Los requisitos dependen de la jurisdicción y de cómo el sitio utiliza la información del dispositivo de un visitante. Para visitantes de California, evalúa las prácticas de seguimiento del sitio y las obligaciones de privacidad aplicables; un banner por sí solo no resuelve todos los requisitos. Haz que las elecciones sean claras y los controles de preferencia relevantes sean fáciles de encontrar.
La ubicación afecta si los visitantes pueden actuar sin buscar. Mantén el banner visible sin cubrir contenido esencial, y proporciona una forma persistente de reabrir preferencias después de su rechazo. Por ejemplo, un enlace en el pie de página etiquetado como “Configuración de privacidad” puede reabrir el componente de consentimiento en cada ruta. En una aplicación de una sola página, mantén ese control disponible a medida que la navegación cambia la vista, en lugar de adjuntarlo solo a la página inicial.
El orden de carga de scripts debe seguir el estado de la interfaz, no al revés. Carga primero la interfaz de consentimiento, establece el estado inicial para las etiquetas aplicables, luego permite scripts opcionales solo después de que un visitante tome una elección permitida. Un gestor de etiquetas que se inicializa antes del componente de consentimiento puede enviar solicitudes antes de que aparezca el banner. Prueba la carga de la primera página, los cambios de ruta y las sesiones de retorno para detectar brechas de tiempo.
La gobernanza va más allá del diseño del banner. El banner presenta la elección; la gobernanza define qué equipos son responsables de cada rastreador, cómo se mapean las categorías a las tecnologías y cómo los cambios de preferencia llegan a la aplicación. Mantén un inventario compartido de etiquetas, su propósito y su comportamiento de carga. Cuando marketing añade una etiqueta de análisis, los desarrolladores deben saber qué categoría la controla y quién aprueba el cambio.
La accesibilidad es parte de una elección de consentimiento utilizable. Da a los botones etiquetas claras, apoya la navegación por teclado y asegura que el texto siga siendo legible contra el fondo del banner. Los banners de cookies deben cumplir con una relación de contraste de color mínima de 4.5:1. Prueba el banner en diferentes tamaños de vista y con zoom del navegador, para que los controles de aceptar, rechazar y configuraciones sigan siendo visibles y distinguibles.
Antes del lanzamiento, prueba la secuencia completa en una nueva sesión del navegador: carga una página, no hagas ninguna selección, elige preferencias, navega y reabre la configuración. Confirma que el banner no desaparezca detrás de un menú o bloquee los controles principales de la página. Los equipos que planifican el lado operativo pueden comparar opciones de plataformas de consentimiento con respecto a sus necesidades de implementación.
CMS sin cabeza y gestión de consentimiento agnóstica al CMS
Un CMS sin cabeza entrega contenido a través de APIs, mientras que el front-end controla el seguimiento y el comportamiento de consentimiento. Un enfoque agnóstico al CMS conecta el consentimiento al front-end en lugar de depender de un plugin para un CMS específico.
Arquitectura Sin Cabeza y Gestión de Consentimiento
La arquitectura sin cabeza separa el repositorio de contenido de la capa de presentación, por lo que la lógica de consentimiento pertenece donde se ejecutan los scripts del navegador. Esto es importante cuando un CMS alimenta un sitio web, una aplicación móvil u otro front-end, porque cada interfaz puede cargar diferentes herramientas de seguimiento.
¿Qué plataformas de consentimiento de cookies se integran con CMS sin cabeza? Las plataformas agnósticas al CMS pueden conectarse a través del código del front-end o APIs en lugar de depender de una extensión específica del CMS. Almacena la preferencia del visitante en una cookie de consentimiento y utiliza un dominio padre compartido como .example.com cuando los subdominios necesitan leer la misma elección.
Evalúa el consentimiento en el navegador del visitante o en el borde, no en HTML en caché. Una página en caché puede servir el mismo marcado a visitantes con diferentes preferencias, por lo que el front-end debe aplicar el estado actual de cada visitante.
Capacidades de la Plataforma de Gestión de Consentimiento
Una plataforma de gestión de consentimiento centraliza el banner, las categorías de servicio, los controles de preferencia y los registros de consentimiento. Por ejemplo, puede agrupar herramientas de análisis y marketing por separado, y luego permitir que los visitantes acepten una categoría mientras rechazan otra.
Una configuración compartida ayuda a los equipos a documentar qué tecnologías pertenecen a cada categoría y aplicar preferencias de manera consistente a través de rutas. También permite a los visitantes actualizar sus elecciones después de la primera vista de página. Trata la plataforma como una capa de coordinación, no como un reemplazo del código del front-end que controla la carga de scripts.
Verifica que la configuración de consentimiento refleje las integraciones reales del sitio. Cuando un equipo añade una herramienta de análisis, debe asignar la herramienta a la categoría correcta y asegurarse de que el front-end siga la preferencia guardada del visitante.
Integración y Configuración de la Plataforma
Agregar una plataforma de gestión de consentimiento significa conectar su banner y estado de preferencia al front-end que renderiza páginas. ¿Cómo se agrega una a un sitio web de CMS sin cabeza? Integra la plataforma con el front-end, mapea servicios a categorías de consentimiento y conecta actualizaciones de preferencia al código que carga esos servicios.
Mantén la integración separada de los modelos de contenido. Un editor que cambia un artículo en el CMS no debería necesitar editar la configuración de seguimiento. Los desarrolladores pueden poner la lógica de consentimiento en un componente de aplicación compartido, y luego probarlo a través de rutas y subdominios que utilizan la misma cookie de consentimiento.
Incluye cada front-end en el plan de integración. Un sitio web y una aplicación móvil pueden compartir contenido, pero su código de seguimiento y las interfaces de consentimiento aún necesitan un manejo apropiado.
Cargando Gestores de Etiquetas Después del Consentimiento
Un contenedor de gestor de etiquetas no debe cargarse antes de que el visitante tome una elección de consentimiento. Si comienza primero, sus etiquetas pueden ejecutarse antes de que el front-end aplique la preferencia guardada.
Restringe el contenedor detrás de la elección relevante, luego pasa el estado actualizado antes de cargar etiquetas permitidas. En visitas posteriores, lee la preferencia almacenada y aplícala antes de inicializar el contenedor. Prueba una primera visita y una sesión de retorno, incluyendo cuando un visitante cambia preferencias.
Mantén el estado de consentimiento alineado con el front-end activo. En una aplicación de una sola página, los cambios de ruta no deben restablecer silenciosamente preferencias o iniciar etiquetas bloqueadas. Prueba la página inicial, la navegación y las actualizaciones de preferencia como un flujo conectado.
Consideraciones específicas de la plataforma para el consentimiento de cookies
Una configuración de consentimiento debe seguir el comportamiento de cada plataforma, no solo el nombre del CMS. Una fuente de contenido sin cabeza puede servir un sitio web, una aplicación móvil, un quiosco y un dispositivo inteligente, pero cada front-end puede almacenar preferencias y cargar seguimiento de manera diferente. Trata cada plataforma como una implementación separada, luego alinea sus categorías con las elecciones de los visitantes.
Comienza con un inventario de plataformas. Para un sitio renderizado en el servidor, identifica dónde el navegador recibe el estado de consentimiento y si HTML en caché podría exponer el mismo código de seguimiento a cada visitante. Para una aplicación de una sola página, prueba cambios de ruta y restauración de sesiones. Para una aplicación móvil, mapea el seguimiento específico de la aplicación por separado de los scripts del sitio web. Un modelo de contenido compartido no hace que estos caminos técnicos sean idénticos.
El Modo de Consentimiento de Google pertenece al flujo de etiquetado web. Un sitio web puede enviar señales de consentimiento a las etiquetas de Google, pero eso no gobierna automáticamente otros SDK de análisis de una aplicación o el comportamiento de almacenamiento de un quiosco. Documenta qué front-end envía cada señal, qué controles de preferencia la gobiernan y qué sucede cuando un visitante cambia esa preferencia.
Las aplicaciones nativas necesitan una revisión distinta. El aviso de Transparencia de Seguimiento de Aplicaciones de Apple se aplica al seguimiento entre aplicaciones en aplicaciones nativas; no es un banner de cookies para un sitio web. Mantén las dos experiencias separadas en la arquitectura y no trates un aviso a nivel de aplicación como un sustituto de los controles de consentimiento del navegador.
Maneja cuidadosamente la configuración del navegador también. La configuración de No Rastrear de un navegador puede enviar una solicitud a un sitio web, y el sitio web puede elegir si actuar en consecuencia. Documenta el comportamiento del sitio para que los desarrolladores del front-end puedan distinguir esa señal de una preferencia de consentimiento almacenada. No permitas que un valor predeterminado a nivel de sesión sobrescriba silenciosamente la elección guardada de un visitante.
Utiliza una matriz de plataformas para revelar brechas antes del lanzamiento:
- Sitio web: Prueba visitas frescas, preferencias guardadas, cambios de ruta y páginas en caché.
- Aplicación móvil: Revisa almacenamiento de la aplicación, SDK de análisis y el aviso de seguimiento de Apple por separado.
- Quiosco o dispositivo inteligente: Identifica cómo la interfaz presenta elecciones y las retiene entre usos.
- API de contenido compartido: Confirma que cada front-end consumidor aplique su propio estado de consentimiento antes de que comience el seguimiento.
Prueba cada plataforma con los mismos escenarios: sin elección, una preferencia limitada, una preferencia cambiada y una sesión de retorno. Compara la actividad de red y el comportamiento de almacenamiento, no solo el banner visible. Esto puede revelar casos donde un marco respeta una elección mientras que otro continúa enviando señales.
Elige una implementación en torno a tu arquitectura real, objetivos de cumplimiento y necesidades organizativas. Si estás evaluando opciones de plataformas de consentimiento para esos requisitos, compara las opciones de plataforma disponibles.
Conzent: Plataforma de Consentimiento en la Nube Gestionada
Conzent ofrece una Plataforma de Consentimiento en la Nube Gestionada para equipos que gestionan el consentimiento a través de un sitio web sin cabeza. Las organizaciones que prefieren ejecutar la infraestructura por sí mismas pueden utilizar la Infraestructura de Consentimiento Abierto Autoalojada, que es gratuita para autoalojar. Ambas opciones ayudan a los equipos a adaptar la gestión del consentimiento a su arquitectura y necesidades operativas.
Las Pruebas A/B de Consentimiento ayudan a los equipos a comparar enfoques de banners, mientras que los Análisis de Impacto en Ingresos ayudan a evaluar cómo las elecciones de consentimiento se relacionan con los ingresos. Estas herramientas son útiles una vez que la configuración técnica está en su lugar y la siguiente tarea es mejorar la experiencia del visitante con evidencia en lugar de suposiciones.
Si estás planificando la gestión del consentimiento para un CMS sin cabeza, contacta a Conzent para discutir las opciones disponibles.
Haz del Consentimiento Parte de Cada Lanzamiento
El consentimiento en una configuración sin cabeza no es una tarea de lanzamiento única. Haz que sea parte del proceso de lanzamiento del front-end: cuando un desarrollador añade una etiqueta, cambia un marco o introduce otra plataforma, revisa cómo el cambio afecta las preferencias de los visitantes. Esto mantiene la implementación alineada con el sitio a medida que evoluciona.
El consentimiento de cookies para un CMS sin cabeza funciona mejor cuando la configuración técnica se adapta a cómo opera tu equipo. Conzent ofrece una Plataforma de Consentimiento en la Nube Gestionada, Infraestructura de Consentimiento Abierto Autoalojada gratuita y Pruebas A/B de Consentimiento para evaluar experiencias de banners. Estas opciones ayudan a los equipos a refinar su enfoque a través de front-ends cambiantes.
Explora las opciones disponibles y decide qué se adapta a tu arquitectura: Contacta a Conzent sobre tu configuración de consentimiento.
Incorpora el consentimiento en el trabajo, no alrededor de él. Tu próximo lanzamiento puede hacer que la elección del visitante sea más clara y más fácil de respetar.
Preguntas Frecuentes
¿Puede el CMS inyectar el banner de consentimiento en lugar del front-end?
Sí, un CMS puede proporcionar contenido del banner o renderizar su marcado, pero el navegador aún necesita código para hacer que los controles funcionen. Por ejemplo, un editor puede actualizar la redacción del banner en un campo del CMS, mientras que un componente del front-end maneja las acciones de los botones y los cambios de preferencia. Revisa las plantillas renderizadas en el servidor para detectar banners duplicados después de la hidratación, especialmente cuando el mismo componente aparece en un diseño compartido.
¿Cómo sobrevive el consentimiento a la generación estática y al almacenamiento en caché en el borde?
Mantén los valores de consentimiento específicos del visitante fuera de los artefactos de construcción. Una construcción estática debe contener código de aplicación y contenido, no una elección copiada del navegador de un desarrollador durante la generación. Agrega una revisión de construcción que busque valores de consentimiento de prueba o datos personales en HTML y paquetes de JavaScript generados. Esto captura inclusiones accidentales antes del despliegue sin cambiar cómo el sitio genera o sirve páginas públicas.
¿Cómo manejo el consentimiento a través de subdominios y entornos (staging/prod)?
Mantén los datos de consentimiento de staging separados de los datos de producción. Usa una configuración de entorno distinta y un perfil de navegador de prueba dedicado, luego borra sus elecciones almacenadas entre las ejecuciones de prueba. Por ejemplo, un desarrollador que prueba un nuevo banner en staging no debería llevar esa selección a una sesión de producción. Incluye la separación de entornos en las verificaciones de lanzamiento para que las etiquetas de prueba y los registros de consentimiento no afecten el comportamiento en vivo.
¿Qué es el consentimiento de cookies en una configuración de CMS sin cabeza?
El consentimiento de cookies para un CMS sin cabeza es la capacidad del visitante de elegir cómo pueden operar las tecnologías no esenciales en el sitio. Involucra tanto la preferencia registrada como la respuesta de la aplicación. Un registro de auditoría que muestre la elección de un visitante es útil solo cuando el comportamiento del sitio la refleja. El CMS puede soportar el contenido, pero el consentimiento concierne a toda la experiencia del visitante.
¿Cómo afecta un CMS sin cabeza la implementación del consentimiento de cookies?
Los flujos de vista previa editorial pueden ser distintos del sitio público. Una vista previa de editor puede incluir contenido en borrador, integraciones de prueba o componentes de página no publicados que nunca aparecen para los visitantes. Mantén la configuración de vista previa separada de la configuración de seguimiento de producción, y prueba los enlaces de vista previa con tanto cuidado como las rutas publicadas. Esto ayuda a prevenir que herramientas solo para editores o contenido en borrador cambien la experiencia pública de consentimiento.
¿Cómo se pueden bloquear los scripts de cookies hasta que los visitantes den su consentimiento?
Haz que la inserción de scripts sea condicional al estado de preferencia actual, luego prueba esa condición a nivel de componente. Por ejemplo, una prueba del front-end puede verificar que renderizar un componente de análisis sin permiso no crea ningún elemento de script de análisis. Una segunda prueba puede otorgar la elección relevante y confirmar que el elemento aparece. Estas verificaciones capturan regresiones cuando los desarrolladores refactorizan diseños de ruta o actualizan componentes compartidos.
¿Cómo auditas cookies y rastreadores de terceros en un sitio de CMS sin cabeza?
Combina una revisión técnica con un escaneo en el momento del lanzamiento. Inspecciona el almacenamiento del navegador y la actividad de red, luego compara los hallazgos con los servicios declarados del sitio y las categorías de consentimiento. Realiza un escaneo de cookies fresco dentro de una semana después del lanzamiento de un sitio web, y repítelo después de cambios en formularios, análisis o contenido incrustado. Registra la ruta y la función que activó cada elemento para que los equipos puedan rastrear hallazgos inesperados hasta su origen.
¿Cómo se comparan las herramientas de consentimiento de cookies para sitios web de CMS sin cabeza?
Compara cuán claramente cada herramienta documenta su contrato de integración, formato de preferencia y proceso de actualización. Considera si la configuración de consentimiento puede revisarse junto con los cambios en la aplicación, y si los registros relevantes pueden exportarse o migrarse. Por ejemplo, una actualización de marco no debería requerir que los editores reconstruyan manualmente las categorías de consentimiento. Elige un enfoque que los desarrolladores puedan mantener sin atar la lógica de consentimiento a una plantilla de página única.