
Consenso ai Cookie per CMS Headless: Blocca gli Script Fino al Consenso
Un CMS headless non rende il consenso facoltativo; rende il consenso una responsabilità del front-end. Un'efficace gestione del consenso dei cookie per un CMS headless significa trattenere script non essenziali e contenuti incorporati fino a quando un visitatore non acconsente. Dove si applica l'Articolo 5(3) della Direttiva ePrivacy, è richiesto il consenso preventivo prima che le informazioni vengano memorizzate o lette dal dispositivo di un visitatore, a meno che non sia strettamente necessario per un servizio che hanno esplicitamente richiesto.
Questo cambia dove i controlli di consenso devono funzionare. Un'API di contenuto può fornire la pagina, ma il frontend decide quali tag di analisi, script di marketing e contenuti di terze parti vengono caricati e quando. Un banner da solo non è sufficiente se quegli elementi vengono eseguiti prima che un visitatore prenda una decisione.
Se stai passando da un CMS tradizionale, è ragionevole aspettarsi che le impostazioni di consenso si spostino con il contenuto. In un'architettura headless, contenuto e presentazione sono separati, quindi il consenso deve essere pianificato attraverso il frontend, script, iframe e integrazioni di piattaforma. Questo articolo spiega perché ciò sia importante, come bloccare i tracker fino al consenso e cosa considerare per banner, ordine di caricamento degli script e configurazioni specifiche della piattaforma. L'obiettivo è un'esperienza di consenso che rispetti le scelte dei visitatori senza rendere la tua architettura headless più difficile da gestire.
Punti Chiave
- In un'architettura headless, il frontend controlla quando gli script di analisi e i contenuti incorporati vengono caricati, quindi il consenso deve far parte della sua logica.
- Le Linee Guida 2/2023 del Comitato Europeo per la Protezione dei Dati confermano che l'Articolo 5(3) della Direttiva ePrivacy copre la memorizzazione locale e altri meccanismi di memorizzazione lato client, non solo i cookie.
- Testa l'esperienza in una nuova finestra in incognito per confermare che solo la memorizzazione essenziale venga eseguita prima che un visitatore prenda una decisione.
- Mantieni il comportamento del consenso coerente attraverso il tuo frontend, gestore di tag, iframe e qualsiasi app o altra piattaforma che utilizzi lo stesso contenuto.
- Rendi il banner chiaro e accessibile, e assicurati che la scelta di un visitatore fermi effettivamente i tracker pertinenti.
Perché il Consenso ai Cookie è Diverso in un CMS Headless?
In un CMS headless, l'API di contenuto e il frontend del sito web operano come strati separati, quindi i controlli di consenso devono raggiungere il codice che carica ogni tracker. Senza di essi, gli script di analisi o di marketing possono essere eseguiti prima che un visitatore prenda una decisione, creando rischi per la privacy e minando quella scelta.
Impostazioni e Aggiornamenti della Modalità di Consenso
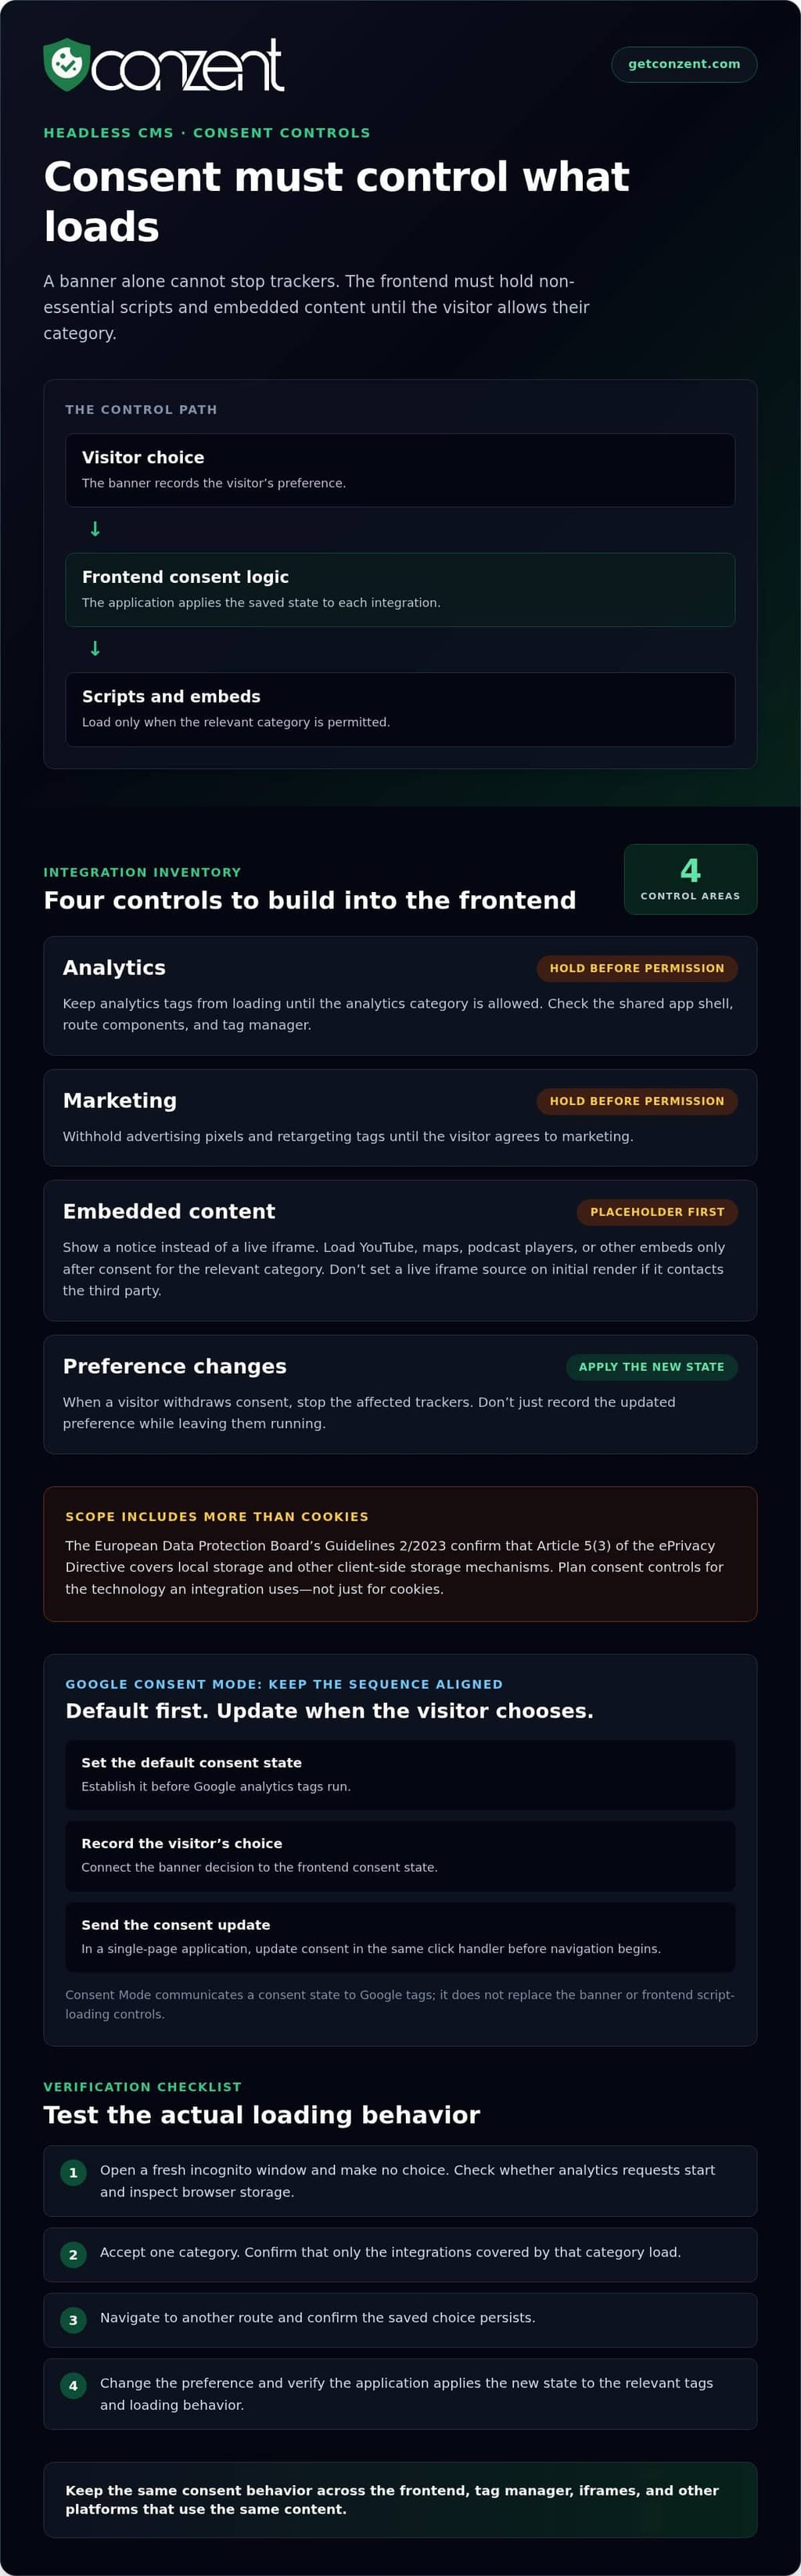
Le impostazioni predefinite della Modalità di Consenso di Google stabiliscono lo stato di consenso iniziale per i tag di Google, mentre gli aggiornamenti comunicano la scelta successiva di un visitatore. In una costruzione headless, gli sviluppatori devono collegare entrambi gli stati al frontend piuttosto che presumere che il CMS li gestisca. Imposta il predefinito prima che i tag di analisi vengano eseguiti, quindi aggiorna il consenso quando il visitatore salva una scelta. Questa sequenza aiuta a prevenire che i tag agiscano su uno stato obsoleto.
Per un'applicazione a pagina singola, la scelta salvata e l'aggiornamento della Modalità di Consenso di Google appartengono allo stesso gestore di clic, prima che inizi la navigazione. Questo mantiene lo stato di consenso allineato con l'azione del visitatore mentre il frontend cambia visualizzazioni senza un completo ricaricamento della pagina. La Modalità di Consenso v2 di Google è un'integrazione, non un sostituto per il banner o il codice che controlla quando vengono caricati gli script.
Segnali di Analisi e Rischi di Consenso
I segnali di analisi descrivono lo stato di consenso che i tag di Google dovrebbero utilizzare; non sostituiscono la decisione di consenso del sito. Questa distinzione è importante perché un tag che riceve un segnale è diverso da un frontend che impedisce a uno script di caricarsi. Un'implementazione headless deve coordinare entrambi: il banner registra la scelta e l'applicazione aggiorna i tag pertinenti e il comportamento di caricamento.
Quali sono i rischi di utilizzare un CMS headless senza controlli di consenso sui cookie? Gli script di analisi non essenziali possono essere eseguiti prima del consenso, e le modifiche alle preferenze successive potrebbero non raggiungere i tag. I dati potrebbero quindi essere raccolti contrariamente alla scelta del visitatore, anche se l'interfaccia visualizza un banner.
Il campo legale si estende anche oltre i cookie tradizionali. Le Linee Guida del Comitato Europeo per la Protezione dei Dati 2/2023 confermano che l'Articolo 5(3) della Direttiva ePrivacy copre la memorizzazione locale e altri meccanismi di memorizzazione lato client. Un frontend che memorizza identificatori di analisi nella memorizzazione locale ha quindi bisogno della stessa attenta pianificazione del consenso di uno che si basa sui cookie.
Mappa ogni strumento di analisi al suo punto di caricamento, come un'app shell condivisa, un componente di percorso o un gestore di tag. Testa il flusso in una nuova sessione: non fare alcuna scelta e osserva se le richieste di analisi iniziano. Salva una scelta, naviga verso un altro percorso e conferma che lo stato persista. Poi cambia la preferenza e verifica che l'applicazione applichi il nuovo stato piuttosto che mantenere il vecchio.
Blocco degli script di terze parti e degli iframe fino al consenso
Un frontend headless decide quali script di terze parti e contenuti incorporati vengono caricati, quindi il consenso deve controllare direttamente quella decisione. Un banner per i cookie non può prevenire la raccolta di dati se il browser ha già caricato un tag di analisi, un pixel pubblicitario o un lettore incorporato. Collega ogni strumento non essenziale a una categoria di consenso, quindi trattieni il suo codice fino a quando il visitatore non concede il permesso per quella categoria.
Le tecnologie di terze parti possono memorizzare o leggere informazioni sul dispositivo di un visitatore, o inviare informazioni a un servizio esterno. Gli embed di YouTube in modalità privacy migliorata possono comunque scrivere identificatori nella memorizzazione locale quando una pagina viene caricata. Una pagina statica potrebbe anche aver bisogno di un banner se i suoi script o embed accedono alle informazioni del dispositivo. Ciò che conta è ciò che fa l'integrazione, non se la pagina proviene da un CMS headless.
Utilizza un segnaposto per un iframe che dovrebbe attendere. Ad esempio, mostra un breve avviso dove apparirebbe un lettore di YouTube e carica l'iframe solo dopo che il visitatore accetta la categoria pertinente. Usa lo stesso schema per mappe, lettori di podcast e altri servizi incorporati. Non impostare la sorgente live dell'iframe al primo rendering se questo fa contattare il terzo prima del consenso.
Il gating degli script significa trattenere uno script fino a quando lo stato di consenso salvato consente la sua categoria. Mantieni un inventario chiaro in modo che ogni integrazione abbia un proprietario e un comportamento definito:
- Analisi: Impedisci il caricamento dei tag di analisi prima che la categoria di analisi sia consentita.
- Marketing: Trattieni i pixel pubblicitari e i tag di retargeting fino a quando il visitatore non accetta il marketing.
- Contenuti incorporati: Sostituisci gli iframe bloccati con un segnaposto, quindi carica il servizio dopo il consenso.
- Cambiamenti di preferenza: Quando un visitatore ritira il consenso, ferma i tracker interessati invece di registrare solo la nuova scelta.
Strumenti di heat-mapping e registrazione delle sessioni come Hotjar, Clarity e FullStory richiedono consenso esplicito ai sensi del GDPR. Assicurati che i loro script seguano le stesse regole di categoria degli altri strumenti di analisi. Anche un gestore di tag ha bisogno di gating: bloccare un tag all'interno di un contenitore non aiuta se il contenitore stesso viene caricato troppo presto.
La Content Security Policy (CSP) può limitare quali domini possono fornire script, frame e altre risorse. Gli sviluppatori possono usarla per limitare connessioni di terze parti inaspettate, ma la CSP non legge la scelta di un visitatore né sostituisce la logica di consenso. Mantieni la politica insieme all'inventario delle integrazioni, in modo che ogni nuovo servizio venga esaminato prima che il suo dominio venga autorizzato.
Testa il flusso completo in una nuova finestra in incognito. Prima del consenso, ispeziona le richieste di rete e la memorizzazione del browser per chiamate a servizi come YouTube o Hotjar. Accetta una categoria e conferma che solo le sue integrazioni vengono caricate; poi ritira quella scelta e verifica che i tracker si fermino. I team che confrontano approcci di gestione del consenso possono rivedere le opzioni di prezzo della piattaforma di consenso come parte della loro pianificazione di implementazione.
Posizionamento del banner di consenso e ordine di caricamento degli script
Un banner di consenso funziona solo se i visitatori possono vederlo e utilizzarlo prima che inizi il tracciamento facoltativo. Su un sito headless, il browser può eseguire JavaScript dall'app shell prima che un componente del banner venga renderizzato. Metti l'interfaccia di consenso nell'esperienza iniziale del frontend e fai attendere il codice di analisi e del gestore di tag per la scelta del visitatore. Un banner tardivo non può annullare una richiesta già inviata.
Non esiste una regola universale per il banner dei cookie per ogni sito web negli Stati Uniti. I requisiti dipendono dalla giurisdizione e da come il sito utilizza le informazioni dal dispositivo di un visitatore. Per i visitatori della California, valuta le pratiche di tracciamento del sito e le obbligazioni di privacy applicabili; un banner da solo non risolve ogni requisito. Rendi chiare le scelte e i controlli delle preferenze pertinenti facili da trovare.
Il posizionamento influisce su se i visitatori possono agire senza cercare. Mantieni il banner visibile senza coprire contenuti essenziali e fornisci un modo persistente per riaprire le preferenze dopo la chiusura. Ad esempio, un link nel footer etichettato "Impostazioni sulla privacy" può riaprire il componente di consenso su ogni percorso. In un'applicazione a pagina singola, mantieni quel controllo disponibile mentre la navigazione cambia la vista, piuttosto che attaccarlo solo alla pagina iniziale.
L'ordine di caricamento degli script dovrebbe seguire lo stato dell'interfaccia, non viceversa. Carica prima l'interfaccia di consenso, imposta lo stato iniziale per i tag applicabili, quindi consenti script facoltativi solo dopo che un visitatore ha preso una scelta consentita. Un gestore di tag che si inizializza prima del componente di consenso può inviare richieste prima che il banner appaia. Testa il primo caricamento della pagina, i cambiamenti di percorso e le sessioni di ritorno per catturare eventuali lacune temporali.
La governance va oltre il design del banner. Il banner presenta la scelta; la governance definisce quali team possiedono ogni tracker, come le categorie si mappano alle tecnologie e come i cambiamenti di preferenza raggiungono l'applicazione. Mantieni un inventario condiviso di tag, il loro scopo e il loro comportamento di caricamento. Quando il marketing aggiunge un tag di analisi, gli sviluppatori dovrebbero sapere quale categoria lo controlla e chi approva la modifica.
L'accessibilità è parte di una scelta di consenso utilizzabile. Dai ai pulsanti etichette chiare, supporta la navigazione da tastiera e assicurati che il testo rimanga leggibile contro lo sfondo del banner. I banner dei cookie dovrebbero soddisfare un rapporto di contrasto minimo di 4.5:1. Testa il banner a diverse dimensioni di viewport e con zoom del browser, in modo che i controlli di accettazione, rifiuto e impostazioni rimangano visibili e distinguibili.
Prima del lancio, testa l'intera sequenza in una nuova sessione del browser: carica una pagina, non fare selezione, scegli preferenze, naviga e riapri le impostazioni. Conferma che il banner non scompaia dietro un menu o blocchi i controlli principali della pagina. I team che pianificano il lato operativo possono confrontare le opzioni della piattaforma di consenso rispetto alle loro esigenze di implementazione.
CMS Headless e gestione del consenso indipendente dal CMS
Un CMS headless fornisce contenuti tramite API, mentre il frontend controlla il tracciamento e il comportamento del consenso. Un approccio indipendente dal CMS collega il consenso al frontend invece di fare affidamento su un plugin per un CMS specifico.
Architettura Headless e Gestione del Consenso
L'architettura headless separa il repository di contenuti dallo strato di presentazione, quindi la logica di consenso appartiene a dove vengono eseguiti gli script del browser. Questo è importante quando un CMS alimenta un sito web, un'app mobile o un altro frontend, perché ogni interfaccia può caricare strumenti di tracciamento diversi.
Quali piattaforme di consenso ai cookie si integrano con i CMS headless? Le piattaforme indipendenti dal CMS possono connettersi tramite codice frontend o API invece di fare affidamento su un'estensione CMS specifica. Memorizza la preferenza del visitatore in un cookie di consenso e utilizza un dominio genitore condiviso come .example.com quando i sottodomini devono leggere la stessa scelta.
Valuta il consenso nel browser del visitatore o al confine, non in HTML memorizzato nella cache. Una pagina memorizzata nella cache può servire markup identico a visitatori con preferenze diverse, quindi il frontend deve applicare lo stato attuale di ogni visitatore.
Capacità della Piattaforma di Gestione del Consenso
Una piattaforma di gestione del consenso centralizza il banner, le categorie di servizio, i controlli delle preferenze e i registri di consenso. Ad esempio, può raggruppare strumenti di analisi e marketing separatamente, quindi consentire ai visitatori di accettare una categoria mentre rifiutano un'altra.
Una configurazione condivisa aiuta i team a documentare quali tecnologie appartengono a ciascuna categoria e applicare le preferenze in modo coerente attraverso i percorsi. Consente inoltre ai visitatori di aggiornare le proprie scelte dopo la prima visualizzazione della pagina. Tratta la piattaforma come uno strato di coordinamento, non come un sostituto per il codice frontend che controlla il caricamento degli script.
Controlla che la configurazione del consenso rifletta le integrazioni effettive del sito. Quando un team aggiunge uno strumento di analisi, dovrebbe assegnare lo strumento alla categoria giusta e garantire che il frontend segua la preferenza salvata del visitatore.
Integrazione e Configurazione della Piattaforma
Aggiungere una piattaforma di gestione del consenso significa collegare il suo banner e stato delle preferenze al frontend che rende le pagine. Come si aggiunge una a un sito web headless? Integra la piattaforma con il frontend, mappa i servizi alle categorie di consenso e collega gli aggiornamenti delle preferenze al codice che carica quei servizi.
Mantieni l'integrazione separata dai modelli di contenuto. Un editor che modifica un articolo nel CMS non dovrebbe dover modificare la configurazione del tracciamento. Gli sviluppatori possono mettere la logica di consenso in un componente dell'applicazione condiviso, quindi testarlo attraverso percorsi e sottodomini che utilizzano lo stesso cookie di consenso.
Includi ogni frontend nel piano di integrazione. Un sito web e un'app mobile possono condividere contenuti, ma il loro codice di tracciamento e le interfacce di consenso necessitano comunque di un trattamento appropriato.
Caricamento dei Gestori di Tag Dopo il Consenso
Un contenitore di gestore di tag non dovrebbe caricarsi prima che il visitatore prenda una scelta di consenso. Se inizia prima, i suoi tag possono essere eseguiti prima che il frontend applichi la preferenza salvata.
Gata il contenitore dietro la scelta pertinente, quindi passa lo stato aggiornato prima di caricare i tag consentiti. Durante le visite successive, leggi la preferenza memorizzata e applicala prima di inizializzare il contenitore. Testa una prima visita e una sessione di ritorno, inclusa quando un visitatore cambia preferenze.
Mantieni lo stato di consenso allineato con il frontend attivo. In un'applicazione a pagina singola, i cambiamenti di percorso non dovrebbero ripristinare silenziosamente le preferenze o avviare tag bloccati. Testa la pagina iniziale, la navigazione e gli aggiornamenti delle preferenze come un flusso connesso.
Considerazioni sul consenso ai cookie specifiche della piattaforma
Una configurazione di consenso deve seguire il comportamento di ciascuna piattaforma, non solo il nome del CMS. Una fonte di contenuto headless può servire un sito web, un'app mobile, un chiosco e un dispositivo intelligente, ma ogni frontend può memorizzare preferenze e caricare il tracciamento in modo diverso. Tratta ogni piattaforma come un'implementazione separata, quindi allinea le sue categorie con le scelte dei visitatori.
Inizia con un inventario della piattaforma. Per un sito renderizzato dal server, identifica dove il browser riceve lo stato di consenso e se l'HTML memorizzato nella cache potrebbe esporre lo stesso codice di tracciamento a ogni visitatore. Per un'applicazione a pagina singola, testa i cambiamenti di percorso e il ripristino della sessione. Per un'app mobile, mappa il tracciamento specifico dell'app separatamente dagli script del sito web. Un modello di contenuto condiviso non rende questi percorsi tecnici identici.
La Modalità di Consenso di Google appartiene al flusso di tagging web. Un sito web può inviare segnali di consenso ai tag di Google, ma ciò non governa automaticamente gli altri SDK di analisi di un'app o il comportamento di memorizzazione di un chiosco. Documenta quale frontend invia ogni segnale, quali controlli di preferenza lo gestiscono e cosa succede quando un visitatore cambia quella preferenza.
Le app native necessitano di una revisione distinta. Il prompt di Trasparenza del Tracciamento delle App di Apple si applica al tracciamento tra app nelle app native; non è un banner per i cookie per un sito web. Mantieni le due esperienze separate nell'architettura e non trattare un prompt a livello di app come un sostituto per i controlli di consenso del browser.
Gestisci con attenzione le impostazioni del browser. L'impostazione Do Not Track di un browser può inviare una richiesta a un sito web, e il sito web può scegliere se agire su di essa. Documenta il comportamento del sito in modo che gli sviluppatori frontend possano distinguere quel segnale da una preferenza di consenso memorizzata. Non lasciare che un'impostazione predefinita a livello di sessione sovrascriva silenziosamente la scelta salvata di un visitatore.
Utilizza una matrice della piattaforma per rivelare lacune prima del rilascio:
- Sito web: Testa visite fresche, preferenze salvate, cambiamenti di percorso e pagine memorizzate nella cache.
- App mobile: Rivedi la memorizzazione dell'app, gli SDK di analisi e il separato prompt di tracciamento di Apple.
- Chiosco o dispositivo intelligente: Identifica come l'interfaccia presenta scelte e le mantiene tra gli usi.
- API di contenuto condiviso: Conferma che ogni frontend consumatore applichi il proprio stato di consenso prima che inizi il tracciamento.
Testa ogni piattaforma con gli stessi scenari: nessuna scelta, una preferenza limitata, una preferenza cambiata e una sessione di ritorno. Confronta l'attività di rete e il comportamento di memorizzazione, non solo il banner visibile. Questo può rivelare casi in cui un framework rispetta una scelta mentre un altro continua a inviare segnali.
Scegli un'implementazione attorno alla tua architettura effettiva, obiettivi di conformità e esigenze organizzative. Se stai valutando opzioni per la piattaforma di consenso per tali requisiti, confronta le opzioni disponibili per la piattaforma.
Conzent: Piattaforma di Consenso Cloud Gestita
Conzent offre una Piattaforma di Consenso Cloud Gestita per team che gestiscono il consenso su un sito web headless. Le organizzazioni che preferiscono gestire l'infrastruttura da sole possono utilizzare l'Infrastruttura di Consenso Open Autogestita, che è gratuita da autogestire. Entrambe le opzioni aiutano i team a adattare la gestione del consenso alla loro architettura e alle esigenze operative.
Il Test A/B del Consenso aiuta i team a confrontare approcci ai banner, mentre l'Analisi dell'Impatto sul Fatturato aiuta a valutare come le scelte di consenso si relazionano al fatturato. Questi strumenti sono utili una volta che la configurazione tecnica è in atto e il compito successivo è migliorare l'esperienza del visitatore con prove piuttosto che con congetture.
Se stai pianificando la gestione del consenso per un CMS headless, contatta Conzent per discutere le opzioni disponibili.
Rendi il Consenso Parte di Ogni Rilascio
Il consenso in un'architettura headless non è un compito di lancio una tantum. Fai in modo che faccia parte del processo di rilascio del frontend: quando uno sviluppatore aggiunge un tag, cambia un framework o introduce un'altra piattaforma, rivedi come la modifica influisce sulle preferenze dei visitatori. Questo mantiene l'implementazione allineata con il sito mentre evolve.
Il consenso ai cookie per un CMS headless funziona meglio quando la configurazione tecnica si adatta a come opera il tuo team. Conzent offre una Piattaforma di Consenso Cloud Gestita, un'Infrastruttura di Consenso Open Autogestita gratuita e Test A/B del Consenso per valutare le esperienze dei banner. Queste opzioni aiutano i team a perfezionare il loro approccio attraverso front-end in cambiamento.
Esplora le opzioni disponibili e decidi cosa si adatta alla tua architettura: Contatta Conzent riguardo alla tua configurazione di consenso.
Integra il consenso nel lavoro, non attorno ad esso. Il tuo prossimo rilascio può rendere la scelta del visitatore più chiara e più facile da rispettare.
Domande Frequenti
Il CMS può iniettare il banner di consenso invece del frontend?
Sì, un CMS può fornire contenuti per il banner o renderizzare il suo markup, ma il browser ha comunque bisogno di codice per far funzionare i controlli. Ad esempio, un editor può aggiornare il testo del banner in un campo CMS, mentre un componente frontend gestisce le azioni dei pulsanti e le modifiche delle preferenze. Controlla i modelli renderizzati dal server per banner duplicati dopo l'idratazione, specialmente quando lo stesso componente appare in un layout condiviso.
Come Sopravvive il Consenso alla Generazione Statica e alla Cache al Confine?
Tieni i valori di consenso specifici per i visitatori fuori dagli artefatti di build. Una build statica dovrebbe contenere codice dell'applicazione e contenuti, non una scelta copiata dal browser di uno sviluppatore durante la generazione. Aggiungi una revisione della build che cerca HTML generato e pacchetti JavaScript per valori di consenso di test o dati personali. Questo cattura inclusioni accidentali prima del deployment senza cambiare come il sito genera o serve pagine pubbliche.
Come gestisco il consenso tra sottodomini e ambienti (staging/prod)?
Tieni i dati di consenso di staging separati dai dati di produzione. Usa una configurazione di ambiente distinta e un profilo browser di test dedicato, quindi cancella le sue scelte memorizzate tra i test. Ad esempio, uno sviluppatore che testa un nuovo banner in staging non dovrebbe portare quella selezione in una sessione di produzione. Includi la separazione dell'ambiente nei controlli di rilascio in modo che i tag di test e i registri di consenso non influenzino il comportamento dal vivo.
Cos'è il consenso ai cookie in un'architettura CMS headless?
Il consenso ai cookie per un CMS headless è la capacità del visitatore di scegliere come le tecnologie non essenziali possono operare sul sito. Coinvolge sia la preferenza registrata che la risposta dell'applicazione. Un registro di audit che mostra la scelta di un visitatore è utile solo quando il comportamento del sito la riflette. Il CMS può supportare il contenuto, ma il consenso riguarda l'intera esperienza del visitatore.
Come influisce un CMS headless sull'implementazione del consenso ai cookie?
I flussi di anteprima editoriale possono essere distinti dal sito pubblico. Un'anteprima editoriale può includere contenuti in bozza, integrazioni di test o componenti di pagina non pubblicati che non appaiono mai ai visitatori. Mantieni la configurazione di anteprima separata dalla configurazione di tracciamento di produzione e testa i link di anteprima con la stessa attenzione dei percorsi pubblicati. Questo aiuta a prevenire che strumenti riservati agli editor o contenuti in bozza cambino l'esperienza di consenso pubblica.
Come possono essere bloccati gli script dei cookie fino a quando i visitatori non danno consenso?
Rendi l'inserimento degli script condizionale sulla preferenza attuale, quindi testa quella condizione a livello di componente. Ad esempio, un test frontend può verificare che il rendering di un componente di analisi senza permesso non crei alcun elemento di script di analisi. Un secondo test può concedere la scelta pertinente e confermare che l'elemento appare. Questi controlli catturano regressioni quando gli sviluppatori rifattorizzano i layout dei percorsi o aggiornano i componenti condivisi.
Come si esegue un audit dei cookie e dei tracker di terze parti su un sito CMS headless?
Abbina una revisione tecnica con una scansione al momento del lancio. Ispeziona la memorizzazione del browser e l'attività di rete, quindi confronta i risultati con i servizi dichiarati del sito e le categorie di consenso. Esegui una scansione dei cookie fresca entro una settimana dal lancio di un sito web e ripetila dopo modifiche a moduli, analisi o contenuti incorporati. Registra il percorso e la funzionalità che ha attivato ciascun elemento in modo che i team possano rintracciare risultati inaspettati alla loro fonte.
Come si confrontano gli strumenti di consenso ai cookie per i siti web CMS headless?
Confronta quanto chiaramente ciascun strumento documenta il suo contratto di integrazione, formato delle preferenze e processo di aggiornamento. Considera se la configurazione del consenso può essere esaminata insieme alle modifiche dell'applicazione e se i registri pertinenti possono essere esportati o migrati. Ad esempio, un aggiornamento del framework non dovrebbe richiedere agli editor di ricostruire manualmente le categorie di consenso. Scegli un approccio che gli sviluppatori possano mantenere senza legare la logica di consenso a un singolo modello di pagina.