
DPO-guide til cookie-samtykke regler, optegnelser og tags
En ikke-essentiel cookie eller sporingsmærke bør ikke køre, før en bruger giver gyldig samtykke. Strengt nødvendige cookies er undtagelsen. Denne DPO-guide til cookie-samtykke forklarer reglen bag denne skelnen og hvorfor et banner alene ikke er nok, hvis mærker stadig aktiveres i baggrunden.
Samtykke kan føles som en juridisk afkrydsningsboks, men den reelle test er, hvad en hjemmeside gør før og efter, at nogen træffer et valg. I EU inkluderer rammerne ePrivacy-direktivet og GDPR; reglerne adskiller sig i andre markeder. Denne guide forklarer, hvornår cookies må indlæses, hvilken information der skal gives til brugerne, og hvordan man registrerer samtykke og muligheden for tilbagetrækning. Den dækker også DPO'ens rolle, reglerne der påvirker cookies i EU og videre, og hvordan mærkekontroller og Google Consent Mode kan hjælpe med at håndhæve brugerens valg.
Vigtige Punkter
- Adskil strengt nødvendige cookies fra dem, der kræver samtykke, og sørg for, at ikke-essentielle mærker respekterer besøgendes valg.
- Hold en klar optegnelse over samtykke og giv en ligetil måde for brugerne at trække det tilbage.
- Forstå hvordan ePrivacy-direktivet og GDPR former cookie-samtykke i hele EU.
- Brug vejledning fra databeskyttelsesmyndigheder til at vurdere bannerdesign, brugerens valg og adgang til tjenester.
- Forbind samtykkesignaler til mærkernes adfærd, så Google Consent Mode og andre mærker afspejler de valg, besøgende træffer.
Hvad er en cookie, der sættes før samtykke?
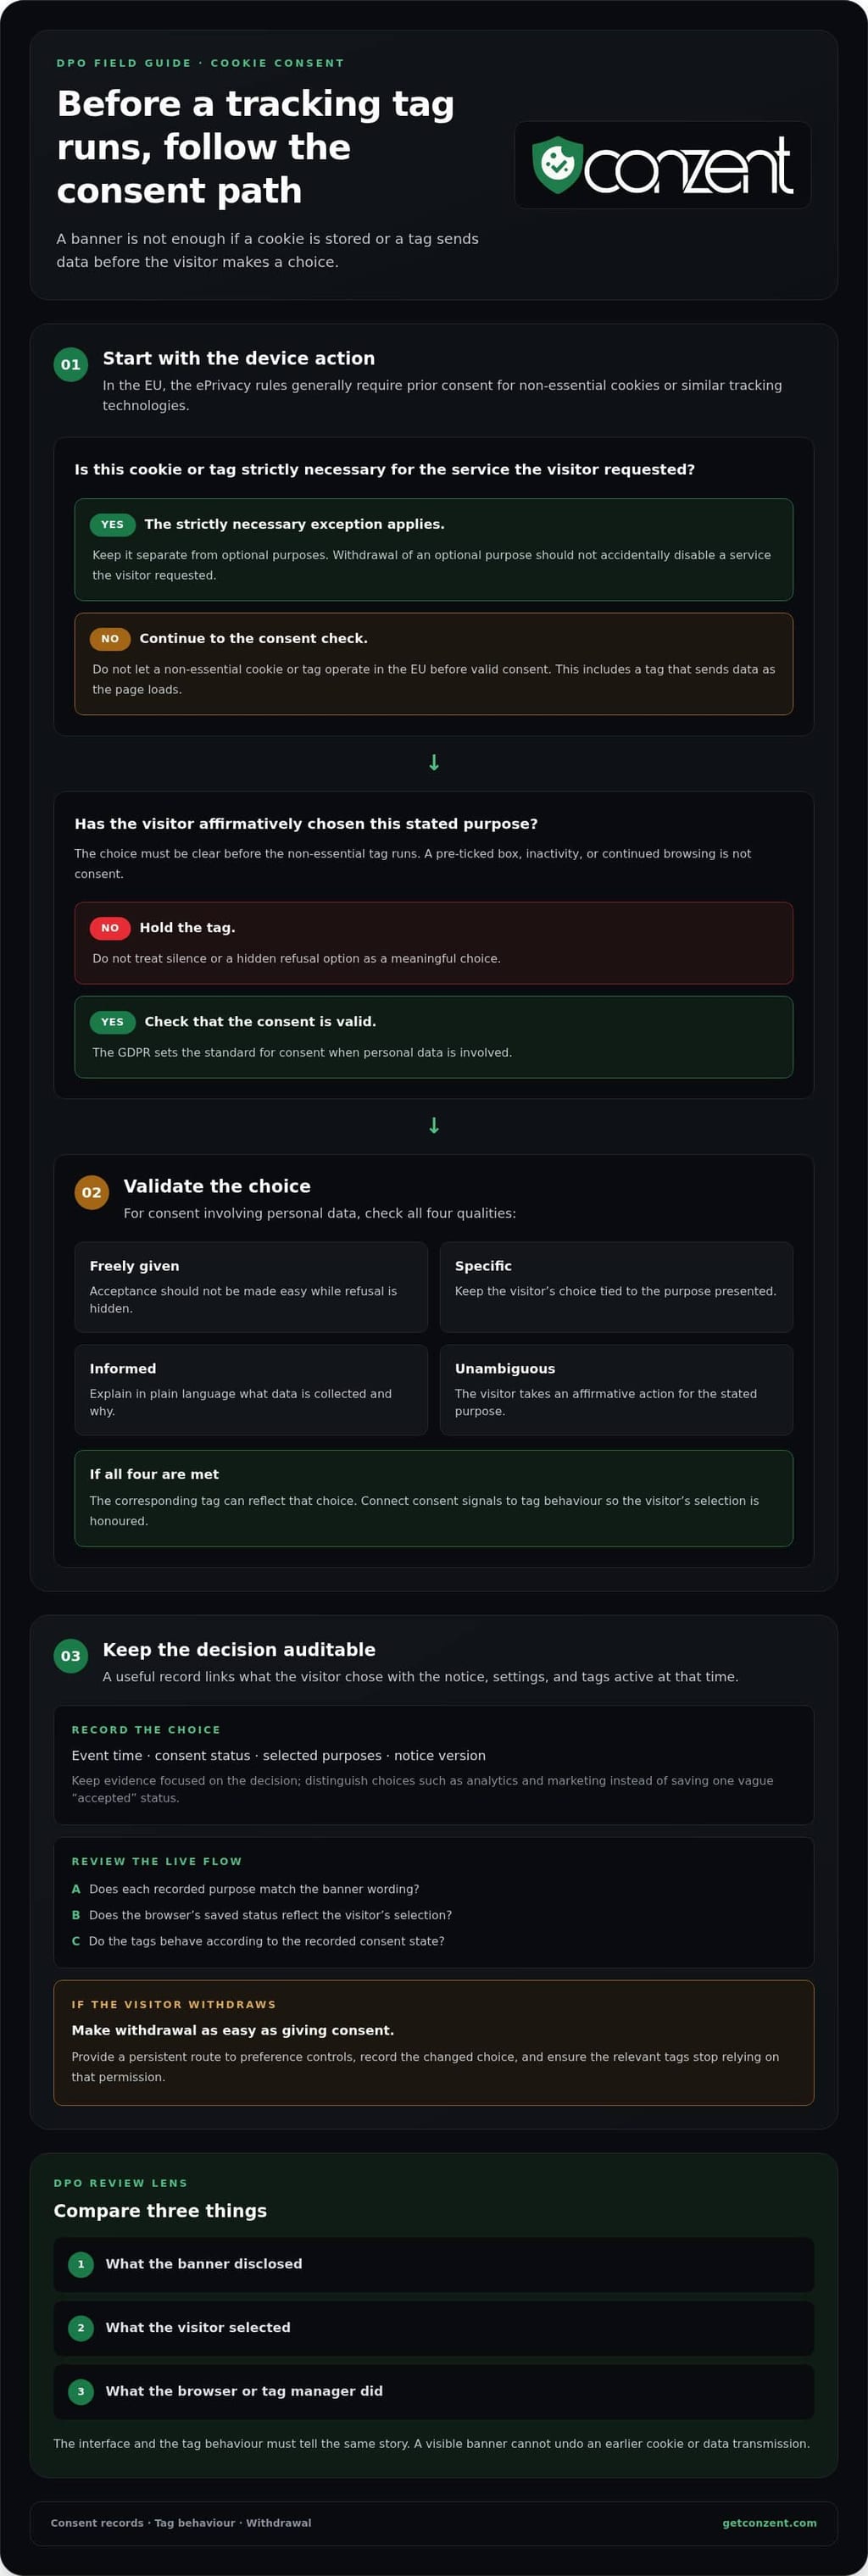
En cookie sættes før samtykke, hvis en hjemmeside gemmer eller læser den, før en besøgende accepterer. Den samme bekymring gælder, når et sporingsmærke sender data først. For eksempel kan et retargeting-mærke, der aktiveres, når en side indlæses, transmittere identifikatorer, før banneret vises. En praktisk DPO-guide til cookie-samtykke starter med denne skelnen: et synligt banner kan ikke omstøde en tidligere handling. Det centrale overholdelsesspørgsmål er, hvad browseren og tilsluttede tjenester gør, før besøgende træffer et valg.
I EU regulerer ePrivacy-direktivet opbevaring af information på eller adgang til det fra en brugers enhed. Det kræver generelt samtykke, før ikke-essentielle cookies eller lignende sporings teknologier fungerer. GDPR, eller General Data Protection Regulation, sætter standarder for gyldigt samtykke, når personoplysninger er involveret. Artikel 7 kræver, at samtykke gives frit, specifikt, informeret og entydigt. Sammen betyder disse regler, at et banner skal afspejle et reelt valg, ikke blot annoncere sporings.
Samtykke adskiller sig mellem CCPA, GDPR og ePrivacy-reglerne. EU-reglerne kræver generelt forudgående samtykke til ikke-essentiel enhedsopbevaring eller adgang, mens CCPA fokuserer på forbrugerens privatlivsrettigheder, herunder at fravælge salg eller deling af personlige oplysninger. Ifølge den californiske lovgiver tillader CCPA bøder på op til $7,500 pr. forsætlig overtrædelse og $2,500 pr. utilsigtet overtrædelse.
USA har ingen føderal cookie-lov, men statslige privatlivslove som CCPA påvirker cookie-relaterede datapraksisser. Internationalt afhænger gældende regler af, hvor en virksomhed opererer, og hvem den retter sig mod. GDPR kan gælde for en amerikansk virksomhed, der tilbyder varer eller tjenester til personer i Det Europæiske Økonomiske Samarbejdsområde. ePrivacy-direktivet og de nationale love, der implementerer det, former også cookie-samtykke i EU-lande.
Et gyldigt banner bør forklare på almindeligt sprog, hvilke data hver cookie indsamler, og hvorfor. Det bør identificere relevante formål og gøre de tilgængelige valg klare, før ikke-essentielle mærker kører. For eksempel bør "analyse" forklare måleformålet i stedet for at stole på et teknisk cookienavn. GDPR kræver også, at tilbagetrækning skal være lige så let som at give samtykke, så besøgende har brug for en klar måde at ændre deres valg senere.
Samtykke etableres ikke ved en forudafkrydset boks, inaktivitet eller fortsat browsing. Besøgende skal tage en bekræftende handling, såsom at vælge en aktiveret mulighed til et angivet formål. Et banner, der gør accept let, men skjuler afvisning, underminerer meningsfuldt valg. DPO'er bør vurdere banner- og mærkeadfærd sammen, fordi ordlyden i grænsefladen alene ikke kan vise, om siden har respekteret beslutningen.
Praksis for cookie-samtykke har ført til formelle klager. I august 2021 indgav noyb cirka 400 GDPR-klager mod enheder, hvis praksis den anså for utilfredsstillende. Den historie illustrerer, hvorfor en DPO bør betragte bannerdesign og sporingsadfærd som bevis, ikke kosmetiske detaljer. Hvis et mærke aktiveres før samtykke, skal den relevante konfiguration og optegnelser bevares, formålet identificeres, og vurderes hvilke brugere og datastreams der kan blive påvirket.
Samtykkeoptegnelser og tilbagetrækning
Samtykkeoptegnelser viser, hvad en besøgende valgte; tilbagetrækningsoptegnelser viser, hvornår det valg ændrede sig. En nyttig revisionsspor forbinder begge beslutninger til samtykkindstillingerne og de aktive mærker på det tidspunkt.
Cookie Samtykkeoptegnelser
Cookie-samtykkeoptegnelser dokumenterer besøgendes valg, de præsenterede formål og samtykkenotifikationen eller indstillingerne, der er i kraft. De hjælper teams med at vise, om en browser har accepteret, afvist eller ændret et bestemt formål. For eksempel kan en optegnelse skelne mellem et analysevalg og et markedsføringsvalg i stedet for at gemme en vag "accepteret" status.
Hold optegnelser nyttige uden at indsamle urelaterede detaljer. En praktisk optegnelse kan inkludere hændelsestid, samtykkestatus, valgte formål og notifikationsversion. ICO anbefaler organisationer at opbevare cookie-samtykkeoptegnelser i en passende periode. Den periode bør afspejle, hvorfor beviset er nødvendigt, og hvor længe det forbliver relevant.
Revisionsspor og Gennemgange
Et revisionsspor bevarer ændringer i samtykkeindstillinger over tid, herunder besøgendes oprindelige valg og eventuel senere tilbagetrækning. Det er vigtigt, fordi en browsers nuværende indstilling alene måske ikke forklarer, hvad der skete under et tidligere besøg. Hvis en mærkekonfiguration ændres, kan sporet hjælpe med at sammenligne dens adfærd med den samtykkestatus, der blev registreret på det tidspunkt.
Gennemgå optegnelser mod den aktive samtykkestrøm. Bekræft, at hvert registreret formål matcher bannerets ordlyd, og at browserens gemte status afspejler besøgendes valg. Når et nyt mærke eller formål introduceres, skal du kontrollere, at notifikationen og samtykkekategorierne stadig præcist beskriver aktiviteten. Registrer gennemgangen og eventuelle korrigerende handlinger.
Opbevaring af optegnelser og Ansvarlighed
Opbevaring af optegnelser understøtter ansvarlighed ved at give privatlivs-, marketing- og tekniske teams delt bevis for beslutninger. En DPO kan bruge disse optegnelser til at identificere, hvem der ejer hvert formål, hvilke mærker der afhænger af samtykke, og hvad der skal ske efter tilbagetrækning. Dette er nyttigt under en intern gennemgang eller når nogen spørger, hvordan deres valg blev anvendt.
Tildel en ejer til at vedligeholde notifikationen, samtykkekategorierne og mærkekortlægningen. Når en besøgende trækker samtykke tilbage, skal ændringen registreres, og de relevante mærker skal stoppe med at stole på den tilladelse. Hold strengt nødvendige funktioner adskilt fra valgfrie formål, så tilbagetrækning ikke utilsigtet deaktiverer en tjeneste, som besøgende har anmodet om.
Tilbagetrækning skal være lige så let som at give samtykke. Giv en vedholdende rute til præferencekontrollerne, og opdater derefter det gemte valg og de tilsluttede mærker, når en besøgende ændrer det. Test strømmen i en browser: afvis et formål, genbesøg kontrollerne, træk en tidligere accept tilbage, og bekræft, at det tilsvarende mærke ikke længere kører under det samtykke.
Gennemgå opbevaringsmodellen, når notifikationen, formålene eller sporingsopsætningen ændres. En simpel gennemgang kan sammenligne tre ting: hvad banneret afslørede, hvad besøgende valgte, og hvad browseren eller tagadministratoren gjorde. Hvis du vurderer en samtykkeplatform som en del af det arbejde, sammenlign faktorerne bag samtykkeplatformens prissætning sammen med dens opbevaringsbehov.
Hvilke love påvirker cookies i EU?
EU-cookie reglerne er baseret på ePrivacy-direktivet og GDPR, som adresserer adgang til enheder og personoplysninger. Forudgående samtykke er påkrævet, før en ikke-essentiel cookie eller lignende teknologi gemmer information på eller læser information fra en brugers enhed.
EPrivacy Cookie Samtykke Krav
EPrivacy-direktivet sætter EU's baseline for opbevaring af information på eller adgang til information fra en brugers enhed. Teknologiens drift er vigtig, ikke kun om det kaldes en cookie. Lignende sporingsværktøjer kan også falde inden for reglerne om enhedsopbevaring og adgang.
Direktivet blev vedtaget i 2002 og ændret i 2009. EU-lande skal inkorporere dets krav i national lov, så implementering og håndhævelse ligger inden for hver lands retlige ramme. For en hjemmeside, der betjener mennesker på tværs af flere EU-lande, kan det samme samtykkebanner være nødvendigt at tage højde for disse nationale regler.
Strengt nødvendige cookies er undtaget fra samtykke, men brugerne bør informeres om, hvad de gør, og hvorfor de er nødvendige. I kontrast hertil kræver analysecookies, herunder Google Analytics, forudgående samtykke i henhold til ePrivacy-direktivet. Et værktøjs velkendte navn eller udbredte brug fjerner ikke det krav.
Hvornår er forudgående samtykke påkrævet
Forudgående samtykke er nødvendigt, når en cookie eller sammenlignelig teknologi gemmer information på eller får adgang til information fra en enhed og ikke kvalificerer sig til den strengt nødvendige undtagelse. Dette er vigtigt, før mærker kører: et banner, der vises efter en tracker allerede har aktiveret, kommer for sent til den aktivitet.
For eksempel har et marketingmærke, der læser en enhedsidentifikator, før en besøgende accepterer, handlet før samtykke. I henhold til den angivne EU-regel skal et analysemærke også vente på samtykke, selvom det kun måler sidebesøg. Adskil formålene i banneret, så brugerne kan træffe et meningsfuldt valg om hver aktivitet.
EPrivacy-direktivet og GDPR arbejder sammen, men de er ikke udskiftelige. Direktivet adresserer enhedsopbevaring og adgang; GDPR regulerer behandling af personoplysninger og samtykkestandarder. En cookie kan rejse begge spørgsmål, hvis den får adgang til en enhed, og de resulterende data identificerer eller relaterer til en person.
Den Europæiske Kommission trak sit foreslåede ePrivacy-forordning tilbage i 2025, og ePrivacy-direktivet forbliver i kraft. Skelnen er vigtig: et direktiv skal inkorporeres i national lov, mens en EU-forordning bliver bindende i hele EU, når den træder i kraft.
I slutningen af 2025 foreslog den Europæiske Kommissions Digital Omnibus-pakke at indarbejde cookie-samtykkeregler i GDPR. Det forbliver et forslag, ikke lov. Indtil videre bør teams vurdere ePrivacy-direktivet og gældende nationale regler, i stedet for at behandle den foreslåede løsning som en vedtaget ændring.
Vejledning fra den europæiske databeskyttelsesmyndighed om cookie-samtykke
Europæiske databeskyttelsesmyndigheder fokuserer på, om besøgende har et reelt valg, og om sporingen respekterer det. Deres vejledning dækker bannerdesign, mærkeadfærd og kontrolansvarlighed for behandlingen.
DPO-ansvar og kontrolansvarlighed
En DPO rådgiver om databeskyttelsesrisici og overholdelse, mens datakontrolleren forbliver ansvarlig for operationelle beslutninger. GDPR-artiklerne 37-39 fastlægger bestemmelser, der er relevante for DPO'ens rolle. Denne skelnen er vigtig: DPO'en kan identificere risici i en cookieopsætning, men kontrolpersonen skal sikre, at hjemmesiden og dens mærker følger den valgte tilgang.
For en praktisk gennemgang skal du kortlægge hvert cookieformål til sit mærke, de indsamlede data og det krævede samtykkesignal. Registrer derefter, hvem der godkender ændringer til notifikationer eller sporings. ICO siger, at organisationer muligvis har brug for en databeskyttelseseffektvurdering, når cookies involverer personoplysninger. Vurderingen hjælper med at identificere risici, før et nyt reklame- eller analyseværktøj begynder at behandle information.
Samtykke til analyse- og reklamecookies
Analyse-, reklame- og tredjepartscookies kræver samtykke, hvor reglerne kræver det; at kalde noget "analyse" skaber ikke en undtagelse. I henhold til EU's ePrivacy-regler kræver analysecookies, herunder Google Analytics, forudgående samtykke. Et tredjepartsmærke bør derfor forblive inaktivt, indtil det relevante valg gives, selvom en anden virksomhed driver det.
Europæisk myndighedsvejledning afviser også samtykke opnået gennem pres eller stilhed. Forudafkrydsede bokse, inaktivitet og stiltiende samtykke opfylder ikke den aktive bekræftende handling, der kræves af GDPR-standarder. Den Europæiske Databeskyttelsesråd betragter cookie-væg samtykke som ugyldigt, når adgangen afhænger af at acceptere cookies. Et banner bør give brugerne en ægte måde at afvise valgfrie formål.
Valget skal fungere i grænsefladen. I juli 2021 udsendte Frankrigs CNIL formelle meddelelser til 40 organisationer for ikke at lade brugerne afvise cookies lige så let som at acceptere dem. En DPO kan sammenligne den indsats, der kræves for hver handling: hvis accept kræver ét klik, men afvisning kræver flere skærme, skaber designet friktion mod afvisning.
Koordinering er vigtig, fordi cookiepraksis krydser nationale grænser. Den 25. september 2021 etablerede Den Europæiske Databeskyttelsesråd en arbejdsgruppe for at hjælpe myndigheder med at harmonisere bannerreaktioner og koordinere arbejdet med 422 klager indgivet af noyb i august. En konsekvent gennemgang bør undersøge notifikationer, samtykkekontroller og om mærker respekterer hvert registreret valg.
Både cookie-funktion og datainnsamling er vigtige. I henhold til UK PECR gælder reglerne for enhedsopbevaring og adgang, selv når cookie-data er anonyme. Hvis en cookie involverer personoplysninger, siger ICO, at en organisation muligvis har brug for en DPIA. Vurder, hvad hvert mærke indsamler, dets formål, og om det deler information med reklame- eller analysepartnere.
Vurder adgang til enheden separat fra behandling af personoplysninger. En virksomhed kan behandle personoplysninger med samtykke eller, hvor det er relevant, en legitim interesse, men det fjerner ikke ePrivacy-samtykkekravene for adgang til enheden. En DPO's gennemgang bør derfor teste både cookie-funktion og den databehandling, den muliggør.
Håndhævelse af samtykke gennem mærker og Google Consent Mode
Et samtykkebanner registrerer et valg, men mærker skal handle på det. Håndhævelse afhænger af, hvordan samtykkeplatformen, tagadministratoren og individuelle scripts er forbundet. Google Consent Mode kommunikerer samtykkesignaler til Google-mærker, som kan justere deres adfærd som reaktion. Det opnår ikke samtykke fra besøgende eller gør automatisk ikke-relaterede mærker compliant.
Start med en opgørelse over mærker og deres formål. For hvert mærke skal du identificere, om det understøtter en essentiel funktion, analyse eller reklame, og hvilket samtykkesignal der skal kontrollere det. For eksempel, hvor samtykke er påkrævet, bør et analysemærke ikke køre, før besøgende giver den relevante tilladelse. Et marketingpixel har brug for sin egen korrekte kortlægning, ikke en antagelse om, at hvert script følger banneret.
Forbind derefter hvert bannervalg til den matchende mærkeadfærd. En besøgende kan acceptere analyse, men afvise reklame. Tagadministratoren bør præcist videregive den skelnen, så ét valg ikke stille aktiverer et andet formål. Google Consent Mode kan kommunikere samtykkevalg til Google-mærker, men hjemmesidens konfiguration bestemmer, om de tilsigtede signaler når dem.
Hold håndhævelseskæden klar: banneret opnår besøgendes valg, samtykkelaget gemmer og kommunikerer det, og mærker reagerer i henhold til deres konfiguration. Hvis et mærke aktiveres, før signalet når frem, mislykkes sekvensen, selvom banneret senere vises korrekt. Tjek rækkefølgen af operationer ved indlæsning af siden, herunder scripts tilføjet af plugins, indlejret media og reklamepartnere.
Test reelle besøgendes rejser, ikke kun den standard side tilstand. Åbn en ren browser-session, afvis valgfrie kategorier, og tjek om relaterede mærker aktiveres. Gentag efter at have accepteret et formål, og ændre derefter det valg gennem præferencekontrollerne. Sammenlign samtykkestatus med mærkeaktivitet hver gang. Test af afvisning er lige så vigtigt som test af accept.
Google Consent Mode er et signaleringsmekanisme, ikke en erstatning for samtykkegennemgangen eller mærkestyring. Det kan hjælpe Google-mærker med at reagere på samtykkesignaler, mens andre leverandørers scripts muligvis har brug for separate kontroller. En DPO og teknisk ejer bør blive enige om, hvilke formål hvert signal repræsenterer, hvem der vedligeholder kortlægningen, og hvordan konfigurationsændringer gennemgås.
Brug en ændringsproces, når marketing tilføjer et værktøj eller ændrer et mærke. Registrer dets formål, udløsningsbetingelser og den samtykkestatus, der kræves, før det kører. Efter implementering skal du teste accept, afvisning og tilbagetrækning igen. Dette giver teamet en praktisk måde at finde uoverensstemmelser mellem, hvad banneret lover, og hvad analyse- eller reklamemærker faktisk gør.
Hvis du vurderer en platform til at administrere samtykkesignaler og mærkeadfærd, undersøg samtykkeplatformmuligheder til dine implementeringsbehov.
Conzent: Managed Cloud Consent Platform
Conzent tilbyder en Managed Cloud Consent Platform til teams, der administrerer samtykkebannere og valg. Organisationer, der foretrækker at køre infrastrukturen selv, kan bruge sin Self-Hosted Open Consent Infrastructure, som er gratis at selv-host.
Samtykke A/B-test hjælper teams med at sammenligne bannerdesign, mens Revenue Impact Analytics viser, hvordan samtykkevalg relaterer sig til indtægter. Disse værktøjer kan støtte organisationer, der gennemgår deres samtykkekontroller sammen med målebehov. Conzent leverer værktøjer til samtykkeadministration, ikke juridisk repræsentation eller webudvikling.
Hvis du vurderer samtykkeinfrastruktur til din organisation, så udforsk Conzents platform og start en gratis prøveperiode.
Gør samtykke til en del af din driftspraksis
Cookie-overholdelse fungerer bedst som en løbende praksis, ikke et engangs bannerprojekt. Giv privatlivs-, marketing- og tekniske teams en delt proces til at gennemgå nye mærker, ændre formål og teste samtykkeadfærd. Dette omdanner politik til dag-til-dag beslutninger og hjælper teams med at fange uoverensstemmelser, før de bliver rutine.
Brug denne DPO-guide til cookie-samtykke som et udgangspunkt for en fokuseret intern gennemgang. Kortlæg, hvem der ejer hver beslutning, hvordan ændringer når hjemmesiden, og hvordan teamet registrerer resultater. Enig derefter om en gennemgangscyklus, der passer til din organisations udgivelsesproces. Klar ejerskab gør arbejdet lettere at vedligeholde, efterhånden som værktøjer og forretningsbehov ændrer sig.
For en samtykkeplatform, der passer til din implementering, kontakt Conzent om dine cookie-samtykke behov. En gennemtænkt proces og den rigtige infrastruktur kan hjælpe dit team med at gøre brugerens valg til en del af, hvordan hjemmesiden fungerer hver dag.
Ofte Stillede Spørgsmål
Er cookie-vægge tilladt under GDPR?
Generelt nej. Den Europæiske Databeskyttelsesråd betragter samtykke som ugyldigt, når en hjemmeside gør adgang betinget af at acceptere cookies. Det centrale spørgsmål er, om personen har et reelt valg. Italiens Garante har beskrevet en snæver undtagelse, hvor brugere har en reelt ækvivalent måde at få adgang til det samme indhold uden at give samtykke. En DPO, der vurderer et betalingsvæg-lignende banner, bør skelne mellem en ækvivalent adgangsoption og et design, der blot blokerer afvisning.
Er der nogen undtagelser?
Ja. Strengt nødvendige cookies er undtaget fra samtykke, når de understøtter en tjeneste, som brugeren har anmodet om, såsom at holde en valgt vare i en indkøbskurv. En cookie, der udelukkende bruges til at transmittere en kommunikation over et elektronisk kommunikationsnetværk, er også undtaget under UK PECR. Disse undtagelser afhænger af cookiens faktiske funktion, ikke dens etiket. En cookie, der bruges til et yderligere analyse- eller reklameformål, kan have brug for separat samtykke.
Skal jeg liste hver cookie i min politik?
Ikke nødvendigvis. UK's ICO anbefaler, at cookie-politikker beskriver cookie-kategorier, deres formål og involverede tredjeparter i stedet for at kræve en linje-for-linje opgørelse. For eksempel kan en politik forklare analysecookies og nævne analyseudbyderen. Hold forklaringen i overensstemmelse med webstedets faktiske mærker: hvis en ny reklamepartner eller formål tilføjes, skal du opdatere de relevante politikoplysninger, så besøgende ikke bliver vildledt.
Gælder reglerne stadig, hvis dataene er anonyme?
I henhold til UK PECR gælder reglerne for enhedsopbevaring og adgang, selvom de indsamlede oplysninger er anonyme. Cookiens drift er vigtig, ikke kun om dens data identificerer nogen. For eksempel kan en analysecookie, der gemmer information på en enhed, stadig falde ind under PECR. Overvej separat, om dataene bliver personlige under senere behandling, såsom når en tjeneste kombinerer det med andre oplysninger.
Er DPO'en ansvarlig for deres organisations cookie-overholdelse?
Nej. Datakontrolleren forbliver ansvarlig for operationel overholdelse; DPO'en rådgiver og overvåger. GDPR-artiklerne 37-39 beskriver bestemmelser vedrørende DPO'ens rolle. For eksempel kan en DPO påpege, at et nyt analysemærke ændrer webstedets databehandling og anbefale en gennemgang. Kontrolpersonen skal træffe og implementere operationelle beslutninger, herunder om mærket kun lanceres efter det krævede samtykke.
Hvad tæller som samtykke?
Samtykke skal gives frit, være specifikt, informeret og entydigt, med en aktiv bekræftende handling. En besøgende, der vælger "accepter analyse" efter at have lært, hvad analyse gør, er et klarere signal end fortsat browsing. En forudafkrydset boks, inaktivitet eller blot at blive på siden viser ikke et aktivt valg. Gør hvert formål forståeligt, så den registrerede valg afspejler, hvad personen har accepteret.
Hvad er DPO'ens rolle i cookie-samtykkeoverholdelse?
En DPO rådgiver organisationen, overvåger overholdelse og hjælper med at identificere risici i, hvordan cookies og mærker behandler data. For eksempel, når marketing foreslår et nyt pixel, kan DPO'en spørge, hvad det indsamler, hvem der modtager dataene, og hvilket samtykkevalg der kontrollerer det. DPO'en erstatter ikke kontrolpersonens beslutninger. Kontrolpersonen forbliver ansvarlig for at implementere passende kontroller.
Hvordan skal hjemmesider tilbyde accept, afvisning og tilpasning af cookie-muligheder?
Præsenter valg klart, så afvisning og accept er sammenligneligt let. Tilpasning bør lade besøgende vælge formål separat i stedet for at tvinge en alt-eller-intet beslutning om valgfrie cookies. For eksempel, tilbyd særskilte kontroller for analyse og reklame, og anvend derefter de gemte valg på deres respektive mærker. Hold en rute til præferenceindstillinger tilgængelig senere, så besøgende kan revidere deres valg uden at skulle søge gennem politikken.