
DPO-guide till regler för cookie-samtycke, register och taggar
En icke-nödvändig cookie eller spårningstag bör inte köras innan en användare ger giltigt samtycke. Strikt nödvändiga cookies är undantaget. Denna DPO-guide till cookie-samtycke förklarar regeln bakom den distinktionen och varför en banner ensam inte är tillräcklig om taggar fortfarande aktiveras i bakgrunden.
Samtycke kan kännas som en juridisk kryssruta, men det verkliga testet är vad en webbplats gör före och efter att någon gör ett val. Inom EU omfattar ramverket ePrivacy-direktivet och GDPR; reglerna skiljer sig åt i andra marknader. Denna guide förklarar när cookies kan laddas, vilken information som ska ges till användarna och hur man registrerar samtycke och möjliggör återkallelse. Den täcker också DPO:ns roll, reglerna som påverkar cookies i EU och bortom, samt hur taggkontroller och Google Consent Mode kan hjälpa till att verkställa användarval.
Viktiga punkter
- Separera strikt nödvändiga cookies från de som behöver samtycke, och se till att icke-nödvändiga taggar respekterar besökarens val.
- Håll en tydlig registrering av samtycke och ge ett enkelt sätt för användare att återkalla det.
- Förstå hur ePrivacy-direktivet och GDPR formar cookie-samtycke i hela EU.
- Använd vägledning från dataskyddsmyndigheter för att bedöma bannerdesign, användarval och tillgång till tjänster.
- Koppla samtyckessignaler till taggbeteende så att Google Consent Mode och andra taggar återspeglar de val besökarna gör.
Vad är en cookie som sätts innan samtycke?
En cookie sätts innan samtycke om en webbplats lagrar eller läser den innan en besökare godkänner. Samma oro gäller när en spårningstag skickar data först. Till exempel kan en retargeting-tag som aktiveras när en sida laddas överföra identifierare innan bannern visas. En praktisk DPO-guide till cookie-samtycke börjar med denna distinktion: en synlig banner kan inte ångra en tidigare åtgärd. Den centrala efterlevnadsfrågan är vad webbläsaren och anslutna tjänster gör innan besökaren väljer.
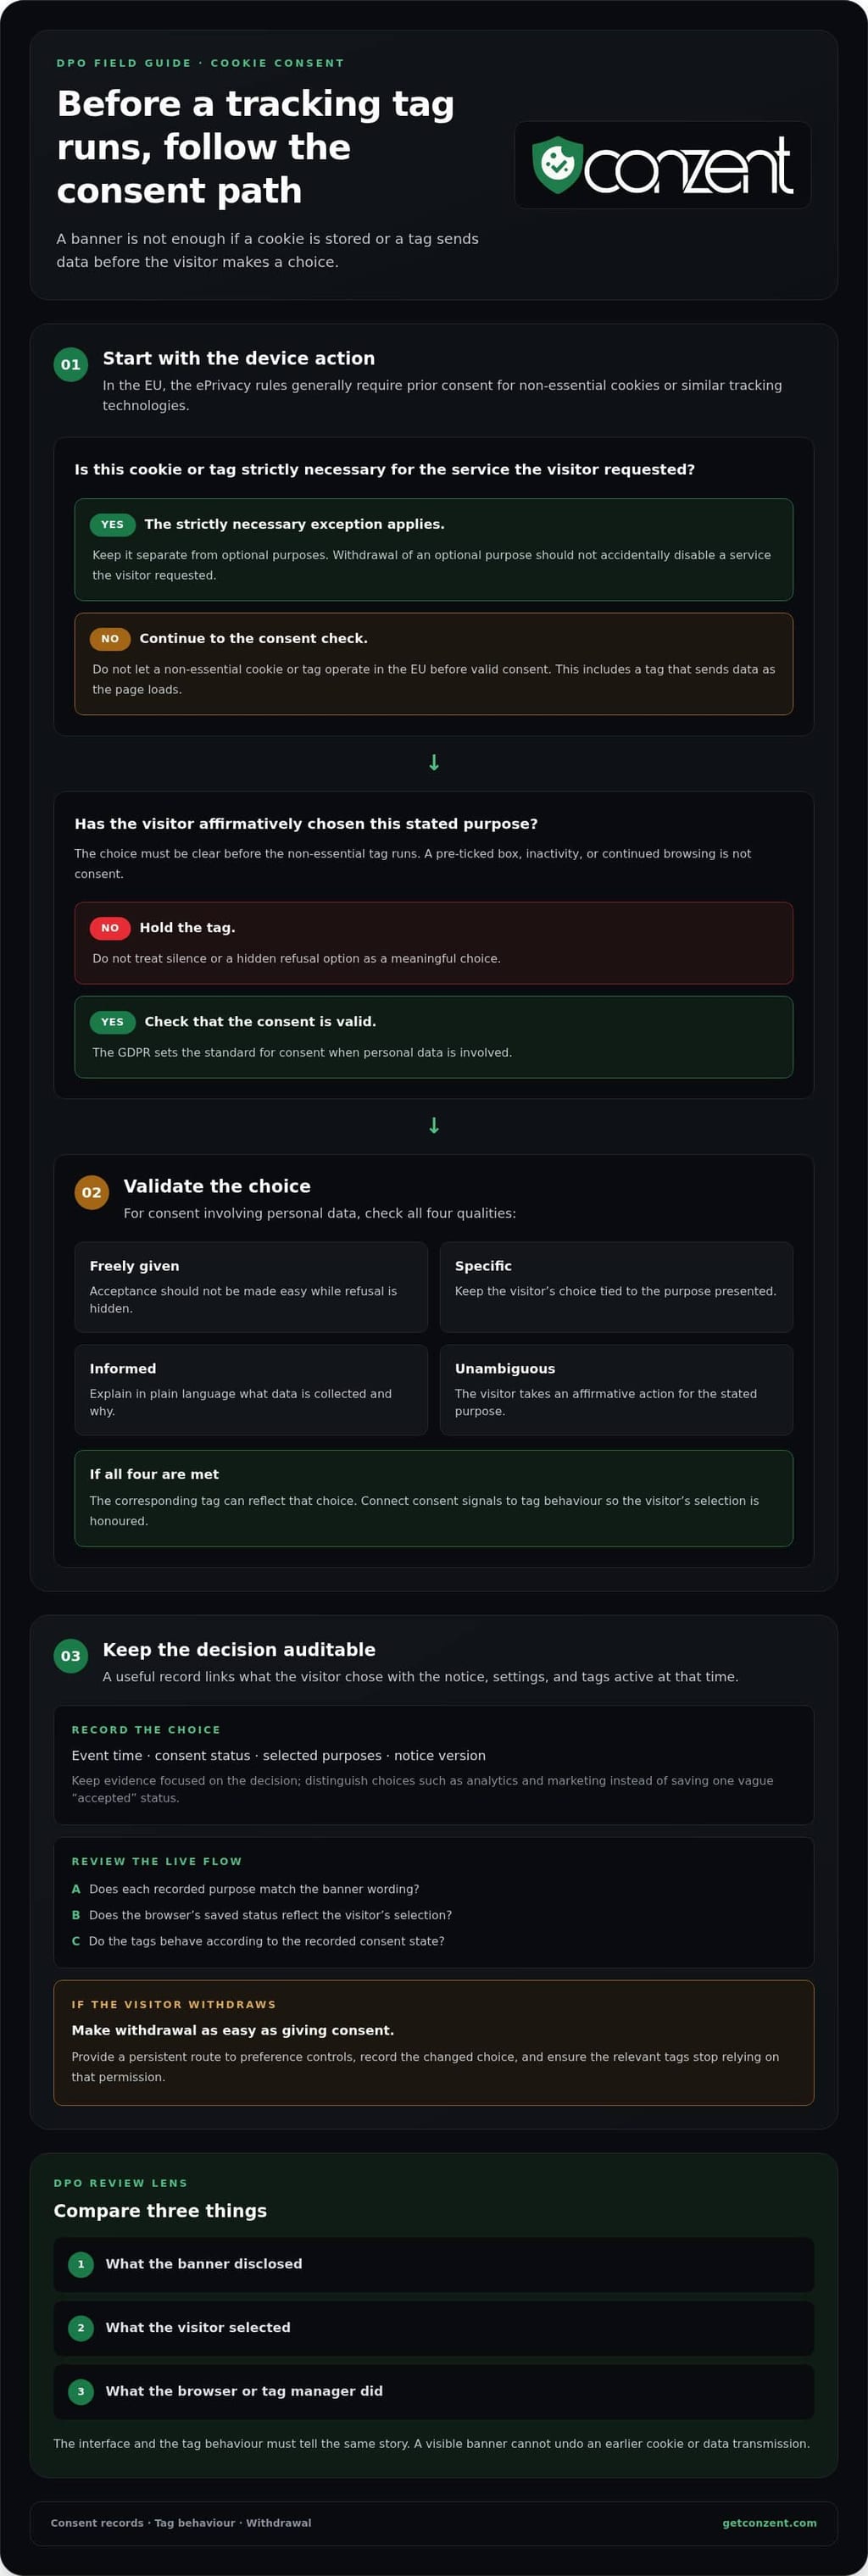
Inom EU reglerar ePrivacy-direktivet lagring av information på, eller åtkomst till, en användares enhet. Det kräver generellt samtycke innan icke-nödvändiga cookies eller liknande spårningsteknologier fungerar. GDPR, eller den allmänna dataskyddsförordningen, sätter standarder för giltigt samtycke när personuppgifter är involverade. Artikel 7 kräver att samtycke ges fritt, specifikt, informerat och entydigt. Tillsammans innebär dessa regler att en banner måste återspegla ett verkligt val, inte bara tillkännage spårning.
Samtycke skiljer sig åt mellan CCPA, GDPR och ePrivacy-regler. EU-reglerna kräver generellt föregående samtycke för icke-nödvändig lagring eller åtkomst av enhet, medan CCPA fokuserar på konsumenternas integritetsrättigheter, inklusive att välja bort försäljning eller delning av personuppgifter. Enligt Kaliforniens lagstiftning tillåter CCPA böter på upp till $7,500 per avsiktlig överträdelse och $2,500 per oavsiktlig överträdelse.
USA har ingen federal cookie-lag, men delstatliga integritetslagar som CCPA påverkar cookie-relaterade datapraktiker. Internationellt beror tillämpliga regler på var ett företag verkar och vem det riktar sig till. GDPR kan tillämpas på ett amerikanskt företag som erbjuder varor eller tjänster till personer inom det europeiska ekonomiska området. ePrivacy-direktivet och de nationella lagar som implementerar det formar också cookie-samtycke i EU-länder.
En giltig banner bör förklara på ett enkelt språk vilken data varje cookie samlar in och varför. Den bör identifiera relevanta syften och göra de tillgängliga valen tydliga innan icke-nödvändiga taggar körs. Till exempel bör "analys" förklara mätändamålet snarare än att förlita sig på ett tekniskt cookienamn. GDPR kräver också att återkallelse ska vara lika lätt som att ge samtycke, så besökare behöver ett tydligt sätt att ändra sitt val senare.
Samtycke fastställs inte av en förkryssad ruta, inaktivitet eller fortsatt surfande. Besökaren måste vidta en bekräftande åtgärd, som att välja ett aktiverat alternativ för ett angivet syfte. En banner som gör acceptans lätt men döljer avslag underminerar meningsfullt val. DPO:er bör bedöma banner- och taggbeteende tillsammans, eftersom formuleringar i gränssnittet ensamma inte kan visa om webbplatsen hedrade beslutet.
Cookie-samtyckespraktiker har lett till formella klagomål. I augusti 2021 lämnade noyb in cirka 400 GDPR-klagomål mot enheter vars praxis de ansåg vara otillfredsställande. Den historien illustrerar varför en DPO bör behandla bannerdesign och spårningsbeteende som bevis, inte kosmetiska detaljer. Om en tagg aktiveras innan samtycke, bevara den relevanta konfigurationen och registren, identifiera dess syfte och bedöma vilka användare och datastreamar som kan påverkas.
Samtyckesregister och återkallelse
Samtyckesregister visar vad en besökare valde; återkallelseregister visar när det valet ändrades. En användbar revisionsspår kopplar båda besluten till samtyckesinställningarna och aktiva taggar vid tidpunkten.
Cookie-samtyckesregister
Cookie-samtyckesregister dokumenterar besökarens val, de presenterade syftena och samtyckesmeddelandet eller inställningarna som var i kraft. De hjälper team att visa om en webbläsare accepterade, avvisade eller ändrade ett visst syfte. Till exempel kan ett register särskilja ett analysval från ett marknadsföringsval istället för att lagra en vag "accepterad" status.
Håll register användbara utan att samla in orelaterade detaljer. Ett praktiskt register kan inkludera händelsetid, samtyckesstatus, valda syften och meddelandeversion. ICO rekommenderar organisationer att behålla cookie-samtyckesregister under en lämplig tidsperiod. Den perioden bör återspegla varför beviset behövs och hur länge det förblir relevant.
Revisionsspår och granskningar
En revisionsspår bevarar ändringar av samtyckesinställningar över tid, inklusive besökarens ursprungliga val och eventuell senare återkallelse. Det är viktigt eftersom en webbläsares aktuella inställning ensam kanske inte förklarar vad som hände under ett tidigare besök. Om en taggkonfiguration ändras kan spåret hjälpa till att jämföra dess beteende med det samtyckestillstånd som registrerades vid tidpunkten.
Granska register mot den aktuella samtyckesflödet. Bekräfta att varje registrerat syfte matchar bannerformuleringen och att webbläsarens sparade status återspeglar besökarens val. När en ny tagg eller syfte introduceras, kontrollera att meddelandet och samtyckeskategorierna fortfarande korrekt beskriver aktiviteten. Registrera granskningen och eventuella korrigerande åtgärder.
Registrering och ansvarighet
Registrering stöder ansvarighet genom att ge integritets-, marknadsförings- och tekniska team delat bevis på beslut. En DPO kan använda dessa register för att identifiera vem som äger varje syfte, vilka taggar som är beroende av samtycke och vad som bör hända efter återkallelse. Detta är användbart under en intern granskning eller när någon frågar hur deras val tillämpades.
Tilldela en ägare för att underhålla meddelandet, samtyckeskategorierna och taggkartläggningen. När en besökare återkallar samtycke, registrera ändringen och se till att de relevanta taggarna slutar förlita sig på det tillståndet. Håll strikt nödvändiga funktioner separerade från valfria syften, så att återkallelse inte oavsiktligt inaktiverar en tjänst som besökaren begärde.
Återkallelse bör vara lika lätt som att ge samtycke. Ge en bestående väg till preferenskontroller, uppdatera sedan det sparade valet och de anslutna taggarna när en besökare ändrar det. Testa flödet i en webbläsare: avvisa ett syfte, återbesök kontrollerna, återkalla en tidigare acceptans och bekräfta att den motsvarande taggen inte längre körs under det samtycket.
Granska registreringsmodellen när meddelandet, syftena eller spårningsinställningen ändras. En enkel granskning kan jämföra tre saker: vad bannern avslöjade, vad besökaren valde och vad webbläsaren eller taggförvaltaren gjorde. Om du bedömer en samtyckesplattform som en del av det arbetet, jämför faktorerna bakom prissättning av samtyckesplattformar tillsammans med dess registreringsbehov.
Vilka lagar påverkar cookies i EU?
EU:s cookie-regler bygger på ePrivacy-direktivet och GDPR, som behandlar åtkomst till enheter och personuppgifter. Före samtycke krävs innan en icke-nödvändig cookie eller liknande teknik lagrar information på, eller läser information från, en användares enhet.
EPrivacy cookie-samtyckeskrav
EPrivacy-direktivet sätter EU:s grundlinje för lagring av information på, eller åtkomst till, en användares enhet. Teknikens funktion är viktig, inte bara om den kallas en cookie. Liknande spårningsverktyg kan också falla inom reglerna för enhetslagring och åtkomst.
Direktivet antogs 2002 och ändrades 2009. EU-länder måste införliva dess krav i nationell lag, så implementering och verkställighet ligger inom varje lands rättsliga ram. För en webbplats som betjänar människor i flera EU-länder kan samma samtyckesbanner behöva ta hänsyn till dessa nationella regler.
Strikt nödvändiga cookies är undantagna från samtycke, men användare bör informeras om vad de gör och varför de är nödvändiga. I kontrast kräver analyscookies, inklusive Google Analytics, föregående samtycke enligt ePrivacy-direktivet. Ett verks välkända namn eller utbredda användning tar inte bort det kravet.
När föregående samtycke krävs
Föregående samtycke krävs när en cookie eller jämförbar teknik lagrar information på, eller får åtkomst till, en enhet och inte kvalificerar sig för det strikt nödvändiga undantaget. Detta är viktigt innan taggar körs: en banner som visas efter att en spårare redan har aktiverats kommer för sent för den aktiviteten.
Till exempel har en marknadsföringstag som läser en enhetsidentifierare innan en besökare accepterar agerat innan samtycke. Enligt den angivna EU-regeln måste en analys-tag också vänta på samtycke, även om den bara mäter sidbesök. Separera syften i bannern så att användarna kan göra ett meningsfullt val om varje aktivitet.
EPrivacy-direktivet och GDPR fungerar tillsammans, men de är inte utbytbara. Direktivet behandlar lagring och åtkomst av enheter; GDPR reglerar behandling av personuppgifter och samtyckesstandarder. En cookie kan väcka båda frågorna om den får åtkomst till en enhet och de resulterande uppgifterna identifierar eller relaterar till en person.
Europeiska kommissionen drog tillbaka sitt föreslagna ePrivacy-förordning 2025, och ePrivacy-direktivet förblir i kraft. Distinktionen är viktig: ett direktiv måste införlivas i nationell lag, medan en EU-förordning blir bindande i hela EU när den träder i kraft.
I slutet av 2025 föreslog Europeiska kommissionens Digital Omnibus-paket att införa cookie-samtyckesregler i GDPR. Det förblir ett förslag, inte lag. För nu bör team bedöma ePrivacy-direktivet och tillämpliga nationella regler, snarare än att behandla den föreslagna lösningen som en genomförd ändring.
Vägledning från europeiska dataskyddsmyndigheter om cookie-samtycke
Europeiska dataskyddsmyndigheter fokuserar på huruvida besökare har ett verkligt val och om spårning respekterar det. Deras vägledning omfattar bannerdesign, taggbeteende och ansvar för den som behandlar uppgifter.
DPO-ansvar och ansvarighet för den som behandlar uppgifter
En DPO ger råd om dataskyddsrisker och efterlevnad, medan den som behandlar uppgifter förblir ansvarig för operativa beslut. GDPR-artiklarna 37-39 anger bestämmelser som är relevanta för DPO:ns roll. Denna distinktion är viktig: DPO:n kan identifiera risker i en cookie-inställning, men den som behandlar uppgifter måste säkerställa att webbplatsen och dess taggar följer den valda metoden.
För en praktisk granskning, kartlägg varje cookie-syfte till dess tagg, de insamlade uppgifterna och den erforderliga samtyckessignalen. Registrera sedan vem som godkänner ändringar av meddelanden eller spårning. ICO säger att organisationer kan behöva en dataskyddspåverkan bedömning när cookies involverar personuppgifter. Bedömningen hjälper till att identifiera risker innan ett nytt annonserings- eller analysverktyg börjar behandla information.
Samtycke för analys- och annonseringscookies
Analys-, annonserings- och tredjepartscookies behöver samtycke där reglerna kräver det; att kalla något "analys" skapar ingen undantag. Enligt EU:s ePrivacy-regler kräver analyscookies, inklusive Google Analytics, föregående samtycke. En tredjepartstag bör därför förbli inaktiv tills det relevanta valet ges, även om ett annat företag driver den.
Europeiska myndigheters vägledning avvisar också samtycke som erhållits genom påtryckningar eller tystnad. Förkryssade rutor, inaktivitet och underförstått samtycke uppfyller inte den aktiva bekräftande åtgärd som krävs av GDPR-standarder. Den europeiska dataskyddsstyrelsen anser att cookie-väggsamtycke är ogiltigt när åtkomst beror på att acceptera cookies. En banner bör ge användarna ett genuint sätt att avvisa valfria syften.
Valet måste fungera i gränssnittet. I juli 2021 utfärdade Frankrikes CNIL formella meddelanden till 40 organisationer för att de inte lät användare avvisa cookies lika enkelt som att acceptera dem. En DPO kan jämföra den insats som krävs för varje åtgärd: om acceptans tar ett klick men avslag kräver flera skärmar, skapar designen friktion mot avslag.
Koordination är viktigt eftersom cookie-praktiker korsar nationsgränser. Den 25 september 2021 inrättade den europeiska dataskyddsstyrelsen en arbetsgrupp för att hjälpa myndigheter att harmonisera bannerrespons och samordna arbetet med 422 klagomål som lämnades in av noyb i augusti. En konsekvent granskning bör undersöka meddelanden, samtyckeskontroller och om taggar respekterar varje registrerat val.
Både cookie-funktion och datainsamling är viktiga. Enligt brittiska PECR gäller regler för enhetslagring och åtkomst även när cookie-data är anonyma. Om en cookie involverar personuppgifter, säger ICO att en organisation kan behöva en DPIA. Bedöm vad varje tagg samlar in, dess syfte och om den delar information med annonserings- eller analyspartners.
Bedöm enhetsåtkomst separat från behandling av personuppgifter. Ett företag kan behandla personuppgifter med samtycke eller, där det är tillämpligt, ett berättigat intresse, men det tar inte bort ePrivacy-samtyckeskraven för enhetsåtkomst. En DPO:s granskning bör därför testa både cookie-funktion och den databehandling som den möjliggör.
Verkställande av samtycke genom taggar och Google Consent Mode
En samtyckesbanner registrerar ett val, men taggar måste agera på det. Verkställighet beror på hur samtyckesplattformen, taggförvaltaren och individuella skript kopplas samman. Google Consent Mode kommunicerar samtyckessignaler till Google-taggar, som kan justera sitt beteende som svar. Det erhåller inte samtycke från besökare eller gör automatiskt orelaterade taggar kompatibla.
Börja med en inventering av taggar och deras syften. För varje tagg, identifiera om den stöder en väsentlig funktion, analys eller annonsering, och vilken samtyckessignal som bör kontrollera den. Till exempel, där samtycke krävs, bör en analys-tag inte köras innan besökaren ger det relevanta tillståndet. En marknadsföringspixel behöver sin egen korrekta kartläggning, inte en antagande att varje skript följer bannern.
Koppla sedan varje bannerval till det matchande taggbeteendet. En besökare kan acceptera analys men avvisa annonsering. Taggförvaltaren bör noggrant vidarebefordra den distinktionen, så att ett val inte tyst aktiverar ett annat syfte. Google Consent Mode kan kommunicera samtyckesval till Google-taggar, men webbplatsens konfiguration avgör om de avsedda signalerna når dem.
Håll verkställighetskedjan tydlig: bannern får besökarens val, samtyckeslagret lagrar och kommunicerar det, och taggar svarar enligt sin konfiguration. Om en tagg aktiveras innan signalen anländer, misslyckas sekvensen även om bannern senare visas korrekt. Kontrollera ordningen av operationer vid sidladdning, inklusive skript som lagts till av plugins, inbäddad media och annonseringspartners.
Testa verkliga besökares resor, inte bara det förvalda sidotillståndet. Öppna en ren webbläsarsession, avvisa valfria kategorier och kontrollera om relaterade taggar aktiveras. Upprepa efter att ha accepterat ett syfte, ändra sedan det valet genom preferenskontrollerna. Jämför samtyckestillståndet med taggaktivitet varje gång. Att testa avslag är lika viktigt som att testa acceptans.
Google Consent Mode är en signaleringsmekanism, inte en ersättning för samtyckesgränssnittet eller taggstyrning. Det kan hjälpa Google-taggar att svara på samtyckessignaler, medan andra leverantörers skript kan behöva separata kontroller. En DPO och teknisk ägare bör enas om vilka syften varje signal representerar, vem som underhåller kartläggningen och hur konfigurationsändringar granskas.
Använd en förändringsprocess när marknadsföring lägger till ett verktyg eller ändrar en tagg. Registrera dess syfte, utlösande villkor och det samtyckestillstånd som krävs innan den körs. Efter distribution, testa acceptans, avslag och återkallelse igen. Detta ger teamet ett praktiskt sätt att hitta mismatchar mellan vad bannern lovar och vad analys- eller annonseringstaggar faktiskt gör.
Om du utvärderar en plattform för att hantera samtyckessignaler och taggbeteende, utforska alternativ för samtyckesplattformar för dina implementeringsbehov.
Conzent: Hanterad molnbaserad samtyckesplattform
Conzent tillhandahåller en hanterad molnbaserad samtyckesplattform för team som hanterar samtyckesbanner och val. Organisationer som föredrar att köra infrastrukturen själva kan använda sin självhostade öppna samtyckesinfrastruktur, som är gratis att självhosta.
Samtycke A/B-testning hjälper team att jämföra bannerdesign, medan intäktsanalys visar hur samtyckesval relaterar till intäkter. Dessa verktyg kan stödja organisationer som granskar sina samtyckeskontroller tillsammans med mätbehov. Conzent tillhandahåller verktyg för samtyckeshantering, inte juridisk representation eller webbplatsutveckling.
Om du utvärderar samtyckesinfrastruktur för din organisation, utforska Conzents plattform och starta en gratis provperiod.
Gör samtycke till en del av din verksamhetspraxis
Cookie-efterlevnad fungerar bäst som en pågående praxis, inte ett engångsprojekt för banner. Ge integritets-, marknadsförings- och tekniska team en gemensam process för att granska nya taggar, ändra syften och testa samtyckesbeteende. Detta omvandlar policy till dagliga beslut och hjälper team att fånga mismatchar innan de blir rutin.
Använd denna DPO-guide till cookie-samtycke som en utgångspunkt för en fokuserad intern granskning. Kartlägg vem som äger varje beslut, hur ändringar når webbplatsen och hur teamet registrerar resultat. Kom sedan överens om en granskningscykel som passar din organisations releaseprocess. Tydligt ägarskap gör arbetet lättare att underhålla när verktyg och affärsbehov förändras.
För en samtyckesplattform som passar din implementering, kontakta Conzent angående dina cookie-samtyckesbehov. En genomtänkt process och rätt infrastruktur kan hjälpa ditt team att göra användarval till en del av hur webbplatsen fungerar varje dag.
Vanliga frågor
Är cookie-väggar tillåtna enligt GDPR?
Generellt nej. Den europeiska dataskyddsstyrelsen anser att samtycke är ogiltigt när en webbplats gör åtkomst villkorad av att acceptera cookies. Den centrala frågan är om personen har ett genuint val. Italiens Garante har beskrivit ett smalt undantag där användare har ett genuint motsvarande sätt att få åtkomst till samma innehåll utan att ge samtycke. En DPO som bedömer en paywall-stil banner bör särskilja ett motsvarande åtkomstalternativ från en design som helt enkelt blockerar avslag.
Finns det några undantag?
Ja. Strikt nödvändiga cookies är undantagna från samtycke när de stöder en tjänst som användaren begärt, såsom att hålla en vald artikel i en varukorg. En cookie som används enbart för att överföra en kommunikation över ett elektroniskt kommunikationsnätverk är också undantagen enligt brittiska PECR. Dessa undantag beror på cookiens faktiska funktion, inte dess etikett. En cookie som används för ett ytterligare analys- eller annonseringssyfte kan behöva separat samtycke.
Måste jag lista varje cookie i min policy?
Inte nödvändigtvis. Storbritanniens ICO rekommenderar att cookie-policys beskriver cookie-kategorier, deras syften och involverade tredje parter snarare än att kräva en rad-för-rad inventering. Till exempel kan en policy förklara analyscookies och namnge analysleverantören. Håll förklaringen i linje med webbplatsens faktiska taggar: om en ny annonseringspartner eller syfte läggs till, uppdatera den relevanta policyinformationen så att besökare inte vilseleds.
Gäller reglerna fortfarande om uppgifterna är anonyma?
Enligt brittiska PECR gäller regler för enhetslagring och åtkomst även om den insamlade informationen är anonym. Cookiens funktion är viktig, inte bara om dess data identifierar någon. Till exempel kan en analyscookie som lagrar information på en enhet fortfarande falla under PECR. Separat, överväg om uppgifterna blir personliga under senare behandling, såsom när en tjänst kombinerar den med annan information.
Är DPO:n ansvarig för sin organisations cookie-efterlevnad?
Nej. Den som behandlar uppgifter förblir ansvarig för operativ efterlevnad; DPO:n ger råd och övervakar. GDPR-artiklarna 37-39 beskriver bestämmelser som rör DPO:ns roll. Till exempel kan en DPO flagga att en ny analys-tag ändrar webbplatsens databehandling och rekommendera en granskning. Den som behandlar uppgifter måste fatta och genomföra operativa beslut, inklusive om taggen lanseras först efter det erforderliga samtycket.
Vad räknas som samtycke?
Samtycke måste ges fritt, vara specifikt, informerat och entydigt, med en aktiv bekräftande åtgärd. En besökare som väljer "acceptera analys" efter att ha lärt sig vad analys gör är en tydligare signal än fortsatt surfande. En förkryssad ruta, inaktivitet eller att bara stanna på sidan visar inte ett aktivt val. Gör varje syfte förståeligt så att den registrerade selectionen återspeglar vad personen gick med på.
Vad är en DPO:s roll i cookie-samtyckeefterlevnad?
En DPO ger råd till organisationen, övervakar efterlevnad och hjälper till att identifiera risker i hur cookies och taggar behandlar data. Till exempel, när marknadsföring föreslår en ny pixel, kan DPO:n fråga vad den samlar in, vem som får uppgifterna och vilket samtycke som styr det. DPO:n ersätter inte den som behandlar uppgifternas beslut. Den som behandlar uppgifter förblir ansvarig för att införa lämpliga kontroller i praktiken.
Hur bör webbplatser erbjuda alternativ för att acceptera, avvisa och anpassa cookies?
Presentera val tydligt, så att avslag och acceptans är jämförbart enkelt. Anpassning bör låta besökare välja syften separat snarare än att tvinga ett allt-eller-inget-beslut om valfria cookies. Till exempel, erbjud distinkta kontroller för analys och annonsering, och tillämpa sedan de sparade valen på deras respektive taggar. Håll en väg till preferensinställningar tillgänglig senare, så att besökare kan revidera sina val utan att behöva söka igenom policyn.