
Guía del DPO sobre las reglas de consentimiento de cookies, registros y etiquetas
Una cookie no esencial o una etiqueta de seguimiento no debe ejecutarse antes de que un usuario dé su consentimiento válido. Las cookies estrictamente necesarias son la excepción. Esta guía del DPO sobre el consentimiento de cookies explica la regla detrás de esa distinción y por qué un banner por sí solo no es suficiente si las etiquetas aún se activan en segundo plano.
El consentimiento puede parecer una casilla legal, pero la verdadera prueba es lo que un sitio web hace antes y después de que alguien toma una decisión. En la UE, el marco incluye la Directiva de privacidad electrónica y el GDPR; las reglas difieren en otros mercados. Esta guía explica cuándo pueden cargarse las cookies, qué información proporcionar a los usuarios y cómo registrar el consentimiento y habilitar la retirada. También cubre el papel del DPO, las reglas que afectan a las cookies en la UE y más allá, y cómo los controles de etiquetas y el Modo de Consentimiento de Google pueden ayudar a hacer cumplir las elecciones de los usuarios.
Conclusiones Clave
- Separar las cookies estrictamente necesarias de aquellas que necesitan consentimiento, y asegurarse de que las etiquetas no esenciales respeten la elección del visitante.
- Mantener un registro claro del consentimiento y proporcionar una forma sencilla para que los usuarios lo retiren.
- Entender cómo la Directiva de privacidad electrónica y el GDPR dan forma al consentimiento de cookies en toda la UE.
- Utilizar la orientación de la autoridad de protección de datos para evaluar el diseño del banner, la elección del usuario y el acceso a los servicios.
- Conectar las señales de consentimiento al comportamiento de las etiquetas para que el Modo de Consentimiento de Google y otras etiquetas reflejen las elecciones que hacen los visitantes.
¿Qué es una cookie que se establece antes del consentimiento?
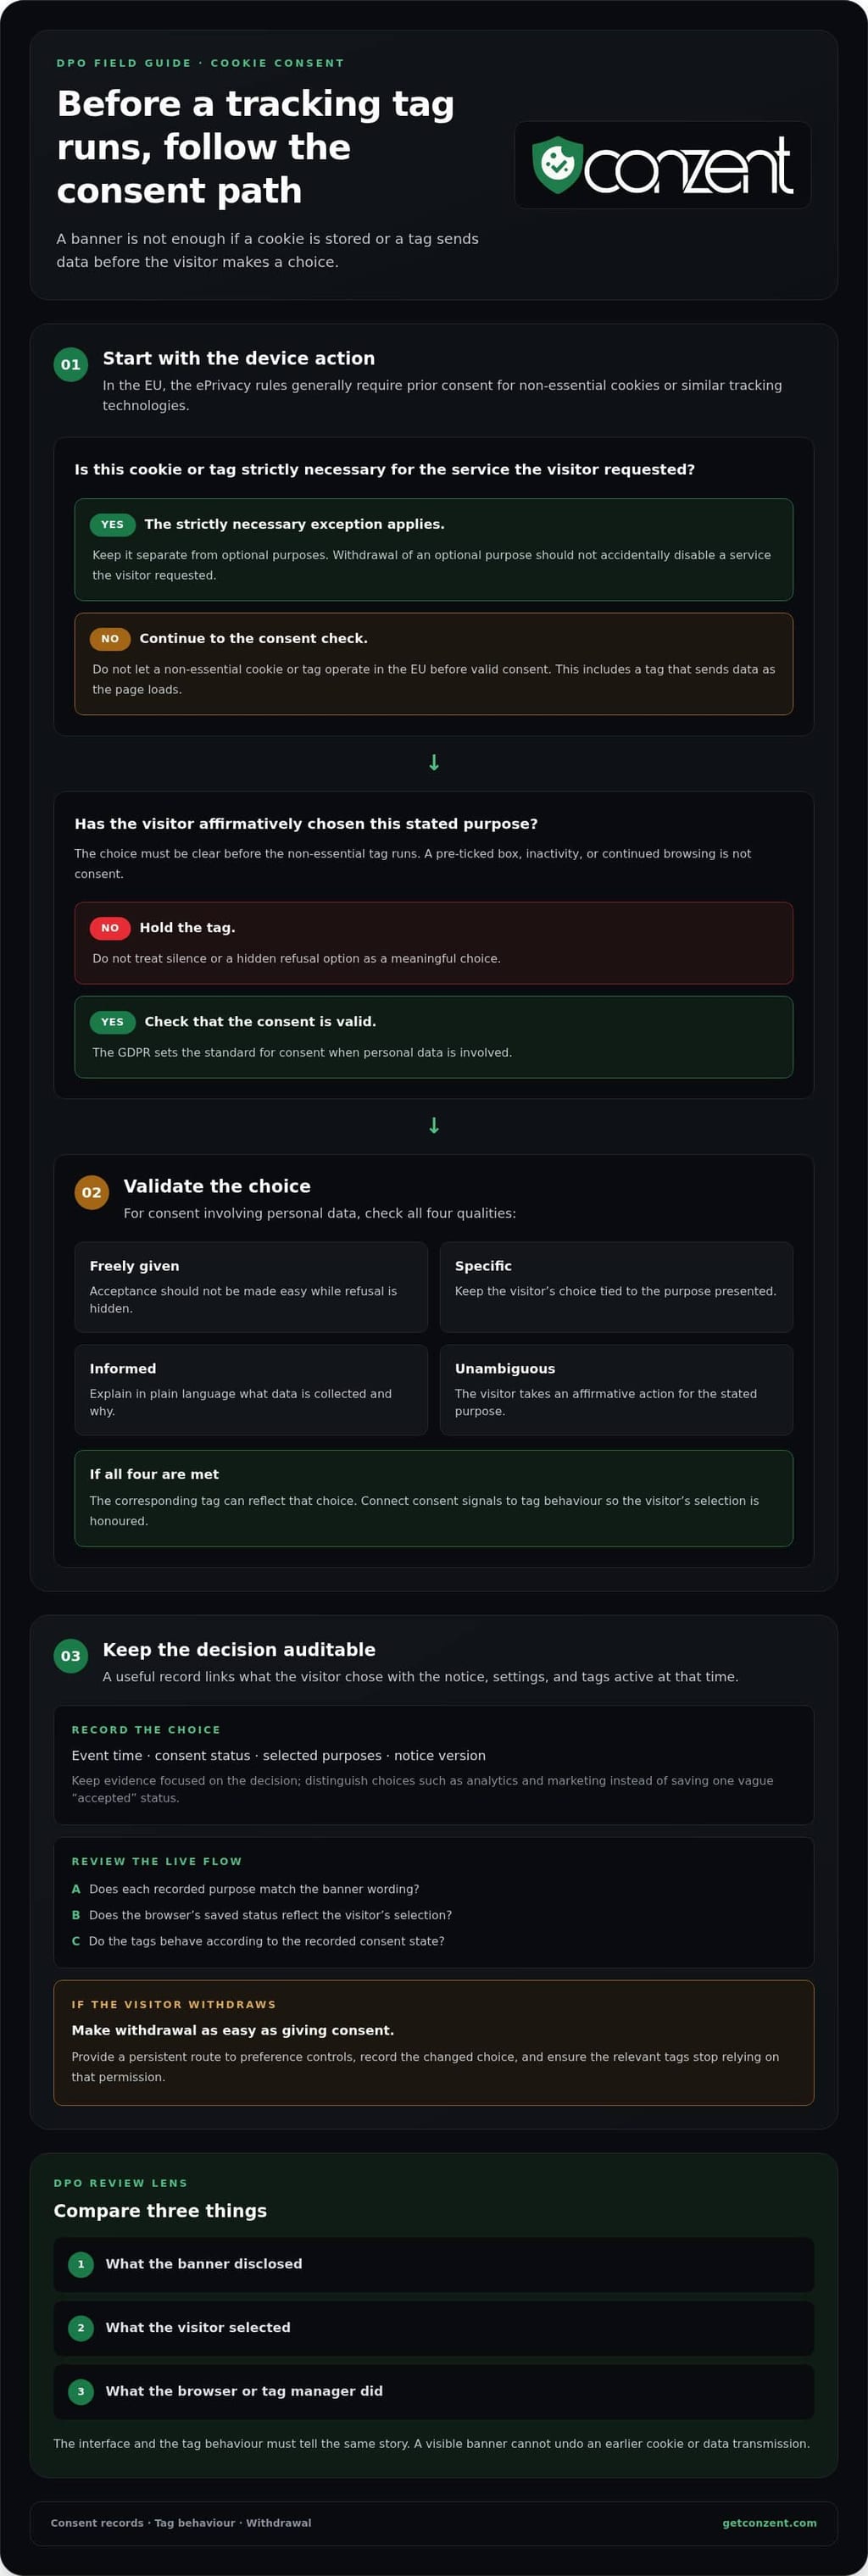
Una cookie se establece antes del consentimiento si un sitio web la almacena o lee antes de que un visitante acepte. La misma preocupación se aplica cuando una etiqueta de seguimiento envía datos primero. Por ejemplo, una etiqueta de retargeting que se activa al cargar una página puede transmitir identificadores antes de que aparezca el banner. Una guía práctica del DPO sobre el consentimiento de cookies comienza con esta distinción: un banner visible no puede deshacer una acción anterior. La clave de cumplimiento es lo que hace el navegador y los servicios conectados antes de que el visitante elija.
En la UE, la Directiva de privacidad electrónica regula el almacenamiento de información en, o el acceso a ella desde, el dispositivo de un usuario. Generalmente requiere consentimiento antes de que las cookies no esenciales o tecnologías de seguimiento similares operen. El GDPR, o Reglamento General de Protección de Datos, establece estándares para el consentimiento válido cuando se trata de datos personales. El Artículo 7 requiere que el consentimiento sea libremente dado, específico, informado y sin ambigüedades. Juntas, estas reglas significan que un banner debe reflejar una elección real, no simplemente anunciar el seguimiento.
El consentimiento difiere entre el CCPA, el GDPR y las reglas de privacidad electrónica. Las reglas de la UE generalmente requieren consentimiento previo para el almacenamiento o acceso no esencial del dispositivo, mientras que el CCPA se centra en los derechos de privacidad del consumidor, incluyendo la opción de no participar en la venta o compartición de información personal. Según la Legislatura de California, el CCPA permite multas de hasta $7,500 por violación intencionada y $2,500 por violación no intencionada.
Los Estados Unidos no tienen una ley federal de cookies, pero las leyes estatales de privacidad como el CCPA afectan las prácticas de datos relacionadas con cookies. Internacionalmente, las reglas aplicables dependen de dónde opera un negocio y a quién está dirigido. El GDPR puede aplicarse a un negocio con sede en EE. UU. que ofrezca bienes o servicios a personas en el Espacio Económico Europeo. La Directiva de privacidad electrónica y las leyes nacionales que la implementan también dan forma al consentimiento de cookies en los países de la UE.
Un banner válido debe explicar en lenguaje sencillo qué datos recopila cada cookie y por qué. Debe identificar los propósitos relevantes y hacer que las opciones disponibles sean claras antes de que se ejecuten las etiquetas no esenciales. Por ejemplo, "analítica" debe explicar el propósito de medición en lugar de depender de un nombre técnico de cookie. El GDPR también requiere que la retirada sea tan fácil como dar el consentimiento, por lo que los visitantes necesitan una forma clara de cambiar su elección más tarde.
El consentimiento no se establece mediante una casilla pre-marcada, inactividad o navegación continua. El visitante debe tomar una acción afirmativa, como seleccionar una opción habilitada para un propósito declarado. Un banner que facilita la aceptación pero oculta la negativa socava la elección significativa. Los DPO deben evaluar el comportamiento del banner y de las etiquetas juntos, porque la redacción de la interfaz por sí sola no puede mostrar si el sitio honró la decisión.
Las prácticas de consentimiento de cookies han provocado quejas formales. En agosto de 2021, noyb presentó aproximadamente 400 quejas de GDPR contra entidades cuyas prácticas consideraba insatisfactorias. Esa historia ilustra por qué un DPO debe tratar el diseño del banner y el comportamiento de seguimiento como evidencia, no como detalles cosméticos. Si una etiqueta se activa antes del consentimiento, preserve la configuración y los registros relevantes, identifique su propósito y evalúe qué usuarios y flujos de datos pueden verse afectados.
Registros de consentimiento y retirada
Los registros de consentimiento muestran lo que eligió un visitante; los registros de retirada muestran cuándo cambió esa elección. Un rastro de auditoría útil vincula ambas decisiones a la configuración de consentimiento y etiquetas activas en ese momento.
Registros de Consentimiento de Cookies
Los registros de consentimiento de cookies documentan la elección del visitante, los propósitos presentados y el aviso o configuraciones de consentimiento en efecto. Ayudan a los equipos a mostrar si un navegador aceptó, rechazó o cambió un propósito particular. Por ejemplo, un registro puede distinguir una elección de analítica de una elección de marketing en lugar de almacenar un estado vago de "aceptado".
Mantenga los registros útiles sin recopilar detalles no relacionados. Un registro práctico puede incluir la hora del evento, el estado del consentimiento, los propósitos seleccionados y la versión del aviso. La ICO aconseja a las organizaciones que conserven los registros de consentimiento de cookies durante un período apropiado. Ese período debe reflejar por qué se necesita la evidencia y cuánto tiempo sigue siendo relevante.
Rastros de Auditoría y Revisiones
Un rastro de auditoría preserva los cambios en la configuración de consentimiento a lo largo del tiempo, incluyendo la elección inicial del visitante y cualquier retirada posterior. Esto es importante porque el estado actual de un navegador por sí solo puede no explicar lo que sucedió durante una visita anterior. Si cambia la configuración de una etiqueta, el rastro puede ayudar a comparar su comportamiento con el estado de consentimiento registrado en ese momento.
Revise los registros contra el flujo de consentimiento en vivo. Confirme que cada propósito registrado coincida con la redacción del banner y que el estado guardado del navegador refleje la selección del visitante. Cuando se introduce una nueva etiqueta o propósito, verifique que el aviso y las categorías de consentimiento aún describan con precisión la actividad. Registre la revisión y cualquier acción correctiva.
Mantenimiento de Registros y Responsabilidad
El mantenimiento de registros apoya la responsabilidad al proporcionar a los equipos de privacidad, marketing y técnicos evidencia compartida de decisiones. Un DPO puede utilizar estos registros para identificar quién es el propietario de cada propósito, qué etiquetas dependen del consentimiento y qué debe suceder después de la retirada. Esto es útil durante una revisión interna o cuando alguien pregunta cómo se aplicó su elección.
Asigne un propietario para mantener el aviso, las categorías de consentimiento y el mapeo de etiquetas. Cuando un visitante retira el consentimiento, registre el cambio y asegúrese de que las etiquetas relevantes dejen de depender de ese permiso. Mantenga las funciones estrictamente necesarias separadas de los propósitos opcionales, para que la retirada no desactive accidentalmente un servicio que el visitante solicitó.
La retirada debe ser tan fácil como dar el consentimiento. Proporcione una ruta persistente a los controles de preferencias, luego actualice la elección guardada y las etiquetas conectadas cuando un visitante la cambie. Pruebe el flujo en un navegador: rechace un propósito, vuelva a visitar los controles, retire una aceptación anterior y confirme que la etiqueta correspondiente ya no se ejecuta bajo ese consentimiento.
Revise el modelo de mantenimiento de registros cuando cambie el aviso, los propósitos o la configuración de seguimiento. Una revisión simple puede comparar tres cosas: lo que el banner divulgó, lo que el visitante seleccionó y lo que el navegador o el administrador de etiquetas hicieron. Si está evaluando una plataforma de consentimiento como parte de ese trabajo, compare los factores detrás de la fijación de precios de la plataforma de consentimiento junto con sus necesidades de mantenimiento de registros.
¿Qué leyes impactan las cookies en la UE?
Las reglas de cookies de la UE se basan en la Directiva de privacidad electrónica y el GDPR, que abordan el acceso a dispositivos y datos personales. Se requiere consentimiento previo antes de que una cookie no esencial o tecnología similar almacene información en, o lea información de, el dispositivo de un usuario.
Requisitos de Consentimiento de Cookies de la Directiva de Privacidad Electrónica
La Directiva de privacidad electrónica establece la línea base de la UE para almacenar información en, o acceder a información desde, el dispositivo de un usuario. La operación de la tecnología importa, no solo si se llama cookie. Herramientas de seguimiento similares también pueden caer dentro de las reglas sobre almacenamiento y acceso de dispositivos.
La directiva fue aprobada en 2002 y enmendada en 2009. Los países de la UE deben incorporar sus requisitos en la legislación nacional, por lo que la implementación y la aplicación se sitúan dentro del marco legal de cada país. Para un sitio web que atiende a personas en varios países de la UE, el mismo banner de consentimiento puede necesitar tener en cuenta esas reglas nacionales.
Las cookies estrictamente necesarias están exentas de consentimiento, pero se debe informar a los usuarios sobre lo que hacen y por qué son necesarias. En contraste, las cookies de analítica, incluyendo Google Analytics, requieren consentimiento previo bajo la Directiva de privacidad electrónica. El nombre familiar de una herramienta o su uso generalizado no elimina ese requisito.
Cuándo se Requiere Consentimiento Previo
Se necesita consentimiento previo cuando una cookie o tecnología comparable almacena información en, o accede a información de, un dispositivo y no califica para la excepción estrictamente necesaria. Esto es importante antes de que se ejecuten las etiquetas: un banner mostrado después de que un rastreador ya se ha activado llega demasiado tarde para esa actividad.
Por ejemplo, una etiqueta de marketing que lee un identificador de dispositivo antes de que un visitante acepte ha actuado antes del consentimiento. Bajo la regla de la UE mencionada, una etiqueta de analítica también debe esperar el consentimiento, incluso si solo mide visitas a la página. Separe los propósitos en el banner para que los usuarios puedan tomar una decisión significativa sobre cada actividad.
La Directiva de privacidad electrónica y el GDPR trabajan juntos, pero no son intercambiables. La directiva aborda el almacenamiento y acceso de dispositivos; el GDPR rige el procesamiento de datos personales y los estándares de consentimiento. Una cookie puede plantear ambos problemas si accede a un dispositivo y los datos resultantes identifican o se relacionan con una persona.
La Comisión Europea retiró su propuesta de Reglamento de privacidad electrónica en 2025, y la Directiva de privacidad electrónica sigue en vigor. La distinción es importante: una directiva debe ser incorporada a la legislación nacional, mientras que un reglamento de la UE se convierte en vinculante en toda la UE cuando entra en vigor.
A finales de 2025, el paquete Digital Omnibus de la Comisión Europea propuso incorporar las reglas de consentimiento de cookies en el GDPR. Eso sigue siendo una propuesta, no una ley. Por ahora, los equipos deben evaluar la Directiva de privacidad electrónica y las reglas nacionales aplicables, en lugar de tratar la solución propuesta como un cambio promulgado.
Orientación de la autoridad de protección de datos europea sobre el consentimiento de cookies
Las autoridades de protección de datos europeas se centran en si los visitantes tienen una verdadera elección y si el seguimiento la respeta. Su orientación cubre el diseño del banner, el comportamiento de las etiquetas y la responsabilidad del controlador por el procesamiento.
Responsabilidades del DPO y Responsabilidad del Controlador
Un DPO asesora sobre riesgos de protección de datos y cumplimiento, mientras que el controlador de datos sigue siendo responsable de las decisiones operativas. Los Artículos 37-39 del GDPR establecen disposiciones relevantes para el papel del DPO. Esta distinción es importante: el DPO puede identificar riesgos en una configuración de cookies, pero el controlador debe asegurarse de que el sitio web y sus etiquetas sigan el enfoque elegido.
Para una revisión práctica, mapee cada propósito de cookie a su etiqueta, los datos recopilados y la señal de consentimiento requerida. Luego registre quién aprueba cambios en los avisos o el seguimiento. La ICO dice que las organizaciones pueden necesitar una evaluación de impacto de protección de datos cuando las cookies involucren datos personales. La evaluación ayuda a identificar riesgos antes de que una nueva herramienta de publicidad o analítica comience a procesar información.
Consentimiento para Cookies de Analítica y Publicidad
Las cookies de analítica, publicidad y terceros necesitan consentimiento donde las reglas lo requieran; llamar a algo "analítica" no crea una exención. Bajo las reglas de privacidad electrónica de la UE, las cookies de analítica, incluyendo Google Analytics, requieren consentimiento previo. Por lo tanto, una etiqueta de terceros debe permanecer inactiva hasta que se dé la elección relevante, incluso si otra empresa la opera.
La orientación de la autoridad europea también rechaza el consentimiento obtenido mediante presión o silencio. Las casillas pre-marcadas, la inactividad y el consentimiento implícito no cumplen con la acción afirmativa activa requerida por los estándares del GDPR. La Junta Europea de Protección de Datos considera que el consentimiento de un muro de cookies es inválido cuando el acceso depende de aceptar cookies. Un banner debe ofrecer a los usuarios una forma genuina de rechazar propósitos opcionales.
La elección debe funcionar en la interfaz. En julio de 2021, la CNIL de Francia emitió avisos formales a 40 organizaciones por no permitir que los usuarios rechacen cookies tan fácilmente como aceptarlas. Un DPO puede comparar el esfuerzo requerido para cada acción: si aceptar requiere un clic pero rechazar requiere varias pantallas, el diseño crea fricción contra el rechazo.
La coordinación es importante porque las prácticas de cookies cruzan fronteras nacionales. El 25 de septiembre de 2021, la Junta Europea de Protección de Datos estableció un grupo de trabajo para ayudar a las autoridades a armonizar las respuestas de los banners y coordinar el trabajo sobre 422 quejas presentadas por noyb en agosto. Una revisión consistente debe examinar avisos, controles de consentimiento y si las etiquetas respetan cada elección registrada.
Tanto la función de la cookie como la recopilación de datos son importantes. Bajo el PECR del Reino Unido, las reglas de almacenamiento y acceso de dispositivos se aplican incluso cuando los datos de cookies son anónimos. Si una cookie involucra datos personales, la ICO dice que una organización puede necesitar una DPIA. Evalúe qué recopila cada etiqueta, su propósito y si comparte información con socios de publicidad o analítica.
Evalúe el acceso al dispositivo por separado del procesamiento de datos personales. Un negocio puede procesar datos personales con consentimiento o, cuando sea aplicable, un interés legítimo, pero eso no elimina los requisitos de consentimiento de privacidad electrónica para el acceso al dispositivo. Por lo tanto, la revisión de un DPO debe probar tanto la función de la cookie como el procesamiento de datos que habilita.
Aplicación del consentimiento a través de etiquetas y el Modo de Consentimiento de Google
Un banner de consentimiento registra una elección, pero las etiquetas deben actuar en consecuencia. La aplicación depende de cómo se conectan la plataforma de consentimiento, el administrador de etiquetas y los scripts individuales. El Modo de Consentimiento de Google comunica señales de consentimiento a las etiquetas de Google, que pueden ajustar su comportamiento en respuesta. No obtiene consentimiento de los visitantes ni hace que automáticamente etiquetas no relacionadas cumplan.
Comience con un inventario de etiquetas y sus propósitos. Para cada etiqueta, identifique si apoya una función esencial, analítica o publicidad, y qué señal de consentimiento debe controlarla. Por ejemplo, donde se requiere consentimiento, una etiqueta de analítica no debe ejecutarse antes de que el visitante otorgue el permiso relevante. Un píxel de marketing necesita su propio mapeo correcto, no una suposición de que cada script sigue el banner.
Luego conecte cada elección del banner al comportamiento de la etiqueta correspondiente. Un visitante podría aceptar analítica pero rechazar publicidad. El administrador de etiquetas debe transmitir esa distinción con precisión, para que una elección no active silenciosamente otro propósito. El Modo de Consentimiento de Google puede comunicar elecciones de consentimiento a las etiquetas de Google, pero la configuración del sitio web determina si las señales previstas llegan a ellas.
Mantenga la cadena de aplicación clara: el banner obtiene la elección del visitante, la capa de consentimiento la almacena y comunica, y las etiquetas responden según su configuración. Si una etiqueta se activa antes de que llegue la señal, la secuencia falla incluso si el banner se muestra correctamente más tarde. Verifique el orden de operaciones al cargar la página, incluyendo scripts añadidos por plugins, medios incrustados y socios publicitarios.
Pruebe los viajes reales de los visitantes, no solo el estado predeterminado de la página. Abra una sesión de navegador limpia, rechace categorías opcionales y verifique si se activan las etiquetas relacionadas. Repita después de aceptar un propósito, luego cambie esa elección a través de los controles de preferencias. Compare el estado de consentimiento con la actividad de la etiqueta cada vez. Probar el rechazo es tan importante como probar la aceptación.
El Modo de Consentimiento de Google es un mecanismo de señalización, no un sustituto de la interfaz de consentimiento o la gobernanza de etiquetas. Puede ayudar a las etiquetas de Google a responder a señales de consentimiento, mientras que los scripts de otros proveedores pueden necesitar controles separados. Un DPO y un propietario técnico deben acordar qué propósitos representa cada señal, quién mantiene el mapeo y cómo se revisan los cambios de configuración.
Utilice un proceso de cambio siempre que el marketing agregue una herramienta o altere una etiqueta. Registre su propósito, condiciones de activación y el estado de consentimiento requerido antes de que se ejecute. Después de la implementación, pruebe la aceptación, el rechazo y la retirada nuevamente. Esto proporciona al equipo una forma práctica de encontrar desajustes entre lo que promete el banner y lo que realmente hacen las etiquetas de analítica o publicidad.
Si está evaluando una plataforma para gestionar señales de consentimiento y comportamiento de etiquetas, explore opciones de plataforma de consentimiento para sus necesidades de implementación.
Conzent: Plataforma de Consentimiento en la Nube Gestionada
Conzent proporciona una Plataforma de Consentimiento en la Nube Gestionada para equipos que gestionan banners y elecciones de consentimiento. Las organizaciones que prefieren ejecutar la infraestructura por sí mismas pueden utilizar su Infraestructura de Consentimiento Abierto Autoalojada, que es gratuita para autoalojar.
Las Pruebas A/B de Consentimiento ayudan a los equipos a comparar diseños de banners, mientras que la Analítica de Impacto en Ingresos muestra cómo las elecciones de consentimiento se relacionan con los ingresos. Estas herramientas pueden apoyar a las organizaciones que revisan sus controles de consentimiento junto con las necesidades de medición. Conzent proporciona herramientas de gestión de consentimiento, no representación legal o desarrollo de sitios web.
Si está evaluando la infraestructura de consentimiento para su organización, explore la plataforma de Conzent y comience una prueba gratuita.
Haga del consentimiento parte de su práctica operativa
El cumplimiento de cookies funciona mejor como una práctica continua, no como un proyecto de banner único. Proporcione a los equipos de privacidad, marketing y técnicos un proceso compartido para revisar nuevas etiquetas, cambiar propósitos y probar el comportamiento del consentimiento. Esto convierte la política en decisiones diarias y ayuda a los equipos a detectar desajustes antes de que se conviertan en rutina.
Utilice esta guía del DPO sobre el consentimiento de cookies como punto de partida para una revisión interna enfocada. Mapee quién posee cada decisión, cómo los cambios llegan al sitio web y cómo el equipo registra los resultados. Luego acuerde un ciclo de revisión que se ajuste al proceso de lanzamiento de su organización. Una clara propiedad facilita el mantenimiento del trabajo a medida que cambian las herramientas y las necesidades comerciales.
Para una plataforma de consentimiento que se ajuste a su implementación, contacte a Conzent sobre sus necesidades de consentimiento de cookies. Un proceso reflexivo y la infraestructura adecuada pueden ayudar a su equipo a hacer que la elección del usuario sea parte de cómo funciona el sitio web todos los días.
Preguntas Frecuentes
¿Se permiten los muros de cookies bajo el GDPR?
Generalmente, no. La Junta Europea de Protección de Datos considera que el consentimiento es inválido cuando un sitio web condiciona el acceso a la aceptación de cookies. La pregunta clave es si la persona tiene una elección genuina. El Garante de Italia ha descrito una excepción estrecha donde los usuarios tienen una forma genuinamente equivalente de acceder al mismo contenido sin consentir. Un DPO que evalúe un banner estilo muro de pago debe distinguir una opción de acceso equivalente de un diseño que simplemente bloquea el rechazo.
¿Existen excepciones?
Sí. Las cookies estrictamente necesarias están exentas de consentimiento cuando apoyan un servicio que el usuario solicitó, como mantener un artículo elegido en un carrito de compras. Una cookie utilizada únicamente para transmitir una comunicación a través de una red de comunicaciones electrónicas también está exenta bajo el PECR del Reino Unido. Estas excepciones dependen de la función real de la cookie, no de su etiqueta. Una cookie utilizada para un propósito adicional de analítica o publicidad puede necesitar consentimiento separado.
¿Tengo que listar cada cookie en mi política?
No necesariamente. La ICO del Reino Unido aconseja que las políticas de cookies describan categorías de cookies, sus propósitos y terceros involucrados en lugar de requerir un inventario línea por línea. Por ejemplo, una política podría explicar las cookies de analítica y nombrar al proveedor de analítica. Mantenga la explicación alineada con las etiquetas reales del sitio: si se agrega un nuevo socio publicitario o propósito, actualice la información relevante de la política para que los visitantes no sean engañados.
¿Las reglas aún se aplican si los datos son anónimos?
Bajo el PECR del Reino Unido, las reglas de almacenamiento y acceso de dispositivos se aplican incluso si la información recopilada es anónima. La operación de la cookie importa, no solo si sus datos identifican a alguien. Por ejemplo, una cookie de analítica que almacena información en un dispositivo aún puede caer bajo el PECR. Por separado, considere si los datos se convierten en personales durante el procesamiento posterior, como cuando un servicio los combina con otra información.
¿Es el DPO responsable del cumplimiento de cookies de su organización?
No. El controlador de datos sigue siendo responsable del cumplimiento operativo; el DPO asesora y monitorea. Los Artículos 37-39 del GDPR describen disposiciones relacionadas con el papel del DPO. Por ejemplo, un DPO puede señalar que una nueva etiqueta de analítica cambia el procesamiento de datos del sitio y recomendar una revisión. El controlador debe tomar e implementar decisiones operativas, incluyendo si la etiqueta se lanza solo después del consentimiento requerido.
¿Qué cuenta como consentimiento?
El consentimiento debe ser libremente dado, específico, informado y sin ambigüedades, con una acción afirmativa activa. Un visitante que selecciona "aceptar analítica" después de aprender lo que hace la analítica es una señal más clara que la navegación continua. Una casilla pre-marcada, inactividad o simplemente permanecer en la página no muestran una elección activa. Haga que cada propósito sea comprensible para que la selección registrada refleje lo que la persona aceptó.
¿Cuál es el papel de un DPO en el cumplimiento del consentimiento de cookies?
Un DPO asesora a la organización, monitorea el cumplimiento y ayuda a identificar riesgos en cómo las cookies y etiquetas procesan datos. Por ejemplo, cuando el marketing propone un nuevo píxel, el DPO puede preguntar qué recopila, quién recibe los datos y qué elección de consentimiento lo controla. El DPO no reemplaza las decisiones del controlador. El controlador sigue siendo responsable de poner en práctica controles apropiados.
¿Cómo deben los sitios web ofrecer opciones para aceptar, rechazar y personalizar cookies?
Presente las opciones claramente, haciendo que el rechazo y la aceptación sean comparativamente fáciles. La personalización debe permitir a los visitantes elegir propósitos por separado en lugar de forzar una decisión de todo o nada sobre cookies opcionales. Por ejemplo, ofrezca controles distintos para analítica y publicidad, luego aplique las elecciones guardadas a sus respectivas etiquetas. Mantenga una ruta a la configuración de preferencias disponible más tarde, para que los visitantes puedan revisar sus elecciones sin buscar a través de la política.