
DPO-opas evästeiden suostumus sääntöihin, rekistereihin ja tageihin
Ei-välttämättömän evästeen tai seurantatunnisteen ei pitäisi toimia ennen kuin käyttäjä antaa voimassa olevan suostumuksen. Tiukasti välttämättömät evästeet ovat poikkeus. Tämä DPO-opas evästeiden suostumuksesta selittää säännön tämän eron takana ja miksi pelkkä banneri ei riitä, jos tunnisteet silti aktivoituvat taustalla.
Suostumus voi tuntua oikeudelliselta rastilta, mutta todellinen testi on se, mitä verkkosivusto tekee ennen ja jälkeen sen, kun joku tekee valinnan. EU:ssa kehys sisältää ePrivacy-direktiivin ja GDPR:n; säännöt vaihtelevat muilla markkinoilla. Tämä opas selittää, milloin evästeet voivat latautua, mitä tietoa käyttäjille annetaan ja miten suostumus tallennetaan ja peruutetaan. Se kattaa myös DPO:n roolin, EU:ta ja sen ulkopuolelta vaikuttavat säännöt evästeisiin sekä kuinka tunnisteiden hallinta ja Google Consent Mode voivat auttaa käyttäjävalintojen täytäntöönpanossa.
Keskeiset huomiot
- Erottele tiukasti välttämättömät evästeet niistä, jotka tarvitsevat suostumusta, ja varmista, että ei-välttämättömät tunnisteet kunnioittavat vierailijan valintaa.
- Pidä selkeää kirjaa suostumuksesta ja tarjoa yksinkertainen tapa käyttäjille peruuttaa se.
- Ymmärrä, miten ePrivacy-direktiivi ja GDPR muovaavat evästeiden suostumusta EU:ssa.
- Käytä tietosuojaviranomaisten ohjeita arvioidaksesi bannerin suunnittelua, käyttäjävalintaa ja pääsyä palveluihin.
- Yhdistä suostumussignaalit tunnistekäyttäytymiseen, jotta Google Consent Mode ja muut tunnisteet heijastavat vierailijoiden tekemiä valintoja.
Mitä tarkoittaa eväste, joka asetetaan ennen suostumusta?
Eväste asetetaan ennen suostumusta, jos verkkosivusto tallentaa tai lukee sen ennen kuin vierailija suostuu. Sama huoli koskee, kun seurantatunniste lähettää tietoja ensin. Esimerkiksi uudelleenmarkkinointitunniste, joka aktivoituu sivun latautuessa, voi välittää tunnisteita ennen kuin banneri ilmestyy. Käytännön DPO-opas evästeiden suostumuksesta alkaa tästä erosta: näkyvä banneri ei voi kumota aikaisempaa toimintaa. Keskeinen vaatimustenmukaisuus kysymys on, mitä selain ja siihen liitetyt palvelut tekevät ennen kuin vierailija valitsee.
EU:ssa ePrivacy-direktiivi säätelee tietojen tallentamista käyttäjän laitteelle tai niiden lukemista. Se yleensä vaatii suostumuksen ennen kuin ei-välttämättömät evästeet tai vastaavat seurantatekniikat toimivat. GDPR, eli yleinen tietosuoja-asetus, asettaa vaatimuksia voimassa olevalle suostumukselle, kun henkilökohtaisia tietoja käsitellään. Artikla 7 vaatii, että suostumus annetaan vapaasti, on tarkka, informoitu ja yksiselitteinen. Yhdessä nämä säännöt tarkoittavat, että bannerin on heijastettava todellista valintaa, ei vain ilmoitettava seurannasta.
Suostumus vaihtelee CCPA:n, GDPR:n ja ePrivacy-sääntöjen mukaan. EU:n säännöt vaativat yleensä ennakkosuostumusta ei-välttämättömälle laitteistotallennukselle tai -pääsylle, kun taas CCPA keskittyy kuluttajien yksityisyys oikeuksiin, mukaan lukien mahdollisuus kieltäytyä henkilökohtaisten tietojen myynnistä tai jakamisesta. Kalifornian lainsäätäjän mukaan CCPA sallii sakot jopa 7 500 dollaria tahallisista rikkomuksista ja 2 500 dollaria tahattomista rikkomuksista.
Yhdysvalloissa ei ole liittovaltion evästelakia, mutta osavaltioiden yksityisyyslait, kuten CCPA, vaikuttavat evästeisiin liittyviin tietokäytäntöihin. Kansainvälisesti sovellettavat säännöt riippuvat siitä, missä yritys toimii ja ketä se kohdistaa. GDPR voi koskea Yhdysvalloissa sijaitsevaa yritystä, joka tarjoaa tuotteita tai palveluja Euroopan talousalueen ihmisille. EPrivacy-direktiivi ja kansalliset lait, jotka toteuttavat sen, muovaavat myös evästeiden suostumusta EU-maissa.
Voimassa oleva banneri tulisi selittää selkeästi, mitä tietoja kukin eväste kerää ja miksi. Sen tulisi tunnistaa asiaankuuluvat tarkoitukset ja tehdä saatavilla olevat valinnat selviksi ennen kuin ei-välttämättömät tunnisteet toimivat. Esimerkiksi "analytiikka" tulisi selittää mittaus tarkoituksena sen sijaan, että luotettaisiin tekniseen evästeen nimeen. GDPR vaatii myös, että peruutus on yhtä helppoa kuin suostumuksen antaminen, joten vierailijoilla on oltava selkeä tapa muuttaa valintaansa myöhemmin.
Suostumusta ei ole vahvistettu ennakkoon valitulla ruudulla, passiivisuudella tai jatkuvalla selaamisella. Vierailijan on tehtävä myönteinen toimenpide, kuten valitsemalla käytettävissä oleva vaihtoehto ilmoitettua tarkoitusta varten. Banneri, joka tekee hyväksymisestä helppoa mutta piilottaa kieltäytymisen, heikentää merkityksellistä valintaa. DPO:iden tulisi arvioida bannerin ja tunnistekäyttäytymisen yhdessä, koska käyttöliittymän sanamuoto yksin ei voi osoittaa, onko sivusto kunnioittanut päätöstä.
Evästeiden suostumuskäytännöt ovat johtaneet virallisiin valituksiin. Elokuussa 2021 noyb teki noin 400 GDPR-valitusta tahoista, joiden käytäntöjä se piti tyydyttämättöminä. Tämä historia havainnollistaa, miksi DPO:n tulisi käsitellä bannerin suunnittelua ja seurantakäyttäytymistä todisteina, ei kosmeettisina yksityiskohtina. Jos tunniste aktivoituu ennen suostumusta, säilytä asiaankuuluva kokoonpano ja kirjat, tunnista sen tarkoitus ja arvioi, mitkä käyttäjät ja tietovirrat saattavat olla vaikuttaneet.
Suostumuskirjat ja peruutus
Suostumuskirjat näyttävät, mitä vierailija valitsi; peruutusasiakirjat näyttävät, milloin tämä valinta muuttui. Hyvä tarkastuspolku yhdistää molemmat päätökset suostumusasetuksiin ja aktiivisiin tunnisteisiin tuolloin.
Evästeiden suostumuskirjat
Evästeiden suostumuskirjat dokumentoivat vierailijan valinnan, esitetyt tarkoitukset ja voimassa olevat suostumusilmoitukset tai asetukset. Ne auttavat tiimejä osoittamaan, hyväksyikö selain, kieltäytyikö tai muutti tiettyä tarkoitusta. Esimerkiksi kirja voi erottaa analytiikkavalinnan markkinointivalinnasta sen sijaan, että tallennettaisiin yksi epämääräinen "hyväksytty" tila.
Pidä kirjat hyödyllisinä ilman, että kerätään epäolennaisia tietoja. Käytännön kirja voi sisältää tapahtuma-ajan, suostumustilan, valitut tarkoitukset ja ilmoitusversion. ICO neuvoo organisaatioita säilyttämään evästeiden suostumuskirjat kohtuullisen ajan. Tämä aika tulisi heijastaa, miksi todisteita tarvitaan ja kuinka kauan ne pysyvät merkityksellisinä.
Tarkastuspolut ja tarkastukset
Tarkastuspolku säilyttää muutokset suostumusasetuksissa ajan myötä, mukaan lukien vierailijan alkuperäinen valinta ja mahdollinen myöhempi peruutus. Tämä on tärkeää, koska selaimen nykyinen asetus yksin ei välttämättä selitä, mitä tapahtui aikaisemmalla vierailulla. Jos tunnistekokoonpano muuttuu, polku voi auttaa vertaamaan sen käyttäytymistä suostumustilaan, joka on kirjattu tuolloin.
Tarkista kirjat elävien suostumusvirtojen mukaan. Varmista, että jokainen kirjattu tarkoitus vastaa bannerin sanamuotoa ja että selaimen tallennettu tila heijastaa vierailijan valintaa. Kun uusi tunniste tai tarkoitus otetaan käyttöön, tarkista, että ilmoitus- ja suostumusluokat kuvaavat edelleen toimintaa tarkasti. Tallenna tarkastus ja mahdolliset korjaavat toimenpiteet.
Kirjanpito ja vastuullisuus
Kirjanpito tukee vastuullisuutta antamalla yksityisyys-, markkinointi- ja teknisille tiimeille yhteisiä todisteita päätöksistä. DPO voi käyttää näitä asiakirjoja tunnistaakseen, kuka omistaa kunkin tarkoituksen, mitkä tunnisteet riippuvat suostumuksesta ja mitä pitäisi tapahtua peruutuksen jälkeen. Tämä on hyödyllistä sisäisessä tarkastuksessa tai kun joku kysyy, miten heidän valintaansa on sovellettu.
Määritä omistaja ylläpitämään ilmoitusta, suostumusluokkia ja tunnistekartoitusta. Kun vierailija peruuttaa suostumuksen, tallenna muutos ja varmista, että asiaankuuluvat tunnisteet lakkaavat luottamasta siihen lupaan. Pidä tiukasti välttämättömät toiminnot erillään valinnaisista tarkoituksista, jotta peruutus ei vahingossa estäisi vierailijan pyytämää palvelua.
Peruutuksen tulisi olla yhtä helppoa kuin suostumuksen antaminen. Tarjoa pysyvä reitti mieltymyshallintaan, ja päivitä sitten tallennettu valinta ja siihen liittyvät tunnisteet, kun vierailija muuttaa sitä. Testaa virta selaimessa: kieltäydy tarkoituksesta, palaa hallintaan, peruuta aiempi hyväksyntä ja varmista, että vastaava tunniste ei enää toimi kyseisen suostumuksen alla.
Tarkista kirjanpitomalli, kun ilmoitus, tarkoitukset tai seurantakokoonpano muuttuvat. Yksinkertainen tarkastus voi vertailla kolmea asiaa: mitä banneri paljasti, mitä vierailija valitsi ja mitä selain tai tunnisteen hallinta teki. Jos arvioit suostumusplatformia osana tätä työtä, vertaa suostumusplatformin hinnoittelun taustalla olevia tekijöitä sen kirjanpitotarpeiden rinnalla.
Mitkä lait vaikuttavat evästeisiin EU:ssa?
EU:n evästeitä koskevat säännöt perustuvat ePrivacy-direktiiviin ja GDPR:ään, jotka käsittelevät pääsyä laitteisiin ja henkilötietoihin. Ennen kuin ei-välttämätön eväste tai vastaava teknologia tallentaa tietoja tai lukee tietoja käyttäjän laitteelta, tarvitaan ennakkosuostumus.
EPrivacy-evästeiden suostumusvaatimukset
EPrivacy-direktiivi asettaa EU:n perustason tietojen tallentamiselle tai pääsylle käyttäjän laitteelta. Teknologian toiminta on tärkeää, ei vain se, kutsutaanko sitä evästeeksi. Vastaavat seurantatyökalut voivat myös kuulua laitteistotallennusta ja -pääsyä koskeviin sääntöihin.
Direktiivi hyväksyttiin vuonna 2002 ja muutettiin vuonna 2009. EU-maiden on sisällytettävä sen vaatimukset kansalliseen lainsäädäntöön, joten täytäntöönpano ja valvonta kuuluvat kunkin maan oikeudelliseen kehykseen. Verkkosivustolle, joka palvelee ihmisiä useissa EU-maissa, saman suostumusbannerin on ehkä otettava huomioon nämä kansalliset säännöt.
Tiukasti välttämättömät evästeet ovat vapautettuja suostumuksesta, mutta käyttäjille tulisi kertoa, mitä ne tekevät ja miksi ne ovat tarpeellisia. Sen sijaan analytiikkaevästeet, mukaan lukien Google Analytics, vaativat ennakkosuostumuksen ePrivacy-direktiivin mukaan. Työkalun tuttu nimi tai laaja käyttö ei poista tätä vaatimusta.
Milloin ennakkosuostumus on tarpeen
Ennakkosuostumus on tarpeen, kun eväste tai verrattava teknologia tallentaa tietoja tai pääsee tietoihin laitteella eikä se täytä tiukasti välttämättömän poikkeuksen kriteerejä. Tämä on tärkeää ennen kuin tunnisteet toimivat: banneri, joka näytetään sen jälkeen, kun seuranta on jo aktivoitu, tulee liian myöhään kyseiselle toiminnalle.
Esimerkiksi markkinointitunniste, joka lukee laitetunnistetta ennen kuin vierailija hyväksyy, on toiminut ennen suostumusta. Ilmoitetun EU-säännön mukaan analytiikkatunnisteen on myös odotettava suostumusta, vaikka se vain mittaa sivun vierailuja. Erottele tarkoitukset bannerissa, jotta käyttäjät voivat tehdä merkityksellisen valinnan jokaisesta toiminnasta.
EPrivacy-direktiivi ja GDPR toimivat yhdessä, mutta niitä ei voi käyttää toistensa sijasta. Direktiivi käsittelee laitteistotallennusta ja -pääsyä; GDPR säätelee henkilötietojen käsittelyä ja suostumusstandardeja. Eväste voi nostaa molemmat kysymykset, jos se pääsee laitteeseen ja sen tuloksena oleva tieto tunnistaa tai liittyy henkilöön.
Euroopan komissio veti ehdotetun ePrivacy-asetuksen pois vuonna 2025, ja ePrivacy-direktiivi on edelleen voimassa. Ero on tärkeä: direktiivi on sisällytettävä kansalliseen lainsäädäntöön, kun taas EU-asetus tulee sitovaksi koko EU:ssa, kun se tulee voimaan.
Vuoden 2025 lopulla Euroopan komission digitaalinen omnibus-paketti ehdotti evästeiden suostumus sääntöjen liittämistä GDPR:ään. Tämä on edelleen ehdotus, ei laki. Tällä hetkellä tiimien tulisi arvioida ePrivacy-direktiiviä ja sovellettavia kansallisia sääntöjä sen sijaan, että käsiteltäisiin ehdotettua ratkaisua toteutettuna muutoksena.
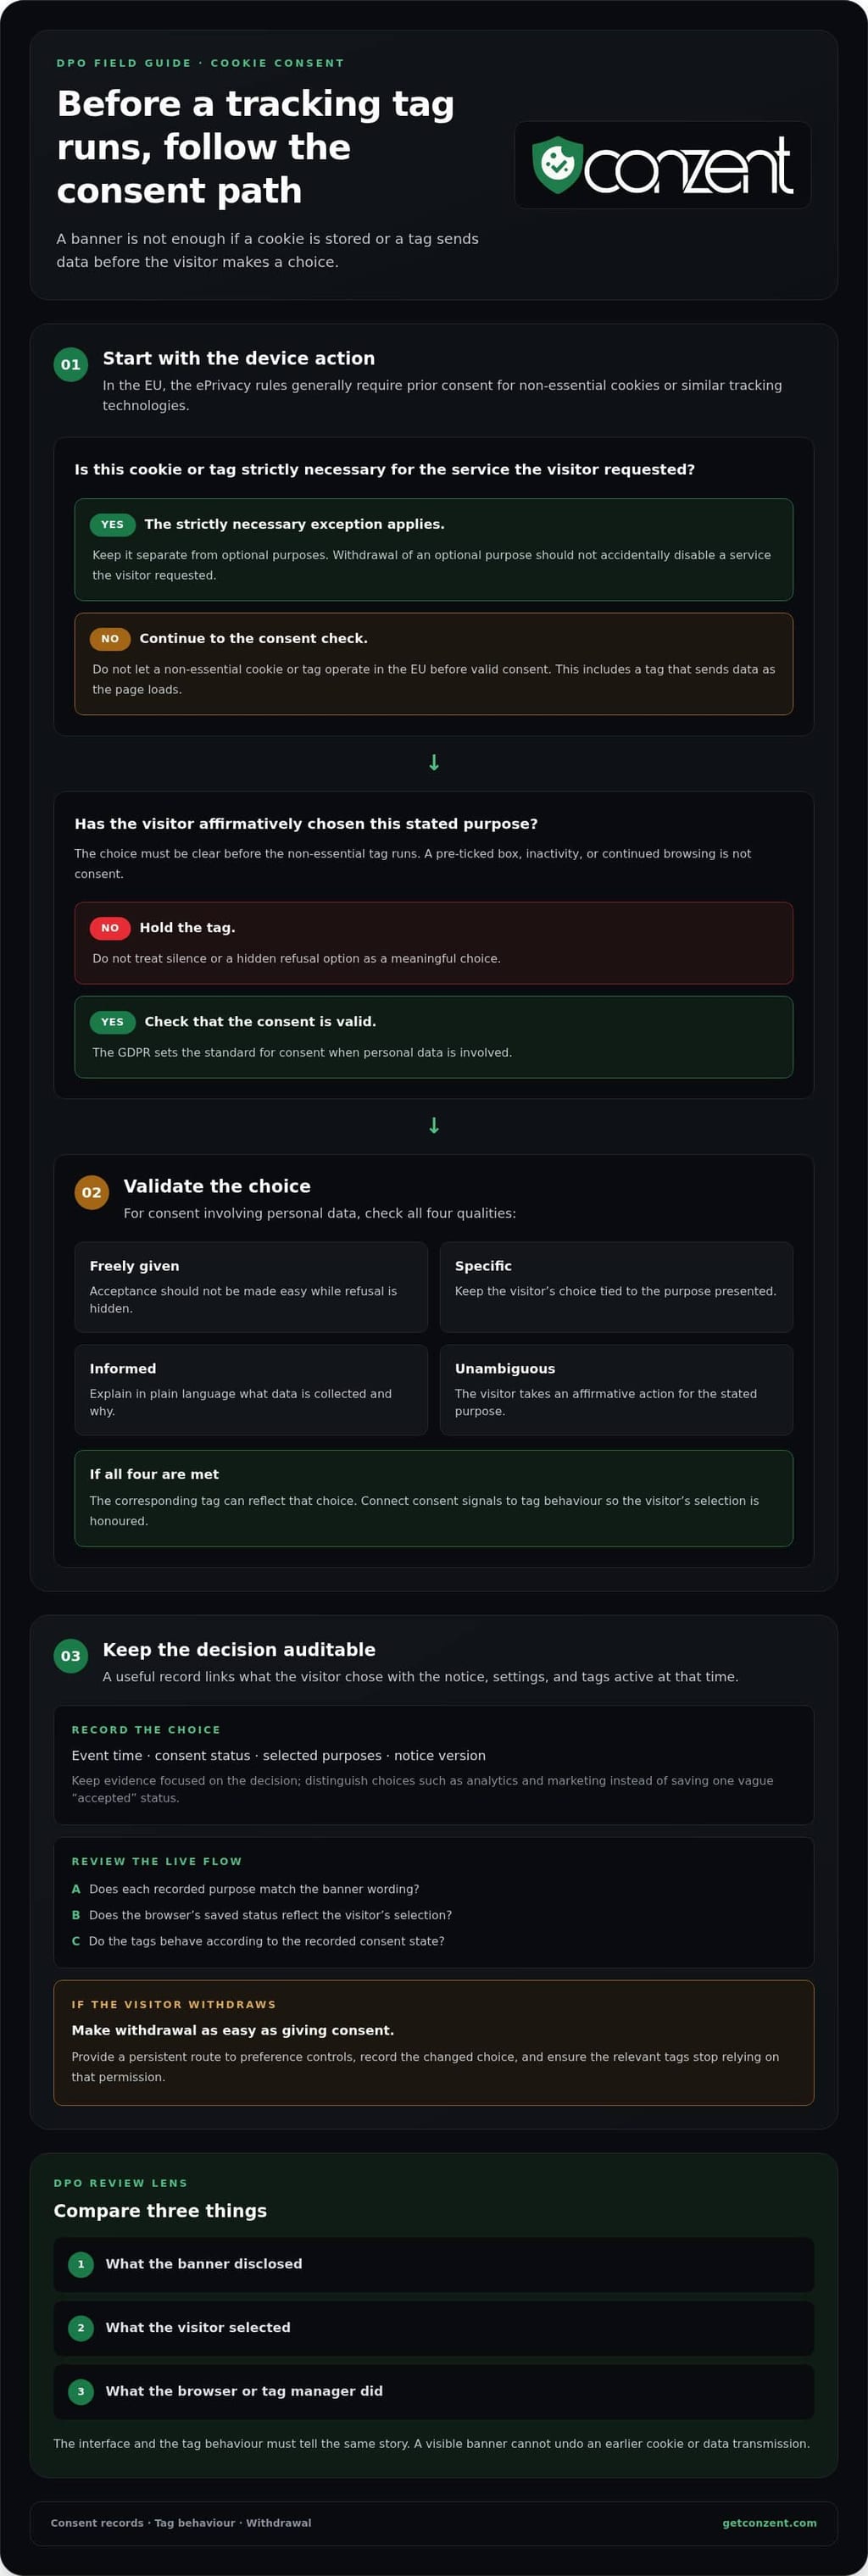
Euroopan tietosuojaviranomaisten ohjeet evästeiden suostumuksesta
Euroopan tietosuojaviranomaiset keskittyvät siihen, onko vierailijoilla todellinen valinta ja kunnioittaako seuranta sitä. Heidän ohjeensa kattaa bannerin suunnittelun, tunnistekäyttäytymisen ja rekisterinpitäjän vastuun käsittelyssä.
DPO:n vastuudet ja rekisterinpitäjän vastuullisuus
DPO neuvoo tietosuojariskeissä ja vaatimustenmukaisuudessa, kun taas rekisterinpitäjä on vastuussa operatiivisista päätöksistä. GDPR:n artiklat 37-39 määrittelevät DPO:n rooliin liittyviä säännöksiä. Tämä ero on tärkeä: DPO voi tunnistaa riskejä evästeasetuksessa, mutta rekisterinpitäjän on varmistettava, että verkkosivusto ja sen tunnisteet noudattavat valittua lähestymistapaa.
Käytännön tarkastusta varten kartoita jokaisen evästeen tarkoitus sen tunnisteeseen, kerättyyn tietoon ja vaadittuun suostumussignaaliin. Tallenna sitten, kuka hyväksyy muutokset ilmoituksiin tai seurantaan. ICO sanoo, että organisaatioiden on ehkä suoritettava tietosuojavaikutusten arviointi, kun evästeet sisältävät henkilötietoja. Arviointi auttaa tunnistamaan riskejä ennen kuin uusi mainonta- tai analytiikkatyökalu alkaa käsitellä tietoja.
Suostumus analytiikka- ja mainontaevästeille
Analytiikka-, mainonta- ja kolmannen osapuolen evästeet tarvitsevat suostumuksen, kun säännöt sitä vaativat; jonkin kutsuminen "analytiikaksi" ei luo poikkeusta. EU:n ePrivacy-sääntöjen mukaan analytiikkaevästeet, mukaan lukien Google Analytics, vaativat ennakkosuostumuksen. Kolmannen osapuolen tunnisteen tulisi siten pysyä inaktiivisena, kunnes asiaankuuluva valinta annetaan, vaikka toista yritystä käytetään sen toimittamiseen.
Euroopan viranomaisten ohjeet hylkäävät myös suostumuksen, joka on saatu painostuksen tai hiljaisuuden kautta. Ennakkoon valitut ruudut, passiivisuus ja oletettu suostumus eivät täytä GDPR:n vaatimuksia aktiiviselle myönteiselle toiminnalle. Euroopan tietosuojaneuvosto pitää evästeiden seinän suostumusta pätemättömänä, kun pääsy riippuu evästeiden hyväksymisestä. Bannerin tulisi antaa käyttäjille aito tapa kieltäytyä valinnaisista tarkoituksista.
Valinnan on toimittava käyttöliittymässä. Heinäkuussa 2021 Ranskan CNIL antoi virallisia ilmoituksia 40 organisaatiolle, koska ne eivät antaneet käyttäjille mahdollisuutta kieltäytyä evästeistä yhtä helposti kuin hyväksyä niitä. DPO voi verrata kunkin toiminnan vaatimuksia: jos hyväksyminen vie yhden klikkauksen, mutta kieltäytyminen vaatii useita näyttöjä, suunnittelu luo kitkaa kieltäytymiselle.
Koordinointi on tärkeää, koska evästekäytännöt ylittävät kansalliset rajat. 25. syyskuuta 2021 Euroopan tietosuojaneuvosto perusti työryhmän auttamaan viranomaisia yhdenmukaistamaan bannerivastauksia ja koordinoimaan työtä 422 valituksen osalta, jotka noyb teki elokuussa. Johdonmukainen tarkastus tulisi tarkastella ilmoituksia, suostumusvalvontaa ja sitä, kunnioittavatko tunnisteet kutakin kirjattua valintaa.
Sekä evästeen toiminta että tietojen keruu ovat tärkeitä. UK:n PECR:n mukaan laitteistotallennus- ja pääsääntöjä sovelletaan jopa silloin, kun evästeiden tiedot ovat anonyymejä. Evästeen toiminta on tärkeää, ei vain se, tunnistaako sen tiedot jonkun. Esimerkiksi analytiikkaeväste, joka tallentaa tietoja laitteelle, voi silti kuulua PECR:n piiriin. Erityisesti on harkittava, tuleeko tiedosta henkilökohtaisia tietoja myöhemmässä käsittelyssä, kuten silloin, kun palvelu yhdistää sen muihin tietoihin.
Arvioi laitteeseen pääsy erikseen henkilötietojen käsittelystä. Yritys voi käsitellä henkilötietoja suostumuksella tai, jos sovellettavissa, oikeutetulla edulla, mutta se ei poista ePrivacy-suostumusvaatimuksia laitteeseen pääsyä varten. DPO:n tarkastuksen tulisi siksi testata sekä evästeen toimintaa että sen mahdollistamaa tietojenkäsittelyä.
Suostumuksen täytäntöönpano tunnisteiden ja Google Consent Moden kautta
Suostumusbanneri tallentaa valinnan, mutta tunnisteiden on toimittava sen mukaan. Täytäntöönpano riippuu siitä, miten suostumusplatformi, tunnisteen hallinta ja yksittäiset skriptit yhdistyvät. Google Consent Mode välittää suostumussignaaleja Google-tunnisteille, jotka voivat säätää käyttäytymistään vastauksena. Se ei hanki suostumusta vierailijoilta tai automaattisesti tee ei-liittyvistä tunnisteista vaatimusten mukaisia.
Aloita tunnisteiden ja niiden tarkoitusten inventaariosta. Jokaiselle tunnisteelle määritä, tukevatko ne olennaista toimintoa, analytiikkaa tai mainontaa, ja mikä suostumussignaali sen pitäisi hallita. Esimerkiksi, kun suostumus on tarpeen, analytiikkatunnisteen ei pitäisi toimia ennen kuin vierailija myöntää asiaankuuluvan luvan. Markkinointipikselin on saatava oma oikea kartoituksensa, ei olettamusta siitä, että jokainen skripti seuraa banneria.
Yhdistä sitten jokainen bannerivalinta vastaavaan tunnistekäyttäytymiseen. Vierailija saattaa hyväksyä analytiikan mutta kieltäytyä mainonnasta. Tunnisteen hallinnan tulisi välittää tämä ero tarkasti, jotta yksi valinta ei hiljaa aktivoi toista tarkoitusta. Google Consent Mode voi välittää suostumusvalintoja Google-tunnisteille, mutta verkkosivuston kokoonpano määrää, saavuttavatko tarkoitetut signaalit ne.
Pidä täytäntöönpanoketju selkeänä: banneri hankkii vierailijan valinnan, suostumuskerros tallentaa ja välittää sen, ja tunnisteet reagoivat sen mukaan, miten ne on määritelty. Jos tunniste aktivoituu ennen kuin signaali saapuu, järjestys epäonnistuu, vaikka banneri myöhemmin näyttäisi oikein. Tarkista toimintojen järjestys sivun latauksessa, mukaan lukien liitännäisten, upotettujen medioiden ja mainoskumppaneiden lisäämät skriptit.
Testaa todellisia vierailijamatkoja, ei vain oletussivun tilaa. Avaa puhdas selainistunto, hylkää valinnaiset kategoriat ja tarkista, aktivoivatko asiaankuuluvat tunnisteet. Toista hyväksymisen jälkeen, vaihda sitten valintaa mieltymyshallinnan kautta. Vertaa suostumustilaa jokaisen kerran tunnisteaktiivisuuteen. Kieltäytymisen testaaminen on yhtä tärkeää kuin hyväksymisen testaaminen.
Google Consent Mode on signaalimekanismi, ei korvike suostumusliittymälle tai tunnisteiden hallinnalle. Se voi auttaa Google-tunnisteita reagoimaan suostumussignaaleihin, kun taas muiden toimittajien skriptit saattavat tarvita erillisiä hallintoja. DPO:n ja teknisen omistajan tulisi sopia siitä, mitä tarkoituksia kukin signaali edustaa, kuka ylläpitää kartoitusta ja miten kokoonpanomuutoksia tarkastellaan.
Käytä muutoksen prosessia aina, kun markkinointi lisää työkalun tai muuttaa tunnistetta. Tallenna sen tarkoitus, laukaisuehdot ja vaadittu suostumus tila ennen kuin se toimii. Käyttöönoton jälkeen testaa hyväksyntä, kieltäytyminen ja peruutus uudelleen. Tämä antaa tiimille käytännön tavan löytää eroja sen välillä, mitä banneri lupaa ja mitä analytiikka- tai mainontatunnisteet todella tekevät.
Jos arvioit alustaa suostumussignaalien ja tunnistekäyttäytymisen hallintaan, tutki suostumusplatformin vaihtoehtoja toteutustarpeitasi varten.
Conzent: Hallinnoitu pilvipohjainen suostumusalusta
Conzent tarjoaa hallinnoidun pilvipohjaisen suostumusalustan tiimeille, jotka hallitsevat suostumusbanneria ja -valintoja. Organisaatiot, jotka haluavat hallita infrastruktuuria itse, voivat käyttää sen itse isännöityä avointa suostumus-infrastruktuuria, joka on ilmainen itse isännöitävä.
Suostumus A/B-testauksen avulla tiimit voivat vertailla bannerisuunnitelmia, kun taas tulovaikutusanalytiikka näyttää, miten suostumusvalinnat liittyvät tuloihin. Nämä työkalut voivat tukea organisaatioita tarkastellessaan suostumushallintaansa mittaustarpeiden rinnalla. Conzent tarjoaa suostumushallintatyökaluja, ei oikeudellista edustusta tai verkkosivuston kehittämistä.
Jos arvioit suostumus-infrastruktuuria organisaatiollesi, tutustu Conzentin alustaan ja aloita ilmainen kokeilu.
Tee suostumuksesta osa toimintakäytäntöjäsi
Evästeiden vaatimustenmukaisuus toimii parhaiten jatkuvana käytäntönä, ei kertaluonteisena banneriprojektina. Anna yksityisyys-, markkinointi- ja teknisille tiimeille yhteinen prosessi uusien tunnisteiden tarkasteluun, tarkoitusten muuttamiseen ja suostumuskäyttäytymisen testaamiseen. Tämä muuttaa politiikan päivittäisiksi päätöksiksi ja auttaa tiimejä havaitsemaan eroja ennen kuin niistä tulee rutiinia.
Käytä tätä DPO-opasta evästeiden suostumuksesta lähtökohtana keskittyneelle sisäiselle tarkastukselle. Kartoitus, kuka omistaa kunkin päätöksen, miten muutokset saavuttavat verkkosivuston ja miten tiimi kirjaa tulokset. Sitten sovi tarkastusjakso, joka sopii organisaatiosi julkaisuprosessiin. Selkeä omistus tekee työn ylläpidosta helpompaa, kun työkalut ja liiketoimintatarpeet muuttuvat.
Suostumusplatformin, joka sopii toteutukseesi, ota yhteyttä Conzenttiin evästeiden suostumus tarpeistasi. Huolellinen prosessi ja oikea infrastruktuuri voivat auttaa tiimiäsi tekemään käyttäjävalinnasta osan siitä, miten verkkosivusto toimii joka päivä.
Usein kysytyt kysymykset
Onko evästeiden seinät sallittuja GDPR:n mukaan?
Yleisesti ottaen ei. Euroopan tietosuojaneuvosto pitää suostumusta pätemättömänä, kun verkkosivusto tekee pääsyn ehdolliseksi evästeiden hyväksymiselle. Keskeinen kysymys on, onko henkilöllä todellinen valinta. Italian Garante on kuvannut kapeaa poikkeusta, jossa käyttäjillä on aidosti vastaava tapa päästä samaan sisältöön ilman suostumusta. DPO, joka arvioi maksuseinämätyyppistä banneria, tulisi erottaa vastaava pääsyvaihtoehto suunnittelusta, joka yksinkertaisesti estää kieltäytymisen.
Onko olemassa poikkeuksia?
Kyllä. Tiukasti välttämättömät evästeet ovat vapautettuja suostumuksesta, kun ne tukevat käyttäjän pyytämää palvelua, kuten valitun kohteen säilyttämistä ostoskorissa. Eväste, jota käytetään vain viestin välittämiseen sähköisessä viestintäverkossa, on myös vapautettu UK:n PECR:n mukaan. Nämä poikkeukset riippuvat evästeen todellisesta toiminnasta, ei sen merkinnästä. Eväste, jota käytetään lisäanalytiikka- tai mainontatarkoituksiin, saattaa tarvita erillistä suostumusta.
Onko minun lueteltava jokainen eväste politiikassani?
Ei välttämättä. UK:n ICO neuvoo, että evästepolitiikoissa kuvataan evästeiden kategoriat, niiden tarkoitukset ja mukana olevat kolmannet osapuolet sen sijaan, että vaadittaisiin rivi riviltä inventaario. Esimerkiksi politiikka voisi selittää analytiikkaevästeet ja nimetä analytiikkapalveluntarjoajan. Pidä selitys linjassa sivuston todellisten tunnisteiden kanssa: jos uusi mainoskumppani tai tarkoitus lisätään, päivitä asiaankuuluvat politiikkatiedot, jotta vierailijoita ei johdeta harhaan.
Voiko sääntöjä soveltaa, vaikka tiedot olisivat anonyymejä?
UK:n PECR:n mukaan laitteistotallennus- ja pääsääntöjä sovelletaan jopa silloin, kun kerätty tieto on anonyymi. Evästeen toiminta on tärkeää, ei vain se, tunnistaako sen tiedot jonkun. Esimerkiksi analytiikkaeväste, joka tallentaa tietoja laitteelle, voi silti kuulua PECR:n piiriin. Erityisesti on harkittava, tuleeko tiedosta henkilökohtaisia tietoja myöhemmässä käsittelyssä, kuten silloin, kun palvelu yhdistää sen muihin tietoihin.
Onko DPO vastuussa organisaationsa evästeiden vaatimustenmukaisuudesta?
Ei. Rekisterinpitäjä on edelleen vastuussa operatiivisesta vaatimustenmukaisuudesta; DPO neuvoo ja valvoo. GDPR:n artiklat 37-39 kuvaavat DPO:n rooliin liittyviä säännöksiä. Esimerkiksi DPO voi huomauttaa, että uusi analytiikkatunniste muuttaa sivuston tietojenkäsittelyä ja suositella tarkastusta. Rekisterinpitäjän on tehtävä ja toteutettava operatiivisia päätöksiä, mukaan lukien se, käynnistetäänkö tunniste vain vaaditun suostumuksen jälkeen.
Mitä lasketaan suostumukseksi?
Suostumuksen on oltava vapaasti annettu, tarkka, informoitu ja yksiselitteinen, ja siinä on oltava aktiivinen myönteinen toiminta. Vierailijan valitessa "hyväksy analytiikka" sen jälkeen, kun hän on oppinut, mitä analytiikka tekee, on selvempi signaali kuin jatkuva selaaminen. Ennakkoon valittu ruutu, passiivisuus tai pelkästään sivulla pysyminen ei osoita aktiivista valintaa. Tee jokaisesta tarkoituksesta ymmärrettävä, jotta kirjattu valinta heijastaa sitä, mihin henkilö suostui.
Mikä on DPO:n rooli evästeiden suostumuksen vaatimustenmukaisuudessa?
DPO neuvoo organisaatiota, valvoo vaatimustenmukaisuutta ja auttaa tunnistamaan riskejä siinä, miten evästeet ja tunnisteet käsittelevät tietoja. Esimerkiksi, kun markkinointi ehdottaa uutta pikseliä, DPO voi kysyä, mitä se kerää, kuka saa tiedot ja mikä suostumusvalinta hallitsee sitä. DPO ei korvaa rekisterinpitäjän päätöksiä. Rekisterinpitäjä on edelleen vastuussa asianmukaisten hallintojen toteuttamisesta.
Kuinka verkkosivustot tulisi tarjota hyväksyä, hylätä ja mukauttaa evästevaihtoehtoja?
Esitä valinnat selkeästi, tehden kieltäytymisestä ja hyväksymisestä vertailukelpoisen helppoa. Mukauttaminen tulisi antaa vierailijoille mahdollisuus valita tarkoituksia erikseen sen sijaan, että pakotettaisiin kaikki tai ei mitään päätöstä valinnaisista evästeistä. Esimerkiksi tarjoa erilliset hallintakontrollit analytiikalle ja mainonnalle, ja sovella sitten tallennettuja valintoja niiden vastaaviin tunnisteisiin. Pidä reitti mieltymyshallintaan saatavilla myöhemmin, jotta vierailijat voivat tarkistaa valintansa ilman, että heidän tarvitsee etsiä politiikasta.