
Guida DPO alle Regole, ai Registri e ai Tag sul Consenso dei Cookie
Un cookie non essenziale o un tag di tracciamento non dovrebbe essere attivato prima che un utente dia un consenso valido. I cookie strettamente necessari sono un'eccezione. Questa guida DPO al consenso dei cookie spiega la regola dietro a questa distinzione e perché un banner da solo non è sufficiente se i tag continuano a attivarsi in background.
Il consenso può sembrare una casella di controllo legale, ma il vero test è cosa fa un sito web prima e dopo che qualcuno prende una decisione. Nell'UE, il quadro include la Direttiva ePrivacy e il GDPR; le regole differiscono in altri mercati. Questa guida spiega quando i cookie possono essere caricati, quali informazioni fornire agli utenti e come registrare il consenso e abilitare il ritiro. Copre anche il ruolo del DPO, le regole che influenzano i cookie nell'UE e oltre, e come i controlli dei tag e la modalità di consenso di Google possono aiutare a far rispettare le scelte degli utenti.
Punti Chiave
- Separare i cookie strettamente necessari da quelli che necessitano di consenso e assicurarsi che i tag non essenziali rispettino la scelta del visitatore.
- Mantenere un chiaro registro del consenso e fornire un modo semplice per gli utenti di ritirarlo.
- Comprendere come la Direttiva ePrivacy e il GDPR modellano il consenso dei cookie in tutta l'UE.
- Utilizzare le linee guida dell'autorità di protezione dei dati per valutare il design del banner, la scelta dell'utente e l'accesso ai servizi.
- Collegare i segnali di consenso al comportamento dei tag in modo che la modalità di consenso di Google e altri tag riflettano le scelte fatte dai visitatori.
Che cos'è un cookie impostato prima del consenso?
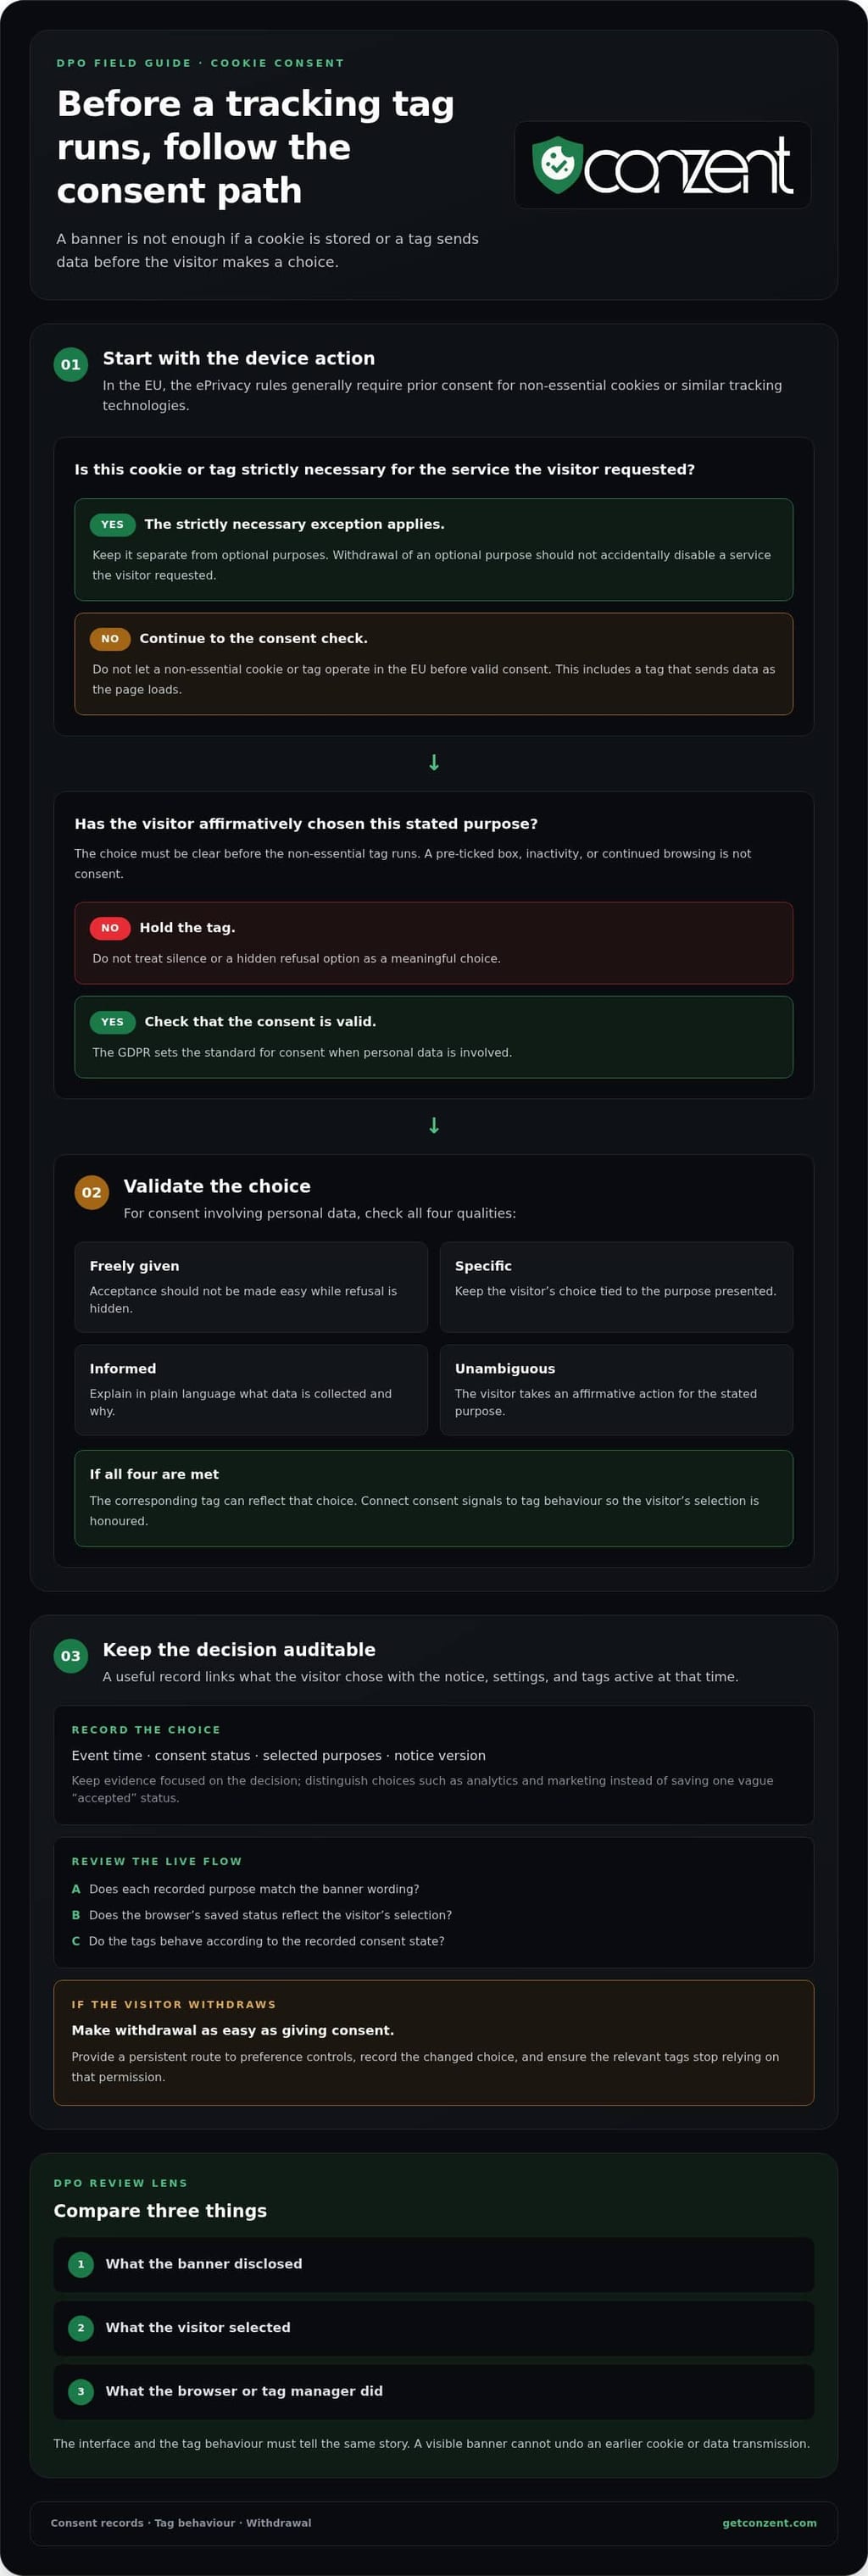
Un cookie è impostato prima del consenso se un sito web lo memorizza o lo legge prima che un visitatore accetti. La stessa preoccupazione si applica quando un tag di tracciamento invia dati per primo. Ad esempio, un tag di retargeting che si attiva mentre una pagina si carica può trasmettere identificatori prima che il banner appaia. Una guida pratica DPO al consenso dei cookie inizia con questa distinzione: un banner visibile non può annullare un'azione precedente. La chiave per la conformità è cosa fa il browser e i servizi connessi prima che il visitatore prenda una decisione.
Nell'UE, la Direttiva ePrivacy regola la memorizzazione delle informazioni su, o l'accesso da, un dispositivo dell'utente. Generalmente richiede consenso prima che i cookie non essenziali o tecnologie di tracciamento simili operino. Il GDPR, o Regolamento Generale sulla Protezione dei Dati, stabilisce standard per un consenso valido quando sono coinvolti dati personali. L'Articolo 7 richiede che il consenso sia dato liberamente, specifico, informato e inequivocabile. Insieme, queste regole significano che un banner deve riflettere una vera scelta, non semplicemente annunciare il tracciamento.
Il consenso differisce tra CCPA, GDPR e regole ePrivacy. Le regole dell'UE generalmente richiedono consenso preventivo per la memorizzazione o l'accesso non essenziale ai dispositivi, mentre la CCPA si concentra sui diritti alla privacy dei consumatori, incluso il rifiuto della vendita o condivisione di informazioni personali. Secondo la legislatura della California, la CCPA consente multe fino a $7,500 per violazione intenzionale e $2,500 per violazione non intenzionale.
Negli Stati Uniti non esiste una legge federale sui cookie, ma le leggi statali sulla privacy come la CCPA influenzano le pratiche di dati relative ai cookie. A livello internazionale, le regole applicabili dipendono da dove opera un'azienda e a chi si rivolge. Il GDPR può applicarsi a un'azienda con sede negli Stati Uniti che offre beni o servizi a persone nell'Area Economica Europea. La Direttiva ePrivacy e le leggi nazionali che la attuano modellano anche il consenso dei cookie nei paesi dell'UE.
Un banner valido dovrebbe spiegare in linguaggio semplice quali dati raccoglie ciascun cookie e perché. Dovrebbe identificare gli scopi pertinenti e rendere chiare le scelte disponibili prima che i tag non essenziali vengano eseguiti. Ad esempio, "analytics" dovrebbe spiegare lo scopo di misurazione piuttosto che fare affidamento su un nome tecnico del cookie. Il GDPR richiede anche che il ritiro sia facile quanto dare consenso, quindi i visitatori hanno bisogno di un modo chiaro per cambiare la loro scelta in seguito.
Il consenso non è stabilito da una casella pre-selezionata, inattività o navigazione continua. Il visitatore deve compiere un'azione affermativa, come selezionare un'opzione abilitata per uno scopo dichiarato. Un banner che rende facile l'accettazione ma nasconde il rifiuto mina una scelta significativa. I DPO dovrebbero valutare insieme il comportamento del banner e del tag, perché la sola formulazione dell'interfaccia non può mostrare se il sito ha rispettato la decisione.
Le pratiche di consenso dei cookie hanno portato a reclami formali. Nell'agosto 2021, noyb ha presentato circa 400 reclami GDPR contro entità le cui pratiche considerava insoddisfacenti. Quella storia illustra perché un DPO dovrebbe trattare il design del banner e il comportamento di tracciamento come prove, non come dettagli cosmetici. Se un tag si attiva prima del consenso, preservare la configurazione e i registri pertinenti, identificare il suo scopo e valutare quali utenti e flussi di dati potrebbero essere influenzati.
Registri del consenso e ritiro
I registri del consenso mostrano cosa ha scelto un visitatore; i registri di ritiro mostrano quando quella scelta è cambiata. Un utile audit trail collega entrambe le decisioni alle impostazioni di consenso e ai tag attivi al momento.
Registri del Consenso dei Cookie
I registri del consenso dei cookie documentano la scelta del visitatore, gli scopi presentati e l'avviso o le impostazioni di consenso in vigore. Aiutano i team a mostrare se un browser ha accettato, rifiutato o cambiato uno scopo particolare. Ad esempio, un registro può distinguere una scelta di analytics da una scelta di marketing invece di memorizzare un vago stato di "accettato".
Mantenere i registri utili senza raccogliere dettagli non correlati. Un registro pratico può includere l'ora dell'evento, lo stato del consenso, gli scopi selezionati e la versione dell'avviso. L'ICO consiglia alle organizzazioni di conservare i registri del consenso dei cookie per un periodo appropriato. Quel periodo dovrebbe riflettere perché è necessaria la prova e quanto tempo rimane rilevante.
Audit Trails e Revisioni
Un audit trail preserva le modifiche alle impostazioni di consenso nel tempo, inclusa la scelta iniziale del visitatore e qualsiasi successivo ritiro. È importante perché l'impostazione attuale di un browser da sola potrebbe non spiegare cosa è successo durante una visita precedente. Se una configurazione del tag cambia, il trail può aiutare a confrontare il suo comportamento con lo stato di consenso registrato al momento.
Revisionare i registri rispetto al flusso di consenso attivo. Confermare che ogni scopo registrato corrisponda alla formulazione del banner e che lo stato salvato del browser rifletta la selezione del visitatore. Quando viene introdotto un nuovo tag o scopo, controllare che l'avviso e le categorie di consenso descrivano ancora accuratamente l'attività. Registrare la revisione e qualsiasi azione correttiva.
Registrazione e Responsabilità
La registrazione supporta la responsabilità fornendo a privacy, marketing e team tecnici prove condivise delle decisioni. Un DPO può utilizzare questi registri per identificare chi possiede ciascun scopo, quali tag dipendono dal consenso e cosa dovrebbe accadere dopo il ritiro. Questo è utile durante una revisione interna o quando qualcuno chiede come è stata applicata la loro scelta.
Assegnare un proprietario per mantenere l'avviso, le categorie di consenso e la mappatura dei tag. Quando un visitatore ritira il consenso, registrare la modifica e assicurarsi che i tag pertinenti smettano di fare affidamento su quel permesso. Mantenere le funzioni strettamente necessarie separate dagli scopi opzionali, in modo che il ritiro non disabiliti accidentalmente un servizio richiesto dal visitatore.
Il ritiro dovrebbe essere facile quanto dare consenso. Fornire un percorso persistente ai controlli delle preferenze, quindi aggiornare la scelta salvata e i tag connessi quando un visitatore la cambia. Testare il flusso in un browser: rifiutare uno scopo, rivedere i controlli, ritirare un'accettazione precedente e confermare che il tag corrispondente non venga più eseguito sotto quel consenso.
Revisionare il modello di registrazione quando l'avviso, gli scopi o la configurazione di tracciamento cambiano. Una semplice revisione può confrontare tre cose: cosa ha rivelato il banner, cosa ha selezionato il visitatore e cosa ha fatto il browser o il gestore dei tag. Se stai valutando una piattaforma di consenso come parte di quel lavoro, confronta i fattori dietro il prezzo della piattaforma di consenso insieme alle sue esigenze di registrazione.
Quali leggi influenzano i cookie nell'UE?
Le regole sui cookie dell'UE si basano sulla Direttiva ePrivacy e sul GDPR, che affrontano l'accesso ai dispositivi e ai dati personali. È richiesto il consenso preventivo prima che un cookie non essenziale o una tecnologia simile memorizzi informazioni su, o legga informazioni da, un dispositivo dell'utente.
Requisiti di Consenso ai Cookie ePrivacy
La Direttiva ePrivacy stabilisce il baseline dell'UE per la memorizzazione delle informazioni su, o l'accesso alle informazioni da, un dispositivo dell'utente. L'operazione della tecnologia è importante, non solo se viene chiamata cookie. Strumenti di tracciamento simili possono rientrare anche nelle regole sulla memorizzazione e accesso ai dispositivi.
La direttiva è stata approvata nel 2002 e modificata nel 2009. I paesi dell'UE devono incorporare i suoi requisiti nella legislazione nazionale, quindi l'attuazione e l'applicazione rientrano nel quadro giuridico di ciascun paese. Per un sito web che serve persone in diversi paesi dell'UE, lo stesso banner di consenso potrebbe dover tenere conto di quelle regole nazionali.
I cookie strettamente necessari sono esenti dal consenso, ma gli utenti devono essere informati su cosa fanno e perché sono necessari. Al contrario, i cookie di analytics, inclusi Google Analytics, richiedono consenso preventivo ai sensi della Direttiva ePrivacy. Il nome familiare di uno strumento o il suo uso diffuso non rimuovono quel requisito.
Quando è Richiesto il Consenso Preventivo
Il consenso preventivo è necessario quando un cookie o una tecnologia comparabile memorizza informazioni su, o accede a informazioni da, un dispositivo e non rientra nell'eccezione strettamente necessaria. Questo è importante prima che i tag vengano eseguiti: un banner mostrato dopo che un tracker si è già attivato arriva troppo tardi per quell'attività.
Ad esempio, un tag di marketing che legge un identificatore del dispositivo prima che un visitatore accetti ha agito prima del consenso. Secondo la regola dell'UE dichiarata, un tag di analytics deve anche attendere il consenso, anche se misura solo le visite alle pagine. Separare gli scopi nel banner in modo che gli utenti possano fare una scelta significativa su ciascuna attività.
La Direttiva ePrivacy e il GDPR lavorano insieme, ma non sono intercambiabili. La direttiva affronta la memorizzazione e l'accesso ai dispositivi; il GDPR regola il trattamento dei dati personali e gli standard di consenso. Un cookie può sollevare entrambi i problemi se accede a un dispositivo e i dati risultanti identificano o si riferiscono a una persona.
La Commissione Europea ha ritirato la sua proposta di Regolamento ePrivacy nel 2025, e la Direttiva ePrivacy rimane in vigore. La distinzione è importante: una direttiva deve essere incorporata nella legislazione nazionale, mentre un regolamento dell'UE diventa vincolante in tutta l'UE quando entra in vigore.
Alla fine del 2025, il pacchetto Digital Omnibus della Commissione Europea ha proposto di integrare le regole sul consenso dei cookie nel GDPR. Questa rimane una proposta, non una legge. Per ora, i team dovrebbero valutare la Direttiva ePrivacy e le regole nazionali applicabili, piuttosto che trattare la soluzione proposta come un cambiamento attuato.
Linee guida dell'autorità europea per la protezione dei dati sul consenso dei cookie
Le autorità europee per la protezione dei dati si concentrano su se i visitatori abbiano una vera scelta e se il tracciamento la rispetti. Le loro linee guida coprono il design del banner, il comportamento dei tag e la responsabilità del titolare per il trattamento.
Responsabilità del DPO e Responsabilità del Titolare
Un DPO consiglia sui rischi e la conformità in materia di protezione dei dati, mentre il titolare del trattamento rimane responsabile delle decisioni operative. Gli Articoli 37-39 del GDPR stabiliscono disposizioni rilevanti per il ruolo del DPO. Questa distinzione è importante: il DPO può identificare i rischi in una configurazione dei cookie, ma il titolare deve garantire che il sito web e i suoi tag seguano l'approccio scelto.
Per una revisione pratica, mappare ciascun scopo del cookie al suo tag, ai dati raccolti e al segnale di consenso richiesto. Quindi registrare chi approva le modifiche agli avvisi o al tracciamento. L'ICO afferma che le organizzazioni potrebbero aver bisogno di una valutazione d'impatto sulla protezione dei dati quando i cookie coinvolgono dati personali. La valutazione aiuta a identificare i rischi prima che un nuovo strumento pubblicitario o di analytics inizi a elaborare informazioni.
Consenso per Cookie di Analytics e Pubblicità
I cookie di analytics, pubblicità e di terze parti necessitano di consenso dove le regole lo richiedono; chiamare qualcosa "analytics" non crea un'esenzione. Ai sensi delle regole ePrivacy dell'UE, i cookie di analytics, inclusi Google Analytics, richiedono consenso preventivo. Un tag di terze parti dovrebbe quindi rimanere inattivo fino a quando non viene data la scelta pertinente, anche se un'altra azienda lo gestisce.
Le linee guida delle autorità europee rifiutano anche il consenso ottenuto attraverso pressione o silenzio. Le caselle pre-selezionate, l'inattività e il consenso implicito non soddisfano l'azione affermativa attiva richiesta dagli standard GDPR. Il Comitato Europeo per la Protezione dei Dati considera invalido il consenso del cookie-wall quando l'accesso dipende dall'accettazione dei cookie. Un banner dovrebbe fornire agli utenti un modo genuino per rifiutare scopi opzionali.
La scelta deve funzionare nell'interfaccia. Nel luglio 2021, la CNIL francese ha emesso avvisi formali a 40 organizzazioni per non aver consentito agli utenti di rifiutare i cookie con la stessa facilità con cui li accettano. Un DPO può confrontare lo sforzo richiesto per ciascuna azione: se accettare richiede un clic ma rifiutare richiede diversi schermi, il design crea attrito contro il rifiuto.
Il coordinamento è importante perché le pratiche sui cookie attraversano le frontiere nazionali. Il 25 settembre 2021, il Comitato Europeo per la Protezione dei Dati ha istituito un gruppo di lavoro per aiutare le autorità a armonizzare le risposte ai banner e coordinare il lavoro su 422 reclami presentati da noyb in agosto. Una revisione coerente dovrebbe esaminare avvisi, controlli di consenso e se i tag rispettano ciascuna scelta registrata.
Sia la funzione del cookie che la raccolta dei dati sono importanti. Ai sensi del PECR del Regno Unito, le regole di memorizzazione e accesso ai dispositivi si applicano anche quando i dati dei cookie sono anonimi. L'operazione del cookie è importante, non solo se i suoi dati identificano qualcuno. Ad esempio, un cookie di analytics che memorizza informazioni su un dispositivo può comunque rientrare nel PECR. Separatamente, considerare se i dati diventano personali durante un'elaborazione successiva, come quando un servizio li combina con altre informazioni.
Valutare l'accesso ai dispositivi separatamente dal trattamento dei dati personali. Un'azienda può trattare dati personali con consenso o, dove applicabile, un interesse legittimo, ma ciò non rimuove i requisiti di consenso ePrivacy per l'accesso ai dispositivi. La revisione di un DPO dovrebbe quindi testare sia la funzione del cookie che il trattamento dei dati che abilita.
Applicazione del consenso tramite tag e modalità di consenso di Google
Un banner di consenso registra una scelta, ma i tag devono agire su di essa. L'applicazione dipende da come la piattaforma di consenso, il gestore dei tag e gli script individuali si collegano. La modalità di consenso di Google comunica segnali di consenso ai tag di Google, che possono regolare il loro comportamento in risposta. Non ottiene consenso dai visitatori né rende automaticamente conformi i tag non correlati.
Iniziare con un inventario dei tag e dei loro scopi. Per ciascun tag, identificare se supporta una funzione essenziale, analytics o pubblicità, e quale segnale di consenso dovrebbe controllarlo. Ad esempio, dove è richiesto il consenso, un tag di analytics non dovrebbe essere eseguito prima che il visitatore conceda il permesso pertinente. Un pixel di marketing ha bisogno della propria mappatura corretta, non di un'assunzione che ogni script segua il banner.
Collegare quindi ciascuna scelta del banner al comportamento del tag corrispondente. Un visitatore potrebbe accettare analytics ma rifiutare la pubblicità. Il gestore dei tag dovrebbe trasmettere accuratamente quella distinzione, in modo che una scelta non attivi silenziosamente un altro scopo. La modalità di consenso di Google può comunicare le scelte di consenso ai tag di Google, ma la configurazione del sito web determina se i segnali previsti li raggiungono.
Mantenere chiara la catena di applicazione: il banner ottiene la scelta del visitatore, il livello di consenso la memorizza e la comunica, e i tag rispondono secondo la loro configurazione. Se un tag si attiva prima che il segnale arrivi, la sequenza fallisce anche se il banner viene poi visualizzato correttamente. Controllare l'ordine delle operazioni al caricamento della pagina, inclusi script aggiunti da plugin, media incorporati e partner pubblicitari.
Testare i percorsi reali dei visitatori, non solo lo stato predefinito della pagina. Aprire una sessione del browser pulita, rifiutare categorie opzionali e controllare se i tag correlati si attivano. Ripetere dopo aver accettato uno scopo, quindi cambiare quella scelta attraverso i controlli delle preferenze. Confrontare lo stato di consenso con l'attività del tag ogni volta. Testare il rifiuto è importante tanto quanto testare l'accettazione.
La modalità di consenso di Google è un meccanismo di segnalazione, non un sostituto per l'interfaccia di consenso o la governance dei tag. Può aiutare i tag di Google a rispondere ai segnali di consenso, mentre gli script di altri fornitori potrebbero necessitare di controlli separati. Un DPO e un proprietario tecnico dovrebbero concordare su quali scopi ciascun segnale rappresenta, chi mantiene la mappatura e come vengono revisionate le modifiche alla configurazione.
Utilizzare un processo di modifica ogni volta che il marketing aggiunge uno strumento o altera un tag. Registrare il suo scopo, le condizioni di attivazione e lo stato di consenso richiesto prima che venga eseguito. Dopo il deployment, testare nuovamente accettazione, rifiuto e ritiro. Questo fornisce al team un modo pratico per trovare discrepanze tra ciò che il banner promette e ciò che i tag di analytics o pubblicità fanno realmente.
Se stai valutando una piattaforma per gestire segnali di consenso e comportamento dei tag, esplora le opzioni della piattaforma di consenso per le tue esigenze di implementazione.
Conzent: Piattaforma di Consenso Cloud Gestita
Conzent fornisce una Piattaforma di Consenso Cloud Gestita per i team che gestiscono banner di consenso e scelte. Le organizzazioni che preferiscono gestire l'infrastruttura da sole possono utilizzare la sua Infrastruttura di Consenso Open Self-Hosted, che è gratuita da auto-ospitare.
Il Test A/B del Consenso aiuta i team a confrontare i design dei banner, mentre l'Analisi dell'Impatto sui Ricavi mostra come le scelte di consenso si relazionano ai ricavi. Questi strumenti possono supportare le organizzazioni nella revisione dei loro controlli di consenso insieme alle esigenze di misurazione. Conzent fornisce strumenti di gestione del consenso, non rappresentanza legale o sviluppo di siti web.
Se stai valutando l'infrastruttura di consenso per la tua organizzazione, esplora la piattaforma di Conzent e inizia una prova gratuita.
Rendi il consenso parte della tua pratica operativa
La conformità ai cookie funziona meglio come una pratica continua, non come un progetto di banner una tantum. Fornisci a privacy, marketing e team tecnici un processo condiviso per rivedere nuovi tag, cambiare scopi e testare il comportamento del consenso. Questo trasforma la politica in decisioni quotidiane e aiuta i team a rilevare discrepanze prima che diventino routine.
Utilizza questa guida DPO al consenso dei cookie come punto di partenza per una revisione interna mirata. Mappa chi possiede ciascuna decisione, come le modifiche raggiungono il sito web e come il team registra i risultati. Quindi concorda su un ciclo di revisione che si adatti al processo di rilascio della tua organizzazione. Una chiara proprietà rende il lavoro più facile da mantenere man mano che gli strumenti e le esigenze aziendali cambiano.
Per una piattaforma di consenso che si adatti alla tua implementazione, contatta Conzent per le tue esigenze di consenso sui cookie. Un processo ben ponderato e la giusta infrastruttura possono aiutare il tuo team a rendere la scelta dell'utente parte di come il sito web funziona ogni giorno.
Domande Frequenti
I cookie wall sono consentiti ai sensi del GDPR?
In generale, no. Il Comitato Europeo per la Protezione dei Dati considera invalido il consenso quando un sito web rende l'accesso condizionato all'accettazione dei cookie. La domanda chiave è se la persona ha una vera scelta. Il Garante italiano ha descritto un'eccezione ristretta in cui gli utenti hanno un modo realmente equivalente per accedere allo stesso contenuto senza acconsentire. Un DPO che valuta un banner in stile paywall dovrebbe distinguere un'opzione di accesso equivalente da un design che semplicemente blocca il rifiuto.
Ci sono eccezioni?
Sì. I cookie strettamente necessari sono esenti dal consenso quando supportano un servizio richiesto dall'utente, come mantenere un articolo scelto in un carrello della spesa. Un cookie utilizzato esclusivamente per trasmettere una comunicazione su una rete di comunicazione elettronica è anch'esso esente ai sensi del PECR del Regno Unito. Queste esenzioni dipendono dalla funzione effettiva del cookie, non dalla sua etichetta. Un cookie utilizzato per uno scopo aggiuntivo di analytics o pubblicità potrebbe necessitare di un consenso separato.
Devo elencare ogni cookie nella mia politica?
Non necessariamente. L'ICO del Regno Unito consiglia che le politiche sui cookie descrivano le categorie di cookie, i loro scopi e le terze parti coinvolte piuttosto che richiedere un inventario riga per riga. Ad esempio, una politica potrebbe spiegare i cookie di analytics e nominare il fornitore di analytics. Mantieni l'esposizione allineata con i tag effettivi del sito: se viene aggiunto un nuovo partner pubblicitario o scopo, aggiorna le informazioni pertinenti nella politica in modo che i visitatori non siano fuorviati.
Le regole si applicano ancora se i dati sono anonimi?
Ai sensi del PECR del Regno Unito, le regole di memorizzazione e accesso ai dispositivi si applicano anche se le informazioni raccolte sono anonime. L'operazione del cookie è importante, non solo se i suoi dati identificano qualcuno. Ad esempio, un cookie di analytics che memorizza informazioni su un dispositivo può comunque rientrare nel PECR. Separatamente, considera se i dati diventano personali durante un'elaborazione successiva, come quando un servizio li combina con altre informazioni.
Il DPO è responsabile della conformità ai cookie della propria organizzazione?
No. Il titolare del trattamento rimane responsabile della conformità operativa; il DPO consiglia e monitora. Gli Articoli 37-39 del GDPR descrivono disposizioni relative al ruolo del DPO. Ad esempio, un DPO può segnalare che un nuovo tag di analytics modifica il trattamento dei dati del sito e raccomandare una revisione. Il titolare deve prendere e attuare decisioni operative, incluso se il tag venga lanciato solo dopo il consenso richiesto.
Cosa conta come consenso?
Il consenso deve essere dato liberamente, specifico, informato e inequivocabile, con un'azione affermativa attiva. Un visitatore che seleziona "accetta analytics" dopo aver appreso cosa fa l'analytics è un segnale più chiaro rispetto alla navigazione continua. Una casella pre-selezionata, inattività o semplicemente rimanere sulla pagina non mostrano una scelta attiva. Rendi ogni scopo comprensibile in modo che la selezione registrata rifletta ciò a cui la persona ha acconsentito.
Qual è il ruolo di un DPO nella conformità al consenso dei cookie?
Un DPO consiglia l'organizzazione, monitora la conformità e aiuta a identificare i rischi nel modo in cui i cookie e i tag trattano i dati. Ad esempio, quando il marketing propone un nuovo pixel, il DPO può chiedere cosa raccoglie, chi riceve i dati e quale scelta di consenso lo controlla. Il DPO non sostituisce le decisioni del titolare. Il titolare rimane responsabile per l'attuazione dei controlli appropriati.
Come dovrebbero i siti web offrire opzioni per accettare, rifiutare e personalizzare i cookie?
Presentare le scelte in modo chiaro, rendendo il rifiuto e l'accettazione comparabilmente facili. La personalizzazione dovrebbe consentire ai visitatori di scegliere gli scopi separatamente piuttosto che forzare una decisione tutto o niente sui cookie opzionali. Ad esempio, offrire controlli distinti per analytics e pubblicità, quindi applicare le scelte salvate ai rispettivi tag. Mantenere un percorso per le impostazioni delle preferenze disponibile in seguito, in modo che i visitatori possano rivedere le loro scelte senza dover cercare nella politica.