
DPO Gids voor Cookie Toestemmingsregels, Registraties en Tags
Een niet-essentiële cookie of tracking-tag mag niet draaien voordat een gebruiker geldige toestemming heeft gegeven. Strikt noodzakelijke cookies zijn de uitzondering. Deze DPO-gids voor cookie-toestemming legt de regel achter dat onderscheid uit en waarom een banner alleen niet genoeg is als tags nog steeds op de achtergrond worden geactiveerd.
Toestemming kan aanvoelen als een juridische checkbox, maar de echte test is wat een website doet voordat en nadat iemand een keuze maakt. In de EU omvat het kader de ePrivacy-richtlijn en de AVG; de regels verschillen in andere markten. Deze gids legt uit wanneer cookies mogen laden, welke informatie aan gebruikers moet worden gegeven, en hoe toestemming kan worden vastgelegd en intrekking kan worden ingeschakeld. Het behandelt ook de rol van de DPO, de regels die van invloed zijn op cookies in de EU en daarbuiten, en hoe tagcontroles en Google Consent Mode kunnen helpen om gebruikerskeuzes af te dwingen.
Belangrijke punten
- Scheiding strikt noodzakelijke cookies van die welke toestemming nodig hebben, en zorg ervoor dat niet-essentiële tags de keuze van de bezoeker respecteren.
- Houd een duidelijk overzicht van toestemming bij en bied een eenvoudige manier voor gebruikers om deze in te trekken.
- Begrijp hoe de ePrivacy-richtlijn en AVG cookie-toestemming in de EU vormgeven.
- Gebruik richtlijnen van de autoriteit voor gegevensbescherming om bannerontwerp, gebruikerskeuze en toegang tot diensten te beoordelen.
- Verbind toestemmingssignalen met taggedrag zodat Google Consent Mode en andere tags de keuzes van bezoekers weerspiegelen.
Wat is een cookie die voor toestemming wordt geplaatst?
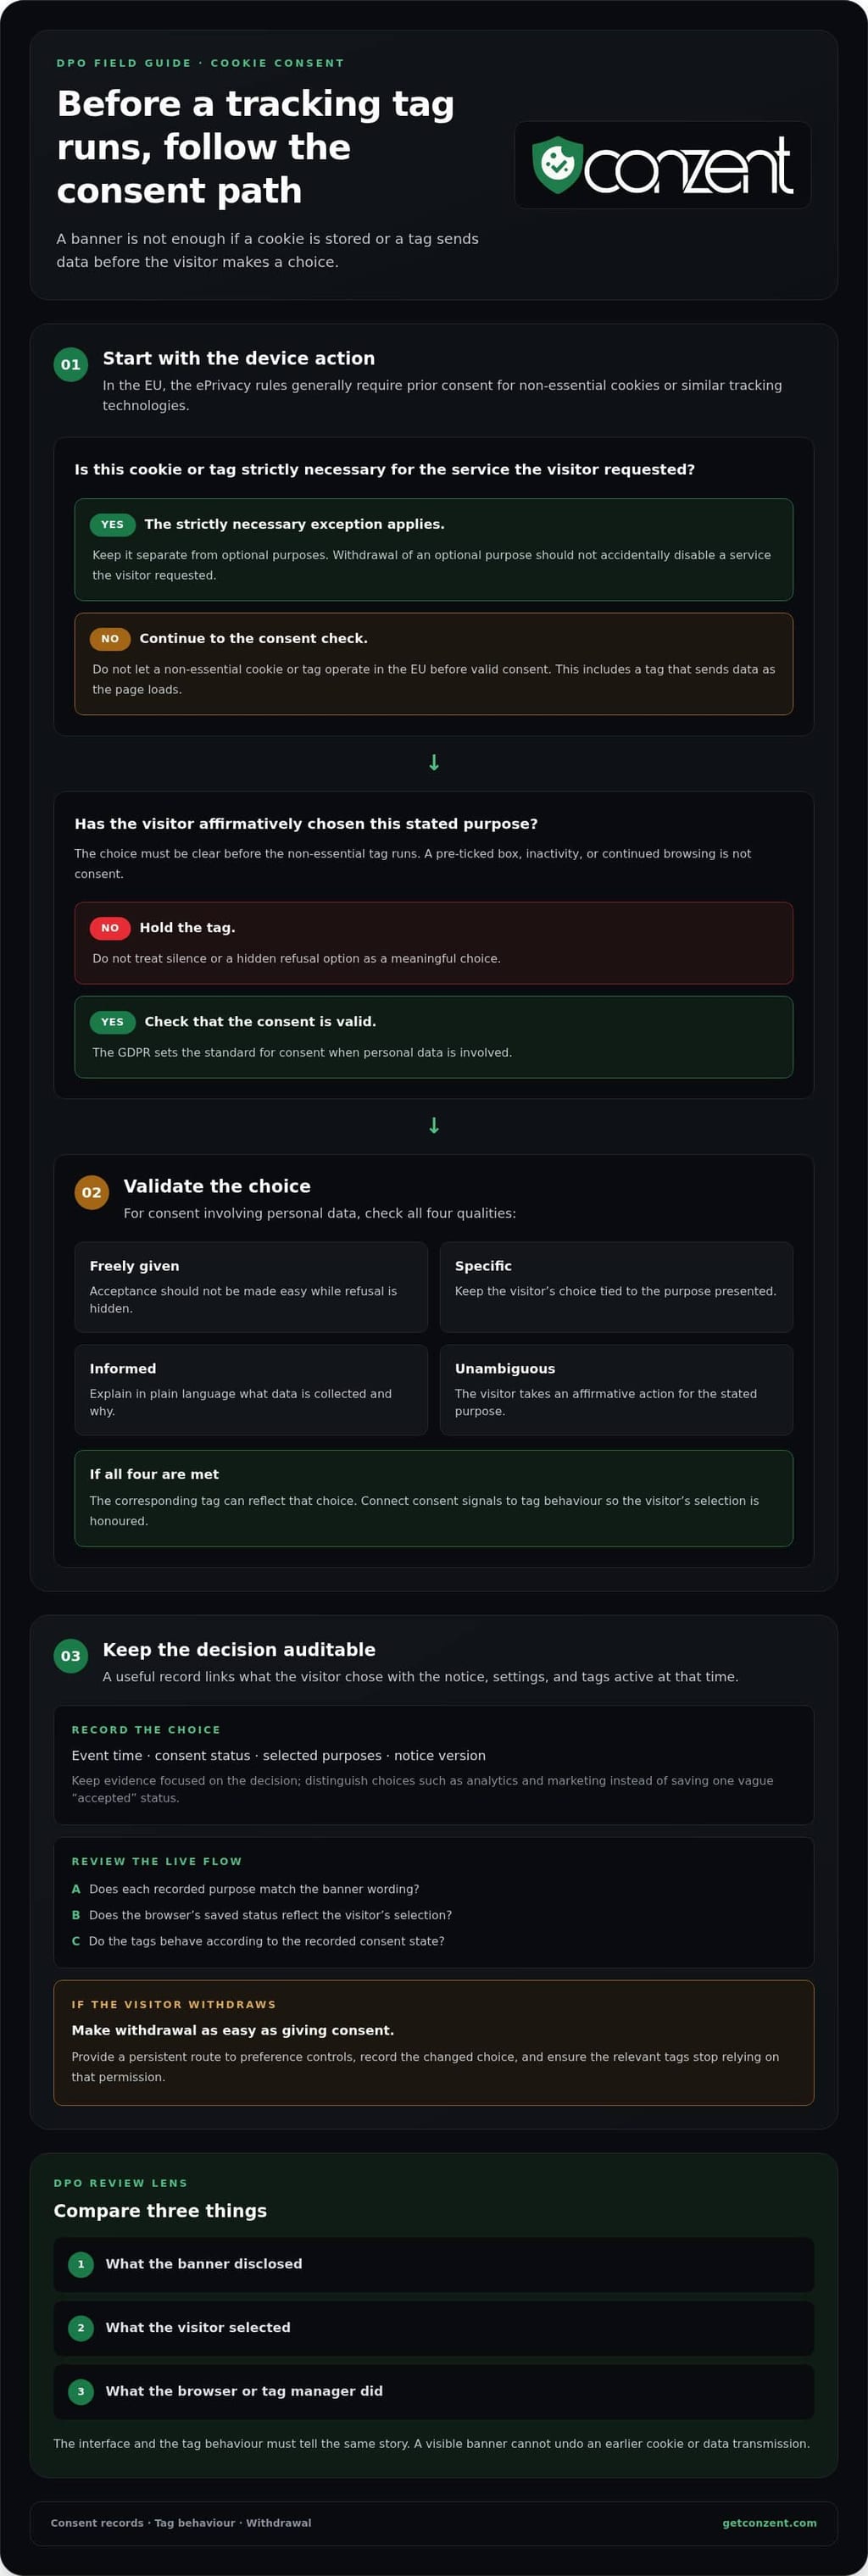
Een cookie wordt voor toestemming ingesteld als een website deze opslaat of leest voordat een bezoeker akkoord gaat. Dezelfde zorg geldt wanneer een tracking-tag eerst gegevens verzendt. Bijvoorbeeld, een retargeting-tag die wordt geactiveerd wanneer een pagina laadt, kan identificatoren verzenden voordat de banner verschijnt. Een praktische DPO-gids voor cookie-toestemming begint met dit onderscheid: een zichtbare banner kan een eerdere actie niet ongedaan maken. De belangrijkste compliance-vraag is wat de browser en verbonden diensten doen voordat de bezoeker een keuze maakt.
In de EU regelt de ePrivacy-richtlijn het opslaan van informatie op of het verkrijgen van toegang tot een apparaat van een gebruiker. Het vereist over het algemeen toestemming voordat niet-essentiële cookies of vergelijkbare trackingtechnologieën functioneren. De AVG, of Algemene Verordening Gegevensbescherming, stelt normen voor geldige toestemming wanneer persoonlijke gegevens betrokken zijn. Artikel 7 vereist dat toestemming vrij, specifiek, geïnformeerd en ondubbelzinnig wordt gegeven. Samen betekenen deze regels dat een banner een echte keuze moet weerspiegelen, en niet slechts aankondigen dat er tracking plaatsvindt.
Toestemming verschilt tussen de CCPA, AVG en ePrivacy-regels. De EU-regels vereisen over het algemeen voorafgaande toestemming voor niet-essentieel apparaatopslag of toegang, terwijl de CCPA zich richt op consumentenprivacyrechten, inclusief het afzien van de verkoop of het delen van persoonlijke informatie. Volgens de Californische wetgever staat de CCPA boetes tot $7.500 per opzettelijke overtreding en $2.500 per onopzettelijke overtreding toe.
De Verenigde Staten hebben geen federale cookie-wet, maar staatsprivacywetten zoals de CCPA beïnvloeden cookie-gerelateerde gegevenspraktijken. Internationaal zijn de toepasselijke regels afhankelijk van waar een bedrijf opereert en wie het target. De AVG kan van toepassing zijn op een in de VS gevestigd bedrijf dat goederen of diensten aanbiedt aan mensen in de Europese Economische Ruimte. De ePrivacy-richtlijn en de nationale wetten die deze implementeren, vormen ook de cookie-toestemming in EU-landen.
Een geldige banner moet in eenvoudige taal uitleggen welke gegevens elke cookie verzamelt en waarom. Het moet relevante doeleinden identificeren en de beschikbare keuzes duidelijk maken voordat niet-essentiële tags draaien. Bijvoorbeeld, “analytics” moet het meetdoel uitleggen in plaats van te vertrouwen op een technische cookie-naam. De AVG vereist ook dat intrekking net zo eenvoudig is als het geven van toestemming, zodat bezoekers een duidelijke manier nodig hebben om hun keuze later te wijzigen.
Toestemming wordt niet vastgesteld door een vooraf aangevinkt vakje, inactiviteit of door te blijven browsen. De bezoeker moet een bevestigende actie ondernemen, zoals het selecteren van een ingeschakelde optie voor een aangegeven doel. Een banner die acceptatie gemakkelijk maakt maar weigering verbergt, ondermijnt een betekenisvolle keuze. DPO's moeten de banner en het taggedrag samen beoordelen, omdat alleen de formulering van de interface niet kan aantonen of de site de beslissing heeft gerespecteerd.
Cookie-toestemmingspraktijken hebben geleid tot formele klachten. In augustus 2021 diende noyb ongeveer 400 AVG-klachten in tegen entiteiten wiens praktijken zij als onbevredigend beschouwde. Die geschiedenis illustreert waarom een DPO bannerontwerp en trackinggedrag als bewijs moet beschouwen, en niet als cosmetische details. Als een tag wordt geactiveerd voordat toestemming is gegeven, bewaar dan de relevante configuratie en registraties, identificeer het doel en beoordeel welke gebruikers en gegevensstromen mogelijk worden beïnvloed.
Toestemmingsregistraties en intrekking
Toestemmingsregistraties tonen wat een bezoeker heeft gekozen; intrekkingsregistraties tonen wanneer die keuze is veranderd. Een nuttig auditspoor koppelt beide beslissingen aan de toestemmingsinstellingen en tags die op dat moment actief waren.
Cookie Toestemmingsregistraties
Cookie-toestemmingsregistraties documenteren de keuze van de bezoeker, de gepresenteerde doeleinden en de toestemmingsmelding of instellingen die van kracht zijn. Ze helpen teams te tonen of een browser een bepaald doel heeft geaccepteerd, geweigerd of gewijzigd. Bijvoorbeeld, een registratie kan een analytics-keuze onderscheiden van een marketingkeuze in plaats van één vage “geaccepteerd” status op te slaan.
Houd registraties nuttig zonder ongerelateerde details te verzamelen. Een praktische registratie kan de tijd van het evenement, de toestemmingsstatus, geselecteerde doeleinden en versie van de melding bevatten. De ICO adviseert organisaties om cookie-toestemmingsregistraties voor een geschikte periode te bewaren. Die periode moet weerspiegelen waarom het bewijs nodig is en hoe lang het relevant blijft.
Auditsporen en Beoordelingen
Een auditspoor bewaart wijzigingen in toestemmingsinstellingen in de loop van de tijd, inclusief de initiële keuze van de bezoeker en eventuele latere intrekking. Dit is belangrijk omdat de huidige instelling van een browser alleen mogelijk niet uitlegt wat er tijdens een eerdere bezoek is gebeurd. Als een tagconfiguratie verandert, kan het spoor helpen om het gedrag ervan te vergelijken met de toestemmingsstatus die op dat moment is vastgelegd.
Beoordeel registraties tegen de live toestemmingsstroom. Bevestig dat elk geregistreerd doel overeenkomt met de formulering van de banner en dat de opgeslagen status van de browser de selectie van de bezoeker weerspiegelt. Wanneer een nieuwe tag of doel wordt geïntroduceerd, controleer dan of de melding en toestemmingscategorieën de activiteit nog steeds nauwkeurig beschrijven. Registreer de beoordeling en eventuele corrigerende actie.
Registratie en Verantwoordelijkheid
Registratie ondersteunt verantwoordelijkheid door privacy-, marketing- en technische teams gedeeld bewijs van beslissingen te geven. Een DPO kan deze registraties gebruiken om te identificeren wie eigenaar is van elk doel, welke tags afhankelijk zijn van toestemming en wat er moet gebeuren na intrekking. Dit is nuttig tijdens een interne beoordeling of wanneer iemand vraagt hoe hun keuze is toegepast.
Wijs een eigenaar aan om de melding, toestemmingscategorieën en tagmapping te onderhouden. Wanneer een bezoeker toestemming intrekt, registreer dan de wijziging en zorg ervoor dat de relevante tags niet langer op die toestemming vertrouwen. Houd strikt noodzakelijke functies gescheiden van optionele doeleinden, zodat intrekking niet per ongeluk een dienst uitschakelt die de bezoeker heeft aangevraagd.
Intrekking moet net zo eenvoudig zijn als het geven van toestemming. Bied een blijvende route naar de voorkeurcontroles, en werk vervolgens de opgeslagen keuze en verbonden tags bij wanneer een bezoeker deze wijzigt. Test de stroom in een browser: weiger een doel, bezoek opnieuw de controles, trek een eerdere acceptatie in en bevestig dat de bijbehorende tag niet langer draait onder die toestemming.
Beoordeel het registratiemodel wanneer de melding, doeleinden of trackingconfiguratie verandert. Een eenvoudige beoordeling kan drie dingen vergelijken: wat de banner onthulde, wat de bezoeker selecteerde en wat de browser of tagmanager deed. Als je een toestemmingsplatform beoordeelt als onderdeel van dat werk, vergelijk dan de factoren achter de prijsstelling van het toestemmingsplatform naast de behoeften voor registratie.
Welke wetten hebben invloed op cookies in de EU?
EU-cookie regels zijn afhankelijk van de ePrivacy-richtlijn en de AVG, die betrekking hebben op toegang tot apparaten en persoonlijke gegevens. Voordat een niet-essentiële cookie of vergelijkbare technologie informatie opslaat op of informatie leest van een apparaat van een gebruiker, is voorafgaande toestemming vereist.
EPrivacy Cookie Toestemmingseisen
De ePrivacy-richtlijn stelt de EU-basislijn voor het opslaan van informatie op of het verkrijgen van toegang tot informatie van een apparaat van een gebruiker. De werking van de technologie is belangrijk, niet alleen of het een cookie wordt genoemd. Vergelijkbare trackingtools kunnen ook onder de regels voor apparaatopslag en toegang vallen.
De richtlijn werd aangenomen in 2002 en gewijzigd in 2009. EU-landen moeten de vereisten ervan in nationale wetgeving opnemen, zodat implementatie en handhaving binnen het juridische kader van elk land vallen. Voor een website die mensen in verschillende EU-landen bedient, moet dezelfde toestemmingsbanner mogelijk rekening houden met die nationale regels.
Strikt noodzakelijke cookies zijn vrijgesteld van toestemming, maar gebruikers moeten worden verteld wat ze doen en waarom ze noodzakelijk zijn. Daarentegen vereisen analytics-cookies, waaronder Google Analytics, voorafgaande toestemming onder de ePrivacy-richtlijn. De bekende naam van een tool of wijdverspreid gebruik verwijdert die vereiste niet.
Wanneer is voorafgaande toestemming vereist?
Voorafgaande toestemming is nodig wanneer een cookie of vergelijkbare technologie informatie opslaat op of toegang verkrijgt tot een apparaat en niet in aanmerking komt voor de strikt noodzakelijke uitzondering. Dit is belangrijk voordat tags draaien: een banner die wordt getoond nadat een tracker al is geactiveerd, komt te laat voor die activiteit.
Bijvoorbeeld, een marketingtag die een apparaatsidentificator leest voordat een bezoeker accepteert, heeft gehandeld voordat toestemming is gegeven. Volgens de genoemde EU-regel moet een analytics-tag ook wachten op toestemming, zelfs als deze alleen paginaweergaven meet. Scheid de doeleinden in de banner zodat gebruikers een betekenisvolle keuze kunnen maken over elke activiteit.
De ePrivacy-richtlijn en AVG werken samen, maar ze zijn niet uitwisselbaar. De richtlijn behandelt apparaatopslag en toegang; de AVG regelt de verwerking van persoonlijke gegevens en de normen voor toestemming. Een cookie kan beide kwesties oproepen als het toegang krijgt tot een apparaat en de resulterende gegevens een persoon identificeren of ermee verband houden.
De Europese Commissie trok haar voorgestelde ePrivacy-verordening in 2025 in, en de ePrivacy-richtlijn blijft van kracht. Het onderscheid is belangrijk: een richtlijn moet in nationale wetgeving worden opgenomen, terwijl een EU-verordening bindend wordt in de hele EU wanneer deze van kracht wordt.
In het late 2025 stelde het Digital Omnibus-pakket van de Europese Commissie voor om cookie-toestemmingsregels in de AVG op te nemen. Dat blijft een voorstel, geen wet. Voor nu moeten teams de ePrivacy-richtlijn en toepasselijke nationale regels beoordelen, in plaats van de voorgestelde oplossing als een aangenomen wijziging te beschouwen.
Richtlijnen van de Europese autoriteit voor gegevensbescherming over cookie-toestemming
Europese autoriteiten voor gegevensbescherming richten zich op de vraag of bezoekers een echte keuze hebben en of tracking deze respecteert. Hun richtlijnen bestrijken bannerontwerp, taggedrag en de verantwoordelijkheid van de controller voor verwerking.
DPO Verantwoordelijkheden en Verantwoordelijkheid van de Controller
Een DPO adviseert over gegevensbeschermingsrisico's en compliance, terwijl de gegevenscontroller verantwoordelijk blijft voor operationele beslissingen. De artikelen 37-39 van de AVG bevatten bepalingen die relevant zijn voor de rol van de DPO. Dit onderscheid is belangrijk: de DPO kan risico's in een cookie-configuratie identificeren, maar de controller moet ervoor zorgen dat de website en zijn tags de gekozen aanpak volgen.
Voor een praktische beoordeling, koppel elk cookie-doel aan zijn tag, de verzamelde gegevens en het vereiste toestemmingssignaal. Registreer vervolgens wie wijzigingen in meldingen of tracking goedkeurt. De ICO zegt dat organisaties mogelijk een gegevensbeschermingseffectbeoordeling nodig hebben wanneer cookies persoonlijke gegevens bevatten. De beoordeling helpt risico's te identificeren voordat een nieuwe advertentie- of analysetool begint met het verwerken van informatie.
Toestemming voor Analytics- en Advertentiecookies
Analytics-, advertentie- en third-party cookies hebben toestemming nodig waar de regels dat vereisen; iets “analytics” noemen creëert geen uitzondering. Onder de EU ePrivacy-regels vereisen analytics-cookies, waaronder Google Analytics, voorafgaande toestemming. Een third-party tag moet daarom inactief blijven totdat de relevante keuze is gegeven, zelfs als een ander bedrijf deze beheert.
Richtlijnen van Europese autoriteiten wijzen ook toestemming die onder druk of stilte is verkregen af. Vooraf aangevinkte vakjes, inactiviteit en impliciete toestemming voldoen niet aan de actieve bevestigende actie die vereist is volgens de normen van de AVG. De Europese Toezichthoudende Autoriteit beschouwt cookie-wall toestemming als ongeldig wanneer toegang afhankelijk is van het accepteren van cookies. Een banner moet gebruikers een echte manier bieden om optionele doeleinden te weigeren.
Keuze moet werken in de interface. In juli 2021 heeft de Franse CNIL formele kennisgevingen gestuurd naar 40 organisaties omdat ze gebruikers niet in staat stelden om cookies even gemakkelijk te weigeren als te accepteren. Een DPO kan de inspanning vergelijken die voor elke actie vereist is: als acceptatie één klik kost maar weigering meerdere schermen vereist, creëert het ontwerp wrijving tegen weigering.
Coördinatie is belangrijk omdat cookiepraktijken nationale grenzen overschrijden. Op 25 september 2021 heeft de Europese Toezichthoudende Autoriteit een taskforce opgericht om autoriteiten te helpen bij het harmoniseren van bannerreacties en het coördineren van het werk aan 422 klachten die in augustus door noyb zijn ingediend. Een consistente beoordeling moet meldingen, toestemmingscontroles en of tags elke geregistreerde keuze respecteren, onderzoeken.
Zowel de functie van de cookie als de gegevensverzameling zijn belangrijk. Onder de Britse PECR zijn regels voor apparaatopslag en toegang van toepassing, zelfs wanneer cookiegegevens anoniem zijn. Als een cookie persoonlijke gegevens betreft, zegt de ICO dat een organisatie mogelijk een DPIA nodig heeft. Beoordeel wat elke tag verzamelt, het doel ervan en of het informatie deelt met advertentie- of analyticspartners.
Beoordeel de toegang tot apparaten afzonderlijk van de verwerking van persoonlijke gegevens. Een bedrijf kan persoonlijke gegevens verwerken met toestemming of, waar van toepassing, een gerechtvaardigd belang, maar dat verwijdert de vereisten voor ePrivacy-toestemming voor toegang tot apparaten niet. Een beoordeling van de DPO moet daarom zowel de functie van de cookie als de gegevensverwerking die deze mogelijk maakt, testen.
Toestemming afdwingen via tags en Google Consent Mode
Een toestemmingsbanner registreert een keuze, maar tags moeten daarop reageren. Handhaving hangt af van hoe het toestemmingsplatform, de tagmanager en individuele scripts met elkaar verbonden zijn. Google Consent Mode communiceert toestemmingssignalen naar Google-tags, die hun gedrag kunnen aanpassen als reactie. Het verkrijgt geen toestemming van bezoekers of maakt automatisch niet-verwante tags compliant.
Begin met een inventaris van tags en hun doeleinden. Voor elke tag, identificeer of deze een essentiële functie, analytics of advertenties ondersteunt, en welk toestemmingssignaal deze moet controleren. Bijvoorbeeld, waar toestemming vereist is, mag een analytics-tag niet draaien voordat de bezoeker de relevante toestemming verleent. Een marketingpixel heeft zijn eigen correcte mapping nodig, niet de veronderstelling dat elk script de banner volgt.
Verbind vervolgens elke keuze in de banner met het bijbehorende taggedrag. Een bezoeker kan analytics accepteren maar advertenties weigeren. De tagmanager moet dat onderscheid nauwkeurig doorgeven, zodat de ene keuze niet stilletjes een ander doel activeert. Google Consent Mode kan toestemmingskeuzes communiceren naar Google-tags, maar de configuratie van de website bepaalt of de bedoelde signalen hen bereiken.
Houd de handhavingsketen duidelijk: de banner verkrijgt de keuze van de bezoeker, de toestemmingslaag slaat deze op en communiceert deze, en tags reageren volgens hun configuratie. Als een tag wordt geactiveerd voordat het signaal arriveert, faalt de volgorde, zelfs als de banner later correct wordt weergegeven. Controleer de volgorde van operaties bij het laden van de pagina, inclusief scripts die door plugins, ingebedde media en advertentiepartners zijn toegevoegd.
Test echte bezoekersreizen, niet alleen de standaardpagina-status. Open een schone browsersessie, wijs optionele categorieën af en controleer of gerelateerde tags worden geactiveerd. Herhaal dit nadat je een doel hebt geaccepteerd, en wijzig die keuze vervolgens via de voorkeurcontroles. Vergelijk elke keer de toestemmingsstatus met de tagactiviteit. Het testen van weigering is net zo belangrijk als het testen van acceptatie.
Google Consent Mode is een signaleringsmechanisme, geen vervanging voor de toestemmingsinterface of tagbeheer. Het kan Google-tags helpen reageren op toestemmingssignalen, terwijl scripts van andere leveranciers mogelijk aparte controles nodig hebben. Een DPO en technische eigenaar moeten overeenkomen welke doeleinden elk signaal vertegenwoordigt, wie de mapping onderhoudt en hoe configuratiewijzigingen worden beoordeeld.
Gebruik een wijzigingsproces telkens wanneer marketing een tool toevoegt of een tag wijzigt. Registreer het doel, de triggervoorwaarden en de vereiste toestemmingsstatus voordat deze draait. Test na implementatie opnieuw acceptatie, weigering en intrekking. Dit biedt het team een praktische manier om mismatches tussen wat de banner belooft en wat analytics- of advertentietags daadwerkelijk doen, te vinden.
Als je een platform evalueert om toestemmingssignalen en taggedrag te beheren, verken dan de opties voor het toestemmingsplatform voor jouw implementatiebehoeften.
Conzent: Beheerde Cloud Toestemmingsplatform
Conzent biedt een Beheerd Cloud Toestemmingsplatform voor teams die toestemmingsbanners en keuzes beheren. Organisaties die de infrastructuur liever zelf beheren, kunnen gebruikmaken van de Zelf-gehoste Open Consent Infrastructure, die gratis te zelf-host is.
Toestemming A/B-testen helpt teams om bannerontwerpen te vergelijken, terwijl Revenue Impact Analytics laat zien hoe toestemmingskeuzes zich verhouden tot inkomsten. Deze tools kunnen organisaties ondersteunen bij het beoordelen van hun toestemmingscontroles naast meetbehoeften. Conzent biedt tools voor toestemmingsbeheer, geen juridische vertegenwoordiging of websiteontwikkeling.
Als je de toestemmingsinfrastructuur voor jouw organisatie beoordeelt, verken dan het platform van Conzent en begin een gratis proefperiode.
Maak toestemming onderdeel van je operationele praktijk
Cookie-naleving werkt het beste als een doorlopende praktijk, niet als een eenmalig bannerproject. Geef privacy-, marketing- en technische teams een gedeeld proces voor het beoordelen van nieuwe tags, het wijzigen van doeleinden en het testen van toestemmingsgedrag. Dit verandert beleid in dagelijkse beslissingen en helpt teams om mismatches op te sporen voordat ze routine worden.
Gebruik deze DPO-gids voor cookie-toestemming als uitgangspunt voor een gerichte interne beoordeling. Breng in kaart wie elke beslissing bezit, hoe wijzigingen de website bereiken en hoe het team resultaten registreert. Stem vervolgens een beoordelingscyclus af die past bij het releaseproces van jouw organisatie. Duidelijke eigendom maakt het werk gemakkelijker te onderhouden naarmate tools en zakelijke behoeften veranderen.
Voor een toestemmingsplatform dat past bij jouw implementatie, neem contact op met Conzent over jouw cookie-toestemmingsbehoeften. Een doordacht proces en de juiste infrastructuur kunnen jouw team helpen om gebruikerskeuze onderdeel te maken van hoe de website elke dag werkt.
Veelgestelde Vragen
Zijn cookie-walls toegestaan onder de AVG?
Over het algemeen, nee. De Europese Toezichthoudende Autoriteit beschouwt toestemming als ongeldig wanneer een website toegang afhankelijk maakt van het accepteren van cookies. De belangrijkste vraag is of de persoon een echte keuze heeft. De Italiaanse Garante heeft een smalle uitzondering beschreven waarbij gebruikers een werkelijk equivalente manier hebben om dezelfde inhoud te benaderen zonder toestemming te geven. Een DPO die een paywall-stijl banner beoordeelt, moet een equivalente toegang optie onderscheiden van een ontwerp dat simpelweg weigering blokkeert.
Zijn er uitzonderingen?
Ja. Strikt noodzakelijke cookies zijn vrijgesteld van toestemming wanneer ze een dienst ondersteunen die de gebruiker heeft aangevraagd, zoals het behouden van een gekozen item in een winkelwagentje. Een cookie die uitsluitend wordt gebruikt om een communicatie over een elektronisch communicatienetwerk te verzenden, is ook vrijgesteld onder de Britse PECR. Deze uitzonderingen zijn afhankelijk van de werkelijke functie van de cookie, niet van het label. Een cookie die voor een extra analytics- of advertentiedoel wordt gebruikt, heeft mogelijk aparte toestemming nodig.
Moet ik elke cookie in mijn beleid vermelden?
Niet noodzakelijk. De ICO van het VK adviseert dat cookie-beleidslijnen cookie-categorieën, hun doeleinden en betrokken derde partijen beschrijven in plaats van een regel-voor-regel inventaris te vereisen. Bijvoorbeeld, een beleid kan analytics-cookies uitleggen en de analytics-provider noemen. Houd de uitleg in lijn met de werkelijke tags van de site: als een nieuwe advertentiepartner of doel wordt toegevoegd, werk dan de relevante beleidsinformatie bij zodat bezoekers niet worden misleid.
Zijn de regels nog steeds van toepassing als de gegevens anoniem zijn?
Onder de Britse PECR zijn regels voor apparaatopslag en toegang van toepassing, zelfs als de verzamelde informatie anoniem is. De werking van de cookie is belangrijk, niet alleen of de gegevens iemand identificeren. Bijvoorbeeld, een analytics-cookie die informatie op een apparaat opslaat, kan nog steeds onder de PECR vallen. Overweeg afzonderlijk of de gegevens persoonlijk worden tijdens latere verwerking, zoals wanneer een dienst deze combineert met andere informatie.
Is de DPO verantwoordelijk voor de cookie-naleving van hun organisatie?
Nee. De gegevenscontroller blijft verantwoordelijk voor operationele naleving; de DPO adviseert en monitort. De artikelen 37-39 van de AVG beschrijven bepalingen met betrekking tot de rol van de DPO. Bijvoorbeeld, een DPO kan aangeven dat een nieuwe analytics-tag de gegevensverwerking van de site verandert en een beoordeling aanbevelen. De controller moet operationele beslissingen nemen en implementeren, inclusief of de tag alleen wordt gelanceerd na de vereiste toestemming.
Wat telt als toestemming?
Toestemming moet vrij, specifiek, geïnformeerd en ondubbelzinnig zijn, met een actieve bevestigende actie. Een bezoeker die “analytics accepteren” selecteert nadat hij heeft geleerd wat analytics doet, is een duidelijker signaal dan voortdurende browsen. Een vooraf aangevinkt vakje, inactiviteit of simpelweg op de pagina blijven toont geen actieve keuze aan. Maak elk doel begrijpelijk zodat de geregistreerde selectie weerspiegelt waar de persoon mee akkoord ging.
Wat is de rol van een DPO in de naleving van cookie-toestemming?
Een DPO adviseert de organisatie, monitort de naleving en helpt risico's te identificeren in hoe cookies en tags gegevens verwerken. Bijvoorbeeld, wanneer marketing een nieuwe pixel voorstelt, kan de DPO vragen wat deze verzamelt, wie de gegevens ontvangt en welke toestemmingskeuze deze controleert. De DPO vervangt de beslissingen van de controller niet. De controller blijft verantwoordelijk voor het in de praktijk brengen van passende controles.
Hoe moeten websites acceptatie, weigering en aanpassing van cookie-opties aanbieden?
Presenteer keuzes duidelijk, zodat weigering en acceptatie vergelijkbaar eenvoudig zijn. Aanpassing moet bezoekers in staat stellen om doeleinden afzonderlijk te kiezen in plaats van een alles-of-niets beslissing over optionele cookies af te dwingen. Bied bijvoorbeeld afzonderlijke controles voor analytics en advertenties aan, en pas vervolgens de opgeslagen keuzes toe op hun respectieve tags. Houd een route naar voorkeurinstellingen later beschikbaar, zodat bezoekers hun keuzes kunnen herzien zonder door het beleid te hoeven zoeken.