
Guide DPO sur les règles, enregistrements et balises de consentement des cookies
Un cookie non essentiel ou une balise de suivi ne doit pas s'exécuter avant qu'un utilisateur ne donne son consentement valide. Les cookies strictement nécessaires sont l'exception. Ce guide DPO sur le consentement des cookies explique la règle derrière cette distinction et pourquoi une bannière seule n'est pas suffisante si des balises continuent de s'exécuter en arrière-plan.
Le consentement peut sembler être une case à cocher légale, mais le véritable test est ce qu'un site web fait avant et après qu'une personne ait fait un choix. Dans l'UE, le cadre comprend la directive ePrivacy et le RGPD ; les règles diffèrent dans d'autres marchés. Ce guide explique quand les cookies peuvent se charger, quelles informations fournir aux utilisateurs et comment enregistrer le consentement et permettre le retrait. Il couvre également le rôle du DPO, les règles affectant les cookies dans l'UE et au-delà, et comment les contrôles de balises et le mode de consentement Google peuvent aider à faire respecter les choix des utilisateurs.
Principaux enseignements
- Séparer les cookies strictement nécessaires de ceux qui nécessitent un consentement, et s'assurer que les balises non essentielles respectent le choix du visiteur.
- Tenir un enregistrement clair du consentement et fournir un moyen simple pour les utilisateurs de le retirer.
- Comprendre comment la directive ePrivacy et le RGPD façonnent le consentement des cookies à travers l'UE.
- Utiliser les conseils des autorités de protection des données pour évaluer la conception des bannières, le choix des utilisateurs et l'accès aux services.
- Connecter les signaux de consentement au comportement des balises afin que le mode de consentement Google et d'autres balises reflètent les choix des visiteurs.
Qu'est-ce qu'un cookie déposé avant le consentement ?
Un cookie est défini avant le consentement si un site web le stocke ou le lit avant qu'un visiteur n'accepte. La même préoccupation s'applique lorsqu'une balise de suivi envoie des données en premier. Par exemple, une balise de reciblage qui s'active lors du chargement d'une page peut transmettre des identifiants avant que la bannière n'apparaisse. Un guide pratique DPO sur le consentement des cookies commence par cette distinction : une bannière visible ne peut pas annuler une action antérieure. La question clé de conformité est ce que le navigateur et les services connectés font avant que le visiteur ne choisisse.
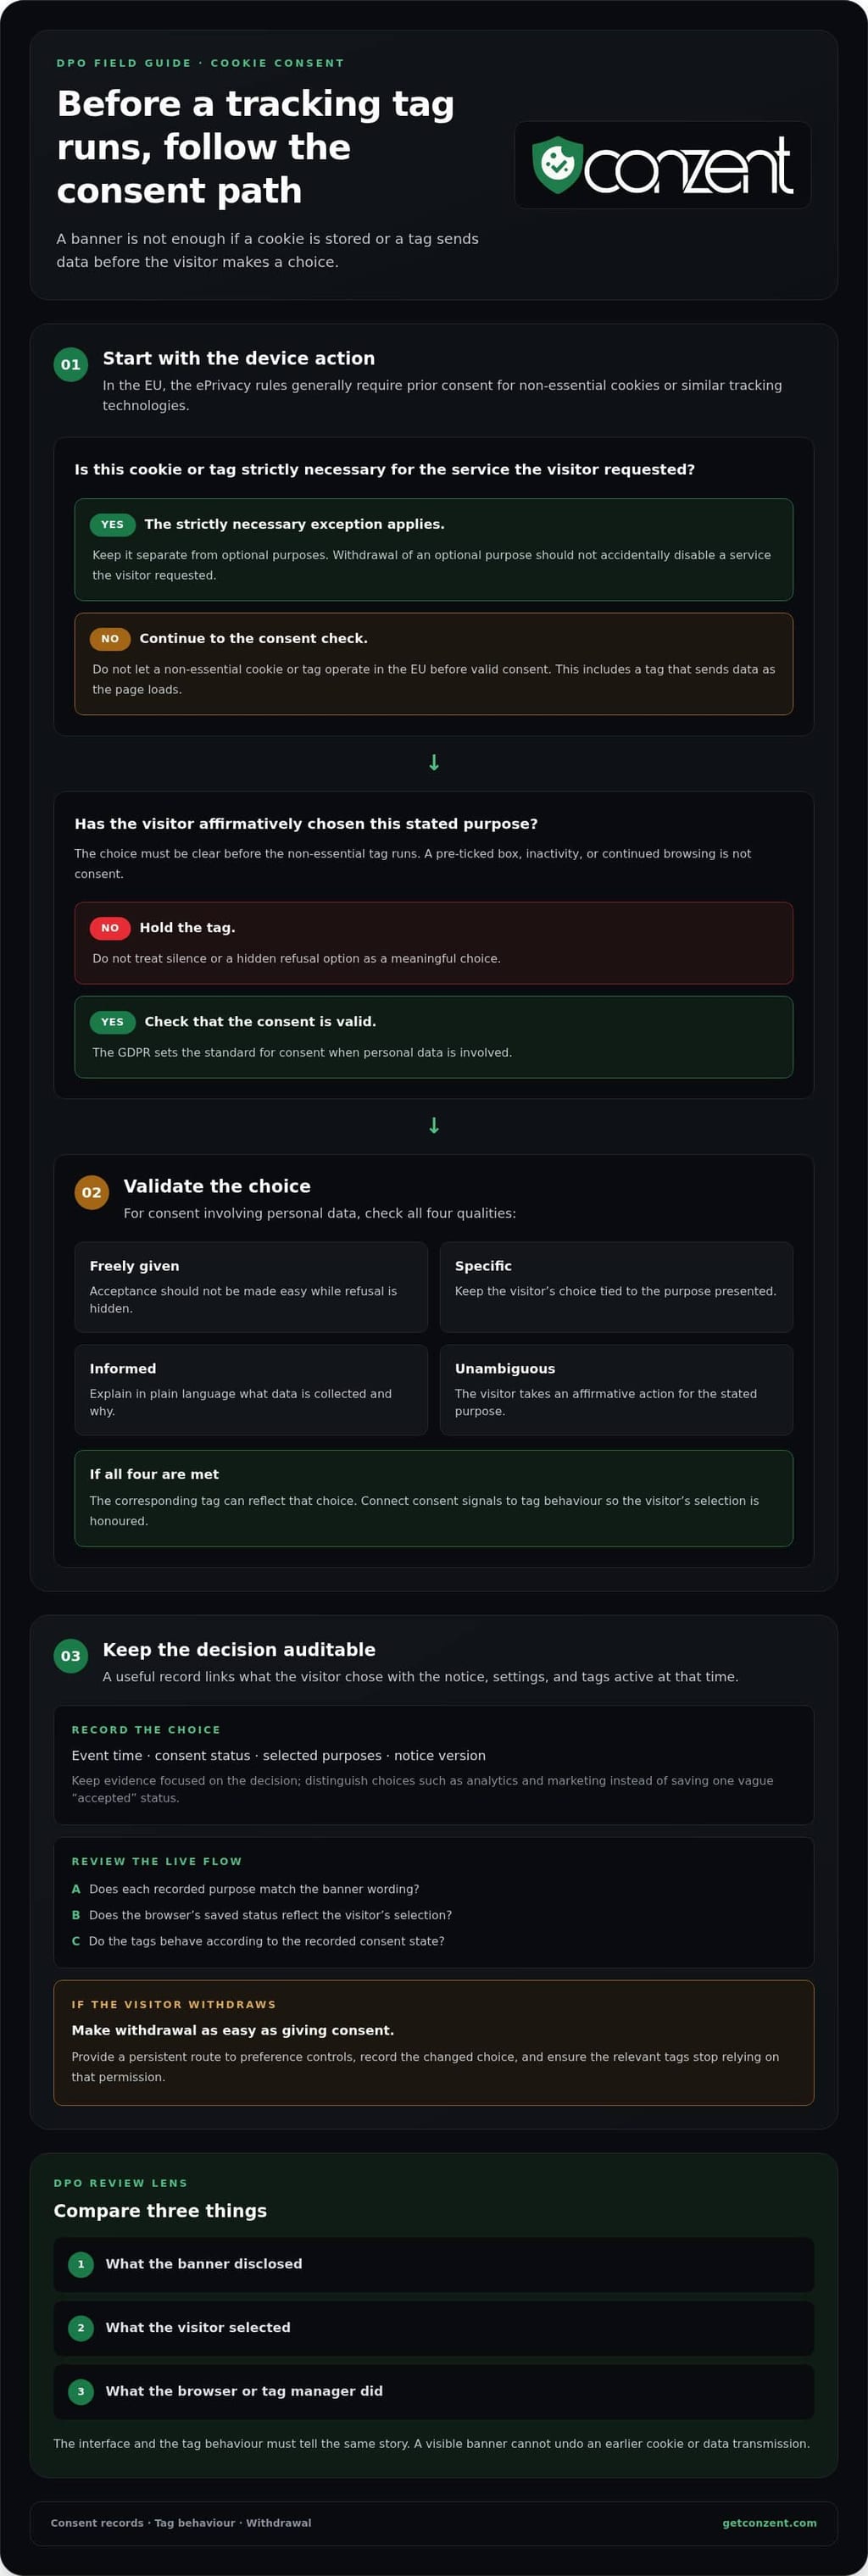
Dans l'UE, la directive ePrivacy régit le stockage d'informations sur, ou l'accès à celles-ci depuis, l'appareil d'un utilisateur. Elle exige généralement le consentement avant que des cookies non essentiels ou des technologies de suivi similaires ne fonctionnent. Le RGPD, ou Règlement général sur la protection des données, fixe des normes pour un consentement valide lorsque des données personnelles sont impliquées. L'article 7 exige que le consentement soit donné librement, spécifique, informé et sans ambiguïté. Ensemble, ces règles signifient qu'une bannière doit refléter un véritable choix, et non simplement annoncer le suivi.
Le consentement diffère selon le CCPA, le RGPD et les règles ePrivacy. Les règles de l'UE exigent généralement un consentement préalable pour le stockage ou l'accès non essentiel aux appareils, tandis que le CCPA se concentre sur les droits de confidentialité des consommateurs, y compris le droit de refuser la vente ou le partage d'informations personnelles. Selon la législature californienne, le CCPA permet des amendes allant jusqu'à 7 500 $ par violation intentionnelle et 2 500 $ par violation non intentionnelle.
Les États-Unis n'ont pas de loi fédérale sur les cookies, mais des lois sur la confidentialité des États comme le CCPA affectent les pratiques de données liées aux cookies. À l'international, les règles applicables dépendent de l'endroit où une entreprise opère et de qui elle cible. Le RGPD peut s'appliquer à une entreprise basée aux États-Unis offrant des biens ou des services à des personnes dans l'Espace économique européen. La directive ePrivacy et les lois nationales qui l'implémentent façonnent également le consentement des cookies à travers les pays de l'UE.
Une bannière valide devrait expliquer en termes simples quelles données chaque cookie collecte et pourquoi. Elle devrait identifier les objectifs pertinents et rendre les choix disponibles clairs avant que des balises non essentielles ne s'exécutent. Par exemple, "analytique" devrait expliquer l'objectif de mesure plutôt que de se fier à un nom de cookie technique. Le RGPD exige également que le retrait soit aussi facile que de donner son consentement, donc les visiteurs ont besoin d'un moyen clair de changer leur choix plus tard.
Le consentement n'est pas établi par une case pré-cochée, une inactivité ou une navigation continue. Le visiteur doit prendre une action affirmative, comme sélectionner une option activée pour un objectif déclaré. Une bannière qui facilite l'acceptation mais cache le refus sape un choix significatif. Les DPO devraient évaluer la bannière et le comportement des balises ensemble, car le libellé de l'interface seul ne peut pas montrer si le site a honoré la décision.
Les pratiques de consentement des cookies ont entraîné des plaintes formelles. En août 2021, noyb a déposé environ 400 plaintes RGPD contre des entités dont les pratiques étaient jugées insatisfaisantes. Cette histoire illustre pourquoi un DPO devrait traiter la conception de la bannière et le comportement de suivi comme des preuves, et non comme des détails cosmétiques. Si une balise s'exécute avant le consentement, conservez la configuration et les enregistrements pertinents, identifiez son objectif et évaluez quels utilisateurs et flux de données peuvent être affectés.
Enregistrements de consentement et retrait
Les enregistrements de consentement montrent ce qu'un visiteur a choisi ; les enregistrements de retrait montrent quand ce choix a changé. Une piste d'audit utile relie les deux décisions aux paramètres de consentement et aux balises actives à ce moment-là.
Enregistrements de consentement des cookies
Les enregistrements de consentement des cookies documentent le choix du visiteur, les objectifs présentés et l'avis de consentement ou les paramètres en vigueur. Ils aident les équipes à montrer si un navigateur a accepté, refusé ou changé un objectif particulier. Par exemple, un enregistrement peut distinguer un choix analytique d'un choix marketing au lieu de stocker un statut vague "accepté".
Gardez les enregistrements utiles sans collecter de détails non liés. Un enregistrement pratique peut inclure l'heure de l'événement, le statut du consentement, les objectifs sélectionnés et la version de l'avis. L'ICO conseille aux organisations de conserver les enregistrements de consentement des cookies pendant une période appropriée. Cette période devrait refléter pourquoi la preuve est nécessaire et combien de temps elle reste pertinente.
Pistes d'audit et examens
Une piste d'audit préserve les changements apportés aux paramètres de consentement au fil du temps, y compris le choix initial du visiteur et tout retrait ultérieur. Cela compte car le paramètre actuel d'un navigateur seul peut ne pas expliquer ce qui s'est passé lors d'une visite antérieure. Si une configuration de balise change, la piste peut aider à comparer son comportement avec l'état de consentement enregistré à l'époque.
Examinez les enregistrements par rapport au flux de consentement en direct. Confirmez que chaque objectif enregistré correspond au libellé de la bannière et que le statut enregistré du navigateur reflète la sélection du visiteur. Lorsqu'une nouvelle balise ou un nouvel objectif est introduit, vérifiez que l'avis et les catégories de consentement décrivent toujours avec précision l'activité. Enregistrez l'examen et toute action corrective.
Tenue de dossiers et responsabilité
La tenue de dossiers soutient la responsabilité en fournissant aux équipes de confidentialité, de marketing et techniques des preuves partagées des décisions. Un DPO peut utiliser ces enregistrements pour identifier qui possède chaque objectif, quelles balises dépendent du consentement et ce qui doit se passer après un retrait. Cela est utile lors d'un examen interne ou lorsque quelqu'un demande comment son choix a été appliqué.
Attribuez un propriétaire pour maintenir l'avis, les catégories de consentement et la cartographie des balises. Lorsqu'un visiteur retire son consentement, enregistrez le changement et assurez-vous que les balises pertinentes cessent de s'appuyer sur cette autorisation. Gardez les fonctions strictement nécessaires séparées des objectifs optionnels, afin que le retrait ne désactive pas accidentellement un service que le visiteur a demandé.
Le retrait doit être aussi facile que de donner son consentement. Fournissez un chemin persistant vers les contrôles de préférence, puis mettez à jour le choix enregistré et les balises connectées lorsqu'un visiteur le change. Testez le flux dans un navigateur : refusez un objectif, revenez aux contrôles, retirez une acceptation précédente et confirmez que la balise correspondante ne s'exécute plus sous ce consentement.
Examinez le modèle de tenue de dossiers lorsque l'avis, les objectifs ou la configuration de suivi changent. Un examen simple peut comparer trois choses : ce que la bannière a divulgué, ce que le visiteur a sélectionné et ce que le navigateur ou le gestionnaire de balises a fait. Si vous évaluez une plateforme de consentement dans le cadre de ce travail, comparez les facteurs derrière le prix de la plateforme de consentement avec ses besoins en matière de tenue de dossiers.
Quelles lois impactent les cookies dans l'UE ?
Les règles de cookies de l'UE reposent sur la directive ePrivacy et le RGPD, qui traitent de l'accès aux appareils et des données personnelles. Un consentement préalable est requis avant qu'un cookie non essentiel ou une technologie similaire ne stocke des informations sur, ou ne lise des informations depuis, l'appareil d'un utilisateur.
Exigences de consentement des cookies ePrivacy
La directive ePrivacy fixe la norme de l'UE pour le stockage d'informations sur, ou l'accès à des informations depuis, l'appareil d'un utilisateur. Le fonctionnement de la technologie compte, pas seulement si elle est appelée un cookie. Des outils de suivi similaires peuvent également entrer dans les règles sur le stockage et l'accès aux appareils.
La directive a été adoptée en 2002 et amendée en 2009. Les pays de l'UE doivent intégrer ses exigences dans la législation nationale, donc la mise en œuvre et l'application relèvent du cadre juridique de chaque pays. Pour un site web servant des personnes à travers plusieurs pays de l'UE, la même bannière de consentement peut devoir tenir compte de ces règles nationales.
Les cookies strictement nécessaires sont exemptés de consentement, mais les utilisateurs doivent être informés de ce qu'ils font et pourquoi ils sont nécessaires. En revanche, les cookies analytiques, y compris Google Analytics, nécessitent un consentement préalable en vertu de la directive ePrivacy. Le nom familier d'un outil ou son utilisation répandue ne supprime pas cette exigence.
Quand le consentement préalable est-il requis ?
Le consentement préalable est nécessaire lorsqu'un cookie ou une technologie comparable stocke des informations sur, ou accède à des informations depuis, un appareil et ne répond pas à l'exception strictement nécessaire. Cela compte avant que les balises ne s'exécutent : une bannière affichée après qu'un traqueur se soit déjà déclenché arrive trop tard pour cette activité.
Par exemple, une balise marketing qui lit un identifiant d'appareil avant qu'un visiteur n'accepte a agi avant le consentement. Selon la règle de l'UE énoncée, une balise analytique doit également attendre le consentement, même si elle ne mesure que les visites de pages. Séparez les objectifs dans la bannière afin que les utilisateurs puissent faire un choix significatif concernant chaque activité.
La directive ePrivacy et le RGPD fonctionnent ensemble, mais ils ne sont pas interchangeables. La directive traite du stockage et de l'accès aux appareils ; le RGPD régit le traitement des données personnelles et les normes de consentement. Un cookie peut soulever les deux questions s'il accède à un appareil et que les données résultantes identifient ou se rapportent à une personne.
La Commission européenne a retiré sa proposition de règlement ePrivacy en 2025, et la directive ePrivacy reste en vigueur. La distinction est importante : une directive doit être intégrée dans la législation nationale, tandis qu'un règlement de l'UE devient contraignant dans toute l'UE lorsqu'il entre en vigueur.
À la fin de 2025, le paquet Digital Omnibus de la Commission européenne a proposé d'incorporer les règles de consentement des cookies dans le RGPD. Cela reste une proposition, pas une loi. Pour l'instant, les équipes devraient évaluer la directive ePrivacy et les règles nationales applicables, plutôt que de traiter la solution proposée comme un changement adopté.
Conseils des autorités européennes de protection des données sur le consentement des cookies
Les autorités européennes de protection des données se concentrent sur la question de savoir si les visiteurs ont un véritable choix et si le suivi le respecte. Leurs conseils couvrent la conception des bannières, le comportement des balises et la responsabilité du contrôleur en matière de traitement.
Responsabilités du DPO et responsabilité du contrôleur
Un DPO conseille sur les risques de protection des données et la conformité, tandis que le contrôleur des données reste responsable des décisions opérationnelles. Les articles 37-39 du RGPD énoncent des dispositions pertinentes au rôle du DPO. Cette distinction est importante : le DPO peut identifier des risques dans une configuration de cookies, mais le contrôleur doit s'assurer que le site web et ses balises suivent l'approche choisie.
Pour un examen pratique, cartographiez chaque objectif de cookie à sa balise, aux données collectées et au signal de consentement requis. Ensuite, enregistrez qui approuve les changements d'avis ou de suivi. L'ICO indique que les organisations peuvent avoir besoin d'une évaluation d'impact sur la protection des données lorsque des cookies impliquent des données personnelles. L'évaluation aide à identifier les risques avant qu'un nouvel outil publicitaire ou analytique ne commence à traiter des informations.
Consentement pour les cookies analytiques et publicitaires
Les cookies analytiques, publicitaires et tiers nécessitent un consentement lorsque les règles l'exigent ; appeler quelque chose "analytique" ne crée pas une exemption. Selon les règles ePrivacy de l'UE, les cookies analytiques, y compris Google Analytics, nécessitent un consentement préalable. Une balise tierce doit donc rester inactive jusqu'à ce que le choix pertinent soit donné, même si une autre entreprise l'exploite.
Les conseils des autorités européennes rejettent également le consentement obtenu par pression ou silence. Les cases pré-cochées, l'inactivité et le consentement implicite ne répondent pas à l'action affirmative active requise par les normes du RGPD. Le Comité européen de la protection des données considère le consentement des murs à cookies comme invalide lorsque l'accès dépend de l'acceptation des cookies. Une bannière devrait offrir aux utilisateurs un moyen réel de refuser des objectifs optionnels.
Le choix doit fonctionner dans l'interface. En juillet 2021, la CNIL de France a émis des avis formels à 40 organisations pour ne pas avoir permis aux utilisateurs de refuser les cookies aussi facilement que de les accepter. Un DPO peut comparer l'effort requis pour chaque action : si l'acceptation nécessite un clic mais que le refus nécessite plusieurs écrans, la conception crée une friction contre le refus.
La coordination est importante car les pratiques en matière de cookies traversent les frontières nationales. Le 25 septembre 2021, le Comité européen de la protection des données a établi un groupe de travail pour aider les autorités à harmoniser les réponses des bannières et à coordonner le travail sur 422 plaintes déposées par noyb en août. Un examen cohérent devrait examiner les avis, les contrôles de consentement et si les balises respectent chaque choix enregistré.
La fonction des cookies et la collecte de données sont toutes deux importantes. En vertu du PECR britannique, les règles de stockage et d'accès aux appareils s'appliquent même lorsque les données des cookies sont anonymes. Si un cookie implique des données personnelles, l'ICO indique qu'une organisation peut avoir besoin d'une DPIA. Évaluez ce que chaque balise collecte, son objectif et si elle partage des informations avec des partenaires publicitaires ou analytiques.
Évaluez l'accès aux appareils séparément du traitement des données personnelles. Une entreprise peut traiter des données personnelles avec consentement ou, le cas échéant, un intérêt légitime, mais cela ne supprime pas les exigences de consentement ePrivacy pour l'accès aux appareils. L'examen d'un DPO devrait donc tester à la fois la fonction du cookie et le traitement des données qu'il permet.
Application du consentement par le biais des balises et du mode de consentement Google
Une bannière de consentement enregistre un choix, mais les balises doivent agir en conséquence. L'application dépend de la manière dont la plateforme de consentement, le gestionnaire de balises et les scripts individuels se connectent. Le mode de consentement Google communique des signaux de consentement aux balises Google, qui peuvent ajuster leur comportement en réponse. Il n'obtient pas le consentement des visiteurs ni ne rend automatiquement les balises non liées conformes.
Commencez par un inventaire des balises et de leurs objectifs. Pour chaque balise, identifiez si elle soutient une fonction essentielle, des analyses ou de la publicité, et quel signal de consentement devrait la contrôler. Par exemple, lorsque le consentement est requis, une balise analytique ne devrait pas s'exécuter avant que le visiteur n'accorde l'autorisation pertinente. Un pixel marketing a besoin de sa propre cartographie correcte, pas d'une hypothèse selon laquelle chaque script suit la bannière.
Ensuite, connectez chaque choix de bannière au comportement de balise correspondant. Un visiteur peut accepter les analyses mais refuser la publicité. Le gestionnaire de balises devrait transmettre cette distinction avec précision, de sorte qu'un choix n'active pas silencieusement un autre objectif. Le mode de consentement Google peut communiquer les choix de consentement aux balises Google, mais la configuration du site web détermine si les signaux prévus les atteignent.
Gardez la chaîne d'application claire : la bannière obtient le choix du visiteur, la couche de consentement le stocke et le communique, et les balises réagissent selon leur configuration. Si une balise s'exécute avant que le signal n'arrive, la séquence échoue même si la bannière s'affiche correctement par la suite. Vérifiez l'ordre des opérations lors du chargement de la page, y compris les scripts ajoutés par des plugins, des médias intégrés et des partenaires publicitaires.
Testez les parcours réels des visiteurs, pas seulement l'état par défaut de la page. Ouvrez une session de navigateur propre, refusez les catégories optionnelles et vérifiez si les balises connexes s'activent. Répétez après avoir accepté un objectif, puis changez ce choix via les contrôles de préférence. Comparez l'état de consentement avec l'activité des balises à chaque fois. Tester le refus est tout aussi important que tester l'acceptation.
Le mode de consentement Google est un mécanisme de signalisation, pas un substitut à l'interface de consentement ou à la gouvernance des balises. Il peut aider les balises Google à répondre aux signaux de consentement, tandis que les scripts d'autres fournisseurs peuvent nécessiter des contrôles séparés. Un DPO et un propriétaire technique devraient s'accorder sur quels objectifs chaque signal représente, qui maintient la cartographie et comment les changements de configuration sont examinés.
Utilisez un processus de changement chaque fois que le marketing ajoute un outil ou modifie une balise. Enregistrez son objectif, ses conditions de déclenchement et l'état de consentement requis avant qu'il ne s'exécute. Après le déploiement, testez à nouveau l'acceptation, le refus et le retrait. Cela donne à l'équipe un moyen pratique de trouver des incohérences entre ce que la bannière promet et ce que les balises analytiques ou publicitaires font réellement.
Si vous évaluez une plateforme pour gérer les signaux de consentement et le comportement des balises, explorez les options de plateforme de consentement pour vos besoins d'implémentation.
Conzent : Plateforme de consentement cloud gérée
Conzent fournit une plateforme de consentement cloud gérée pour les équipes gérant des bannières de consentement et des choix. Les organisations qui préfèrent gérer l'infrastructure elles-mêmes peuvent utiliser son infrastructure de consentement open source auto-hébergée, qui est gratuite à auto-héberger.
Les tests A/B de consentement aident les équipes à comparer les conceptions de bannières, tandis que l'analyse de l'impact sur les revenus montre comment les choix de consentement se rapportent aux revenus. Ces outils peuvent soutenir les organisations examinant leurs contrôles de consentement aux côtés des besoins de mesure. Conzent fournit des outils de gestion du consentement, pas de représentation légale ou de développement de site web.
Si vous évaluez l'infrastructure de consentement pour votre organisation, explorez la plateforme de Conzent et commencez un essai gratuit.
Faites du consentement une partie de votre pratique opérationnelle
La conformité aux cookies fonctionne mieux comme une pratique continue, pas comme un projet de bannière ponctuel. Donnez aux équipes de confidentialité, de marketing et techniques un processus partagé pour examiner de nouvelles balises, changer des objectifs et tester le comportement de consentement. Cela transforme la politique en décisions quotidiennes et aide les équipes à détecter les incohérences avant qu'elles ne deviennent routinières.
Utilisez ce guide DPO sur le consentement des cookies comme point de départ pour un examen interne ciblé. Cartographiez qui possède chaque décision, comment les changements atteignent le site web et comment l'équipe enregistre les résultats. Ensuite, convenez d'un cycle d'examen qui s'adapte au processus de publication de votre organisation. Une propriété claire rend le travail plus facile à maintenir à mesure que les outils et les besoins commerciaux changent.
Pour une plateforme de consentement qui correspond à votre implémentation, contactez Conzent au sujet de vos besoins en matière de consentement des cookies. Un processus réfléchi et la bonne infrastructure peuvent aider votre équipe à intégrer le choix des utilisateurs dans le fonctionnement quotidien du site web.
Questions Fréquemment Posées
Les murs à cookies sont-ils autorisés en vertu du RGPD ?
En général, non. Le Comité européen de la protection des données considère le consentement invalide lorsqu'un site web conditionne l'accès à l'acceptation des cookies. La question clé est de savoir si la personne a un véritable choix. Le Garante d'Italie a décrit une exception étroite où les utilisateurs ont un moyen réellement équivalent d'accéder au même contenu sans consentement. Un DPO évaluant une bannière de style paywall devrait distinguer une option d'accès équivalente d'un design qui bloque simplement le refus.
Y a-t-il des exemptions ?
Oui. Les cookies strictement nécessaires sont exemptés de consentement lorsqu'ils soutiennent un service demandé par l'utilisateur, comme garder un article choisi dans un panier d'achat. Un cookie utilisé uniquement pour transmettre une communication sur un réseau de communications électroniques est également exempté en vertu du PECR britannique. Ces exemptions dépendent de la fonction réelle du cookie, pas de son étiquette. Un cookie utilisé à des fins analytiques ou publicitaires supplémentaires peut nécessiter un consentement séparé.
Dois-je lister chaque cookie dans ma politique ?
Pas nécessairement. L'ICO britannique conseille que les politiques de cookies décrivent les catégories de cookies, leurs objectifs et les tiers impliqués plutôt que d'exiger un inventaire ligne par ligne. Par exemple, une politique pourrait expliquer les cookies analytiques et nommer le fournisseur d'analytique. Gardez l'explication alignée avec les balises réelles du site : si un nouveau partenaire publicitaire ou un nouvel objectif est ajouté, mettez à jour les informations pertinentes de la politique afin que les visiteurs ne soient pas induits en erreur.
Les règles s'appliquent-elles toujours si les données sont anonymes ?
En vertu du PECR britannique, les règles de stockage et d'accès aux appareils s'appliquent même si les informations collectées sont anonymes. Le fonctionnement du cookie compte, pas seulement si ses données identifient quelqu'un. Par exemple, un cookie analytique qui stocke des informations sur un appareil peut toujours tomber sous le PECR. Séparément, considérez si les données deviennent personnelles lors d'un traitement ultérieur, comme lorsque un service les combine avec d'autres informations.
Le DPO est-il responsable de la conformité aux cookies de son organisation ?
Non. Le contrôleur des données reste responsable de la conformité opérationnelle ; le DPO conseille et surveille. Les articles 37-39 du RGPD décrivent des dispositions relatives au rôle du DPO. Par exemple, un DPO peut signaler qu'une nouvelle balise analytique change le traitement des données du site et recommander un examen. Le contrôleur doit prendre et mettre en œuvre des décisions opérationnelles, y compris si la balise se lance uniquement après le consentement requis.
Qu'est-ce qui compte comme consentement ?
Le consentement doit être donné librement, spécifique, informé et sans ambiguïté, avec une action affirmative active. Un visiteur sélectionnant "accepter les analyses" après avoir appris ce que fait l'analytique est un signal plus clair que la navigation continue. Une case pré-cochée, l'inactivité ou simplement rester sur la page ne montrent pas un choix actif. Rendez chaque objectif compréhensible afin que la sélection enregistrée reflète ce à quoi la personne a consenti.
Quel est le rôle d'un DPO dans la conformité au consentement des cookies ?
Un DPO conseille l'organisation, surveille la conformité et aide à identifier les risques dans la manière dont les cookies et les balises traitent les données. Par exemple, lorsque le marketing propose un nouveau pixel, le DPO peut demander ce qu'il collecte, qui reçoit les données et quel choix de consentement le contrôle. Le DPO ne remplace pas les décisions du contrôleur. Le contrôleur reste responsable de la mise en pratique des contrôles appropriés.
Comment les sites web devraient-ils offrir des options d'acceptation, de rejet et de personnalisation des cookies ?
Présentez les choix clairement, rendant le refus et l'acceptation comparativement faciles. La personnalisation devrait permettre aux visiteurs de choisir les objectifs séparément plutôt que de forcer une décision tout ou rien concernant les cookies optionnels. Par exemple, offrez des contrôles distincts pour l'analytique et la publicité, puis appliquez les choix enregistrés à leurs balises respectives. Gardez un chemin vers les paramètres de préférence disponible plus tard, afin que les visiteurs puissent réviser leurs choix sans chercher à travers la politique.