
DPO-guide til regler for informert samtykke, registre og merker
En ikke-essensiell informasjonskapsel eller sporingskode bør ikke kjøres før en bruker gir gyldig samtykke. Strengt nødvendige informasjonskapsler er unntaket. Denne DPO-guiden til informasjonskapselsamtykke forklarer regelen bak den distinksjonen og hvorfor en banner alene ikke er nok hvis koder fortsatt aktiveres i bakgrunnen.
Samtykke kan føles som en juridisk avkrysningsboks, men den virkelige testen er hva et nettsted gjør før og etter at noen tar et valg. I EU inkluderer rammeverket ePrivacy-direktivet og GDPR; reglene varierer i andre markeder. Denne guiden forklarer når informasjonskapsler kan lastes, hvilken informasjon som skal gis til brukerne, og hvordan man registrerer samtykke og muliggjør tilbaketrekking. Den dekker også DPOs rolle, reglene som påvirker informasjonskapsler i EU og utover, og hvordan tag-kontroller og Google Consent Mode kan hjelpe med å håndheve brukerens valg.
Viktige punkter
- Skille strengt nødvendige informasjonskapsler fra de som trenger samtykke, og sørge for at ikke-essensielle koder respekterer besøkerens valg.
- Hold en klar oversikt over samtykke og gi en enkel måte for brukere å trekke det tilbake.
- Forstå hvordan ePrivacy-direktivet og GDPR former informasjonskapselsamtykke i hele EU.
- Bruk veiledning fra databeskyttelsesmyndigheter for å vurdere bannerdesign, brukerens valg og tilgang til tjenester.
- Koble samtykkesignaler til tag-atferd slik at Google Consent Mode og andre koder reflekterer valgene besøkende tar.
Hva er en informasjonskapsel som settes før samtykke?
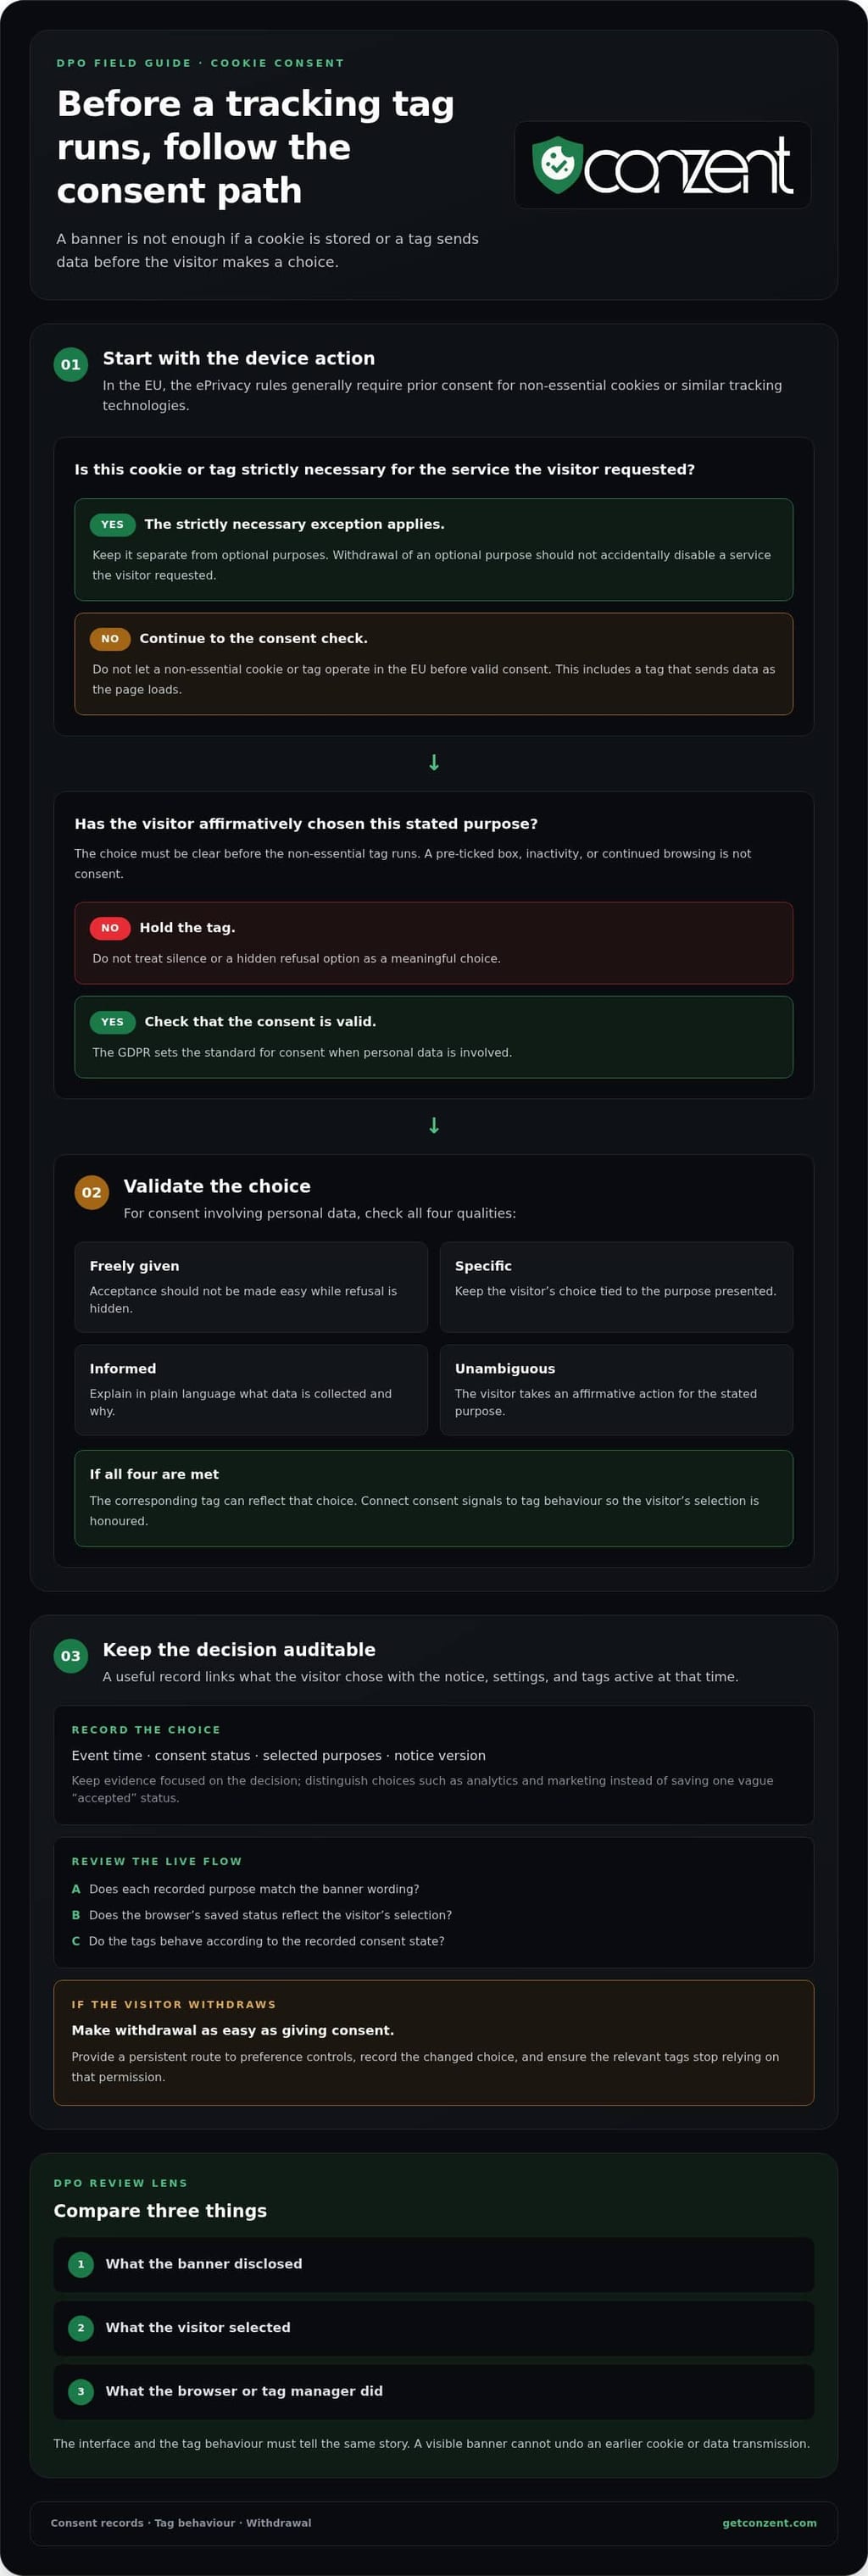
En informasjonskapsel settes før samtykke hvis et nettsted lagrer eller leser den før en besøkende godtar. Den samme bekymringen gjelder når en sporingskode sender data først. For eksempel kan en retargeting-kode som aktiveres når en side lastes, overføre identifikatorer før banneret vises. En praktisk DPO-guide til informasjonskapselsamtykke begynner med denne distinksjonen: et synlig banner kan ikke angre en tidligere handling. Det viktigste samsvars spørsmålet er hva nettleseren og tilkoblede tjenester gjør før besøkeren velger.
I EU regulerer ePrivacy-direktivet lagring av informasjon på, eller tilgang til den fra, en brukers enhet. Det krever generelt samtykke før ikke-essensielle informasjonskapsler eller lignende sporings teknologier opererer. GDPR, eller General Data Protection Regulation, setter standarder for gyldig samtykke når personopplysninger er involvert. Artikkel 7 krever at samtykke skal være fritt gitt, spesifikt, informert og entydig. Sammen betyr disse reglene at et banner må reflektere et reelt valg, ikke bare kunngjøre sporing.
Samtykke varierer mellom CCPA, GDPR og ePrivacy-regler. EU-reglene krever generelt forhåndssamtykke for ikke-essensiell lagring eller tilgang til enheter, mens CCPA fokuserer på forbrukerens personvernrettigheter, inkludert å velge bort salg eller deling av personlig informasjon. Ifølge den kaliforniske lovgiveren tillater CCPA bøter på opptil $7,500 per bevisst brudd og $2,500 per utilsiktet brudd.
USA har ingen føderal informasjonskapsellov, men statlige personvernlovgivninger som CCPA påvirker informasjonskapselrelaterte datapraksiser. Internasjonalt avhenger gjeldende regler av hvor en virksomhet opererer og hvem den retter seg mot. GDPR kan gjelde for en amerikansk-basert virksomhet som tilbyr varer eller tjenester til personer i Det europeiske økonomiske området. ePrivacy-direktivet og de nasjonale lovene som implementerer det former også informasjonskapselsamtykke i EU-land.
Et gyldig banner bør forklare på enkelt språk hva data hver informasjonskapsel samler inn og hvorfor. Det bør identifisere relevante formål og gjøre tilgjengelige valg klare før ikke-essensielle koder kjører. For eksempel bør "analyse" forklare måleformålet i stedet for å stole på et teknisk informasjonskapselnavn. GDPR krever også at tilbaketrekking skal være like enkelt som å gi samtykke, så besøkende trenger en klar måte å endre valget sitt senere.
Samtykke etableres ikke av en forhåndsmerket boks, inaktivitet eller fortsatt surfing. Besøkende må ta en bekreftende handling, som å velge et aktivert alternativ for et angitt formål. Et banner som gjør aksept enkelt, men skjuler avvisning, undergraver meningsfullt valg. DPOer bør vurdere banneret og tag-atferd sammen, fordi ordlyden i grensesnittet alene ikke kan vise om nettstedet respekterte avgjørelsen.
Praksis for informasjonskapselsamtykke har ført til formelle klager. I august 2021 sendte noyb inn omtrent 400 GDPR-klager mot enheter hvis praksiser de anså som utilfredsstillende. Den historien illustrerer hvorfor en DPO bør behandle bannerdesign og sporingsatferd som bevis, ikke kosmetiske detaljer. Hvis en kode aktiveres før samtykke, bevar den relevante konfigurasjonen og registrene, identifiser formålet, og vurder hvilke brukere og datastreams som kan bli påvirket.
Samtykkeregistre og tilbaketrekking
Samtykkeregistre viser hva en besøkende valgte; tilbaketrekningsregistre viser når det valget endret seg. En nyttig revisjonsspor kobler begge avgjørelsene til samtykkeinnstillingene og aktive koder på det tidspunktet.
Informasjonskapselsamtykkeregistre
Informasjonskapselsamtykkeregistre dokumenterer besøkerens valg, de presenterte formålene, og samtykkevarslet eller innstillingene som er i kraft. De hjelper team med å vise om en nettleser aksepterte, avviste eller endret et bestemt formål. For eksempel kan et register skille et analysevalg fra et markedsføringsvalg i stedet for å lagre en vag "akseptert" status.
Hold registrene nyttige uten å samle inn urelaterte detaljer. Et praktisk register kan inkludere hendelsestidspunkt, samtykkestatus, valgte formål og varselets versjon. ICO anbefaler organisasjoner å oppbevare informasjonskapselsamtykkeregistre i en passende periode. Den perioden bør reflektere hvorfor beviset er nødvendig og hvor lenge det forblir relevant.
Revisjonsspor og vurderinger
Et revisjonsspor bevarer endringer i samtykkeinnstillinger over tid, inkludert besøkerens opprinnelige valg og eventuell senere tilbaketrekking. Det er viktig fordi en nettlesers nåværende innstilling alene kanskje ikke forklarer hva som skjedde under et tidligere besøk. Hvis en kodekonfigurasjon endres, kan sporet hjelpe med å sammenligne atferden med samtykkestatusen som ble registrert på det tidspunktet.
Gå gjennom registrene mot den aktive samtykkeflyten. Bekreft at hvert registrert formål samsvarer med bannerordlyden og at nettleserens lagrede status reflekterer besøkerens valg. Når en ny kode eller formål introduseres, sjekk at varselet og samtykkekategoriene fortsatt nøyaktig beskriver aktiviteten. Registrer vurderingen og eventuelle korrigerende tiltak.
Registrering og ansvarlighet
Registrering støtter ansvarlighet ved å gi personvern-, markedsførings- og tekniske team delt bevis på avgjørelser. En DPO kan bruke disse registrene til å identifisere hvem som eier hvert formål, hvilke koder som er avhengige av samtykke, og hva som skal skje etter tilbaketrekking. Dette er nyttig under en intern vurdering eller når noen spør hvordan valget deres ble anvendt.
Tildel en eier til å opprettholde varselet, samtykkekategoriene og tag-kartleggingen. Når en besøkende trekker tilbake samtykke, registrer endringen og sørg for at de relevante kodene slutter å stole på det tillatelsen. Hold strengt nødvendige funksjoner adskilt fra valgfrie formål, slik at tilbaketrekking ikke utilsiktet deaktiverer en tjeneste som besøkeren ba om.
Tilbaketrekking bør være like enkelt som å gi samtykke. Gi en vedvarende rute til preferanseinnstillingene, og oppdater deretter det lagrede valget og tilkoblede koder når en besøkende endrer det. Test flyten i en nettleser: avvis et formål, besøk kontrollene igjen, trekk tilbake en tidligere aksept, og bekreft at den tilsvarende koden ikke lenger kjører under det samtykket.
Gå gjennom registreringsmodellen når varselet, formålene eller sporingsoppsettet endres. En enkel vurdering kan sammenligne tre ting: hva banneret avslørte, hva besøkerne valgte, og hva nettleseren eller tagbehandleren gjorde. Hvis du vurderer en samtykkeplattform som en del av det arbeidet, sammenlign faktorene bak prisen på samtykkeplattformer sammen med registreringsbehovene.
Hvilke lover påvirker informasjonskapsler i EU?
EU-informasjonskapselregler er avhengige av ePrivacy-direktivet og GDPR, som adresserer tilgang til enheter og personopplysninger. Forhåndssamtykke er nødvendig før en ikke-essensiell informasjonskapsel eller lignende teknologi lagrer informasjon på, eller leser informasjon fra, en brukers enhet.
EPrivacy-informasjonskapselsamtykkekrav
EPrivacy-direktivet setter EU-basislinjen for lagring av informasjon på, eller tilgang til informasjon fra, en brukers enhet. Teknologiens drift er viktig, ikke bare om det kalles en informasjonskapsel. Lignende sporingsverktøy kan også falle innenfor reglene om lagring og tilgang til enheter.
Direktivet ble vedtatt i 2002 og endret i 2009. EU-land må innlemme kravene i nasjonal lov, så implementering og håndheving ligger innenfor hvert lands juridiske rammeverk. For et nettsted som betjener folk på tvers av flere EU-land, kan det samme samtykkebanneret måtte ta hensyn til disse nasjonale reglene.
Strengt nødvendige informasjonskapsler er unntatt fra samtykke, men brukere bør informeres om hva de gjør og hvorfor de er nødvendige. I motsetning til dette krever analyse-informasjonskapsler, inkludert Google Analytics, forhåndssamtykke i henhold til ePrivacy-direktivet. Et verktøys kjente navn eller utbredte bruk fjerner ikke det kravet.
Når er forhåndssamtykke nødvendig?
Forhåndssamtykke er nødvendig når en informasjonskapsel eller sammenlignbar teknologi lagrer informasjon på, eller får tilgang til informasjon fra, en enhet og ikke kvalifiserer for det strengt nødvendige unntaket. Dette er viktig før koder kjører: et banner som vises etter at en sporingskode allerede har blitt aktivert, kommer for sent for den aktiviteten.
For eksempel har en markedsføringskode som leser en enhetsidentifikator før en besøkende aksepterer, handlet før samtykke. I henhold til den angitte EU-regelen må en analyse-kode også vente på samtykke, selv om den bare måler sidebesøk. Skille formålene i banneret slik at brukere kan ta et meningsfylt valg om hver aktivitet.
EPrivacy-direktivet og GDPR fungerer sammen, men de er ikke utbyttbare. Direktivet adresserer lagring og tilgang til enheter; GDPR regulerer behandling av personopplysninger og samtykkestandarder. En informasjonskapsel kan reise begge spørsmål hvis den får tilgang til en enhet og de resulterende dataene identifiserer eller relaterer til en person.
Den europeiske kommisjonen trakk tilbake sitt foreslåtte ePrivacy-regelverk i 2025, og ePrivacy-direktivet forblir i kraft. Distinksjonen er viktig: et direktiv må innlemmes i nasjonal lov, mens en EU-forordning blir bindende i hele EU når den trer i kraft.
På slutten av 2025 foreslo den europeiske kommisjonens Digital Omnibus-pakke å innlemme informasjonskapselsamtykkeregler i GDPR. Det forblir et forslag, ikke lov. For nå bør team vurdere ePrivacy-direktivet og gjeldende nasjonale regler, i stedet for å behandle den foreslåtte løsningen som en vedtatt endring.
Veiledning fra europeiske databeskyttelsesmyndigheter om informasjonskapselsamtykke
Europeiske databeskyttelsesmyndigheter fokuserer på om besøkende har et reelt valg og om sporing respekterer det. Deres veiledning dekker bannerdesign, tag-atferd og kontrollørens ansvar for behandling.
DPO-ansvar og kontrollørens ansvarlighet
En DPO gir råd om databeskyttelsesrisikoer og samsvar, mens datakontrolleren forblir ansvarlig for operative beslutninger. GDPR-artikler 37-39 beskriver bestemmelser som er relevante for DPOs rolle. Denne distinksjonen er viktig: DPO kan identifisere risikoer i en informasjonskapseloppsett, men kontrolløren må sørge for at nettstedet og dets koder følger den valgte tilnærmingen.
For en praktisk vurdering, kartlegg hvert informasjonskapsel formål til sin kode, de innsamlede dataene, og det nødvendige samtykkesignalet. Registrer deretter hvem som godkjenner endringer i varsler eller sporing. ICO sier at organisasjoner kan trenge en vurdering av databeskyttelsespåvirkning når informasjonskapsler involverer personopplysninger. Vurderingen hjelper med å identifisere risikoer før et nytt annonserings- eller analyseverktøy begynner å behandle informasjon.
Samtykke for analyse- og annonseringsinformasjonskapsler
Analyse-, annonserings- og tredjeparts informasjonskapsler trenger samtykke der reglene krever det; å kalle noe "analyse" skaper ikke et unntak. I henhold til EU ePrivacy-regler krever analyse-informasjonskapsler, inkludert Google Analytics, forhåndssamtykke. En tredjeparts kode bør derfor forbli inaktiv til det relevante valget er gitt, selv om et annet selskap driver det.
Veiledningen fra europeiske myndigheter avviser også samtykke oppnådd gjennom press eller stillhet. Forhåndsmerkede bokser, inaktivitet og implisitt samtykke oppfyller ikke den aktive bekreftende handlingen som kreves av GDPR-standarder. Den europeiske databeskyttingsstyrelsen anser samtykke fra informasjonskapselvegger som ugyldig når tilgang avhenger av å akseptere informasjonskapsler. Et banner bør gi brukerne en genuin måte å avvise valgfrie formål.
Valg må fungere i grensesnittet. I juli 2021 utstedte Frankrikes CNIL formelle varsler til 40 organisasjoner for å ikke la brukere avvise informasjonskapsler like enkelt som å akseptere dem. En DPO kan sammenligne innsatsen som kreves for hver handling: hvis aksept tar ett klikk, men avvisning krever flere skjermer, skaper designet friksjon mot avvisning.
Koordinering er viktig fordi informasjonskapselpraksis krysser nasjonale grenser. Den 25. september 2021 etablerte den europeiske databeskyttingsstyrelsen en arbeidsgruppe for å hjelpe myndighetene med å harmonisere bannerrespons og koordinere arbeidet med 422 klager som ble sendt inn av noyb i august. En konsekvent vurdering bør undersøke varsler, samtykkekontroller, og om koder respekterer hvert registrert valg.
Både informasjonskapselfunksjon og datainnsamling er viktige. I henhold til UK PECR gjelder regler for lagring og tilgang til enheter selv når informasjonskapseldata er anonyme. Hvis en informasjonskapsel involverer personopplysninger, sier ICO at en organisasjon kan trenge en DPIA. Vurder hva hver kode samler inn, formålet, og om den deler informasjon med annonserings- eller analysepartnere.
Vurder tilgang til enheter separat fra behandling av personopplysninger. En virksomhet kan behandle personopplysninger med samtykke eller, der det er aktuelt, en legitim interesse, men det fjerner ikke ePrivacy-samtykkekravene for tilgang til enheter. En DPOs vurdering bør derfor teste både informasjonskapselens funksjon og databehandlingen den muliggjør.
Håndheving av samtykke gjennom koder og Google Consent Mode
Et samtykkebanner registrerer et valg, men koder må handle på det. Håndheving avhenger av hvordan samtykkeplattformen, tagbehandleren og individuelle skript henger sammen. Google Consent Mode kommuniserer samtykkesignaler til Google-koder, som kan justere atferden sin som respons. Det innhenter ikke samtykke fra besøkende eller gjør automatisk urelaterte koder i samsvar.
Start med en oversikt over koder og deres formål. For hver kode, identifiser om den støtter en essensiell funksjon, analyse eller annonsering, og hvilket samtykkesignal som bør kontrollere den. For eksempel, der samtykke er nødvendig, bør en analyse-kode ikke kjøre før besøkeren gir den relevante tillatelsen. En markedsføringspiksel trenger sin egen korrekte kartlegging, ikke en antakelse om at hvert skript følger banneret.
Koble deretter hvert bannervalg til den matchende tag-atferden. En besøkende kan akseptere analyse, men avvise annonsering. Tagbehandleren bør nøyaktig videreformidle den distinksjonen, slik at ett valg ikke stille aktiverer et annet formål. Google Consent Mode kan kommunisere samtykkevalg til Google-koder, men nettstedets konfigurasjon bestemmer om de tiltenkte signalene når dem.
Hold håndhevelseskjeden klar: banneret innhenter besøkerens valg, samtykkelaget lagrer og kommuniserer det, og koder reagerer i henhold til sin konfigurasjon. Hvis en kode aktiveres før signalet ankommer, feiler sekvensen selv om banneret senere vises korrekt. Sjekk rekkefølgen av operasjoner ved sideinnlasting, inkludert skript lagt til av plugins, innebygd media og annonseringspartnere.
Test ekte besøkendes reiser, ikke bare standard side tilstand. Åpne en ren nettlesersesjon, avvis valgfrie kategorier, og sjekk om relaterte koder aktiveres. Gjenta etter å ha akseptert et formål, og endre deretter det valget gjennom preferanseinnstillingene. Sammenlign samtykkestatusen med tagaktiviteten hver gang. Testing av avvisning er like viktig som testing av aksept.
Google Consent Mode er en signalmekanisme, ikke en erstatning for samtykkegjennomføringen eller tagstyring. Det kan hjelpe Google-koder med å svare på samtykkesignaler, mens andre leverandørers skript kan trenge separate kontroller. En DPO og teknisk eier bør bli enige om hvilke formål hvert signal representerer, hvem som opprettholder kartleggingen, og hvordan konfigurasjonsendringer vurderes.
Bruk en endringsprosess hver gang markedsføring legger til et verktøy eller endrer en kode. Registrer formålet, utløsningsbetingelsene, og den nødvendige samtykkestatusen før den kjører. Etter distribusjon, test aksept, avvisning og tilbaketrekking igjen. Dette gir teamet en praktisk måte å finne uoverensstemmelser mellom hva banneret lover og hva analyse- eller annonseringskoder faktisk gjør.
Hvis du vurderer en plattform for å administrere samtykkesignaler og tag-atferd, utforsk alternativer for samtykkeplattformer for dine implementeringsbehov.
Conzent: Administrert Cloud Samtykkeplattform
Conzent tilbyr en Administrert Cloud Samtykkeplattform for team som administrerer samtykkebannere og valg. Organisasjoner som foretrekker å kjøre infrastrukturen selv, kan bruke sin Selvvertede Åpne Samtykkeinfrastruktur, som er gratis å selvvert.
Samtykke A/B-testing hjelper team med å sammenligne bannerdesign, mens Inntektsvirkningsanalyse viser hvordan samtykkevalg relaterer seg til inntektene. Disse verktøyene kan støtte organisasjoner som vurderer sine samtykkekontroller sammen med målebehov. Conzent tilbyr verktøy for samtykkehåndtering, ikke juridisk representasjon eller utvikling av nettsteder.
Hvis du vurderer samtykkeinfrastruktur for din organisasjon, utforsk Conzents plattform og start en gratis prøveperiode.
Gjør samtykke til en del av din driftspraksis
Overholdelse av informasjonskapsler fungerer best som en kontinuerlig praksis, ikke et engangs bannerprosjekt. Gi personvern-, markedsførings- og tekniske team en delt prosess for å vurdere nye koder, endre formål og teste samtykkeatferd. Dette gjør politikk til daglige beslutninger og hjelper team med å oppdage uoverensstemmelser før de blir rutine.
Bruk denne DPO-guiden til informasjonskapselsamtykke som et utgangspunkt for en fokusert intern vurdering. Kartlegg hvem som eier hver beslutning, hvordan endringer når nettstedet, og hvordan teamet registrerer resultater. Enig om en vurderingssyklus som passer til organisasjonens utgivelsesprosess. Klar eierskap gjør arbeidet lettere å opprettholde etter hvert som verktøy og forretningsbehov endres.
For en samtykkeplattform som passer til din implementering, kontakt Conzent angående dine behov for informasjonskapselsamtykke. En gjennomtenkt prosess og riktig infrastruktur kan hjelpe teamet ditt med å gjøre brukerens valg til en del av hvordan nettstedet fungerer hver dag.
Ofte stilte spørsmål
Er informasjonskapselvegger tillatt under GDPR?
Generelt, nei. Den europeiske databeskyttingsstyrelsen anser samtykke som ugyldig når et nettsted gjør tilgang betinget av å akseptere informasjonskapsler. Det viktigste spørsmålet er om personen har et genuint valg. Italias Garante har beskrevet et smalt unntak der brukere har en genuint ekvivalent måte å få tilgang til det samme innholdet uten å gi samtykke. En DPO som vurderer en betalingsmur-stil banner bør skille en ekvivalent tilgangsopsjon fra et design som bare blokkerer avvisning.
Er det noen unntak?
Ja. Strengt nødvendige informasjonskapsler er unntatt fra samtykke når de støtter en tjeneste brukeren ba om, som å holde et valgt element i en handlekurv. En informasjonskapsel som utelukkende brukes til å overføre en kommunikasjon over et elektronisk kommunikasjonsnettverk er også unntatt under UK PECR. Disse unntakene avhenger av informasjonskapselens faktiske funksjon, ikke dens etikett. En informasjonskapsel som brukes til et ekstra analyse- eller annonseringsformål kan trenge separat samtykke.
Må jeg liste opp hver informasjonskapsel i min policy?
Ikke nødvendigvis. UKs ICO anbefaler at informasjonskapselpolicyer beskriver informasjonskapselkategorier, deres formål og involverte tredjeparter i stedet for å kreve en linje-for-linje inventar. For eksempel kan en policy forklare analyse-informasjonskapsler og navngi analyseleverandøren. Hold forklaringen i samsvar med nettstedets faktiske koder: hvis en ny annonseringspartner eller formål legges til, oppdater den relevante policyinformasjonen slik at besøkende ikke blir villedet.
Gjelder reglene fortsatt hvis dataene er anonyme?
I henhold til UK PECR gjelder regler for lagring og tilgang til enheter selv om informasjonen som samles inn er anonym. Informasjonskapselens drift er viktig, ikke bare om dataene identifiserer noen. For eksempel kan en analyse-informasjonskapsel som lagrer informasjon på en enhet fortsatt falle under PECR. Separat, vurder om dataene blir personlige under senere behandling, for eksempel når en tjeneste kombinerer det med annen informasjon.
Er DPO ansvarlig for organisasjonens overholdelse av informasjonskapsler?
Nei. Datakontrolleren forblir ansvarlig for operativ overholdelse; DPO gir råd og overvåker. GDPR-artikler 37-39 beskriver bestemmelser som gjelder DPOs rolle. For eksempel kan en DPO flagge at en ny analyse-kode endrer nettstedets databehandling og anbefale en vurdering. Kontrolløren må ta og implementere operative beslutninger, inkludert om koden lanseres først etter det nødvendige samtykket.
Hva teller som samtykke?
Samtykke må være fritt gitt, spesifikt, informert og entydig, med en aktiv bekreftende handling. En besøkende som velger "akseptere analyse" etter å ha lært hva analyse gjør, er et klarere signal enn fortsatt surfing. En forhåndsmerket boks, inaktivitet eller bare å bli på siden viser ikke et aktivt valg. Gjør hvert formål forståelig slik at det registrerte valget reflekterer hva personen samtykket til.
Hva er DPOs rolle i overholdelse av informasjonskapselsamtykke?
En DPO gir råd til organisasjonen, overvåker overholdelse, og hjelper med å identifisere risikoer i hvordan informasjonskapsler og koder behandler data. For eksempel, når markedsføring foreslår en ny piksel, kan DPO spørre hva den samler inn, hvem som mottar dataene, og hvilket samtykkevalg som kontrollerer det. DPO erstatter ikke kontrollørens beslutninger. Kontrolløren forblir ansvarlig for å sette passende kontroller i praksis.
Hvordan bør nettsteder tilby akseptere, avvise og tilpasse informasjonskapselalternativer?
Presenter valg klart, og gjør avvisning og aksept sammenlignbart enkelt. Tilpasning bør la besøkende velge formål separat i stedet for å tvinge en alt-eller-ingenting beslutning om valgfrie informasjonskapsler. For eksempel, tilby distinkte kontroller for analyse og annonsering, og anvend deretter de lagrede valgene på deres respektive koder. Hold en rute til preferanseinnstillingene tilgjengelig senere, slik at besøkende kan revidere valgene sine uten å lete gjennom policyen.