
DPO-Leitfaden zu Cookie-Zustimmungsregeln, -aufzeichnungen und -tags
Ein nicht wesentlicher Cookie oder Tracking-Tag sollte nicht ausgeführt werden, bevor ein Benutzer gültige Zustimmung gegeben hat. Streng notwendige Cookies sind die Ausnahme. Dieser DPO-Leitfaden zur Cookie-Zustimmung erklärt die Regel hinter dieser Unterscheidung und warum ein Banner allein nicht ausreicht, wenn Tags im Hintergrund weiterhin aktiviert werden.
Zustimmung kann sich wie ein rechtliches Kontrollkästchen anfühlen, aber der eigentliche Test ist, was eine Website tut, bevor und nachdem jemand eine Wahl trifft. In der EU umfasst der Rahmen die ePrivacy-Richtlinie und die DSGVO; die Regeln unterscheiden sich in anderen Märkten. Dieser Leitfaden erklärt, wann Cookies geladen werden dürfen, welche Informationen den Benutzern gegeben werden sollten und wie Zustimmung aufgezeichnet und der Widerruf ermöglicht wird. Er behandelt auch die Rolle des DPO, die Regeln, die Cookies in der EU und darüber hinaus betreffen, und wie Tag-Kontrollen und der Google Consent Mode helfen können, die Benutzerentscheidungen durchzusetzen.
Wichtige Erkenntnisse
- Trennen Sie streng notwendige Cookies von denen, die Zustimmung benötigen, und stellen Sie sicher, dass nicht wesentliche Tags die Wahl des Besuchers respektieren.
- Führen Sie eine klare Aufzeichnung der Zustimmung und bieten Sie eine einfache Möglichkeit für Benutzer, diese zu widerrufen.
- Verstehen Sie, wie die ePrivacy-Richtlinie und die DSGVO die Cookie-Zustimmung in der EU gestalten.
- Nutzen Sie die Leitlinien der Datenschutzbehörden, um das Design von Bannern, die Benutzerwahl und den Zugang zu Dienstleistungen zu bewerten.
- Verknüpfen Sie Zustimmungssignale mit dem Verhalten von Tags, damit der Google Consent Mode und andere Tags die Entscheidungen der Besucher widerspiegeln.
Was ist ein Cookie, das vor der Zustimmung gesetzt wird?
Ein Cookie wird vor der Zustimmung gesetzt, wenn eine Website es speichert oder liest, bevor ein Besucher zustimmt. Das gleiche Anliegen gilt, wenn ein Tracking-Tag zuerst Daten sendet. Zum Beispiel kann ein Retargeting-Tag, das aktiviert wird, während eine Seite geladen wird, Identifikatoren übertragen, bevor das Banner erscheint. Ein praktischer DPO-Leitfaden zur Cookie-Zustimmung beginnt mit dieser Unterscheidung: Ein sichtbares Banner kann eine frühere Aktion nicht rückgängig machen. Die zentrale Compliance-Frage ist, was der Browser und die verbundenen Dienste tun, bevor der Besucher eine Wahl trifft.
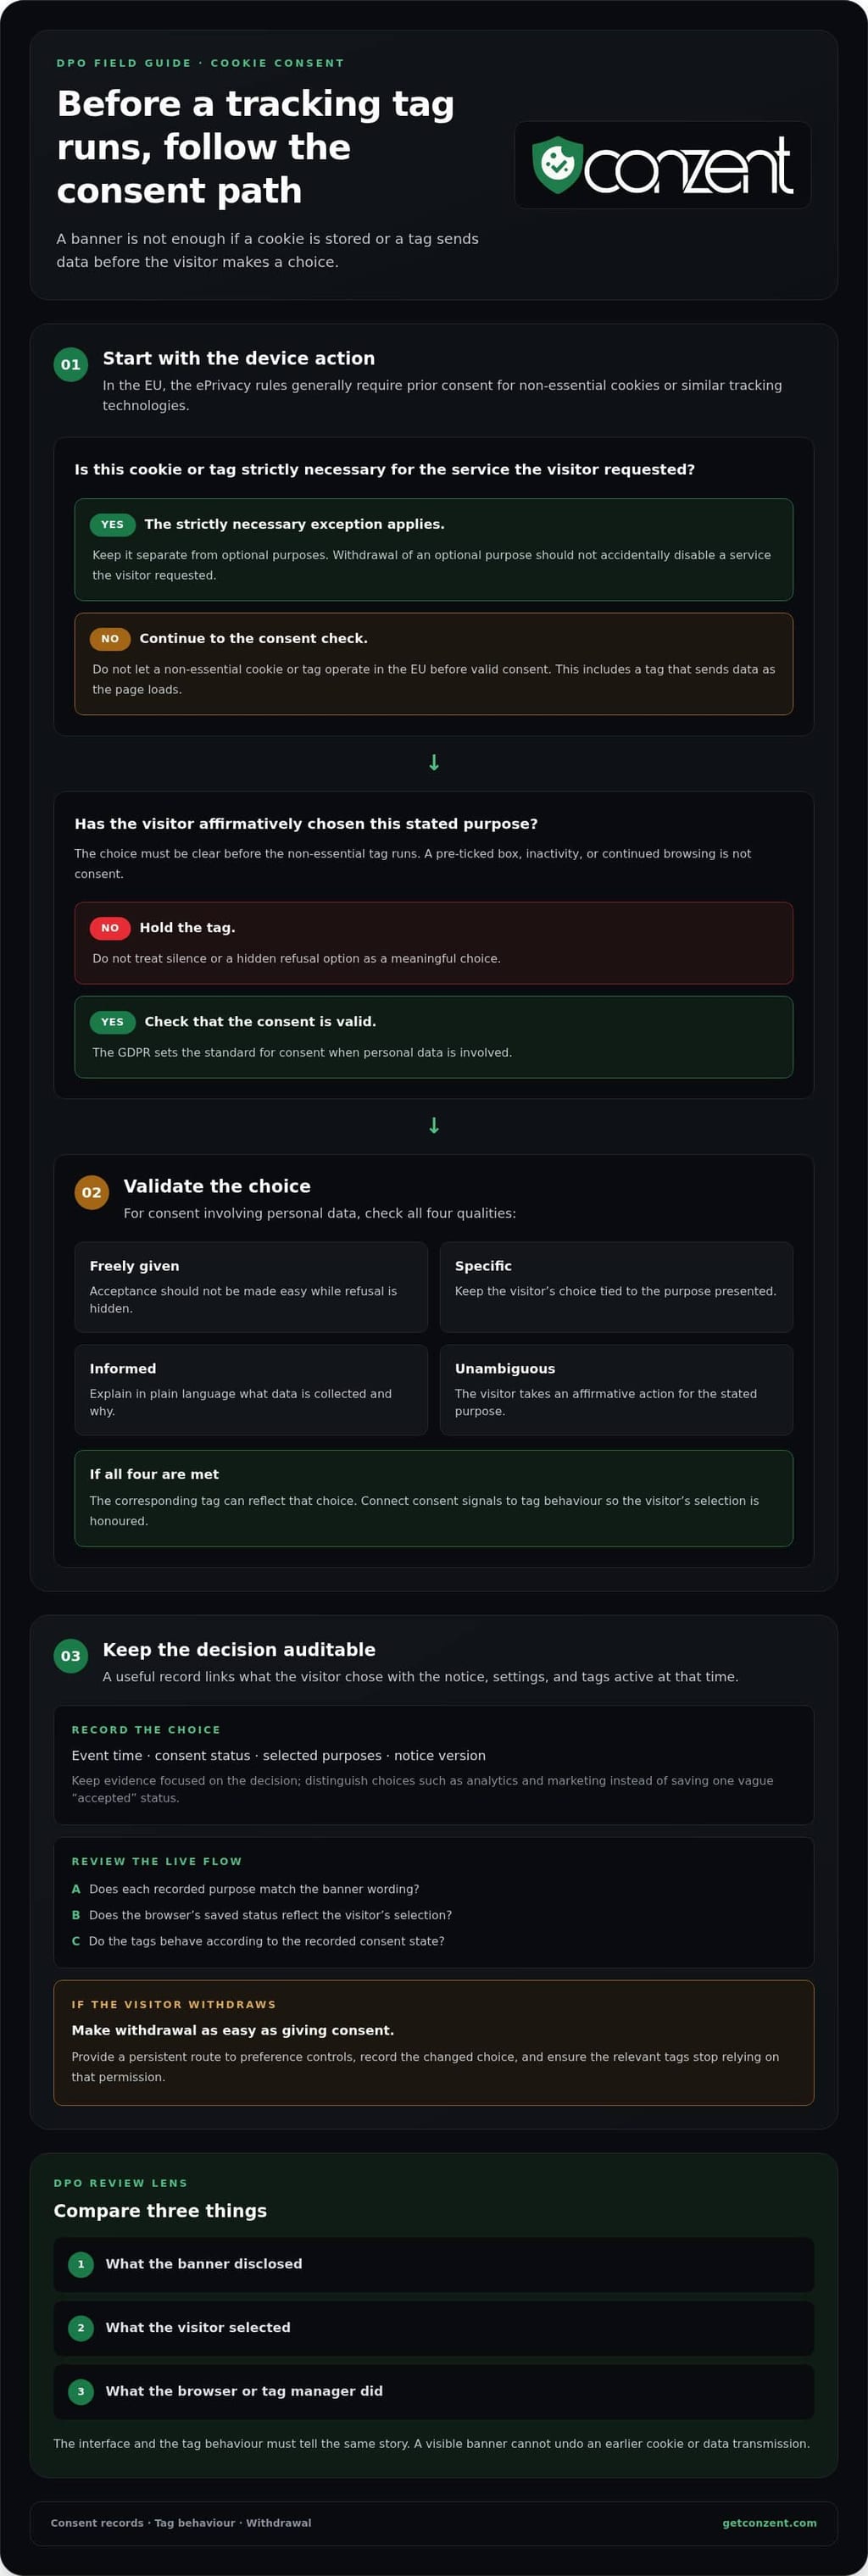
In der EU regelt die ePrivacy-Richtlinie das Speichern von Informationen auf oder den Zugriff darauf von einem Gerät eines Benutzers. Sie erfordert in der Regel Zustimmung, bevor nicht wesentliche Cookies oder ähnliche Tracking-Technologien betrieben werden. Die DSGVO, oder Datenschutz-Grundverordnung, legt Standards für gültige Zustimmung fest, wenn personenbezogene Daten betroffen sind. Artikel 7 verlangt, dass die Zustimmung freiwillig, spezifisch, informiert und unmissverständlich gegeben wird. Zusammen bedeuten diese Regeln, dass ein Banner eine echte Wahl widerspiegeln muss, und nicht nur das Tracking ankündigen darf.
Zustimmung unterscheidet sich zwischen CCPA, DSGVO und ePrivacy-Regeln. Die EU-Regeln verlangen in der Regel eine vorherige Zustimmung für nicht wesentliche Gerätespeicherung oder -zugriff, während sich die CCPA auf die Datenschutzrechte der Verbraucher konzentriert, einschließlich des Opt-outs beim Verkauf oder Teilen personenbezogener Informationen. Laut dem kalifornischen Gesetzgeber erlaubt die CCPA Geldstrafen von bis zu 7.500 USD pro vorsätzlichem Verstoß und 2.500 USD pro unbeabsichtigtem Verstoß.
In den Vereinigten Staaten gibt es kein bundesstaatliches Cookie-Gesetz, aber staatliche Datenschutzgesetze wie die CCPA beeinflussen die datenschutzbezogenen Praktiken von Cookies. International hängen die anwendbaren Regeln davon ab, wo ein Unternehmen tätig ist und wen es anspricht. Die DSGVO kann auf ein in den USA ansässiges Unternehmen zutreffen, das Waren oder Dienstleistungen an Personen im Europäischen Wirtschaftsraum anbietet. Die ePrivacy-Richtlinie und die nationalen Gesetze, die sie umsetzen, gestalten ebenfalls die Cookie-Zustimmung in den EU-Ländern.
Ein gültiges Banner sollte in einfacher Sprache erklären, welche Daten jeder Cookie sammelt und warum. Es sollte relevante Zwecke identifizieren und die verfügbaren Optionen klar darstellen, bevor nicht wesentliche Tags ausgeführt werden. Zum Beispiel sollte „Analytik“ den Messzweck erklären, anstatt sich auf einen technischen Cookie-Namen zu verlassen. Die DSGVO verlangt auch, dass der Widerruf ebenso einfach sein muss wie die Zustimmung, sodass Besucher einen klaren Weg haben müssen, ihre Wahl später zu ändern.
Zustimmung wird nicht durch ein vorab angekreuztes Kästchen, Inaktivität oder fortgesetztes Browsen etabliert. Der Besucher muss eine affirmative Handlung vornehmen, wie das Auswählen einer aktivierten Option für einen angegebenen Zweck. Ein Banner, das die Annahme erleichtert, aber die Ablehnung verbirgt, untergräbt die sinnvolle Wahl. DPOs sollten das Banner und das Verhalten der Tags zusammen bewerten, da die Formulierung der Benutzeroberfläche allein nicht zeigen kann, ob die Website die Entscheidung respektiert hat.
Praktiken zur Cookie-Zustimmung haben formelle Beschwerden ausgelöst. Im August 2021 reichte noyb etwa 400 DSGVO-Beschwerden gegen Einrichtungen ein, deren Praktiken sie als unzureichend erachtete. Diese Geschichte verdeutlicht, warum ein DPO das Design von Bannern und das Tracking-Verhalten als Beweis behandeln sollte und nicht als kosmetische Details. Wenn ein Tag vor der Zustimmung aktiviert wird, bewahren Sie die relevante Konfiguration und Aufzeichnungen, identifizieren Sie den Zweck und bewerten Sie, welche Benutzer und Datenflüsse betroffen sein könnten.
Zustimmungsaufzeichnungen und Widerruf
Zustimmungsaufzeichnungen zeigen, was ein Besucher gewählt hat; Widerrufsaufzeichnungen zeigen, wann sich diese Wahl geändert hat. Eine nützliche Prüfspur verknüpft beide Entscheidungen mit den zu diesem Zeitpunkt aktiven Zustimmungseinstellungen und Tags.
Cookie-Zustimmungsaufzeichnungen
Cookie-Zustimmungsaufzeichnungen dokumentieren die Wahl des Besuchers, die präsentierten Zwecke und die geltende Zustimmungshinweise oder -einstellungen. Sie helfen Teams zu zeigen, ob ein Browser einen bestimmten Zweck akzeptiert, abgelehnt oder geändert hat. Zum Beispiel kann ein Protokoll eine Wahl für Analytik von einer Wahl für Marketing unterscheiden, anstatt einen vagen „akzeptiert“-Status zu speichern.
Halten Sie Aufzeichnungen nützlich, ohne nicht verwandte Details zu sammeln. Ein praktisches Protokoll kann die Ereigniszeit, den Zustimmungsstatus, die ausgewählten Zwecke und die Versionsnummer des Hinweises enthalten. Die ICO rät Organisationen, Cookie-Zustimmungsaufzeichnungen für einen angemessenen Zeitraum aufzubewahren. Dieser Zeitraum sollte widerspiegeln, warum der Nachweis benötigt wird und wie lange er relevant bleibt.
Prüfspuren und Überprüfungen
Eine Prüfspur bewahrt Änderungen an den Zustimmungseinstellungen im Laufe der Zeit, einschließlich der ursprünglichen Wahl des Besuchers und etwaiger späterer Widerrufe. Das ist wichtig, weil die aktuelle Einstellung eines Browsers allein möglicherweise nicht erklärt, was während eines früheren Besuchs passiert ist. Wenn sich die Tag-Konfiguration ändert, kann die Spur helfen, ihr Verhalten mit dem zu diesem Zeitpunkt aufgezeichneten Zustimmungsstatus zu vergleichen.
Überprüfen Sie die Aufzeichnungen im Vergleich zum aktuellen Zustimmungsfluss. Bestätigen Sie, dass jeder aufgezeichnete Zweck mit der Formulierung des Banners übereinstimmt und dass der gespeicherte Status des Browsers die Auswahl des Besuchers widerspiegelt. Wenn ein neuer Tag oder Zweck eingeführt wird, überprüfen Sie, ob die Hinweise und Zustimmungskategorien die Aktivität weiterhin genau beschreiben. Protokollieren Sie die Überprüfung und alle Korrekturmaßnahmen.
Aufzeichnung und Verantwortlichkeit
Die Aufzeichnung unterstützt die Verantwortlichkeit, indem sie den Datenschutz-, Marketing- und Technikteams gemeinsame Nachweise von Entscheidungen gibt. Ein DPO kann diese Aufzeichnungen verwenden, um zu identifizieren, wer für jeden Zweck verantwortlich ist, welche Tags von Zustimmung abhängen und was nach einem Widerruf geschehen sollte. Dies ist nützlich während einer internen Überprüfung oder wenn jemand fragt, wie seine Wahl angewendet wurde.
Weisen Sie einen Verantwortlichen zu, der den Hinweis, die Zustimmungskategorien und die Tag-Zuordnung pflegt. Wenn ein Besucher die Zustimmung widerruft, protokollieren Sie die Änderung und stellen Sie sicher, dass die relevanten Tags nicht mehr auf diese Erlaubnis angewiesen sind. Halten Sie streng notwendige Funktionen von optionalen Zwecken getrennt, damit der Widerruf nicht versehentlich einen Dienst deaktiviert, den der Besucher angefordert hat.
Der Widerruf sollte ebenso einfach sein wie die Zustimmung. Bieten Sie einen dauerhaften Zugang zu den Präferenzkontrollen und aktualisieren Sie dann die gespeicherte Wahl und die verbundenen Tags, wenn ein Besucher diese ändert. Testen Sie den Fluss in einem Browser: Weigern Sie einen Zweck, besuchen Sie die Kontrollen erneut, widerrufen Sie eine vorherige Zustimmung und bestätigen Sie, dass der entsprechende Tag unter dieser Zustimmung nicht mehr ausgeführt wird.
Überprüfen Sie das Aufzeichnungsmodell, wenn sich der Hinweis, die Zwecke oder die Tracking-Einstellungen ändern. Eine einfache Überprüfung kann drei Dinge vergleichen: was das Banner offengelegt hat, was der Besucher ausgewählt hat und was der Browser oder Tag-Manager getan hat. Wenn Sie eine Zustimmungsplattform im Rahmen dieser Arbeit bewerten, vergleichen Sie die Faktoren hinter der Preisgestaltung der Zustimmungsplattform mit ihren Aufzeichnungsbedürfnissen.
Welche Gesetze betreffen Cookies in der EU?
Die EU-Cookie-Regeln basieren auf der ePrivacy-Richtlinie und der DSGVO, die den Zugriff auf Geräte und personenbezogene Daten regeln. Vor der Speicherung von Informationen durch einen nicht wesentlichen Cookie oder eine ähnliche Technologie auf oder dem Zugriff auf Informationen von einem Gerät eines Benutzers ist eine vorherige Zustimmung erforderlich.
ePrivacy Cookie-Zustimmungsanforderungen
Die ePrivacy-Richtlinie legt die EU-Baseline für das Speichern von Informationen auf oder den Zugriff auf Informationen von einem Gerät eines Benutzers fest. Die Funktionsweise der Technologie ist wichtig, nicht nur, ob sie als Cookie bezeichnet wird. Ähnliche Tracking-Tools können ebenfalls unter die Regeln zur Gerätespeicherung und -zugriff fallen.
Die Richtlinie wurde 2002 verabschiedet und 2009 geändert. Die EU-Länder müssen ihre Anforderungen in nationales Recht umsetzen, sodass die Umsetzung und Durchsetzung im rechtlichen Rahmen jedes Landes liegen. Für eine Website, die Menschen in mehreren EU-Ländern bedient, muss dasselbe Zustimmungbanner möglicherweise die nationalen Regeln berücksichtigen.
Streng notwendige Cookies sind von der Zustimmung ausgenommen, aber die Benutzer sollten darüber informiert werden, was sie tun und warum sie notwendig sind. Im Gegensatz dazu erfordern Analyse-Cookies, einschließlich Google Analytics, gemäß der ePrivacy-Richtlinie eine vorherige Zustimmung. Der vertraute Name eines Tools oder die weit verbreitete Nutzung hebt diese Anforderung nicht auf.
Wann ist vorherige Zustimmung erforderlich?
Vorherige Zustimmung ist erforderlich, wenn ein Cookie oder eine vergleichbare Technologie Informationen auf einem Gerät speichert oder darauf zugreift und nicht für die streng notwendige Ausnahme qualifiziert. Dies ist wichtig, bevor Tags ausgeführt werden: Ein Banner, das nach dem bereits ausgelösten Tracker angezeigt wird, kommt zu spät für diese Aktivität.
Zum Beispiel hat ein Marketing-Tag, das eine Gerätekennung liest, bevor ein Besucher zustimmt, vor der Zustimmung gehandelt. Nach der angegebenen EU-Regel muss auch ein Analyse-Tag auf die Zustimmung warten, selbst wenn es nur Seitenbesuche misst. Trennen Sie die Zwecke im Banner, damit die Benutzer eine sinnvolle Wahl über jede Aktivität treffen können.
Die ePrivacy-Richtlinie und die DSGVO arbeiten zusammen, sind aber nicht austauschbar. Die Richtlinie regelt die Gerätespeicherung und den Zugriff; die DSGVO regelt die Verarbeitung personenbezogener Daten und die Zustimmungsstandards. Ein Cookie kann beide Themen aufwerfen, wenn es auf ein Gerät zugreift und die resultierenden Daten eine Person identifizieren oder sich auf sie beziehen.
Die Europäische Kommission zog ihren Vorschlag für eine ePrivacy-Verordnung im Jahr 2025 zurück, und die ePrivacy-Richtlinie bleibt in Kraft. Die Unterscheidung ist wichtig: Eine Richtlinie muss in nationales Recht umgesetzt werden, während eine EU-Verordnung in der gesamten EU verbindlich wird, wenn sie in Kraft tritt.
Ende 2025 schlug das Digital Omnibus-Paket der Europäischen Kommission vor, die Cookie-Zustimmungsregeln in die DSGVO zu integrieren. Das bleibt ein Vorschlag, kein Gesetz. Für den Moment sollten Teams die ePrivacy-Richtlinie und die anwendbaren nationalen Regeln bewerten, anstatt die vorgeschlagene Lösung als umgesetzte Änderung zu behandeln.
Leitlinien der europäischen Datenschutzbehörden zur Cookie-Zustimmung
Europäische Datenschutzbehörden konzentrieren sich darauf, ob Besucher eine echte Wahl haben und ob das Tracking diese respektiert. Ihre Leitlinien decken das Design von Bannern, das Verhalten von Tags und die Verantwortung des Verantwortlichen für die Verarbeitung ab.
DPO-Verantwortlichkeiten und Verantwortlichkeit des Verantwortlichen
Ein DPO berät zu Datenschutzrisiken und Compliance, während der Datenverantwortliche für operative Entscheidungen verantwortlich bleibt. Die Artikel 37-39 der DSGVO legen Bestimmungen fest, die für die Rolle des DPO relevant sind. Diese Unterscheidung ist wichtig: Der DPO kann Risiken in einer Cookie-Konfiguration identifizieren, aber der Verantwortliche muss sicherstellen, dass die Website und ihre Tags dem gewählten Ansatz folgen.
Für eine praktische Überprüfung verknüpfen Sie jeden Cookie-Zweck mit seinem Tag, den gesammelten Daten und dem erforderlichen Zustimmungssignal. Protokollieren Sie dann, wer Änderungen an Hinweisen oder Tracking genehmigt. Die ICO sagt, dass Organisationen möglicherweise eine Datenschutz-Folgenabschätzung benötigen, wenn Cookies personenbezogene Daten betreffen. Die Bewertung hilft, Risiken zu identifizieren, bevor ein neues Werbe- oder Analysetool mit der Verarbeitung von Informationen beginnt.
Zustimmung für Analyse- und Werbe-Cookies
Analyse-, Werbe- und Drittanbieter-Cookies benötigen Zustimmung, wo die Regeln dies erfordern; etwas als „Analytik“ zu bezeichnen, schafft keine Ausnahme. Nach den EU-ePrivacy-Regeln erfordern Analyse-Cookies, einschließlich Google Analytics, eine vorherige Zustimmung. Ein Drittanbieter-Tag sollte daher inaktiv bleiben, bis die relevante Wahl getroffen wird, selbst wenn ein anderes Unternehmen es betreibt.
Die Leitlinien der europäischen Behörden lehnen auch Zustimmung ab, die unter Druck oder durch Stillschweigen erlangt wurde. Vorab angekreuzte Kästchen, Inaktivität und stillschweigende Zustimmung erfüllen nicht die aktive affirmative Handlung, die von den DSGVO-Standards gefordert wird. Der Europäische Datenschutzausschuss betrachtet die Zustimmung zu Cookie-Walls als ungültig, wenn der Zugang von der Annahme von Cookies abhängt. Ein Banner sollte den Benutzern eine echte Möglichkeit geben, optionale Zwecke abzulehnen.
Die Wahl muss in der Benutzeroberfläche funktionieren. Im Juli 2021 gab die CNIL Frankreichs formelle Mitteilungen an 40 Organisationen aus, weil sie es versäumt hatten, Benutzern zu ermöglichen, Cookies ebenso leicht abzulehnen wie sie anzunehmen. Ein DPO kann den Aufwand vergleichen, der für jede Handlung erforderlich ist: Wenn die Annahme einen Klick erfordert, die Ablehnung jedoch mehrere Bildschirme, schafft das Design Reibung gegen die Ablehnung.
Koordination ist wichtig, da Cookie-Praktiken nationale Grenzen überschreiten. Am 25. September 2021 gründete der Europäische Datenschutzausschuss eine Taskforce, um den Behörden zu helfen, die Bannerreaktionen zu harmonisieren und die Arbeit an 422 Beschwerden zu koordinieren, die noyb im August eingereicht hatte. Eine konsistente Überprüfung sollte Hinweise, Zustimmungskontrollen und die Frage, ob Tags jede aufgezeichnete Wahl respektieren, prüfen.
Sowohl die Funktion von Cookies als auch die Datensammlung sind wichtig. Nach dem britischen PECR gelten die Regeln für Gerätespeicherung und -zugriff auch dann, wenn die Cookie-Daten anonym sind. Wenn ein Cookie personenbezogene Daten betrifft, sagt die ICO, dass eine Organisation möglicherweise eine DPIA benötigt. Bewerten Sie, was jeder Tag sammelt, seinen Zweck und ob er Informationen mit Werbe- oder Analysepartnern teilt.
Bewerten Sie den Zugriff auf Geräte getrennt von der Verarbeitung personenbezogener Daten. Ein Unternehmen kann personenbezogene Daten mit Zustimmung oder, wo zutreffend, einem berechtigten Interesse verarbeiten, aber das hebt nicht die Anforderungen an die Zustimmung nach der ePrivacy-Richtlinie für den Zugriff auf Geräte auf. Eine Überprüfung des DPO sollte daher sowohl die Funktion des Cookies als auch die Datenverarbeitung, die es ermöglicht, testen.
Durchsetzung der Zustimmung durch Tags und Google Consent Mode
Ein Zustimmungbanner zeichnet eine Wahl auf, aber Tags müssen darauf reagieren. Die Durchsetzung hängt davon ab, wie die Zustimmungsplattform, der Tag-Manager und die einzelnen Skripte verbunden sind. Der Google Consent Mode kommuniziert Zustimmungssignale an Google-Tags, die ihr Verhalten entsprechend anpassen können. Er erhält keine Zustimmung von Besuchern oder macht automatisch nicht verwandte Tags konform.
Beginnen Sie mit einem Inventar von Tags und ihren Zwecken. Identifizieren Sie für jeden Tag, ob er eine wesentliche Funktion, Analytik oder Werbung unterstützt und welches Zustimmungssignal ihn steuern sollte. Zum Beispiel sollte ein Analyse-Tag, wo Zustimmung erforderlich ist, nicht ausgeführt werden, bevor der Besucher die relevante Erlaubnis erteilt. Ein Marketing-Pixel benötigt seine eigene korrekte Zuordnung, nicht die Annahme, dass jedes Skript dem Banner folgt.
Verbinden Sie dann jede Bannerwahl mit dem entsprechenden Tag-Verhalten. Ein Besucher könnte Analytik akzeptieren, aber Werbung ablehnen. Der Tag-Manager sollte diese Unterscheidung genau weitergeben, damit eine Wahl nicht stillschweigend einen anderen Zweck aktiviert. Der Google Consent Mode kann Zustimmungsauswahlen an Google-Tags kommunizieren, aber die Konfiguration der Website bestimmt, ob die beabsichtigten Signale sie erreichen.
Halten Sie die Durchsetzungskette klar: Das Banner erhält die Wahl des Besuchers, die Zustimmungsebene speichert und kommuniziert sie, und Tags reagieren gemäß ihrer Konfiguration. Wenn ein Tag vor dem Eintreffen des Signals aktiviert wird, schlägt die Reihenfolge fehl, selbst wenn das Banner später korrekt angezeigt wird. Überprüfen Sie die Reihenfolge der Abläufe beim Laden der Seite, einschließlich Skripten, die von Plugins, eingebetteten Medien und Werbepartnern hinzugefügt werden.
Testen Sie echte Besucherreisen, nicht nur den Standardseitenstatus. Öffnen Sie eine neue Browsersitzung, lehnen Sie optionale Kategorien ab und überprüfen Sie, ob verwandte Tags aktiviert werden. Wiederholen Sie dies, nachdem Sie einen Zweck akzeptiert haben, und ändern Sie dann diese Wahl über die Präferenzkontrollen. Vergleichen Sie den Zustimmungsstatus jedes Mal mit der Tag-Aktivität. Das Testen der Ablehnung ist ebenso wichtig wie das Testen der Annahme.
Der Google Consent Mode ist ein Signalisierungsmechanismus, kein Ersatz für die Zustimmungsschnittstelle oder die Tag-Governance. Er kann helfen, Google-Tags auf Zustimmungssignale reagieren zu lassen, während die Skripte anderer Anbieter möglicherweise separate Kontrollen benötigen. Ein DPO und ein technischer Verantwortlicher sollten sich darauf einigen, welche Zwecke jedes Signal repräsentiert, wer die Zuordnung pflegt und wie Änderungen an der Konfiguration überprüft werden.
Verwenden Sie einen Änderungsprozess, wann immer Marketing ein Tool hinzufügt oder einen Tag ändert. Protokollieren Sie seinen Zweck, die Auslösebedingungen und den erforderlichen Zustimmungsstatus, bevor er ausgeführt wird. Testen Sie nach der Bereitstellung erneut die Annahme, Ablehnung und den Widerruf. Dies gibt dem Team eine praktische Möglichkeit, Abweichungen zwischen dem, was das Banner verspricht, und dem, was Analyse- oder Werbe-Tags tatsächlich tun, zu finden.
Wenn Sie eine Plattform zur Verwaltung von Zustimmungssignalen und Tag-Verhalten bewerten, erkunden Sie die Optionen der Zustimmungsplattform für Ihre Implementierungsbedürfnisse.
Conzent: Managed Cloud Consent Platform
Conzent bietet eine Managed Cloud Consent Platform für Teams, die Zustimmungbanner und -entscheidungen verwalten. Organisationen, die die Infrastruktur selbst betreiben möchten, können ihre Self-Hosted Open Consent Infrastructure nutzen, die kostenlos selbst gehostet werden kann.
Zustimmung A/B-Tests helfen Teams, Bannerdesigns zu vergleichen, während Revenue Impact Analytics zeigt, wie Zustimmungsauswahlen mit Einnahmen zusammenhängen. Diese Tools können Organisationen unterstützen, die ihre Zustimmungskontrollen zusammen mit den Messbedürfnissen überprüfen. Conzent bietet Tools zur Verwaltung von Zustimmungen, nicht rechtliche Vertretung oder Webentwicklung.
Wenn Sie die Zustimmungsinfrastruktur für Ihre Organisation bewerten, erkunden Sie die Plattform von Conzent und starten Sie eine kostenlose Testversion.
Machen Sie Zustimmung zu einem Teil Ihrer Betriebspraktiken
Cookie-Compliance funktioniert am besten als fortlaufende Praxis, nicht als einmaliges Bannerprojekt. Geben Sie Datenschutz-, Marketing- und Technikteams einen gemeinsamen Prozess zur Überprüfung neuer Tags, zur Änderung von Zwecken und zum Testen des Zustimmungsverhaltens. Dies verwandelt Richtlinien in tägliche Entscheidungen und hilft Teams, Abweichungen zu erkennen, bevor sie zur Routine werden.
Verwenden Sie diesen DPO-Leitfaden zur Cookie-Zustimmung als Ausgangspunkt für eine gezielte interne Überprüfung. Kartieren Sie, wer jede Entscheidung besitzt, wie Änderungen die Website erreichen und wie das Team Ergebnisse aufzeichnet. Stimmen Sie dann auf einen Überprüfungszyklus ab, der zum Veröffentlichungsprozess Ihrer Organisation passt. Klare Verantwortlichkeiten erleichtern die Wartung der Arbeit, während sich Tools und Geschäftsbedürfnisse ändern.
Für eine Zustimmungsplattform, die zu Ihrer Implementierung passt, kontaktieren Sie Conzent bezüglich Ihrer Cookie-Zustimmungsbedürfnisse. Ein durchdachter Prozess und die richtige Infrastruktur können Ihrem Team helfen, die Benutzerwahl zu einem Teil der täglichen Funktionsweise der Website zu machen.
Häufig gestellte Fragen
Sind Cookie-Walls unter der DSGVO erlaubt?
Im Allgemeinen nein. Der Europäische Datenschutzausschuss betrachtet die Zustimmung als ungültig, wenn eine Website den Zugang von der Annahme von Cookies abhängig macht. Die zentrale Frage ist, ob die Person eine echte Wahl hat. Die italienische Garante hat eine enge Ausnahme beschrieben, bei der Benutzer eine wirklich gleichwertige Möglichkeit haben, auf denselben Inhalt zuzugreifen, ohne zuzustimmen. Ein DPO, der ein Banner im Stil einer Bezahlschranke bewertet, sollte eine gleichwertige Zugangsoption von einem Design unterscheiden, das einfach die Ablehnung blockiert.
Gibt es Ausnahmen?
Ja. Streng notwendige Cookies sind von der Zustimmung ausgenommen, wenn sie einen Dienst unterstützen, den der Benutzer angefordert hat, wie das Behalten eines gewählten Artikels im Warenkorb. Ein Cookie, das ausschließlich zur Übertragung einer Kommunikation über ein elektronisches Kommunikationsnetz verwendet wird, ist ebenfalls gemäß dem britischen PECR ausgenommen. Diese Ausnahmen hängen von der tatsächlichen Funktion des Cookies ab, nicht von seinem Etikett. Ein Cookie, das für einen zusätzlichen Analyse- oder Werbezweck verwendet wird, benötigt möglicherweise eine separate Zustimmung.
Muss ich jeden Cookie in meiner Richtlinie auflisten?
Nicht unbedingt. Die ICO des Vereinigten Königreichs rät, dass Cookie-Richtlinien Cookie-Kategorien, deren Zwecke und beteiligte Dritte beschreiben, anstatt eine Zeile-für-Zeile-Inventar zu verlangen. Zum Beispiel könnte eine Richtlinie Analyse-Cookies erklären und den Analyseanbieter benennen. Halten Sie die Erklärung mit den tatsächlichen Tags der Website in Einklang: Wenn ein neuer Werbepartner oder Zweck hinzugefügt wird, aktualisieren Sie die relevanten Richtlineninhalte, damit die Besucher nicht in die Irre geführt werden.
Gilt die Regelung auch, wenn die Daten anonym sind?
Nach dem britischen PECR gelten die Regeln für Gerätespeicherung und -zugriff auch dann, wenn die gesammelten Informationen anonym sind. Die Funktionsweise des Cookies ist wichtig, nicht nur, ob seine Daten jemanden identifizieren. Zum Beispiel kann ein Analyse-Cookie, das Informationen auf einem Gerät speichert, weiterhin unter PECR fallen. Separat sollten Sie berücksichtigen, ob die Daten während späterer Verarbeitung personenbezogen werden, z. B. wenn ein Dienst sie mit anderen Informationen kombiniert.
Ist der DPO für die Cookie-Compliance seiner Organisation verantwortlich?
Nein. Der Datenverantwortliche bleibt für die operative Compliance verantwortlich; der DPO berät und überwacht. Die Artikel 37-39 der DSGVO beschreiben Bestimmungen, die sich auf die Rolle des DPO beziehen. Zum Beispiel kann ein DPO darauf hinweisen, dass ein neuer Analyse-Tag die Datenverarbeitung der Website ändert und eine Überprüfung empfehlen. Der Verantwortliche muss operative Entscheidungen treffen und umsetzen, einschließlich der Frage, ob der Tag nur nach der erforderlichen Zustimmung gestartet wird.
Was zählt als Zustimmung?
Zustimmung muss freiwillig, spezifisch, informiert und unmissverständlich gegeben werden, mit einer aktiven, positiven Handlung. Ein Besucher, der „Analytik akzeptieren“ auswählt, nachdem er erfahren hat, was Analytik tut, ist ein klareres Signal als fortgesetztes Browsen. Ein vorab angekreuztes Kästchen, Inaktivität oder einfaches Verweilen auf der Seite zeigen keine aktive Wahl. Machen Sie jeden Zweck verständlich, damit die aufgezeichnete Auswahl widerspiegelt, was die Person akzeptiert hat.
Was ist die Rolle eines DPO bei der Einhaltung der Cookie-Zustimmung?
Ein DPO berät die Organisation, überwacht die Compliance und hilft, Risiken zu identifizieren, wie Cookies und Tags Daten verarbeiten. Zum Beispiel kann ein DPO, wenn das Marketing einen neuen Pixel vorschlägt, fragen, was er sammelt, wer die Daten erhält und welche Zustimmung die Kontrolle darüber hat. Der DPO ersetzt nicht die Entscheidungen des Verantwortlichen. Der Verantwortliche bleibt verantwortlich für die Umsetzung angemessener Kontrollen.
Wie sollten Websites Optionen zum Akzeptieren, Ablehnen und Anpassen von Cookies anbieten?
Präsentieren Sie die Optionen klar, sodass Ablehnung und Annahme vergleichbar einfach sind. Die Anpassung sollte es den Besuchern ermöglichen, Zwecke separat auszuwählen, anstatt eine Alles-oder-Nichts-Entscheidung über optionale Cookies zu erzwingen. Zum Beispiel sollten Sie separate Kontrollen für Analytik und Werbung anbieten und dann die gespeicherten Entscheidungen auf ihre jeweiligen Tags anwenden. Halten Sie einen Zugang zu den Präferenz-Einstellungen später verfügbar, damit Besucher ihre Entscheidungen über die Richtlinie hinweg ändern können.