
Fremtidssikret webstedets privatlivsstrategi for CCPA, CPRA og udviklende regler
Et privatlivsbanner alene vil ikke fremtidssikre en hjemmeside. En fremtidssikret hjemmeside privatlivsstrategi forbinder samtykke, databehandling, sikkerhed og regelmæssige gennemgange, så siden kan tilpasse sig, når krav og risici ændrer sig. Behandl privatliv som en del af, hvordan hjemmesiden fungerer, ikke som en løsning, der skal tilføjes, efter at en ny regel træder i kraft.
Det er rimeligt at finde dette udfordrende: CCPA, CPRA, GDPR og andre datastyringskrav kan påvirke, hvordan en hjemmeside indsamler og bruger personlige oplysninger. Det praktiske mål er ikke at forudsige hver ændring. Det er at opbygge en klar, fleksibel tilgang, der hjælper dit team med at forstå, hvilke data siden håndterer, respektere brugerens valg og reagere, når forventningerne udvikler sig.
Denne artikel forklarer, hvad fremtidssikring betyder i praksis, hvordan man tilpasser amerikanske og internationale privatlivshensyn, og hvorfor sikkerhed og løbende gennemgange hører hjemme i den samme strategi. Du vil også se, hvordan samtykkeværktøjer kan støtte dette arbejde uden at erstatte sund datastyring eller juridisk rådgivning.
Vigtige punkter
- Integrer privatliv i hjemmeside design og drift, så din tilgang kan tilpasse sig, når regler og brugerforventninger ændrer sig.
- Kortlæg de personlige data, din side indsamler og bruger, og tilpas derefter håndteringen til de amerikanske og internationale krav, der er relevante for dit publikum.
- Kombiner samtykkehåndtering med praktiske sikkerhedsforanstaltninger, regelmæssige gennemgange og klare datalagringspraksisser.
- Gennemgå CCPA- og CPRA-krav sammen med andre udviklende privatlivsregler; et banner alene skaber ikke et privatlivsprogram.
- Brug samtykkeværktøjer til at håndtere brugerens valg og vurdere, hvordan samtykkeoplevelser påvirker ydeevnen, mens du holder bredere styringsbeslutninger i tankerne.
Tilpasning til ændrede regler og sikkerhedsrisici
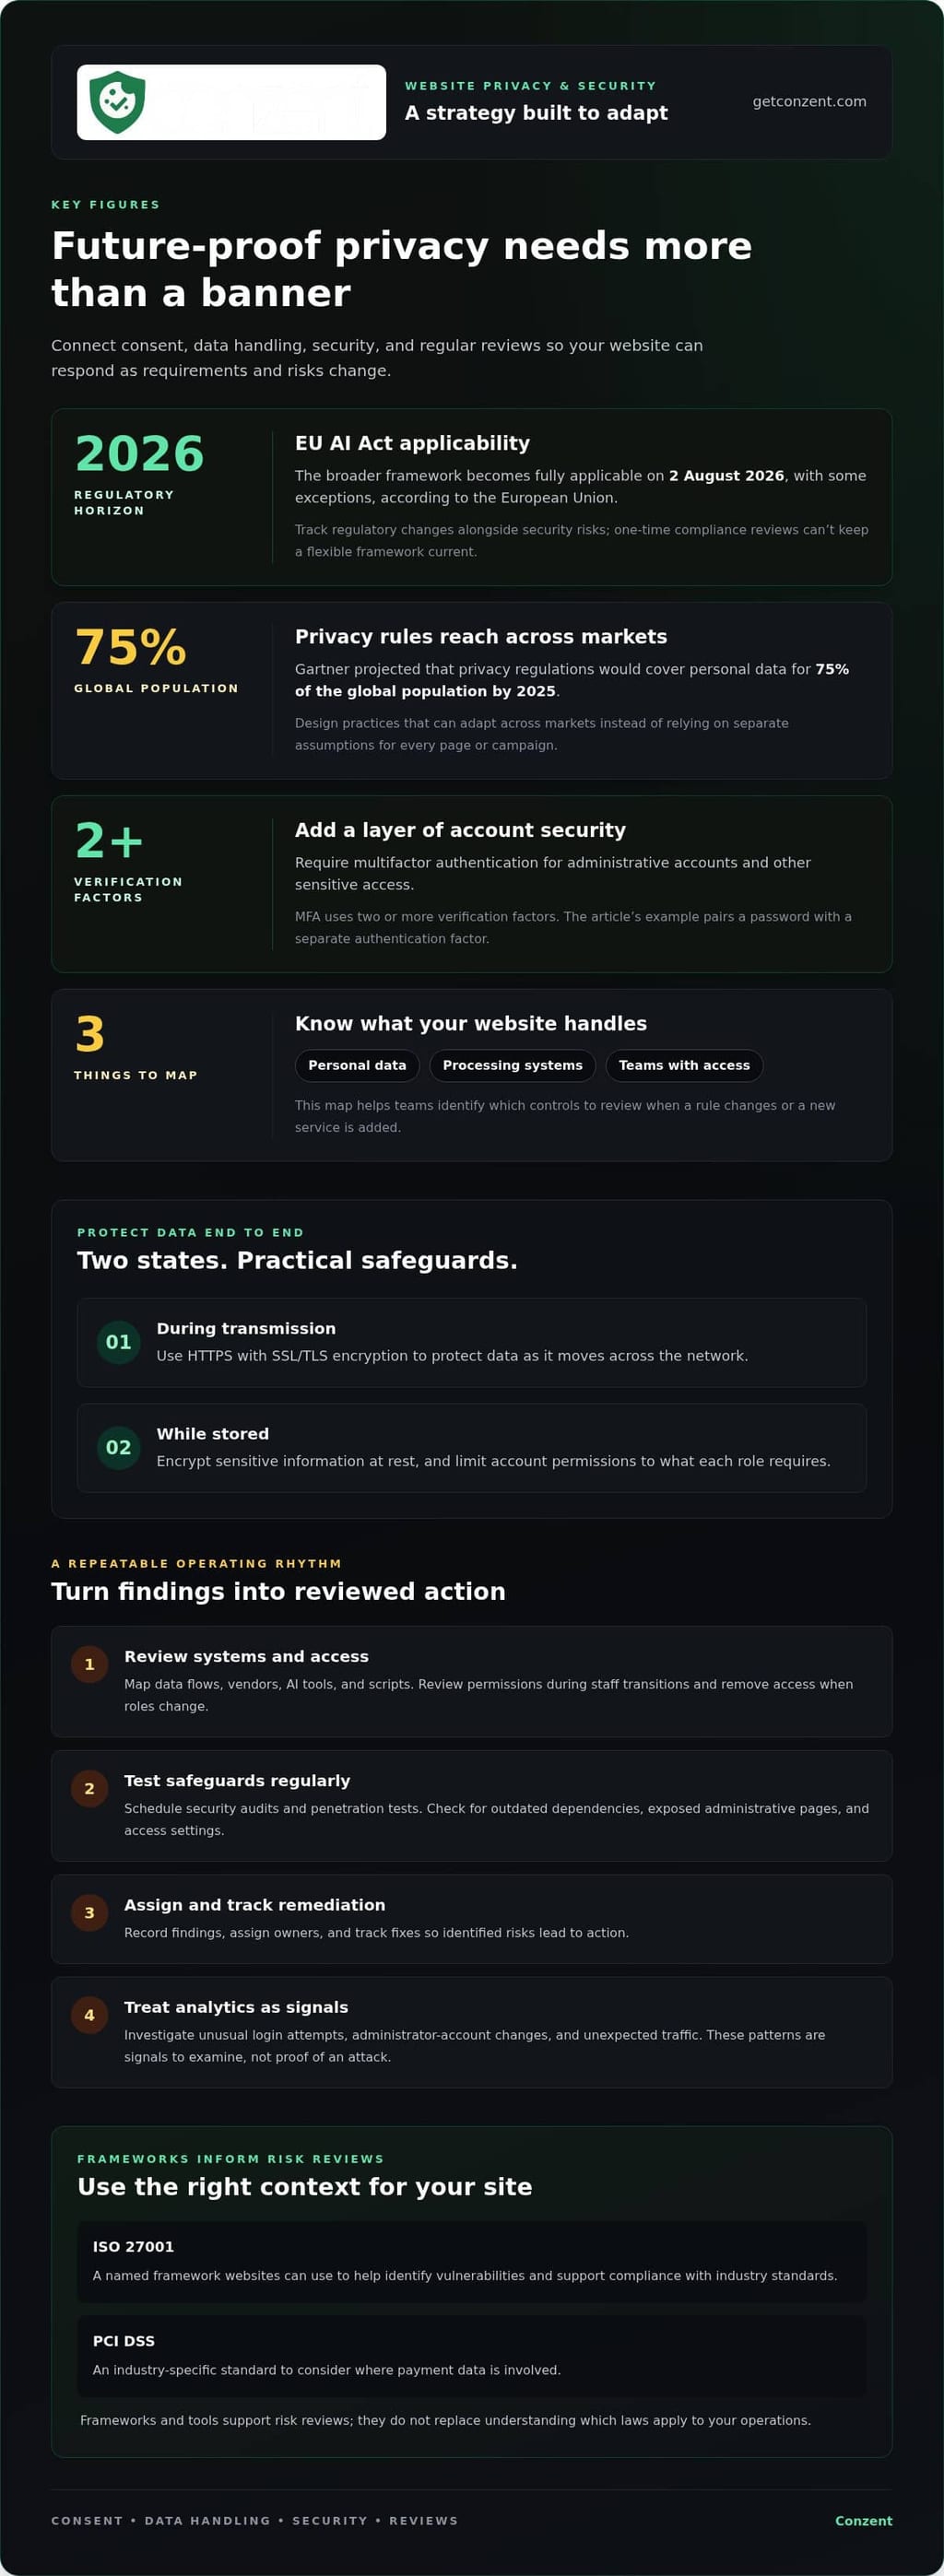
Privatlivsregler og cybertrusler ændrer sig på forskellige tidspunkter. En modstandsdygtig hjemmeside har brug for en fleksibel ramme til at spore begge dele, snarere end en engangs compliance-gennemgang. Start med at kortlægge de personlige data, din side indsamler, de systemer, der behandler dem, og de teams, der har adgang. Når en regel ændrer sig, eller en ny tjeneste tilføjes, hjælper dette kort med at identificere, hvilke kontroller der skal gennemgås.
Regulatorisk planlægning bør forbinde privatlivsforpligtelser med tekniske sikkerhedsforanstaltninger. EU AI-lovens bredere ramme bliver fuldt anvendelig den 2. august 2026, med nogle undtagelser, ifølge Den Europæiske Union. ISO 27001 er en navngivet ramme, som hjemmesider kan bruge til at hjælpe med at identificere sårbarheder og støtte overholdelse af branchestandarder, ifølge Den Internationale Standardiseringsorganisation. PCI DSS er en anden branchespecifik standard at overveje, hvor betalingsdata er involveret. Disse rammer informerer risikovurderinger; de erstatter ikke forståelsen af, hvilke love der gælder for dine operationer.
Beskyt oplysninger, mens de bevæger sig over netværket og mens de er lagret. Brug HTTPS med SSL/TLS-kryptering til at beskytte data under transmission, og krypter følsomme oplysninger, når de er i hvile. Kræv multifaktorautentifikation (MFA) for administrative konti og anden følsom adgang. MFA tilføjer et lag af sikkerhed ved at kræve to eller flere verificeringsfaktorer. For eksempel kan du kombinere en adgangskode med en separat autentifikationsfaktor og begrænse kontotilladelser til, hvad hver rolle kræver. For teams, der tester verificeringsarbejdsgange eller isolerer følsomme operationelle aktiviteter, kan forbindelses- og verificeringsplatforme som Proxied hjælpe med at administrere autentifikationsendepunkter sikkert.
Sikre netværksadgang lige så omhyggeligt som hjemmeside-login. Begræns administrative grænseflader til autoriserede brugere, fjern adgang, når roller ændrer sig, og gennemgå tilladelser under personalets overgange. En webapplikationsfirewall og AI-baserede sikkerhedsværktøjer kan hjælpe med at opdage og afbøde trusler som SQL-injektion, cross-site scripting og distribuerede denial-of-service-angreb. Kombiner disse kontroller med indtrængningsdetektion, kryptering og pakke-niveau autentifikation for at styrke datasikkerheden.
Opdateringer og test holder sikkerhedsforanstaltninger relevante. Anvend softwareopdateringer på hjemmesideplatformen, plugins og serverkomponenter, og prioriter reparationer af kendte sårbarheder. Planlæg regelmæssige sikkerhedsrevisioner og penetrationstest for at finde svagheder, før angribere udnytter dem. For organisationer, der mangler interne tekniske ressourcer, kan samarbejde med en IT-konsulentpartner som ManagePoint hjælpe med at afdække infrastrukturens sårbarheder og implementere nødvendige sikkerhedsforanstaltninger. En revision kan undersøge forældede afhængigheder, eksponerede administrative sider og adgangsindstillinger. Registrer fund, tildel ejerskaber og spor afhjælpning, så identificerede risici fører til handling.
Brug analyser til at opdage usædvanlige mønstre, men behandl dem som signaler til at undersøge, ikke som bevis på et angreb. Gennemgå uventede loginforsøg, ændringer i administrator-konti og usædvanlig trafik sammen med revisionsfunde. En fremtidssikret tilgang giver teams mulighed for at reagere, når trusler og krav ændrer sig. Den er baseret på dokumenterede risici, klart ejerskab og gentagelige gennemgange, ikke et enkelt værktøj eller ramme.
Amerikansk og international datastyringsjustering
Websites, der betjener mennesker på tværs af grænser, har brug for et struktureret overblik over data, leverandører og adgang. Håndter leverandør-, AI- og skript-risici ved at kortlægge, hvad hvert værktøj modtager, begrænse adgangen og gennemgå dets formål og dataflows.
Privatliv ved design og forbrugerdata
Privatliv ved design betyder at overveje databeskyttelse, når man planlægger et produkt, en funktion eller en arbejdsgang, snarere end at tilføje det senere. Det er vigtigt, fordi valg truffet under udviklingen former, hvilke oplysninger en side indsamler, og hvordan teams kan bruge dem. Start med formålet: identificer opgaven, indsamle kun de data, der er nødvendige for den, og fastlæg en opbevaringsmetode. For eksempel kan en analysefunktion have brug for aggregerede brugsdata, ikke hver detalje, en besøgende indsender.
Privatlivsfokuserede forbrugerdata-praksisser gør også valg lettere at forklare. Adskil essentielle serviceoplysninger fra valgfrie analyser eller personalisering, og dokumenter derefter, hvordan hver kategori bruges. Gartner forudsagde, at privatlivsregler ville dække personlige data for 75% af den globale befolkning inden 2025. Denne forudsigelse understreger værdien af at designe praksisser, der kan tilpasse sig på tværs af markeder, i stedet for at indbygge separate antagelser i hver side eller kampagne.
Håndtering af leverandør- og tredjepartsrisici
Leverandør-risikostyring betyder at spore, hvordan eksterne værktøjer får adgang til, behandler eller videregiver hjemmeside-data. Et skript kan indsamle oplysninger, selv når dit applikationsteam aldrig håndterer det direkte. Hold en opgørelse over leverandører, AI-værktøjer og skripter, og noter hvert værktøjs formål, datainput, adgangsniveau og ejer. For en AI-funktion, undersøg om prompts indeholder personlige oplysninger, og om output fodrer ind i andre systemer.
Gennemgå den opgørelse, når du tilføjer et tag, ændrer en leverandør eller implementerer en ny funktion. Fjern skripter, der ikke længere tjener et klart formål, og begræns de resterende værktøjer til de data og tilladelser, de har brug for. Et tredjepartsanalyse-tag bør for eksempel ikke modtage formularfelter, der ikke er relateret til måling. For teams, der overvejer administrerede samtykkekontroller, sammenlign administrerede samtykkeplatformmuligheder med behovene på deres hjemmeside.
Styring kræver også beviser. Log administrativ adgang, tilladelsesændringer, dataeksporter og betydelige konfigurationsopdateringer. Gennemgå logs for uventede konti eller adgangsmønstre, og registrer derefter svaret og ansvarlig ejer. Hold optegnelser konsekvente, så teams kan spore, hvilket system der håndterede data, og hvornår en ændring fandt sted. Disse logs understøtter operationel overvågning; de erstatter ikke en gennemgang af gældende privatlivskrav.
For internationale operationer, dokumenter hvor leverandører behandler data, og hvordan oplysninger bevæger sig mellem systemer. Sammenlign praksisser med de krav, der er relevante for de mennesker, din side betjener, herunder amerikanske statslove og GDPR. Californiens privatlivsændringer bringer statsloven tættere på Europas GDPR med hensyn til restriktioner vedrørende indsamling og brug af persondata. En delt styringsproces kan spore forskelle uden at antage, at én politik passer til hvert marked.
CCPA- og CPRA-privatlivskrav
For Californien-fokuseret privatlivsplanlægning, forbind CCPA- og CPRA-overvejelser med, hvordan din hjemmeside bruger tracking og håndterer individuelle anmodninger. Den praktiske opgave er at oversætte privatlivsvalg til klart hjemmesideadfærd.
Cookie-samtykke, tracking pixels og analyser
Cookie- og trackingkontroller forklarer, hvordan hjemmeside-teknologier understøtter analyser eller reklame, og hvordan besøgendes valg påvirker dem. For CCPA- og CPRA-planlægning, vurder hvert teknologis formål og dataanvendelse i stedet for at behandle hver cookie ens. Et samtykkeinterface fungerer som tiltænkt kun, når dets valg matcher sidens faktiske trackingadfærd.
Gør kontrollerne specifikke. For eksempel, adskil analyseindstillinger fra reklameindstillinger, når besøgende kan vælge uafhængigt. Et tracking pixel, der bruges til en reklamekampagne, bør reagere på den relevante indstilling, mens et måle-tag bør følge sin egen konfigurerede valg. Test disse adfærd i browseren efter at have ændret en indstilling, inklusive på sider, hvor tags indlæses efter den første sidevisning.
Hold sproget nær kontrollerne direkte og nyttigt. Forklar, hvad hver kategori gør, og giv derefter en synlig måde at genbesøge eller ændre et valg. Gennemgå oplevelsen på mobil såvel som desktop, da små skærme kan skjule sekundære muligheder eller gøre indstillinger sværere at nå. Behandl analyse-rapporter som operationelle beviser: sammenlign konfigurerede valg med observeret tagadfærd, og undersøg uoverensstemmelser, før du stoler på resultaterne.
Håndtering af privatlivsanmodninger
En privatlivsanmodningsproces giver folk en konsekvent rute til at anmode om adgang, korrektion, sletning eller fravalg. Det er vigtigt, fordi en anmodning kan vedrøre oplysninger ud over den side eller konto, hvor personen først indsendte den.
- Adgang: Søg relevante kundevendte optegnelser og forbered en læsbar redegørelse for de oplysninger, der er fundet.
- Korrektion: Bekræft den anmodede ændring, opdater den relevante optegnelse, og bevar konsistens i tilknyttede kontodetaljer.
- Sletning: Identificer de optegnelser, der er dækket af anmodningen, og registrer, hvilken handling teamet tager.
- Fravalg: Fang personens præference på en måde, som relevante marketing- eller trackingprocesser kan bruge.
Giv personalet en fælles indtagningsmetode og en klar eskaleringsvej for usædvanlige anmodninger, såsom en der involverer en konto, der bruges af flere personer. Registrer anmodningens status og de systemer, der er gennemgået, men begræns adgangen til disse optegnelser. Bekræft modtagelse og forklar den næste kommunikation eller resultat i klart sprog. Disse trin hjælper teams med at håndtere anmodninger konsekvent, mens de vurderer, hvilke regler der gælder.
Udviklende privatlivsregler
Skriv en privatlivspolitik for hjemmesiden i klart sprog, der matcher besøgendes faktiske oplevelse, og opdater den, når praksisser eller relevante regler ændrer sig. Navngiv de indsamlede oplysninger, deres formål, de involverede værktøjer, og hvordan folk kan udnytte gældende valg. GDPR er en databeskyttelseslovgivning, der er relevant for hjemmesidens overholdelse under Den Europæiske Unions ramme.
Regler udvikler sig på tværs af jurisdiktioner og sektorer, så en politik kopieret fra en anden hjemmeside kan mangle vigtige forskelle. Californiens skift mod forbrugerprivatliv som standard begyndte for alvor med California Consumer Privacy Act i 2018. Syv amerikanske stater vedtog privatlivslove i 2023. Disse udviklinger viser, hvorfor en politikgennemgang bør overveje, hvor besøgende bor, og hvordan hjemmesiden bruger personlige data, ikke kun hvor en virksomhed opererer.
Brug en ændringsproces knyttet til virkelige begivenheder. Gennemgå politikens sprog, når du tilføjer et analyseværktøj, ændrer en formular, introducerer en AI-funktion eller ændrer datalagring. Sammenlign hver ændring med eksisterende beskrivelser af indsamling og brug. Hvis et nyt softwareværktøj indsamler oplysninger gennem en formular eller et skript, skal du opdatere den relevante forklaring, før ændringen når siden. Hold daterede versioner og tildel nogen til at godkende revisioner.
Gør politikken nem at bruge. Organiser den omkring konkrete emner, såsom indsamlede oplysninger, formål, deling, opbevaring og brugervalg. Brug etiketter, som besøgende genkender, og forbind derefter hver erklæring til den tilsvarende hjemmesidefunktion. For eksempel, hvis en nyhedsbrevformular beder om en e-mailadresse, forklar den indsamling, hvor politikken beskriver kontaktoplysninger. Undgå bred formulering, der skjuler, om analyser, reklame eller kontofunktioner bruger data forskelligt.
Privatliv er en del af et bredere overholdelsesbillede. Den Europæiske Tilgængelighedslov er i kraft for nøgleprodukter og -tjenester, herunder e-handel. HIPAA er en branchespecifik standard, der er relevant for udviklende reguleringskrav. Disse eksempler vedrører forskellige områder, men understreger et praktisk punkt: gennemgå de regler, der gælder for din tjeneste og publikum, i stedet for at antage, at én privatlivspolitik dækker hver forpligtelse.
Fastlæg en tilbagevendende gennemgangsrutine og begivenhedsbaserede tjek. Sammenlign offentliggjort politik sprog med aktuelle formularer, tags, konto-funktioner og leverandørarrangementer. Når der opstår en uoverensstemmelse, skal du afgøre, om hjemmesideadfærden eller politikken skal ændres, og dokumentere derefter beslutningen. Hold en ejer og en opdateringsoptegnelse, så teams kan forklare, hvorfor sproget ændrede sig, og hvilke digitale oplevelser der blev påvirket.
Endelig, gør opdateringer synlige, når de væsentligt ændrer, hvordan siden beskriver sine praksisser. Identificer klart de reviderede emner og politikens ikrafttrædelsesdato, og hold relaterede meddelelser konsekvente. En pålidelig politik er ikke en statisk juridisk side; det er en vedligeholdt beskrivelse af hjemmesidens faktiske datapraksisser, efterhånden som regler og produkter udvikler sig.
Hvad inkluderer en fremtidssikret hjemmeside privatlivsstrategi?
Et modstandsdygtigt privatlivsprogram gør ændringer håndterbare under design og frigivelse. Byg hjemmesidekomponenter, så teams kan opdatere én oplevelse uden at forstyrre urelaterede funktioner. For eksempel, hold samtykkegrænseflader adskilt fra side skabeloner, og brug dokumenterede integrationspunkter til analyse-tags. Denne modulære tilgang hjælper et team med at reagere på nye krav eller produktændringer uden at genopbygge hele siden.
Planlæg for brugervenlighed såvel som teknisk fleksibilitet. Privatlivsvalg bør fungere for folk, der bruger tastaturer, skærmlæsere og mobile enheder. Test samtykkeoplevelsen i forskellige browsere og ved forskellige skærmstørrelser. Tjek, at knapper har klare etiketter, valg forbliver forståelige, og besøgende kan fuldføre interaktionen uden at stole på farve alene.
- Dokumenter designbeslutninger: Forklar, hvorfor en samtykkekontrol eller datarelateret funktion fungerer som den gør, så senere teams forstår dens formål.
- Brug frigivelsestjek: Inkluder privatlivspåvirkningsspørgsmål i funktionsgennemgange, før en ændring når den live hjemmeside.
- Test brugerrejser: Gennemgå, hvordan samtykkeindstillinger opfører sig på tværs af landingssider, indlejret indhold og tilbagevendende besøg.
- Indsaml feedback: Giv brugerne en klar måde at rapportere forvirrende privatlivsvalg, og send den feedback til produktteamet.
- Mål oplevelsen: Sammenlign versioner af samtykkegrænsefladen for klarhed og brugervenlighed, ikke kun interaktionsrater.
Overvej, hvordan en ændring vil påvirke den samlede besøgende rejse. Hvis en checkout-flow tilføjer en indlejret betalingsfunktion, skal du gennemgå, hvordan den nye komponent vises sammen med eksisterende privatlivskontroller. Hvis en side tilføjer et sprog eller tema, skal du bekræfte, at samtykkevalg forbliver læselige og brugbare. Små, definerede tjek hjælper teams med at fange designkonflikter, før de bliver svære at løse.
Hold implementeringsviden bærbar. Dokumenter samtykkeindstillinger, integrationer og frigivelsesafhængigheder klart. Et fremtidigt team bør være i stand til at forstå, hvor en kontrol vises, hvilke komponenter der afhænger af den, og hvordan man tester en ændring sikkert. Dette reducerer afhængigheden af ikke-dokumenterede løsninger og gør rutinemæssig produktudvikling mere tilpasningsdygtig.
Samtykke A/B-test kan hjælpe teams med at sammenligne grænseflade-tilgange, mens brugerforståelse forbliver central for evalueringen. Conzent tilbyder Samtykke A/B-test og Indtægtspåvirkningsanalyser for teams, der vurderer, hvordan samtykkeoplevelser relaterer sig til resultater. For at udforske dens platformmuligheder, gennemgå Conzents samtykkeplatformmuligheder.
Conzent: Managed Cloud Consent Platform
Conzents Managed Cloud Consent Platform hjælper hjemmesider med at administrere samtykke som en del af løbende privatlivsoperationer. Brug den til at præsentere samtykkevalg og støtte konsekvent håndtering, efterhånden som din sides værktøjer og datapraksisser udvikler sig. For organisationer, der foretrækker at køre infrastrukturen selv, tilbyder Conzent også Self-Hosted Open Consent Infrastructure.
Samtykke A/B-test lader teams sammenligne banner-tilgange, mens Indtægtspåvirkningsanalyser hjælper med at vurdere, hvordan samtykkevalg relaterer sig til indtægten. Disse værktøjer understøtter informerede beslutninger; de erstatter ikke privatlivsstyring eller bestemmer, hvilke love der gælder for din virksomhed. De passer til teams, der ønsker at administrere samtykkeoplevelser og evaluere deres indflydelse inden for et bredere privatlivsprogram.
Besøg getconzent.com for at udforske Conzents samtykketilbud til din hjemmeside.
Gør privatliv til en del af din næste hjemmesidebeslutning
Gør privatliv til et designspørgsmål, når dit team planlægger en ændring af hjemmesiden. Før du godkender en ny funktion, skal du blive enige om, hvordan du vil vurdere dens indflydelse på besøgendes valg og den oplevelse, du ønsker at skabe. Dette holder privatliv forbundet med produktbeslutninger, ikke isoleret i politikdokumenter.
Hvis du vurderer støtte til samtykkehåndtering, skal du sammenligne de tilgængelige muligheder med dit teams behov og driftsmodel. Udforsk Conzents platformmuligheder, mens du overvejer det næste skridt.
Stabile, velovervejede beslutninger kan hjælpe din organisation med at opbygge digitale oplevelser, der respekterer mennesker og tilpasser sig med formål.
Ofte stillede spørgsmål
Hvad betyder det at fremtidssikre en hjemmeside?
Det betyder at designe hjemmesideoperationer, så privatlivspraksisser kan tilpasse sig, når siden, dens værktøjer eller brugerforventninger ændrer sig. For eksempel, hvis en virksomhed tilføjer en abonnementsfunktion, bør dens team være i stand til at identificere ny datainnsamling, opdatere intern ejerskab og vurdere, om meddelelser eller indstillinger skal revideres. Målet er ikke at forudsige hver ændring, men at gøre fremtidige ændringer lettere at vurdere og håndtere.
Hvilke amerikanske statslove om privatliv gælder for hjemmesider i 2026, og hvad er deres krav?
Anvendelighed afhænger af de stater, hvor dine brugere bor, dine forretningsaktiviteter og de personlige data, du håndterer. Californiens CCPA, som ændret af CPRA, er en relevant statslovgivning om privatliv; kravene er forskellige andre steder. Start med at identificere dit publikum og datapraksisser, og vurder derefter hver relevant stats nuværende regler og omfang. Antag ikke, at opfyldelse af Californiens krav automatisk dækker hver anden stat.
Hvordan adskiller GDPR, UK GDPR og amerikanske statslove om privatliv sig for hjemmesideoperatører?
De er separate juridiske rammer, så en enkelt privatlivsmeddelelse eller samtykkeindstilling måske ikke dækker hvert krav. GDPR er relevant for hjemmesideoverholdelse under Den Europæiske Unions ramme; UK GDPR og amerikanske statslove bringer forskellige jurisdiktionelle overvejelser. Sammenlign, hvordan hver ramme gælder for dine brugere, dataanvendelser og forretningsaktiviteter. Kortlæg derefter disse forskelle til meddelelser, samtykkevalg og anmodningsarbejdsgange.
Hvilke privatlivsfokuserede analyse- og samtykkehåndteringsplatforme er tilgængelige, og hvordan sammenlignes deres priser?
Muligheder inkluderer analyseværktøjer designet til at begrænse indsamlingen af personlige data, administrerede samtykkeplatforme og selvhostet samtykkestruktur. Conzent tilbyder en Managed Cloud Consent Platform, Self-Hosted Open Consent Infrastructure, Samtykke A/B-test og Indtægtspåvirkningsanalyser. Sammenlign platforme efter implementeringsmodel, analysefunktioner, integrationer og faktureringsstruktur. En meningsfuld sammenligning fokuserer på de funktioner, din hjemmeside har brug for, ikke kun abonnementsmærket.
Hvordan kan en hjemmeside minimere indsamlingen af personlige data og fastsætte datalagringsgrænser?
Gennemgå hver formular og digital funktion, og fjern felter, der ikke understøtter et defineret formål. For eksempel kan en downloadformular have brug for en e-mailadresse til levering, men ikke urelaterede profiloplysninger. Tildel en ejer til hver datalager, dokumenter, hvornår oplysningerne ikke længere er nødvendige, og slet dem sikkert derefter. Genbesøg tidsplanen, når funktionens formål eller dataflow ændrer sig.
Hvilke tekniske og organisatoriske foranstaltninger hjælper med at beskytte hjemmesidebrugerdata mod brud?
Kombiner sikkerhedsforanstaltninger, der adresserer forskellige risici: HTTPS beskytter oplysninger under transport, kryptering hjælper med at beskytte følsomme lagrede data, og multifaktorautentifikation styrker kontoadgang. Tildel navngivne ejere til sikkerhedsopdateringer og adgangsgennemgange. For eksempel, efter en medarbejder ændrer roller, skal du hurtigt revidere deres tilladelser og registrere ændringen. Regelmæssige revisioner og penetrationstest kan afsløre svagheder, som rutinemæssige softwareopdateringer alene ikke vil fange.