
Stratégie de confidentialité des sites Web à l'épreuve du futur pour le CCPA, le CPRA et les règles évolutives
Une bannière de confidentialité à elle seule ne suffira pas à rendre un site web pérenne. Une stratégie de confidentialité pour un site web pérenne relie le consentement, la gestion des données, la sécurité et des examens réguliers afin que le site puisse s'adapter aux exigences et aux risques changeants. Traitez la confidentialité comme une partie intégrante du fonctionnement du site web, et non comme une solution à ajouter après l'arrivée d'une nouvelle règle.
Il est raisonnable de trouver cela difficile : le CCPA, le CPRA, le RGPD et d'autres exigences en matière de gouvernance des données peuvent affecter la manière dont un site web collecte et utilise des informations personnelles. L'objectif pratique n'est pas de prédire chaque changement. Il s'agit de construire une approche claire et flexible qui aide votre équipe à comprendre quelles données le site gère, à respecter les choix des utilisateurs et à répondre à l'évolution des attentes.
Cet article explique ce que signifie rendre un site pérenne en pratique, comment aligner les considérations de confidentialité américaines et internationales, et pourquoi la sécurité et les examens continus font partie de la même stratégie. Vous verrez également comment les outils de consentement peuvent soutenir ce travail sans remplacer une bonne gouvernance des données ou des conseils juridiques.
Principaux enseignements
- Intégrez la confidentialité dans la conception et les opérations du site web afin que votre approche puisse s'adapter aux changements de règles et d'attentes des utilisateurs.
- Cartographiez les données personnelles que votre site collecte et utilise, puis alignez leur gestion avec les exigences américaines et internationales pertinentes pour votre public.
- Associez la gestion du consentement à des mesures de sécurité pratiques, à des examens réguliers et à des pratiques claires de conservation des données.
- Examinez les exigences du CCPA et du CPRA parallèlement à d'autres règles de confidentialité évolutives ; une bannière seule ne constitue pas un programme de confidentialité.
- Utilisez des outils de consentement pour gérer les choix des utilisateurs et évaluer comment les expériences de consentement affectent les performances, tout en gardant à l'esprit les décisions de gouvernance plus larges.
S'adapter aux réglementations changeantes et aux risques de sécurité
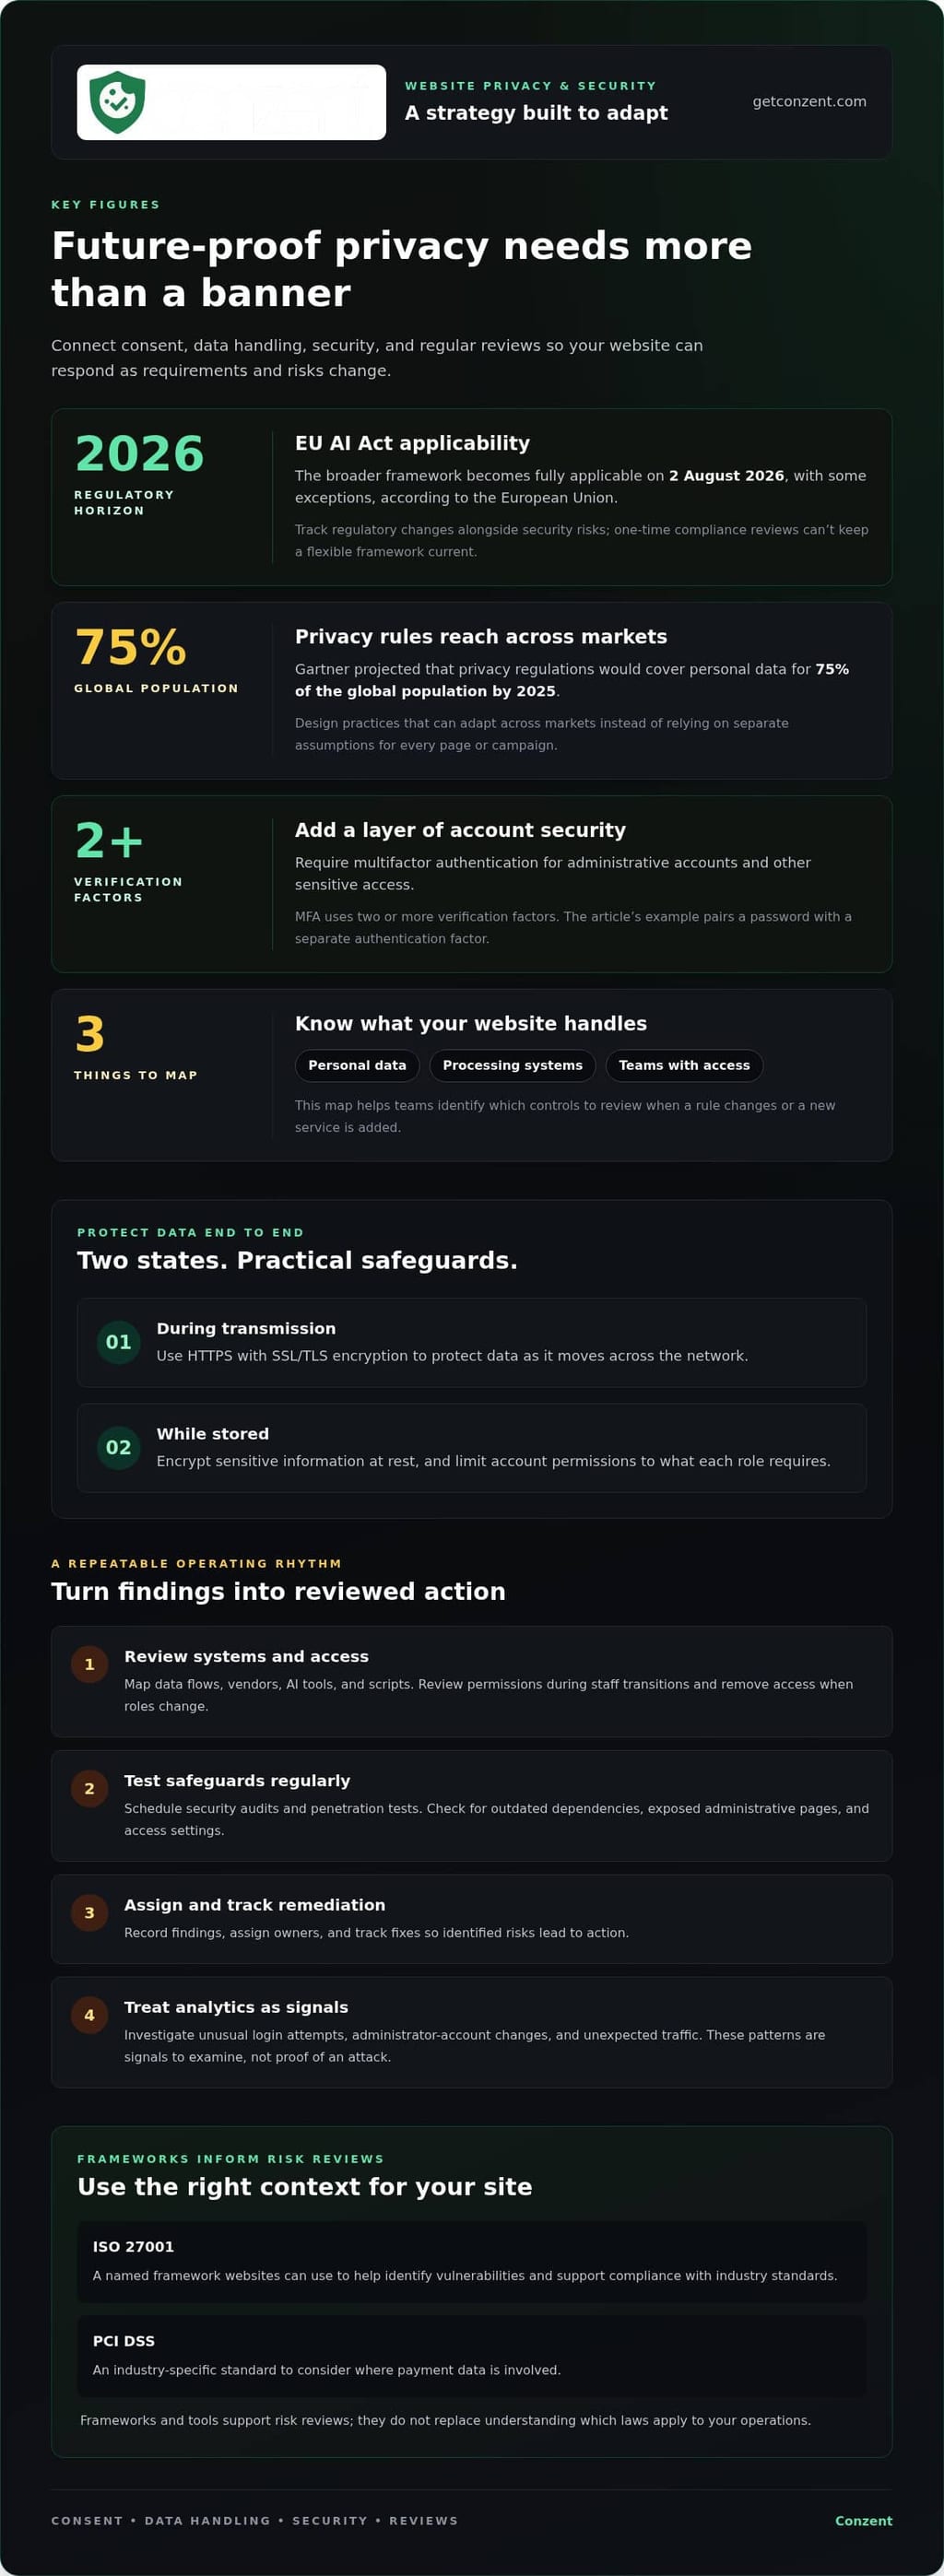
Les règles de confidentialité et les menaces cybernétiques changent selon des chronologies différentes. Un site web résilient a besoin d'un cadre flexible pour suivre les deux, plutôt qu'un examen de conformité ponctuel. Commencez par cartographier les données personnelles que votre site collecte, les systèmes qui les traitent et les équipes ayant accès. Lorsqu'une règle change ou qu'un nouveau service est ajouté, cette carte aide à identifier quels contrôles examiner.
La planification réglementaire doit relier les obligations de confidentialité aux mesures de protection techniques. Le cadre plus large de la loi sur l'IA de l'UE deviendra pleinement applicable le 2 août 2026, avec certaines exceptions, selon l'Union européenne. La norme ISO 27001 est un cadre nommé que les sites web peuvent utiliser pour aider à identifier les vulnérabilités et à soutenir la conformité aux normes de l'industrie, selon l'Organisation internationale de normalisation. Le PCI DSS est une autre norme spécifique à l'industrie à considérer lorsque des données de paiement sont impliquées. Ces cadres informent les examens des risques ; ils ne remplacent pas la compréhension des lois qui s'appliquent à vos opérations.
Protégez les informations lorsqu'elles circulent sur le réseau et pendant qu'elles sont stockées. Utilisez HTTPS avec un chiffrement SSL/TLS pour protéger les données pendant leur transmission, et chiffrez les informations sensibles au repos. Exigez une authentification multifactorielle (MFA) pour les comptes administratifs et d'autres accès sensibles. La MFA ajoute une couche de sécurité en exigeant deux ou plusieurs facteurs de vérification. Par exemple, combinez un mot de passe avec un facteur d'authentification séparé, et limitez les autorisations de compte à ce que chaque rôle nécessite.
Assurez l'accès au réseau aussi soigneusement que les connexions au site web. Restreignez les interfaces administratives aux utilisateurs autorisés, retirez l'accès lorsque les rôles changent, et examinez les autorisations lors des transitions de personnel. Un pare-feu d'application web et des outils de sécurité basés sur l'IA peuvent aider à détecter et à atténuer des menaces telles que l'injection SQL, le cross-site scripting et les attaques par déni de service distribué. Associez ces contrôles à la détection d'intrusions, au chiffrement et à l'authentification au niveau des paquets pour renforcer la sécurité du plan de données.
Les mises à jour et les tests maintiennent les mesures de protection pertinentes. Appliquez des mises à jour logicielles à la plateforme du site web, aux plugins et aux composants du serveur, en priorisant les corrections des vulnérabilités connues. Planifiez des audits de sécurité réguliers et des tests de pénétration pour trouver des faiblesses avant que les attaquants ne les exploitent. Un audit peut examiner les dépendances obsolètes, les pages administratives exposées et les paramètres d'accès. Enregistrez les résultats, assignez des responsables et suivez la remédiation afin que les risques identifiés entraînent des actions.
Utilisez des analyses pour repérer des modèles inhabituels, mais traitez-les comme des signaux à enquêter, et non comme une preuve d'une attaque. Examinez les tentatives de connexion inattendues, les changements apportés aux comptes administrateurs et le trafic inhabituel en parallèle des résultats d'audit. Une approche pérenne donne aux équipes la capacité de répondre à l'évolution des menaces et des exigences. Elle repose sur des risques documentés, une propriété claire et des examens répétables, et non sur un seul outil ou cadre.
Alignement de la gouvernance des données américaines et internationales
Les sites web servant des personnes à travers les frontières ont besoin d'une vue structurée des données, des fournisseurs et des accès. Gérez les risques liés aux fournisseurs, à l'IA et aux scripts en cartographiant ce que chaque outil reçoit, en limitant l'accès et en examinant son objectif et ses flux de données.
Confidentialité dès la conception et données des consommateurs
La confidentialité dès la conception signifie prendre en compte la protection des données lors de la planification d'un produit, d'une fonctionnalité ou d'un flux de travail, plutôt que de l'ajouter plus tard. Cela compte car les choix faits pendant le développement façonnent les informations qu'un site collecte et comment les équipes peuvent les utiliser. Commencez par l'objectif : identifiez la tâche, ne collectez que les données nécessaires à celle-ci, et définissez une approche de conservation. Par exemple, une fonctionnalité d'analyse peut nécessiter des modèles d'utilisation agrégés, et non chaque détail soumis par un visiteur.
Les pratiques de données des consommateurs axées sur la confidentialité facilitent également l'explication des choix. Séparez les données de service essentielles des analyses ou de la personnalisation optionnelles, puis documentez comment chaque catégorie est utilisée. Gartner a projeté que les réglementations sur la confidentialité couvriraient les données personnelles pour 75 % de la population mondiale d'ici 2025. Cette projection renforce la valeur de la conception de pratiques pouvant s'adapter à travers les marchés, plutôt que de construire des hypothèses séparées dans chaque page ou campagne.
Gestion des risques liés aux fournisseurs et aux tiers
La gestion des risques liés aux fournisseurs signifie suivre comment les outils externes accèdent, traitent ou transmettent les données du site web. Un script peut collecter des informations même lorsque votre équipe d'application ne les manipule jamais directement. Gardez un inventaire des fournisseurs, des outils d'IA et des scripts, en notant l'objectif de chaque outil, les entrées de données, le niveau d'accès et le propriétaire. Pour une fonctionnalité d'IA, examinez si les invites contiennent des informations personnelles et si les sorties alimentent d'autres systèmes.
Examinez cet inventaire lors de l'ajout d'une balise, du changement d'un fournisseur ou du déploiement d'une nouvelle fonctionnalité. Supprimez les scripts qui ne servent plus un objectif clair, et limitez les outils restants aux données et autorisations dont ils ont besoin. Une balise d'analyse tierce, par exemple, ne devrait pas recevoir des champs de formulaire non liés à la mesure. Pour les équipes envisageant des contrôles de consentement gérés, comparez les options de plateforme de consentement gérées avec les besoins de leur site web.
La gouvernance nécessite également des preuves. Enregistrez l'accès administratif, les changements d'autorisation, les exports de données et les mises à jour de configuration significatives. Examinez les journaux pour des comptes ou des modèles d'accès inattendus, puis enregistrez la réponse et le propriétaire responsable. Gardez des enregistrements cohérents afin que les équipes puissent retracer quel système a traité les données et quand un changement s'est produit. Ces journaux soutiennent la supervision opérationnelle ; ils ne remplacent pas un examen des exigences de confidentialité applicables.
Pour les opérations internationales, documentez où les fournisseurs traitent les données et comment les informations circulent entre les systèmes. Comparez les pratiques avec les exigences pertinentes pour les personnes que votre site sert, y compris les lois des États américains et le RGPD. Les amendements à la confidentialité de la Californie rapprochent la loi de l'État des restrictions du RGPD européen concernant la collecte et l'utilisation des données personnelles. Un processus de gouvernance partagé peut suivre les différences sans supposer qu'une politique convient à chaque marché.
Exigences en matière de confidentialité du CCPA et du CPRA
Pour la planification de la confidentialité axée sur la Californie, reliez les considérations du CCPA et du CPRA à la manière dont votre site web utilise le suivi et gère les demandes individuelles. La tâche pratique consiste à traduire les choix de confidentialité en comportements clairs du site web.
Consentement aux cookies, pixels de suivi et analyses
Les contrôles des cookies et du suivi expliquent comment les technologies du site web soutiennent l'analyse ou la publicité et comment les choix des visiteurs les affectent. Pour la planification du CCPA et du CPRA, évaluez l'objectif et l'utilisation des données de chaque technologie plutôt que de traiter chaque cookie de la même manière. Une interface de consentement fonctionne comme prévu uniquement lorsque ses choix correspondent au comportement de suivi réel du site.
Rendez les contrôles spécifiques. Par exemple, séparez les paramètres d'analyse des paramètres publicitaires lorsque les visiteurs peuvent choisir indépendamment. Un pixel de suivi utilisé pour une campagne publicitaire devrait répondre au paramètre pertinent, tandis qu'une balise de mesure devrait suivre son propre choix configuré. Testez ces comportements dans le navigateur après avoir changé un paramètre, y compris sur les pages où les balises se chargent après la première vue de page.
Gardez le langage près des contrôles direct et utile. Expliquez ce que fait chaque catégorie, puis fournissez un moyen visible de revisiter ou de changer un choix. Examinez l'expérience sur mobile ainsi que sur desktop, car les petits écrans peuvent cacher des options secondaires ou rendre les paramètres plus difficiles d'accès. Traitez les rapports d'analyse comme des preuves opérationnelles : comparez les choix configurés avec le comportement observé des balises, et enquêtez sur les incohérences avant de vous fier aux résultats.
Gestion des demandes de confidentialité
Un processus de demande de confidentialité donne aux personnes une voie cohérente pour demander l'accès, la correction, la suppression ou un opt-out. Cela compte car une demande peut concerner des informations au-delà de la page ou du compte où la personne l'a d'abord soumise.
- Accès : Recherchez les dossiers pertinents pour les clients et préparez un compte rendu lisible des informations trouvées.
- Correction : Confirmez le changement demandé, mettez à jour le dossier approprié et préservez la cohérence des détails du compte connecté.
- Suppression : Identifiez les dossiers couverts par la demande et enregistrez l'action que l'équipe prend.
- Opt-out : Capturez la préférence de la personne d'une manière que les processus de marketing ou de suivi pertinents peuvent utiliser.
Donnez au personnel une méthode d'accueil partagée et un chemin d'escalade clair pour les demandes inhabituelles, telles qu'une impliquant un compte utilisé par plusieurs personnes. Enregistrez le statut de la demande et les systèmes examinés, mais limitez l'accès à ces enregistrements. Confirmez la réception et expliquez la prochaine communication ou résultat en termes simples. Ces étapes aident les équipes à gérer les demandes de manière cohérente tout en évaluant quelles règles s'appliquent.
Réglementations en matière de confidentialité évolutives
Rédigez une politique de confidentialité du site web en langage clair qui correspond à l'expérience réelle des visiteurs, puis mettez-la à jour lorsque les pratiques ou les règles pertinentes changent. Nommez les informations collectées, leurs objectifs, les outils impliqués et comment les personnes peuvent exercer les choix applicables. Le RGPD est une réglementation sur la confidentialité des données pertinente pour la conformité des sites web dans le cadre de l'Union européenne.
Les réglementations évoluent à travers les juridictions et les secteurs, donc une politique copiée d'un autre site peut manquer des différences importantes. Le passage de la Californie vers la confidentialité des consommateurs par défaut a commencé sérieusement avec la loi californienne sur la confidentialité des consommateurs en 2018. Sept États américains ont adopté des lois sur la confidentialité en 2023. Ces développements montrent pourquoi un examen de la politique devrait prendre en compte où vivent les visiteurs et comment le site utilise des données personnelles, et pas seulement où une entreprise opère.
Utilisez un processus de changement lié à des événements réels. Examinez le langage de la politique lors de l'ajout d'un outil d'analyse, du changement d'un formulaire, de l'introduction d'une fonctionnalité d'IA ou de la modification de la conservation des données. Comparez chaque changement avec les descriptions existantes de collecte et d'utilisation. Si un nouvel outil logiciel recueille des informations via un formulaire ou un script, mettez à jour l'explication pertinente avant que le changement n'atteigne le site. Conservez des versions datées et assignez quelqu'un pour approuver les révisions.
Rendez la politique facile à utiliser. Organisez-la autour de sujets concrets, tels que les informations collectées, les objectifs, le partage, la conservation et les choix des utilisateurs. Utilisez des étiquettes que les visiteurs reconnaissent, puis reliez chaque déclaration à la fonction correspondante du site web. Par exemple, si un formulaire d'inscription à une newsletter demande une adresse e-mail, expliquez cette collecte là où la politique décrit les informations de contact. Évitez un langage vague qui obscurcit si l'analyse, la publicité ou les fonctionnalités de compte utilisent les données différemment.
La confidentialité fait partie d'un tableau de conformité plus large. La loi européenne sur l'accessibilité est en vigueur pour des produits et services clés, y compris le commerce électronique. La HIPAA est une norme spécifique à l'industrie pertinente pour les exigences réglementaires évolutives. Ces exemples concernent différents domaines, mais renforcent un point pratique : examinez les règles qui s'appliquent à votre service et à votre public plutôt que de supposer qu'une politique de confidentialité couvre chaque obligation.
Établissez une routine d'examen récurrente et des vérifications basées sur des événements. Comparez le langage de la politique publiée avec les formulaires, balises, fonctionnalités de compte et arrangements avec les fournisseurs actuels. Lorsqu'une divergence apparaît, déterminez si le comportement du site web ou la politique doit changer, puis documentez la décision. Gardez un propriétaire et un enregistrement de mise à jour afin que les équipes puissent expliquer pourquoi le langage a changé et quelles expériences numériques ont été affectées.
Enfin, rendez les mises à jour visibles lorsqu'elles changent matériellement la manière dont le site décrit ses pratiques. Identifiez clairement les sujets révisés et la date d'entrée en vigueur de la politique, et gardez les avis connexes cohérents. Une politique fiable n'est pas une page légale statique ; c'est une description maintenue des pratiques réelles de données du site web à mesure que les réglementations et les produits évoluent.
Que comprend une stratégie de confidentialité de site web pérenne ?
Un programme de confidentialité résilient rend le changement gérable lors de la conception et du lancement. Construisez des composants de site web afin que les équipes puissent mettre à jour une expérience sans perturber des fonctions non liées. Par exemple, gardez les interfaces de consentement séparées des modèles de page, et utilisez des points d'intégration documentés pour les balises d'analyse. Cette approche modulaire aide une équipe à répondre à de nouvelles exigences ou à des changements de produits sans reconstruire l'ensemble du site.
Planifiez l'utilisabilité ainsi que la flexibilité technique. Les choix de confidentialité doivent fonctionner pour les personnes utilisant des claviers, des lecteurs d'écran et des appareils mobiles. Testez l'expérience de consentement dans différents navigateurs et à différentes tailles d'écran. Vérifiez que les boutons ont des étiquettes claires, que les choix restent compréhensibles et que les visiteurs peuvent compléter l'interaction sans se fier uniquement à la couleur.
- Documentez les décisions de conception : Expliquez pourquoi un contrôle de consentement ou une fonctionnalité liée aux données fonctionne comme elle le fait, afin que les équipes ultérieures comprennent son objectif.
- Utilisez des vérifications de publication : Incluez des questions sur l'impact sur la confidentialité dans les examens des fonctionnalités avant qu'un changement n'atteigne le site web en direct.
- Testez les parcours utilisateurs : Examinez comment les paramètres de consentement se comportent sur les pages d'atterrissage, le contenu intégré et les visites de retour.
- Collectez des retours : Donnez aux utilisateurs un moyen clair de signaler des choix de confidentialité déroutants, puis acheminez ces retours à l'équipe produit.
- Mesurez l'expérience : Comparez les versions de l'interface de consentement pour la clarté et l'utilisabilité, pas seulement pour les taux d'interaction.
Considérez comment un changement affectera l'ensemble du parcours du visiteur. Si un flux de paiement ajoute une fonctionnalité de paiement intégrée, examinez comment le nouveau composant apparaît aux côtés des contrôles de confidentialité existants. Si un site ajoute une langue ou un thème, confirmez que les choix de consentement restent lisibles et utilisables. De petites vérifications définies aident les équipes à détecter les conflits de conception avant qu'ils ne deviennent difficiles à corriger.
Gardez les connaissances d'implémentation portables. Documentez clairement les paramètres de consentement, les intégrations et les dépendances de publication. Une future équipe devrait être capable de comprendre où un contrôle apparaît, quels composants en dépendent et comment tester un changement en toute sécurité. Cela réduit la dépendance à des solutions de contournement non documentées et rend le développement de produits routiniers plus adaptable.
Les tests A/B de consentement peuvent aider les équipes à comparer les approches d'interface tout en gardant la compréhension des utilisateurs au centre de l'évaluation. Conzent propose des tests A/B de consentement et des analyses d'impact sur les revenus pour les équipes évaluant comment les expériences de consentement se rapportent aux résultats. Pour explorer ses options de plateforme, examinez les options de plateforme de consentement de Conzent.
Conzent : Plateforme de consentement cloud gérée
La plateforme de consentement cloud gérée de Conzent aide les sites web à gérer le consentement dans le cadre des opérations de confidentialité continues. Utilisez-la pour présenter des choix de consentement et soutenir un traitement cohérent à mesure que les outils et les pratiques de données de votre site évoluent. Pour les organisations qui préfèrent gérer l'infrastructure elles-mêmes, Conzent propose également une infrastructure de consentement open-source auto-hébergée.
Les tests A/B de consentement permettent aux équipes de comparer les approches de bannières, tandis que les analyses d'impact sur les revenus aident à évaluer comment les choix de consentement se rapportent aux revenus. Ces outils soutiennent des décisions éclairées ; ils ne remplacent pas la gouvernance de la confidentialité ou ne déterminent pas quelles lois s'appliquent à votre entreprise. Ils conviennent aux équipes qui souhaitent gérer les expériences de consentement et évaluer leur impact dans le cadre d'un programme de confidentialité plus large.
Visitez getconzent.com pour explorer les offres de consentement de Conzent pour votre site web.
Intégrez la confidentialité dans votre prochaine décision de site web
Faites de la confidentialité une question de conception chaque fois que votre équipe prévoit un changement de site web. Avant d'approuver une nouvelle fonctionnalité, convenez de la manière dont vous évaluerez son effet sur le choix des visiteurs et l'expérience que vous souhaitez créer. Cela maintient la confidentialité liée aux décisions de produit, et non isolée dans des documents de politique.
Si vous évaluez le soutien à la gestion du consentement, comparez les options disponibles avec les besoins et le modèle opérationnel de votre équipe. Explorez les options de plateforme de Conzent alors que vous envisagez la prochaine étape.
Des décisions stables et délibérées peuvent aider votre organisation à construire des expériences numériques qui respectent les personnes et s'adaptent avec un but.
Questions Fréquemment Posées
Que signifie rendre un site web pérenne ?
Cela signifie concevoir les opérations du site web de manière à ce que les pratiques de confidentialité puissent s'adapter lorsque le site, ses outils ou les attentes des utilisateurs changent. Par exemple, si une entreprise ajoute une fonctionnalité d'abonnement, son équipe devrait être capable d'identifier la nouvelle collecte de données, de mettre à jour la propriété interne et d'évaluer si des avis ou des paramètres doivent être révisés. L'objectif n'est pas de prédire chaque changement, mais de rendre les futurs changements plus faciles à évaluer et à gérer.
Quelles lois sur la confidentialité des États américains s'appliquent aux sites web en 2026, et quelles sont leurs exigences ?
L'applicabilité dépend des États où vivent vos utilisateurs, de vos activités commerciales et des données personnelles que vous traitez. Le CCPA de Californie, tel que modifié par le CPRA, est un cadre de confidentialité d'État pertinent ; les exigences ailleurs diffèrent. Commencez par identifier votre public et vos pratiques de données, puis évaluez les règles et la portée actuelles de chaque État pertinent. Ne supposez pas que répondre aux exigences de Californie couvre automatiquement chaque autre État.
Comment le RGPD, le RGPD britannique et les lois sur la confidentialité des États américains diffèrent-ils pour les opérateurs de sites web ?
Ce sont des cadres juridiques distincts, donc un seul avis de confidentialité ou paramètre de consentement peut ne pas répondre à chaque exigence. Le RGPD est pertinent pour la conformité des sites web dans le cadre de l'Union européenne ; le RGPD britannique et les lois des États américains apportent des considérations juridictionnelles distinctes. Comparez comment chaque cadre s'applique à vos utilisateurs, à l'utilisation des données et aux activités commerciales. Ensuite, cartographiez ces différences avec les avis, les choix de consentement et les flux de travail de demande.
Quelles plateformes d'analytique et de gestion du consentement axées sur la confidentialité sont disponibles, et comment leurs prix se comparent-ils ?
Les options incluent des outils d'analyse conçus pour limiter la collecte de données personnelles, des plateformes de consentement gérées et une infrastructure de consentement auto-hébergée. Conzent propose une plateforme de consentement cloud gérée, une infrastructure de consentement open-source auto-hébergée, des tests A/B de consentement et des analyses d'impact sur les revenus. Comparez les plateformes par modèle de déploiement, fonctionnalités d'analyse, intégrations et structure de facturation. Une comparaison significative se concentre sur les capacités dont votre site web a besoin, et pas seulement sur l'étiquette d'abonnement.
Comment un site web peut-il minimiser la collecte de données personnelles et définir des limites de conservation des données ?
Examinez chaque formulaire et fonctionnalité numérique, et supprimez les champs qui ne soutiennent pas un objectif défini. Par exemple, un formulaire de téléchargement peut nécessiter une adresse e-mail pour la livraison, mais pas des détails de profil non liés. Assignez un propriétaire à chaque stockage de données, documentez quand son information n'est plus nécessaire, et supprimez-la de manière sécurisée ensuite. Réexaminez le calendrier lorsque l'objectif de la fonctionnalité ou le flux de données change.
Quelles mesures techniques et organisationnelles aident à protéger les données des utilisateurs du site web contre les violations ?
Combinez des mesures de protection qui répondent à différents risques : HTTPS protège les informations en transit, le chiffrement aide à protéger les données sensibles stockées, et l'authentification multifactorielle renforce l'accès aux comptes. Assignez des propriétaires nommés pour les mises à jour de sécurité et les examens d'accès. Par exemple, après qu'un membre du personnel change de rôle, révisez rapidement ses autorisations et enregistrez le changement. Des audits réguliers et des tests de pénétration peuvent révéler des faiblesses que des mises à jour logicielles de routine ne détecteront pas.