
Framtidssäker webbplatsens integritetsstrategi för CCPA, CPRA och föränderliga regler
En integritetsbanner ensam kommer inte att framtidssäkra en webbplats. En framtidssäker webbplatsintegritetsstrategi kopplar samman samtycke, databehandling, säkerhet och regelbundna granskningar så att webbplatsen kan anpassa sig när krav och risker förändras. Behandla integritet som en del av hur webbplatsen fungerar, inte som en åtgärd att lägga till efter att en ny regel har trätt i kraft.
Det är rimligt att finna detta utmanande: CCPA, CPRA, GDPR och andra krav på datastyrning kan påverka hur en webbplats samlar in och använder personlig information. Det praktiska målet är inte att förutsäga varje förändring. Det handlar om att bygga en tydlig, flexibel strategi som hjälper ditt team att förstå vilken data webbplatsen hanterar, respektera användarval och svara när förväntningarna utvecklas.
Denna artikel förklarar vad framtidssäkring innebär i praktiken, hur man anpassar amerikanska och internationella integritetsöverväganden, och varför säkerhet och pågående granskningar hör hemma i samma strategi. Du kommer också att se hur samtyckesverktyg kan stödja det arbetet utan att ersätta sund datastyrning eller juridisk rådgivning.
Viktiga punkter
- Bygg in integritet i webbdesign och verksamhet så att din strategi kan anpassa sig när regler och användarförväntningar förändras.
- Kartlägg den personliga data som din webbplats samlar in och använder, och anpassa dess hantering med de amerikanska och internationella krav som är relevanta för din publik.
- Kombinera samtyckeshantering med praktiska säkerhetsåtgärder, regelbundna granskningar och tydliga datalagringspraxis.
- Granska CCPA- och CPRA-krav tillsammans med andra utvecklande integritetsregler; en banner ensam utgör inte ett integritetsprogram.
- Använd samtyckesverktyg för att hantera användarval och bedöma hur samtyckesupplevelser påverkar prestanda, samtidigt som du håller bredare styrningsbeslut i åtanke.
Anpassning till förändrade regler och säkerhetsrisker
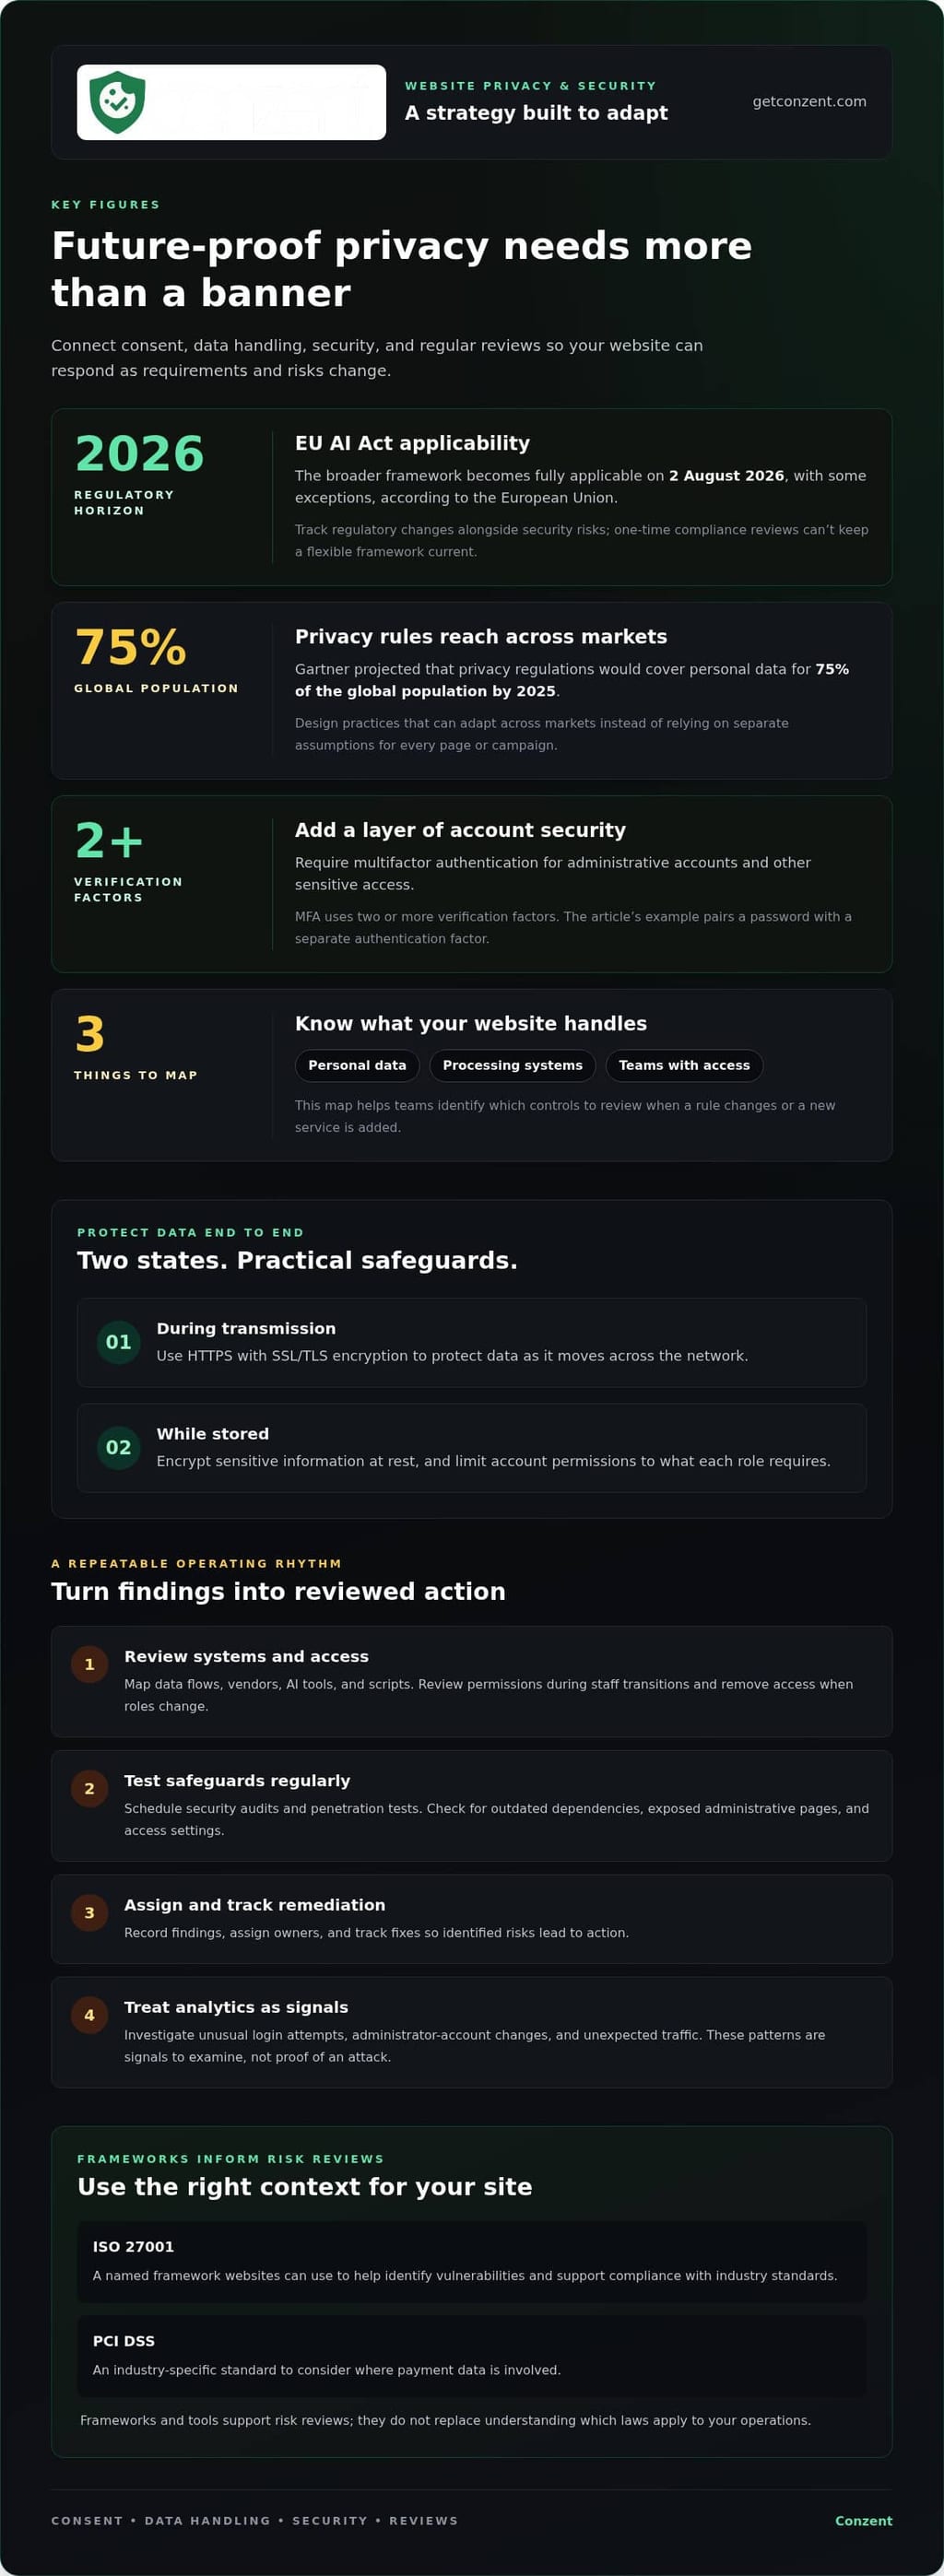
Integritetsregler och cyberhot förändras på olika tidslinjer. En motståndskraftig webbplats behöver en flexibel ram för att spåra båda, snarare än en engångsgranskning av efterlevnad. Börja med att kartlägga den personliga data som din webbplats samlar in, de system som bearbetar den och de team som har tillgång. När en regel ändras eller en ny tjänst läggs till, hjälper denna karta till att identifiera vilka kontroller som ska granskas.
Regulatorisk planering bör koppla samman integritetsåtaganden med tekniska skyddsåtgärder. EU:s AI-förordnings bredare ram blir fullt tillämplig den 2 augusti 2026, med vissa undantag, enligt Europeiska unionen. ISO 27001 är en namngiven ram som webbplatser kan använda för att hjälpa till att identifiera sårbarheter och stödja efterlevnad av branschstandarder, enligt International Organization for Standardization. PCI DSS är en annan branschspecifik standard att överväga där betalningsdata är involverad. Dessa ramar informerar riskgranskningar; de ersätter inte förståelsen för vilka lagar som gäller för din verksamhet.
Skydda information när den rör sig över nätverket och medan den lagras. Använd HTTPS med SSL/TLS-kryptering för att skydda data under överföring, och kryptera känslig information i vila. Kräva multifaktorautentisering (MFA) för administrativa konton och annan känslig åtkomst. MFA lägger till ett säkerhetslager genom att kräva två eller fler verifieringsfaktorer. Till exempel, kombinera ett lösenord med en separat autentiseringsfaktor, och begränsa kontobehörigheter till vad varje roll kräver.
Säkra nätverksåtkomst lika noggrant som webbplatsinloggningar. Begränsa administrativa gränssnitt till auktoriserade användare, ta bort åtkomst när roller förändras, och granska behörigheter under personalövergångar. En webbapplikationsbrandvägg och AI-baserade säkerhetsverktyg kan hjälpa till att upptäcka och mildra hot som SQL-injektion, cross-site scripting och distribuerade denial-of-service-attacker. Kombinera dessa kontroller med intrångsdetektering, kryptering och paketnivåautentisering för att stärka datasäkerheten.
Uppdateringar och tester håller skyddsåtgärder relevanta. Tillämpa programuppdateringar på webbplatsplattformen, plugins och serverkomponenter, med prioritet på att åtgärda kända sårbarheter. Schemalägg regelbundna säkerhetsrevisioner och penetrationstester för att hitta svagheter innan angripare utnyttjar dem. En revision kan granska föråldrade beroenden, exponerade administrativa sidor och åtkomstinställningar. Dokumentera fynd, tilldela ägare och spåra åtgärder så att identifierade risker leder till handling.
Använd analysverktyg för att upptäcka ovanliga mönster, men behandla dem som signaler att undersöka, inte bevis på en attack. Granska oväntade inloggningsförsök, ändringar av administratörskonton och ovanlig trafik tillsammans med revisionsfynd. En framtidssäker strategi ger team möjlighet att svara när hot och krav förändras. Den bygger på dokumenterade risker, tydligt ägarskap och upprepningsbara granskningar, inte på ett enda verktyg eller ramverk.
Anpassning av amerikansk och internationell datastyrning
Webbplatser som betjänar människor över gränser behöver en strukturerad översikt över data, leverantörer och åtkomst. Hantera leverantörs-, AI- och skript-risker genom att kartlägga vad varje verktyg tar emot, begränsa åtkomst och granska dess syfte och dataflöden.
Integritet genom design och konsumentdata
Integritet genom design innebär att överväga dataskydd när man planerar en produkt, funktion eller arbetsflöde, snarare än att lägga till det senare. Det är viktigt eftersom val som görs under utvecklingen formar vilken information en webbplats samlar in och hur team kan använda den. Börja med syftet: identifiera uppgiften, samla endast in den data som behövs för den, och sätt en lagringsstrategi. Till exempel kan en analysfunktion behöva aggregerade användningsmönster, inte varje detalj som en besökare lämnar.
Integritetsfokuserade konsumentdatapraxis gör också val lättare att förklara. Separera nödvändig tjänstedata från valfri analys eller personalisering, och dokumentera sedan hur varje kategori används. Gartner förutspådde att integritetsregler skulle omfatta personlig data för 75 % av den globala befolkningen till 2025. Denna prognos förstärker värdet av att utforma praxis som kan anpassas över marknader, istället för att bygga separata antaganden i varje sida eller kampanj.
Hantera leverantörs- och tredjepartsrisker
Leverantörsriskhantering innebär att spåra hur externa verktyg får åtkomst till, bearbetar eller vidarebefordrar webbplatsdata. Ett skript kan samla in information även när ditt applikationsteam aldrig hanterar den direkt. Håll en inventering av leverantörer, AI-verktyg och skript, och notera varje verks syfte, datainmatningar, åtkomstnivå och ägare. För en AI-funktion, granska om uppmaningar innehåller personlig information och om utdata matas in i andra system.
Granska den inventeringen när du lägger till en tagg, ändrar en leverantör eller implementerar en ny funktion. Ta bort skript som inte längre har ett tydligt syfte, och begränsa återstående verktyg till den data och de behörigheter de behöver. En tredjepartsanalystagg, till exempel, bör inte ta emot formulärfält som inte är relaterade till mätning. För team som överväger hanterade samtyckeskontroller, jämför alternativ för hanterade samtyckesplattformar med behoven hos deras webbplats.
Styrning behöver också bevis. Logga administrativ åtkomst, behörighetsändringar, dataexporter och betydande konfigurationsuppdateringar. Granska loggar för oväntade konton eller åtkomstmönster, och dokumentera sedan svaret och ansvarig ägare. Håll register konsekventa så att team kan spåra vilket system som hanterade data och när en förändring inträffade. Dessa loggar stödjer operationell övervakning; de ersätter inte en granskning av tillämpliga integritetskrav.
För internationella operationer, dokumentera var leverantörer bearbetar data och hur information rör sig mellan system. Jämför praxis med de krav som är relevanta för de personer din webbplats betjänar, inklusive amerikanska delstatslagar och GDPR. Kaliforniens integritetsändringar närmar sig delstatslagarna mer i linje med Europas GDPR när det gäller restriktioner kring insamling och användning av personlig data. En gemensam styrningsprocess kan spåra skillnader utan att anta att en policy passar varje marknad.
CCPA- och CPRA-integritetskrav
För integritetsplanering med fokus på Kalifornien, koppla CCPA- och CPRA-överväganden till hur din webbplats använder spårning och hanterar individuella förfrågningar. Den praktiska uppgiften är att översätta integritetsval till tydligt webbplatsbeteende.
Cookie-samtycke, spårningspixlar och analys
Cookie- och spårningskontroller förklarar hur webbplatsens teknologier stödjer analys eller annonsering och hur besökares val påverkar dem. För CCPA- och CPRA-planering, bedöm varje teknologis syfte och databruk snarare än att behandla varje cookie likadant. Ett samtyckesgränssnitt fungerar som avsett endast när dess val matchar webbplatsens faktiska spårningsbeteende.
Gör kontrollerna specifika. Till exempel, separera analysinställningar från annonseringsinställningar när besökare kan välja oberoende. En spårningspixel som används för en annonseringskampanj bör svara på den relevanta inställningen, medan en mätningstag bör följa sitt eget konfigurerade val. Testa dessa beteenden i webbläsaren efter att ha ändrat en inställning, inklusive på sidor där taggar laddas efter den första sidvisningen.
Håll språket nära kontrollerna direkt och användbart. Förklara vad varje kategori gör, och ge sedan ett synligt sätt att återbesöka eller ändra ett val. Granska upplevelsen på mobil såväl som på skrivbord, eftersom små skärmar kan dölja sekundära alternativ eller göra inställningar svårare att nå. Behandla analysrapporter som operationella bevis: jämför konfigurerade val med observerat taggbeteende, och undersök avvikelser innan du förlitar dig på resultaten.
Hantering av integritetsförfrågningar
En process för integritetsförfrågningar ger människor en konsekvent väg att begära åtkomst, korrigering, radering eller att avstå. Det är viktigt eftersom en förfrågan kan gälla information utöver den sida eller det konto där personen först lämnade in den.
- Åtkomst: Sök relevanta kundvårdande register och förbered en läsbar redogörelse för den information som hittats.
- Korrigering: Bekräfta den begärda ändringen, uppdatera den lämpliga posten och bevara konsekvens i kopplade kontouppgifter.
- Radering: Identifiera de register som omfattas av förfrågan och dokumentera vilken åtgärd teamet vidtar.
- Avstå: Fånga personens preferens på ett sätt som relevanta marknadsförings- eller spårningsprocesser kan använda.
Ge personalen en gemensam intagningsmetod och en tydlig eskaleringsväg för ovanliga förfrågningar, såsom en som involverar ett konto som används av flera personer. Dokumentera förfrågningens status och de system som granskades, men begränsa åtkomsten till dessa register. Bekräfta mottagandet och förklara nästa kommunikation eller resultat på ett enkelt språk. Dessa steg hjälper team att hantera förfrågningar konsekvent samtidigt som de bedömer vilka regler som gäller.
Utvecklande integritetsregler
Skriv en webbplatsintegritetspolicy på ett enkelt språk som matchar besökarnas faktiska upplevelse, och uppdatera den när praxis eller relevanta regler förändras. Namnge den insamlade informationen, dess syften, de involverade verktygen och hur människor kan utöva tillämpliga val. GDPR är en dataskyddsförordning som är relevant för webbplatsens efterlevnad under Europeiska unionens ramverk.
Regler utvecklas över jurisdiktioner och sektorer, så en policy kopierad från en annan webbplats kan missa viktiga skillnader. Kaliforniens skifte mot konsumentintegritet som standard började på allvar med California Consumer Privacy Act 2018. Sju amerikanska delstater antog integritetslagar 2023. Dessa utvecklingar visar varför en policygranskning bör överväga var besökarna bor och hur webbplatsen använder personlig data, inte bara var ett företag verkar.
Använd en förändringsprocess kopplad till verkliga händelser. Granska policyens språk när du lägger till ett analysverktyg, ändrar ett formulär, introducerar en AI-funktion eller ändrar datalagring. Jämför varje förändring med befintliga beskrivningar av insamling och användning. Om ett nytt programverktyg samlar in information genom ett formulär eller skript, uppdatera den relevanta förklaringen innan förändringen når webbplatsen. Håll daterade versioner och tilldela någon att godkänna revideringar.
Gör policyn lättanvänd. Organisera den kring konkreta ämnen, såsom insamlad information, syften, delning, lagring och användarval. Använd etiketter som besökare känner igen, och koppla sedan varje uttalande till den motsvarande webbplatsfunktionen. Till exempel, om ett nyhetsbrevsformulär ber om en e-postadress, förklara den insamlingen där policyn beskriver kontaktinformation. Undvik breda formuleringar som döljer om analys, annonsering eller kontofunktioner använder data på olika sätt.
Integritet är en del av en bredare efterlevnadsbild. Den europeiska tillgänglighetsakten gäller för viktiga produkter och tjänster, inklusive e-handel. HIPAA är en branschspecifik standard som är relevant för utvecklande regulatoriska krav. Dessa exempel rör olika områden, men förstärker en praktisk poäng: granska de regler som gäller för din tjänst och publik snarare än att anta att en integritetspolicy täcker varje åtagande.
Ställ in en återkommande granskningsrutin och händelsebaserade kontroller. Jämför publicerat policy-språk med aktuella formulär, taggar, kontofunktioner och leverantörsarrangemang. När en avvikelse uppstår, avgör om webbplatsens beteende eller policyn behöver ändras, och dokumentera sedan beslutet. Håll en ägare och en uppdateringspost så att team kan förklara varför språket ändrades och vilka digitala upplevelser som påverkades.
Slutligen, gör uppdateringar synliga när de väsentligt förändrar hur webbplatsen beskriver sina praxis. Tydligt identifiera de reviderade ämnena och policyens ikraftträdandedatum, och håll relaterade meddelanden konsekventa. En pålitlig policy är inte en statisk juridisk sida; det är en underhållen beskrivning av webbplatsens faktiska datapraktiker när regler och produkter utvecklas.
Vad ingår i en framtidssäker webbplatsintegritetsstrategi?
Ett motståndskraftigt integritetsprogram gör förändringar hanterbara under design och lansering. Bygg webbplatskomponenter så att team kan uppdatera en upplevelse utan att störa orelaterade funktioner. Till exempel, håll samtyckesgränssnitt separata från sidmallar, och använd dokumenterade integrationspunkter för analys-taggar. Denna modulära strategi hjälper ett team att svara på nya krav eller produktförändringar utan att bygga om hela webbplatsen.
Planera för användbarhet såväl som teknisk flexibilitet. Integritetsval bör fungera för personer som använder tangentbord, skärmläsare och mobila enheter. Testa samtyckesupplevelsen i olika webbläsare och vid olika skärmstorlekar. Kontrollera att knappar har tydliga etiketter, val förblir begripliga, och besökare kan slutföra interaktionen utan att förlita sig på färg ensamt.
- Dokumentera designbeslut: Förklara varför en samtyckeskontroll eller datarelaterad funktion fungerar som den gör, så att senare team förstår dess syfte.
- Använd releasekontroller: Inkludera frågor om integritetspåverkan i funktionsgranskningar innan en förändring når den aktiva webbplatsen.
- Testa användarresor: Granska hur samtyckesinställningar beter sig över landningssidor, inbäddat innehåll och återkommande besök.
- Samla feedback: Ge användare ett tydligt sätt att rapportera förvirrande integritetsval, och dirigera sedan den feedbacken till produktteamet.
- Mät upplevelsen: Jämför versioner av samtyckesgränssnitt för tydlighet och användbarhet, inte bara interaktionsfrekvenser.
Överväg hur en förändring kommer att påverka hela besökarresan. Om en kassa-flöde lägger till en inbäddad betalningsfunktion, granska hur den nya komponenten visas tillsammans med befintliga integritetskontroller. Om en webbplats lägger till ett språk eller tema, bekräfta att samtyckesval förblir läsbara och användbara. Små, definierade kontroller hjälper team att fånga designkonflikter innan de blir svåra att åtgärda.
Håll implementeringskunskap portabel. Dokumentera samtyckesinställningar, integrationer och releaseberoenden tydligt. Ett framtida team bör kunna förstå var en kontroll visas, vilka komponenter som är beroende av den, och hur man testar en förändring säkert. Detta minskar beroendet av odokumenterade lösningar och gör rutinmässig produktutveckling mer anpassningsbar.
Samtycke A/B-testning kan hjälpa team att jämföra gränssnittsmetoder samtidigt som användarens förståelse är central för utvärderingen. Conzent erbjuder Samtycke A/B-testning och Intäktspåverkananalys för team som bedömer hur samtyckesupplevelser relaterar till resultat. För att utforska dess plattformsalternativ, granska Conzents samtyckesplattformalternativ.
Conzent: Hanterad molnbaserad samtyckesplattform
Conzents Hanterade Molnbaserade Samtyckesplattform hjälper webbplatser att hantera samtycke som en del av pågående integritetsoperationer. Använd den för att presentera samtyckesval och stödja konsekvent hantering när din webbplats verktyg och datapraktiker utvecklas. För organisationer som föredrar att driva infrastrukturen själva, erbjuder Conzent också Självhostad Öppen Samtyckesinfrastruktur.
Samtycke A/B-testning låter team jämföra bannerstrategier, medan Intäktspåverkananalys hjälper till att bedöma hur samtyckesval relaterar till intäkter. Dessa verktyg stödjer informerade beslut; de ersätter inte integritetsstyrning eller avgör vilka lagar som gäller för ditt företag. De passar team som vill hantera samtyckesupplevelser och utvärdera deras påverkan inom ett bredare integritetsprogram.
Besök getconzent.com för att utforska Conzents samtyckeserbjudanden för din webbplats.
Gör integritet till en del av ditt nästa webbplatsbeslut
Gör integritet till en designfråga när ditt team planerar en webbplatsförändring. Innan du godkänner en ny funktion, kom överens om hur ni ska bedöma dess effekt på besökarens val och den upplevelse ni vill skapa. Detta håller integritet kopplad till produktbeslut, inte isolerad i policy-dokument.
Om du utvärderar stöd för samtyckeshantering, jämför de tillgängliga alternativen med ditt teams behov och verksamhetsmodell. Utforska Conzents plattformsalternativ när du överväger nästa steg.
Stabila, genomtänkta beslut kan hjälpa din organisation att bygga digitala upplevelser som respekterar människor och anpassar sig med syfte.
Vanliga frågor
Vad innebär det att framtidssäkra en webbplats?
Det innebär att designa webbplatsens verksamhet så att integritetspraxis kan anpassa sig när webbplatsen, dess verktyg eller användarförväntningar förändras. Till exempel, om ett företag lägger till en prenumerationsfunktion, bör dess team kunna identifiera ny datainsamling, uppdatera internt ägarskap och bedöma om meddelanden eller inställningar behöver revidering. Målet är inte att förutsäga varje förändring, utan att göra framtida förändringar lättare att bedöma och hantera.
Vilka amerikanska delstatsintegritetslagar gäller för webbplatser 2026, och vad är deras krav?
Tillämpning beror på de delstater där dina användare bor, dina affärsaktiviteter och den personliga data du hanterar. Kaliforniens CCPA, som ändrats av CPRA, är en relevant delstatsintegritetsram; kraven skiljer sig på andra håll. Börja med att identifiera din publik och datapraktiker, och bedöm sedan varje relevant delstats aktuella regler och omfattning. Anta inte att uppfyllande av Kaliforniens krav automatiskt täcker varje annan delstat.
Hur skiljer sig GDPR, UK GDPR och amerikanska delstatsintegritetslagar för webbplatsoperatörer?
De är separata juridiska ramar, så ett enda integritetsmeddelande eller samtyckesinställning kanske inte adresserar varje krav. GDPR är relevant för webbplatsens efterlevnad under Europeiska unionens ramverk; UK GDPR och amerikanska delstatslagar medför distinkta jurisdiktionella överväganden. Jämför hur varje ramverk tillämpas på dina användare, databruk och affärsaktiviteter. Kartlägg sedan dessa skillnader till meddelanden, samtyckesval och förfrågningsarbetsflöden.
Vilka integritetsfokuserade analys- och samtyckeshanteringsplattformar finns tillgängliga, och hur jämförs deras priser?
Alternativen inkluderar analysverktyg som är utformade för att begränsa insamlingen av personlig data, hanterade samtyckesplattformar och självhostad samtyckesinfrastruktur. Conzent erbjuder en Hanterad Molnbaserad Samtyckesplattform, Självhostad Öppen Samtyckesinfrastruktur, Samtycke A/B-testning och Intäktspåverkananalys. Jämför plattformar efter distributionsmodell, analysfunktioner, integrationer och faktureringsstruktur. En meningsfull jämförelse fokuserar på de funktioner din webbplats behöver, inte bara på prenumerationsetiketten.
Hur kan en webbplats minimera insamlingen av personlig data och sätta gränser för datalagring?
Granska varje formulär och digital funktion, och ta bort fält som inte stöder ett definierat syfte. Till exempel, ett nedladdningsformulär kan behöva en e-postadress för leverans, men inte orelaterade profiluppgifter. Tilldela en ägare till varje datalager, dokumentera när dess information inte längre behövs, och radera den säkert då. Återbesök schemat när funktionens syfte eller dataflöde förändras.
Vilka tekniska och organisatoriska åtgärder hjälper till att skydda webbplatsanvändardata från intrång?
Kombinera skyddsåtgärder som adresserar olika risker: HTTPS skyddar information under överföring, kryptering hjälper till att skydda känslig lagrad data, och multifaktorautentisering stärker kontotillgång. Tilldela namngivna ägare för säkerhetsuppdateringar och åtkomstgranskningar. Till exempel, efter att en anställd byter roll, revidera deras behörigheter omedelbart och dokumentera förändringen. Regelbundna revisioner och penetrationstester kan avslöja svagheter som rutinmässiga programuppdateringar ensamma inte fångar.