
Fremtidsrettet nettsidepersonvernstrategi for CCPA, CPRA og utviklende regler
Et personvernbanner alene vil ikke fremtidssikre et nettsted. En fremtidssikker personverstrategi for nettsteder kobler sammen samtykke, databehandling, sikkerhet og regelmessige vurderinger, slik at nettstedet kan tilpasse seg når krav og risiko endres. Behandle personvern som en del av hvordan nettstedet fungerer, ikke som en løsning som legges til etter at en ny regel kommer.
Det er rimelig å finne dette utfordrende: CCPA, CPRA, GDPR og andre krav til datastyring kan påvirke hvordan et nettsted samler inn og bruker personlig informasjon. Det praktiske målet er ikke å forutsi hver endring. Det er å bygge en klar, fleksibel tilnærming som hjelper teamet ditt å forstå hvilke data nettstedet håndterer, respektere brukerens valg og svare når forventningene utvikler seg.
Denne artikkelen forklarer hva fremtidssikring betyr i praksis, hvordan man kan tilpasse amerikanske og internasjonale personvernhensyn, og hvorfor sikkerhet og pågående vurderinger hører hjemme i den samme strategien. Du vil også se hvordan samtykkeverktøy kan støtte dette arbeidet uten å erstatte solid datastyring eller juridisk rådgivning.
Viktige punkter
- Bygg personvern inn i nettsteddesign og drift slik at tilnærmingen din kan tilpasse seg når regler og brukerforventninger endres.
- Kartlegg de personlige dataene nettstedet ditt samler inn og bruker, og tilpass håndteringen av dem med de amerikanske og internasjonale kravene som er relevante for publikum ditt.
- Kombiner samtykkehåndtering med praktiske sikkerhetstiltak, regelmessige vurderinger og klare datalagringspraksiser.
- Gå gjennom CCPA- og CPRA-kravene sammen med andre utviklende personvernregler; et banner alene utgjør ikke et personvernprogram.
- Bruk samtykkeverktøy for å håndtere brukerens valg og vurdere hvordan samtykkeopplevelser påvirker ytelsen, samtidig som du holder bredere styringsbeslutninger i tankene.
Tilpasning til endrede forskrifter og sikkerhetsrisikoer
Personvernregler og cybertrusler endres på forskjellige tidspunkter. Et motstandsdyktig nettsted trenger et fleksibelt rammeverk for å spore begge deler, snarere enn en engangs vurdering av samsvar. Start med å kartlegge de personlige dataene nettstedet ditt samler inn, systemene som behandler dem, og teamene med tilgang. Når en regel endres eller en ny tjeneste legges til, hjelper dette kartet med å identifisere hvilke kontroller som må vurderes.
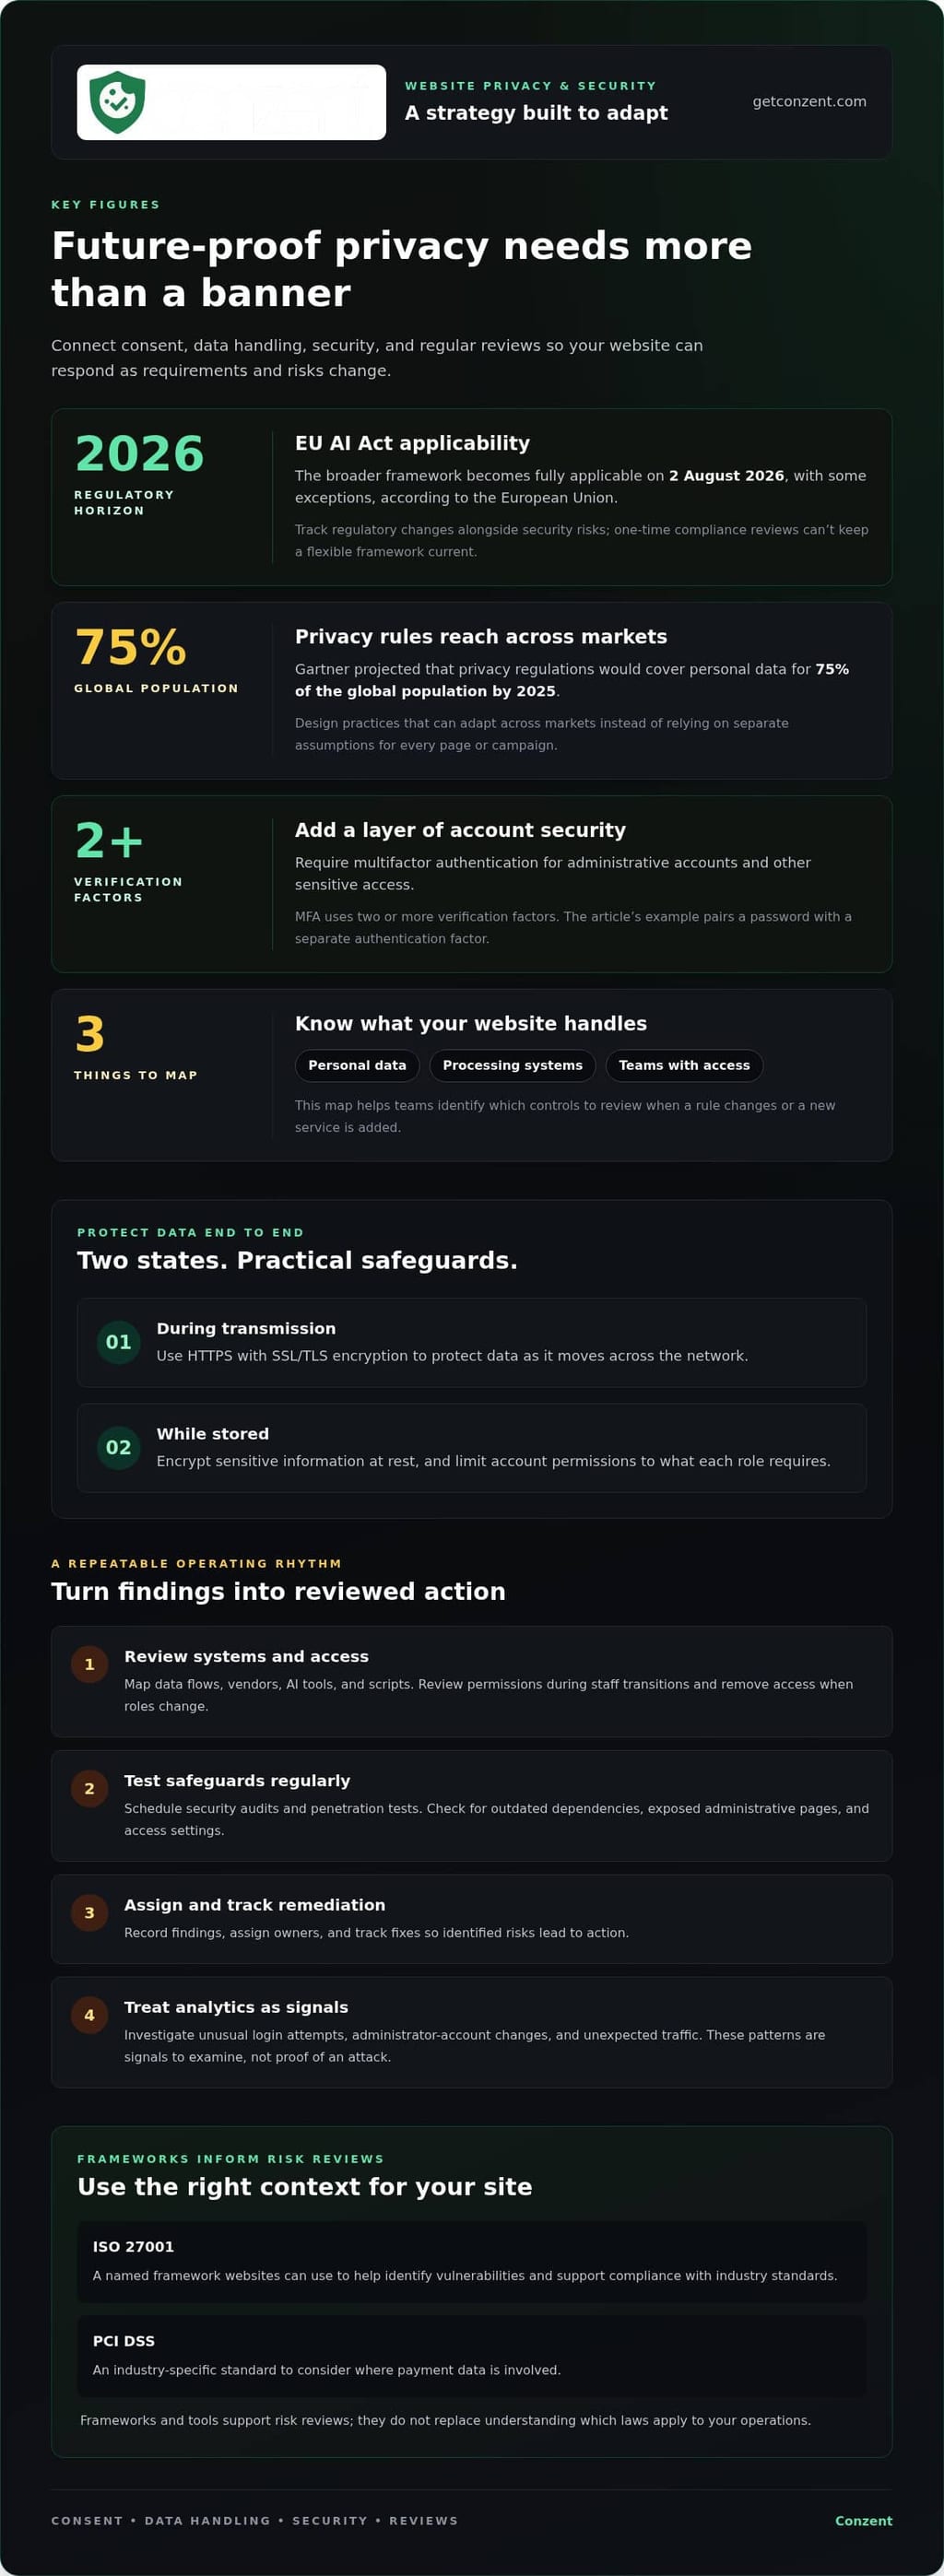
Regulatorisk planlegging bør koble personvernforpliktelser med tekniske sikkerhetstiltak. EU AI-lovens bredere rammeverk blir fullt anvendelig 2. august 2026, med noen unntak, ifølge Den europeiske union. ISO 27001 er et navngitt rammeverk nettsteder kan bruke for å hjelpe med å identifisere sårbarheter og støtte samsvar med bransjestandarder, ifølge Den internasjonale standardiseringsorganisasjonen. PCI DSS er en annen bransjespesifikk standard å vurdere der betalingsdata er involvert. Disse rammeverkene informerer risikovurderinger; de erstatter ikke forståelsen av hvilke lover som gjelder for driften din.
Beskytte informasjon mens den beveger seg over nettverket og mens den lagres. Bruk HTTPS med SSL/TLS-kryptering for å beskytte data under overføring, og krypter sensitiv informasjon i ro. Krev multifaktorautentisering (MFA) for administrative kontoer og annen sensitiv tilgang. MFA legger til et sikkerhetslag ved å kreve to eller flere verifiseringsfaktorer. For eksempel, kombiner et passord med en separat autentiseringsfaktor, og begrens kontotillatelser til det hver rolle krever.
Sikre nettverkstilgang like nøye som nettstedspålogginger. Begrens administrative grensesnitt til autoriserte brukere, fjern tilgang når roller endres, og gjennomgå tillatelser under personaloverganger. En webapplikasjonsbrannmur og AI-baserte sikkerhetsverktøy kan hjelpe med å oppdage og redusere trusler som SQL-injeksjon, cross-site scripting og distribuerte denial-of-service-angrep. Kombiner disse kontrollene med inntrengingsdeteksjon, kryptering og pakke-nivå autentisering for å styrke datasikkerheten.
Oppdateringer og testing holder sikkerhetstiltak relevante. Bruk programvareoppdateringer til nettstedplattformen, plugins og serverkomponenter, og prioriter fikser for kjente sårbarheter. Planlegg regelmessige sikkerhetsrevisjoner og penetrasjonstester for å finne svakheter før angripere utnytter dem. En revisjon kan undersøke utdaterte avhengigheter, eksponerte administrative sider og tilgangsinnstillinger. Registrer funn, tildel eiere, og spor utbedringer slik at identifiserte risikoer fører til handling.
Bruk analyser for å oppdage uvanlige mønstre, men behandle dem som signaler for å undersøke, ikke som bevis på et angrep. Gå gjennom uventede påloggingsforsøk, endringer i administrator-kontoer, og uvanlig trafikk sammen med revisjonsfunn. En fremtidssikker tilnærming gir team muligheten til å svare når trusler og krav endres. Den er avhengig av dokumenterte risikoer, klar eierskap, og repeterbare vurderinger, ikke et enkelt verktøy eller rammeverk.
Samsvar med amerikanske og internasjonale datastyringskrav
Nettsteder som betjener folk på tvers av landegrenser trenger en strukturert oversikt over data, leverandører og tilgang. Håndter risikoer fra leverandører, AI og skript ved å kartlegge hva hvert verktøy mottar, begrense tilgang, og vurdere formålet og databevegelsene.
Personvern ved design og forbrukerdata
Personvern ved design betyr å vurdere databeskyttelse når man planlegger et produkt, en funksjon eller en arbeidsflyt, i stedet for å legge det til senere. Det er viktig fordi valg gjort under utviklingen former hvilken informasjon et nettsted samler inn og hvordan team kan bruke den. Start med formålet: identifiser oppgaven, samle bare inn de dataene som er nødvendige for den, og sett en tilnærming til lagring. For eksempel kan en analysefunksjon trenge aggregerte bruksdata, ikke hver detalj en besøkende sender inn.
Personvern-første forbrukerdata praksiser gjør også valg lettere å forklare. Skill mellom essensielle tjenestedata og valgfrie analyser eller personalisering, og dokumenter deretter hvordan hver kategori brukes. Gartner spådde at personvernregler ville dekke personlig data for 75% av den globale befolkningen innen 2025. Denne spådommen forsterker verdien av å designe praksiser som kan tilpasse seg på tvers av markeder, i stedet for å bygge separate antagelser inn i hver side eller kampanje.
Håndtering av leverandør- og tredjepartsrisikoer
Leverandør risikostyring betyr å spore hvordan eksterne verktøy får tilgang til, behandler eller videresender nettsteddata. Et skript kan samle inn informasjon selv når applikasjonsteamet ditt aldri håndterer det direkte. Hold en oversikt over leverandører, AI-verktøy og skript, og noter hvert verktøys formål, datainnganger, tilgangsnivå og eier. For en AI-funksjon, undersøk om forespørslene inneholder personlig informasjon og om utdataene mates inn i andre systemer.
Gå gjennom den oversikten når du legger til et tag, endrer en leverandør, eller distribuerer en ny funksjon. Fjern skript som ikke lenger tjener et klart formål, og begrens gjenværende verktøy til de dataene og tillatelsene de trenger. Et tredjeparts analyse-tag, for eksempel, bør ikke motta skjema-felt som ikke er relatert til måling. For team som vurderer administrerte samtykkekontroller, sammenlign administrerte samtykkeplattformalternativer med behovene til nettstedet deres.
Styring trenger også bevis. Logg administrativ tilgang, tillatelsesendringer, dataeksporter, og betydelige konfigurasjonsoppdateringer. Gå gjennom logger for uventede kontoer eller tilgangsmønstre, og registrer deretter responsen og ansvarlig eier. Hold opptegnelsene konsistente slik at team kan spore hvilket system som håndterte dataene og når en endring skjedde. Disse loggene støtter operasjonell tilsyn; de erstatter ikke en vurdering av gjeldende personvernkrav.
For internasjonale operasjoner, dokumenter hvor leverandører behandler data og hvordan informasjon beveger seg mellom systemer. Sammenlign praksiser med kravene som er relevante for de menneskene nettstedet ditt betjener, inkludert amerikanske statslovgivninger og GDPR. Californias personvernsendringer bringer statlig lov nærmere EUs GDPR når det gjelder restriksjoner angående innsamling og bruk av personopplysninger. En delt styringsprosess kan spore forskjeller uten å anta at én politikk passer for hvert marked.
CCPA- og CPRA-personverns krav
For personvernsplanlegging med fokus på California, koble CCPA- og CPRA-hensyn til hvordan nettstedet ditt bruker sporing og håndterer individuelle forespørsel. Den praktiske oppgaven er å oversette personvernsvalg til klart nettstedatferd.
Cookie-samtykke, sporingspiksler og analyser
Cookie- og sporingskontroller forklarer hvordan nettstedteknologier støtter analyser eller annonsering og hvordan besøkendes valg påvirker dem. For CCPA- og CPRA-planlegging, vurder hvert teknologis formål og databruk i stedet for å behandle hver cookie likt. Et samtykkegrensesnitt fungerer som tiltenkt bare når valgene samsvarer med nettstedets faktiske sporingsatferd.
Gjør kontrollene spesifikke. For eksempel, skill mellom analyseinnstillinger og annonseinnstillinger når besøkende kan velge uavhengig. En sporingspiksel brukt for en annonsekampanje bør svare på den relevante innstillingen, mens et måle-tag bør følge sitt eget konfigurerte valg. Test disse atferdene i nettleseren etter å ha endret en innstilling, inkludert på sider hvor tagger lastes inn etter den første sidevisningen.
Hold språket nær kontrollene direkte og nyttig. Forklar hva hver kategori gjør, og gi deretter en synlig måte å gå tilbake til eller endre et valg. Gå gjennom opplevelsen på mobil så vel som desktop, siden små skjermer kan skjule sekundære alternativer eller gjøre innstillinger vanskeligere å nå. Behandle analyse-rapporter som operasjonelle bevis: sammenlign konfigurerte valg med observerte tag-atferd, og undersøk avvik før du stoler på resultatene.
Håndtering av personvernsforespørsel
En prosess for personvernsforespørsel gir folk en konsekvent rute for å be om tilgang, korrigering, sletting eller å velge bort. Det er viktig fordi en forespørsel kan angå informasjon utover siden eller kontoen der personen først sendte den inn.
- Tilgang: Søk relevante kundevennlige poster og forbered en lesbar oversikt over informasjonen som er lokalisert.
- Korrigering: Bekreft den forespurte endringen, oppdater den aktuelle posten, og oppretthold konsistens i tilknyttede kontodetaljer.
- Sletting: Identifiser postene som dekkes av forespørselen og registrer hvilken handling teamet tar.
- Velge bort: Fang opp personens preferanse på en måte som relevante markedsførings- eller sporingsprosesser kan bruke.
Gi ansatte en delt inntaksmetode og en klar eskaleringsvei for uvanlige forespørsel, for eksempel en som involverer en konto brukt av flere personer. Registrer forespørselens status og systemene som ble vurdert, men begrens tilgangen til disse postene. Bekreft mottak og forklar den neste kommunikasjonen eller utfallet på klart språk. Disse trinnene hjelper team med å håndtere forespørsel konsekvent mens de vurderer hvilke regler som gjelder.
Utviklende personvernregler
Skriv en personvernpolicy for nettstedet i klart språk som samsvarer med besøkendes faktiske opplevelse, og oppdater den når praksiser eller relevante regler endres. Navngi informasjonen som samles inn, dens formål, verktøyene involvert, og hvordan folk kan utøve gjeldende valg. GDPR er en databeskyttelsesregel relevant for nettstedssamsvar under Den europeiske unions rammeverk.
Regler utvikler seg på tvers av jurisdiksjoner og sektorer, så en policy kopiert fra et annet nettsted kan gå glipp av viktige forskjeller. Californias skifte mot forbrukerpersonvern som standard begynte for alvor med California Consumer Privacy Act i 2018. Syv amerikanske stater vedtok personvernlovgivning i 2023. Disse utviklingene viser hvorfor en policyvurdering bør vurdere hvor besøkende bor og hvordan nettstedet bruker personlig data, ikke bare hvor en virksomhet opererer.
Bruk en endringsprosess knyttet til virkelige hendelser. Gå gjennom policyens språk når du legger til et analyseverktøy, endrer et skjema, introduserer en AI-funksjon, eller endrer datalagring. Sammenlign hver endring med eksisterende beskrivelser av innsamling og bruk. Hvis et nytt programvareverktøy samler inn informasjon gjennom et skjema eller skript, oppdater den relevante forklaringen før endringen når nettstedet. Behold daterte versjoner og tildel noen til å godkjenne revisjoner.
Gjør policyen enkel å bruke. Organiser den rundt konkrete emner, som informasjon samlet inn, formål, deling, lagring og brukerens valg. Bruk etiketter besøkende gjenkjenner, og koble deretter hver uttalelse til den tilsvarende nettstedfunksjonen. For eksempel, hvis et nyhetsbrevskjema ber om en e-postadresse, forklar at innsamlingen skjer der policyen beskriver kontaktinformasjon. Unngå bred formulering som skjuler om analyser, annonsering eller konto-funksjoner bruker data forskjellig.
Personvern er en del av et bredere samsvarsbilde. Den europeiske tilgjengelighetsloven er i kraft for nøkkelprodukter og tjenester, inkludert e-handel. HIPAA er en bransjespesifikk standard relevant for utviklende regulatoriske krav. Disse eksemplene angår forskjellige områder, men forsterker et praktisk poeng: vurder reglene som gjelder for tjenesten din og publikum i stedet for å anta at én personvernpolicy dekker hver forpliktelse.
Sett en gjentakende vurderingsrutine og hendelsesbaserte sjekker. Sammenlign publiserte policy-språk med nåværende skjemaer, tagger, kontofunksjoner og leverandørordninger. Når en avvik oppstår, avgjør om nettstedets atferd eller policyen trenger å endres, og dokumenter deretter beslutningen. Hold en eier og en oppdateringspost slik at team kan forklare hvorfor språket endret seg og hvilke digitale opplevelser som ble påvirket.
Til slutt, gjør oppdateringer synlige når de vesentlig endrer hvordan nettstedet beskriver sine praksiser. Identifiser tydelig de reviderte emnene og policyens ikrafttredelsesdato, og hold relaterte varsler konsistente. En pålitelig policy er ikke en statisk juridisk side; det er en vedlikeholdt beskrivelse av nettstedets faktiske datapraksiser etter hvert som regler og produkter utvikler seg.
Hva inkluderer en fremtidssikker personverstrategi for nettsteder?
Et motstandsdyktig personvernprogram gjør endringer håndterbare under design og utgivelse. Bygg nettstedkomponenter slik at team kan oppdatere én opplevelse uten å forstyrre urelaterte funksjoner. For eksempel, hold samtykkegrensesnitt separate fra side-maler, og bruk dokumenterte integrasjonspunkter for analyse-tagger. Denne modulære tilnærmingen hjelper et team å svare på nye krav eller produktendringer uten å måtte bygge om hele nettstedet.
Planlegg for brukervennlighet så vel som teknisk fleksibilitet. Personvernsvalg bør fungere for folk som bruker tastaturer, skjermlesere og mobile enheter. Test samtykkeopplevelsen i forskjellige nettlesere og på forskjellige skjermstørrelser. Sjekk at knapper har klare etiketter, valg forblir forståelige, og besøkende kan fullføre interaksjonen uten å stole på farge alene.
- Dokumenter designbeslutninger: Forklar hvorfor en samtykkekontroll eller datarelaterte funksjon fungerer som den gjør, slik at senere team forstår formålet.
- Bruk utgivelseskontroller: Inkluder spørsmål om personvernpåvirkning i funksjonsvurderinger før en endring når det live nettstedet.
- Test brukerreiser: Gå gjennom hvordan samtykkeinnstillinger oppfører seg på tvers av landingssider, innebygd innhold, og tilbakevendende besøk.
- Samle tilbakemeldinger: Gi brukere en klar måte å rapportere forvirrende personvernsvalg, og rute deretter tilbakemeldingen til produktteamet.
- Mål opplevelsen: Sammenlign versjoner av samtykkegrensesnitt for klarhet og brukervennlighet, ikke bare interaksjonsrater.
Vurder hvordan en endring vil påvirke hele besøkende reisen. Hvis en utsjekkingsflyt legger til en innebygd betalingsfunksjon, gå gjennom hvordan den nye komponenten vises sammen med eksisterende personvernkontroller. Hvis et nettsted legger til et språk eller tema, bekreft at samtykkevalgene forblir lesbare og brukbare. Små, definerte sjekker hjelper team med å oppdage designkonflikter før de blir vanskelige å fikse.
Hold implementeringskunnskap portabel. Dokumenter samtykkeinnstillinger, integrasjoner, og utgivelsesavhengigheter klart. Et fremtidig team bør kunne forstå hvor en kontroll vises, hvilke komponenter som er avhengige av den, og hvordan man tester en endring trygt. Dette reduserer avhengigheten av udokumenterte løsninger og gjør rutinemessig produktutvikling mer tilpasningsdyktig.
Samtykke A/B-testing kan hjelpe team med å sammenligne grensesnittmetoder mens brukerforståelse forblir sentral for evalueringen. Conzent tilbyr Samtykke A/B-testing og Inntektspåvirkningsanalyser for team som vurderer hvordan samtykkeopplevelser relaterer seg til resultater. For å utforske plattformalternativene, gjennomgå Conzents samtykkeplattformalternativer.
Conzent: Administrert sky-samtykkeplattform
Conzents Administrerte Sky-samtykkeplattform hjelper nettsteder med å håndtere samtykke som en del av pågående personvernoperasjoner. Bruk den til å presentere samtykkevalg og støtte konsekvent håndtering etter hvert som nettstedets verktøy og datapraksiser utvikler seg. For organisasjoner som foretrekker å kjøre infrastrukturen selv, tilbyr Conzent også Selvvertet Åpen Samtykkeinfrastruktur.
Samtykke A/B-testing lar team sammenligne banner-tilnærminger, mens Inntektspåvirkningsanalyser hjelper med å vurdere hvordan samtykkevalg relaterer seg til inntekten. Disse verktøyene støtter informerte beslutninger; de erstatter ikke personverngjennomgang eller bestemmer hvilke lover som gjelder for virksomheten din. De passer for team som ønsker å håndtere samtykkeopplevelser og evaluere deres innvirkning innenfor et bredere personvernprogram.
Besøk getconzent.com for å utforske Conzents samtykketilbud for nettstedet ditt.
Gjør personvern til en del av din neste beslutning om nettstedet
Gjør personvern til et designspørsmål hver gang teamet ditt planlegger en endring på nettstedet. Før du godkjenner en ny funksjon, bli enige om hvordan du vil vurdere dens effekt på besøkendes valg og opplevelsen du ønsker å skape. Dette holder personvern knyttet til produktbeslutninger, ikke isolert i policy-dokumenter.
Hvis du vurderer støtte for samtykkestyring, sammenlign de tilgjengelige alternativene med teamets behov og driftsmodell. Utforsk Conzents plattformalternativer mens du vurderer neste steg.
Stabile, bevisste beslutninger kan hjelpe organisasjonen din med å bygge digitale opplevelser som respekterer folk og tilpasser seg med hensikt.
Ofte stilte spørsmål
Hva betyr det å fremtidssikre et nettsted?
Det betyr å designe nettsteddrift slik at personvernpraksiser kan tilpasse seg når nettstedet, verktøyene eller brukerforventningene endres. For eksempel, hvis en virksomhet legger til en abonnementsfunksjon, bør teamet kunne identifisere ny datainnsamling, oppdatere intern eierskap, og vurdere om varsler eller innstillinger trenger revisjon. Målet er ikke å forutsi hver endring, men å gjøre fremtidige endringer lettere å vurdere og håndtere.
Hvilke amerikanske statlige personvernlovgivninger gjelder for nettsteder i 2026, og hva er deres krav?
Anvendelighet avhenger av statene der brukerne dine bor, dine forretningsaktiviteter, og de personlige dataene du håndterer. Californias CCPA, som endret av CPRA, er en relevant statlig personvernlovgivning; kravene er forskjellige andre steder. Start med å identifisere publikum ditt og datapraksisene dine, og vurder deretter hver relevante stats nåværende regler og omfang. Anta ikke at oppfyllelse av Californias krav automatisk dekker hver annen stat.
Hvordan skiller GDPR, UK GDPR og amerikanske statlige personvernlovgivninger seg for nettstedoperatører?
De er separate juridiske rammeverk, så en enkelt personvernerklæring eller samtykkeinnstilling kan ikke dekke hvert krav. GDPR er relevant for nettstedssamsvar under Den europeiske unions rammeverk; UK GDPR og amerikanske statslovgivninger bringer distinkte jurisdiksjonelle hensyn. Sammenlign hvordan hvert rammeverk gjelder for brukerne dine, databrukene, og forretningsaktivitetene dine. Kartlegg deretter disse forskjellene til varsler, samtykkevalg, og forespørselarbeidsflyter.
Hvilke personvernfokuserte analyse- og samtykkestyringsplattformer er tilgjengelige, og hvordan sammenlignes prisene deres?
Alternativer inkluderer analyseverktøy designet for å begrense innsamling av personlig data, administrerte samtykkeplattformer, og selvvertet samtykkeinfrastruktur. Conzent tilbyr en Administrert Sky-samtykkeplattform, Selvvertet Åpen Samtykkeinfrastruktur, Samtykke A/B-testing, og Inntektspåvirkningsanalyser. Sammenlign plattformer etter distribusjonsmodell, analysefunksjoner, integrasjoner, og faktureringsstruktur. En meningsfull sammenligning fokuserer på de funksjonene nettstedet ditt trenger, ikke bare abonnementsmerket.
Hvordan kan et nettsted minimere innsamling av personlig data og sette datalagringsgrenser?
Gå gjennom hvert skjema og digital funksjon, og fjern felt som ikke støtter et definert formål. For eksempel, et nedlastingsskjema kan trenge en e-postadresse for levering, men ikke irrelevante profilopplysninger. Tildel en eier til hver datalager, dokumenter når informasjonen ikke lenger er nødvendig, og slett den sikkert da. Gå gjennom planen når funksjonens formål eller databevegelse endres.
Hvilke tekniske og organisatoriske tiltak bidrar til å beskytte nettstedbrukernes data mot brudd?
Kombiner sikkerhetstiltak som adresserer forskjellige risikoer: HTTPS beskytter informasjon under transport, kryptering bidrar til å beskytte sensitiv lagret data, og multifaktorautentisering styrker kontotilgang. Tildel navngitte eiere for sikkerhetsoppdateringer og tilgangsvurderinger. For eksempel, etter at en ansatt endrer roller, revider raskt tillatelsene deres og registrer endringen. Regelmessige revisjoner og penetrasjonstesting kan avdekke svakheter som rutinemessige programvareoppdateringer alene ikke vil oppdage.