
Zukunftssichere Datenschutzstrategie für CCPA, CPRA und sich entwickelnde Regeln
Ein Datenschutzbanner allein wird eine Website nicht zukunftssicher machen. Eine zukunftssichere Datenschutzstrategie für Websites verbindet Einwilligung, Datenverarbeitung, Sicherheit und regelmäßige Überprüfungen, damit die Seite sich an veränderte Anforderungen und Risiken anpassen kann. Behandeln Sie Datenschutz als Teil der Funktionsweise der Website, nicht als eine Lösung, die nach dem Erscheinen einer neuen Regel hinzugefügt wird.
Es ist verständlich, dies als herausfordernd zu empfinden: CCPA, CPRA, GDPR und andere Anforderungen an die Datenverwaltung können beeinflussen, wie eine Website persönliche Informationen sammelt und nutzt. Das praktische Ziel ist nicht, jede Änderung vorherzusagen. Es besteht darin, einen klaren, flexiblen Ansatz zu entwickeln, der Ihrem Team hilft zu verstehen, welche Daten die Seite verarbeitet, die Entscheidungen der Nutzer zu respektieren und auf sich entwickelnde Erwartungen zu reagieren.
Dieser Artikel erklärt, was zukunftssicheres Handeln in der Praxis bedeutet, wie man US-amerikanische und internationale Datenschutzüberlegungen in Einklang bringt und warum Sicherheit und laufende Überprüfungen Teil derselben Strategie sein sollten. Sie werden auch sehen, wie Einwilligungswerkzeuge diese Arbeit unterstützen können, ohne eine solide Datenverwaltung oder rechtliche Beratung zu ersetzen.
Wichtige Erkenntnisse
- Integrieren Sie Datenschutz in das Design und die Abläufe der Website, damit Ihr Ansatz sich an veränderte Regeln und Nutzererwartungen anpassen kann.
- Erstellen Sie eine Übersicht über die personenbezogenen Daten, die Ihre Website sammelt und verwendet, und bringen Sie deren Verarbeitung mit den relevanten US-amerikanischen und internationalen Anforderungen in Einklang.
- Kombinieren Sie das Einwilligungsmanagement mit praktischen Sicherheitsmaßnahmen, regelmäßigen Überprüfungen und klaren Datenaufbewahrungspraktiken.
- Überprüfen Sie die Anforderungen von CCPA und CPRA zusammen mit anderen sich entwickelnden Datenschutzregeln; ein Banner allein macht noch kein Datenschutzprogramm.
- Nutzen Sie Einwilligungswerkzeuge, um die Entscheidungen der Nutzer zu verwalten und zu bewerten, wie sich die Einwilligungserfahrungen auf die Leistung auswirken, während Sie die umfassenderen Governance-Entscheidungen im Blick behalten.
Anpassung an sich ändernde Vorschriften und Sicherheitsrisiken
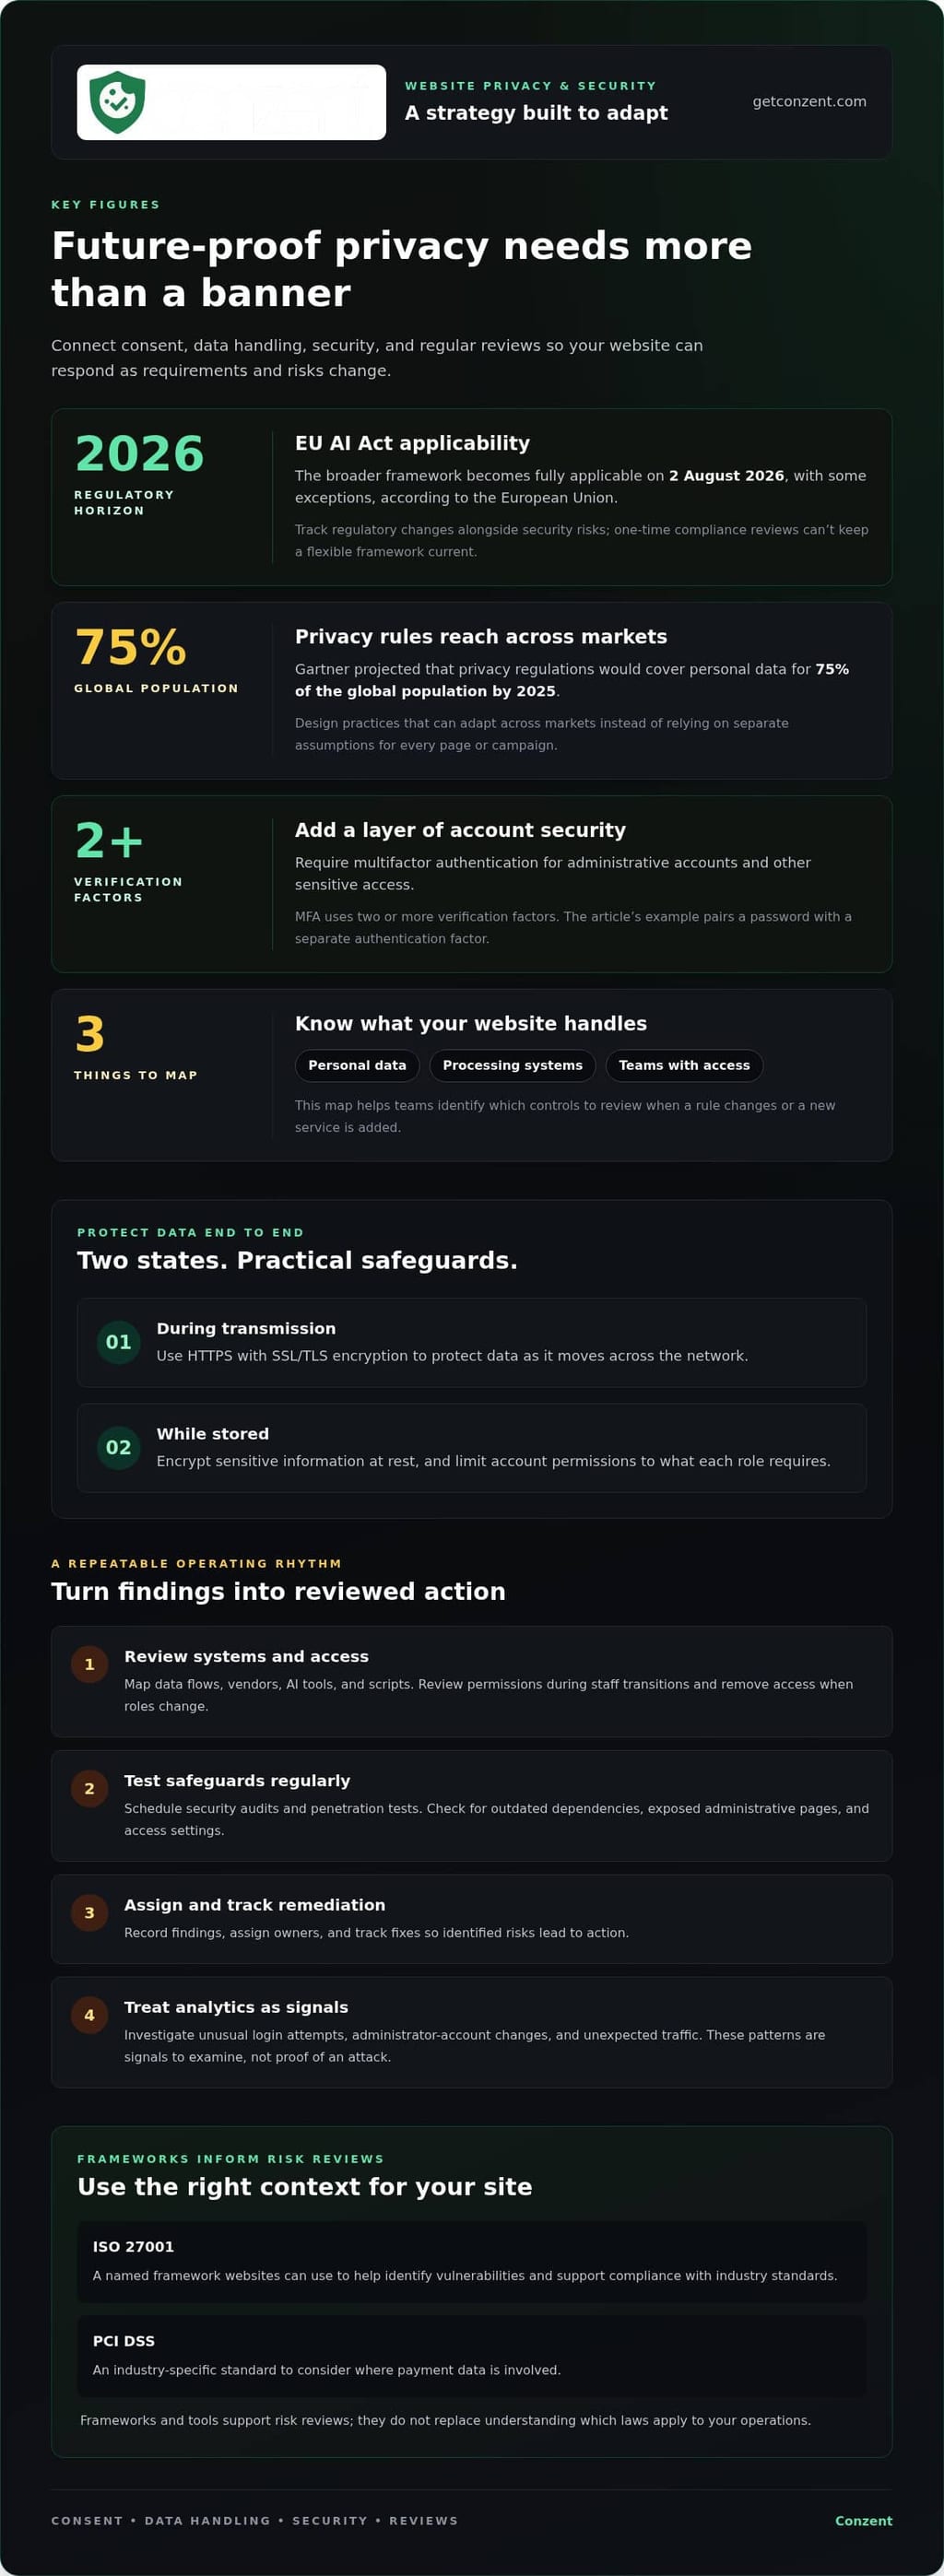
Datenschutzregeln und Cyber-Bedrohungen ändern sich auf unterschiedlichen Zeitplänen. Eine widerstandsfähige Website benötigt ein flexibles Framework, um beides zu verfolgen, anstatt eine einmalige Compliance-Überprüfung durchzuführen. Beginnen Sie damit, die personenbezogenen Daten, die Ihre Website sammelt, die Systeme, die sie verarbeiten, und die Teams mit Zugriff zu kartieren. Wenn sich eine Regel ändert oder ein neuer Dienst hinzugefügt wird, hilft diese Karte, die zu überprüfenden Kontrollen zu identifizieren.
Regulatorische Planung sollte Datenschutzverpflichtungen mit technischen Sicherheitsvorkehrungen verbinden. Der breitere Rahmen des EU AI Act wird ab dem 2. August 2026 vollständig anwendbar, mit einigen Ausnahmen, so die Europäische Union. ISO 27001 ist ein benannter Rahmen, den Websites nutzen können, um Schwachstellen zu identifizieren und die Einhaltung von Branchenstandards zu unterstützen, so die Internationale Organisation für Normung. PCI DSS ist ein weiterer branchenspezifischer Standard, den man in Betracht ziehen sollte, wenn Zahlungsdaten betroffen sind. Diese Rahmenbedingungen informieren über Risikoüberprüfungen; sie ersetzen nicht das Verständnis, welche Gesetze für Ihre Aktivitäten gelten.
Schützen Sie Informationen, während sie über das Netzwerk übertragen werden und während sie gespeichert sind. Verwenden Sie HTTPS mit SSL/TLS-Verschlüsselung, um Daten während der Übertragung zu schützen, und verschlüsseln Sie sensible Informationen im Ruhezustand. Fordern Sie eine multifaktorielle Authentifizierung (MFA) für Administratorkonten und andere sensible Zugriffe. MFA fügt eine Sicherheitsebene hinzu, indem zwei oder mehr Verifizierungsfaktoren erforderlich sind. Kombinieren Sie beispielsweise ein Passwort mit einem separaten Authentifizierungsfaktor und beschränken Sie die Kontoberechtigungen auf das, was jede Rolle benötigt.
Sichern Sie den Netzwerkzugang ebenso sorgfältig wie die Website-Logins. Beschränken Sie administrative Schnittstellen auf autorisierte Benutzer, entfernen Sie den Zugriff, wenn sich Rollen ändern, und überprüfen Sie die Berechtigungen während des Personalwechsels. Eine Webanwendungsfirewall und KI-gestützte Sicherheitswerkzeuge können helfen, Bedrohungen wie SQL-Injection, Cross-Site-Scripting und Distributed-Denial-of-Service-Angriffe zu erkennen und zu mindern. Kombinieren Sie diese Kontrollen mit Intrusion Detection, Verschlüsselung und Paketauthentifizierung, um die Sicherheit der Datenebene zu stärken.
Updates und Tests halten Sicherheitsvorkehrungen relevant. Wenden Sie Software-Updates auf die Website-Plattform, Plugins und Serverkomponenten an und priorisieren Sie Fixes für bekannte Schwachstellen. Planen Sie regelmäßige Sicherheitsprüfungen und Penetrationstests, um Schwächen zu finden, bevor Angreifer sie ausnutzen. Eine Prüfung kann veraltete Abhängigkeiten, exponierte Administrationsseiten und Zugriffseinstellungen untersuchen. Dokumentieren Sie die Ergebnisse, weisen Sie Verantwortliche zu und verfolgen Sie die Behebung, damit identifizierte Risiken zu Maßnahmen führen.
Nutzen Sie Analysen, um ungewöhnliche Muster zu erkennen, behandeln Sie diese jedoch als Signale zur Untersuchung und nicht als Beweis für einen Angriff. Überprüfen Sie unerwartete Anmeldeversuche, Änderungen an Administratorenkonten und ungewöhnlichen Datenverkehr zusammen mit den Ergebnissen der Prüfungen. Ein zukunftssicherer Ansatz gibt den Teams die Fähigkeit, zu reagieren, während sich Bedrohungen und Anforderungen ändern. Er basiert auf dokumentierten Risiken, klarer Verantwortung und wiederholbaren Überprüfungen, nicht auf einem einzelnen Werkzeug oder Rahmen.
US-amerikanische und internationale Datenverwaltungsanpassung
Websites, die Menschen über Grenzen hinweg bedienen, benötigen eine strukturierte Sicht auf Daten, Anbieter und Zugriffe. Verwalten Sie Risiken von Anbietern, KI und Skripten, indem Sie kartieren, was jedes Werkzeug erhält, den Zugriff einschränken und den Zweck sowie die Datenflüsse überprüfen.
Privacy by Design und Verbraucherdaten
Privacy by Design bedeutet, den Datenschutz bei der Planung eines Produkts, einer Funktion oder eines Workflows zu berücksichtigen, anstatt ihn später hinzuzufügen. Es ist wichtig, weil Entscheidungen, die während der Entwicklung getroffen werden, beeinflussen, welche Informationen eine Website sammelt und wie Teams sie nutzen können. Beginnen Sie mit dem Zweck: Identifizieren Sie die Aufgabe, sammeln Sie nur die Daten, die dafür benötigt werden, und legen Sie einen Aufbewahrungsansatz fest. Beispielsweise benötigt eine Analysefunktion möglicherweise aggregierte Nutzungsmuster, nicht jedes Detail, das ein Besucher eingibt.
Datenschutzorientierte Verbraucherdatenpraktiken erleichtern auch die Erklärung von Entscheidungen. Trennen Sie essentielle Servicedaten von optionalen Analysen oder Personalisierungen und dokumentieren Sie dann, wie jede Kategorie verwendet wird. Gartner prognostizierte, dass Datenschutzvorschriften bis 2025 personenbezogene Daten für 75 % der Weltbevölkerung abdecken würden. Diese Prognose verstärkt den Wert von Praktiken, die sich über Märkte hinweg anpassen können, anstatt separate Annahmen in jede Seite oder Kampagne einzubauen.
Verwaltung von Anbieter- und Drittanbieter-Risiken
Das Risikomanagement von Anbietern bedeutet, zu verfolgen, wie externe Werkzeuge auf die Daten der Website zugreifen, sie verarbeiten oder weitergeben. Ein Skript kann Informationen sammeln, auch wenn Ihr Anwendungsteam diese nie direkt bearbeitet. Führen Sie ein Inventar von Anbietern, KI-Tools und Skripten, und notieren Sie den Zweck jedes Werkzeugs, die Dateneingaben, das Zugriffslevel und den Eigentümer. Bei einer KI-Funktion prüfen Sie, ob Eingaben persönliche Informationen enthalten und ob Ausgaben in andere Systeme eingespeist werden.
Überprüfen Sie dieses Inventar, wenn Sie ein Tag hinzufügen, einen Anbieter wechseln oder eine neue Funktion bereitstellen. Entfernen Sie Skripte, die keinen klaren Zweck mehr erfüllen, und beschränken Sie verbleibende Werkzeuge auf die Daten und Berechtigungen, die sie benötigen. Ein Drittanbieter-Analyse-Tag sollte beispielsweise keine Formularfelder erhalten, die nicht mit der Messung zu tun haben. Für Teams, die verwaltete Einwilligungssteuerungen in Betracht ziehen, vergleichen Sie die Optionen für verwaltete Einwilligungsplattformen mit den Bedürfnissen ihrer Website.
Governance benötigt auch Beweise. Protokollieren Sie den administrativen Zugriff, Berechtigungsänderungen, Datenexporte und wesentliche Konfigurationsupdates. Überprüfen Sie Protokolle auf unerwartete Konten oder Zugriffsverhalten und dokumentieren Sie dann die Reaktion und den verantwortlichen Eigentümer. Halten Sie die Aufzeichnungen konsistent, damit Teams zurückverfolgen können, welches System Daten verarbeitet hat und wann eine Änderung vorgenommen wurde. Diese Protokolle unterstützen die operative Aufsicht; sie ersetzen nicht die Überprüfung der geltenden Datenschutzanforderungen.
Für internationale Operationen dokumentieren Sie, wo Anbieter Daten verarbeiten und wie Informationen zwischen Systemen fließen. Vergleichen Sie Praktiken mit den Anforderungen, die für die Menschen, die Ihre Website bedient, relevant sind, einschließlich US-Bundesstaatsgesetzen und der GDPR. Die Datenschutzänderungen Kaliforniens bringen das Landesrecht näher an die GDPR Europas in Bezug auf Einschränkungen bei der Erhebung und Nutzung personenbezogener Daten. Ein gemeinsamer Governance-Prozess kann Unterschiede verfolgen, ohne anzunehmen, dass eine Richtlinie für jeden Markt passt.
CCPA- und CPRA-Datenschutzanforderungen
Für die auf Kalifornien ausgerichtete Datenschutzplanung verbinden Sie die Überlegungen zu CCPA und CPRA mit der Art und Weise, wie Ihre Website Tracking verwendet und individuelle Anfragen bearbeitet. Die praktische Aufgabe besteht darin, Datenschutzentscheidungen in ein klares Verhalten der Website zu übersetzen.
Cookie-Einwilligung, Tracking-Pixel und Analysen
Cookie- und Tracking-Kontrollen erklären, wie Website-Technologien Analysen oder Werbung unterstützen und wie die Entscheidungen der Besucher sie beeinflussen. Für die Planung von CCPA und CPRA bewerten Sie den Zweck und die Datenverwendung jeder Technologie, anstatt jedes Cookie gleich zu behandeln. Eine Einwilligungsoberfläche funktioniert nur wie beabsichtigt, wenn ihre Entscheidungen mit dem tatsächlichen Tracking-Verhalten der Website übereinstimmen.
Gestalten Sie die Kontrollen spezifisch. Trennen Sie beispielsweise die Analyseneinstellungen von den Werbungseinstellungen, wenn Besucher unabhängig wählen können. Ein Tracking-Pixel, das für eine Werbekampagne verwendet wird, sollte auf die entsprechende Einstellung reagieren, während ein Mess-Tag seiner eigenen konfigurierten Wahl folgen sollte. Testen Sie diese Verhaltensweisen im Browser, nachdem Sie eine Einstellung geändert haben, einschließlich auf Seiten, auf denen Tags nach der ersten Seitenansicht geladen werden.
Halten Sie die Sprache in der Nähe der Kontrollen direkt und nützlich. Erklären Sie, was jede Kategorie tut, und bieten Sie dann eine sichtbare Möglichkeit, eine Entscheidung zu überprüfen oder zu ändern. Überprüfen Sie die Erfahrung sowohl auf Mobilgeräten als auch auf Desktops, da kleine Bildschirme sekundäre Optionen verbergen oder die Einstellungen schwerer zugänglich machen können. Behandeln Sie Analyseberichte als betriebliche Beweise: Vergleichen Sie konfigurierte Entscheidungen mit dem beobachteten Tagverhalten und untersuchen Sie Abweichungen, bevor Sie sich auf die Ergebnisse verlassen.
Bearbeitung von Datenschutzanfragen
Ein Prozess zur Bearbeitung von Datenschutzanfragen gibt den Menschen einen konsistenten Weg, um Zugang, Korrektur, Löschung oder eine Abmeldung zu beantragen. Es ist wichtig, weil eine Anfrage Informationen betreffen kann, die über die Seite oder das Konto hinausgehen, auf der die Person sie ursprünglich eingereicht hat.
- Zugang: Durchsuchen Sie relevante kundenorientierte Aufzeichnungen und bereiten Sie einen lesbaren Bericht über die gefundenen Informationen vor.
- Korrektur: Bestätigen Sie die angeforderte Änderung, aktualisieren Sie den entsprechenden Datensatz und bewahren Sie die Konsistenz in den verbundenen Kontodetails.
- Löschung: Identifizieren Sie die Aufzeichnungen, die von der Anfrage betroffen sind, und dokumentieren Sie, welche Maßnahmen das Team ergreift.
- Abmeldung: Erfassen Sie die Präferenz der Person auf eine Weise, die relevante Marketing- oder Tracking-Prozesse nutzen können.
Geben Sie den Mitarbeitern eine gemeinsame Eingabemethode und einen klaren Eskalationsweg für ungewöhnliche Anfragen, wie eine, die ein Konto betrifft, das von mehreren Personen genutzt wird. Dokumentieren Sie den Status der Anfrage und die überprüften Systeme, beschränken Sie jedoch den Zugriff auf diese Aufzeichnungen. Bestätigen Sie den Erhalt und erklären Sie die nächste Kommunikation oder das Ergebnis in einfacher Sprache. Diese Schritte helfen den Teams, Anfragen konsistent zu bearbeiten, während sie bewerten, welche Regeln gelten.
Entwickelnde Datenschutzvorschriften
Schreiben Sie eine Datenschutzrichtlinie für die Website in einfacher Sprache, die der tatsächlichen Erfahrung der Besucher entspricht, und aktualisieren Sie sie, wenn sich Praktiken oder relevante Regeln ändern. Nennen Sie die gesammelten Informationen, deren Zwecke, die beteiligten Werkzeuge und wie die Menschen ihre geltenden Entscheidungen ausüben können. Die GDPR ist eine Datenschutzverordnung, die für die Compliance von Websites im Rahmen der Europäischen Union relevant ist.
Vorschriften entwickeln sich über Jurisdiktionen und Sektoren hinweg, sodass eine Richtlinie, die von einer anderen Website kopiert wurde, wichtige Unterschiede übersehen kann. Kaliforniens Übergang zu einem standardmäßigen Verbraucherdatenschutz begann ernsthaft mit dem California Consumer Privacy Act im Jahr 2018. Sieben US-Bundesstaaten haben 2023 Datenschutzgesetze erlassen. Diese Entwicklungen zeigen, warum eine Überprüfung der Richtlinie berücksichtigen sollte, wo die Besucher leben und wie die Website personenbezogene Daten verwendet, und nicht nur, wo ein Unternehmen tätig ist.
Verwenden Sie einen Änderungsprozess, der an reale Ereignisse gebunden ist. Überprüfen Sie die Formulierung der Richtlinie, wenn Sie ein Analysetool hinzufügen, ein Formular ändern, eine KI-Funktion einführen oder die Datenaufbewahrung ändern. Vergleichen Sie jede Änderung mit bestehenden Beschreibungen der Erhebung und Nutzung. Wenn ein neues Softwaretool Informationen über ein Formular oder Skript sammelt, aktualisieren Sie die entsprechende Erklärung, bevor die Änderung die Website erreicht. Bewahren Sie datierte Versionen auf und beauftragen Sie jemanden mit der Genehmigung von Änderungen.
Gestalten Sie die Richtlinie benutzerfreundlich. Organisieren Sie sie um konkrete Themen, wie gesammelte Informationen, Zwecke, Weitergabe, Aufbewahrung und Nutzerentscheidungen. Verwenden Sie Bezeichnungen, die den Besuchern bekannt sind, und verbinden Sie jede Aussage mit der entsprechenden Funktion der Website. Wenn beispielsweise ein Newsletter-Formular nach einer E-Mail-Adresse fragt, erklären Sie diese Erhebung dort, wo die Richtlinie Kontaktinformationen beschreibt. Vermeiden Sie allgemeine Formulierungen, die verschleiern, ob Analysen, Werbung oder Kontofunktionen Daten unterschiedlich verwenden.
Datenschutz ist Teil eines umfassenderen Compliance-Bildes. Das European Accessibility Act ist für wichtige Produkte und Dienstleistungen, einschließlich E-Commerce, in Kraft. HIPAA ist ein branchenspezifischer Standard, der für sich entwickelnde regulatorische Anforderungen relevant ist. Diese Beispiele betreffen unterschiedliche Bereiche, verstärken jedoch einen praktischen Punkt: Überprüfen Sie die Regeln, die für Ihren Service und Ihr Publikum gelten, anstatt anzunehmen, dass eine Datenschutzrichtlinie jede Verpflichtung abdeckt.
Setzen Sie eine wiederkehrende Überprüfungsroutine und ereignisbasierte Kontrollen fest. Vergleichen Sie die veröffentlichte Formulierung der Richtlinie mit aktuellen Formularen, Tags, Kontofunktionen und Anbietervereinbarungen. Wenn eine Diskrepanz auftritt, bestimmen Sie, ob das Verhalten der Website oder die Richtlinie geändert werden muss, und dokumentieren Sie die Entscheidung. Halten Sie einen Eigentümer und einen Aktualisierungsprotokoll, damit die Teams erklären können, warum sich die Formulierung geändert hat und welche digitalen Erfahrungen betroffen waren.
Schließlich machen Sie Aktualisierungen sichtbar, wenn sie die Art und Weise, wie die Website ihre Praktiken beschreibt, wesentlich ändern. Identifizieren Sie klar die überarbeiteten Themen und das Datum des Inkrafttretens der Richtlinie und halten Sie verwandte Hinweise konsistent. Eine zuverlässige Richtlinie ist keine statische rechtliche Seite; sie ist eine gepflegte Beschreibung der tatsächlichen Datenpraktiken der Website, während sich Vorschriften und Produkte weiterentwickeln.
Was umfasst eine zukunftssichere Datenschutzstrategie für Websites?
Ein widerstandsfähiges Datenschutzprogramm macht Veränderungen während des Designs und der Veröffentlichung handhabbar. Bauen Sie Website-Komponenten so, dass Teams eine Erfahrung aktualisieren können, ohne nicht verwandte Funktionen zu stören. Halten Sie beispielsweise Einwilligungsoberflächen von Seitenvorlagen getrennt und verwenden Sie dokumentierte Integrationspunkte für Analysetags. Dieser modulare Ansatz hilft einem Team, auf neue Anforderungen oder Produktänderungen zu reagieren, ohne die gesamte Website neu zu erstellen.
Planen Sie sowohl für Benutzerfreundlichkeit als auch für technische Flexibilität. Datenschutzentscheidungen sollten für Menschen funktionieren, die Tastaturen, Screenreader und mobile Geräte verwenden. Testen Sie die Einwilligungserfahrung in verschiedenen Browsern und bei unterschiedlichen Bildschirmgrößen. Überprüfen Sie, ob Schaltflächen klare Bezeichnungen haben, die Entscheidungen verständlich bleiben und die Besucher die Interaktion ohne alleinige Abhängigkeit von Farben abschließen können.
- Dokumentieren Sie Designentscheidungen: Erklären Sie, warum eine Einwilligungskontrolle oder eine datenschutzbezogene Funktion so funktioniert, wie sie es tut, damit spätere Teams ihren Zweck verstehen.
- Verwenden Sie Freigabekontrollen: Beziehen Sie Fragen zur Datenschutzwirkung in die Funktionsüberprüfungen ein, bevor eine Änderung die Live-Website erreicht.
- Testen Sie Benutzerreisen: Überprüfen Sie, wie sich die Einwilligungseinstellungen über Landingpages, eingebettete Inhalte und wiederkehrende Besuche verhalten.
- Feedback sammeln: Geben Sie den Nutzern eine klare Möglichkeit, verwirrende Datenschutzentscheidungen zu melden, und leiten Sie dieses Feedback dann an das Produktteam weiter.
- Erfahrung messen: Vergleichen Sie Versionen der Einwilligungsoberfläche hinsichtlich Klarheit und Benutzerfreundlichkeit, nicht nur hinsichtlich der Interaktionsraten.
Berücksichtigen Sie, wie sich eine Änderung auf die gesamte Besucherreise auswirkt. Wenn ein Checkout-Prozess eine eingebettete Zahlungsfunktion hinzufügt, überprüfen Sie, wie die neue Komponente neben den bestehenden Datenschutzkontrollen erscheint. Wenn eine Website eine Sprache oder ein Thema hinzufügt, bestätigen Sie, dass die Einwilligungsentscheidungen lesbar und benutzbar bleiben. Kleine, definierte Kontrollen helfen Teams, Designkonflikte zu erkennen, bevor sie schwer zu beheben werden.
Halten Sie das Implementierungswissen portabel. Dokumentieren Sie die Einwilligungseinstellungen, Integrationen und Freigabeverpflichtungen klar. Ein zukünftiges Team sollte in der Lage sein zu verstehen, wo eine Kontrolle erscheint, welche Komponenten davon abhängen und wie man eine Änderung sicher testet. Dies reduziert die Abhängigkeit von undocumented workarounds und macht die routinemäßige Produktentwicklung anpassungsfähiger.
Einwilligungs-A/B-Tests können Teams helfen, Ansätze zur Benutzeroberfläche zu vergleichen, während das Verständnis der Nutzer im Mittelpunkt der Bewertung bleibt. Conzent bietet Einwilligungs-A/B-Tests und Revenue Impact Analytics für Teams an, die bewerten, wie sich Einwilligungserfahrungen auf Ergebnisse beziehen. Um die Plattformoptionen zu erkunden, überprüfen Sie die Optionen der Einwilligungsplattform von Conzent.
Conzent: Managed Cloud Consent Platform
Die Managed Cloud Consent Platform von Conzent hilft Websites, die Einwilligung als Teil der laufenden Datenschutzoperationen zu verwalten. Nutzen Sie sie, um Einwilligungsentscheidungen zu präsentieren und eine konsistente Handhabung zu unterstützen, während sich die Werkzeuge und Datenpraktiken Ihrer Website weiterentwickeln. Für Organisationen, die die Infrastruktur selbst betreiben möchten, bietet Conzent auch eine Self-Hosted Open Consent Infrastructure an.
Einwilligungs-A/B-Tests ermöglichen es Teams, Banneransätze zu vergleichen, während Revenue Impact Analytics hilft, zu bewerten, wie sich Einwilligungsentscheidungen auf den Umsatz beziehen. Diese Werkzeuge unterstützen informierte Entscheidungen; sie ersetzen nicht die Datenschutzverwaltung oder bestimmen, welche Gesetze für Ihr Unternehmen gelten. Sie eignen sich für Teams, die Einwilligungserfahrungen verwalten und deren Auswirkungen innerhalb eines umfassenderen Datenschutzprogramms bewerten möchten.
Besuchen Sie getconzent.com, um die Einwilligungsangebote von Conzent für Ihre Website zu erkunden.
Machen Sie Datenschutz zu einem Teil Ihrer nächsten Website-Entscheidung
Machen Sie Datenschutz zu einer Designfrage, wann immer Ihr Team eine Änderung an der Website plant. Bevor Sie eine neue Funktion genehmigen, einigen Sie sich darauf, wie Sie ihre Auswirkungen auf die Entscheidungen der Besucher und die Erfahrung, die Sie schaffen möchten, bewerten werden. Dies hält den Datenschutz mit Produktentscheidungen verbunden und nicht isoliert in Richtliniendokumenten.
Wenn Sie die Unterstützung für das Einwilligungsmanagement bewerten, vergleichen Sie die verfügbaren Optionen mit den Bedürfnissen und dem Betriebsmodell Ihres Teams. Erforschen Sie die Plattformoptionen von Conzent, während Sie den nächsten Schritt in Betracht ziehen.
Stetige, überlegte Entscheidungen können Ihrer Organisation helfen, digitale Erfahrungen zu schaffen, die die Menschen respektieren und sich mit einem Ziel anpassen.
Häufig gestellte Fragen
Was bedeutet es, eine Website zukunftssicher zu machen?
Es bedeutet, die Betriebsabläufe der Website so zu gestalten, dass Datenschutzpraktiken sich anpassen können, wenn die Website, ihre Werkzeuge oder die Erwartungen der Nutzer sich ändern. Wenn ein Unternehmen beispielsweise eine Abonnementfunktion hinzufügt, sollte sein Team in der Lage sein, die neue Datensammlung zu identifizieren, die interne Verantwortung zu aktualisieren und zu bewerten, ob Hinweise oder Einstellungen überarbeitet werden müssen. Das Ziel ist nicht, jede Änderung vorherzusagen, sondern zukünftige Änderungen einfacher bewerten und verwalten zu können.
Welche Datenschutzgesetze der US-Bundesstaaten gelten 2026 für Websites und was sind ihre Anforderungen?
Die Anwendbarkeit hängt von den Bundesstaaten ab, in denen Ihre Nutzer leben, Ihren Geschäftstätigkeiten und den personenbezogenen Daten, die Sie verarbeiten. Das CCPA von Kalifornien, wie es durch die CPRA geändert wurde, ist ein relevantes Datenschutzrahmenwerk; die Anforderungen in anderen Bundesstaaten unterscheiden sich. Beginnen Sie damit, Ihr Publikum und Ihre Datenpraktiken zu identifizieren, und bewerten Sie dann die aktuellen Regeln und den Umfang jedes relevanten Bundesstaates. Gehen Sie nicht davon aus, dass die Erfüllung der Anforderungen Kaliforniens automatisch alle anderen Bundesstaaten abdeckt.
Wie unterscheiden sich GDPR, UK GDPR und Datenschutzgesetze der US-Bundesstaaten für Website-Betreiber?
Es handelt sich um separate rechtliche Rahmenbedingungen, sodass eine einzige Datenschutzerklärung oder Einwilligungseinstellung möglicherweise nicht alle Anforderungen erfüllt. Die GDPR ist relevant für die Compliance von Websites im Rahmen des europäischen Rahmens; UK GDPR und US-Bundesstaaten bringen unterschiedliche juristische Überlegungen mit sich. Vergleichen Sie, wie jeder Rahmen auf Ihre Nutzer, Datenverwendungen und Geschäftstätigkeiten zutrifft. Kartieren Sie dann diese Unterschiede auf Hinweise, Einwilligungsentscheidungen und Anfrage-Workflows.
Welche datenschutzorientierten Analyse- und Einwilligungsmanagementplattformen sind verfügbar und wie vergleichen sich deren Preise?
Optionen umfassen Analysetools, die darauf ausgelegt sind, die Erhebung personenbezogener Daten zu begrenzen, verwaltete Einwilligungsplattformen und selbst gehostete Einwilligungsinfrastrukturen. Conzent bietet eine Managed Cloud Consent Platform, Self-Hosted Open Consent Infrastructure, Einwilligungs-A/B-Tests und Revenue Impact Analytics an. Vergleichen Sie Plattformen nach Bereitstellungsmodell, Analysefunktionen, Integrationen und Abrechnungsstruktur. Ein sinnvoller Vergleich konzentriert sich auf die Funktionen, die Ihre Website benötigt, und nicht nur auf das Abonnementlabel.
Wie kann eine Website die Erhebung personenbezogener Daten minimieren und Datenaufbewahrungsgrenzen festlegen?
Überprüfen Sie jedes Formular und jede digitale Funktion und entfernen Sie Felder, die keinen definierten Zweck unterstützen. Ein Download-Formular benötigt beispielsweise eine E-Mail-Adresse für die Lieferung, jedoch keine nicht verwandten Profildetails. Weisen Sie jedem Datenspeicher einen Eigentümer zu, dokumentieren Sie, wann die Informationen nicht mehr benötigt werden, und löschen Sie sie dann sicher. Überprüfen Sie den Zeitplan, wenn sich der Zweck oder der Datenfluss der Funktion ändert.
Welche technischen und organisatorischen Maßnahmen helfen, die Benutzerdaten der Website vor Verletzungen zu schützen?
Kombinieren Sie Sicherheitsvorkehrungen, die verschiedene Risiken ansprechen: HTTPS schützt Informationen während der Übertragung, Verschlüsselung hilft, sensible gespeicherte Daten zu schützen, und multifaktorielle Authentifizierung stärkt den Kontozugriff. Weisen Sie benannte Eigentümer für Sicherheitsupdates und Zugriffsüberprüfungen zu. Beispielsweise sollten Sie nach einer Rollenänderung eines Mitarbeiters umgehend deren Berechtigungen überarbeiten und die Änderung dokumentieren. Regelmäßige Audits und Penetrationstests können Schwächen aufdecken, die routinemäßige Software-Updates allein nicht erfassen.