
Estrategia de privacidad web a prueba de futuro para CCPA, CPRA y reglas en evolución
Un banner de privacidad por sí solo no garantizará la protección futura de un sitio web. Una estrategia de privacidad de sitio web a prueba de futuro conecta el consentimiento, el manejo de datos, la seguridad y revisiones regulares para que el sitio pueda adaptarse a medida que cambian los requisitos y los riesgos. Trata la privacidad como parte de cómo funciona el sitio web, no como una solución que agregar después de que llegue una nueva regla.
Es razonable encontrar esto desafiante: CCPA, CPRA, GDPR y otros requisitos de gobernanza de datos pueden afectar cómo un sitio web recopila y utiliza información personal. El objetivo práctico no es predecir cada cambio. Es construir un enfoque claro y flexible que ayude a tu equipo a entender qué datos maneja el sitio, respetar las elecciones de los usuarios y responder a medida que evolucionan las expectativas.
Este artículo explica lo que significa la protección futura en la práctica, cómo alinear las consideraciones de privacidad de EE. UU. e internacionales, y por qué la seguridad y las revisiones continuas pertenecen a la misma estrategia. También verás cómo las herramientas de consentimiento pueden apoyar ese trabajo sin reemplazar una buena gobernanza de datos o asesoría legal.
Conclusiones Clave
- Incorpora la privacidad en el diseño y las operaciones del sitio web para que tu enfoque pueda adaptarse a medida que cambian las reglas y las expectativas de los usuarios.
- Mapea los datos personales que tu sitio recopila y utiliza, luego alinea su manejo con los requisitos de EE. UU. e internacionales relevantes para tu audiencia.
- Combina la gestión del consentimiento con medidas de seguridad prácticas, revisiones regulares y prácticas claras de retención de datos.
- Revisa los requisitos de CCPA y CPRA junto con otras reglas de privacidad en evolución; un banner por sí solo no constituye un programa de privacidad.
- Utiliza herramientas de consentimiento para gestionar las elecciones de los usuarios y evaluar cómo las experiencias de consentimiento afectan el rendimiento, mientras mantienes en vista decisiones de gobernanza más amplias.
Adaptándose a las regulaciones cambiantes y riesgos de seguridad
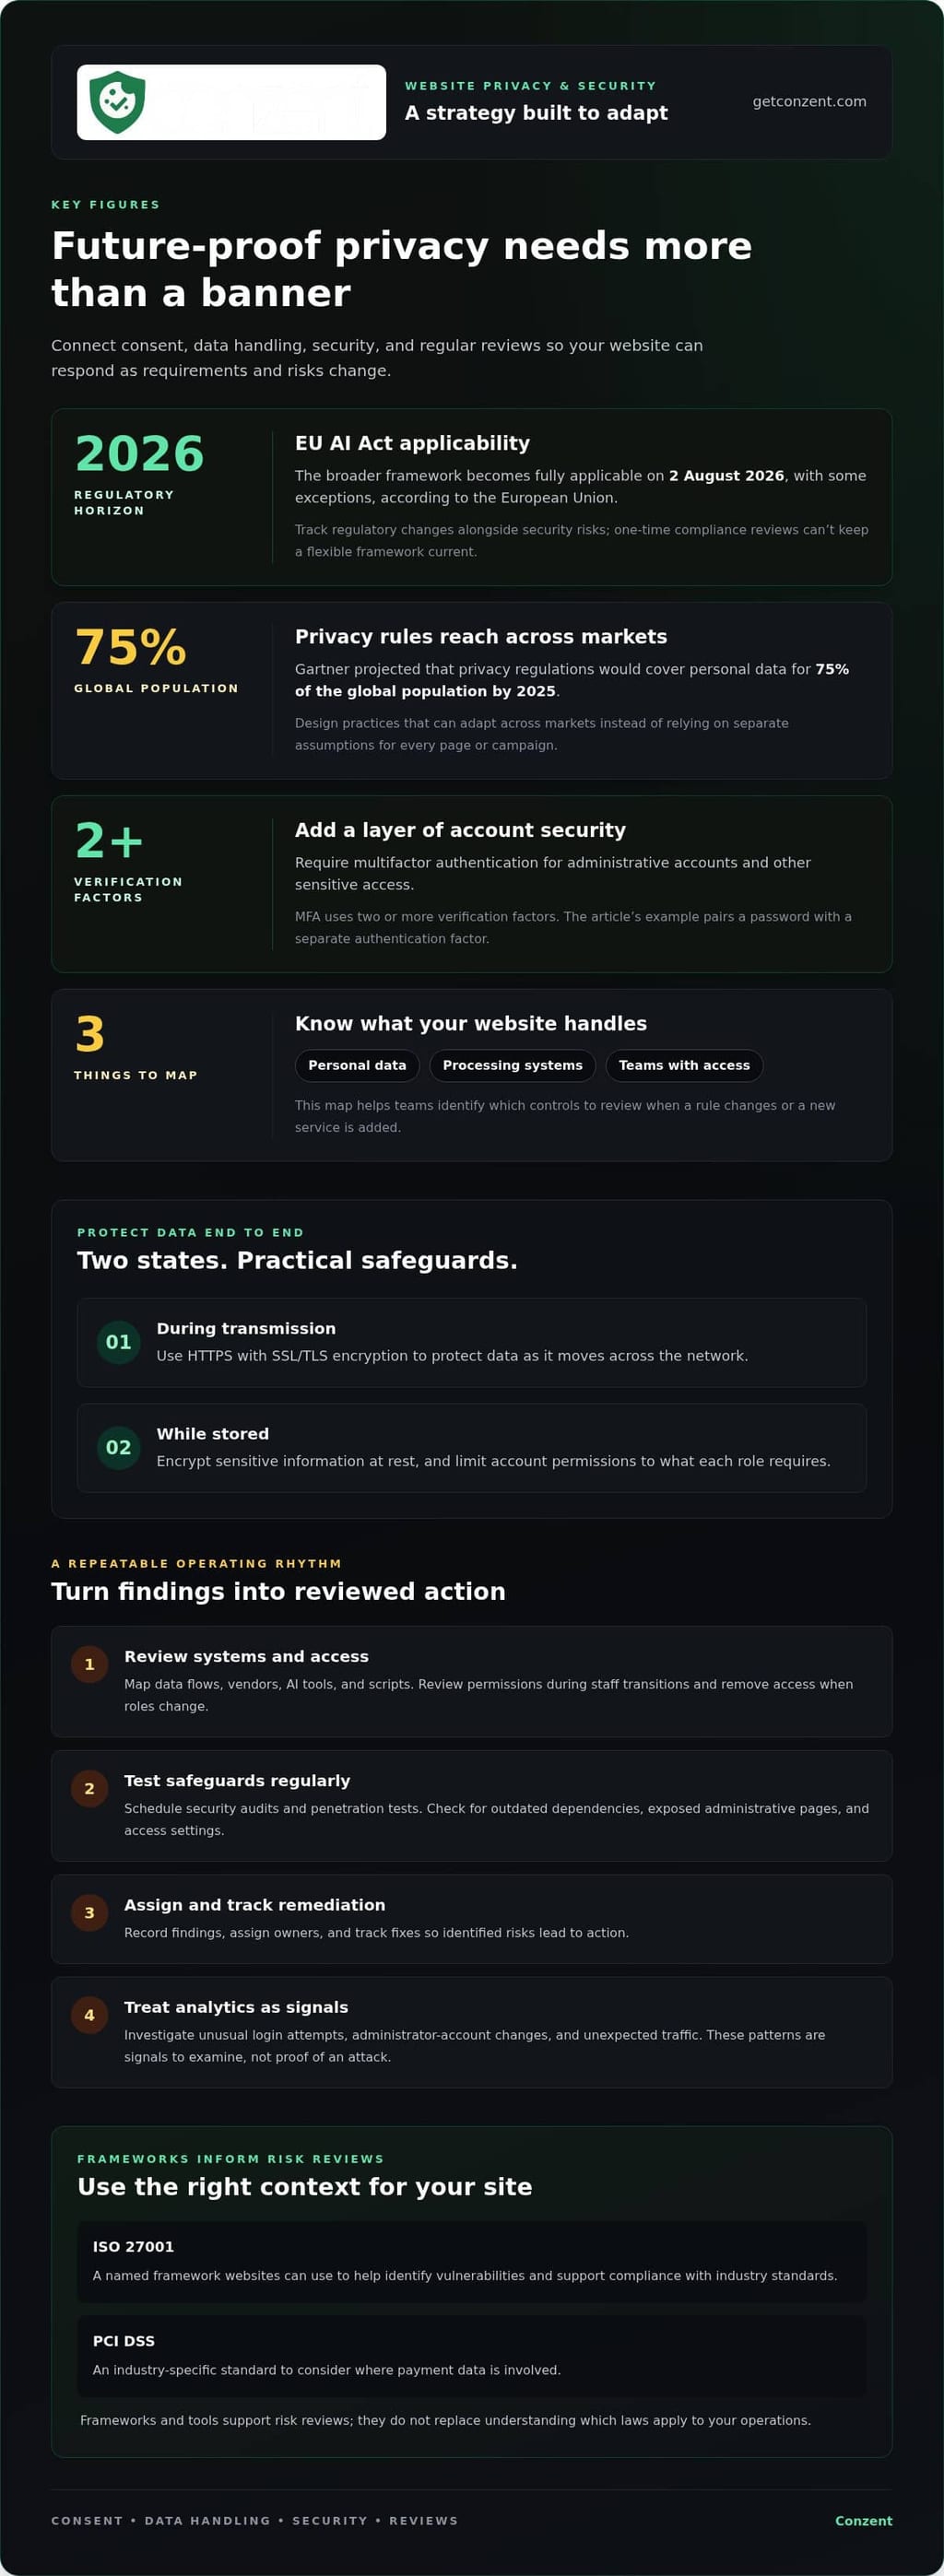
Las reglas de privacidad y las amenazas cibernéticas cambian en diferentes cronogramas. Un sitio web resistente necesita un marco flexible para rastrear ambos, en lugar de una revisión de cumplimiento única. Comienza mapeando los datos personales que tu sitio recopila, los sistemas que los procesan y los equipos con acceso. Cuando una regla cambia o se agrega un nuevo servicio, este mapa ayuda a identificar qué controles revisar.
La planificación regulatoria debe conectar las obligaciones de privacidad con las salvaguardias técnicas. El marco más amplio de la Ley de IA de la UE se aplicará completamente el 2 de agosto de 2026, con algunas excepciones, según la Unión Europea. La ISO 27001 es un marco nombrado que los sitios web pueden usar para ayudar a identificar vulnerabilidades y apoyar el cumplimiento de los estándares de la industria, según la Organización Internacional de Normalización. PCI DSS es otro estándar específico de la industria a considerar donde se involucran datos de pago. Estos marcos informan las revisiones de riesgos; no reemplazan la comprensión de qué leyes se aplican a tus operaciones.
Protege la información mientras se mueve a través de la red y mientras está almacenada. Utiliza HTTPS con cifrado SSL/TLS para proteger los datos durante la transmisión y cifra la información sensible en reposo. Requiere autenticación multifactor (MFA) para cuentas administrativas y otros accesos sensibles. MFA agrega una capa de seguridad al requerir dos o más factores de verificación. Por ejemplo, combina una contraseña con un factor de autenticación separado y limita los permisos de la cuenta a lo que cada rol requiere.
Asegura el acceso a la red con tanto cuidado como los inicios de sesión del sitio web. Restringe las interfaces administrativas a usuarios autorizados, elimina el acceso cuando cambian los roles y revisa los permisos durante las transiciones del personal. Un firewall de aplicación web y herramientas de seguridad basadas en IA pueden ayudar a detectar y mitigar amenazas como inyección SQL, scripting entre sitios y ataques de denegación de servicio distribuidos. Combina estos controles con detección de intrusiones, cifrado y autenticación a nivel de paquete para fortalecer la seguridad del plano de datos.
Las actualizaciones y las pruebas mantienen las salvaguardias relevantes. Aplica actualizaciones de software a la plataforma del sitio web, complementos y componentes del servidor, priorizando las correcciones para vulnerabilidades conocidas. Programa auditorías de seguridad regulares y pruebas de penetración para encontrar debilidades antes de que los atacantes las exploten. Una auditoría puede examinar dependencias obsoletas, páginas administrativas expuestas y configuraciones de acceso. Registra los hallazgos, asigna propietarios y realiza un seguimiento de la remediación para que los riesgos identificados conduzcan a la acción.
Utiliza análisis para detectar patrones inusuales, pero trátalos como señales para investigar, no como prueba de un ataque. Revisa intentos de inicio de sesión inesperados, cambios en cuentas de administrador y tráfico inusual junto con los hallazgos de auditoría. Un enfoque a prueba de futuro otorga a los equipos la capacidad de responder a medida que cambian las amenazas y los requisitos. Se basa en riesgos documentados, propiedad clara y revisiones repetibles, no en una sola herramienta o marco.
Alineación de gobernanza de datos de EE. UU. e internacional
Los sitios web que sirven a personas a través de fronteras necesitan una visión estructurada de los datos, proveedores y accesos. Gestiona los riesgos de proveedores, IA y scripts mapeando lo que cada herramienta recibe, limitando el acceso y revisando su propósito y flujos de datos.
Privacidad por Diseño y Datos del Consumidor
La privacidad por diseño significa considerar la protección de datos al planificar un producto, característica o flujo de trabajo, en lugar de agregarlo más tarde. Es importante porque las decisiones tomadas durante el desarrollo moldean qué información recopila un sitio y cómo los equipos pueden usarla. Comienza con el propósito: identifica la tarea, recopila solo los datos necesarios para ella y establece un enfoque de retención. Por ejemplo, una característica de análisis puede necesitar patrones de uso agregados, no cada detalle que un visitante envía.
Las prácticas de datos del consumidor centradas en la privacidad también facilitan explicar las elecciones. Separa los datos de servicio esenciales de la analítica o personalización opcionales, luego documenta cómo se utiliza cada categoría. Gartner proyectó que las regulaciones de privacidad cubrirían datos personales para el 75% de la población mundial para 2025. Esa proyección refuerza el valor de diseñar prácticas que puedan adaptarse a través de mercados, en lugar de construir suposiciones separadas en cada página o campaña.
Gestión de Riesgos de Proveedores y Terceros
La gestión de riesgos de proveedores significa rastrear cómo las herramientas externas acceden, procesan o transmiten datos del sitio web. Un script puede recopilar información incluso cuando tu equipo de aplicación nunca la maneja directamente. Mantén un inventario de proveedores, herramientas de IA y scripts, anotando el propósito de cada herramienta, entradas de datos, nivel de acceso y propietario. Para una característica de IA, examina si los mensajes contienen información personal y si las salidas se alimentan a otros sistemas.
Revisa ese inventario al agregar una etiqueta, cambiar un proveedor o implementar una nueva característica. Elimina scripts que ya no sirvan a un propósito claro y limita las herramientas restantes a los datos y permisos que necesitan. Una etiqueta de análisis de terceros, por ejemplo, no debería recibir campos de formulario no relacionados con la medición. Para equipos que consideran controles de consentimiento gestionados, compara las opciones de plataforma de consentimiento gestionado con las necesidades de su sitio web.
La gobernanza también necesita evidencia. Registra el acceso administrativo, cambios de permisos, exportaciones de datos y actualizaciones de configuración significativas. Revisa los registros en busca de cuentas o patrones de acceso inesperados, luego registra la respuesta y el propietario responsable. Mantén los registros consistentes para que los equipos puedan rastrear qué sistema manejó los datos y cuándo ocurrió un cambio. Estos registros apoyan la supervisión operativa; no reemplazan una revisión de los requisitos de privacidad aplicables.
Para operaciones internacionales, documenta dónde los proveedores procesan datos y cómo la información se mueve entre sistemas. Compara las prácticas con los requisitos relevantes para las personas a las que sirve tu sitio, incluidas las leyes estatales de EE. UU. y el GDPR. Las enmiendas de privacidad de California alinean más la ley estatal con el GDPR de Europa en cuanto a restricciones sobre la recopilación y uso de datos personales. Un proceso de gobernanza compartido puede rastrear diferencias sin asumir que una política se ajusta a cada mercado.
Requisitos de privacidad de CCPA y CPRA
Para la planificación de privacidad centrada en California, conecta las consideraciones de CCPA y CPRA con cómo tu sitio web utiliza el seguimiento y maneja las solicitudes individuales. La tarea práctica es traducir las elecciones de privacidad en un comportamiento claro del sitio web.
Consentimiento de Cookies, Píxeles de Seguimiento y Análisis
Los controles de cookies y seguimiento explican cómo las tecnologías del sitio web apoyan la analítica o la publicidad y cómo las elecciones de los visitantes las afectan. Para la planificación de CCPA y CPRA, evalúa el propósito y el uso de datos de cada tecnología en lugar de tratar cada cookie por igual. Una interfaz de consentimiento funciona como se pretende solo cuando sus elecciones coinciden con el comportamiento real de seguimiento del sitio.
Haz que los controles sean específicos. Por ejemplo, separa la configuración de análisis de la configuración de publicidad cuando los visitantes pueden elegir de forma independiente. Un píxel de seguimiento utilizado para una campaña publicitaria debería responder a la configuración relevante, mientras que una etiqueta de medición debería seguir su propia elección configurada. Prueba estos comportamientos en el navegador después de cambiar una configuración, incluso en páginas donde las etiquetas se cargan después de la vista inicial de la página.
Mantén el lenguaje cerca de los controles directo y útil. Explica qué hace cada categoría, luego proporciona una forma visible de revisar o cambiar una elección. Revisa la experiencia en móvil así como en escritorio, ya que las pantallas pequeñas pueden ocultar opciones secundarias o hacer que las configuraciones sean más difíciles de alcanzar. Trata los informes de análisis como evidencia operativa: compara las elecciones configuradas con el comportamiento observado de las etiquetas e investiga las discrepancias antes de confiar en los resultados.
Manejo de Solicitudes de Privacidad
Un proceso de solicitud de privacidad brinda a las personas una ruta consistente para solicitar acceso, corrección, eliminación o una exclusión. Es importante porque una solicitud puede concernir información más allá de la página o cuenta donde la persona la envió por primera vez.
- Acceso: Busca registros relevantes para el cliente y prepara un informe legible de la información localizada.
- Corrección: Confirma el cambio solicitado, actualiza el registro apropiado y preserva la consistencia en los detalles de la cuenta conectada.
- Eliminación: Identifica los registros cubiertos por la solicitud y registra qué acción toma el equipo.
- Exclusión: Captura la preferencia de la persona de manera que los procesos de marketing o seguimiento relevantes puedan utilizarla.
Proporciona al personal un método de recepción compartido y un camino de escalación claro para solicitudes inusuales, como una que involucre una cuenta utilizada por múltiples personas. Registra el estado de la solicitud y los sistemas revisados, pero limita el acceso a esos registros. Confirma la recepción y explica la próxima comunicación o resultado en un lenguaje claro. Estos pasos ayudan a los equipos a manejar las solicitudes de manera consistente mientras evalúan qué reglas se aplican.
Regulaciones de privacidad en evolución
Escribe una política de privacidad del sitio web en un lenguaje claro que coincida con la experiencia real de los visitantes, luego actualízala cuando cambien las prácticas o las reglas relevantes. Nombra la información recopilada, sus propósitos, las herramientas involucradas y cómo las personas pueden ejercer las elecciones aplicables. El GDPR es una regulación de privacidad de datos relevante para el cumplimiento del sitio web bajo el marco de la Unión Europea.
Las regulaciones evolucionan a través de jurisdicciones y sectores, por lo que una política copiada de otro sitio web puede perder diferencias importantes. El cambio de California hacia la privacidad del consumidor por defecto comenzó en serio con la Ley de Privacidad del Consumidor de California en 2018. Siete estados de EE. UU. promulgaron leyes de privacidad en 2023. Estos desarrollos muestran por qué una revisión de política debe considerar dónde viven los visitantes y cómo el sitio web utiliza datos personales, no solo dónde opera un negocio.
Utiliza un proceso de cambio vinculado a eventos reales. Revisa el lenguaje de la política al agregar una herramienta de análisis, cambiar un formulario, introducir una característica de IA o alterar la retención de datos. Compara cada cambio con las descripciones existentes de recopilación y uso. Si una nueva herramienta de software recopila información a través de un formulario o script, actualiza la explicación relevante antes de que el cambio llegue al sitio. Mantén versiones fechadas y asigna a alguien para aprobar revisiones.
Haz que la política sea fácil de usar. Organízala en torno a temas concretos, como información recopilada, propósitos, compartición, retención y elecciones del usuario. Utiliza etiquetas que los visitantes reconozcan, luego conecta cada declaración a la función correspondiente del sitio web. Por ejemplo, si un formulario de boletín solicita una dirección de correo electrónico, explica esa recopilación donde la política describe la información de contacto. Evita un lenguaje amplio que oculte si la analítica, la publicidad o las funciones de cuenta utilizan los datos de manera diferente.
La privacidad es parte de un panorama de cumplimiento más amplio. La Ley de Accesibilidad de la Unión Europea está en vigor para productos y servicios clave, incluida la ecommerce. HIPAA es un estándar específico de la industria relevante para los requisitos regulatorios en evolución. Estos ejemplos conciernen a diferentes áreas, pero refuerzan un punto práctico: revisa las reglas que se aplican a tu servicio y audiencia en lugar de asumir que una política de privacidad cubre cada obligación.
Establece una rutina de revisión recurrente y controles basados en eventos. Compara el lenguaje de la política publicada con formularios actuales, etiquetas, características de cuenta y arreglos de proveedores. Cuando aparezca una discrepancia, determina si el comportamiento del sitio web o la política necesita cambiar, luego documenta la decisión. Mantén un propietario y un registro de actualización para que los equipos puedan explicar por qué cambió el lenguaje y qué experiencias digitales se vieron afectadas.
Finalmente, haz que las actualizaciones sean visibles cuando cambien materialmente cómo el sitio describe sus prácticas. Identifica claramente los temas revisados y la fecha de entrada en vigor de la política, y mantén consistentes los avisos relacionados. Una política confiable no es una página legal estática; es una descripción mantenida de las prácticas de datos reales del sitio web a medida que evolucionan las regulaciones y los productos.
¿Qué incluye una estrategia de privacidad de sitio web a prueba de futuro?
Un programa de privacidad resistente hace que el cambio sea manejable durante el diseño y la liberación. Construye componentes del sitio web para que los equipos puedan actualizar una experiencia sin interrumpir funciones no relacionadas. Por ejemplo, mantén las interfaces de consentimiento separadas de las plantillas de página y utiliza puntos de integración documentados para etiquetas de análisis. Este enfoque modular ayuda a un equipo a responder a nuevos requisitos o cambios de producto sin reconstruir todo el sitio.
Planifica la usabilidad así como la flexibilidad técnica. Las elecciones de privacidad deben funcionar para personas que utilizan teclados, lectores de pantalla y dispositivos móviles. Prueba la experiencia de consentimiento en diferentes navegadores y en diferentes tamaños de pantalla. Verifica que los botones tengan etiquetas claras, que las elecciones sigan siendo comprensibles y que los visitantes puedan completar la interacción sin depender solo del color.
- Documenta las decisiones de diseño: Explica por qué un control de consentimiento o una característica relacionada con datos funciona como lo hace, para que los equipos posteriores entiendan su propósito.
- Utiliza controles de liberación: Incluye preguntas sobre el impacto en la privacidad en las revisiones de características antes de que un cambio llegue al sitio web en vivo.
- Prueba los recorridos de los usuarios: Revisa cómo se comportan las configuraciones de consentimiento a través de páginas de destino, contenido incrustado y visitas de retorno.
- Recoge comentarios: Ofrece a los usuarios una forma clara de informar elecciones de privacidad confusas, luego dirige esos comentarios al equipo de producto.
- Evalúa la experiencia: Compara versiones de la interfaz de consentimiento en términos de claridad y usabilidad, no solo tasas de interacción.
Considera cómo un cambio afectará todo el recorrido del visitante. Si un flujo de pago agrega una característica de pago incrustada, revisa cómo aparece el nuevo componente junto a los controles de privacidad existentes. Si un sitio agrega un idioma o tema, confirma que las elecciones de consentimiento sigan siendo legibles y utilizables. Controles pequeños y definidos ayudan a los equipos a detectar conflictos de diseño antes de que se vuelvan difíciles de solucionar.
Mantén el conocimiento de implementación portátil. Documenta claramente las configuraciones de consentimiento, integraciones y dependencias de liberación. Un futuro equipo debería poder entender dónde aparece un control, qué componentes dependen de él y cómo probar un cambio de manera segura. Esto reduce la dependencia de soluciones alternativas no documentadas y hace que el desarrollo de productos de rutina sea más adaptable.
Las pruebas A/B de consentimiento pueden ayudar a los equipos a comparar enfoques de interfaz mientras mantienen la comprensión del usuario en el centro de la evaluación. Conzent ofrece Pruebas A/B de Consentimiento y Análisis de Impacto en Ingresos para equipos que evalúan cómo las experiencias de consentimiento se relacionan con los resultados. Para explorar sus opciones de plataforma, revisa las opciones de plataforma de consentimiento de Conzent.
Conzent: Plataforma de Consentimiento en la Nube Gestionada
La Plataforma de Consentimiento en la Nube Gestionada de Conzent ayuda a los sitios web a gestionar el consentimiento como parte de las operaciones de privacidad continuas. Úsala para presentar elecciones de consentimiento y apoyar un manejo consistente a medida que las herramientas y prácticas de datos de tu sitio evolucionan. Para organizaciones que prefieren gestionar la infraestructura por sí mismas, Conzent también ofrece Infraestructura de Consentimiento Abierto Autoalojada.
Las Pruebas A/B de Consentimiento permiten a los equipos comparar enfoques de banner, mientras que el Análisis de Impacto en Ingresos ayuda a evaluar cómo las elecciones de consentimiento se relacionan con los ingresos. Estas herramientas apoyan decisiones informadas; no reemplazan la gobernanza de privacidad ni determinan qué leyes se aplican a tu negocio. Son adecuadas para equipos que desean gestionar experiencias de consentimiento y evaluar su impacto dentro de un programa de privacidad más amplio.
Visita getconzent.com para explorar las ofertas de consentimiento de Conzent para tu sitio web.
Haz de la privacidad parte de tu próxima decisión sobre el sitio web
Haz de la privacidad una cuestión de diseño cada vez que tu equipo planifique un cambio en el sitio web. Antes de aprobar una nueva característica, acuerda cómo evaluarás su efecto en la elección del visitante y la experiencia que deseas crear. Esto mantiene la privacidad conectada a las decisiones del producto, no aislada en documentos de política.
Si estás evaluando el soporte para la gestión del consentimiento, compara las opciones disponibles con las necesidades y el modelo operativo de tu equipo. Explora las opciones de plataforma de Conzent mientras consideras el siguiente paso.
Decisiones constantes y deliberadas pueden ayudar a tu organización a construir experiencias digitales que respeten a las personas y se adapten con propósito.
Preguntas Frecuentes
¿Qué significa hacer que un sitio web esté a prueba de futuro?
Significa diseñar las operaciones del sitio web para que las prácticas de privacidad puedan adaptarse cuando el sitio, sus herramientas o las expectativas de los usuarios cambien. Por ejemplo, si un negocio agrega una función de suscripción, su equipo debería poder identificar la nueva recopilación de datos, actualizar la propiedad interna y evaluar si se necesitan revisiones en los avisos o configuraciones. El objetivo no es predecir cada cambio, sino facilitar la evaluación y gestión de futuros cambios.
¿Qué leyes de privacidad estatales de EE. UU. se aplican a los sitios web en 2026 y cuáles son sus requisitos?
La aplicabilidad depende de los estados donde viven tus usuarios, tus actividades comerciales y los datos personales que manejas. La CCPA de California, enmendada por la CPRA, es un marco de privacidad estatal relevante; los requisitos en otros lugares difieren. Comienza identificando tu audiencia y prácticas de datos, luego evalúa las reglas y el alcance actuales de cada estado relevante. No asumas que cumplir con los requisitos de California cubre automáticamente todos los demás estados.
¿Cómo difieren el GDPR, el UK GDPR y las leyes de privacidad estatales de EE. UU. para los operadores de sitios web?
Son marcos legales separados, por lo que un solo aviso de privacidad o configuración de consentimiento puede no abordar todos los requisitos. El GDPR es relevante para el cumplimiento del sitio web bajo el marco de la Unión Europea; el UK GDPR y las leyes estatales de EE. UU. traen consideraciones jurisdiccionales distintas. Compara cómo se aplica cada marco a tus usuarios, usos de datos y actividades comerciales. Luego, mapea esas diferencias a avisos, elecciones de consentimiento y flujos de trabajo de solicitudes.
¿Qué plataformas de análisis y gestión de consentimiento centradas en la privacidad están disponibles y cómo se comparan sus precios?
Las opciones incluyen herramientas de análisis diseñadas para limitar la recopilación de datos personales, plataformas de consentimiento gestionadas e infraestructura de consentimiento autoalojada. Conzent ofrece una Plataforma de Consentimiento en la Nube Gestionada, Infraestructura de Consentimiento Abierto Autoalojada, Pruebas A/B de Consentimiento y Análisis de Impacto en Ingresos. Compara plataformas por modelo de implementación, características de análisis, integraciones y estructura de facturación. Una comparación significativa se centra en las capacidades que necesita tu sitio web, no solo en la etiqueta de suscripción.
¿Cómo puede un sitio web minimizar la recopilación de datos personales y establecer límites de retención de datos?
Revisa cada formulario y característica digital, y elimina campos que no apoyen un propósito definido. Por ejemplo, un formulario de descarga puede necesitar una dirección de correo electrónico para la entrega, pero no detalles de perfil no relacionados. Asigna un propietario a cada almacén de datos, documenta cuándo su información ya no es necesaria y elimínala de forma segura. Revisa el calendario cuando cambie el propósito o flujo de datos de la característica.
¿Qué medidas técnicas y organizativas ayudan a proteger los datos de los usuarios del sitio web contra violaciones?
Combina salvaguardias que aborden diferentes riesgos: HTTPS protege la información en tránsito, el cifrado ayuda a proteger los datos sensibles almacenados y la autenticación multifactor refuerza el acceso a la cuenta. Asigna propietarios nombrados para actualizaciones de seguridad y revisiones de acceso. Por ejemplo, después de que un miembro del personal cambie de rol, revisa rápidamente sus permisos y registra el cambio. Auditorías regulares y pruebas de penetración pueden revelar debilidades que las actualizaciones de software de rutina no captarán.