
Tulevaisuuden kestävä verkkosivuston tietosuoja-strategia CCPA:lle, CPRAlle ja kehittyville säännöille
Yksittäinen tietosuoja-banneri ei riitä tekemään verkkosivustosta tulevaisuuden kestävä. Tulevaisuuden kestävä verkkosivuston tietosuojastrategia yhdistää suostumuksen, tietojen käsittelyn, turvallisuuden ja säännölliset tarkastukset, jotta sivusto voi sopeutua vaatimusten ja riskien muuttuessa. Kohtele tietosuojaa osana verkkosivuston toimintaa, ei korjauksena, joka lisätään uuden säännön voimaan tullessa.
On ymmärrettävää, että tämä on haastavaa: CCPA, CPRA, GDPR ja muut tietohallintovaatimukset voivat vaikuttaa siihen, miten verkkosivusto kerää ja käyttää henkilötietoja. Käytännön tavoite ei ole ennustaa jokaista muutosta. Tavoitteena on rakentaa selkeä ja joustava lähestymistapa, joka auttaa tiimiäsi ymmärtämään, mitä tietoja sivusto käsittelee, kunnioittamaan käyttäjien valintoja ja reagoimaan odotusten kehittyessä.
Tämä artikkeli selittää, mitä tulevaisuuden kestävyys tarkoittaa käytännössä, kuinka yhdistää Yhdysvaltojen ja kansainväliset tietosuojanäkökohdat ja miksi turvallisuus ja jatkuvat tarkastukset kuuluvat samaan strategiaan. Näet myös, kuinka suostumusvälineet voivat tukea tätä työtä ilman, että ne korvaavat järkevää tietohallintoa tai oikeudellista neuvontaa.
Keskeiset huomiot
- Rakenna tietosuoja osaksi verkkosivuston suunnittelua ja toimintaa, jotta lähestymistapasi voi sopeutua sääntöjen ja käyttäjien odotusten muuttuessa.
- Kartoitus keräämistäsi ja käyttämistäsi henkilötiedoista, ja sovita niiden käsittely Yhdysvaltojen ja kansainvälisiin vaatimuksiin, jotka ovat relevantteja yleisöllesi.
- Yhdistä suostumuksen hallinta käytännön turvallisuustoimiin, säännöllisiin tarkastuksiin ja selkeisiin tietojen säilyttämiskäytäntöihin.
- Tarkista CCPA- ja CPRA-vaatimukset yhdessä muiden kehittyvien tietosuojasääntöjen kanssa; pelkkä banneri ei tee tietosuojaprogrammasta.
- Käytä suostumusvälineitä hallitaksesi käyttäjien valintoja ja arvioidaksesi, kuinka suostumuskokemukset vaikuttavat suorituskykyyn, pitäen samalla laajemmat hallintopäätökset mielessä.
Sopeutuminen muuttuviin sääntöihin ja turvallisuusriskeihin
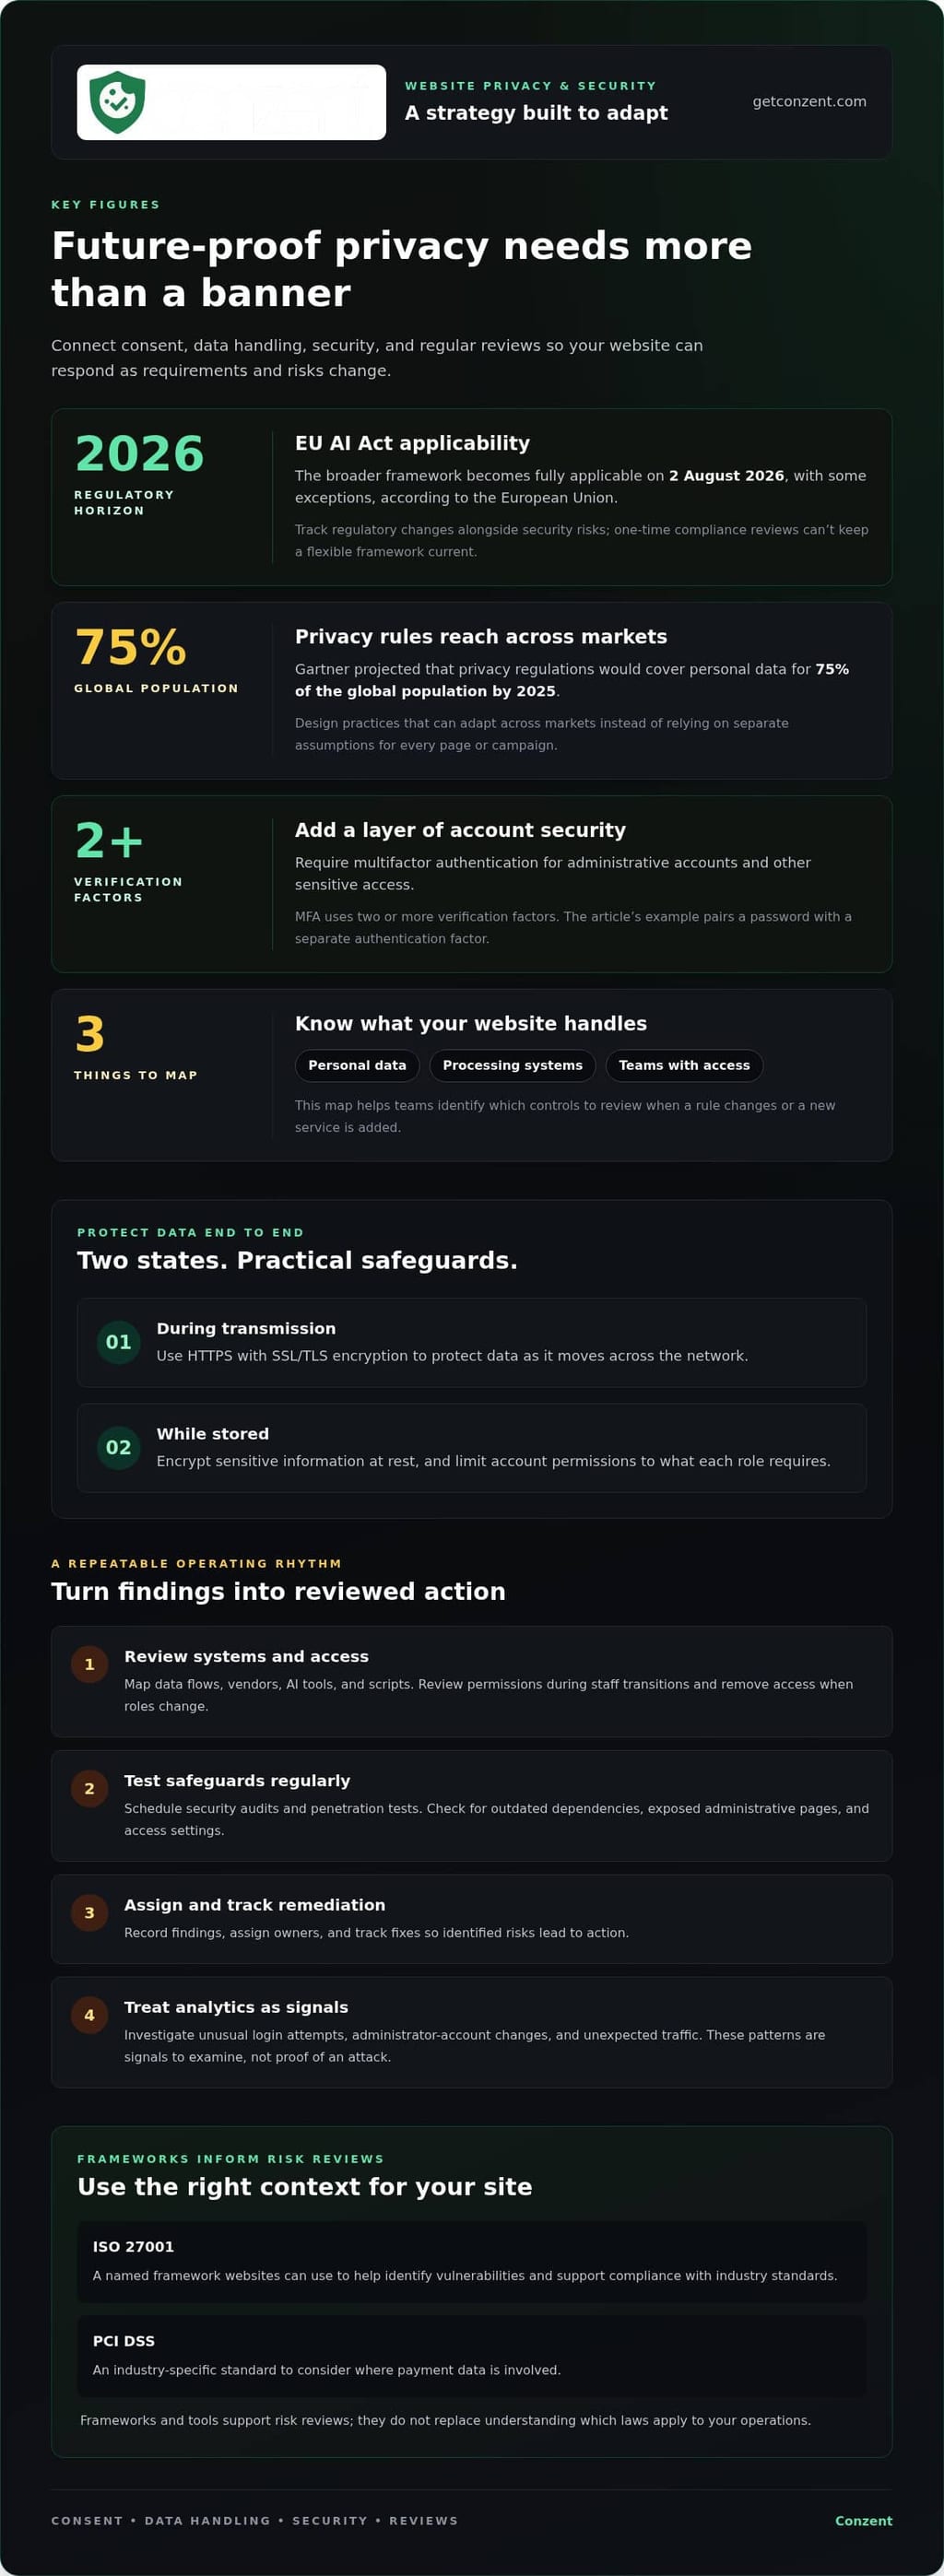
Tietosuojasäännöt ja kyberuhat muuttuvat eri aikajanoilla. Kestävä verkkosivusto tarvitsee joustavan kehikon seuratakseen molempia, eikä kertaluonteista vaatimustenmukaisuustarkastusta. Aloita kartoittamalla henkilötiedot, joita sivustosi kerää, järjestelmät, jotka käsittelevät niitä, ja tiimit, joilla on pääsy. Kun sääntö muuttuu tai uusi palvelu lisätään, tämä kartta auttaa tunnistamaan, mitkä valvontatoimet on tarkastettava.
Sääntelysuunnittelun tulisi yhdistää tietosuojavelvoitteet teknisiin suojatoimiin. EU:n tekoälyasetuksen laajempi kehys tulee täysin sovellettavaksi 2. elokuuta 2026, joitakin poikkeuksia lukuun ottamatta, Euroopan unionin mukaan. ISO 27001 on nimetty kehys, jota verkkosivustot voivat käyttää haavoittuvuuksien tunnistamiseen ja alan standardien noudattamisen tukemiseen, kansainvälisen standardointijärjestön mukaan. PCI DSS on toinen toimialakohtainen standardi, jota on syytä harkita, kun maksutiedot ovat mukana. Nämä kehykset ohjaavat riskitarkastuksia; ne eivät korvaa ymmärrystä siitä, mitkä lait koskevat toimintaasi.
Suojaa tiedot, kun ne liikkuvat verkon yli ja kun ne ovat tallennettuna. Käytä HTTPS:ää SSL/TLS-salausta suojataksesi tietoja siirron aikana, ja salaa arkaluonteiset tiedot levossa. Vaadi monivaiheista todennusta (MFA) hallintotileille ja muille arkaluonteisille pääsyille. MFA lisää turvallisuutta vaatimalla kahta tai useampaa vahvistustekijää. Esimerkiksi yhdistä salasana erilliseen todennustekijään ja rajoita tilin käyttöoikeudet kunkin roolin vaatimuksiin.
Varmista verkkoyhteyksien turvallisuus yhtä huolellisesti kuin verkkosivuston kirjautumiset. Rajoita hallintoliittymiä valtuutettuihin käyttäjiin, poista pääsy, kun roolit muuttuvat, ja tarkista käyttöoikeudet henkilöstön siirtymien aikana. Verkkosovelluksen palomuuri ja tekoälypohjaiset turvallisuustyökalut voivat auttaa havaitsemaan ja lieventämään uhkia, kuten SQL-injektioita, ristiverkkoskriptejä ja hajautettuja palvelunestohyökkäyksiä. Yhdistä nämä valvontatoimet tunkeutumisen havaitsemiseen, salaukseen ja pakettitason todennukseen vahvistaaksesi tietoturvaa.
Päivitykset ja testaus pitävät suojatoimet ajantasaisina. Käytä ohjelmistopäivityksiä verkkosivuston alustassa, liitännäisissä ja palvelinkomponenteissa, priorisoimalla korjaukset tunnetuille haavoittuvuuksille. Aikatauluta säännöllisiä turvallisuustarkastuksia ja tunkeutumistestejä löytääksesi heikkouksia ennen kuin hyökkääjät hyödyntävät niitä. Tarkastus voi tarkastella vanhentuneita riippuvuuksia, paljastettuja hallintopäiviä ja käyttöoikeusasetuksia. Tallenna havainnot, nimeä omistajat ja seuraa korjaustoimenpiteitä, jotta tunnistetut riskit johtavat toimiin.
Käytä analytiikkaa havaitaksesi epätavallisia kaavoja, mutta käsittele niitä signaaleina tutkittavaksi, ei todisteina hyökkäyksestä. Tarkista odottamattomat kirjautumisyritykset, muutokset ylläpitäjätilille ja epätavallinen liikenne yhdessä tarkastustulosten kanssa. Tulevaisuuden kestävä lähestymistapa antaa tiimeille mahdollisuuden reagoida uhkien ja vaatimusten muuttuessa. Se perustuu asiakirjoitettuihin riskeihin, selkeään omistajuuteen ja toistettaviin tarkastuksiin, ei yhteen työkaluun tai kehykseen.
Yhdysvaltojen ja kansainvälisen tietohallinnan yhteensovittaminen
Verkkosivustot, jotka palvelevat ihmisiä rajojen yli, tarvitsevat rakenteellisen näkemyksen tiedoista, toimittajista ja pääsystä. Hallitse toimittaja-, tekoäly- ja skriptiriskejä kartoittamalla, mitä kukin työkalu vastaanottaa, rajoittamalla pääsyä ja tarkistamalla sen tarkoitus ja tietovirrat.
Tietosuoja suunnittelussa ja kuluttajatiedot
Tietosuoja suunnittelussa tarkoittaa tietosuojan huomioon ottamista tuotteen, ominaisuuden tai työnkulun suunnittelussa sen sijaan, että se lisätään myöhemmin. Tämä on tärkeää, koska kehitysvaiheessa tehdyt valinnat muokkaavat, mitä tietoja sivusto kerää ja miten tiimit voivat käyttää niitä. Aloita tarkoituksesta: määritä tehtävä, kerää vain siihen tarvittavat tiedot ja määritä säilyttämislähestymistapa. Esimerkiksi analytiikkaominaisuus saattaa tarvita koottuja käyttökaavoja, ei jokaista yksityiskohtaa, jonka vierailija lähettää.
Tietosuojaan keskittyvät kuluttajatietokäytännöt tekevät myös valinnoista helpommin selitettäviä. Erottele olennaiset palvelutiedot valinnaisista analytiikka- tai personointitiedoista, ja dokumentoi, kuinka kutakin kategoriaa käytetään. Gartner ennusti, että tietosuojasäännökset kattavat henkilötiedot 75 %:lle maailman väestöstä vuoteen 2025 mennessä. Tämä ennuste vahvistaa käytäntöjen suunnittelun arvon, joka voi sopeutua eri markkinoilla, sen sijaan että rakennettaisiin erillisiä oletuksia jokaiseen sivuun tai kampanjaan.
Toimittajariskien ja kolmansien osapuolten riskien hallinta
Toimittajariskien hallinta tarkoittaa seurantaa, kuinka ulkoiset työkalut pääsevät käsiksi, käsittelevät tai siirtävät verkkosivuston tietoja. Skripti voi kerätä tietoja, vaikka sovellustiimisi ei koskaan käsittelisi niitä suoraan. Pidä luettelo toimittajista, tekoälytyökaluista ja skripteistä, merkitse jokaisen työkalun tarkoitus, tietosyötteet, pääsytaso ja omistaja. Tekoälyominaisuuden osalta tarkista, sisältävätkö kehotteet henkilötietoja ja syöttävätkö tulokset muihin järjestelmiin.
Tarkista tämä luettelo, kun lisäät tunnistetta, vaihdat toimittajaa tai otat käyttöön uuden ominaisuuden. Poista skriptit, jotka eivät enää palvele selvää tarkoitusta, ja rajoita jäljellä olevat työkalut niihin tietoihin ja käyttöoikeuksiin, joita ne tarvitsevat. Esimerkiksi kolmannen osapuolen analytiikkatunnisteen ei tulisi vastaanottaa mittaukseen liittymättömiä lomakekenttiä. Tiimeille, jotka harkitsevat hallittuja suostumusvalvontaa, vertailkaa hallittuja suostumusvaihtoehtoja verkkosivustonsa tarpeisiin.
Hallinnan on myös perustuttava todisteisiin. Kirjaa hallintopääsy, käyttöoikeuden muutokset, tietojen viennit ja merkittävät kokoonpanopäivitykset. Tarkista lokit odottamattomien tilien tai pääsykaavojen varalta, ja tallenna sitten vastaus ja vastuullinen omistaja. Pidä tiedot johdonmukaisina, jotta tiimit voivat jäljittää, mikä järjestelmä käsitteli tietoja ja milloin muutos tapahtui. Nämä lokit tukevat operatiivista valvontaa; ne eivät korvaa sovellettavien tietosuojavaatimusten tarkastamista.
Kansainvälisissä toiminnoissa dokumentoi, missä palveluntarjoajat käsittelevät tietoja ja kuinka tiedot liikkuvat järjestelmien välillä. Vertaa käytäntöjä niihin vaatimuksiin, jotka ovat relevantteja ihmisille, joita sivustosi palvelee, mukaan lukien Yhdysvaltojen osavaltiolait ja GDPR. Kalifornian tietosuojamuutokset tuovat osavaltion lain lähemmäksi Euroopan GDPR:ää henkilötietojen keräämistä ja käyttöä koskevissa rajoituksissa. Yhteinen hallintoprosessi voi seurata eroja ilman, että oletetaan, että yksi politiikka sopii kaikille markkinoille.
CCPA- ja CPRA-tietosuojavaatimukset
Kaliforniakeskeisessä tietosuojasuunnittelussa yhdistä CCPA- ja CPRA-näkökohdat siihen, miten verkkosivustosi käyttää seurantaa ja käsittelee yksittäisiä pyyntöjä. Käytännön tehtävä on kääntää tietosuojavalinnat selkeäksi verkkosivuston käyttäytymiseksi.
Evästeiden suostumus, seurantapikselit ja analytiikka
Eväste- ja seurantavalvonnat selittävät, kuinka verkkosivuston teknologiat tukevat analytiikkaa tai mainontaa ja kuinka vierailijoiden valinnat vaikuttavat niihin. CCPA- ja CPRA-suunnittelussa arvioi kunkin teknologian tarkoitus ja tietojen käyttö sen sijaan, että käsittelisit jokaista evästettä samalla tavalla. Suostumusliittymä toimii tarkoitetulla tavalla vain, kun sen valinnat vastaavat sivuston todellista seurantakäyttäytymistä.
Tee valvonnasta tarkka. Esimerkiksi erota analytiikka-asetukset mainonta-asetuksista, kun vierailijat voivat valita itsenäisesti. Mainoskampanjassa käytetyn seurantapikselin tulisi reagoida asiaankuuluvaan asetukseen, kun taas mittaustunnisteen tulisi seurata omaa määritettyä valintaansa. Testaa näitä käyttäytymisiä selaimessa asetuksen muuttamisen jälkeen, mukaan lukien sivuilla, joilla tunnisteet latautuvat ensimmäisen sivunäkymän jälkeen.
Pidä kielen lähettyvillä suoraan ja hyödyllisenä. Selitä, mitä kukin kategoria tekee, ja tarjoa sitten näkyvä tapa palata tai muuttaa valintaa. Tarkista kokemus mobiililaitteilla sekä työpöydällä, sillä pienet näytöt voivat piilottaa toissijaisia vaihtoehtoja tai tehdä asetuksista vaikeasti saavutettavia. Kohtele analytiikkaraportteja operatiivisina todisteina: vertaa määritettyjä valintoja havaittuun tunnistuskäyttäytymiseen ja tutki eroja ennen kuin luotat tuloksiin.
Tietosuojapyyntöjen käsittely
Tietosuojapyyntöprosessi antaa ihmisille johdonmukaisen reitin pyytää pääsyä, korjausta, poistamista tai opt-outia. Tämä on tärkeää, koska pyyntö voi koskea tietoja, jotka ylittävät sen sivun tai tilin, jossa henkilö alun perin sen esitti.
- Pääsy: Etsi asiaankuuluvia asiakaspalvelutietoja ja valmistele luettavissa oleva selvitys löydetyistä tiedoista.
- Korjaus: Vahvista pyydetty muutos, päivitä asianmukainen tietue ja säilytä johdonmukaisuus liitetyissä tilitiedoissa.
- Poistaminen: Tunnista pyynnön kattamat tietueet ja kirjaa, mitä toimenpiteitä tiimi toteuttaa.
- Opt-out: Tallenna henkilön mieltymys tavalla, jota asiaankuuluvat markkinointi- tai seurantaprosessit voivat käyttää.
Anna henkilöstölle yhteinen vastaanottomenetelmä ja selkeä eskalaatiopolku epätavallisille pyynnöille, kuten sellaiselle, joka liittyy useiden ihmisten käyttämään tiliin. Tallenna pyynnön tila ja tarkastetut järjestelmät, mutta rajoita pääsyä näihin tietoihin. Vahvista vastaanotto ja selitä seuraava viestintä tai lopputulos selkeällä kielellä. Nämä vaiheet auttavat tiimejä käsittelemään pyyntöjä johdonmukaisesti samalla arvioiden, mitkä säännöt ovat voimassa.
Kehittyvät tietosuojasäännökset
Kirjoita verkkosivuston tietosuojakäytäntö selkeällä kielellä, joka vastaa vierailijoiden todellista kokemusta, ja päivitä se, kun käytännöt tai asiaankuuluvat säännöt muuttuvat. Nimeä kerätyt tiedot, niiden tarkoitukset, käytetyt työkalut ja kuinka ihmiset voivat käyttää sovellettavia valintoja. GDPR on tietosuojasääntö, joka on relevantti verkkosivuston vaatimustenmukaisuudelle Euroopan unionin kehykseen mukaan.
Säännökset kehittyvät eri lainkäyttöalueilla ja sektoreilla, joten toisen verkkosivuston kopioitu käytäntö voi jättää huomiotta tärkeitä eroja. Kalifornian siirtyminen kuluttajatietosuojaan oletusarvoisesti alkoi tosissaan Kalifornian kuluttajatietosuojalailla vuonna 2018. Seitsemän Yhdysvaltain osavaltiota hyväksyi tietosuojalakeja vuonna 2023. Nämä kehitykset osoittavat, miksi käytäntöjen tarkastelun tulisi ottaa huomioon, missä vierailijat asuvat ja kuinka verkkosivusto käyttää henkilötietoja, ei vain missä yritys toimii.
Käytä muutoksen prosessia, joka on sidottu todellisiin tapahtumiin. Tarkista käytäntöjen kieltä, kun lisäät analytiikkatyökalun, muutat lomaketta, otat käyttöön tekoälyominaisuuden tai muutat tietojen säilyttämistä. Vertaa kutakin muutosta olemassa oleviin keräys- ja käyttökuvauksiin. Jos uusi ohjelmistotyökalu kerää tietoja lomakkeen tai skriptin kautta, päivitä asiaankuuluva selitys ennen kuin muutos saavuttaa sivuston. Pidä päivämääritettyjä versioita ja nimeä joku hyväksymään muutokset.
Tee käytännöstä helppokäyttöinen. Järjestä se konkreettisten aiheiden ympärille, kuten kerätyt tiedot, tarkoitukset, jakaminen, säilyttäminen ja käyttäjävalinnat. Käytä vierailijoiden tunnistamia etikettejä, ja yhdistä jokainen lausunto vastaavaan verkkosivuston toimintaan. Esimerkiksi, jos uutiskirjeen lomake kysyy sähköpostiosoitetta, selitä tämä keräys siellä, missä käytäntö kuvaa yhteystietoja. Vältä laajoja sanamuotoja, jotka hämärtävät, käyttävätkö analytiikka, mainonta tai tilitoiminnot tietoja eri tavalla.
Tietosuoja on osa laajempaa vaatimustenmukaisuuskuvaa. Euroopan saavutettavuuslaki on voimassa keskeisille tuotteille ja palveluille, mukaan lukien verkkokauppa. HIPAA on toimialakohtainen standardi, joka liittyy kehittyviin sääntelyvaatimuksiin. Nämä esimerkit koskevat eri alueita, mutta vahvistavat käytännön seikan: tarkista säännöt, jotka koskevat palveluasi ja yleisöäsi, sen sijaan että oletat, että yksi tietosuojakäytäntö kattaa kaikki velvoitteet.
Aseta toistuva tarkastusrutiini ja tapahtumakohtaiset tarkastukset. Vertaa julkaistun käytännön kieltä nykyisiin lomakkeisiin, tunnisteisiin, tilatoimintoihin ja toimittajasopimuksiin. Kun ero ilmenee, määritä, tarvitseeko verkkosivuston käyttäytymisen tai käytännön muuttua, ja dokumentoi päätös. Pidä omistaja ja päivitysrekisteri, jotta tiimit voivat selittää, miksi kieli muuttui ja mitkä digitaaliset kokemukset vaikuttivat.
Lopuksi, tee päivitykset näkyviksi, kun ne muuttavat merkittävästi sitä, miten sivusto kuvaa käytäntöjään. Tunnista selkeästi tarkistetut aiheet ja käytännön voimaantulopäivämäärä, ja pidä asiaankuuluvat ilmoitukset johdonmukaisina. Luotettava käytäntö ei ole staattinen oikeudellinen sivu; se on ylläpidetty kuvaus verkkosivuston todellisista tietokäytännöistä sääntöjen ja tuotteiden kehittyessä.
Mitä tulevaisuuden kestävä verkkosivuston tietosuojastrategia sisältää?
Kestävä tietosuojaprogramma tekee muutoksista hallittavia suunnittelun ja julkaisun aikana. Rakenna verkkosivuston komponentit niin, että tiimit voivat päivittää yhden kokemuksen häiritsemättä muita toimintoja. Esimerkiksi pidä suostumusliittymät erillään sivupohjista ja käytä dokumentoituja integraatiopisteitä analytiikkatunnisteille. Tämä modulaarinen lähestymistapa auttaa tiimiä reagoimaan uusiin vaatimuksiin tai tuote muutoksiin ilman, että koko sivustoa tarvitsee rakentaa uudelleen.
Suunnittele käytettävyyttä sekä teknistä joustavuutta. Tietosuojavalintojen tulisi toimia ihmisille, jotka käyttävät näppäimistöjä, ruudunlukijoita ja mobiililaitteita. Testaa suostumuskokemus eri selaimissa ja eri näyttökokoisilla. Tarkista, että painikkeilla on selkeät etiketit, valinnat pysyvät ymmärrettävinä ja vierailijat voivat suorittaa vuorovaikutuksen ilman, että he luottavat vain väriin.
- Dokumentoi suunnittelupäätökset: Selitä, miksi suostumuskontrolli tai tietoon liittyvä ominaisuus toimii kuten se toimii, jotta myöhemmät tiimit ymmärtävät sen tarkoituksen.
- Käytä julkaisutarkastuksia: Sisällytä tietosuojavaikutuskysymyksiä ominaisuusarviointeihin ennen kuin muutos saavuttaa live-verkkosivuston.
- Testaa käyttäjäpolkuja: Tarkista, miten suostumusasetukset käyttäytyvät laskeutumissivuilla, upotetussa sisällössä ja paluuvierailuissa.
- Kerää palautetta: Anna käyttäjille selkeä tapa raportoida hämmentävistä tietosuojavalinnoista, ja ohjaa tämä palaute tuote tiimille.
- Mittaa kokemusta: Vertaa suostumusliittymäversioita selkeyden ja käytettävyyden osalta, ei vain vuorovaikutusasteita.
Ota huomioon, miten muutos vaikuttaa koko vierailijapolkuun. Jos kassavirta lisää upotetun maksutoiminnon, tarkista, miltä uusi komponentti näyttää olemassa olevien tietosuojavalvontojen rinnalla. Jos sivusto lisää kielen tai teeman, varmista, että suostumusvalinnat pysyvät luettavina ja käytettävinä. Pienet, määritellyt tarkastukset auttavat tiimejä havaitsemaan suunnittelukonflikteja ennen kuin niistä tulee vaikeita korjata.
Pidä toteutustieto siirrettävänä. Dokumentoi suostumusasetukset, integraatiot ja julkaisuriippuvuudet selkeästi. Tuleva tiimi tulisi pystyä ymmärtämään, missä kontrolli esiintyy, mitkä komponentit riippuvat siitä ja kuinka testata muutosta turvallisesti. Tämä vähentää riippuvuutta dokumentoimattomista kiertoteistä ja tekee rutiininomaisesta tuotekehityksestä joustavampaa.
Suostumus A/B-testauksen avulla tiimit voivat vertailla käyttöliittymälähestymistapoja pitäen käyttäjän ymmärryksen keskiössä arvioinnissa. Conzent tarjoaa Suostumus A/B-testauksen ja Tulovaikutusanalytiikan tiimeille, jotka arvioivat, kuinka suostumuskokemukset liittyvät tuloksiin. Tutkiakseen sen alustavaihtoehtoja, tarkista Conzentin suostumusvaihtoehdot.
Conzent: Hallinnoitu pilvisuostumus-alusta
Conzentin Hallinnoitu pilvisuostumus-alusta auttaa verkkosivustoja hallitsemaan suostumusta osana jatkuvia tietosuojatoimia. Käytä sitä esittääksesi suostumusvalintoja ja tukeaksesi johdonmukaista käsittelyä, kun sivustosi työkalut ja tietokäytännöt kehittyvät. Organisaatioille, jotka haluavat hallita infrastruktuuria itse, Conzent tarjoaa myös Itse Isännöidyn Avoimen Suostumus-infrastruktuurin.
Suostumus A/B-testauksen avulla tiimit voivat vertailla bannerilähestymistapoja, kun taas Tulovaikutusanalytiikka auttaa arvioimaan, kuinka suostumusvalinnat liittyvät tuloihin. Nämä työkalut tukevat tietoon perustuvia päätöksiä; ne eivät korvaa tietosuojahallintoa tai määritä, mitkä lait koskevat liiketoimintaasi. Ne sopivat tiimeille, jotka haluavat hallita suostumuskokemuksia ja arvioida niiden vaikutusta laajemmassa tietosuojaprogrammassa.
Vieraile getconzent.com-sivustolla tutkiaksesi Conzentin suostumusvaihtoehtoja verkkosivustollesi.
Tee tietosuojasta osa seuraavaa verkkosivustopäätöstäsi
Tee tietosuojasta suunnittelukysymys aina, kun tiimisi suunnittelee verkkosivuston muutosta. Ennen kuin hyväksyt uuden ominaisuuden, sovi siitä, kuinka arvioitte sen vaikutusta vierailijavalintaan ja kokemukseen, jonka haluat luoda. Tämä pitää tietosuojan yhteydessä tuote päätöksiin, eikä eristyksissä käytäntöasiakirjoissa.
Jos arvioit suostumuksen hallinnan tukea, vertaa saatavilla olevia vaihtoehtoja tiimisi tarpeisiin ja toimintamalliin. Tutki Conzentin alustavaihtoehtoja harkitessasi seuraavaa askelta.
Vakaat, harkitut päätökset voivat auttaa organisaatiotasi rakentamaan digitaalisia kokemuksia, jotka kunnioittavat ihmisiä ja sopeutuvat tarkoituksella.
Usein kysytyt kysymykset
Mitä tarkoittaa, että verkkosivusto on tulevaisuuden kestävä?
Se tarkoittaa verkkosivuston toimintojen suunnittelua siten, että tietosuojakäytännöt voivat sopeutua, kun sivusto, sen työkalut tai käyttäjien odotukset muuttuvat. Esimerkiksi, jos yritys lisää tilausominaisuuden, sen tiimin tulisi pystyä tunnistamaan uusi tietojen keruu, päivittämään sisäinen omistajuus ja arvioimaan, tarvitseeko ilmoituksia tai asetuksia muuttaa. Tavoitteena ei ole ennustaa jokaista muutosta, vaan tehdä tulevista muutoksista helpompia arvioida ja hallita.
Mitkä Yhdysvaltojen osavaltion tietosuojalait koskevat verkkosivustoja vuonna 2026, ja mitkä ovat niiden vaatimukset?
Soveltuvuus riippuu osavaltioista, joissa käyttäjäsi asuvat, liiketoimintatoiminnastasi ja käsittelemistäsi henkilötiedoista. Kalifornian CCPA, jota on muutettu CPRA:n myötä, on yksi relevantti osavaltion tietosuojakehys; vaatimukset muualla vaihtelevat. Aloita tunnistamalla yleisösi ja tietokäytäntösi, ja arvioi sitten kunkin relevantin osavaltion nykyiset säännöt ja laajuus. Älä oletakaan, että Kalifornian vaatimusten täyttäminen kattaa automaattisesti kaikki muut osavaltiot.
Kuinka GDPR, UK GDPR ja Yhdysvaltojen osavaltion tietosuojalait eroavat verkkosivuston ylläpitäjille?
Ne ovat erillisiä oikeudellisia kehyksiä, joten yksi tietosuojailmoitus tai suostumusasetukset eivät välttämättä kata kaikkia vaatimuksia. GDPR on relevantti verkkosivuston vaatimustenmukaisuudelle Euroopan unionin kehyksessä; UK GDPR ja Yhdysvaltojen osavaltion lait tuovat erillisiä lainkäyttöalueen huomioita. Vertaa, miten kukin kehys koskee käyttäjiäsi, tietojen käyttöä ja liiketoimintatoimintojasi. Kartoit sitten nämä erot ilmoituksiin, suostumusvalintoihin ja pyyntöprosesseihin.
Mitkä tietosuojaan keskittyvät analytiikka- ja suostumuksen hallintaplatfomrmit ovat saatavilla, ja miten niiden hinnat vertautuvat?
Vaihtoehtoja ovat analytiikkatyökalut, jotka on suunniteltu rajoittamaan henkilötietojen keruuta, hallinnoidut suostumusplatfomit ja itse isännöidyt suostumus-infrastruktuurit. Conzent tarjoaa Hallinnoidun Pilvisuostumus-alustan, Itse Isännöidyn Avoimen Suostumus-infrastruktuurin, Suostumus A/B-testauksen ja Tulovaikutusanalytiikan. Vertaa alustoja käyttöönoton mallin, analytiikkaominaisuuksien, integraatioiden ja laskutusrakenteen mukaan. Merkittävä vertailu keskittyy verkkosivustosi tarvitsemiin ominaisuuksiin, ei vain tilausmerkintään.
Kuinka verkkosivusto voi minimoida henkilötietojen keruun ja asettaa tietojen säilyttämisrajoja?
Tarkista jokainen lomake ja digitaalinen ominaisuus, ja poista kentät, jotka eivät tue määriteltyä tarkoitusta. Esimerkiksi latauslomake saattaa tarvita sähköpostiosoitteen toimitusta varten, mutta ei siihen liittymättömiä profiilitietoja. Nimeä jokaiselle tietovarastolle omistaja, dokumentoi, milloin sen tiedot eivät enää ole tarpeen, ja poista ne turvallisesti sitten. Tarkista aikataulu, kun ominaisuuden tarkoitus tai tietovirta muuttuu.
Mitkä tekniset ja organisatoriset toimenpiteet auttavat suojaamaan verkkosivuston käyttäjätietoja rikkomuksilta?
Yhdistä suojatoimet, jotka käsittelevät erilaisia riskejä: HTTPS suojaa tietoja siirron aikana, salaus auttaa suojaamaan arkaluonteisia tallennettuja tietoja, ja monivaiheinen todennus vahvistaa tilin pääsyä. Nimeä nimelliset omistajat turvallisuuspäivityksille ja pääsyarvioinneille. Esimerkiksi, kun henkilöstön jäsen vaihtaa roolia, tarkista heidän käyttöoikeutensa nopeasti ja kirjaa muutos. Säännölliset tarkastukset ja tunkeutumistestit voivat paljastaa heikkouksia, joita rutiininomaiset ohjelmistopäivitykset eivät yksinään havaitse.